Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Azure IoT İşlemleri, bulutta yönetilen kasa çözümü olarak Azure Key Vault'u kullanır ve Kubernetes için Azure Key Vault gizli anahtar deposu uzantısını kullanarak gizli anahtarları buluttan alır ve uçta Kubernetes gizli anahtarları olarak depolar. Bağlayıcılar ve veri akışları gibi uç kaynaklar, dış sistemlere bağlanırken kimlik doğrulaması için bu gizli dizileri kullanabilir.
Azure IoT İşlemleri tarafından kullanılmak üzere Azure Key Vault'ta depolayabileceğiniz gizli bilgiler örnekleri şunlardır:
- Bağlayıcılarınızın veya veri akışlarınızın kimlik doğrulaması için ihtiyaç duyduğu dış sistemler için kullanıcı adları ve parolalar.
- Karşılıklı TLS (mTLS) kullanan cihazlar veya hizmetler için X.509 sertifikaları ve özel anahtarları.
Önkoşullar
- Güvenli ayarlarla dağıtılan bir Azure IoT İşlemleri örneği. Azure IoT İşlemleri güvenli ayarlarla dağıtmak için Deploy Azure IoT İşlemleri bir üretim kümesine içindeki adımları izleyin. Azure IoT İşlemleri’ı daha önce test ayarlarıyla dağıttıysanız, öncelikle güvenli ayarları etkinleştirmeniz gerekir.
Azure Key Vault izinlerini yapılandırma
Kullanıcı, anahtar kasasında gizli bilgiler oluşturmak için işlem deneyiminden yararlanmak amacıyla Azure'da kaynak düzeyinde Key Vault Gizli Bilgi Yetkilisi izinlerine ihtiyaç duyar.
Test veya geliştirme ortamında, Azure IoT İşlemleri örneğinin ve Azure Key Vault örneğinin dağıtıldığı kaynak grubu düzeyinde kullanıcınıza Key Vault Gizli Dizileri Yetkilisi rolünü atamak için aşağıdaki adımları kullanın:
Kaynak grubunun adını bulmak için işlem deneyimi web kullanıcı arabirimine gidin, Örnekler sayfasına gidin ve Azure IoT İşlemleri örneğinizi bulun. Kaynak grubu adı Kaynak grubu alanında gösterilir.
Azure portalına gidin ve ardından Azure IoT İşlemleri örneğinizin ve Azure Key Vault örneğinizin dağıtıldığı kaynak grubuna gidin.
Tip
Adı yazarak kaynak grubunu hızlı bir şekilde bulmak için Azure portalının üst kısmındaki arama kutusunu kullanın.
Sol taraftaki menüden Erişim denetimi (IAM) öğesini seçin. Ardından + Ekle > Rol ataması ekle'yi seçin.
Rol sekmesinde, listeden Key Vault Sırlar Görevlisi'ni seçin ve ardından İleri'yi seçin.
Üyeler sekmesinde Kullanıcı, grup veya hizmet sorumlusu'na tıklayın,Üyeleri seç'i seçin, Key Vault Gizli DiziLeri Yetkilisi rolünü atamak istediğiniz kullanıcıyı seçin ve ardından İleri'yi seçin.
Rol atamasını tamamlamak için Gözden geçir ve ata seçeneğini seçin.
Üretim ortamında, Azure IoT İşlemleri ile kullandığınız Azure Key Vault'un güvenliğini sağlamak için en iyi yöntemleri izleyin. Daha fazla bilgi için bkz. Azure Key Vault'un kullanımına yönelik en iyi yöntemler. Anahtar kasanızın izin modeli olarak Azure rol tabanlı erişim denetimine sahip olduğundan emin olun.
Gizli bilgileri ekleme ve kullanma
Azure IoT İşlemleri için gizli anahtar yönetimi, gizli anahtarları bir Azure Key Vault'tan eşitlemek ve uçta Kubernetes gizli anahtarları olarak depolamak için Azure Key Vault gizli dizi deposu uzantısını kullanır. Dağıtım sırasında güvenli ayarları etkinleştirdiğinizde, gizli yönetimi için bir Azure Key Vault seçtiniz. Azure IoT İşlemleri içinde kullanılacak tüm gizli dizilerin depolandığı bu Key Vault'tadır.
Not
Azure IoT İşlemleri örnekleri yalnızca bir Azure Key Vault ile çalışır; örnek başına birden çok anahtar kasası desteklenmez.
Gizli dizi yönetimi adımlarını ayarladıktan sonra Azure Key Vault'a gizli diziler ekleyebilir ve bunları işlem deneyimi web kullanıcı arabirimini kullanarak Cihaz gelen uç noktaları veya Veri akışı uç noktaları'nda kullanılacak Kubernetes kümesiyle eşitleyebilirsiniz. Gizli diziler genellikle dış sistemlerde kimlik doğrulaması için gereken kullanıcı adları, parolalar, sertifikalar veya özel anahtarlardır.
Kümede eşitlenmiş bir gizliyi, işlemler deneyimi web kullanıcı arabirimi üzerinden veya Azure CLI ile oluşturabilirsiniz. İki akış kısmen örtüşür: operasyonlar deneyimi hem Azure Key Vault’a yeni bir değer yükleyip bunu kümeyle senkronize edebilirken, Azure CLI akışı gizli anahtarın Azure Key Vault’ta zaten var olduğunu varsayar ve yalnızca senkronizasyonu gerçekleştirir:
Bu bölümde örnek olarak kullanıcı adı ve parola kimlik doğrulaması kullanan cihaz gelen uç noktaları kullanılır. Aynı işlem veri akışı uç noktaları için de geçerlidir.
Operasyon deneyimiyle, bir kullanıcı adı veya parola için yeni bir değer Azure Key Vault’a yüklenip tek adımda kümeyle eşitlenebilir ya da Key Vault’taki mevcut bir gizli anahtar kümeyle eşitlenebilir.
İşlem deneyimi web kullanıcı arabiriminde Cihaz gelen uç noktaları sayfasına gidin.
Yeni bir gizli referans eklemek için bir cihaz gelen uç noktası oluştururken Başvuru ekle'yi seçin.
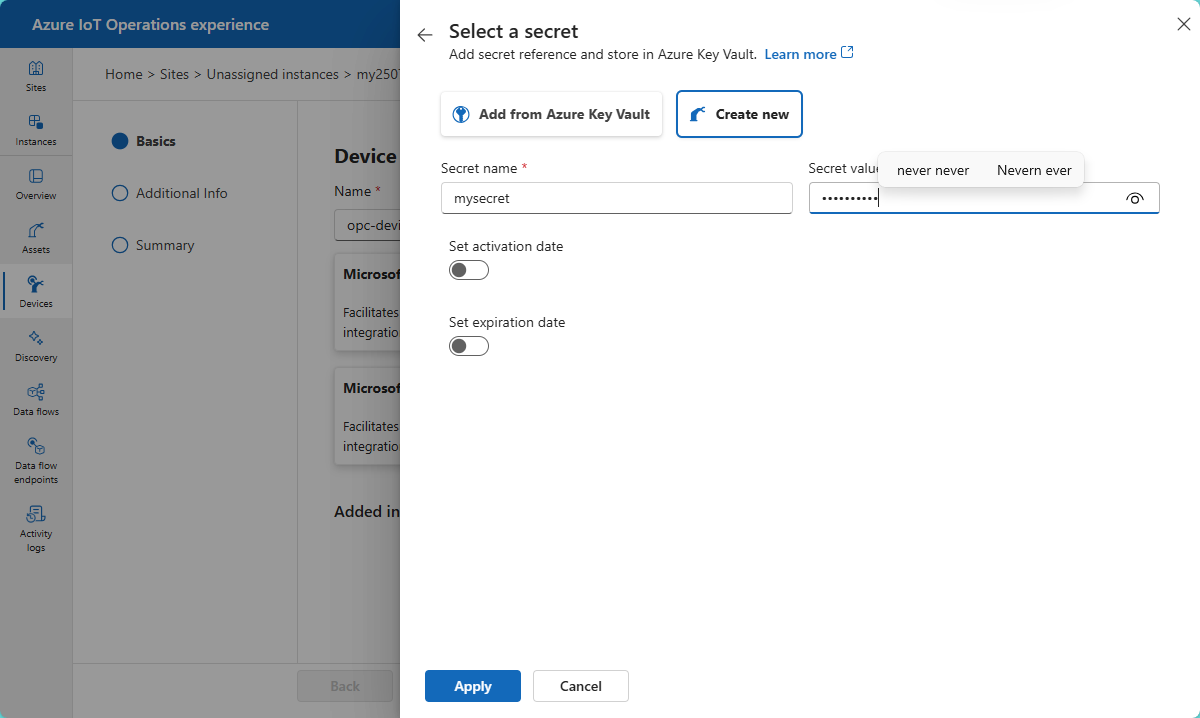
Yeni bir gizli oluştur: Azure Key Vault'ta bir gizli oluşturur ve gizliyi, gizli deposu uzantısını kullanarak kümeyle senkronize eder.
Azure Key Vault'tan ekleme: Daha önce eşitlenmemişse anahtar kasasındaki mevcut bir gizli anahtarı kümeye eşitler. Bu seçeneği seçmek, seçili anahtar kasasındaki sırların listesini gösterir. Kümeye yalnızca gizli bilginin en son sürümü eşitlenir.
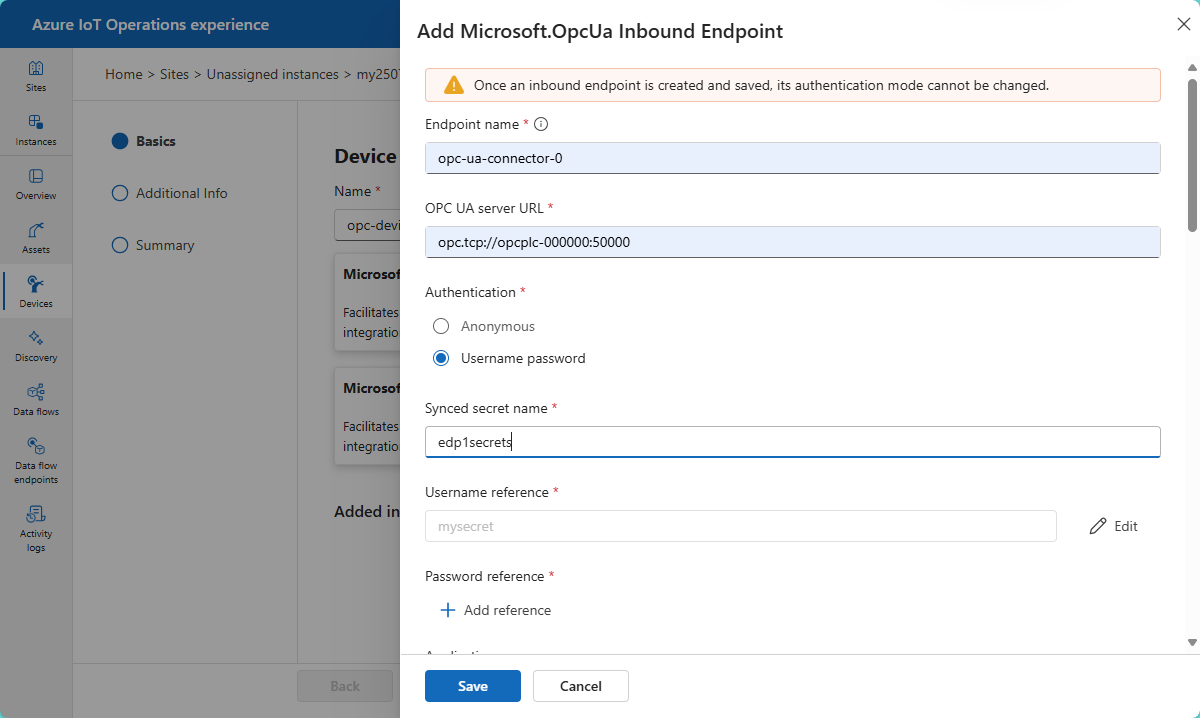
Cihazlara veya veri akışı uç noktalarına kullanıcı adı ve parola başvuruları eklediğinizde, eşzamanlı gizli anahtara bir ad vermeniz gerekir. Gizli başvurular, bu adla kümeye tek bir gizli eşitleme kaynağı olarak kaydedilir. Aşağıdaki ekran görüntüsündeki örnekte, kullanıcı adı ve parola başvuruları kümeye edp1secrets olarak kaydedilir.
Karşılıklı TLS için istemci sertifikasını ve özel anahtarı eşitleyin
Çeşitli bağlayıcılar, güneye giden veri kaynaklarına mTLS kimlik doğrulamasını destekler. mTLS ile bağlayıcı, sunucunun TLS sertifikasını doğrulamaya ek olarak kimliğini doğrulamak için güneye giden uç noktaya bir istemci sertifikası ve özel anahtar sunar. Aşağıdaki bağlayıcılar şu anda mTLS'yi güneye doğru veri kaynaklarına destekler:
Medya bağlayıcısı ve ONVIF bağlayıcısı gibi diğer bağlayıcılar şu anda güneye giden veri kaynaklarına mTLS'yi desteklememektedir.
İstemci sertifikasını ve özel anahtarı içeren kümede eşitlenmiş bir gizli diziye başvurarak cihazın gelen uç noktasında mTLS yapılandırabilirsiniz. Eşitlenen gizli anahtarı ister işlemler deneyimi ister Azure CLI ile oluşturabilirsiniz. Kullanmak istediğiniz araçla eşleşen sekmeyi seçin.
Gelen uç noktasını oluşturduğunuzda ve X509 sertifikası kimlik doğrulama modunu seçtiğinizde, yeni bir sertifika ile özel anahtarı karşıya yükleyebilir (işlemler deneyimi bunları Azure Key Vault'a yükler ve eşitler) veya eşitlemek üzere mevcut Key Vault gizli dizilerini seçebilirsiniz.
Senkronize edilen gizli bilgileri yönet
Bu bölümde örnek olarak cihaz gelen uç noktaları kullanılır. Aynı işlem veri akışı uç noktalarına da uygulanabilir:
İşlem deneyimi web kullanıcı arabiriminde Cihazlar sayfasına gidin.
Gizli dizi listesini görüntülemek için Sertifikaları ve gizli dizileri yönet'i ve ardından Gizli Diziler'i seçin:
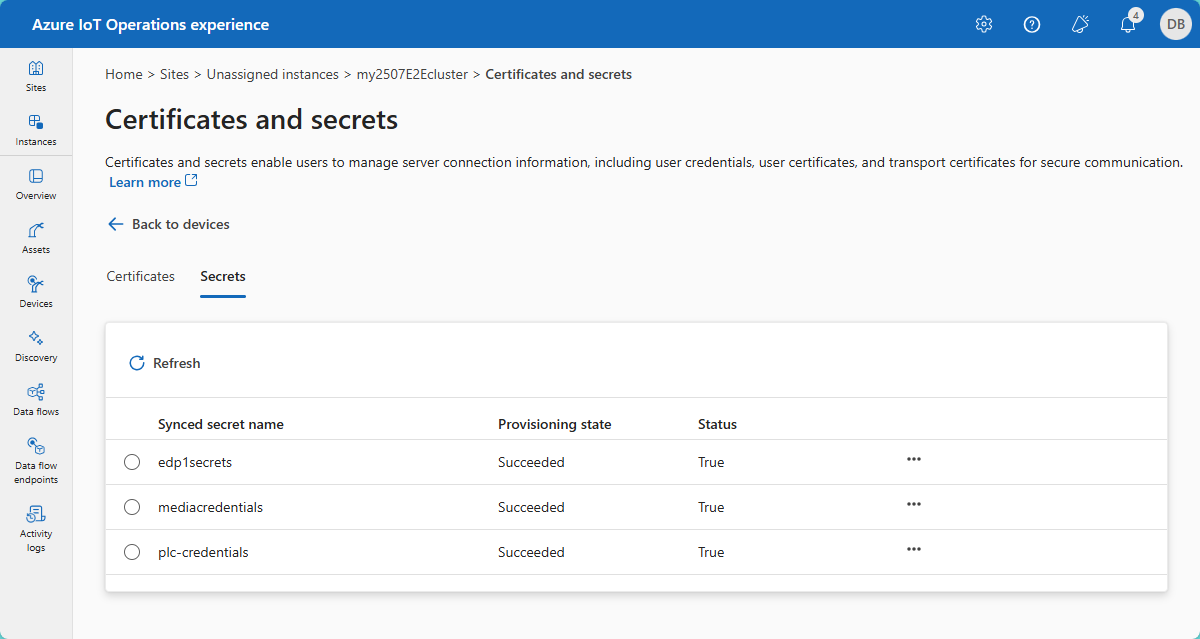
Cihazlarınızda ve veri akışı uç noktalarınızda eşitlenmiş gizlileri görüntülemek için Gizliler sayfasını kullanabilirsiniz. Gizli bilgiler sayfası, görüntülemekte olduğunuz kaynağın uçta tüm geçerli senkronize edilmiş gizli bilgilerin listesini gösterir. Eşitlenen gizli, kullanan kaynağa bağlı olarak bir veya birden fazla gizli referans(lar)ını temsil eder. Senkronize edilmiş bir gizli anahtara uygulanan herhangi bir işlem, senkronize edilmiş gizli anahtar içinde yer alan tüm gizli anahtar referanslarına da uygulanır.
Eşitlenen gizlileri Gizliler sayfasından silebilirsiniz. Eşitlenmiş bir gizli diziyi sildiğinizde, kubernetes kümesinden yalnızca eşitlenen gizli dizi silinir ve Azure Key Vault'tan kapsanan gizli dizi başvurusu silinmez. Sertifika gizlisini anahtar kasasından el ile silmeniz gerekir.
Kümedeki eşitlenmiş gizli anahtarları görüntülemek için Azure CLI'yi de kullanabilirsiniz:
- Kümedeki eşitlenen gizli dizi kaynaklarını listelemek için az iot ops secretsync list komutunu kullanın.
- Eşitlenen bir gizli dizi içindeki tek tek Key Vault gizli dizi referanslarını listelemek için az iot ops secretsync secret list kullanın.
Uyarı
Kubernetes kümenizdeki SecretProviderClass ve SecretSync özel kaynaklarını doğrudan düzenlemek, Azure IoT İşlemleri'nde gizli dizi akışını bozabilir. Gizli bilgilerle ilgili tüm işlemler için işlemler deneyimi web arabirimini kullanın.
Eşitlenmiş gizli diziyi silmeden önce Azure IoT İşlemleri bileşenlerinden gizli diziye yapılan tüm başvuruların kaldırıldığından emin olun.
Azure Key Vault'a gizli anahtarlar ekleme
Daha önce Azure Key Vault'a eklenmiş olan gizli dizileri seçmek için işlem deneyimini kullanıyorsanız gizli dizilerin Azure IoT İşlemleri tarafından desteklenen bir biçimde ve kodlamada olduğundan emin olun.
Azure Key Vault'a PEM sertifika gizli dizisi eklemek için aşağıdaki örneğe benzer bir komut kullanabilirsiniz:
az keyvault secret set \
  --vault-name <your-key-vault-name> \
  --name client-cert-pem \
  --file ./client-cert.pem \
  --encoding hex \
  --content-type 'application/x-pem-file'
Azure Key Vault'a ikili DER sertifika gizli dizisi eklemek için aşağıdaki örneğe benzer bir komut kullanabilirsiniz:
az keyvault secret set \
  --vault-name <your-key-vault-name> \
  --name cert-file-der \
  --file ./cert-file.der \
  --encoding hex \
  --content-type 'application/pkix-cert'