Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Günümüzün işbirliğine dayalı çalışma ortamlarında, birden çok ekibin genellikle aynı izleme panolarına erişmesi ve panoları yönetmesi gerekir. Uygulama performansını izleyen bir DevOps ekibi veya müşteri sorunlarını gideren bir destek ekibi olsun, doğru erişim izinlerine sahip olmak çok önemlidir. Azure Managed Grafana, ekip üyeleriniz ve kimlikleriniz için farklı izin düzeyleri ayarlamanıza olanak tanıyarak bu işlemi basitleştirir.
Bu kılavuz, desteklenen Grafana rollerinde size yol gösterir ve ilgili erişim izinlerini ekip üyelerinizle ve kimliklerinizle paylaşmak için rolleri ve izin ayarlarını nasıl kullanacağınızı gösterir.
Önkoşullar
- Etkin aboneliği olan bir Azure hesabı. Ücretsiz hesap oluşturun.
- Azure Managed Grafana çalışma alanı. Henüz yoksa, Azure portalında bir tane oluşturabilir veya Azure CLI kullanarak bir tane oluşturabilirsiniz.
- Çalışma alanında Grafana Yönetici izinlerine sahip olmanız gerekir. Bakınız Azure İzleyici için erişim izinlerini değiştirme.
Grafana rolleri hakkında bilgi edinin
Azure Managed Grafana, Azure kaynaklarınıza tek tek erişimi yönetmenize olanak tanıyan bir yetkilendirme sistemi olan Azure rol tabanlı erişim denetimi (RBAC) destekler.
Azure RBAC, Azure Managed Grafana kaynaklarınızı yönetmek için kullanıcılara, gruplara, hizmet sorumlularına veya yönetilen kimliklere çeşitli izin düzeyleri ayırmanızı sağlar.
Azure Managed Grafana'da, her biri farklı erişim düzeyleri sunan aşağıdaki yerleşik roller mevcuttur.
| Yerleşik rol | Açıklama | Kimlik |
|---|---|---|
| Grafana Yöneticisi | Veri kaynaklarını yönetme, pano oluşturma ve Grafana'da rol atamalarını yönetme de dahil olmak üzere tüm Grafana işlemlerini gerçekleştirin. | 22926164-76b3-42b3-bc55-97df8dab3e41 |
| Grafana Editörü | Grafana örneğini, panoları ve uyarıları dahil olmak üzere görüntüleyin ve düzenleyin. | a79a5197-3a5c-4973-a920-486035ffd60f |
| Grafana Sınırlı Görüntüleyici | Grafana giriş sayfasını görüntüleyin. Bu rol varsayılan olarak atanmış hiçbir izin içermez ve Grafana v9 çalışma alanlarında kullanılamaz. | 41e04612-9dac-4699-a02b-c82ff2cc3fb5 |
| Grafana Görüntüleyicisi | Grafana çalışma alanını, panoları ve uyarıları dahil olmak üzere görüntüleyin. | 60921a7e-fef1-4a43-9b16-a26c52ad4769 |
Grafana kullanıcı arabirimine erişmek için kullanıcıların önceki tabloda listelenen rollerden birine sahip olması gerekir. Grafana rolleri hakkında daha fazla bilgiyi Grafana belgelerinden bulabilirsiniz. Azure'daki Grafana Sınırlı İzleyici rolü, Grafana belgelerindeki "Temel Rol Yok" rolüne karşılık gelir.
Grafana rolü atama
Grafana kullanıcı rolleri ve atamaları Microsoft Entra ID ile tamamen entegre edilmiştir. Herhangi bir Microsoft Entra kullanıcıya, grubuna, hizmet sorumlusuna veya yönetilen kimliğe Grafana rolü atayabilir ve bu rolle ilgili erişim izinlerini verebilirsiniz. Bu izinleri Azure portalından veya komut satırından yönetebilirsiniz. Bu bölümde, Azure portalında kullanıcılara Grafana rollerinin nasıl atanacakları açıklanmaktadır.
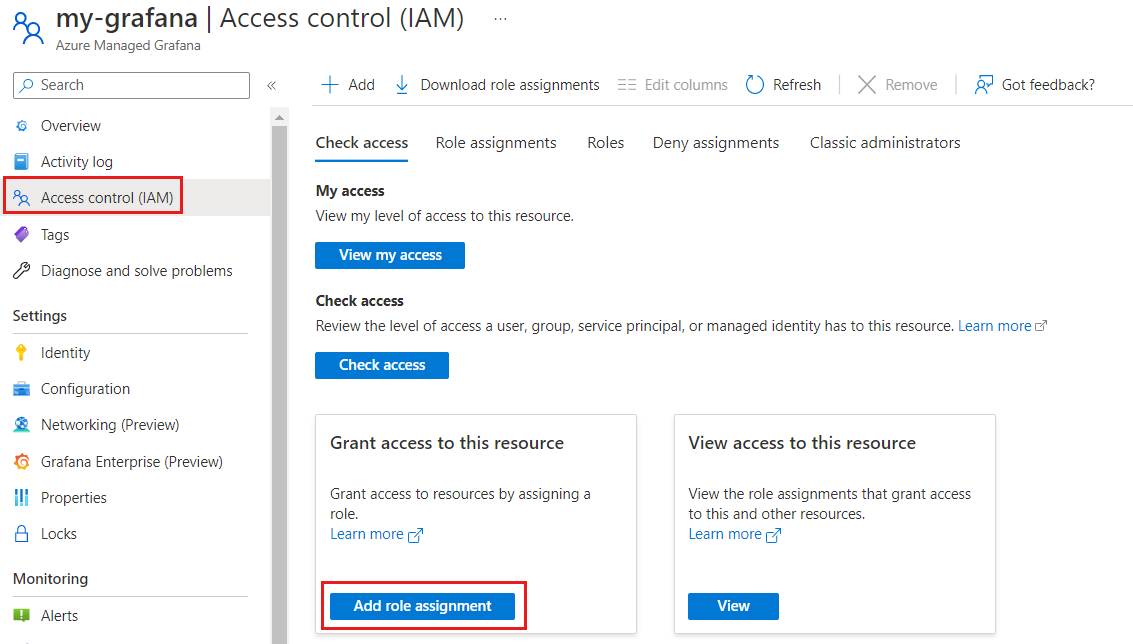
Azure Managed Grafana çalışma alanınızı açın.
Soldaki menüden Erişim denetimi (IAM) öğesini seçin.
Rol ataması ekle’yi seçin.
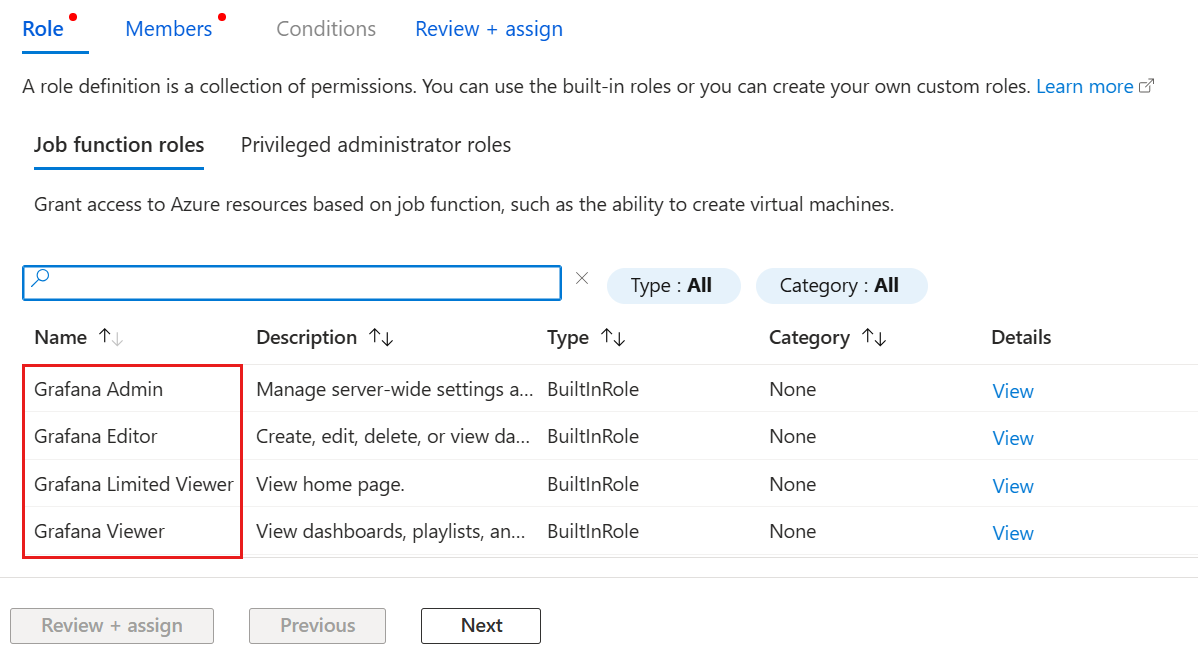
Grafana Yöneticisi, Grafana Düzenleyicisi, Grafana Sınırlı Görüntüleyicisi veya Grafana Görüntüleyicisi arasında atamak için bir Grafana rolü seçin ve ardından İleri'yi seçin.
Kullanıcı, grup veya hizmet sorumlusuna veya Yönetilen kimliğe erişim atamak isteyip istemediğinizi seçin.
Üyeleri seç'i seçin ve Grafana rolüne atamak istediğiniz üyeleri seçin. Seç ile seçimlerinizi onaylayın.
İleri'yi, ardından Gözden Geçir + ata'yı seçin, rol atamasını tamamlamak için.
İpucu
Azure Managed Grafana çalışma alanınıza yeni bir kullanıcı eklediğinizde, onlara Grafana Sınırlı Görüntüleyici rolü vermek, Grafana çalışma alanına sınırlı erişim sağlar.
Ardından, kullanıcıya yönetim ayarlarını kullanarak ilgili panolara ve veri kaynaklarına erişim vekleyebilirsiniz. Bu yöntem, Grafana Sınırlı Görüntüleyici rolüne sahip kullanıcıların yalnızca ihtiyaç duydukları belirli bileşenlere erişmesini sağlayarak güvenliği ve veri gizliliğini geliştirmeyi sağlar.
Belirli bileşen öğeleri için izinleri düzenleme
Aşağıdaki adımları izleyerek Grafana kullanıcı arabiriminden panolar, klasörler ve veri kaynakları gibi belirli bileşenler için izinleri düzenleyin:
- Grafana portalını açın ve izinlerini yönetmek istediğiniz bileşene gidin.
- Ayarlar>İzinler>Bir izin ekle.
- İzin Ekleme altında bir kullanıcı, hizmet hesabı, ekip veya rol seçin ve onlara istenen izin düzeyini atayın: görüntüleme, düzenleme veya yönetici.