Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Azure rol tabanlı erişim denetimi (Azure RBAC), Azure kaynaklarına erişimi yönetmek için kullandığınız yetkilendirme sistemidir. Kullanıcıların, grupların, hizmet sorumlularının veya yönetilen kimliklerin hangi kaynaklara erişimi olduğunu belirlemek için rol atamalarını listelersiniz. Bu makalede, Azure portalını kullanarak rol atamalarının nasıl listelenmesi açıklanır.
Uyarı
Kuruluşunuzun Azure Lighthouse kullanan bir hizmet sağlayıcısına dış kaynaklı yönetim işlevleri varsa, bu hizmet sağlayıcısı tarafından yetkilendirilmiş rol atamaları burada gösterilmez. Benzer şekilde, hizmet sağlayıcısı kiracısında bulunan kullanıcılar, atanmış oldukları rolden bağımsız olarak bir müşterinin kiracısında kullanıcılar için rol atamalarını görmez.
Önkoşullar
Microsoft.Authorization/roleAssignments/read okuyucu gibi izin
Kullanıcı veya grup için rol atamalarını listeleme
Abonelikteki bir kullanıcıya veya gruba atanan rolleri görmenin hızlı bir yolu Azure rol atamaları bölmesini kullanmaktır.
Azure portalda Azure portal menüsünden Tüm hizmetler'i seçin.
Microsoft Entra ID'yi ve ardından Kullanıcılar ya da Gruplar'ı seçin.
Rol atamalarını listelemek istediğiniz kullanıcı veya grubu seçin.
Azure rol atamaları'ı seçin.
Yönetim grubu, abonelik, kaynak grubu veya kaynak gibi çeşitli kapsamlarda seçili kullanıcıya veya gruba atanmış olan rollerin listesini görürsünüz. Bu liste, okuma izniniz olan tüm rol atamalarını içerir.
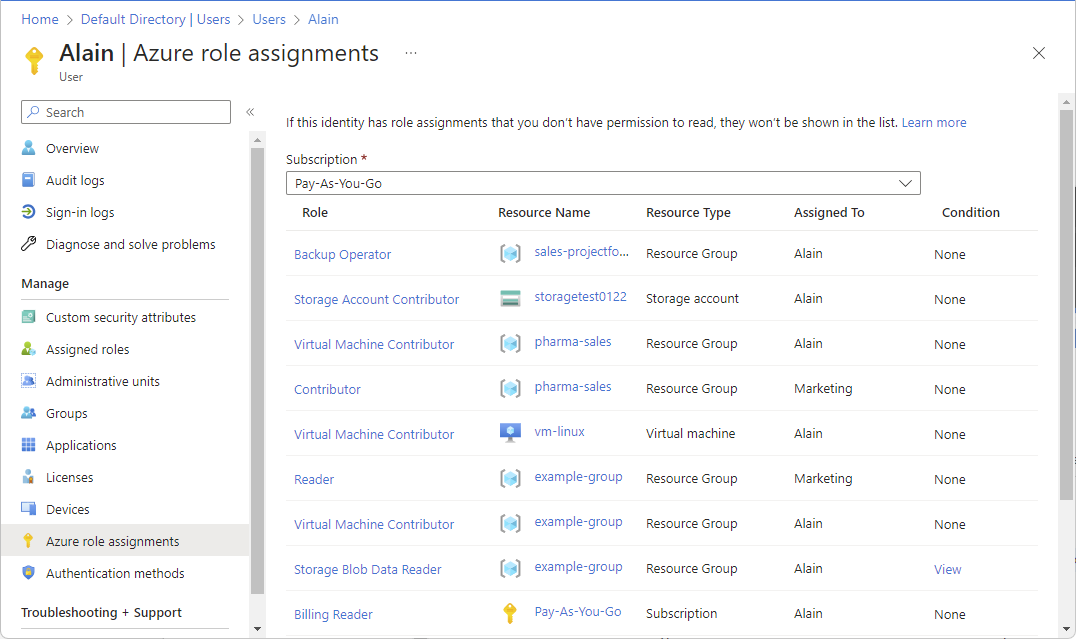
Aboneliği değiştirmek için Abonelikler listesini seçin.
Uyarı
Intune yönetim merkezinden Azure rol atamalarına> erişmeye çalışırkenAbonelikler kesinti stilinde bir hata iletisi görüntüleyebilir. Intune yönetim merkezi Azure abonelik yönetimini desteklemediğinden bu beklenen bir durumdur. Azure aboneliği rol atamalarını yönetmek için Azure portalını veya Microsoft Entra yönetim merkezini kullanın.
Aboneliğin sahiplerini listeleme
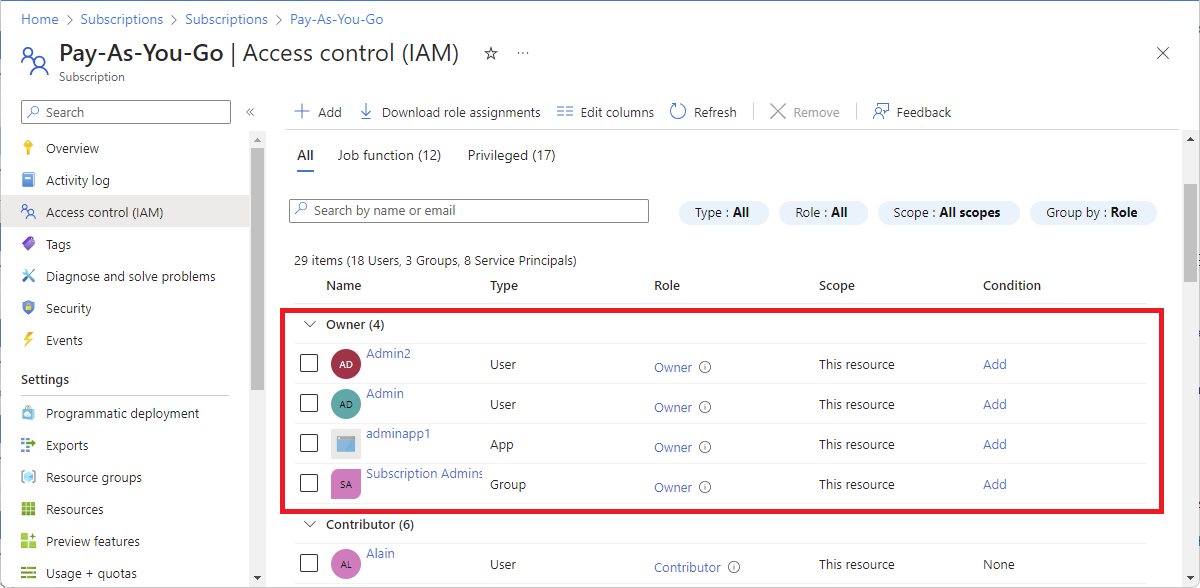
Bir abonelik için Sahip rolü atanmış kullanıcılar abonelikteki her şeyi yönetebilir. Bir aboneliğin sahiplerini listelemek için bu adımları izleyin.
Azure portalında Tüm hizmetler ve ardından Abonelikler seçeneğini seçin.
Sahiplerini listelemek istediğiniz aboneliği seçin.
Erişim denetimi (IAM) öğesini seçin.
Bu aboneliğin tüm rol atamalarını görüntülemek için Rol atamaları sekmesini seçin.
Bu abonelik için Sahip rolü atanmış olan tüm kullanıcıları görmek üzere Sahipler bölümüne gidin.
Ayrıcalıklı yönetici rol atamalarını listeleme veya yönetme
Rol atamaları sekmesinde, geçerli kapsamda ayrıcalıklı yönetici rolü atamalarının sayısını listeleyebilir ve görebilirsiniz. Daha fazla bilgi için bkz . Ayrıcalıklı yönetici rolleri.
Azure portalında Tüm hizmetler seçeneğini seçin ve ardından kapsamı seçin. Örneğin, Yönetim grupları, Abonelikler, Kaynak grupları veya bir kaynak seçebilirsiniz.
Belirli kaynağı seçin.
Erişim denetimi (IAM) öğesini seçin.
Rol atamaları sekmesini seçin ve ardından bu kapsamdaki ayrıcalıklı yönetici rol atamalarını listelemek için Ayrıcalıklı sekmeyi seçin.
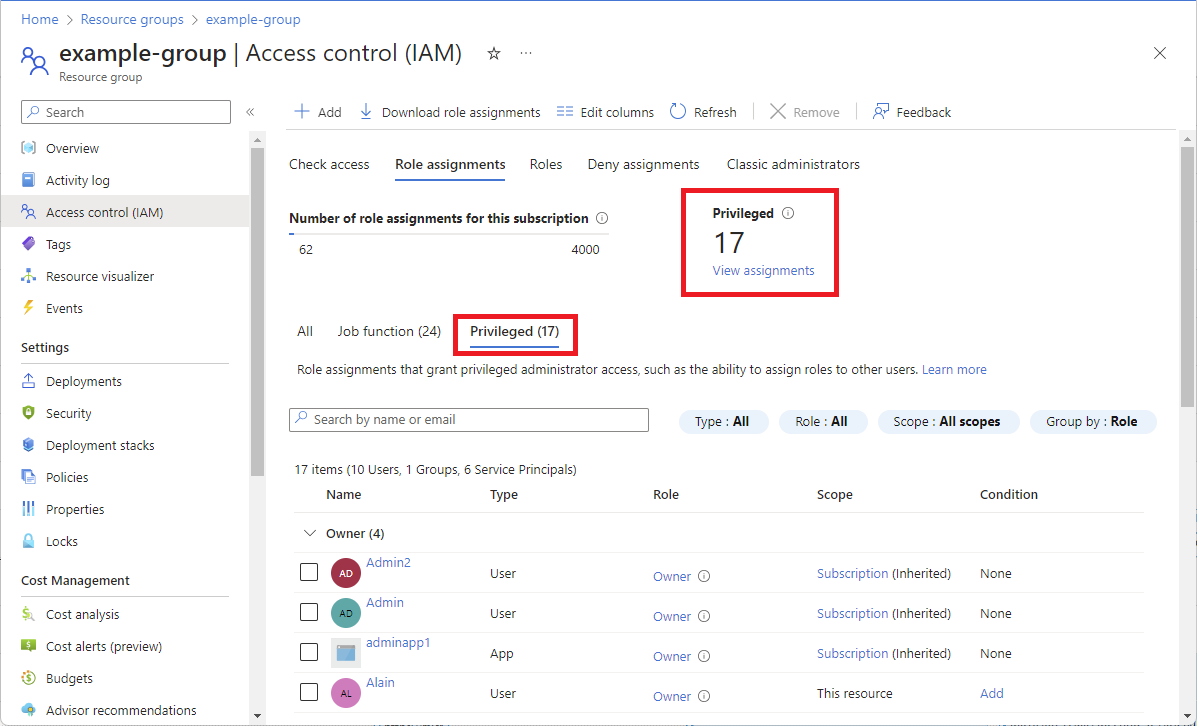
Bu kapsamdaki ayrıcalıklı yönetici rolü atamalarının sayısını görmek için Privileged kartına bakın.
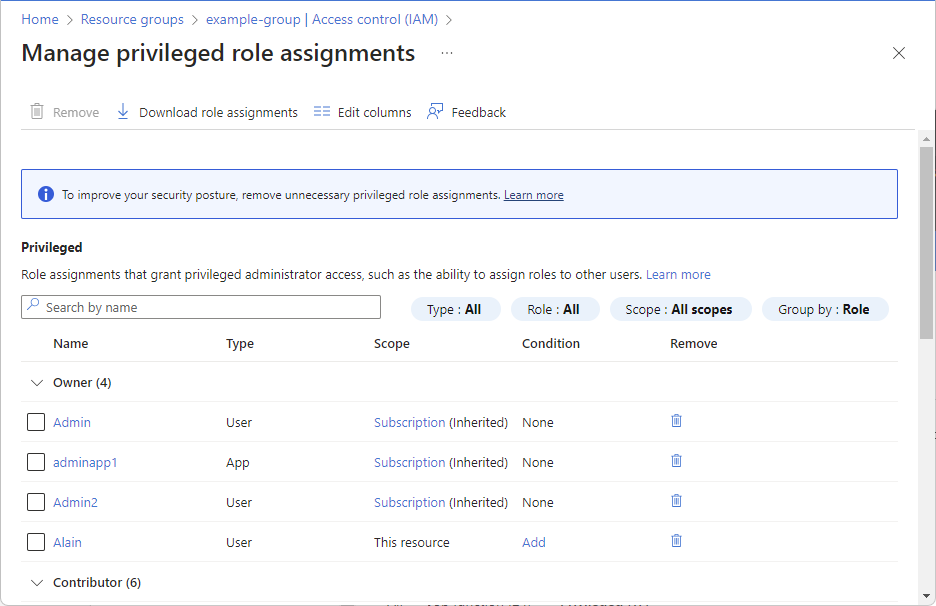
Ayrıcalıklı yönetici rol atamalarını yönetmek için Privileged kartına bakın ve Atamaları Gör seçeneğini seçin.
Ayrıcalıklı rol atamalarını yönet sayfasında, ayrıcalıklı rol atamasını kısıtlamak veya rol atamasını kaldırmak için bir koşul ekleyebilirsiniz. Daha fazla bilgi için bkz Belirli koşullarla Azure rol atama yönetimini diğer kişilere devretme.
Kapsamdaki rol atamalarını listeleme
Azure portalında Tüm hizmetler seçeneğini seçin ve ardından kapsamı seçin. Örneğin, Yönetim grupları, Abonelikler, Kaynak grupları veya bir kaynak seçebilirsiniz.
Belirli kaynağı seçin.
Erişim denetimi (IAM) öğesini seçin.
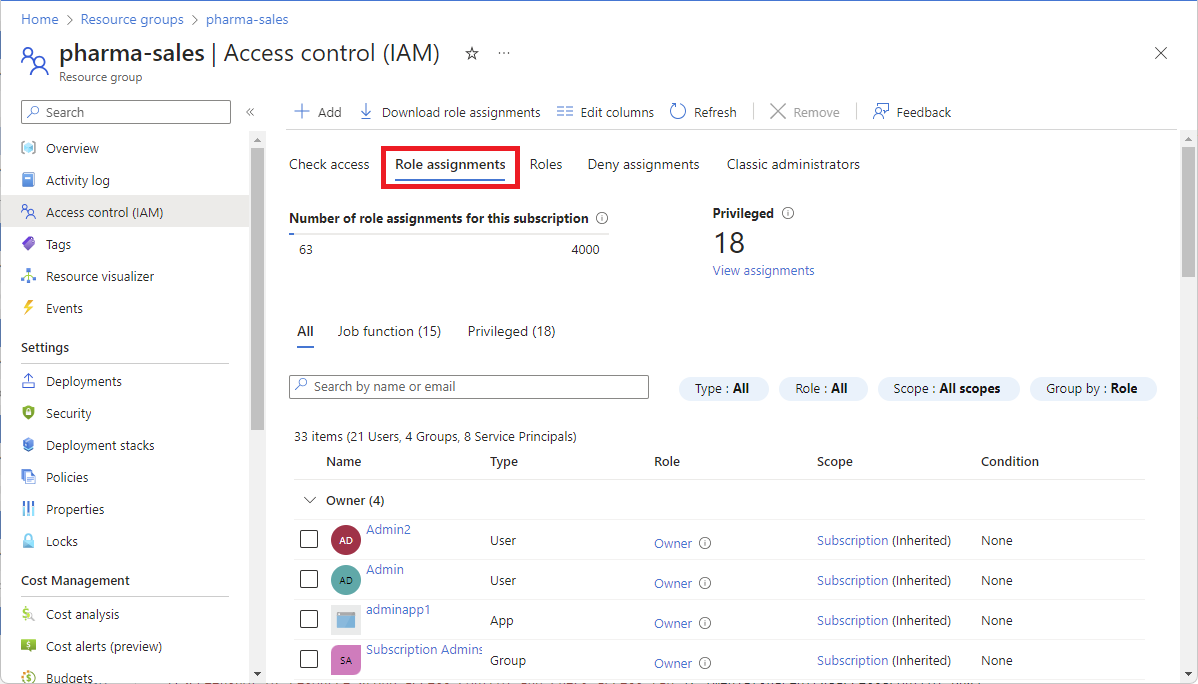
Bu kapsamdaki rol atamalarını görüntülemek için Rol atamaları sekmesine seçin.
Microsoft Entra ID Ücretsiz veya Microsoft Entra ID P1 lisansınız varsa, Rol atamaları sekmeniz aşağıdaki ekran görüntüsüne benzer.
Microsoft Entra Id P2 veya Microsoft Entra Kimlik Yönetimi lisansınız varsa, Rol atamaları sekmeniz yönetim grubu, abonelik ve kaynak grubu kapsamları için aşağıdaki ekran görüntüsüne benzer. Bu özellik aşamalı olarak dağıtıldığı için kiracınızda henüz kullanılamayabilir veya arabiriminiz farklı görünebilir.
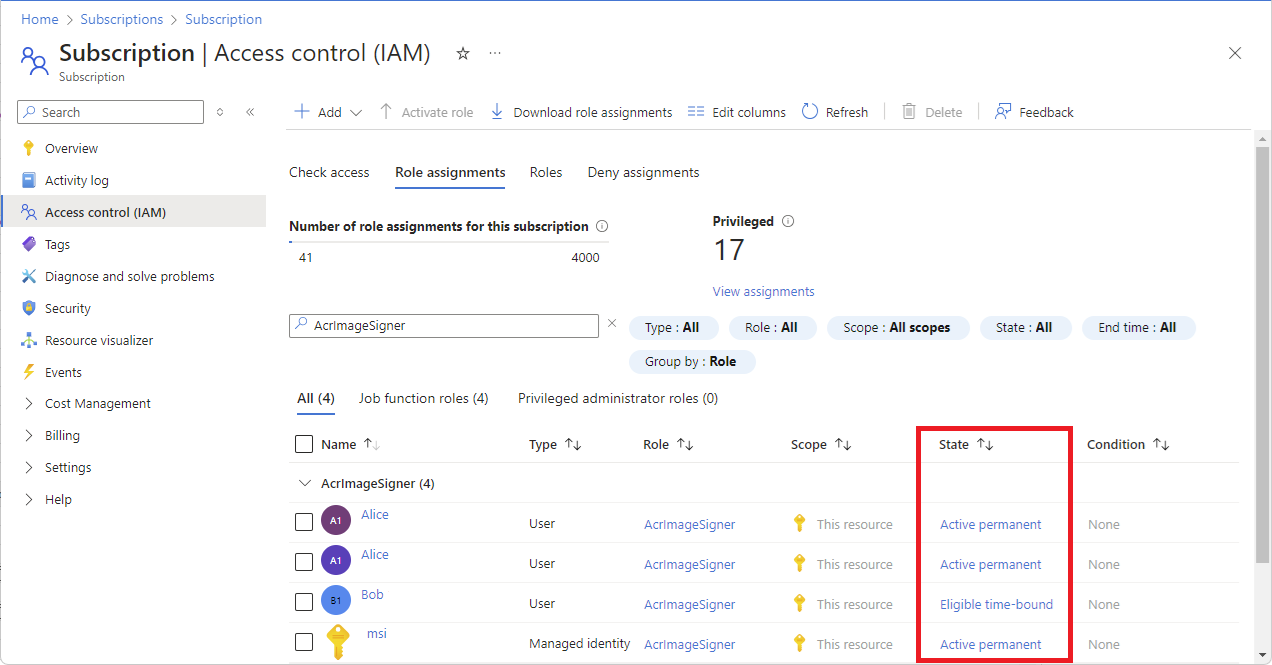
Aşağıdaki durumlardan birine sahip bir State sütunu görürsünüz:
Devlet Description Etkin kalıcı Bir kullanıcının herhangi bir eylem gerçekleştirmeden rolü her zaman kullanabileceği rol ataması. Etkin zamana bağlı Bir kullanıcının yalnızca başlangıç ve bitiş tarihleri içinde herhangi bir eylem gerçekleştirmeden rolü kullanabileceği rol ataması. Uygun kalıcı pozisyon Bir kullanıcının her zaman rolü etkinleştirmeye uygun olduğu rol ataması. Uygun zamana bağlı Bir kullanıcının rolü yalnızca başlangıç ve bitiş tarihleri içinde etkinleştirmeye uygun olduğu rol ataması. Gelecekte başlangıç tarihini ayarlamak mümkündür.
Rol atamaları için başlangıç ve bitiş saatlerini listelemek istiyorsanız, Düzenle sütunlarını seçin, ardından Başlangıç ve Bitiş Zamanı'nı seçin.
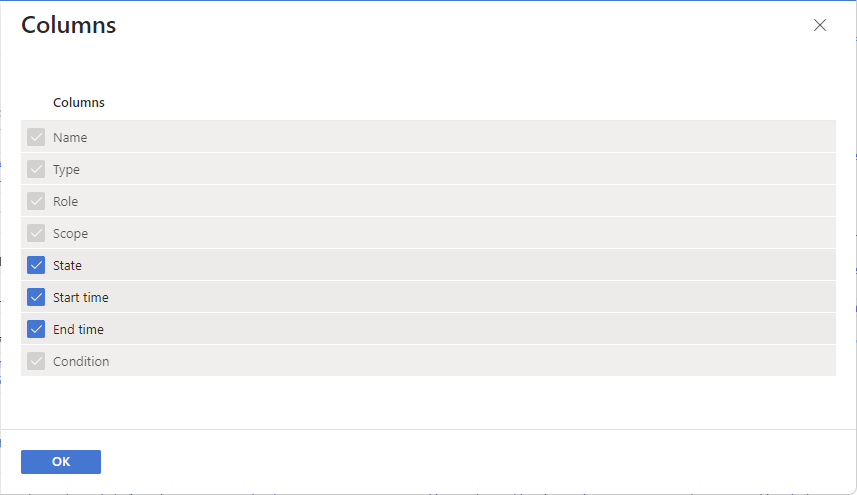
Bazı rollerin kapsamı Bu kaynak olarak belirlenmişken diğerlerinin başka bir kapsamdan (Devralınmış) olduğuna dikkat edin. Erişim, ya bu kaynağa özel olarak atanır ya da üst kapsamına yapılan bir atamadan devralınır.
Bir kullanıcının kapsam dahilindeki rol atamalarını listele
Kullanıcı, grup, hizmet sorumlusu veya yönetilen kimliğin erişimini listelemek için rol atamalarını listelersiniz. Belirli bir kapsamdaki tek bir kullanıcı, grup, hizmet sorumlusu veya yönetilen kimlik için rol atamalarını listelemek için bu adımları izleyin.
Azure portalında Tüm hizmetler seçeneğini seçin ve ardından kapsamı seçin. Örneğin, Yönetim grupları, Abonelikler, Kaynak grupları veya bir kaynak seçebilirsiniz.
Belirli kaynağı seçin.
Erişim denetimi (IAM) öğesini seçin.
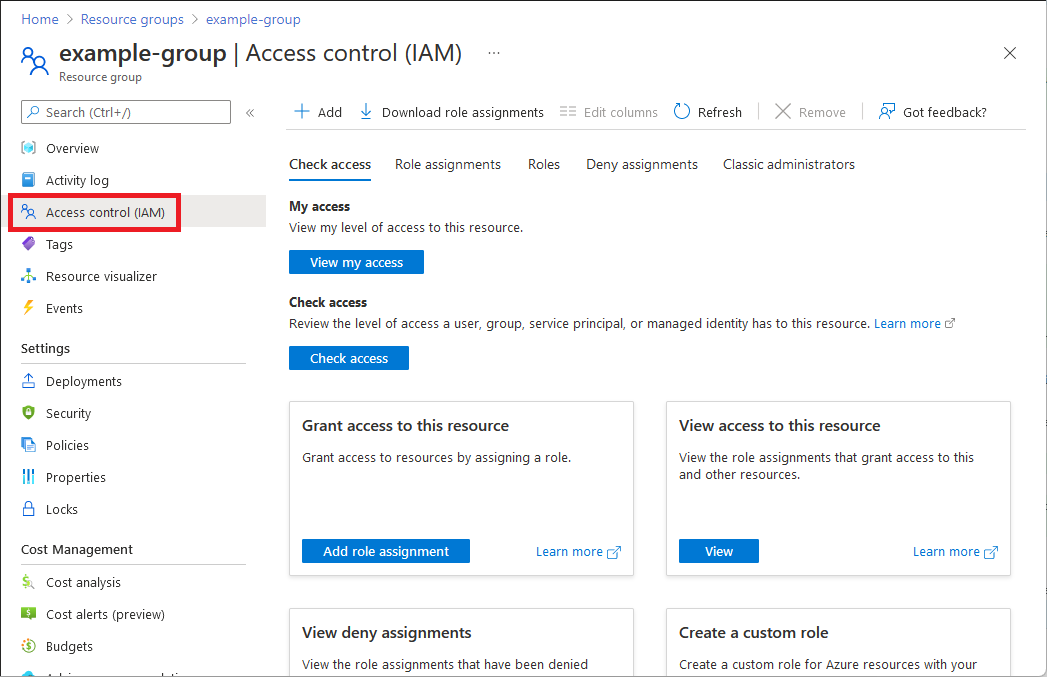
Erişimi denetle sekmesinde Erişimi denetle düğmesini seçin.
Erişim Kontrolü panelinde Kullanıcı, grup veya hizmet prensibi veya Yönetilen kimlik seçeneğini seçin.
Arama kutusuna, dizinde görünen adlar, e-posta adresleri veya nesne tanımlayıcıları aramak için bir dize girin.
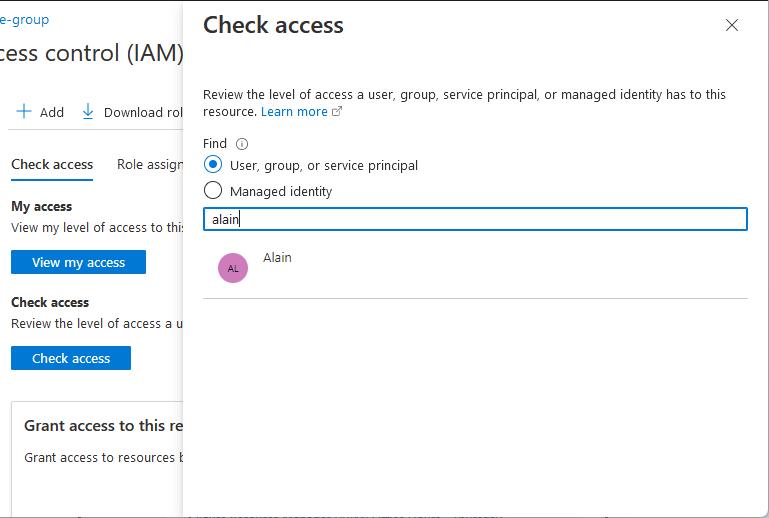
Atamalar panelini açmak için güvenlik prensibini seçin.
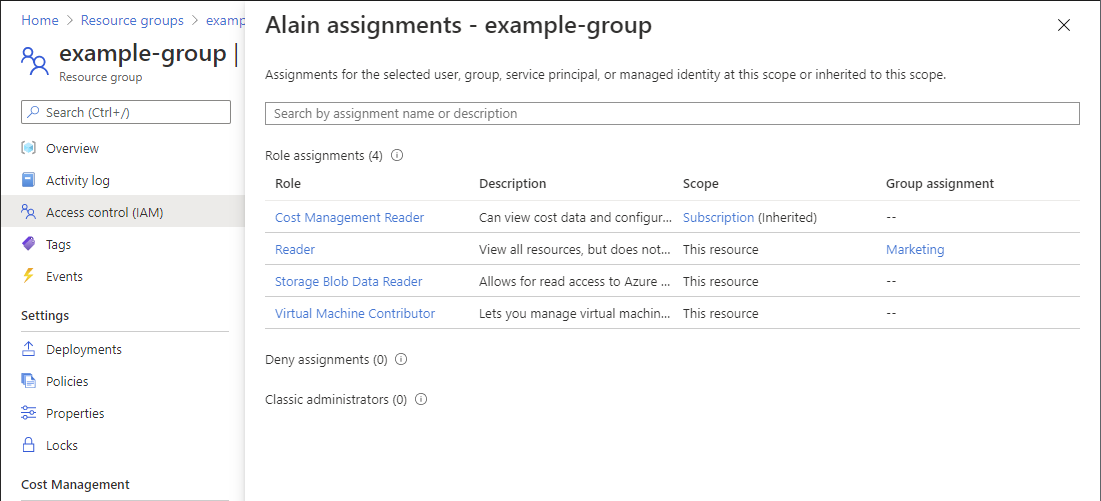
Bu panelde, seçili güvenlik öznesinin bu kapsamda ve bu kapsama devralınmış erişimini görebilirsiniz. Alt kapsamlarda atamalar listelenmez. Aşağıdaki atamaları görürsünüz:
- Azure RBAC ile eklenen rol atamaları.
- Azure Blueprints veya Azure yönetilen uygulamaları kullanılarak eklenen atamaları reddetme.
Yönetilen kimlik için rol atamalarını listele
Daha önce açıklandığı gibi Erişim denetimi (IAM) dikey penceresini kullanarak belirli bir kapsamda sistem tarafından atanan ve kullanıcı tarafından atanan yönetilen kimlikler için rol atamalarını listeleyebilirsiniz. Bu bölümde, yalnızca yönetilen kimlik için rol atamalarının nasıl listelenmesi açıklanır.
Sistem tarafından atanan yönetilen kimlik
Azure portalında sistem tarafından atanan yönetilen kimliği açın.
Sol menüde Identity seçeneğini seçin.
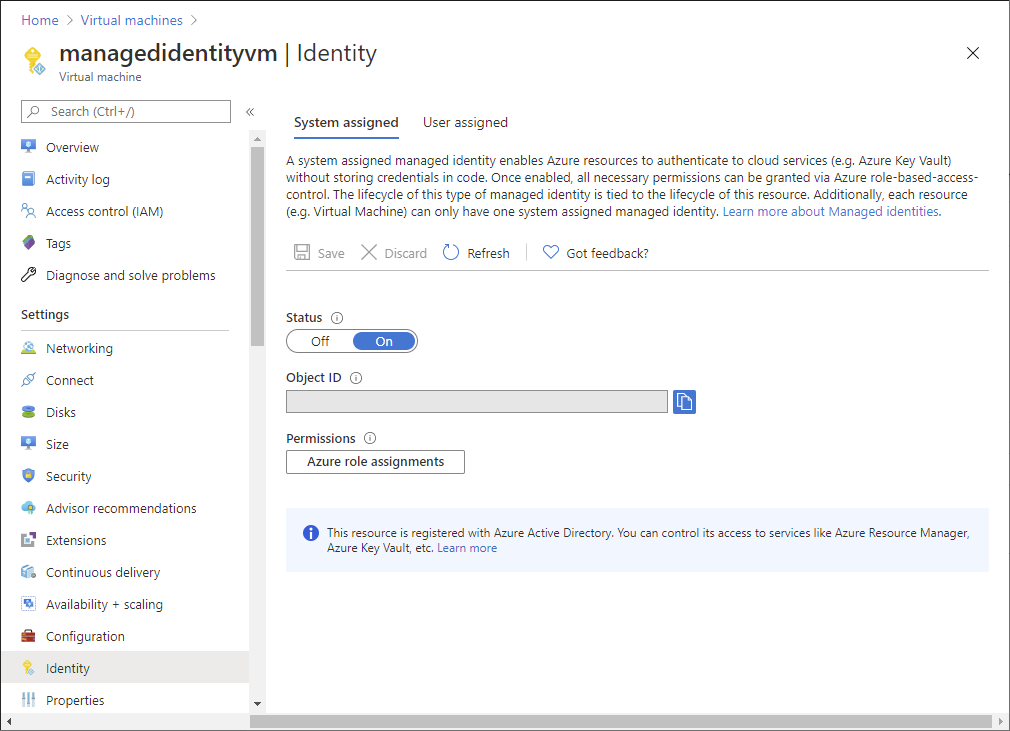
İzinler’in altında Azure rol atamaları'nı seçin.
Yönetim grubu, abonelik, kaynak grubu veya kaynak gibi çeşitli kapsamlarda, seçilen sistem tarafından atanan yönetilen kimliğe atanmış rollerin listesini görürsünüz. Bu liste, okuma izniniz olan tüm rol atamalarını içerir.
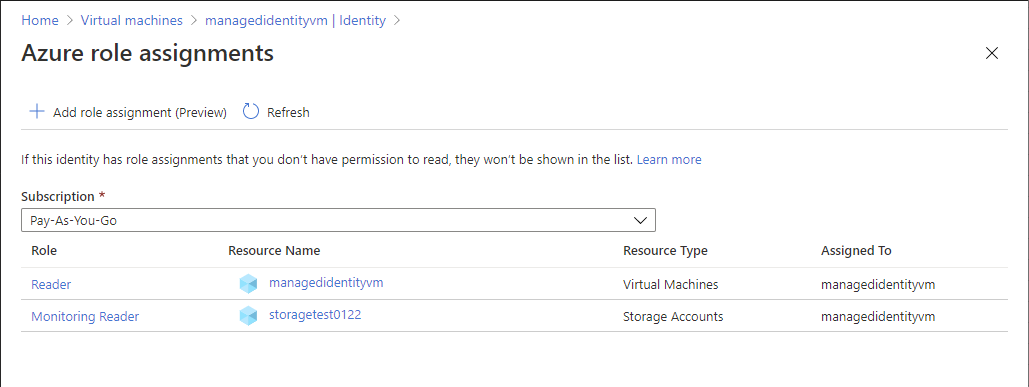
Aboneliği değiştirmek için Abonelik listesini seçin.
Kullanıcı atamalı yönetilen kimlik
Azure portalında kullanıcı tarafından atanan yönetilen kimliği açın.
Azure rol atamaları'ı seçin.
Yönetim grubu, abonelik, kaynak grubu veya kaynak gibi çeşitli kapsamlarda, seçilen kullanıcı tarafından atanan yönetilen kimliğe atanmış rollerin listesini görürsünüz. Bu liste, okuma izniniz olan tüm rol atamalarını içerir.
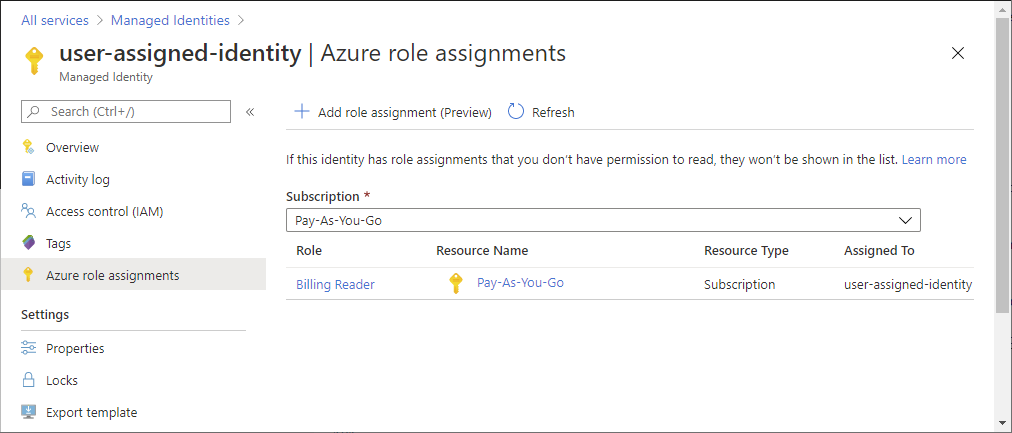
Aboneliği değiştirmek için Abonelik listesini seçin.
Rol atamalarının sayısını listeleme
Her abonelikte 5000'e kadar rol ataması olabilir. Bu sınır abonelikteki, kaynak grubundaki ve kaynak kapsamlarındaki rol atamalarını içerir. Uygun rol atamaları ve gelecekte zamanlanan rol atamaları bu sınıra dahil edilmez. Bu sınırı izlemenize yardımcı olmak için Rol atamaları sekmesi, geçerli abonelik için rol atamalarının sayısını listeleyen bir grafik içerir.
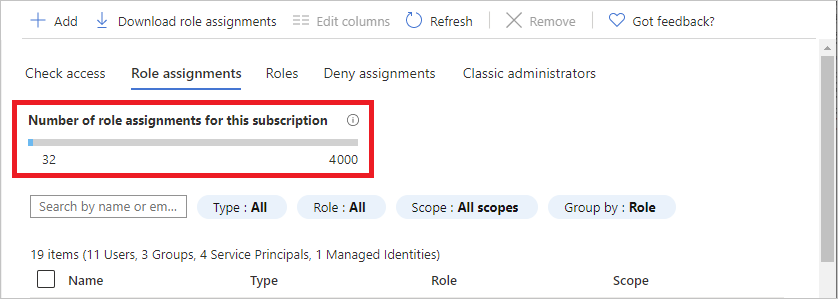
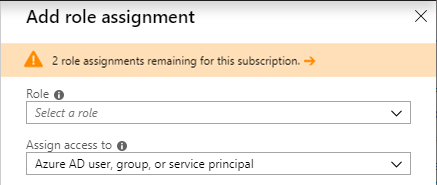
Maksimum sayıya yaklaşıyorsanız ve daha fazla rol ataması eklemeye çalışıyorsanız Rol ataması ekle bölmesinde bir uyarı görürsünüz. Rol atamalarının sayısını azaltmanın yolları için bkz Azure RBAC sınırlarını aşma sorunlarını giderme.
Rol atamalarını indirme
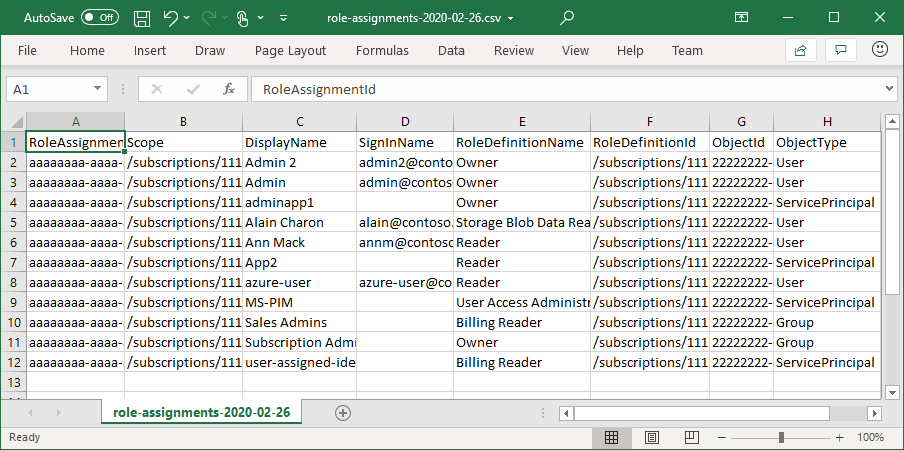
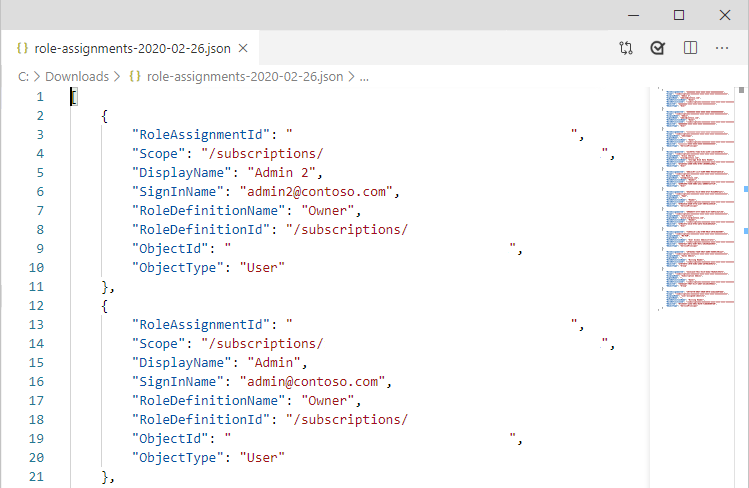
Rol atamalarını belirli bir kapsamda CSV veya JSON biçimlerinde indirebilirsiniz. Bu, bir elektronik tablodaki listeyi incelemeniz veya aboneliği geçirirken envanter çıkarmanız gerekiyorsa yararlı olabilir.
Rol atamalarını indirirken aşağıdaki ölçütleri göz önünde bulundurmanız gerekir:
- Dizin Okuyucuları rolü gibi dizini okuma izniniz yoksa, DisplayName, SignInName ve ObjectType sütunları boş olur.
- Güvenlik ilkesi silinmiş olan rol atamaları dahil edilmemiştir.
- Klasik yöneticilere verilen erişim dahil değildir.
Bir kapsamdaki rol atamalarını indirmek için bu adımları izleyin.
Azure portalında Tüm hizmetler seçeneğini seçin ve ardından rol atamalarını indirmek istediğiniz kapsamı seçin. Örneğin, Yönetim grupları, Abonelikler, Kaynak grupları veya bir kaynak seçebilirsiniz.
Belirli kaynağı seçin.
Erişim denetimi (IAM) öğesini seçin.
Rol Atamalarını İndir bölmesini açmak için Rol Atamalarını İndir seçin.
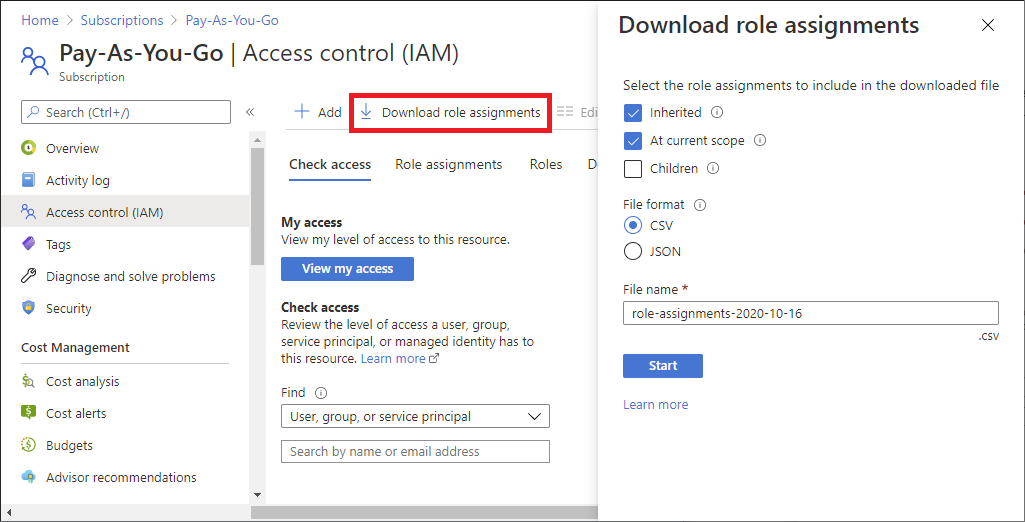
İndirilen dosyaya eklemek istediğiniz rol atamalarını seçmek için onay kutularını kullanın.
- Devralındı - Geçerli kapsam için devralınan rol atamalarını ekleyin.
- Geçerli kapsamda - Geçerli kapsam için rol atamalarını ekleyin.
- Alt düzeyler - Rol atamalarını geçerli kapsamın altındaki seviyelere dahil edin. Yönetim grubu kapsamı için bu onay kutusu devre dışı bırakıldı.
Virgülle ayrılmış değerler (CSV) veya JavaScript Nesne Gösterimi (JSON) olabilecek dosya biçimini seçin.
Dosya adını belirtin.
İndirmeyi başlatmak için Start seçeneğini seçin.
Aşağıdaki örneklerde her dosya biçimi için çıkış örnekleri gösterilmektedir.