Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Not
Azure Yapay Zeka Arama Azure portalı, REST API'leri ve Azure SDK’ları aracılığıyla kullanılabilir. Ayrıca kuruluş içeriğini Microsoft Foundry portalındaki aracılar için yeniden kullanılabilir, izin kullanan bilgi bankalarına dönüştüren yönetilen bilgi katmanı Foundry IQ'yu temel alır.
Azure Yapay Zeka Arama'den veri, uygulanan yapay zeka veya vektörleştirme sağlayan diğer Azure kaynaklarına dizin oluşturma veya sorgular sırasında giden bağlantılar için Microsoft Entra ID güvenlik ilkelerini ve rol atamalarını kullanabilirsiniz.
Giden bağlantıda rol kullanmak için, önce arama hizmetinizi bir Microsoft Entra kiracısında arama hizmetinizin güvenlik sorumlusu olarak sistem tarafından atanan veya kullanıcı atanmış yönetilen kimlik kullanacak şekilde yapılandırın. Yönetilen kimliğiniz olduktan sonra, yetkili erişim için roller atayabilirsiniz. Yönetilen kimlikler ve rol atamaları, bir bağlantı dizesi veya kod içinde gizli dizilerin ve kimlik bilgilerin geçirilmesi gereksinimini ortadan kaldırır.
Önkoşullar
Basic katmanı veya üzeri üzerindeki herhangi bir bölgedeki Azure Yapay Zeka Arama hizmeti.
Geçerli bir rol ataması olan bir Microsoft Entra güvenlik sorumlusundan gelen istekleri kabul eden bir Azure kaynağı.
Yönetilen kimlik oluşturmak için Sahip veya Kullanıcı Erişimi Yöneticisi olmanız gerekir. Rolleri atamak için Sahip, Kullanıcı Erişimi Yöneticisi, Rol Tabanlı Erişim Kontrolü Yöneticisi veya Microsoft.Authorization/roleAssignments/yazma izinlerine sahip özel bir rolün üyesi olmanız gerekir.
Desteklenen senaryolar
Yönetilen kimlikleri aşağıdaki senaryolar için kullanabilirsiniz.
| Senaryo | Sistem tarafından atanan | Kullanıcı tarafından atanan |
|---|---|---|
| Dizin oluşturucu veri kaynaklarına bağlanma1 | Evet | Evet |
| Beceri/vektörleştiriciler 2 aracılığıyla Azure OpenAI, Microsoft Foundry ve Azure İşlevleri'taki gömme ve sohbet tamamlama modellerine bağlanın | Evet | Evet |
| Müşteri tarafından yönetilen anahtarlar için Azure Key Vault bağlan | Evet | Evet |
| Azure Depolama'da barındırılan Hata Ayıklama oturumlarına bağlanın1 | Evet | Hayır |
| Azure Depolama'ta barındırılan bir zenginleştirme önbelleğine bağlan1,3 | Evet | Evet 4 |
| Azure Depolama'da barındırılan bir Bilgi Deposu'na Bağlan1 | Evet | Evet |
1 Arama ve depolama arasındaki bağlantı için ağ güvenliği, hangi yönetilen kimlik türünü kullanabileceğiniz konusunda kısıtlamalar uygular. Azure Depolama ile aynı bölge bağlantısı için yalnızca sistem tarafından yönetilen kimlik kullanılabilir ve bu bağlantının trusted hizmet özel durumu veya kaynak örneği kuralı aracılığıyla olması gerekir. Ayrıntılar için bkz. Ağ korumalı depolama hesabına erişim .
2 Beceriler/vektörleştiriciler aracılığıyla Azure OpenAI, Foundry ve Azure İşlevleri'a bağlantılar şunlardır: Custom skill, Custom vectorizer, Azure OpenAI ekleme becerisi, Azure OpenAI vektörleştiricisi, AML becerisi ve Microsoft Foundry modeli kataloğu vektörleştiricisi.
3 Yapay zeka arama hizmeti şu anda paylaşılan anahtar erişiminin kapalı olduğu bir depolama hesabındaki tablolara bağlanamıyor.
4 Zenginleştirme önbelleği bağlantıları için kullanıcı tarafından atanan yönetilen kimlik için önizleme REST API'si (2025-11-01-preview veya üzeri) veya önizleme SDK'sı paketi gerekir. Bu tablodaki diğer tüm kullanıcı tarafından atanan yönetilen kimlik senaryoları REST API sürüm 2026-04-01 ve sonraki sürümlerde desteklenir.
Sistem tarafından yönetilen kimlik oluşturma
Sistem tarafından atanan yönetilen kimlik, Microsoft Entra ID üzerinde otomatik olarak oluşturulan ve Azure Yapay Zeka Arama hizmeti gibi bir Azure kaynağına bağlanan bir güvenlik birimidir.
Her arama hizmeti için sistem tarafından atanan bir yönetilen kimliğe sahip olabilirsiniz. Arama hizmetinize özeldir ve kullanım ömrü boyunca hizmete bağlıdır.
Sistem tarafından atanan yönetilen kimliği etkinleştirdiğinizde, Microsoft Entra ID, arama hizmetiniz için diğer Azure kaynaklarıyla kimlik doğrulaması yapmak amacıyla bir güvenlik asıl ögesi oluşturur. Daha sonra bu kimliği, verilere ve işlemlere yetkilendirilmiş erişim için rol atamalarında kullanabilirsiniz.
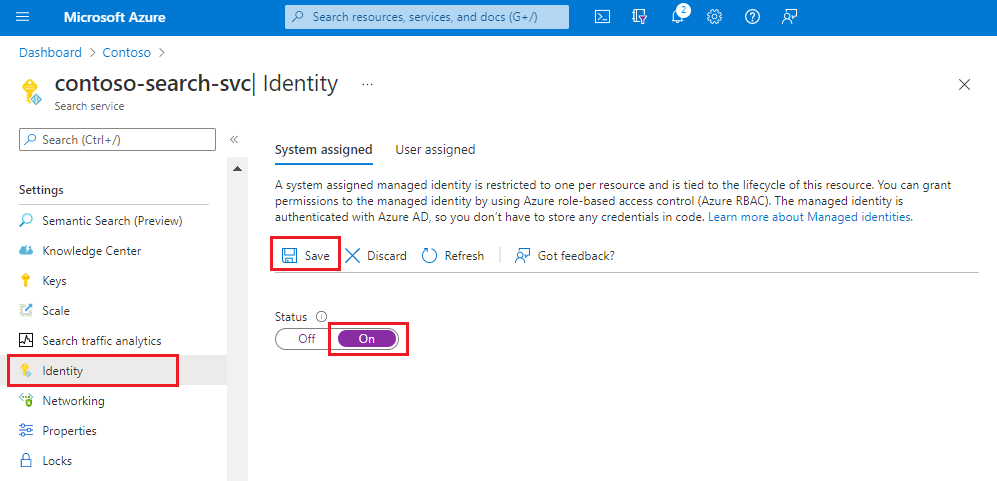
Azure portalında arama hizmetinize gidin.
Sol bölmeden Ayarlar>Kimliği'ni seçin.
Sistem tarafından atanan sekmesinde, Durum altında Açık'ı seçin.
Kaydet'i seçin.
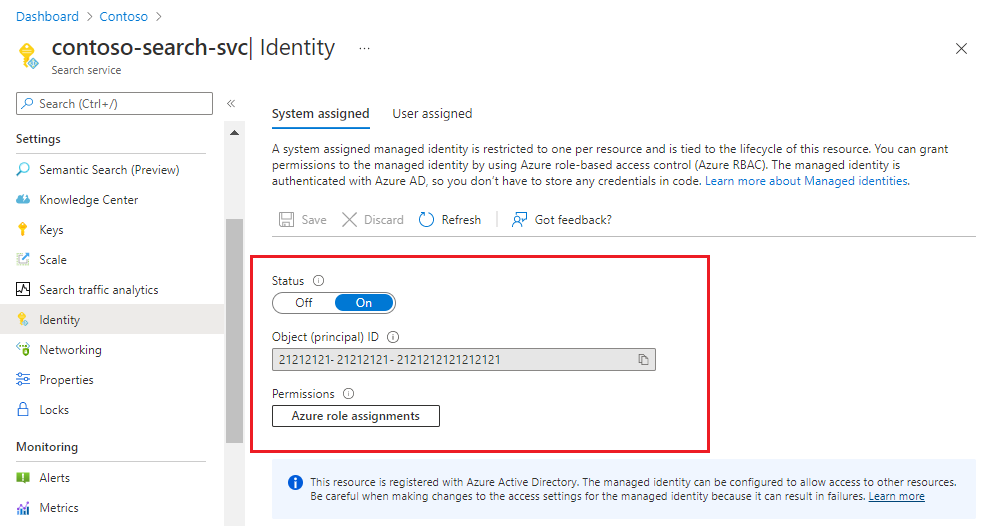
Ayarları kaydettikten sonra sayfa, arama hizmetinize atanmış bir nesne tanımlayıcısını gösterecek şekilde güncelleştirilir.
Kullanıcı tarafından atanan yönetilen kimlik oluşturma
Kullanıcı tarafından atanan yönetilen kimlik, abonelikler, kaynak grupları veya kaynak türleri kapsamına alınabilen Azure bir kaynaktır.
Rol atamalarında daha fazla ayrıntı düzeyi için kullanıcı tarafından atanan birden çok yönetilen kimlik oluşturabilirsiniz. Örneğin, farklı uygulamalar ve senaryolar için ayrı kimlikler isteyebilirsiniz. Bağımsız olarak oluşturulmuş ve yönetilen bir kaynak olarak hizmetin kendisine bağlı değildir.
Kullanıcı tarafından atanan yönetilen kimliği ayarlama adımları aşağıdaki gibidir:
Azure aboneliğinizde kullanıcı tarafından atanan bir yönetilen kimlik oluşturun.
Arama hizmetinizde, kullanıcı tarafından atanan yönetilen kimliği arama hizmetinizle ilişkilendirin.
Bağlanmak istediğiniz diğer Azure hizmetlerde kimlik için bir rol ataması oluşturun.
Kullanıcı tarafından atanan yönetilen kimliği bir Azure Yapay Zeka Arama hizmetiyle ilişkilendirmek, özelliği sağlayan Azure portalında, Arama Yönetimi REST API'lerinde ve SDK paketlerinde desteklenir.
Azure portalında oturum açın.
Panonuzun sol üst köşesinde Kaynak oluştur'u seçin.
Kullanıcı Tarafından Atanan Yönetilen Kimlik'i bulmak için arama kutusunu kullanın ve oluştur'u seçin.
Aboneliği, kaynak grubunu ve bölgeyi seçin. Kimliğe açıklayıcı bir ad verin.
Oluştur'u seçin ve kaynağın dağıtımı tamamlanmasını bekleyin.
Kimliği kullanabilmeniz birkaç dakika sürer.
Arama hizmeti sayfanızda Ayarlar>Kimliği'ne tıklayın.
Kullanıcı tarafından atanan sekmesinde Ekle'yi seçin.
Daha önce oluşturduğunuz aboneliği ve kullanıcı tarafından atanan yönetilen kimliği seçin.
Rol atama
Yönetilen kimliğiniz olduktan sonra, Azure kaynağında arama hizmeti izinlerini belirleyen roller atayın.
Dizin oluşturucu veri bağlantıları ve Azure Key Vault müşteri tarafından yönetilen anahtara erişmek için okuma izinleri gereklidir.
Bir bilgi deposunda hata ayıklama oturumu verilerini barındırmak, zenginleştirme önbelleği ve uzun süreli içerik depolaması için Azure Depolama kullanan yapay zeka zenginleştirme özellikleri için yazma izinleri gereklidir.
Aşağıdaki adımlarda rol ataması iş akışı gösterilmektedir. Bu örnek Azure OpenAI içindir. Diğer Azure kaynaklar için bkz. Azure Depolama'a Bağlan, Azure Cosmos DB'ye Bağlan veya Azure SQL'e Bağlan.
Azure portalında Azure OpenAI kaynağınıza gidin.
Soldaki menüden Erişim denetimi'ni seçin.
Ekle'yi ve ardından Rol ataması ekle'yi seçin.
İş işlevi rolleri'nin altında Bilişsel Hizmetler OpenAI Kullanıcısı'nın ardından İleri'yi seçin.
Üyeler'in altında Yönetilen kimlik'i ve ardından Üyeler'i seçin.
Aboneliğe ve kaynak türüne (Arama hizmetleri) göre filtreleyin ve arama hizmetinizin yönetilen kimliğini seçin.
Gözden geçir ve ata seçin.
Bağlantı dizesi örnekleri
Senaryo açıklamasından, diğer Azure kaynaklarına bağlantı dizelerinde yönetilen kimlikleri kullanabileceğinizi hatırlayın. Bu bölümde örnekler verilmiştir.
Sistem tarafından atanan yönetilen kimlik bağlantıları genel olarak kullanılabilir REST API sürümlerini kullanır. Kullanıcı tarafından atanan yönetilen kimlik bağlantıları, REST API sürüm 2026-04-01 veya üzerini kullanır. Ancak, zenginleştirme önbellek bağlantıları hala bir önizleme API sürümü gerektirir.
Ipucu
Bu nesnelerin çoğunu Azure portalında oluşturabilir, sistem veya kullanıcı tarafından atanan yönetilen kimliği belirtebilir ve ardından bağlantı dizesi almak için JSON tanımını görüntüleyebilirsiniz.
Blob veri kaynağı (sistem tarafından yönetilen kimlik):
Dizin oluşturucu veri kaynağı, veri kaynağına bağlantının nasıl yapıldığını belirleyen bir credentials özellik içerir. Aşağıdaki örnekte, depolama hesabının benzersiz kaynak kimliğini belirten bir bağlantı dizesi gösterilmektedir.
Sistem tarafından yönetilen kimlik, bağlantı dizesi Microsoft Entra ID kullanan bir hizmet veya uygulamanın benzersiz kaynak kimliği olduğunda gösterilir. Kullanıcı tarafından atanan yönetilen kimlik bir identity özellik aracılığıyla belirtilir.
"credentials": {
    "connectionString": "ResourceId=/subscriptions/{subscription-ID}/resourceGroups/{resource-group-name}/providers/Microsoft.Storage/storageAccounts/{storage-account-name};"
    }
Blob veri kaynağı (kullanıcı tarafından yönetilen kimlik):
Kullanıcı tarafından atanan yönetilen kimlik, REST API sürüm 2026-04-01 veya üzeri ile identity özelliği aracılığıyla desteklenir.
"credentials": {
    "connectionString": "ResourceId=/subscriptions/{subscription-ID}/resourceGroups/{resource-group-name}/providers/Microsoft.Storage/storageAccounts/{storage-account-name};"
    },
  . . .
"identity": {
    "@odata.type": "#Microsoft.Azure.Search.DataUserAssignedIdentity",
    "userAssignedIdentity": "/subscriptions/{subscription-ID}/resourceGroups/{resource-group-name}/providers/Microsoft.ManagedIdentity/userAssignedIdentities/{user-assigned-managed-identity-name}"
  }
Bilgi deposu (sistem tarafından yönetilen kimlik):
Bilgi deposu tanımı, Azure Depolama için bir bağlantı dizesi içerir. bağlantı dizesi, depolama hesabınızın benzersiz kaynak kimliğidir. Dizenin yolda kapsayıcılar veya tablolar içermediğini fark edin. Bunlar, bağlantı dizesi değil, eklenmiş projeksiyon tanımında tanımlanır.
"knowledgeStore": {
  "storageConnectionString": "ResourceId=/subscriptions/{subscription-ID}/resourceGroups/{resource-group-name}/providers/Microsoft.Storage/storageAccounts/{storage-account-name};"
}
Bilgi deposu (kullanıcı tarafından yönetilen kimlik):
Kullanıcı tarafından atanan yönetilen kimlik, REST API sürüm 2026-04-01 veya üzeri ile identity özelliği aracılığıyla desteklenir.
"knowledgeStore": {
  "storageConnectionString": "ResourceId=/subscriptions/{subscription-ID}/resourceGroups/{resource-group-name}/providers/Microsoft.Storage/storageAccounts/{storage-account-name};",
  "identity": {
    "@odata.type": "#Microsoft.Azure.Search.DataUserAssignedIdentity",
    "userAssignedIdentity": "/subscriptions/{subscription-ID}/resourceGroups/{resource-group-name}/providers/Microsoft.ManagedIdentity/userAssignedIdentities/{user-assigned-managed-identity-name}"
  }
}
Dizin oluşturucu önbelleğe alınmış zenginleştirmeler için kullanılan kapsayıcıyı oluşturur, kullanır ve hatırlar. Kapsayıcının önbellek bağlantı dizesine eklenmesi gerekli değildir. Nesne kimliğini, arama hizmetinizin Identity sayfasında Azure portalında bulabilirsiniz.
"cache": {
  "enableReprocessing": true,
  "storageConnectionString": "ResourceId=/subscriptions/{subscription-ID}/resourceGroups/{resource-group-name}/providers/Microsoft.Storage/storageAccounts/{storage-account-name};"
}
Hata ayıklama oturumu Azure portalında çalışır ve oturumu başlattığınızda bir bağlantı dizesi alır. Aşağıdaki örneğe benzer bir dize yapıştırabilirsiniz.
"ResourceId=/subscriptions/{subscription-ID}/resourceGroups/{resource-group-name}/providers/Microsoft.Storage/storageAccounts/{storage-account-name}/{container-name};",
Özel beceri, özel kod barındıran bir Azure işlevinin veya uygulamanın uç noktasını hedefler.
uriişlevin veya uygulamanın uç noktasıdır.authResourceIdarama hizmetine, hedef işlevin veya uygulamanın uygulama kimliğini property üzerinden aktararak yönetilen kimlik kullanarak bağlanmasını söyler.
{
  "@odata.type": "#Microsoft.Skills.Custom.WebApiSkill",
  "description": "A custom skill that can identify positions of different phrases in the source text",
  "uri": "https://contoso.count-things.com",
  "authResourceId": "<Azure-AD-registered-application-ID>",
  "batchSize": 4,
  "context": "/document",
  "inputs": [ ... ],
  "outputs": [ ...]
}
Modeller için bağlantı örnekleri
Yönetilen kimlikler kullanılarak yapılan bağlantılar için bu bölümde, arama hizmeti tarafından başka bir kaynak üzerindeki bir modele bağlanmak için kullanılan bağlantı bilgileri örnekleri gösterilir. Sistem tarafından yönetilen kimlik üzerinden yapılan bağlantı saydamdır; kimlik ve roller yerindedir ve düzgün yapılandırıldıklarında bağlantı başarılı olur. Buna karşılık, kullanıcı tarafından yönetilen kimlik ek bağlantı özellikleri gerektirir.
Azure OpenAI ekleme becerisi ve Azure OpenAI vektörleştiricisi:
AI Search'teki Azure OpenAI ekleme becerisi ve vektörleştiricisi, ekleme modelini barındıran bir Azure OpenAI'nin uç noktasını hedefler. Uç nokta, Azure OpenAI ekleme beceri tanımında ve/veya Azure OpenAI vektörleştirici tanımında belirtilir.
"apikey" ve "authIdentity" boşsa, sistem tarafından yönetilen kimlik, aşağıdaki örnekte gösterildiği gibi otomatik olarak kullanılır.
"authIdentity" özelliği yalnızca kullanıcı tarafından atanan yönetilen kimlik için kullanılır.
Sistem tarafından yönetilen kimlik örneği:
{
  "@odata.type": "#Microsoft.Skills.Text.AzureOpenAIEmbeddingSkill",
  "description": "Connects a deployed embedding model.",
  "resourceUri": "https://url.openai.azure.com/",
  "deploymentId": "text-embedding-ada-002",
  "modelName": "text-embedding-ada-002",
  "inputs": [
    {
      "name": "text",
      "source": "/document/content"
    }
  ],
  "outputs": [
    {
      "name": "embedding"
    }
  ]
}
Sistem tarafından atanan yönetilen kimlik için yapılandırılmış bir vektörleştirici örneği aşağıda verilmiştır. Arama dizininde vektörleştirici belirtilir.
 "vectorizers": [
    {
      "name": "my_azure_open_ai_vectorizer",
      "kind": "azureOpenAI",
      "azureOpenAIParameters": {
        "resourceUri": "https://url.openai.azure.com",
        "deploymentId": "text-embedding-ada-002",
        "modelName": "text-embedding-ada-002"
      }
    }
  ]
Kullanıcı tarafından atanan yönetilen kimlik örneği:
Kullanıcı tarafından atanan yönetilen kimlik, "apiKey" boşsa ve geçerli bir "authIdentity" kimlik sağlanmışsa kullanılır.
{
  "@odata.type": "#Microsoft.Skills.Text.AzureOpenAIEmbeddingSkill",
  "description": "Connects a deployed embedding model.",
  "resourceUri": "https://url.openai.azure.com/",
  "deploymentId": "text-embedding-ada-002",
  "modelName": "text-embedding-ada-002",
  "inputs": [
    {
      "name": "text",
      "source": "/document/content"
    }
  ],
  "outputs": [
    {
      "name": "embedding"
    }
  ],
  "authIdentity": {
    "@odata.type": "#Microsoft.Azure.Search.DataUserAssignedIdentity",
    "userAssignedIdentity": "/subscriptions/<subscription_id>/resourcegroups/<resource_group>/providers/Microsoft.ManagedIdentity/userAssignedIdentities/<user-assigned-managed-identity-name>"
   }
}
Aşağıda, kullanıcı tarafından atanan yönetilen kimlik için yapılandırılmış bir vektörleştirici örneği verilmiştır. Arama dizininde vektörleştirici belirtilir.
 "vectorizers": [
    {
      "name": "my_azure_open_ai_vectorizer",
      "kind": "azureOpenAI",
      "azureOpenAIParameters": {
        "resourceUri": "https://url.openai.azure.com",
        "deploymentId": "text-embedding-ada-002",
        "modelName": "text-embedding-ada-002"
        "authIdentity": {
            "@odata.type": "#Microsoft.Azure.Search.DataUserAssignedIdentity",
            "userAssignedIdentity": "/subscriptions/<subscription_id>/resourcegroups/<resource_group>/providers/Microsoft.ManagedIdentity/userAssignedIdentities/<user-assigned-managed-identity-name>"
          }
      }
    }
  ]
Güvenlik duvarı erişimini denetleme
Azure kaynağınız bir güvenlik duvarının arkasındaysa, arama hizmetinizden ve Azure portalından gelen istekleri kabul eden bir gelen kuralı olduğundan emin olun.
Azure Blob Depolama veya Azure Data Lake Storage 2. Nesil ile aynı bölgedeki bağlantılar için sistem tarafından yönetilen kimliği ve güvenilir hizmet istisnasını kullanın. İsteğe bağlı olarak, istekleri kabul etmek için bir kaynak örneği kuralı yapılandırabilirsiniz.
Diğer tüm kaynaklar ve bağlantılar için Azure Yapay Zeka Arama isteklerini kabul eden bir IP güvenlik duvarı kuralı yapılandırın. Ayrıntılar için bkz. Indexer Azure ağ güvenlik özellikleriyle korunan içeriğe erişim.