Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Uyarı ilkeleri oluşturmak ve kullanıcılar bir uyarı ilkesinin koşullarıyla eşleşen etkinlikler gerçekleştirdiğinde oluşturulan uyarıları görüntülemek için Microsoft Defender portalındaki uyarı ilkelerini ve uyarılar panosunu kullanabilirsiniz. Exchange Online yönetici ayrıcalıkları atama, kötü amaçlı yazılım saldırıları, kimlik avı kampanyaları ve olağan dışı dosya silme veya dış paylaşım düzeyleri gibi etkinlikleri izlemenize yardımcı olan çeşitli varsayılan uyarı ilkeleri vardır.
İpucu
Kullanılabilir uyarı ilkelerinin listesi ve açıklaması için bu makaledeki Varsayılan uyarı ilkeleri bölümüne gidin.
Uyarı ilkeleri, bir ilke tarafından tetiklenen uyarıları kategorilere ayırmanıza, ilkeyi kuruluşunuzdaki tüm kullanıcılara uygulamanıza, bir uyarının tetiklenmesi için bir eşik düzeyi ayarlamanıza ve uyarılar tetiklendiğinde e-posta bildirimleri alıp almamaya karar vermenize olanak sağlar. Ayrıca uyarıları görüntüleyip filtreleyebileceğiniz, uyarıları yönetmenize yardımcı olacak bir uyarı durumu ayarlayabileceğiniz ve temel olayı ele aldıktan veya çözümledikten sonra uyarıları kapatabileceğiniz bir Uyarılar sayfası da vardır.
Not
Uyarı ilkeleri aşağıdaki kuruluşlarda kullanılabilir:
- Microsoft 365 Kurumsal
- Office 365 Kurumsal
- Office 365 ABD Kamu Kurumu E1/F1/G1, E3/F3/G3 veya E5/G5
Gelişmiş işlevler yalnızca aşağıdaki kuruluşlarda kullanılabilir:
- Microsoft 365 E5/G5
- Microsoft 365 E1/F1/G1 veya Microsoft 365 E3/F3/G3 artı aşağıdaki eklenti aboneliklerinden biri:
- Office 365 Plan 2 için Microsoft Defender
- Microsoft Defender Paketi
- Microsoft 365 E5 Uyumluluk
- E5 eBulma ve Denetim eklentisi
Bu makalede Microsoft 365 E5/G5 veya eklenti aboneliği gerektiren gelişmiş işlevler vurgulanır.
Uyarı ilkeleri ABD Kamu kuruluşlarında (Office 365 GCC, GCC High ve DoD) kullanılabilir.
Uyarı ilkeleri nasıl çalışır?
Aşağıda, uyarı ilkelerinin nasıl çalıştığına ve kullanıcı veya yönetici etkinliği bir uyarı ilkesinin koşullarıyla eşleştiğinde tetiklenen uyarılara hızlı bir genel bakış verilmiştir.
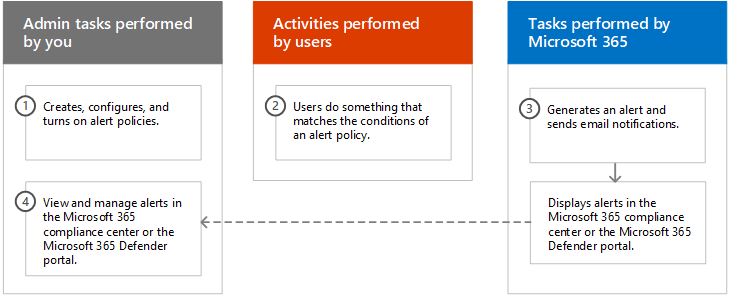
Kuruluşunuzdaki bir yönetici, uyumluluk portalındaki veya Microsoft Defender portalındaki Uyarı ilkeleri sayfasını kullanarak bir uyarı ilkesi oluşturur, yapılandırıp açar. Güvenlik & Uyumluluk PowerShell'indeki New-ProtectionAlert cmdlet'ini kullanarak da uyarı ilkeleri oluşturabilirsiniz.
Uyarı ilkeleri oluşturmak için, uyumluluk portalında veya Defender portalında Uyarıları Yönet rolüne veya Kuruluş Yapılandırması rolüne atanmış olmanız gerekir.
Not
Bir uyarı ilkesi oluşturduktan veya güncelledikten sonra, ilkenin uyarı tetikleyebilmesi 24 saate kadar sürebilir. Bunun nedeni, ilkenin uyarı algılama altyapısıyla eşitlenmesi gerekir.
Kullanıcı, uyarı ilkesinin koşullarıyla eşleşen bir etkinlik gerçekleştirir. Kötü amaçlı yazılım saldırıları söz konusu olduğunda, kuruluşunuzdaki kullanıcılara gönderilen virüslü e-posta iletileri bir uyarı tetikler.
Microsoft 365, Microsoft Defender portalındaki Uyarılar sayfasında görüntülenen bir uyarı oluşturur. Ayrıca, uyarı ilkesi için e-posta bildirimleri etkinleştirildiyse, Microsoft alıcı listesine bir bildirim gönderir. Bir yöneticinin veya diğer kullanıcıların Uyarılar sayfasında görebileceği uyarılar, kullanıcıya atanan roller tarafından belirlenir. Daha fazla bilgi için bkz. Uyarıları görüntülemek için gereken RBAC izinleri.
Yönetici, uyarıları Microsoft Defender portalında yönetir. Uyarıları yönetmek, herhangi bir araştırmayı izlemeye ve yönetmeye yardımcı olmak için bir uyarı durumu atamaktan oluşur.
Uyarı ilkesi ayarları
Uyarı ilkesi, uyarı oluşturan kullanıcı veya yönetici etkinliğini tanımlayan bir dizi kural ve koşuldan, etkinliği gerçekleştirdiklerinde uyarıyı tetikleyen kullanıcıların listesinden ve bir uyarı tetiklenmeden önce etkinliğin kaç kez gerçekleştirildiğini tanımlayan bir eşikten oluşur. Ayrıca ilkeyi kategorilere ayırıp bir önem düzeyi atarsınız. İlkeleri yönetirken ve uyarıları Microsoft Defender portalında görüntülerken bu ayarlara filtre uygulayabileceğinizden, bu iki ayar uyarı ilkelerini (ve ilke koşulları eşleştiğinde tetiklenen uyarıları) yönetmenize yardımcı olur. Örneğin, aynı kategorideki koşullarla eşleşen uyarıları görüntüleyebilir veya aynı önem düzeyine sahip uyarıları görüntüleyebilirsiniz.
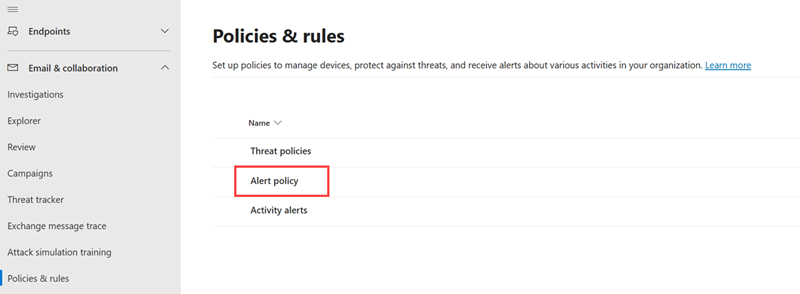
Uyarı ilkelerini görüntülemek ve oluşturmak için Microsoft Defender portalında, E-posta & işbirliği altında İlkeler & kurallar>Uyarı ilkesi'ni seçin. Alternatif olarak, doğrudan https://security.microsoft.com/alertpolicies adresine gidebilirsiniz.
Not
Microsoft Defender portalında uyarı ilkelerini görüntülemek için size yalnızca görüntüleme amaçlı Uyarıları Yönet rolünün atanmış olması gerekir. Uyarı ilkeleri oluşturmak ve düzenlemek için Uyarıları Yönet rolüne atanmış olmanız gerekir. Daha fazla bilgi için bkz. Microsoft Defender birleşik rol tabanlı erişim denetimi (RBAC) izinlerini eşleme.
Uyarı ilkesi aşağıdaki ayarlardan ve koşullardan oluşur.
Uyarının izlediği etkinlik. Bir etkinliği izlemek için bir ilke oluşturursunuz veya bazı durumlarda bir dosyayı paylaşarak, erişim izinleri atayarak veya anonim bağlantı oluşturarak bir dosyayı dış kullanıcıyla paylaşma gibi birkaç ilgili etkinlik oluşturursunuz. Kullanıcı ilke tarafından tanımlanan etkinliği gerçekleştirdiğinde, uyarı eşiği ayarlarına göre bir uyarı tetikler.
Not
İzleyebileceğiniz etkinlikler, kuruluşunuzun Office 365 Kurumsal veya OFFICE 365 ABD Kamu planına bağlıdır. Genel olarak, kötü amaçlı yazılım kampanyaları ve kimlik avı saldırılarıyla ilgili faaliyetler için E5/G5 aboneliği ya da Office 365 için Defender Plan 2 eklenti aboneliğine sahip bir E1/F1/G1 veya E3/F3/G3 aboneliği gerekir.
Etkinlik koşulları. Çoğu etkinlik için, uyarı tetikleme amacıyla karşılanması gereken ek koşullar tanımlayabilirsiniz. Yaygın koşullar IP adreslerini (kullanıcı etkinliği belirli bir IP adresine sahip bir bilgisayarda veya IP adresi aralığı içinde gerçekleştirdiğinde bir uyarının tetiklenebilmesi için), belirli bir kullanıcı veya kullanıcı bu etkinliği gerçekleştirirse uyarının tetiklenip tetiklenmediğini ve etkinliğin belirli bir dosya adında veya URL'de gerçekleştirilip gerçekleştirilmediğini içerir. Etkinlik kuruluşunuzdaki herhangi bir kullanıcı tarafından gerçekleştirildiğinde uyarı tetikleyen bir koşul da yapılandırabilirsiniz. Kullanılabilir koşullar seçili etkinliğe bağlıdır.
Kullanıcı etiketlerini uyarı ilkesinin koşulu olarak da tanımlayabilirsiniz. Bu tanım, etkilenen kullanıcının bağlamını dahil etmek için ilke tarafından tetiklenen uyarılarla sonuçlanır. Sistem kullanıcı etiketlerini veya özel kullanıcı etiketlerini kullanabilirsiniz. Daha fazla bilgi için bkz. Office 365 için Microsoft Defender'de kullanıcı etiketleri.
Uyarı tetiklendiğinde. Bir uyarı tetiklenmeden önce etkinliğin ne sıklıkta gerçekleşebileceğini tanımlayan bir ayar yapılandırabilirsiniz. Bu, bir etkinliğin ilke koşullarıyla her eşleştiğinde, belirli bir eşiğin aşıldığında veya uyarının izlediği etkinliğin oluşması kuruluşunuz için olağan dışı hale geldiğinde uyarı oluşturmak için bir ilke ayarlamanıza olanak tanır.
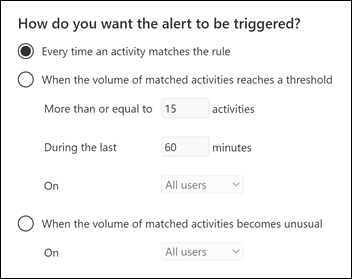
Olağan dışı etkinliğe göre ayarı seçerseniz, Microsoft seçilen etkinlik için normal sıklığı tanımlayan bir temel değer oluşturur. Bu temelin oluşturulması yedi güne kadar sürer ve bu süre boyunca uyarılar oluşturulmaz. Temel oluşturulduktan sonra, uyarı ilkesi tarafından izlenen etkinliğin sıklığı temel değeri büyük ölçüde aştığında bir uyarı tetiklenir. Denetimle ilgili etkinlikler (dosya ve klasör etkinlikleri gibi) için, tek bir kullanıcıyı veya kuruluşunuzdaki tüm kullanıcıları temel alan bir temel oluşturabilirsiniz; kötü amaçlı yazılımla ilgili etkinlikler için tek bir kötü amaçlı yazılım ailesini, tek bir alıcıyı veya kuruluşunuzdaki tüm iletileri temel alan bir temel oluşturabilirsiniz.
Not
Uyarı ilkelerini bir eşiğe veya olağan dışı etkinliklere göre yapılandırabilmek için bir E5/G5 aboneliği ya da Office 365 P2, Microsoft Defender Microsoft 365 E5 Uyumluluk veya Microsoft 365 eBulma ve Denetim eklentisi aboneliğine sahip bir E1/F1/G1 veya E3/F3/G3 aboneliği gerekir. E1/F1/G1 ve E3/F3/G3 aboneliğine sahip kuruluşlar, yalnızca bir etkinlik gerçekleştiğinde bir uyarının tetiklendiği uyarı ilkeleri oluşturabilir.
Uyarı kategorisi. İlke tarafından oluşturulan uyarıları izleme ve yönetme konusunda yardımcı olmak için bir ilkeye aşağıdaki kategorilerden birini atayabilirsiniz.
- Veri kaybı önleme
- Bilgi Yönetişimi
- Posta akışı
- İzinler
- Tehdit yönetimi
- Diğer
Uyarı ilkesinin koşullarıyla eşleşen bir etkinlik gerçekleştiğinde, oluşturulan uyarı bu ayarda tanımlanan kategoriyle etiketlenmiş olur. Bu, Microsoft Defender portalındaki Uyarılar sayfasında aynı kategori ayarına sahip uyarıları izlemenize ve yönetmenize olanak tanır çünkü uyarıları kategoriye göre sıralayabilir ve filtreleyebilirsiniz.
Uyarı önem derecesi. Uyarı kategorisine benzer şekilde, uyarı ilkelerine bir önem derecesi özniteliği (Düşük, Orta, Yüksek veya Bilgilendirici) atarsınız. Uyarı kategorisi gibi, uyarı ilkesinin koşullarıyla eşleşen bir etkinlik gerçekleştiğinde, oluşturulan uyarı uyarı ilkesi için ayarlanan önem düzeyiyle etiketlenmiş olur. Bu da Uyarılar sayfasında aynı önem derecesine sahip uyarıları izlemenize ve yönetmenize olanak tanır. Örneğin, uyarı listesini filtreleyerek yalnızca Yüksek önem derecesine sahip uyarıların görüntülenmesini sağlayabilirsiniz.
İpucu
Uyarı ilkesi ayarlarken, kullanıcılara teslim sonrasında kötü amaçlı yazılım algılama, hassas veya sınıflandırılmış verileri görüntüleme, dış kullanıcılarla veri paylaşma veya veri kaybına veya güvenlik tehditlerine yol açabilecek diğer etkinlikler gibi ciddi olumsuz sonuçlara neden olabilecek etkinliklere daha yüksek önem derecesi atamayı göz önünde bulundurun. Bu, uyarıların ve temel nedenlerin araştırılması ve çözümlenmesi için gerçekleştirdiğiniz eylemlerin önceliklerini belirlemenize yardımcı olabilir.
Otomatik araştırma. Bazı uyarılar, düzeltme veya azaltma gerektiren olası tehditleri ve riskleri belirlemek için otomatik araştırmalara neden olur. Çoğu durumda bu uyarılar kötü amaçlı e-postaların veya etkinliklerin algılanmasıyla tetiklenir, ancak bazı durumlarda uyarılar güvenlik portalındaki yönetici eylemleri tarafından tetiklenir. Otomatik araştırmalarla ilgili daha fazla bilgi için bkz. Office 365 için Microsoft Defender'de otomatik araştırma ve yanıt (AIR).
E-posta bildirimleri. İlkeyi, uyarı tetiklendiğinde e-posta bildirimlerinin bir kullanıcı listesine gönderilmesini (veya gönderilmemesi) için ayarlayabilirsiniz. Ayrıca, bildirim sayısı üst sınırına ulaşıldığında o gün boyunca uyarı için başka bildirim gönderilmemesi için günlük bildirim sınırı da ayarlayabilirsiniz. E-posta bildirimlerine ek olarak, siz veya diğer yöneticiler Uyarılar sayfasında bir ilke tarafından tetiklenen uyarıları görüntüleyebilirsiniz. Belirli bir kategorinin veya daha yüksek önem derecesine sahip uyarı ilkeleri için e-posta bildirimlerini etkinleştirmeyi göz önünde bulundurun.
Not
Bazı uyarı ilkeleri toplu uyarılar oluşturur. Böyle durumlarda, ilkenin toplama penceresinde olaylar gerçekleştiğinde birden çok kullanıcı veya varlıktan gelen etkinlikler tek bir uyarıya dahil edilebilir. Toplama davranışı uyarı türüne ve iş yüküne bağlıdır ve belirli sistem uyarıları için yapılandırılamayabilir. Lisanslama, hangi uyarı ilkelerinin ve yapılandırma seçeneklerinin kullanılabilir olduğunu etkiler, ancak toplama davranışını mutlaka değiştirmez.
Varsayılan uyarı ilkeleri
Microsoft, Exchange yönetici izinlerinin kötüye kullanımı, kötü amaçlı yazılım etkinliği, olası dış ve iç tehditler ve bilgi idaresi risklerinin belirlenmesine yardımcı olan yerleşik uyarı ilkeleri sağlar. Uyarı ilkeleri sayfasında, bu yerleşik ilkelerin adları kalın yazı tipindedir ve ilke türü Sistem olarak tanımlanır. Bu ilkeler varsayılan olarak etkindir. Bu ilkeleri kapatabilir (veya yeniden açabilir), e-posta bildirimleri gönderecek alıcıların listesini ayarlayabilir ve günlük bildirim sınırı ayarlayabilirsiniz. Bu ilkelerin diğer ayarları düzenlenemez.
Aşağıdaki tablolar, kullanılabilir varsayılan uyarı ilkelerini ve her ilkenin atandığı kategoriyi listeler ve açıklar. Kategori, kullanıcının Uyarılar sayfasında hangi uyarıları görüntüleyebileceğini belirlemek için kullanılır. Daha fazla bilgi için bkz. Uyarıları görüntülemek için gereken RBAC izinleri.
Tablolar ayrıca her biri için gereken Office 365 Kurumsal ve Office 365 ABD Kamu planını gösterir. Kuruluşunuzun E1/F1/G1 veya E3/F3/G3 aboneliğine ek olarak uygun eklenti aboneliği varsa bazı varsayılan uyarı ilkeleri kullanılabilir.
Not
Bazı yerleşik ilkeler tarafından izlenen olağan dışı etkinlik, daha önce açıklanan uyarı eşiği ayarıyla aynı işlemi temel alır. Microsoft, "normal" etkinlik için normal sıklığı tanımlayan bir temel değer oluşturur. Yerleşik uyarı ilkesi tarafından izlenen etkinliklerin sıklığı temel değeri büyük ölçüde aştığında uyarılar tetiklenir.
Important
Bazı varsayılan uyarı politikaları, Microsoft Defender portalında görünmeyen filtreler içerir. Bu filtreler, faaliyetlerin politika koşullarına uyup uymamasını etkileyebilir ve uyarı tetikleyebilir. Portalda görüntülenmeyen varsayılan uyarı politikasının özelliklerini görmek için Security & Compliance PowerShell'dekiGet-ProtectionAlert komutasını kullanın. Eğer temel kural tanımına da ihtiyacınız varsa IncludeRuleXml anahtarını kullanın. Aşağıdaki örnek, bir politika için tüm varsayılan çıktı özelliklerini döndürür:
Get-ProtectionAlert -Identity "<PolicyName>" | Format-List
Bilgi idaresi uyarı ilkeleri
Not
Bu bölümdeki uyarı politikaları, müşteri geri bildirimleri doğrultusunda yanlış pozitifler ürettikleri için kademeli olarak kullanımdan kaldırılıyor. Bu uyarı ilkelerinin işlevselliğini korumak için aynı ayarlarla özel uyarı ilkeleri oluşturabilirsiniz.
| Name | Açıklama | Önem derecesi | Otomatik araştırma | Abonelik |
|---|---|---|---|---|
| Olağan dışı dış dosya paylaşımı hacmi | SharePoint veya OneDrive'da alışılmadık sayıda dosya kuruluşunuzun dışındaki kullanıcılarla paylaşıldığında bir uyarı oluşturur. | Orta | Hayır | E5/G5 veya Office 365 için Defender Plan 2 eklenti aboneliği. |
Posta akışı uyarı ilkeleri
| Name | Açıklama | Önem derecesi | Otomatik araştırma | Gerekli abonelik |
|---|---|---|---|---|
| İletiler geciktirildi | Microsoft, bağlayıcı kullanarak şirket içi kuruluşunuza veya iş ortağı sunucunuza e-posta iletileri gönderemiyorsa bir uyarı oluşturur. Bu gerçekleştiğinde, ileti Office 365'te kuyruğa alınır. Bu uyarı, bir saatten uzun süredir kuyruğa alınmış 2.000 veya daha fazla ileti olduğunda tetiklenir. | Yüksek | Hayır | E1/F1/G1, E3/F3/G3 veya E5/G5 |
| Tümünü yanıtla fırtınası algılandı | Bu uyarı, bir Tümünü Yanıtla fırtınası algılandığında ve posta ileti dizisine gönderilen en az bir tümünü yanıtla iletisi engellendiğinde tetiklenir. Daha fazla bilgi için Tümüne yanıt fırtınası koruması raporuna bakın. | Yüksek | Hayır | E1/F1/G1, E3/F3/G3 veya E5/G5 |
İzin uyarısı ilkeleri
| Name | Açıklama | Önem derecesi | Otomatik araştırma | Gerekli abonelik |
|---|---|---|---|---|
| Exchange yönetici ayrıcalığının yükseltilmesi | Exchange Online kuruluşunuzda birine yönetici izinleri atandığında bir uyarı oluşturur. Örneğin, bir kullanıcı Exchange Online'daki Kuruluş Yönetimi rol grubuna eklendiğinde. | Düşük | Hayır | E1/F1/G1, E3/F3/G3 veya E5/G5 |
Tehdit yönetimi uyarı ilkeleri
| Name | Açıklama | Önem derecesi | Otomatik araştırma | Gerekli abonelik |
|---|---|---|---|---|
| Kötü amaçlı olabilecek bir URL tıklaması algılandı | Kuruluşunuzdaki Güvenli Bağlantılar tarafından korunan bir kullanıcı kötü amaçlı bir bağlantıya tıkladığında bir uyarı oluşturur. Bu uyarı, bir kullanıcı bir bağlantıya tıkladığında oluşturulur ve bu olay, Office 365 için Microsoft Defender tarafından URL kararındaki bir değişikliğin belirlenmesini tetikler. Ayrıca, kötü amaçlı URL kararının tanımlandığından itibaren son 48 saat içindeki tüm tıklamaları denetler ve bu kötü amaçlı bağlantı için 48 saatlik zaman diliminde gerçekleşen tıklamalar için uyarılar oluşturur. Bu uyarı, Office 365 Plan 2 için Defender'da otomatik araştırmayı ve yanıtı otomatik olarak tetikler. Bu uyarıyı tetikleyen olaylar hakkında daha fazla bilgi için bkz. Güvenli Bağlantılar ilkelerini ayarlama. Bu uyarı Microsoft Teams senaryolarında da kullanılabilir. Bir kullanıcı Teams sohbetinde Güvenli Bağlantılar tarafından korunan bir bağlantıya tıklarsa bir uyarı oluşturulur. Teams kanallarındaki bağlantılara tıklanması uyarıları tetikler, ancak bazı ileti meta verileri dahil edilmeyebilir. Şu anda AIR bu uyarı için kullanılamıyor. |
Yüksek | Evet | E5/G5 veya Office 365 için Defender Plan 2 eklenti aboneliği. |
| Kiracı İzin Ver/Engelle listesi girdisinin kötü amaçlı olduğu belirlendi | Microsoft, Kiracı İzin Ver/Engelle Listesindeki izin ver girişine karşılık gelen yönetici gönderiminin kötü amaçlı olduğunu belirlediğinde bir uyarı oluşturur. Gönderim Microsoft tarafından analiz edilir edilmez bu olay tetikleniyor. İzin ver girişi, belirtilen süresi boyunca varolmaya devam eder. Bu uyarıyı tetikleyen olaylar hakkında daha fazla bilgi için bkz. Kiracı İzin Ver/Engelle listesini yönetme. |
Bilgilendirici | Hayır | E1/F1/G1, E3/F3/G3 veya E5/G5 |
| Bir kullanıcı, kötü amaçlı olabilecek bir URL'ye tıkladı | Kuruluşunuzdaki Güvenli Bağlantılar tarafından korunan bir kullanıcı kötü amaçlı bir bağlantıya tıkladığında bir uyarı oluşturur. Bu olay, kullanıcı bir URL'ye tıkladığında (kötü amaçlı veya doğrulama bekleniyor olarak tanımlanır) ve barındırılan URL sayfasına /içeriğine devam etmek için Güvenli Bağlantılar uyarı sayfasını (kuruluşunuzun İş için Microsoft 365 Güvenli Bağlantılar ilkesine göre) geçersiz kıldığında tetiklenir. Bu uyarı, Office 365 Plan 2 için Defender'da otomatik araştırmayı ve yanıtı otomatik olarak tetikler. Bu uyarıyı tetikleyen olaylar hakkında daha fazla bilgi için bkz. Güvenli Bağlantılar ilkelerini ayarlama. Bu uyarı Microsoft Teams senaryolarında da kullanılabilir. Bir kullanıcı Teams sohbetinde Güvenli Bağlantılar tarafından korunan bir bağlantıya tıklarsa bir uyarı oluşturulur. Teams kanallarındaki bağlantılara tıklanması uyarıları tetikler, ancak bazı ileti meta verileri dahil edilmeyebilir. Şu anda AIR bu uyarı için kullanılamıyor. |
Yüksek | Evet | E5/G5 veya Office 365 için Defender Plan 2 eklenti aboneliği. |
| Yönetici gönderimi sonucu tamamlandı |
bir Yönetici Gönderimi gönderilen varlığın yeniden taramasını tamamladığında bir uyarı oluşturur. Bir Yönetici Gönderiminden yeniden tarama sonucu her görüntülendiğinde bir uyarı tetiklenir. Bu uyarıların amacı, önceki gönderimlerin sonuçlarını gözden geçirmenizi, en son ilke denetimini almak ve kararları yeniden taramak için kullanıcı tarafından bildirilen iletiler göndermenizi ve kuruluşunuzdaki filtreleme ilkelerinin hedeflenen etkiyi sağlayıp sağlamadığını belirlemenize yardımcı olmayı anımsatmaktır. |
Bilgilendirici | Hayır | E1/F1, E3/F3 veya E5 |
| Yönetici, e-posta için manuel olarak inceleme başlattı | Bir yönetici Tehdit Gezgini'nden bir e-posta için manuel inceleme başlattığında bir uyarı oluşturur. Daha fazla bilgi için bkz . Örnek: Güvenlik yöneticisi Tehdit Gezgini'nden bir araştırma tetikler. Bu uyarı, kuruluşunuza araştırmanın başlatıldığını bildirir. Uyarı, bu uyarıyı kimin tetiklediği hakkında bilgi sağlar ve araştırmanın bağlantısını içerir. |
Bilgilendirici | Evet | E3/G3, Microsoft 365 İş Ekstra, Office 365 için Defender Plan 1 eklentisi, E5/G5 veya Office 365 için Defender Plan 2 eklentisi. |
| Yönetici tarafından başlatılan kullanıcı hesabının ele geçirilmesi incelemesi | Yönetici, Tehdit Gezgini'nden bir e-posta göndereni veya alıcısını el ile ele geçirerek kullanıcı güvenliğini aşma araştırmasını tetiklediğinde bir uyarı oluşturur. Daha fazla bilgi için bkz . Örnek: Güvenlik yöneticisi Tehdit Gezgini'nden bir araştırmayı tetikler. Bu, e-postada bir araştırmanın ilgili el ile tetiklenmesi işlemini gösterir. Bu uyarı, kuruluşunuza kullanıcı güvenliğini aşma araştırmasının başlatıldığını bildirir. Uyarı, bu uyarıyı kimin tetiklediği hakkında bilgi sağlar ve araştırmanın bağlantısını içerir. |
Orta | Evet | E3/G3, Microsoft 365 İş Ekstra, Office 365 için Defender Plan 1 eklentisi, E5/G5 veya Office 365 için Defender Plan 2 eklentisi. |
| İletme/yeniden yönlendirme kuralı oluşturma | Kuruluşunuzdaki bir kişi, posta kutusu için iletileri başka bir e-posta hesabına yönlendiren veya yeniden yönlendiren bir gelen kutusu kuralı oluşturduğunda bir uyarı oluşturur. Bu ilke yalnızca Web üzerinde Outlook (eski adıyla Outlook Web App) veya PowerShell Exchange Online kullanılarak oluşturulan gelen kutusu kurallarını izler. Web üzerinde Outlook'da e-postayı iletmek ve yeniden yönlendirmek için gelen kutusu kurallarını kullanma hakkında daha fazla bilgi için bkz. İletileri otomatik olarak başka bir hesaba iletmek için Web üzerinde Outlook kuralları kullanma. | Bilgilendirici | Hayır | E1/F1/G1, E3/F3/G3 veya E5/G5 |
| eDiscovery araması başlatıldı veya dışa aktarıldı | Birisi Microsoft Purview portalıında İçerik arama aracını kullandığında bir uyarı oluşturur. Aşağıdaki içerik arama etkinlikleri gerçekleştirildiğinde bir uyarı tetiklenir:
Uyarılar, önceki içerik arama etkinlikleri bir eBulma olayıyla ilişkili olarak gerçekleştirildiğinde de tetiklenir. İçerik arama etkinlikleri hakkında daha fazla bilgi için bkz. Denetim günlüğünde eBulma etkinliklerini arama. |
Bilgilendirici | Hayır | E1/F1/G1, E3/F3/G3 veya E5/G5 |
| Email kötü amaçlı dosya içeren iletiler teslimden sonra kaldırıldı | Kötü amaçlı bir dosya içeren iletiler kuruluşunuzdaki posta kutularına teslim edildiğinde bir uyarı oluşturur. Bu olay oluşursa, Microsoft sıfır saatlik otomatik temizlemeyi kullanarak virüslü iletileri Exchange Online posta kutularından kaldırır. Bu ilke, Office 365 otomatik araştırma ve yanıtı otomatik olarak tetikler. Bu yeni ilke hakkında daha fazla bilgi için bkz . Uyarı ilkeleri. | Bilgilendirici | Evet | E1/F1/G1, E3/F3/G3 veya E5/G5 |
| Teslimden sonra kaldırılan kötü amaçlı URL’ler içeren e-posta iletileri | Kötü amaçlı URL içeren iletiler kuruluşunuzdaki posta kutularına teslim edildiğinde bir uyarı oluşturur. Bu olay oluşursa, Microsoft sıfır saatlik otomatik temizlemeyi kullanarak virüslü iletileri Exchange Online posta kutularından kaldırır. Bu ilke, Office 365 otomatik araştırma ve yanıtı otomatik olarak tetikler. Bu yeni ilke hakkında daha fazla bilgi için bkz . Uyarı ilkeleri. | Bilgilendirici | Evet | E3/G3, Microsoft 365 İş Ekstra, Office 365 için Defender Plan 1 eklentisi, E5/G5 veya Office 365 için Defender Plan 2 eklentisi. |
| Teslim edildikten sonra kaldırılan kötü amaçlı yazılım içeren e-posta iletileri | Not: Bu uyarı ilkesi, teslimden sonra kaldırılan kötü amaçlı dosya içeren Email iletileriyle değiştirildi. Bu uyarı ilkesi sonunda ortadan kalkacaktır, bu nedenle bu ilkeyi devre dışı bırakmanızı ve bunun yerine kötü amaçlı dosya içeren Email iletilerinin kullanılmasını öneririz. Daha fazla bilgi için bkz . Uyarı ilkeleri. | Bilgilendirici | Evet | E5/G5 veya Office 365 için Defender Plan 2 eklenti aboneliği. |
| Kimlik avı URL'lerini içeren Email iletileri teslim sonrasında kaldırıldı | Not: Bu uyarı ilkesi, teslimden sonra kaldırılan kötü amaçlı URL içeren Email iletileriyle değiştirildi. Bu uyarı ilkesi sonunda ortadan kalkacaktır, bu nedenle bunu devre dışı bırakmanızı ve bunun yerine teslimden sonra kaldırılan kötü amaçlı URL içeren Email iletileri kullanmanızı öneririz. Daha fazla bilgi için bkz . Uyarı ilkeleri. | Bilgilendirici | Evet | E3/G3, Microsoft 365 İş Ekstra, Office 365 için Defender Plan 1 eklentisi, E5/G5 veya Office 365 için Defender Plan 2 eklentisi. |
| Bir kampanyadan gelen, teslim edildikten sonra kaldırılan e-posta iletileri | Kampanya ile ilişkili iletiler kuruluşunuzdaki posta kutularına teslim edildiğinde bir uyarı oluşturur. Bu olay oluşursa, Microsoft sıfır saatlik otomatik temizlemeyi kullanarak virüslü iletileri Exchange Online posta kutularından kaldırır. Bu ilke, Office 365 otomatik araştırma ve yanıtı otomatik olarak tetikler. Bu yeni ilke hakkında daha fazla bilgi için bkz . Uyarı ilkeleri. | Bilgilendirici | Evet | E3/G3, Microsoft 365 İş Ekstra, Office 365 için Defender Plan 1 eklentisi, E5/G5 veya Office 365 için Defender Plan 2 eklentisi. |
| Teslim edildikten sonra kaldırılan e-posta iletileri | Kötü amaçlı bir varlık (URL veya Dosya) içermeyen veya kampanyayla ilişkilendirilmiş kötü amaçlı iletiler kuruluşunuzdaki posta kutularına teslim edildiğinde bir uyarı oluşturur. Bu olay oluşursa, Microsoft sıfır saatlik otomatik temizlemeyi kullanarak virüslü iletileri Exchange Online posta kutularından kaldırır. Bu ilke, Office 365 otomatik araştırma ve yanıtı otomatik olarak tetikler. Bu yeni ilke hakkında daha fazla bilgi için bkz . Uyarı ilkeleri. | Bilgilendirici | Evet | E3/G3, Microsoft 365 İş Ekstra, Office 365 için Defender Plan 1 eklentisi, E5/G5 veya Office 365 için Defender Plan 2 eklentisi. |
| Kullanıcı tarafından istenmeyen olarak bildirilen e-posta | Kuruluşunuzdaki kullanıcılar Outlook'taki yerleşik Rapor düğmesini veya Rapor İletisi eklentisini kullanarak iletileri gereksiz olarak raporladığında bir uyarı oluşturur. Eklentiler hakkında daha fazla bilgi için bkz. Rapor İletisi eklentisini kullanma. | Düşük | Hayır | E1/F1/G1, E3/F3/G3 veya E5/G5 |
| Kullanıcının kötü amaçlı yazılım veya kimlik avı olarak bildirdiği e-posta | Kuruluşunuzdaki kullanıcılar Outlook'taki yerleşik Rapor düğmesini veya Rapor İletisi veya Rapor Kimlik Avı eklentilerini kullanarak iletileri kimlik avı olarak bildirdiğinde bir uyarı oluşturur. Eklentiler hakkında daha fazla bilgi için bkz. Rapor İletisi eklentisini kullanma. Office 365 Plan 2, E5 ve G5 için Defender müşterileri için bu uyarı, Office 365 Plan 2 için Defender'da otomatik araştırma ve yanıtı otomatik olarak tetikler. | Düşük | Evet | E3/G3, Microsoft 365 İş Ekstra, Office 365 için Defender Plan 1 eklentisi, E5/G5 veya Office 365 için Defender Plan 2 eklentisi. |
| kullanıcı tarafından gereksiz değil olarak bildirilen Email | Kuruluşunuzdaki kullanıcılar Outlook’taki yerleşik Rapor düğmesini veya Report Message eklentisini kullanarak iletileri istenmeyen değil olarak bildirdiğinde bir uyarı oluşturur. Eklentiler hakkında daha fazla bilgi için bkz. Rapor İletisi eklentisini kullanma. | Düşük | Hayır | E1/F1/G1, E3/F3/G3 veya E5/G5 |
| Email gönderme sınırı aşıldı | Kuruluşunuzdaki biri giden istenmeyen posta ilkesi tarafından izin verilenden daha fazla posta gönderdiğinde bir uyarı oluşturur. Bu genellikle kullanıcının çok fazla e-posta gönderdiğinin veya hesabın gizliliğinin tehlikeye girmiş olabileceğinin göstergesidir. Bu uyarı ilkesi tarafından oluşturulan bir uyarı alırsanız , kullanıcı hesabının gizliliğinin ihlal edilip edilmediğini denetlemek iyi bir fikirdir. | Orta | Hayır | E1/F1/G1, E3/F3/G3 veya E5/G5 |
| Tam veri eşleşmesi yüklemesi başarısız oldu | Bir kullanıcı tam veri eşleşmesine dayalı hassas bilgi türünü yüklerken aşağıdaki hatayı aldığında bir uyarı oluşturur: Yeni hassas bilgi yüklenemedi. Daha sonra yeniden deneyin. | Yüksek | Hayır | E5/G5. |
| Olası kimlik avı girişimi nedeniyle form engellendi | Sistem bir formda şüpheli kimlik avı davranışı algıladığında bir uyarı oluşturur. | Yüksek | Hayır | E1, E3/F3 veya E5 |
| Kimlik avı olarak işaretlenip onaylanan form | Kuruluşunuz içinde Microsoft Forms'ta oluşturulan bir form, Kötüye Kullanım Bildir üzerinden olası kimlik avı olarak işaretlenip Microsoft tarafından kimlik avı olduğu doğrulandığında bir uyarı oluşturur. | Yüksek | Hayır | E1, E3/F3 veya E5 |
| ZAP devre dışı bırakıldığından kötü amaçlı yazılım engellenmedi | Kimlik avı iletileri için Zero-Hour Otomatik Temizleme devre dışı bırakıldığı için Microsoft, kötü amaçlı yazılım içeren bir iletinin bir posta kutusuna teslim edildiğini algıladığında bir uyarı oluşturur. | Bilgilendirici | Hayır | E5/G5 veya Office 365 için Defender Plan 2 eklenti aboneliği. |
| Teslimden sonra kaldırılmayan kötü amaçlı varlık içeren iletiler | Kötü amaçlı içerik içeren herhangi bir ileti (dosya, URL, kampanya, varlık yok) kuruluşunuzdaki posta kutularına teslim edildiğinde bir uyarı oluşturur. Bu olay oluşursa, Microsoft sıfır saat otomatik temizlemeyi kullanarak Exchange Online posta kutularından virüslü iletileri kaldırmaya çalıştı, ancak bir hata nedeniyle ileti kaldırılmadı. Ek araştırma önerilir. Bu ilke, Office 365 otomatik araştırma ve yanıtı otomatik olarak tetikler. | Orta | Evet | E3/G3, Microsoft 365 İş Ekstra, Office 365 için Defender Plan 1 eklentisi, E5/G5 veya Office 365 için Defender Plan 2 eklentisi. |
| MIP Otomatik Etiket simülasyonu tamamlandı | Simülasyon modunda bir hizmet tarafı otomatik etiketleme ilkesi tamamlandığında bir uyarı oluşturur. | Düşük | Hayır | E5/G5. |
| ETR geçersiz kılma işlemi nedeniyle kimlik avı iletisi teslim edildi1 | Microsoft, yüksek güvenilirlikli kimlik avı iletisinin posta kutusuna teslim edilmesine izin veren bir Exchange aktarım kuralı (posta akışı kuralı olarak da bilinir) algıladığında bir uyarı oluşturur. Exchange Aktarım Kuralları (Posta akışı kuralları) hakkında daha fazla bilgi için bkz. Exchange Online'de Posta akışı kuralları (aktarım kuralları). | Bilgilendirici | Hayır | E1/F1/G1, E3/F3/G3 veya E5/G5 |
| IP’ye izin verme ilkesi nedeniyle oltalama iletisi teslim edildi1 | Microsoft, yüksek güvenilirlikli kimlik avı iletisinin bir posta kutusuna teslim edilmesine izin veren bir IP izin ilkesi algıladığında bir uyarı oluşturur. IP izin verme ilkesi (bağlantı filtreleme) hakkında daha fazla bilgi için bkz. Varsayılan bağlantı filtresi ilkesini yapılandırma - Office 365. | Bilgilendirici | Hayır | E1/F1/G1, E3/F3/G3 veya E5/G5 |
| ZAP devre dışı bırakıldığından kimlik avı engellenmedi1 | Microsoft, kimlik avı iletilerine yönelik Zero-Hour Otomatik Temizleme devre dışı bırakıldığından, yüksek güvenli bir kimlik avı iletisinin posta kutusuna teslim edildiğini algıladığında bir uyarı oluşturur. | Bilgilendirici | Hayır | E5/G5 veya Office 365 için Defender Plan 2 eklenti aboneliği. |
| Olası ulus-devlet etkinliği | Microsoft Tehdit Bilgileri Merkezi, kiracınızdaki hesapların güvenliğini aşma girişimi algılandı. | Yüksek | Hayır | E3/G3, Microsoft 365 İş Ekstra, Office 365 için Defender Plan 1 eklentisi, E5/G5 veya Office 365 için Defender Plan 2 eklentisi. |
| Purview ilke simülasyonu tamamlandı | Simülasyon modunu destekleyen herhangi bir Purview ilkesi için simülasyon tamamlandığında yöneticileri bilgilendirmek için bir uyarı oluşturur. | Düşük | Hayır | E5/G5 |
| E-postalarda, URL'de veya gönderende yönetici tarafından gerçekleştirilen düzeltme eylemi |
Not: Bu uyarı ilkesi , yönetici tarafından gönderilen Yönetim eylemiyle değiştirildi. Bu uyarı ilkesi sonunda ortadan kaldırılacağı için devre dışı bırakmanızı ve bunun yerine yönetici tarafından gönderilen Yönetim eylemini kullanmanızı öneririz. Bu uyarı, yönetici seçilen varlıkta düzeltme eyleminde bulunduğunda tetiklenir |
Bilgilendirici | Evet | E3/G3, Microsoft 365 İş Ekstra, Office 365 için Defender Plan 1 eklentisi, E5/G5 veya Office 365 için Defender Plan 2 eklentisi. |
| Kiracı İzin Ver/Engelle Listesi'nde bir girdi kaldırıldı | Kiracı İzin Ver/Engelle Listesindeki bir izin verme girdisi, sistem filtrelenerek öğrenildiğinde ve kaldırıldığında bir uyarı oluşturur. Etkilenen etki alanı veya e-posta adresi, dosya veya URL (varlık) için izin ver girişi kaldırıldığında bu olay tetiklenir. Artık etkilenen izin girdisine ihtiyacınız yok. etkilenen varlıkları içeren Email iletileri, iletideki başka hiçbir şeyin hatalı olduğu belirlenmezse Gelen Kutusu'na teslim edilir. URL'lere ve dosyalara tıklama sırasında izin verilir. Bu uyarıyı tetikleyen olaylar hakkında daha fazla bilgi için bkz. Kiracı İzin Ver/Engelle listesini yönetme. |
Bilgilendirici | Hayır | E1/F1/G1, E3/F3/G3 veya E5/G5 |
| Saklama otomatik etiketleme ilkesi simülasyonu tamamlandı | Bir saklama otomatik etiketleme ilkesi simülasyonu tamamlandığında uyarı oluşturur. | Düşük | Hayır | E5/G5 |
| Tam veri eşleşmesi yüklemesi başarılı | Bir kullanıcı tam veri eşleşmesine dayalı hassas bilgi türünü başarıyla yükledikten sonra bir uyarı oluşturur. | Düşük | Hayır | E5/G5 |
| Şüpheli bağlayıcı etkinliği | Kuruluşunuzdaki bir gelen bağlayıcıda şüpheli bir etkinlik algılandığında bir uyarı oluşturur. Postanın gelen bağlayıcıyı kullanması engellendi. Yönetici bir e-posta bildirimi ve uyarı alır. Bu uyarı kısıtlı bağlayıcıyı araştırma, değişiklikleri geri döndürme ve engelini kaldırma konusunda rehberlik sağlar. Bu uyarıya nasıl yanıt vereceğinizi öğrenmek için bkz. Güvenliği aşılmış bağlayıcıya yanıt verme. | Yüksek | Hayır | E1/F1/G1, E3/F3/G3 veya E5/G5 |
| Şüpheli e-posta iletme etkinliği | Kuruluşunuzdaki biri şüpheli bir dış hesaba otomatik olarak e-posta gönderdiğinde bir uyarı oluşturur. Bu, hesabın gizliliğinin ihlal edilmiş olduğunu ancak kullanıcıyı kısıtlayabilecek kadar ciddi olmadığını gösteren davranışlar için erken bir uyarıdır. Nadir olsa da, bu ilke tarafından oluşturulan bir uyarı bir anomali olabilir. Kullanıcı hesabının gizliliğinin ihlal edilip edilmediğini denetlemek iyi bir fikirdir. | Yüksek | Hayır | E1/F1/G1, E3/F3/G3 veya E5/G5 |
| Şüpheli e-posta gönderme desenleri algılandı | Kuruluşunuzdaki bir kişi şüpheli e-posta gönderdiğinde ve e-posta göndermesi kısıtlanma riskiyle karşılandığında bir uyarı oluşturur. Bu, hesabın gizliliğinin ihlal edilmiş olduğunu ancak kullanıcıyı kısıtlayabilecek kadar ciddi olmadığını gösterebilecek davranışlar için erken bir uyarıdır. Nadir olsa da, bu ilke tarafından oluşturulan bir uyarı bir anomali olabilir. Ancak , kullanıcı hesabının gizliliğinin ihlal edilip edilmediğini denetlemek iyi bir fikirdir. | Orta | Evet | E1/F1/G1, E3/F3/G3 veya E5/G5 |
| Şüpheli kiracıya ait gönderim kalıpları gözlemlendi | Kuruluşunuzda Şüpheli gönderme desenleri gözlemlendiğinde bir uyarı oluşturur ve bu durum kuruluşunuzun e-posta göndermesini engelleyebilir. Kiracı eşik aşımı engellerini önlemek için, güvenliği ihlal edilmiş olabilecek kullanıcı ve yönetici hesaplarını, yeni bağlayıcıları veya açık aktarıcıları inceleyin. Kuruluşların neden engellendiği hakkında daha fazla bilgi için bkz. Exchange Online'de hata kodu 5.7.7xx için e-posta teslim sorunlarını düzeltme. | Yüksek | Hayır | E1/F1/G1, E3/F3/G3 veya E5/G5 |
| Kullanıcı tarafından güvenlik riski olarak bildirilen Teams iletisi | Kullanıcılar bir Teams iletisini güvenlik riski olarak bildirdiğinde bu uyarı tetikleniyor. | Düşük | Hayır | E5/G5 veya Office 365 için Defender eklentisi. |
| Kiracıdaki İzin/Engelleme Listesi girişi süresinin dolmasına az kaldı | Kiracı İzin Ver/Engelle Listesi girdisindeki izin ver girişi veya blok girdisi kaldırılmak üzere olduğunda bir uyarı oluşturur. Bu olay, son kullanma tarihinden yedi gün önce tetiklenerek girişin ne zaman oluşturulduğuna veya son güncelleştirildiği temel alınmıştır. Hem izin verme girdileri hem de blok girişleri için son kullanma tarihini uzatabilirsiniz. Bu uyarıyı tetikleyen olaylar hakkında daha fazla bilgi için bkz. Kiracı İzin Ver/Engelle listesini yönetme. |
Bilgilendirici | Hayır | E1/F1/G1, E3/F3/G3 veya E5/G5 |
| Kiracının e-posta göndermesi kısıtlandı | Kuruluşunuzdan gelen e-posta trafiğinin çoğu şüpheli olarak algılandığında ve Microsoft kuruluşunuzun e-posta göndermesini kısıtladığında bir uyarı oluşturur. Ele geçirilmiş olabilecek kullanıcı ve yönetici hesaplarını, yeni bağlayıcıları veya açık aktarıcıları araştırın ve ardından kuruluşunuzun engelini kaldırması için Microsoft Desteği ile iletişime geçin. Kuruluşların neden engellendiği hakkında daha fazla bilgi için bkz. Exchange Online'de hata kodu 5.7.7xx için e-posta teslim sorunlarını düzeltme. | Yüksek | Hayır | E1/F1/G1, E3/F3/G3 veya E5/G5 |
| Kiracının henüz sağlanmamış e-posta göndermesi engellendi | Kayıtlı olmayan etki alanlarından çok fazla e-posta gönderildiğinde bir uyarı oluşturur (bunlar, sağlanmamış etki alanları olarak da bilinir). Office 365, kayıtlı olmayan etki alanlarından makul miktarda e-posta gönderilmesine izin verir, ancak kullandığınız her etki alanını e-postayı kabul edilen bir etki alanı olarak gönderecek şekilde yapılandırmanız gerekir. Bu uyarı, kuruluştaki tüm kullanıcıların artık e-posta gönderemeyeceklerini gösterir. Kuruluşların neden engellendiği hakkında daha fazla bilgi için bkz. Exchange Online'de hata kodu 5.7.7xx için e-posta teslim sorunlarını düzeltme. | Yüksek | Hayır | E1/F1/G1, E3/F3/G3 veya E5/G5 |
| Kullanıcı karantinaya alınmış bir iletiyi serbest bırakmak istedi | Kullanıcı karantinaya alınmış bir iletinin yayınlanmasını istediğinde bir uyarı oluşturur. Karantinaya alınan iletilerin yayımlanmasını istemek için, karantina ilkesinde (örneğin, Sınırlı erişim önceden ayarlanmış izinler grubundan) alıcıların karantinadan çıkarılacak bir ileti istemesine izin ver (PermissionToRequestRelease) izni gerekir. Daha fazla bilgi için bkz. Alıcıların bir mesajın karantinadan serbest bırakılmasını istemesine izin verme. | Bilgilendirici | Hayır | Microsoft Business Basic, Microsoft Business Standard, Microsoft Business Premium, E1/F1/G1, E3/F3/G3 veya E5/G5 |
| Kullanıcının e-posta göndermesi kısıtlandı | Kuruluşunuzdaki birinin giden posta göndermesi kısıtlandığında bir uyarı oluşturur. Bu uyarı genellikle, kullanıcının konumundaki https://security.microsoft.com/restrictedentities sayfasında listelendiği, güvenliği ihlal edilmiş bir hesabı belirtir. Kısıtlanmış kullanıcılar hakkında daha fazla bilgi için, Kısıtlı varlıklar sayfasında engellenen kullanıcıları kaldırma bölümüne bakın. | Yüksek | Evet | Microsoft Business Basic, Microsoft Business Standard, Microsoft Business Premium, E1/F1/G1, E3/F3/G3 veya E5/G5 |
| Kullanıcının formları paylaşması ve yanıt toplaması kısıtlandı | Kuruluşunuzdaki birinin yinelenen kimlik avı girişimi davranışı algılandığından Microsoft Forms kullanarak formları paylaşması ve yanıt toplaması kısıtlandığında bir uyarı oluşturur. | Yüksek | Hayır | E1, E3/F3 veya E5 |
1 Bu uyarı ilkesi, kullanıcı geri bildirimlerine dayanarak kaldırılan kiracı veya kullanıcı geçersiz kılması nedeniyle teslim edilen kimlik avı ve gelen kutusuna/klasöre teslim edilen kullanıcı kimliğine bürünme kimlik avı uyarı ilkelerinin yerine geçen işlevselliğin bir parçasıdır. Office 365 kimlik avı önleme hakkında daha fazla bilgi için bkz. Kimlik avı önleme ilkeleri.
Uyarıları görüntüleme
Kuruluşunuzdaki kullanıcılar tarafından gerçekleştirilen bir etkinlik uyarı ilkesinin ayarlarıyla eşleştiğinde, bir uyarı oluşturulur ve Microsoft Defender portalındaki Uyarılar sayfasında görüntülenir. Uyarı ilkesinin ayarlarına bağlı olarak, bir uyarı tetiklendiğinde belirtilen kullanıcıların listesine bir e-posta bildirimi de gönderilir. Her uyarı için Uyarılar sayfasındaki panoda ilgili uyarı ilkesinin adı, uyarının önem derecesi ve kategorisi (uyarı ilkesinde tanımlanır) ve uyarının oluşturulmasıyla sonuçlanan etkinlik sayısı görüntülenir. Bu değer, uyarı ilkesinin eşik ayarını temel alır. Pano ayrıca her uyarının durumunu da gösterir. Uyarıları yönetmek için durum özelliğini kullanma hakkında daha fazla bilgi için bkz. Uyarıları yönetme.
Uyarıları görüntülemek için Microsoft Defender portalındaOlaylar & Uyarılar'ı>seçin. Alternatif olarak, doğrudan https://security.microsoft.com/alerts adresine gidebilirsiniz.
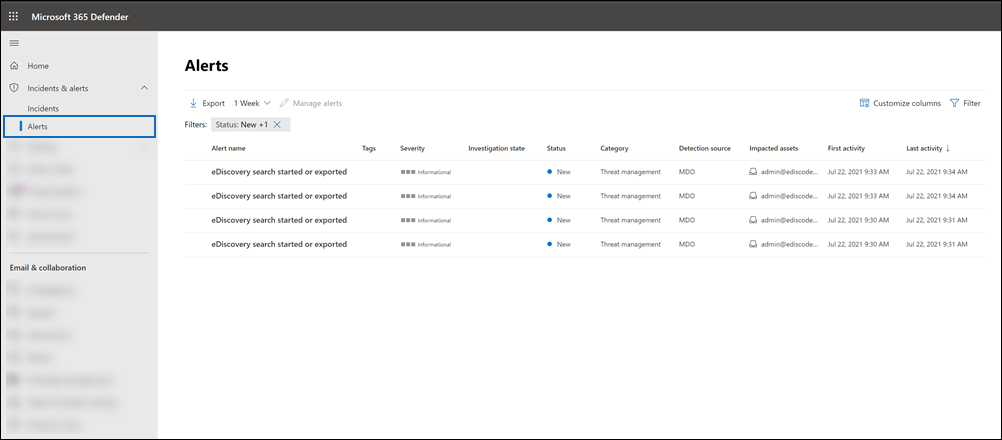
Uyarılar sayfasında tüm uyarıların bir alt kümesini görüntülemek için aşağıdaki filtreleri kullanabilirsiniz:
- Önem Derecesi: Belirli bir önem derecesine atanan uyarıları gösterir.
- Durum: Belirli bir duruma atanan uyarıları gösterir. Varsayılan durum Yeni'dir. Siz veya diğer yöneticiler durum değerini değiştirebilirsiniz.
- Kategoriler: Bir veya daha fazla uyarı kategorisindeki uyarıları gösterin.
- Hizmet/algılama kaynakları: Belirli bir hizmet veya algılama kaynağında uyarı ilkeleri tarafından tetiklenen uyarıları göstermek için bu filtreyi kullanın. Örneğin, Office 365 için Microsoft Defender veya Kimlik için Microsoft Defender içindeki uyarı ilkelerinin tetiklediği uyarıları görüntüleyebilirsiniz.
- Etiketler:Bir veya daha fazla kullanıcı etiketinden gelen uyarıları gösterin.
- İlke/ilke kuralı: Bir veya daha fazla uyarı ilkesinin ayarıyla eşleşen uyarıları gösterin. Ya da tüm uyarı ilkeleri için tüm uyarıları görüntüleyebilirsiniz.
- Uyarı türü: Belirli bir uyarı türüne göre oluşturulan uyarıları gösterir.
- Ürün adı: Belirli bir Microsoft güvenlik ürününden gelen uyarıları gösterir.
- Uyarı abonelik kimliği: Belirli bir uyarı abonelik kimliği tarafından oluşturulan uyarıları gösterir.
- Varlıklar: Belirli bir varlıkla ilişkili uyarıları gösterir.
- Otomatik araştırma durumu: Belirli bir otomatik araştırma durumundaki uyarıları gösterin.
- Çalışma alanı: Belirli bir çalışma alanıyla ilişkili uyarıları gösterir. Bu yalnızca kuruluşunuzda bir veya daha fazla çalışma alanınız varsa geçerlidir.
- Veri akışı: Belirli bir veri akışıyla ilişkili uyarıları gösterir. Örneğin, Microsoft OneDrive ve Microsoft Exchange veri akışlarıyla ilişkili uyarıları gösterebilirsiniz.
Uyarı toplama
Bir uyarı ilkesinin koşullarıyla eşleşen birden çok olay kısa bir süre içinde gerçekleştiğinde, bunlar uyarı toplama adlı bir işlem tarafından mevcut bir uyarıya eklenir. Bir olay bir uyarıyı tetiklediğinde uyarı oluşturulur ve Uyarılar sayfasında görüntülenir ve bir bildirim gönderilir. Aynı olay toplama aralığı içinde gerçekleşirse, Microsoft 365 yeni bir uyarı tetikleme yerine mevcut uyarıya yeni olayla ilgili ayrıntıları ekler. Uyarı toplamanın amacı, uyarı "yorgunluğunu" azaltmaya yardımcı olmak ve aynı olay için daha az uyarıya odaklanmanızı ve eylem gerçekleştirmenizi sağlamaktır.
Toplama aralığının uzunluğu Office 365 veya Microsoft 365 aboneliğinize bağlıdır.
| Abonelik | Toplama Aralığı |
|---|---|
| Office 365 veya Microsoft 365 E5/G5 | 1 dakika |
| Office 365 için Defender Plan 2 | 1 dakika |
| E5 Uyumluluk eklentisi veya E5 Bulma ve Denetim eklentisi | 1 dakika |
| Office 365 veya Microsoft 365 E1/F1/G1 veya E3/F3/G3 | 15 dakika |
| Tüm bulut posta kutuları için yerleşik güvenlik özellikleri veya Office 365 için Defender Plan 1 | 15 dakika |
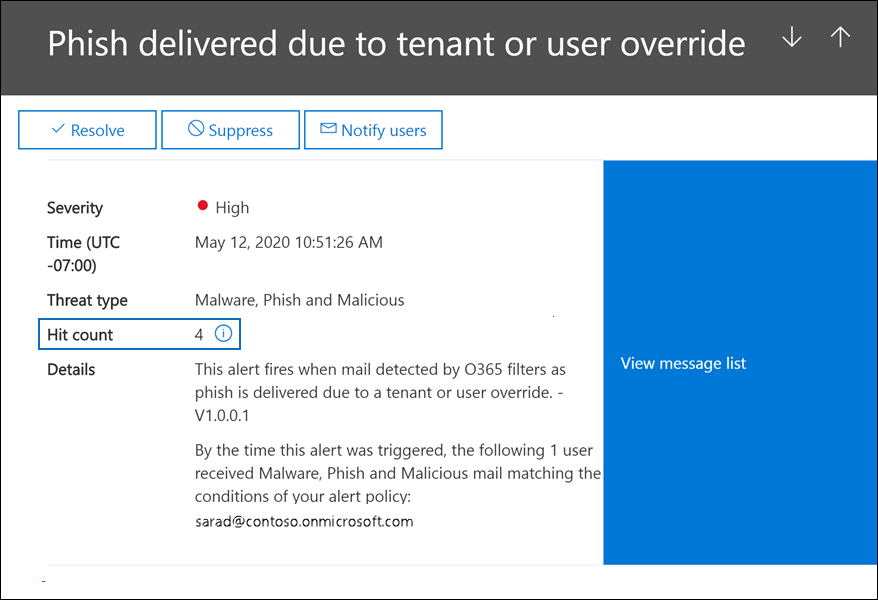
Toplama aralığında aynı uyarı ilkesiyle eşleşen olaylar gerçekleştiğinde, sonraki olayla ilgili ayrıntılar özgün uyarıya eklenir. Tüm olaylar için, toplanan olaylar hakkındaki bilgiler ayrıntılar alanında görüntülenir ve toplama aralığıyla bir olayın kaç kez gerçekleştiği etkinlik/isabet sayısı alanında görüntülenir. Etkinlik listesini görüntüleyerek tüm toplanan olay örnekleri hakkında daha fazla bilgi görüntüleyebilirsiniz.
Aşağıdaki ekran görüntüsünde dört toplu olay içeren bir uyarı gösterilmektedir. Etkinlik listesi uyarıyla ilgili dört e-posta iletisi hakkında bilgi içerir.
Uyarı toplama hakkında aşağıdaki şeyleri göz önünde bulundurun:
Olası kötü amaçlı bir URL tıklaması algılandıvarsayılan uyarı ilkesi tarafından tetiklenen uyarılar birleştirilmez. Bu davranış, bu ilke tarafından tetiklenen uyarılar her kullanıcı ve e-posta iletisi için benzersiz olduğundan oluşur.
Şu anda İsabet sayısı uyarı özelliği, tüm uyarı ilkeleri için toplanan olayların sayısını göstermez. Bu uyarı ilkeleri tarafından tetiklenen uyarılar için, ileti listesini görüntüle'ye veya uyarıdaki Etkinliği görüntüle'ye tıklayarak toplanan olayları görüntüleyebilirsiniz. İsabet sayısı uyarı özelliğinde listelenen toplu olayların sayısını tüm uyarı ilkeleri için kullanılabilir hale getirmek için çalışıyoruz.
Uyarıları görüntülemek için gereken RBAC izinleri
Kuruluşunuzdaki kullanıcılara atanan Rol Tabanlı Access Control (RBAC) izinleri, kullanıcının Uyarılar sayfasında hangi uyarıları görebileceğini belirler. Bu nasıl başarıldı? Kullanıcılara atanan yönetim rolleri (Microsoft Defender portalındaki rol gruplarındaki üyeliklerine bağlı olarak), kullanıcının Uyarılar sayfasında hangi uyarı kategorilerini görebileceğini belirler. İşte birkaç örnek:
- Kayıt Yönetimi rol grubunun üyeleri yalnızca Bilgi idaresi kategorisine atanan uyarı ilkeleri tarafından oluşturulan uyarıları görüntüleyebilir.
- Uyumluluk Yöneticisi rol grubunun üyeleri , Tehdit yönetimi kategorisine atanan uyarı ilkeleri tarafından oluşturulan uyarıları görüntüleyemez.
- Atanan rollerin hiçbiri herhangi bir uyarı kategorisindeki uyarıları görüntüleme izni vermediğinden, eBulma Yöneticisi rol grubunun üyeleri hiçbir uyarıyı görüntüleyemiyor.
Bu tasarım (RBAC izinlerine göre) kuruluşunuzdaki belirli iş rollerindeki kullanıcılar tarafından hangi uyarıların görüntüleneceğini (ve yönetilebileceğini) belirlemenize olanak tanır.
Aşağıdaki tabloda, altı farklı uyarı kategorisindeki uyarıları görüntülemek için gereken roller listelenmiştir. Onay işareti, bu role atanan bir kullanıcının başlık satırında listelenen ilgili uyarı kategorisindeki uyarıları görüntüleyebileceğini gösterir.
Varsayılan uyarı ilkesinin atandığı kategoriyi görmek için Varsayılan uyarı ilkeleri'ndeki tablolara bakın.
İpucu
Microsoft Defender birleşik rol tabanlı erişim denetimi (RBAC) içindeki izinler hakkında bilgi için bkz. Microsoft Defender portalındaki uyarı ilkeleri.
| Rol | Bilgi Yönetim |
Veri kaybı Önleme |
Posta Akış |
İzinler | Tehdit Yönetimi |
Diğer |
|---|---|---|---|---|---|---|
| Uyumluluk Yöneticisi | ✔ | ✔ | ✔ | ✔ | ||
| DLP Uyumluluk Yönetimi | ✔ | |||||
| Bilgi Koruması Yöneticisi | ✔ | |||||
| Bilgi Koruma Analisti | ✔ | |||||
| Information Protection Araştırmacısı | ✔ | |||||
| Uyarıları Yönet | ✔ | |||||
| Kuruluş Yönetimi | ✔ | |||||
| Gizlilik Yönetimi | ||||||
| Karantina | ||||||
| Kayıt Yönetimi | ✔ | |||||
| Bekletme Yönetimi | ✔ | |||||
| Rol Yönetimi | ✔ | |||||
| Güvenlik Yöneticisi | ✔ | ✔ | ✔ | ✔ | ||
| Güvenlik Okuyucusu | ✔ | ✔ | ✔ | ✔ | ||
| Taşıma Hijyeni | ||||||
| View-Only DLP Uyumluluk Yönetimi | ✔ | |||||
| View-Only Yapılandırması | ||||||
| Salt Görüntüleme ile Uyarıları Yönetme | ✔ | |||||
| Yalnızca görüntüleme alıcıları | ✔ | |||||
| View-Only Kayıt Yönetimi | ✔ | |||||
| Yalnızca Görüntüleme Saklama Yönetimi | ✔ |
İpucu
Varsayılan rol gruplarının her birine atanan rolleri görüntülemek için Güvenlik & Uyumluluk PowerShell'de aşağıdaki komutları çalıştırın:
$RoleGroups = Get-RoleGroup

$RoleGroups | foreach {Write-Output -InputObject `r`n,$_.Name,("-"*25); Get-RoleGroup $_.Identity | Select-Object -ExpandProperty Roles}
Microsoft Defender portalında bir rol grubuna atanan rolleri de görüntüleyebilirsiniz. İzinler sayfasına gidin ve bir rol grubu seçin. Atanan roller açılır sayfada listelenir.
Uyarıları yönetin
Uyarılar oluşturulup Microsoft Defender portalındaki Uyarılar sayfasında görüntülendikten sonra, bunları önceliklendirebilir, inceleyebilir ve çözümleyebilirsiniz. Kullanıcılara uyarılara erişim sağlayan RBAC izinleri , onlara uyarıları yönetme olanağı da verir.
Uyarıları yönetmek için gerçekleştirebileceğiniz bazı görevler aşağıdadır.
Uyarılara durum atama: Uyarılara şu durumlardan birini atayabilirsiniz: Yeni (varsayılan değer), Devam ediyor veya Çözümlendi. Ardından, aynı durum ayarına sahip uyarıları görüntülemek için bu ayarı filtreleyebilirsiniz. Bu durum ayarı, uyarıları yönetme işlemini izlemeye yardımcı olabilir.
Kullanıcıya uyarı atama: Kuruluşunuzdaki bir kullanıcıya uyarı atayabilirsiniz. Bu eylem, uyarının uygun kişi tarafından gözden geçirilip çözümlendiğinden emin olmak için yardımcı olabilir.
Uyarıları sınıflandırma: Uyarıya sınıflandırma atayabilirsiniz. Sınıflandırmalar, uyarıları tetikleyen etkinliğin türüne göre kategorilere ayırmak için kullanılır. Örneğin, bir uyarıyı Doğru pozitif veya Bilgilendirici olarak sınıflandırabilirsiniz.
Uyarı ayrıntılarını görüntüleme: Uyarıyla ilgili ayrıntıları içeren bir açılır sayfa görüntülemek için bir uyarı seçebilirsiniz. Ayrıntılı bilgiler ilgili uyarı ilkesine bağlıdır, ancak genellikle aşağıdaki bilgileri içerir:
- Cmdlet veya denetim günlüğü işlemi gibi uyarıyı tetikleyen gerçek işlemin adı.
- Uyarıyı tetikleyen etkinliğin açıklaması.
- Uyarıyı tetikleyen kullanıcı (veya kullanıcı listesi). Bu yalnızca tek bir kullanıcıyı veya tek bir etkinliği izlemek için ayarlanan uyarı ilkelerine dahildir.
- Uyarı tarafından izlenen etkinliğin kaç kez gerçekleştirildiği. Daha fazla uyarı tetiklenmiş olabileceğinden, bu sayı Uyarılar sayfasında listelenen ilgili uyarı sayısıyla eşleşmeyebilir.
- Uyarıyı tetikleyen gerçekleştirilen her etkinlik için bir öğe içeren bir etkinlik listesinin bağlantısı. Bu listedeki her girdi, etkinliğin ne zaman gerçekleştiğini, gerçek işlemin adını ("FileDeleted" gibi), etkinliği gerçekleştiren kullanıcıyı, etkinliğin gerçekleştirildiği nesneyi (dosya, eBulma olayı veya posta kutusu gibi) ve kullanıcının bilgisayarının IP adresini tanımlar. Kötü amaçlı yazılımla ilgili uyarılar için bu, bir ileti listesine bağlanır.
- İlgili uyarı ilkesinin adı (ve bağlantısı).
- Uyarının toplandığı vaka.
Uyarı ayarlama: Bir uyarıyı gizlemek veya çözmek için özellikler, koşullar ve eylemler ayarlayabilirsiniz.
Uyarı ilkesinin önem düzeyini değiştirme
- Microsoft 365 kuruluşunuzdaki bir yönetici hesabının kimlik bilgilerini kullanarak Microsoft Defender portalında oturum açın.
- Email & İşbirliği > İlkeleri & kuralları sayfasına gidin ve Uyarılar ilkesi'ni seçin.
- Listeden güncelleştirmek istediğiniz ilkeyi seçin. Eylemler sütununda üç noktayı ve ardından Düzenle'yi seçin.
- İlkeyi Düzenle bölmesinde, Önem derecesi düzeyini ayarlamak için açılır menüyü seçin. Varsa, ilkenin Tetikleyici ayarlarını da değiştirebilirsiniz.
- Adımların geri kalanına devam etmek için İleri'yi seçin.
- İlkeye yeni değişiklikleri uygulamak için Gönder'i ve ardından düzenlemeyi tamamlamak için Bitti'yi seçin.