Bu makalede, Microsoft Entra yönetim merkezini, Microsoft Graph PowerShell'i veya Microsoft Graph API'sini kullanarak Microsoft Entra Id'de atadığınız rolleri listeleme açıklanmaktadır.
Rol atamaları, belirli bir güvenlik sorumlusunu (kullanıcı, grup veya uygulama hizmet sorumlusu) rol tanımına bağlayan bilgiler içerir. Kullanıcıları, grupları ve atanan rolleri listelemek varsayılan kullanıcı izinleridir.
Microsoft Entra Id'de roller farklı kapsamlarda atanabilir.
Rol atamalarımı listele
Kendi izinlerinizi de listelemek kolaydır.
Rolleri ve yöneticiler sayfasında, size atanmış olan rolleri görmek için Rolünüzü seçin.
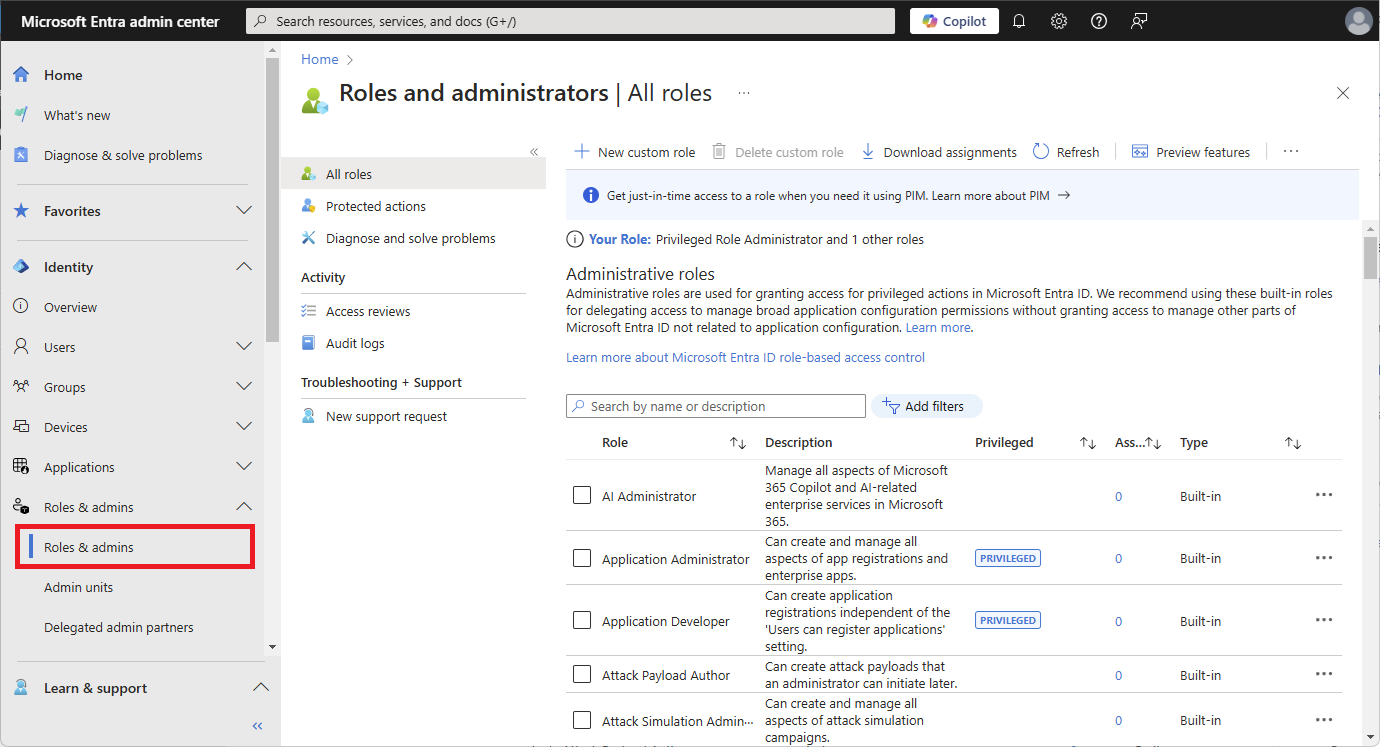
Kullanıcı için rol atamalarını listeleme
Microsoft Entra yönetim merkezini kullanarak bir kullanıcının Microsoft Entra rollerini listelemek için bu adımları izleyin. Microsoft Entra Privileged Identity Management (PIM) etkinleştirilip etkinleştirilmediğine bağlı olarak deneyiminiz farklı olacaktır.
Microsoft Entra yönetim merkezinde oturum açın.
Entra ID>Users konumuna gidin.
Kullanıcı adını seçin >atanan roller.
Kullanıcıya atanan rollerin listesini farklı kapsamlarda görebilirsiniz. Ayrıca, rolün doğrudan mı yoksa bir grup aracılığıyla mı atandığını görebilirsiniz.
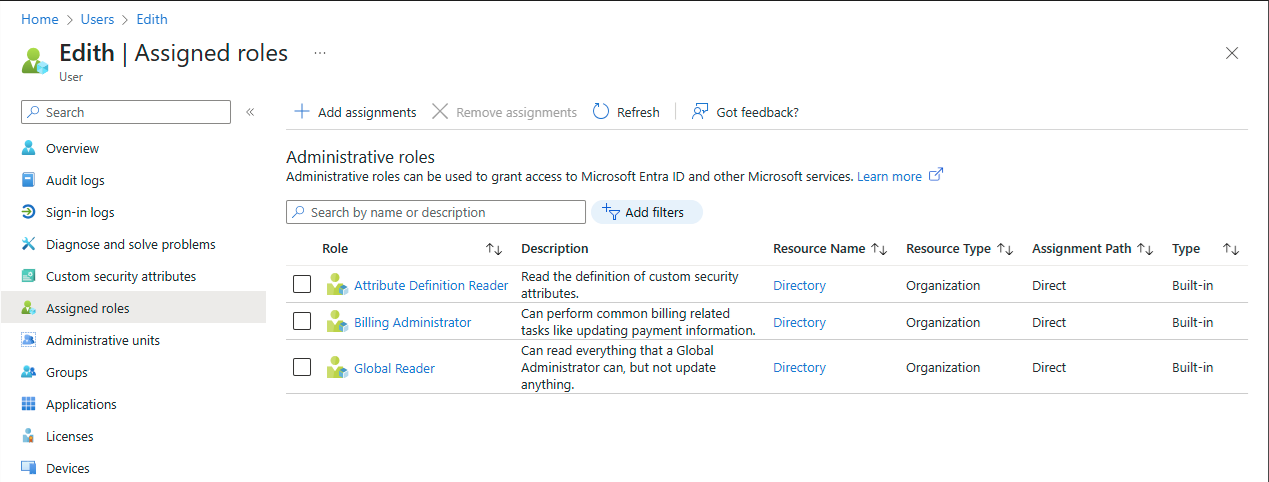
Microsoft Entra Id P2 lisansınız varsa uygun, etkin ve süresi dolmuş rol ataması ayrıntılarına sahip PIM deneyimini görürsünüz.
Grup için rol atamalarını listeleme
Microsoft Entra yönetim merkezinde oturum açın.
Tüm gruplar için >> gidin.
Rol atanabilir bir grup seçin.
Bir grubun rol atanabilir olup olmadığını belirlemek için grubun Özellikleri görüntüleyebilirsiniz.
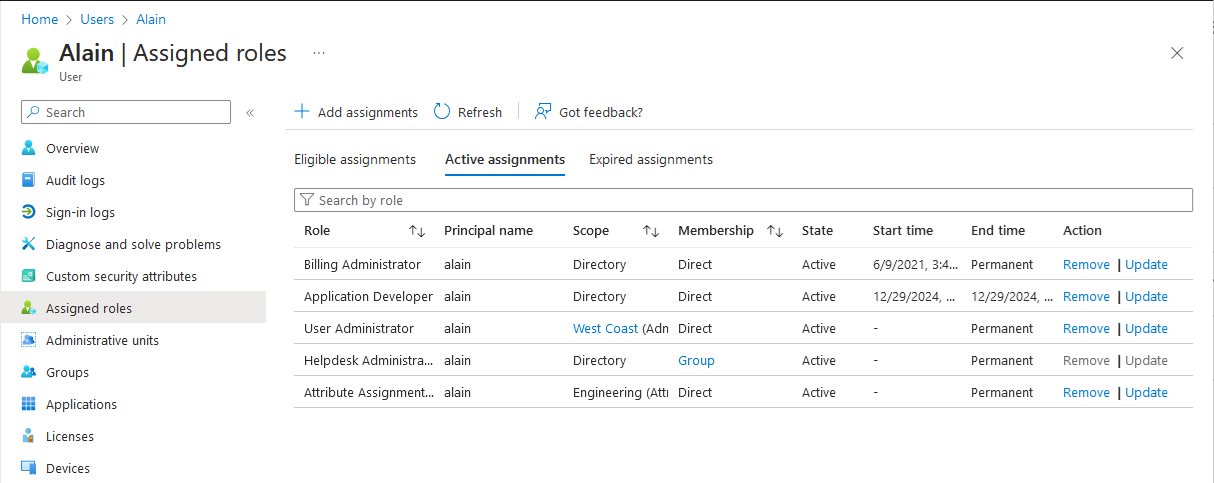
Atanan rollerseçin.
Artık bu gruba atanan tüm Microsoft Entra rollerini görebilirsiniz.
Atanan roller seçeneğini görmüyorsanız, grup rol atanabilir bir grup değildir.
Rol atamalarını indirme
Yerleşik ve özel roller de dahil olmak üzere tüm roller genelindeki tüm etkin rol atamalarını indirmek için şu adımları izleyin.
Toplu işlemler en fazla 1 saat boyunca çalışabilir ve büyük kiracılarda sınırlamalarla karşılaşabilir. Daha fazla bilgi için Toplu işlemler ve Microsoft Entra ID'de kullanıcıları toplu oluşturma bölümüne bakın.
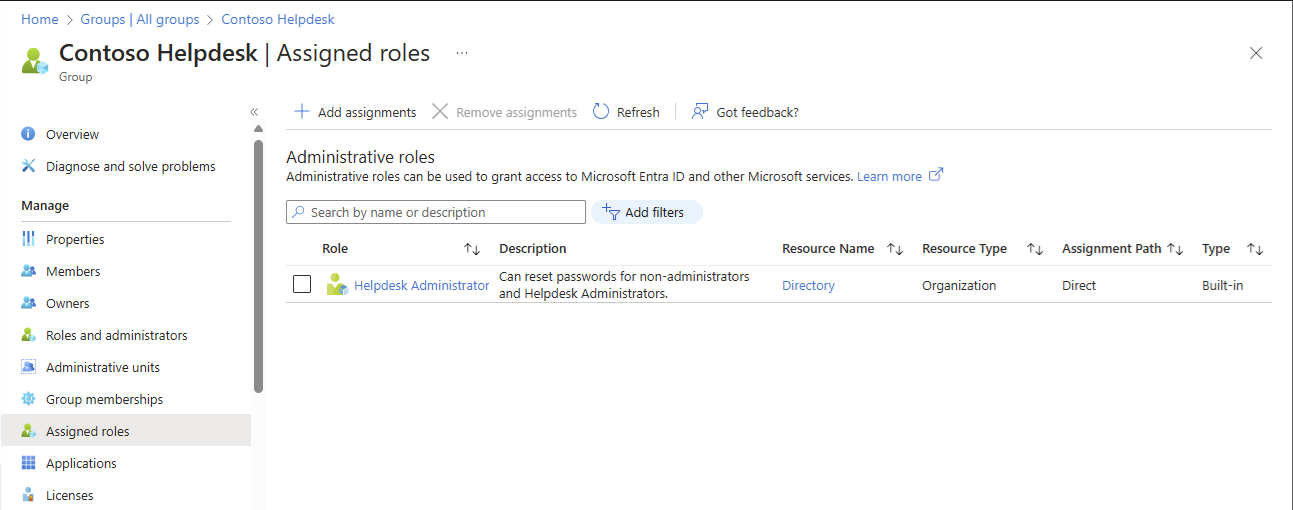
Roller ve yöneticiler sayfasında Tüm roller'i seçin.
Ödevleri indir seçin.
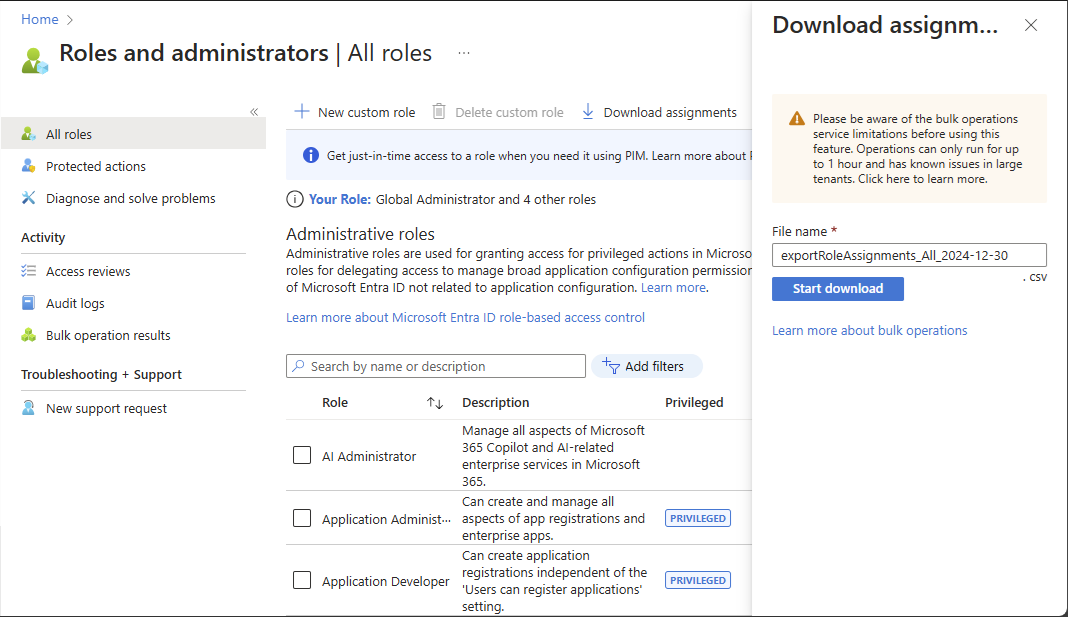
Bir dosya adı belirtin ve Toplu işlemi başlat'ı seçin.
Tüm roller için tüm kapsamlarda atamaları listeleyen bir CSV dosyası indirilir.
Belirli bir rolün rol atamalarını indirmek için aşağıdaki adımları izleyin.
Roller ve yöneticiler sayfasında bir rol seçin.
Ödevleri indir seçin.
Microsoft Entra ID P2 lisansınız varsa PIM deneyimini görürsünüz. Rol görevlerini indirmek için Dışa Aktar seçin.
Bu rolün tüm kapsamlarında atamaları listeleyen bir CSV dosyası indirilir.
Kiracı kapsamına sahip rol atamalarını listeleme
Bu yordamda, kiracı kapsamına sahip rol atamalarının nasıl listelenmesi açıklanır.
Microsoft Entra yönetim merkezinde oturum açın.
Entra Id>Roller ve yöneticiler bölümüne gidin.
Rolü açmak için bir rol adı seçin. Rolün yanına onay işareti eklemeyin.
Rol atamalarını listelemek için Atamalar'ı seçin.
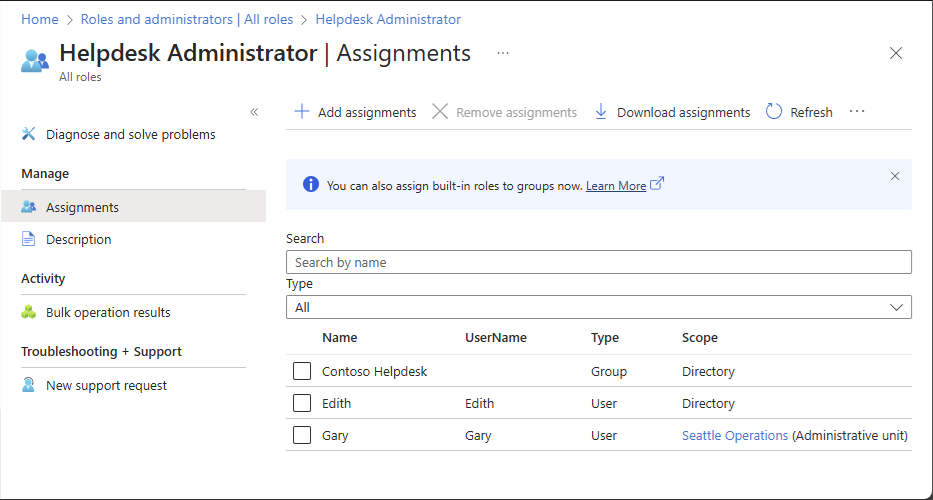
Kapsamı sütununda, Dizin kapsamında rol atamalarına bakın.
Uygulama kaydı kapsamındaki rol atamalarını listele
Bu bölümde, tek uygulama kapsamına sahip rol atamalarının nasıl listelenmesi anlatılmaktadır.
Microsoft Entra yönetim merkezinde oturum açın.
Entra ID>Uygulama Kayıtları bölümüne gidin.
Görüntülemek istediğiniz rol atamaları listesi için bir uygulama kaydı seçin.
Microsoft Entra kuruluşunuzdaki uygulama kayıtlarının tam listesini görmek için Tüm uygulamalar'ı seçmeniz gerekebilir.
Roller ve yöneticiler'i seçin.
Rolü açmak için bir rol adı seçin.
Rol atamalarını listelemek için Atamalar'ı seçin.
Uygulama kaydının içinden atamalar sayfasını açtığınızda, bu Microsoft Entra kaynağına atanan rol atamaları gösterilir.
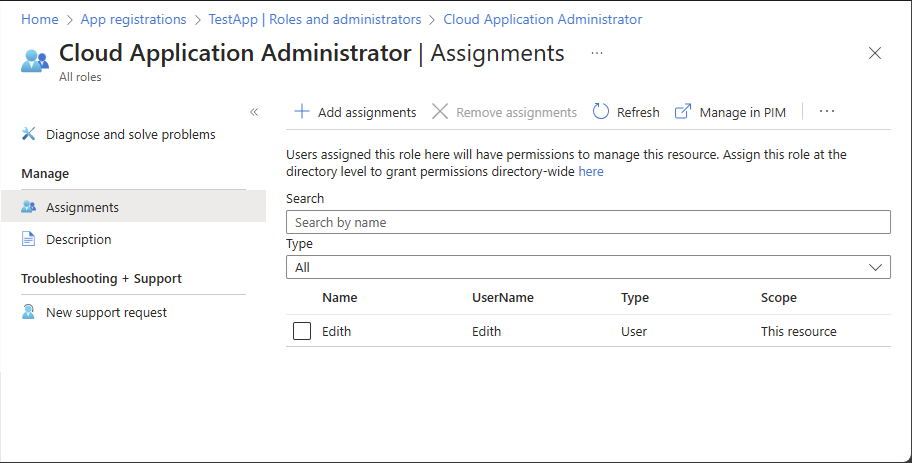
Kapsam sütununda, Bu kaynak kapsamı için rol atamalarını görün.
Yönetim birimi kapsamına sahip rol atamalarını listeleme
Yönetim birimi kapsamıyla oluşturulan tüm rol atamalarını Microsoft Entra yönetim merkezinin Yönetim birimleri bölümünde görüntüleyebilirsiniz.
Microsoft Entra yönetim merkezinde oturum açın.
Entra Id>Roller ve yöneticiler>Yönetici birimleri konumuna gidin.
Görüntülemek istediğiniz rol atamaları listesi için bir yönetim birimi seçin.
Roller ve yöneticiler'i seçin.
Rolü açmak için bir rol adı seçin.
Rol atamalarını listelemek için Atamalar'ı seçin.
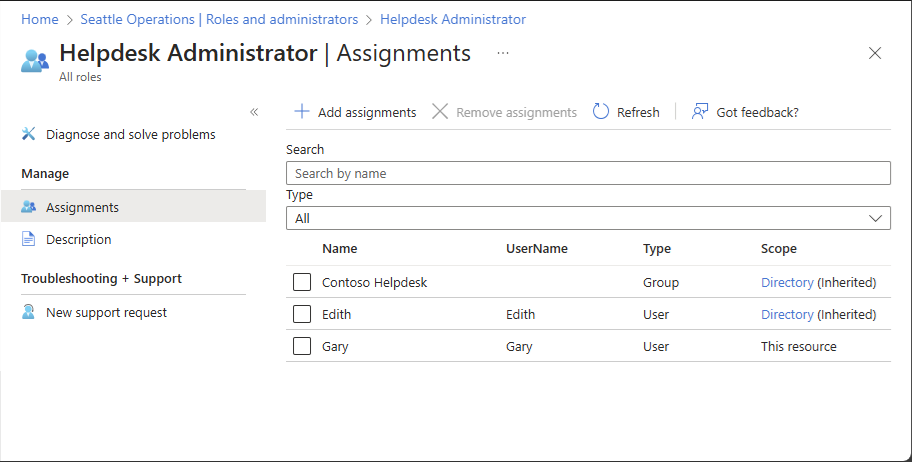
Kapsam sütununda, Bu kaynak kapsamı için rol atamalarını görün.
Bu bölüm, kiracı kapsamındaki bir rolün atamalarının nasıl görüntüleneceğini açıklar. Bu bölümde Microsoft Graph PowerShell modülü kullanılır.
Kurulum
Install-Modulekullanarak Microsoft Graph modülünü yükleyin.
Install-Module -name Microsoft.Graph
Oturum açmak ve Microsoft Graph PowerShell cmdlet'lerini kullanmak için Connect-MgGraph komutunu kullanın.
Connect-MgGraph
Kiracı kapsamına sahip rol atamalarını listeleme
Rol atamalarını listelemek için Get-MgRoleManagementDirectoryRoleDefinition ve Get-MgRoleManagementDirectoryRoleAssignment komutlarını kullanın.
Aşağıdaki örnekte, Grup Yöneticisi rolü için rol atamalarının nasıl listelenmesi gösterilmektedir.
# Get a specific directory role by ID
$role = Get-MgRoleManagementDirectoryRoleDefinition -UnifiedRoleDefinitionId fdd7a751-b60b-444a-984c-02652fe8fa1c

# Get role assignments for a given role definition
Get-MgRoleManagementDirectoryRoleAssignment -Filter "roleDefinitionId eq '$($role.Id)'"
Id                                            PrincipalId                          RoleDefinitionId                     DirectoryScopeId AppScop
                                                                                                                                         eId
--                                            -----------                          ----------------                     ---------------- -------
lAPpYvVpN0KRkAEhdxReEH2Fs3EjKm1BvSKkcYVN2to-1 aaaaaaaa-bbbb-cccc-1111-222222222222 62e90394-69f5-4237-9190-012177145e10 /
lAPpYvVpN0KRkAEhdxReEMdXLf2tIs1ClhpzQPsutrQ-1 bbbbbbbb-cccc-dddd-2222-333333333333 62e90394-69f5-4237-9190-012177145e10 /
Aşağıdaki örnekte, yerleşik ve özel roller de dahil olmak üzere tüm rollerdeki tüm etkin rol atamalarının nasıl listelenmesi gösterilmektedir.
$roles = Get-MgRoleManagementDirectoryRoleDefinition
foreach ($role in $roles)
{
  Get-MgRoleManagementDirectoryRoleAssignment -Filter "roleDefinitionId eq '$($role.Id)'"
}
Id                                            PrincipalId                          RoleDefinitionId                     DirectoryScopeId AppScop
                                                                                                                                         eId
--                                            -----------                          ----------------                     ---------------- -------
lAPpYvVpN0KRkAEhdxReEH2Fs3EjKm1BvSKkcYVN2to-1 aaaaaaaa-bbbb-cccc-1111-222222222222 62e90394-69f5-4237-9190-012177145e10 /
lAPpYvVpN0KRkAEhdxReEMdXLf2tIs1ClhpzQPsutrQ-1 bbbbbbbb-cccc-dddd-2222-333333333333 62e90394-69f5-4237-9190-012177145e10 /
4-PYiFWPHkqVOpuYmLiHa3ibEcXLJYtFq5x3Kkj2TkA-1 cccccccc-dddd-eeee-3333-444444444444 88d8e3e3-8f55-4a1e-953a-9b9898b8876b /
4-PYiFWPHkqVOpuYmLiHa2hXf3b8iY5KsVFjHNXFN4c-1 dddddddd-eeee-ffff-4444-555555555555 88d8e3e3-8f55-4a1e-953a-9b9898b8876b /
BSub0kaAukSHWB4mGC_PModww03rMgNOkpK77ePhDnI-1 eeeeeeee-ffff-aaaa-5555-666666666666 d29b2b05-8046-44ba-8758-1e26182fcf32 /
BSub0kaAukSHWB4mGC_PMgzOWSgXj8FHusA4iaaTyaI-1 ffffffff-aaaa-bbbb-6666-777777777777 d29b2b05-8046-44ba-8758-1e26182fcf32 /
Temsilci için rol atamalarını listele
Sorumlunun rol atamalarını listelemek için Get-MgRoleManagementDirectoryRoleAssignment komutunu kullanın.
# Get role assignments for a given principal
Get-MgRoleManagementDirectoryRoleAssignment -Filter "PrincipalId eq 'aaaaaaaa-bbbb-cccc-1111-222222222222'"
Sorumlu için doğrudan ve geçişli rol atamalarını listeleme
Doğrudan ve geçişli olarak bir kullanıcıya atanan rolleri almak için Geçişli Rol Atamaları Listesi API'sini kullanın.
$response = $null
$uri = "https://graph.microsoft.com/beta/roleManagement/directory/transitiveRoleAssignments?`$count=true&`$filter=principalId eq 'aaaaaaaa-bbbb-cccc-1111-222222222222'"
$method = 'GET'
$headers = @{'ConsistencyLevel' = 'eventual'}

$response = (Invoke-MgGraphRequest -Uri $uri -Headers $headers -Method $method -Body $null).value
Grup için rol atamalarını listeleme
Grup almak için Get-MgGroup komutunu kullanın.
Get-MgGroup -Filter "DisplayName eq 'Contoso_Helpdesk_Administrators'"
Grubun rol atamalarını listelemek için Get-MgRoleManagementDirectoryRoleAssignment komutunu kullanın.
Get-MgRoleManagementDirectoryRoleAssignment -Filter "PrincipalId eq '<object id of group>'"
Yönetim birimi kapsamına sahip rol atamalarını listeleme
Get-MgDirectoryAdministrativeUnitScopedRoleMember komutunu yönetim birimi kapsamına sahip rol atamalarını listelemek için kullanın.
$adminUnit = Get-MgDirectoryAdministrativeUnit -Filter "displayname eq 'Example_admin_unit_name'"
Get-MgDirectoryAdministrativeUnitScopedRoleMember -AdministrativeUnitId $adminUnit.Id | FL *
Bu bölümde, kiracı kapsamına sahip rol atamalarının nasıl listelenmesi açıklanır. Rol atamalarını almak için unifiedRoleAssignments List API'sini kullanın.
Temsilci için rol atamalarını listele
GET https://graph.microsoft.com/v1.0/roleManagement/directory/roleAssignments?$filter=principalId+eq+'<object-id-of-principal>'
Yanıt
HTTP/1.1 200 OK
{
"value":[
            {
                "id": "A1bC2dE3fH4iJ5kL6mN7oP8qR9sT0uIiSDKQoTVJrLE9etXyrY0-1"
                "principalId": "aaaaaaaa-bbbb-cccc-1111-222222222222",
                "roleDefinitionId": "10dae51f-b6af-4016-8d66-8c2a99b929b3",
                "directoryScopeId": "/"
            } ,
            {
                "id": "C2dE3fH4iJ5kL6mN7oP8qR9sT0uV1wIiSDKQoTVJrLE9etXyrY0-1"
                "principalId": "aaaaaaaa-bbbb-cccc-1111-222222222222",
                "roleDefinitionId": "fe930be7-5e62-47db-91af-98c3a49a38b1",
                "directoryScopeId": "/"
            }
        ]
}
Sorumlu için doğrudan ve geçişli rol atamalarını listeleme
Graph Explorer'nde Microsoft Graph API'sini kullanarak bir kullanıcıya atanan Microsoft Entra rollerini listelemek için bu adımları izleyin.
Graph Explorer'e oturum açın.
Doğrudan ve geçişli olarak bir kullanıcıya atanan rolleri almak için Geçişli Rol Atamaları Listesi API'sini kullanın. URL'ye aşağıdaki sorguyu ekleyin.
GET https://graph.microsoft.com/beta/rolemanagement/directory/transitiveRoleAssignments?$count=true&$filter=principalId eq 'aaaaaaaa-bbbb-cccc-1111-222222222222'
İstek üst bilgileri sekmesine gidin. Anahtar olarak ConsistencyLevel ve değer olarak Eventual ekleyin.
Sorguyu Çalıştır'ı seçin.
Grup için rol atamalarını listeleme
Grup almak için Grup al API'sini kullanın.
GET https://graph.microsoft.com/v1.0/groups?$filter=displayName+eq+'Contoso_Helpdesk_Administrator'
Rol atamasını almak için unifiedRoleAssignments Listesi API'sini kullanın.
GET https://graph.microsoft.com/v1.0/roleManagement/directory/roleAssignments?$filter=principalId eq
Rol tanımı için rol atamalarını listeleme
Aşağıdaki örnekte, belirli bir rol tanımı için rol atamalarının nasıl listelenmesi gösterilmektedir.
GET https://graph.microsoft.com/v1.0/roleManagement/directory/roleAssignments?$filter=roleDefinitionId eq '<template-id-of-role-definition>'
Yanıt
HTTP/1.1 200 OK
{
    "id": "C2dE3fH4iJ5kL6mN7oP8qR9sT0uV1wIiSDKQoTVJrLE9etXyrY0-1",
    "principalId": "aaaaaaaa-bbbb-cccc-1111-222222222222",
    "roleDefinitionId": "00000000-0000-0000-0000-000000000000",
    "directoryScopeId": "/"
}
Kimliğine göre rol atamasını listele
GET https://graph.microsoft.com/v1.0/roleManagement/directory/roleAssignments/lAPpYvVpN0KRkAEhdxReEJC2sEqbR_9Hr48lds9SGHI-1
Yanıt
HTTP/1.1 200 OK
{
    "id": "A1bC2dE3fH4iJ5kL6mN7oP8qR9sT0uIiSDKQoTVJrLE9etXyrY0-1",
    "principalId": "aaaaaaaa-bbbb-cccc-1111-222222222222",
    "roleDefinitionId": "10dae51f-b6af-4016-8d66-8c2a99b929b3",
    "directoryScopeId": "/"
}
Uygulama kaydı kapsamındaki rol atamalarını listele
GET https://graph.microsoft.com/v1.0/roleManagement/directory/roleAssignments?$filter=directoryScopeId+eq+'/d23998b1-8853-4c87-b95f-be97d6c6b610'
Yanıt
HTTP/1.1 200 OK
{
"value":[
            {
                "id": "A1bC2dE3fH4iJ5kL6mN7oP8qR9sT0uIiSDKQoTVJrLE9etXyrY0-1"
                "principalId": "aaaaaaaa-bbbb-cccc-1111-222222222222",
                "roleDefinitionId": "10dae51f-b6af-4016-8d66-8c2a99b929b3",
                "directoryScopeId": "/d23998b1-8853-4c87-b95f-be97d6c6b610"
            } ,
            {
                "id": "C2dE3fH4iJ5kL6mN7oP8qR9sT0uV1wIiSDKQoTVJrLE9etXyrY0-1"
                "principalId": "aaaaaaaa-bbbb-cccc-1111-222222222222",
                "roleDefinitionId": "00000000-0000-0000-0000-000000000000",
                "directoryScopeId": "/d23998b1-8853-4c87-b95f-be97d6c6b610"
            }
        ]
}
Yönetim birimi kapsamına sahip rol atamalarını listeleme
Yönetim birimi kapsamına sahip rol atamalarını listelemek için List scopedRoleMembers API'sini kullanın.
İstek
GET /directory/administrativeUnits/{admin-unit-id}/scopedRoleMembers
Vücut
{}
