Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Bir ilke oluşturduğunuzda, oluşturduğunuz kurallar temelinde bir ilke atamak için atama filtrelerini kullanabilirsiniz. Intune kayıtlı cihazlara ve Intune yönetilen uygulamalara ödev filtreleri uygulayabilirsiniz. Atama filtrelerine genel bir bakış için şuraya gidin: Uygulamalarınızı, ilkelerinizi ve profillerinizi atarken filtreleri kullanma Microsoft IntuneMicrosoft Intune.
Atama filtreleri oluştururken, dikkate almanız gereken bazı performans önerileri vardır.
Bu makalede, ilkeleriniz ve uygulamalarınız için Intune gruplandırma, hedefleme ve filtreleme önerileri listelenir ve açıklanır. Amaç, büyük ortamlarda Intune dağıtımları için mimari ve tasarım kararları vermenize yardımcı olmaktır.
Bu performans önerileri ve bunların uygulanması farklı olabilir ve kendi ortamınıza & yönetilebilirlik ve basitlik gibi diğer faktörlere bağlı olabilir.
Bu makalede:
- TIntuneIntune gruplandırma ve hedefleme kavramlarına genel bir bakış edinin
- Bazı performans önerileri alın
Dinamik gruplarla ilgili yönergeler için, Microsoft Entra IDMicrosoft Entra ID bölümündeki Dinamik gruplar için daha basit, daha verimli kurallar oluşturma bölümüne gidin.
TIntuneIntune gruplandırma ve hedefleme kavramlarına genel bakış
Şimdi, IntuneIntune'da bulunan gruplandırma, hedefleme ve filtreleme özelliklerini gözden geçirelim.
Microsoft EntraMicrosoft Entra groups
IntuneIntune gruplandırma ve hedefleme için neredeyse yalnızca Microsoft EntraMicrosoft Entra gruplarını kullanır. TMicrosoft IntuneMicrosoft Intune yönetim merkezinde Gruplar'ı seçtiğinizde, Microsoft EntraMicrosoft Entra gruplarına bakıyorsunuz.
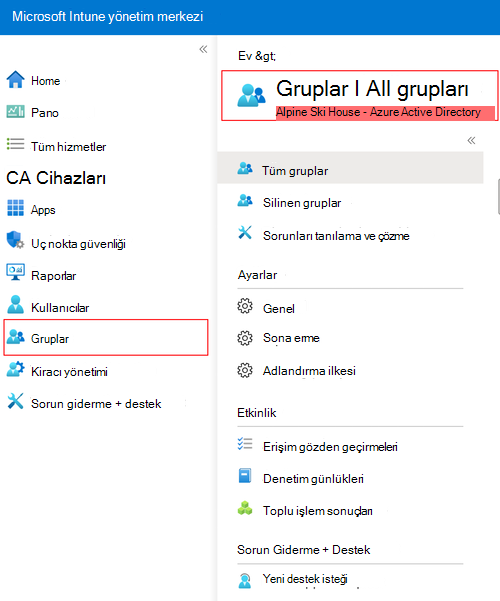
Microsoft Entra grupları Intune'in önemli bir parçasıdır çünkü bu gruplar şunlardır:
- Kullanıcılara ve cihazlara uygulama, ilke ve diğer iş yüklerini atamak için kullanılan nesneler
- Yöneticilerin IntuneIntune yönetim merkezinde görüntüleyebileceği ve yönetebileceği cihazları tanımlamak için kullanılır. Örneğin, rol tabanlı erişim denetimindeki (RBAC) kapsam grupları
Sanal gruplar
Tüm kullanıcılar ve Tüm cihazlar atamaları IntuneIntune "sanal" gruplardır. Bu sanal gruplar tüm Intune kiracılarında varsayılan olarak kullanılabilir ve herhangi bir yönetim yükü getirmez. Örneğin, üyelerini dolu tutmak için herhangi bir Microsoft Entra IDMicrosoft Entra ID kuralları oluşturmanız veya ayarlamanız gerekmez.
Tüm kullanıcılar ve Tüm cihazlar grupları da yüksek oranda ölçeklenebilir ve optimize edilmiştir, çünkü temel olarak diğer grupların yaptığı gibi Microsoft Entra IDMicrosoft Entra ID'den senkronize edilmeleri gerekmez.
Atama filtreleri
Uygulama veya ilke bir Microsoft Entra IDMicrosoft Entra ID veya sanal gruba atandıktan sonra, bu uygulamaların ve ilkelerin atama kapsamını belirli kullanıcı veya cihaz gruplarına daraltmak için atama filtrelerini kullanabilirsiniz.
Ödev filtreniz, cihaz özelliklerine göre bu ödevdeki (veya dışarıdaki) cihazları filtreler.
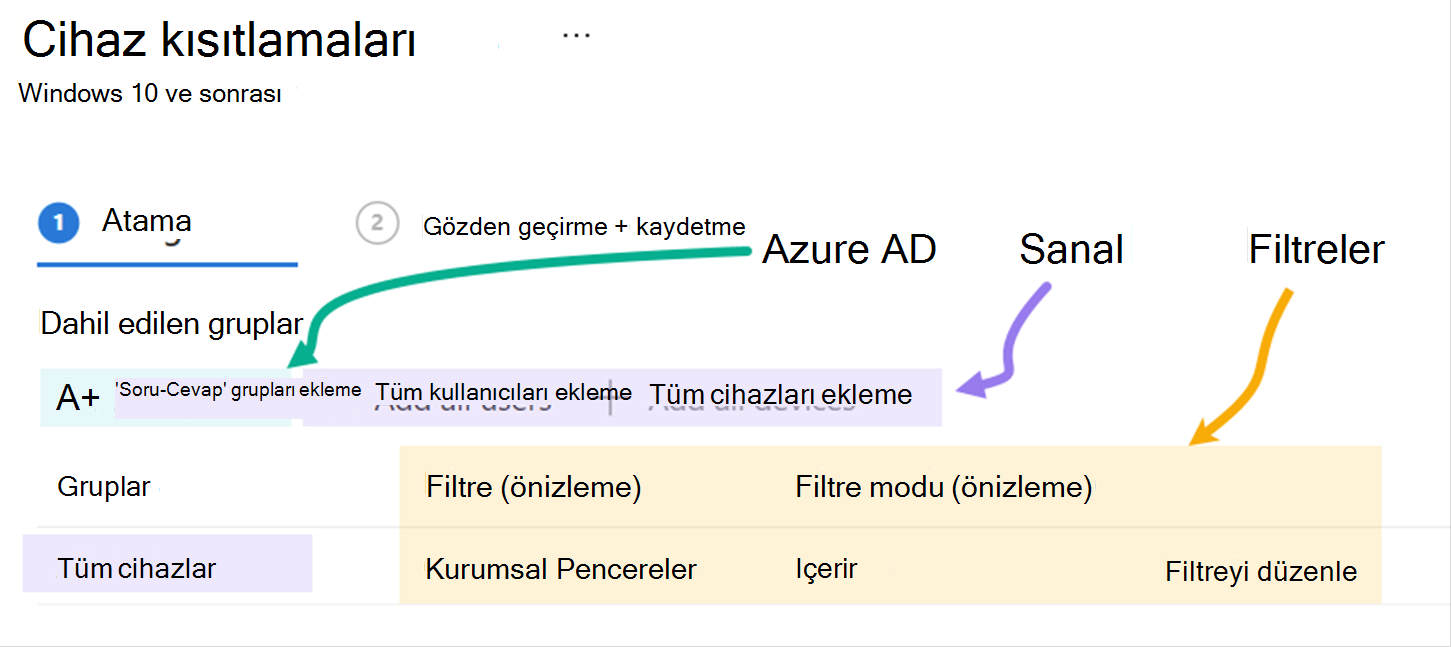
Filtreleme, grup üyeliğini önceden hesaplamaya gerek kalmadan cihaz iade etme sırasında yüksek performanslı, düşük gecikme süreli uygulanabilirlik değerlendirmesidir.
Performans önerileri
Bu bölümde, Microsoft IntuneMicrosoft Intune'de ilkelerinizi atarken performansı artırabilecek bazı öneriler yer almaktadır.
Bu öneriler, performansı artırmaya ve iş yükü atamasında gecikme süresini azaltmaya odaklanır. Bunlar, 100.000 cihazın bulunduğu ortamlar >gibi büyük Intune ortamlarında çalışırken en fazla etkiye sahiptir. Bu öneriler, yönetilebilirlik, kullanım kolaylığı, rol tabanlı yönetim ve basitlik gibi diğer tasarım yönleriyle birlikte düşünülmelidir.
Yerleşik sanal grupları kullanma
| YAPIN | YAPMAYIN |
|---|---|
 Microsoft Entra dinamik grupları kullanarak tüm kullanıcıların/tüm cihazların kendi sürümünüzü oluşturmak yerine Tüm kullanıcılar ve Tüm cihazlar sanal gruplarını kullanın. |
 TIntuneIntune'da ilke ve uygulama hedefleme için kendi "Tüm kullanıcılar" veya "Tüm cihazlar" dinamik gruplarınızı oluşturmayın. |
Daha büyük grupların Microsoft Entra IDMicrosoft Entra ID ve IntuneIntune arasında üyelik güncelleştirmelerini eşitlemesi daha uzun sürer. Tüm kullanıcılar ve Tüm cihazlar genellikle sahip olduğunuz en büyük gruplardır. Intune iş yüklerini çok sayıda kullanıcısı veya cihazı olan büyük Microsoft Entra gruplarına atarsanız, Intune ortamınızda eşitleme biriktirme listeleri oluşabilir. Bu kapsam, yönetilen cihazlara ulaşması daha uzun süren ilke ve uygulama dağıtımlarını etkiler.
TMicrosoft EntraMicrosoft Entra'den IntuneIntune'a güncelleştirme genellikle 5 dakika içinde gerçekleşir. Anlık değil. Bu süre kayıt atamalarını etkileyebilir. Yöneticiler, cihazları kayıt yapan kullanıcıları bir gruba ekledikten hemen sonra değil, birkaç dakika sonra kaydetmelidir.
Yerleşik Tüm kullanıcılar ve Tüm cihazlar grupları IntuneIntune-only gruplandırma nesneleri that don't exist in Microsoft Entra IDMicrosoft Entra ID. TMicrosoft Entra IDMicrosoft Entra ID ile IntuneIntune arasında sürekli bir eşitleme yoktur. Yani, grup üyeliği anlıktır.
Not
Intune iade ilkesi yenileme aralıkları hakkında bilgi için, Intune İlke yenileme aralıkları sayfasına gidin.
Bu iyileştirmeyi, "Tüm Windows cihazları" veya "Tüm iOS cihazları" gibi sahip olabileceğiniz diğer büyük ve sık değişen gruplara da uygulayabilirsiniz. Intune ilkeleri ve uygulamalar otomatik olarak platforma göre değerlendirildiğinden, bu grupları oluşturmak ve hedeflemek yerine mevcut "Tüm kullanıcılar" veya "Tüm cihazlar" sanal gruplarını kullanın.
Intune'da çok büyük gruplar kullanırken (100.000'den fazla üye), hedeflemede başlangıçta biraz gecikme olabilir. Microsoft Entra ID ile Intune arasında gerçekleşen bir ilk kurulum işlemi vardır. İlk tam eşitleme her zaman sonraki artımlı eşitlemelerden daha uzun sürer.
Grupları yeniden kullanma
| YAPIN | YAPMAYIN |
|---|---|
|
Birden çok ilke atamak için aynı grup nesnelerini yeniden kullanın. |
Farklı ilkeleri hedeflemek için aynı grubun yinelenen kopyalarını oluşturmayın.
Özel "Uygulama grupları" veya "İlke grupları" oluşturmayın. |
Perde arkasında, IntuneIntune, Microsoft EntraMicrosoft Entra grup üyelerini her kullanıcı ve cihaz için atama hedefleme iletilerine dönüştürür. Grup nesneleri aynı olduğunda, bu işlem büyük ölçüde iyileştirilir.
Örneğin, Intune gruplandırma ve hedefleme, "Mühendislik" kullanıcı grubu 10 ilkeyle hedeflendiğinde en iyi sonucu verir. Mühendislik kullanıcıları 10 farklı grubun üyesi olduğunda ve her grup farklı bir ilkeye atandığında en iyi şekilde çalışmaz.
Bu kılavuzu kullanmayan birkaç tasarım gördük. Örneğin, BT yöneticileri bir "Install_Edge" grubu ve bir "Deploy_Edge_Config_Policy" grubu oluşturup her gruba aynı cihazları yerleştirir ki bu performans açısından önerilmez.
Benzer ve önerilmeyen bir model "Uygulama grupları" oluşturmaktır. Uygulama grubu, her uygulamanın kendisi için oluşturulmuş birkaç Microsoft EntraMicrosoft Entra gruplarına sahip olmasıdır. Örneğin, bir yönetici Microsoft Edge uygulamasını yönetmek için aşağıdaki grupları oluşturur:
- Edge_Required
- Edge_Available
- Edge_Uninstall
Yönetici, bu gruplara tek tek kullanıcıları veya cihazları ekler. Bu uygulama grupları, Intune abone olmaları ve üyelik güncelleştirmelerini izlemeleri gereken Microsoft Entra gruplarının sayısını önemli ölçüde artırır ve bu da daha az verimlidir. Verimsiz grup eşitlemesi tasarımı, yeni atamaların oluşturulma ve cihazlara teslim edilme hızını etkiler.
Artımlı grup değişiklikleri yapma
| YAPIN | YAPMAYIN |
|---|---|
|
Büyük grupların Microsoft Entra IDMicrosoft Entra ID'daki iç içe yerleştirme değişikliklerine dikkat edin. |
Büyük grupların tümünü bir kerede iç içe yerleştirme değişiklikleri yapmayın. |
TMicrosoft Entra IDMicrosoft Entra ID'de büyük bir grup üyeliği değişikliği IntuneIntune'da hedefleme değişikliklerinin patlamaları oluşturabilir. Bu ani artışlar ortamınızdaki diğer atamaların hedeflenmesini geciktirebilir.
Gruplarınızı bir grup yönetici yönetiyorsa ve başka bir grup yönetiyorsa Microsoft Entra IDMicrosoft Entra ID, o zaman Microsoft Entra IDMicrosoft Entra ID değişikliklerinin IntuneIntuneing hedefleme üzerindeki etkisini iletmelisiniz.
Örneğin, bir Microsoft Entra yöneticisi, Intune'un hedefleme için kullandığı mevcut bir grup içinde yeni büyük grupları yerleştirirse, Intune tüm grupları ve grup üyeliklerini eşitlemeye başlar. Tüm üyeliklerin işlenmesi için gereken süre, Microsoft Entra IDMicrosoft Entra ID'de yapılan grup değişikliklerinin sayısına ve boyutuna bağlıdır.
Bu öneri, gruplar "iç içe geçmemiş" olduğunda da geçerlidir. İç içe gruplar hakkında daha fazla bilgi için TMicrosoft EntraMicrosoft Entra grupları ve grup üyeliğini yönet bölümüne gidin.
Dahil etmek ve hariç tutmak için ödev filtrelerini kullanma
| YAPIN | YAPMAYIN |
|---|---|
|
Hedefleme için doğru kullanıcı+cihaz kombinasyonunu elde etmek için atama filtrelerini kullanın. |
Dahil Et ve Dışla gruplarını kullanırken kullanıcı gruplarını ve cihaz gruplarını bir arada kullanmayın. |
Bu öneri aynı zamanda bir destek bildirimidir. Kullanıcı gruplarına atamalar oluşturulmasını ve bir cihaz grubunun bu atamanın dışında tutulmasını (veya tersi) önermiyoruz veya desteklemiyoruz.
Bu öneri, dinamik grupların zamanlama/gecikme süresi özelliği nedeniyle mevcuttur. Dışlanan gruplara üyelik anında gerçekleşmez, bu da cihazların uygulama veya ilke atamalarını yanlış aldığı durumlara neden olabilir. Daha fazla bilgi edinmek için İlkeler ve profiller atama - destek matrisi bölümüne gidin.
Karma dışlamalar yerine, bir kullanıcı grubuna atamanızı öneririz. Ardından, uygun cihazları dinamik olarak dahil etmek veya hariç tutmak için atama filtrelerini kullanın.
Cihaz mülkü hedefleme için dinamik gruplar yerine atama filtreleri kullanma
| YAPIN | YAPMAYIN |
|---|---|
|
Basit cihaz özellikleri (işletim sistemi türü, üretici, model, sahiplik, cihaz kategorisi) için filtreler kullanın. |
Basit cihaz özellikleri için dinamik grupları, grup yalnızca tarafından kullanılıyorsa IntuneIntune. |
Basit özellik kuralları (veya device.deviceOSType -eq "Windows"device.deviceOwnership -eq "Company"gibi) kullanan dinamik cihaz grupları, grup yalnızca Intune tarafından tüketildiğinde fayda sağlamadan ek işlem adımları sunar. Atama filtreleri, aynı özellikleri cihaz iade etme sırasında grup üyeliği değerlendirmesine gerek kalmadan doğrudan değerlendirir.
Örneğin, kuralla device.deviceOSType -eq "Windows" dinamik bir grup oluşturmak ve bu gruba bir politika atamak yerine, politikayı Tüm cihazlar'a atayabilir ve kuralla operatingSystemSKU -eq "Windows"bir filtre uygulayabilirsiniz. Sonuç aynıdır, ancak filtre, grup üyeliğinin işlenmesine bağlı kalmadan iade sırasında değerlendirilir.
Aşağıdaki durumlarda dinamik cihaz gruplarını atama filtrelerine geçirmeyi düşünebilirsiniz:
- Grup yalnızca IntuneIntune ilkesi veya uygulama atamaları için kullanılır (Koşullu Erişim, lisanslama veya diğer hizmetler için kullanılmaz).
- Grup kuralı, işletim sistemi sürümü, üretici, model, sahiplik veya kategori gibi atama filtrelerinin desteklediği cihaz özelliklerini kullanır.
- Hedefleme mimarinizi basitleştirmek ve grup üyeliği değerlendirmesine bağımlılıkları azaltmak istiyorsunuz.
Not
Dinamik gruplar Autopilot profil hedeflemesi, iş yükleri arası senaryolar (Koşullu Erişim, lisanslama) ve kullanıcı tabanlı gruplandırma için gerekli olmaya devam etmektedir. Dinamik gruplarla ilgili yönergeler için, Microsoft Entra IDMicrosoft Entra ID bölümündeki Dinamik gruplar için daha basit, daha verimli kurallar oluşturma bölümüne gidin.
Dinamik grup kurallarından kaçınma memberOf
| YAPIN | YAPMAYIN |
|---|---|
Dinamik grup kurallarında doğrudan özellik karşılaştırmalarını (-eq, -startsWith, -in) kullanın. |
İşleci memberOf IntuneIntune hedefleme için dinamik grup kurallarında kullanmayın. |
Operatör memberOf , geçişli grup üyeliği aramalarını tetikler ve bu da önemli bir işlem karmaşıklığı ekler. Büyük ortamlarda, memberOftabanlı kurallar uzun değerlendirme sürelerine neden olabilir ve aramanın yinelemeli doğası nedeniyle beklenmeyen üyelik sonuçları üretebilir.
Cihazları başka bir gruptaki üyeliklerine göre hedeflemeniz gerekiyorsa, senaryonun doğrudan cihaz özelliği veya atama filtresi kullanılarak yeniden tasarlanıp tasarlanamayacağını değerlendirin. Örneğin, bunun yerine device.memberOf -any (group.objectId -in ['<groupId>']), cihazların daha basit bir kuralda veya filtrede kullanılabilecek ortak bir özniteliği (kayıt profili adı, cihaz kategorisi veya üretici gibi) paylaşıp paylaşmadığını düşünün.
Not
Kuralları dinamik gruplar için iyileştirme hakkında daha fazla bilgi için bkz. Kural verimliliğini artırma.
Özet
Intune'da ödev oluşturur ve yönetirken bu önerilerden bazılarını dahil edin. Grupları veya sanal grupları kullanın ve hedefleme kapsamını daraltmaya yardımcı olmak için atama filtreleri uygulayın. En iyi yöntemleri göz önünde bulundurun:
- Kendi "Tüm kullanıcılar" veya "Tüm cihazlar" gruplarınızın sürümünü oluşturmayın. Ortama yeni bir kullanıcı veya cihaz eklendiğinde Microsoft Entra ID eşitlemesi gerektirmediğinden Intune sanal grupları kullanın.
- Hedeflemenizi optimize etmek için grupları mümkün olduğunca yeniden kullanın.
- TIntuneIntune gruplarında büyük iç içe yerleştirme değişiklikleri yaparken dikkatli olun. IntuneIntune'ın tüm bu değişiklikleri işlemesi ve bu değişiklikten etkilenen tüm grupların tüm üyeleri için etkin değişiklikleri hesaplaması gerekir.
- IntuneIntune karma grup dışlamalarını desteklemez. Bu nedenle, grup veya sanal grup atamalarına ek olarak cihazları dinamik olarak dahil etmek ve hariç tutmak için atama filtrelerini kullanın.
- Grup yalnızca Intune tarafından tüketildiğinde dinamik cihaz grupları yerine atama filtreleri kullanın.
- Dinamik grup kurallarından kaçının
memberOf. Bunun yerine doğrudan özellik karşılaştırmalarını kullanın.
Hedefleme yöntemleri (sanal gruplar, statik gruplar, dinamik gruplar, atama filtreleri ve kayıt süresi gruplandırması) arasında seçim yapma konusunda rehberlik için TMicrosoft IntuneMicrosoft Intune'da Doğru hedefleme yöntemini seçin.