适用于: 2016 2019 订阅版
本主题提供有关 Exchange Server 2016 和 Exchange Server 2019 用于与本地 Exchange 组织外部的电子邮件客户端、Internet 邮件服务器和其他服务通信的网络端口的信息。 在深入介绍之前,请了解以下基本规则:
我们不支持限制或更改内部 Exchange 服务器之间、内部 Exchange 服务器与内部 Lync 或 Skype for Business 服务器之间,或内部 Exchange 服务器与任何和所有类型拓扑中的内部 Active Directory 域控制器之间的网络流量。 如果防火墙或网络设备可能会限制或更改此类内部网络流量,则需要配置允许这些服务器之间自由和不受限制通信的规则:允许在任何端口 (上传入和传出网络流量的规则,包括随机 RPC 端口) 以及任何从不更改网络上的位的协议。
边缘传输服务器几乎总是位于外围网络中,因此,您应该限制边缘传输服务器与 Internet 之间,以及边缘传输服务器与内部 Exchange 组织之间的网络流量。 本主题介绍了这些网络端口。
您可以限制外部客户端和服务与内部 Exchange 组织之间的网络流量。 您也可以决定限制内部客户端和内部 Exchange 服务器之间的网络流量。 本主题介绍了这些网络端口。
客户端和服务所需的网络端口
下列图表中介绍了电子邮件客户端访问邮箱和 Exchange 组织中其他服务所需的网络端口。
注意:
这些客户端和服务的目标是邮箱服务器上的客户端访问服务。 在 Exchange 2016 和 Exchange 2019 中,客户端访问 (前端) 和后端服务一起安装在同一邮箱服务器上。 有关详细信息,请参阅 客户端访问协议体系结构。
尽管此图显示了来自 Internet 的客户端和服务,但对于内部客户端, (例如,帐户林中的客户端访问资源林) 中的 Exchange 服务器,概念是相同的。 同样,该表没有源列,因为源可以是 Exchange 组织外部的任何位置, (例如 Internet 或帐户林) 。
边缘传输服务器不涉及与这些客户端和服务相关的网络流量。
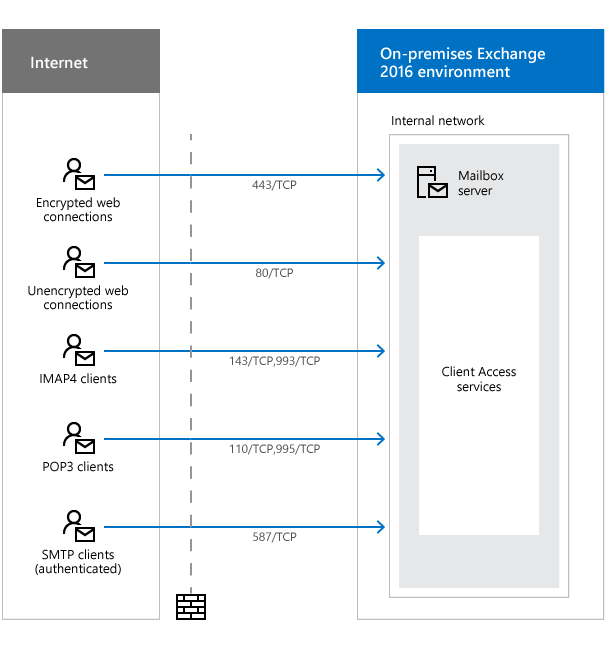
| 用途 | 端口 | 评论 |
|---|---|---|
下列客户端和服务使用加密的 Web 连接:
|
443/TCP (HTTPS) | 有关这些客户端和服务的详细信息,请参阅下列主题: |
下列客户端和服务使用未加密的 Web 连接:
|
80/TCP (HTTP) | 如果可能,建议对 443/TCP 使用加密的 Web 连接以帮助保护数据和凭据。 但是,你可能会发现某些服务必须配置为在 80/TCP 上使用未加密的 Web 连接来连接邮箱服务器上的客户端访问服务。 有关这些客户端和服务的详细信息,请参阅下列主题: |
| IMAP4 客户端 | 143/TCP (IMAP)、993/TCP(安全 IMAP) | 默认情况下 IMAP4 处于禁用状态。 有关详细信息,请参阅 Exchange Server 中的 POP3 和 IMAP4。 邮箱服务器上客户端访问服务中的 IMAP4 服务代理到邮箱服务器上 IMAP4 后端服务的连接。 |
| POP3 客户端 | 110/TCP (POP3)、995/TCP(安全 POP3) | 默认情况下 POP3 处于禁用状态。 有关详细信息,请参阅 Exchange Server 中的 POP3 和 IMAP4。 邮箱服务器上客户端访问服务中的 POP3 服务代理到邮箱服务器上 POP3 后端服务的连接。 |
| SMTP 客户端(已经过身份验证) | 587/TCP(通过身份验证的 SMTP) | 前端传输服务中名为“客户端前端 <服务器名称>”的默认接收连接器将侦听端口 587 上经过身份验证的 SMTP 客户端提交。 注意:如果电子邮件客户端只能在端口 25 上提交经过身份验证的 SMTP 电子邮件,则可以修改客户端接收连接器的网络适配器绑定,以便同时侦听端口 25 上经过身份验证的 SMTP 电子邮件提交。 |
邮件流所需的网络端口
邮件传入和传出您的 Exchange 组织的方式取决于您的 Exchange 拓扑。 最重要的因素是您是否已在外围网络中部署订阅的边缘传输服务器。
邮件流所需的网络端口(没有边缘传输服务器)
下图和表描述了只有邮箱服务器的 Exchange 组织中邮件流所需的网络端口。
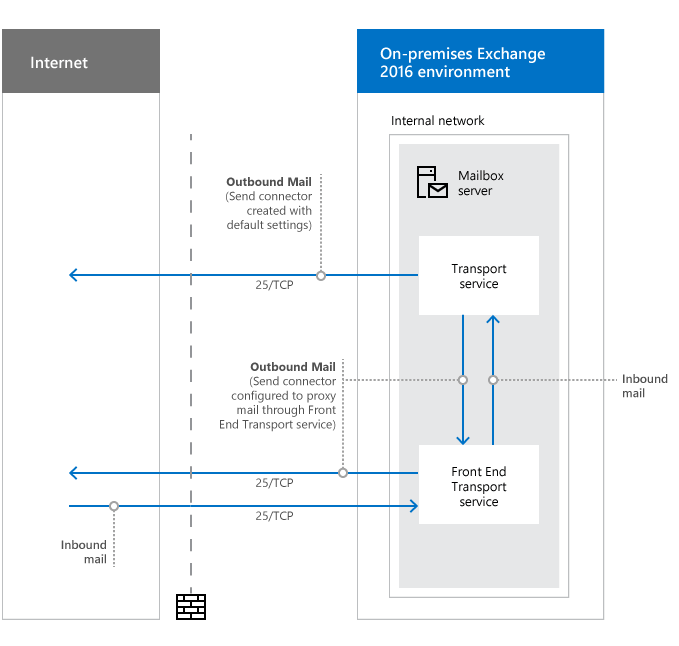
| 用途 | 端口 | 源 | 目标 | 评论 |
|---|---|---|---|---|
| 入站邮件 | 25/TCP (SMTP) | Internet(任何) | 邮箱服务器 | 前端传输服务中名为“默认前端 <邮箱服务器名称>”的默认接收连接器侦听端口 25 上的匿名入站 SMTP 邮件。 使用隐式和不可见的组织内发送连接器将邮件从前端传输服务中继到邮箱服务器上的传输服务,该连接器在同一组织内的 Exchange 服务器之间自动路由邮件。 有关详细信息,请参阅 隐式发送连接器。 |
| 出站邮件 | 25/TCP (SMTP) | 邮箱服务器 | Internet(任何) | 默认情况下,Exchange 不创建任何允许你向 Internet 发送邮件的发送连接器。 您必须手动创建发送连接器。 有关详细信息,请参阅 创建发送连接器以将邮件发送到 Internet。 |
| 如果通过前端传输服务代理,则 (出站邮件) | 25/TCP (SMTP) | 邮箱服务器 | Internet(任何) | 仅当通过 Exchange 管理中心或 -FrontEndProxyEnabled $true Exchange 命令行管理程序中的客户端访问服务器配置发送连接器代理时,出站邮件才会通过前端传输服务代理。 在这种情况下,前端传输服务中名为“出站代理前端 <邮箱服务器名称>”的默认接收连接器将侦听来自邮箱服务器上传输服务的出站邮件。 有关详细信息,请参阅Configure Send connectors to proxy outbound mail。 |
| 用于下一个邮件跃点的名称解析的 DNS(未显示在图中) | 53/UDP、53/TCP (DNS) | 邮箱服务器 | DNS 服务器 | 请参阅本主题中的 “名称解析 ”部分。 |
邮件流所需的网络端口(具有边缘传输服务器)
安装在外围网络中的已订阅边缘传输服务器按以下方式影响邮件流:
来自 Exchange 组织的出站邮件永远不会流经邮箱服务器上的前端传输服务。 无论边缘传输服务器) 上的 Exchange 版本如何,邮件始终从已订阅的 Active Directory 站点中邮箱服务器上的传输服务流向边缘传输服务器 (。
入站邮件从边缘传输服务器流向已订阅 Active Directory 站点中的邮箱服务器。 具体来说:
来自 Exchange 2013 或更高版本的邮件 边缘传输服务器在流向 Exchange 2016 或 Exchange 2019 邮箱服务器上的传输服务之前首先到达前端传输服务。
在 Exchange 2016 中,来自 Exchange 2010 边缘传输服务器的邮件始终将邮件直接传送到 Exchange 2016 邮箱服务器上的传输服务。 请注意,Exchange 2019 不支持与 Exchange 2010 共存。
有关详细信息,请参阅Mail flow and the transport pipeline。
对于具有边缘传输服务器的 Exchange 组织,邮件流所需的网络端口如下列图表中所示。
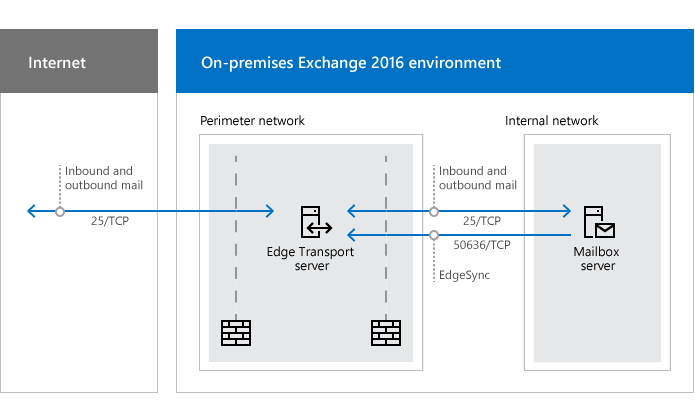
| 用途 | 端口 | 源 | 目标 | 评论 |
|---|---|---|---|---|
| 入站邮件 - 从 Internet 到边缘传输服务器 | 25/TCP (SMTP) | Internet(任何) | 边缘传输服务器 | 边缘传输服务器上名为“默认内部接收连接器 <边缘传输服务器名称>”的默认接收连接器侦听端口 25 上的匿名 SMTP 邮件。 |
| 入站邮件 - 从边缘传输服务器到内部 Exchange 组织 | 25/TCP (SMTP) | 边缘传输服务器 | 订阅的 Active Directory 站点中的邮箱服务器 | 默认发送连接器名为“EdgeSync - 入站到 <Active Directory 站点名称>”,将端口 25 上的入站邮件中继到已订阅 Active Directory 站点中的任何邮箱服务器。 有关详细信息,请参阅 发送 Edge 订阅自动创建的连接器。 邮箱服务器上的前端传输服务中名为“默认前端 <邮箱服务器名称>”的默认接收连接器将侦听所有入站邮件 (包括来自 Exchange 2013 或更高版本边缘传输服务器) 端口 25 的邮件。 |
| 出站邮件 - 从内部 Exchange 组织到边缘传输服务器 | 25/TCP (SMTP) | 订阅的 Active Directory 站点中的邮箱服务器 | 边缘传输服务器 | 出站邮件始终绕过邮箱服务器上的前端传输服务。 邮件使用隐式和不可见的组织内发送连接器将邮件从已订阅 Active Directory 站点中任何邮箱服务器上的传输服务中继到边缘传输服务器,该连接器可自动在同一组织的 Exchange 服务器之间路由邮件。 边缘传输服务器上名为“默认内部接收连接器 <边缘传输服务器名称>”的默认接收连接器在端口 25 上侦听来自已订阅 Active Directory 站点中任何邮箱服务器上传输服务的 SMTP 邮件。 |
| 出站邮件 - 边缘传输服务器到 Internet | 25/TCP (SMTP) | 边缘传输服务器 | Internet(任何) | 默认名为“EdgeSync - <Active Directory 站点名称> 到 Internet”的发送连接器将端口 25 上的出站邮件从边缘传输服务器中继到 Internet。 |
| EdgeSync 同步 | 50636/TCP(安全 LDAP) | 订阅的 Active Directory 站点中参与 EdgeSync 同步的邮箱服务器 | 边缘传输服务器 | 当边缘传输服务器订阅 Active Directory 站点时, 当时 存在于站点中的所有邮箱服务器都将参与 EdgeSync 同步。 但是,稍后添加的任何邮箱服务器都不 会自动 参与 EdgeSync 同步。 |
| 用于下一个邮件跃点的名称解析的 DNS(未显示在图中) | 53/UDP、53/TCP (DNS) | 边缘传输服务器 | DNS 服务器 | 请参阅本主题后面的 名称解析 部分。 |
| 发件人信誉中的打开代理服务器检测 (未显示) | 查看注释 | 边缘传输服务器 | Internet | 默认情况下,协议分析代理 (发件人信誉) 使用开放代理服务器检测作为计算源消息服务器的发件人信誉级别 (SRL) 的条件之一。 有关详细信息,请参阅 发件人信誉和协议分析代理。 开放代理服务器检测使用以下协议和 TCP 端口来测试源消息服务器的开放代理:
此外,如果你的组织使用代理服务器来控制出站 Internet 流量,则需要定义发件人信誉访问 Internet 以进行开放代理服务器检测所需的代理服务器名称、类型和 TCP 端口。 或者,您可以在发件人信誉中禁用开放代理服务器检测。 有关详细信息,请参阅发 件人信誉过程。 |
名称解析
在任何 Exchange 组织中,下一个邮件跃点的 DNS 解析都是邮件流的基本组成部分。 负责接收入站邮件或传递出站邮件的 Exchange 服务器必须能够解析内部和外部主机名,以确保正确的邮件路由。 所有内部 Exchange 服务器都必须能够解析内部主机名,以确保正确的邮件路由。 有很多不同设计 DNS 基础结构的方法,但重要的结果是确保下一个跃点的名称解析对您的所有 Exchange 服务器均运行正常。
混合部署所需的网络端口
混合部署协议、端口和终结点中涵盖了同时使用本地 Exchange 和 Microsoft 365 或 Office 365 的组织所需的网络端口。
Exchange 2016 中统一消息所需的网络端口
UM 协议、端口和服务主题中介绍了 Exchange 2013 和 Exchange 2016 中统一消息传递所需的网络端口。