你当前正在访问 Microsoft Azure Global Edition 技术文档网站。 如果需要访问由世纪互联运营的 Microsoft Azure 中国技术文档网站,请访问 https://docs.azure.cn。
本文比较了将本地网络连接到Azure虚拟网络的三个主要选项:Azure VPN 网关、Azure ExpressRoute和非Microsoft IPsec 或 SD-WAN 解决方案,这些解决方案托管在Azure中。 对于每个选项,它汇总了连接模型,当选项合适时,主要优点和利弊,以及指向详细参考体系结构的链接。
本文面向网络和云架构师,他们评估企业或数据中心网络与一个或多个Azure虚拟网络之间的站点到站点连接。 单独的文档涵盖点到站点 VPN 和 Vnet 到 Vnet 连接,这些连接不在此范围内。
Azure VPN 连接
Azure VPN 网关是一种虚拟网络网关,通常通过公共 Internet 在Azure虚拟网络和本地位置之间发送加密流量。
此体系结构适用于本地和Azure之间的流量较轻的混合应用程序,或者可以接受更高的延迟,以换取灵活性和云可伸缩性。
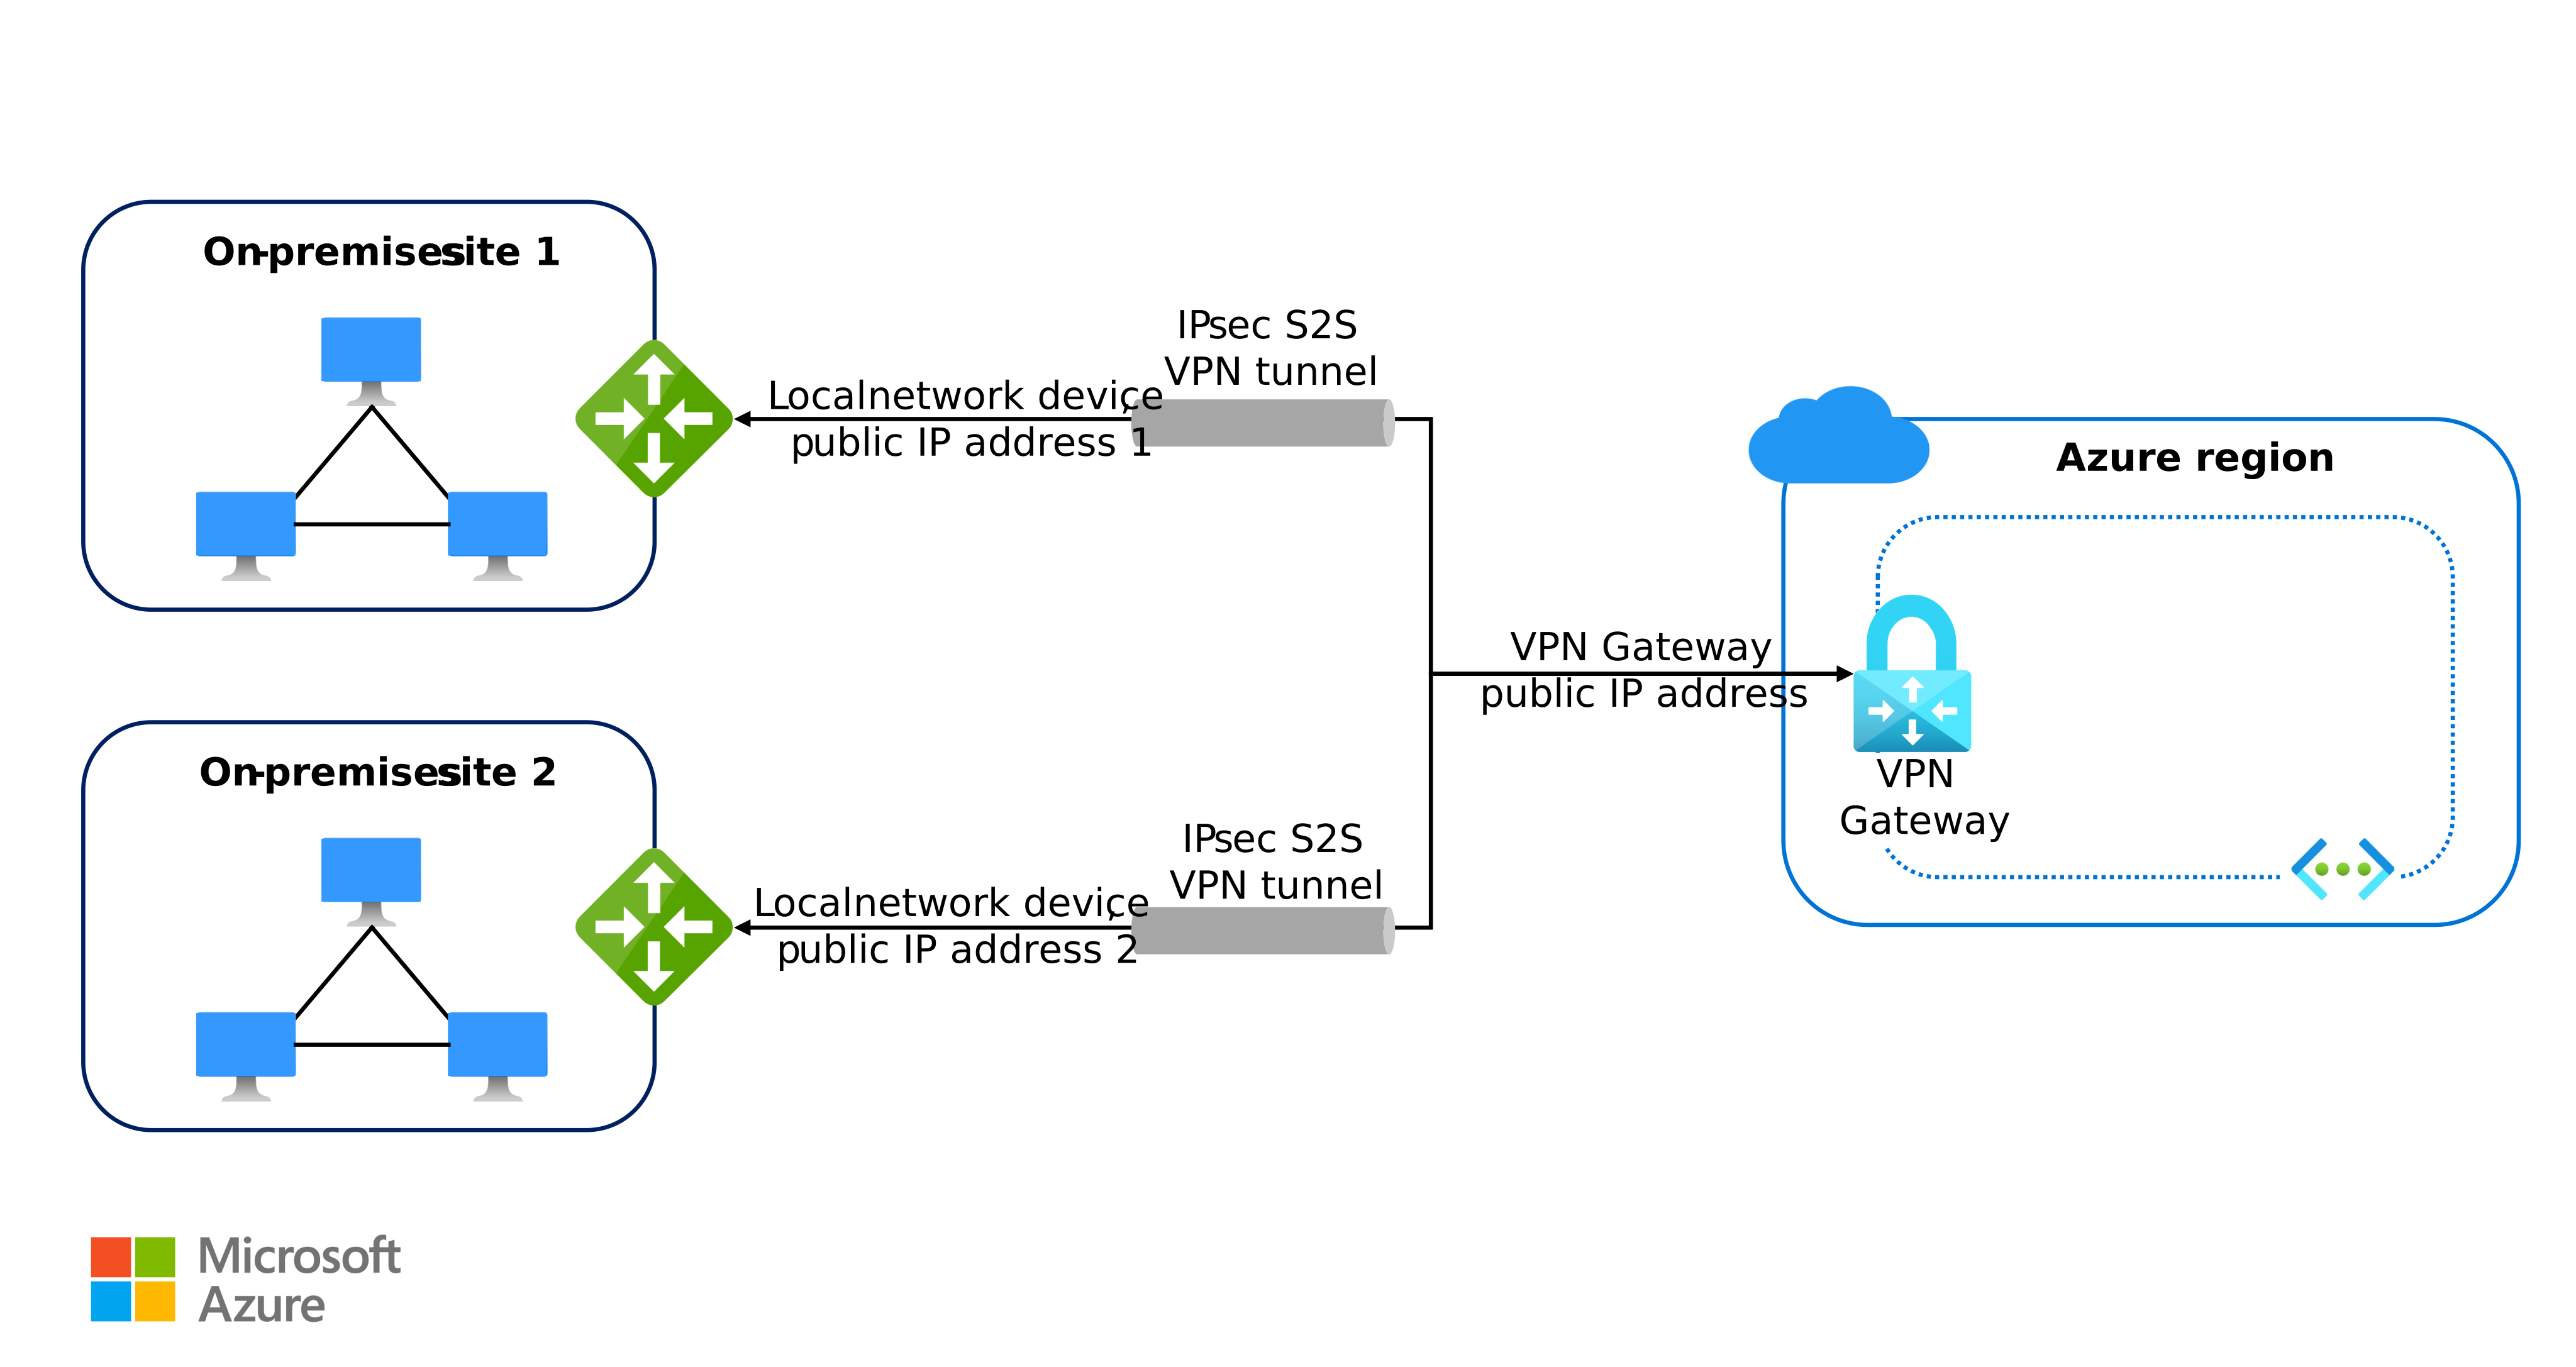
Azure VPN 最常用于站点到站点(S2S)VPN 连接,该连接在本地网络与通过 IPsec/IKE 隧道Azure虚拟网络之间提供加密的路由连接。 Azure VPN 还支持点到站点(P2S)和 VNet 到 VNet 方案,但这些方案分别解决了远程用户访问和 VNet 间连接问题,此处并不主要关注。
优势
以下功能使Azure VPN 非常适合不需要专用连接的混合方案。
- 更简单的配置。 设置比 ExpressRoute 等专用连接选项更简单,因为连接通过公共 Internet 传输,不需要连接提供商或线路预配工作流。
- 传输中加密。 站点到站点连接使用 IPsec/IKE 隧道,因此本地 VPN 设备和 Azure VPN 网关之间的流量默认在网络层加密。
- 高聚合带宽。 VPN 网关在标准中心辐射型拓扑中最多支持 10 Gbps 聚合。 使用Azure 虚拟 WAN,每个虚拟中心最多支持 20 Gbps 聚合。 聚合吞吐量和区域冗余都取决于你选择的VPN 网关 SKU,因此调整 SKU 的大小,满足所需的吞吐量和复原能力。 (请参阅可靠性。)有关详细信息,请参阅VPN 网关拓扑和设计和虚拟 WAN常见问题解答。
Challenges
在为混合工作负荷选择Azure VPN 之前,请考虑以下约束。
- 需要本地 VPN 设备。 运行和维护位于Azure托管边界之外的兼容本地 VPN 设备。
- SLA 仅涵盖网关。 Microsoft为VPN 网关提供 99.9% 可用性 SLA。 更高的可用性 SLA 取决于 SKU。 有关 SKU 级别的详细信息,请参阅Azure虚拟网络网关中的可靠性。 SLA 仅涵盖 VPN 网关,不涵盖本地与网关之间的公共 Internet 路径。
参考体系结构
有关此选项的完整实现演练,请参阅以下参考体系结构。
Azure ExpressRoute连接
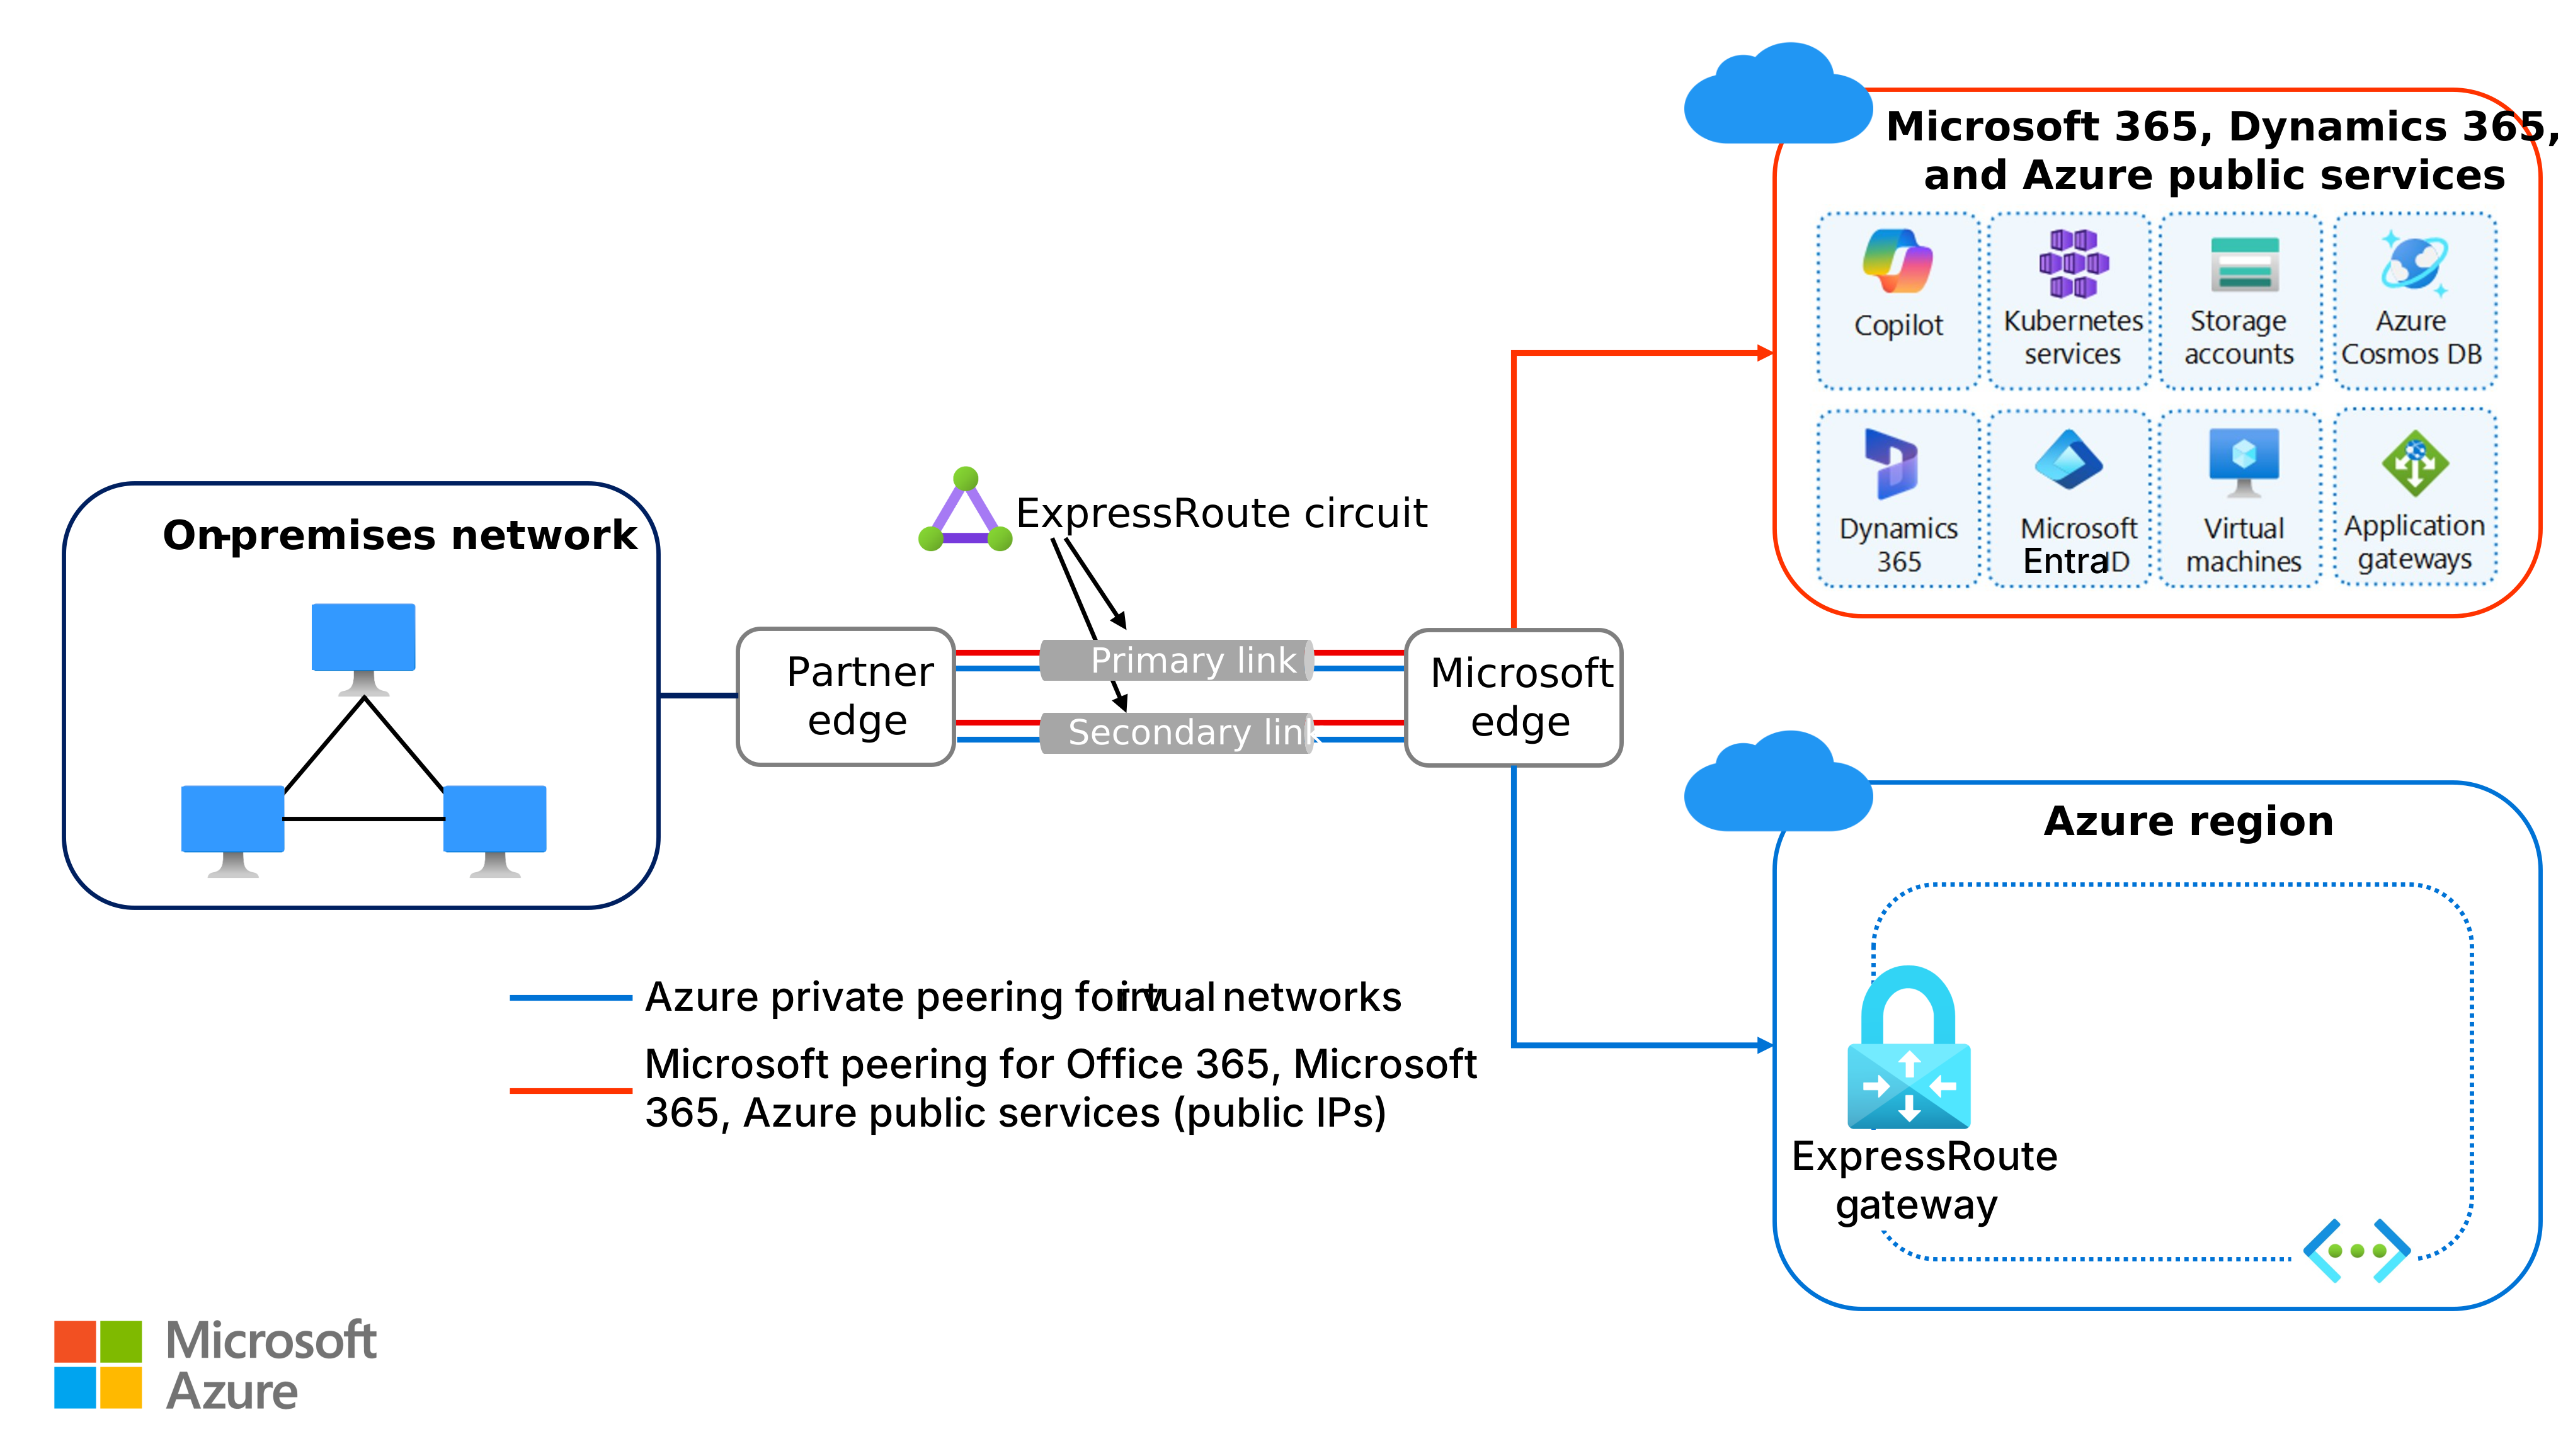
ExpressRoute 是本地网络与Azure之间的专用、冗余和专用连接。 非Microsoft连接提供商提供线路,或使用 ExpressRoute Direct 在Microsoft与网络之间直接交叉连接。 有关如何交付线路的概述,请参阅 ExpressRoute 连接模型。
ExpressRoute 适用于运行需要高带宽和可预测性能的大型任务关键型工作负荷的混合应用程序。
Note
在 ExpressRoute 的上下文中,Microsoft Enterprise Edge(MSEE)是指 ExpressRoute 线路Microsoft端的边缘路由器。 这些路由器是Microsoft网络的入口点。
ExpressRoute 最常与 ExpressRoute 专用对等互连一起使用,该对等互连提供与Azure虚拟网络的专用连接。 它还支持Microsoft对等互连来连接到Microsoft公共服务,例如Microsoft 365和Azure公共服务终结点。 本文重点介绍专用对等互连。
优势
以下功能使 ExpressRoute 非常适合需要专用且可预测的连接的混合工作负荷。
- 高带宽。 ExpressRoute 通过连接提供商为每个线路提供最多 10 Gbps,双 10 Gbps、100 Gbps 或 400-Gbps 端口选项与 ExpressRoute Direct。 Azure内吞吐量也受 ExpressRoute 虚拟网络网关 SKU 的限制,该 SKU 具有自己的每个 SKU 带宽上限,因此工作负荷吞吐量是线路、网关 SKU 和本地边缘设备的最小值。
- 可预测的延迟。 专用线路可避免公共 Internet 的路径可变性以及 VPN 隧道的每个数据包 IPsec 处理开销。 此设计使往返延迟比基于 Internet 的连接更低且更一致。
- 动态带宽缩放。 如果连接提供商支持此功能,则可以在不删除连接的情况下增加线路带宽。
- 国家云访问。 ExpressRoute 支持直接访问国家云,具体取决于连接提供商。
- 线路级 SLA。 ExpressRoute 在Microsoft网络边缘与连接提供商或合作伙伴基础结构之间的专用 ExpressRoute 线路上提供高可用性 SLA。 SLA 不包括Azure中提供程序或 ExpressRoute 虚拟网络网关的本地路径。
Challenges
在为混合工作负荷选择 ExpressRoute 之前,请考虑以下约束。
- 需要提供程序协调。 预配 ExpressRoute Direct 以外的线路需要与连接提供商进行协调,这增加了Azure托管边界之外的潜在顾客时间和依赖项。
- 高容量本地路由器。 可以为所选线路带宽调整本地边缘设备的大小,包括两个 MSE 的冗余 BGP 会话。
- 默认情况下,不加密专用对等互连。 ExpressRoute 专用对等互连提供专用线路,但默认情况下不会加密网络层的流量。 对于需要在传输中加密的工作负荷,请使用 ExpressRoute Direct 上的 MACsec 或 ExpressRoute 上的 IPsec 添加加密层。
参考体系结构
有关此选项的完整实现演练,请参阅以下参考体系结构。
非Microsoft SD-WAN或 IPsec 连接
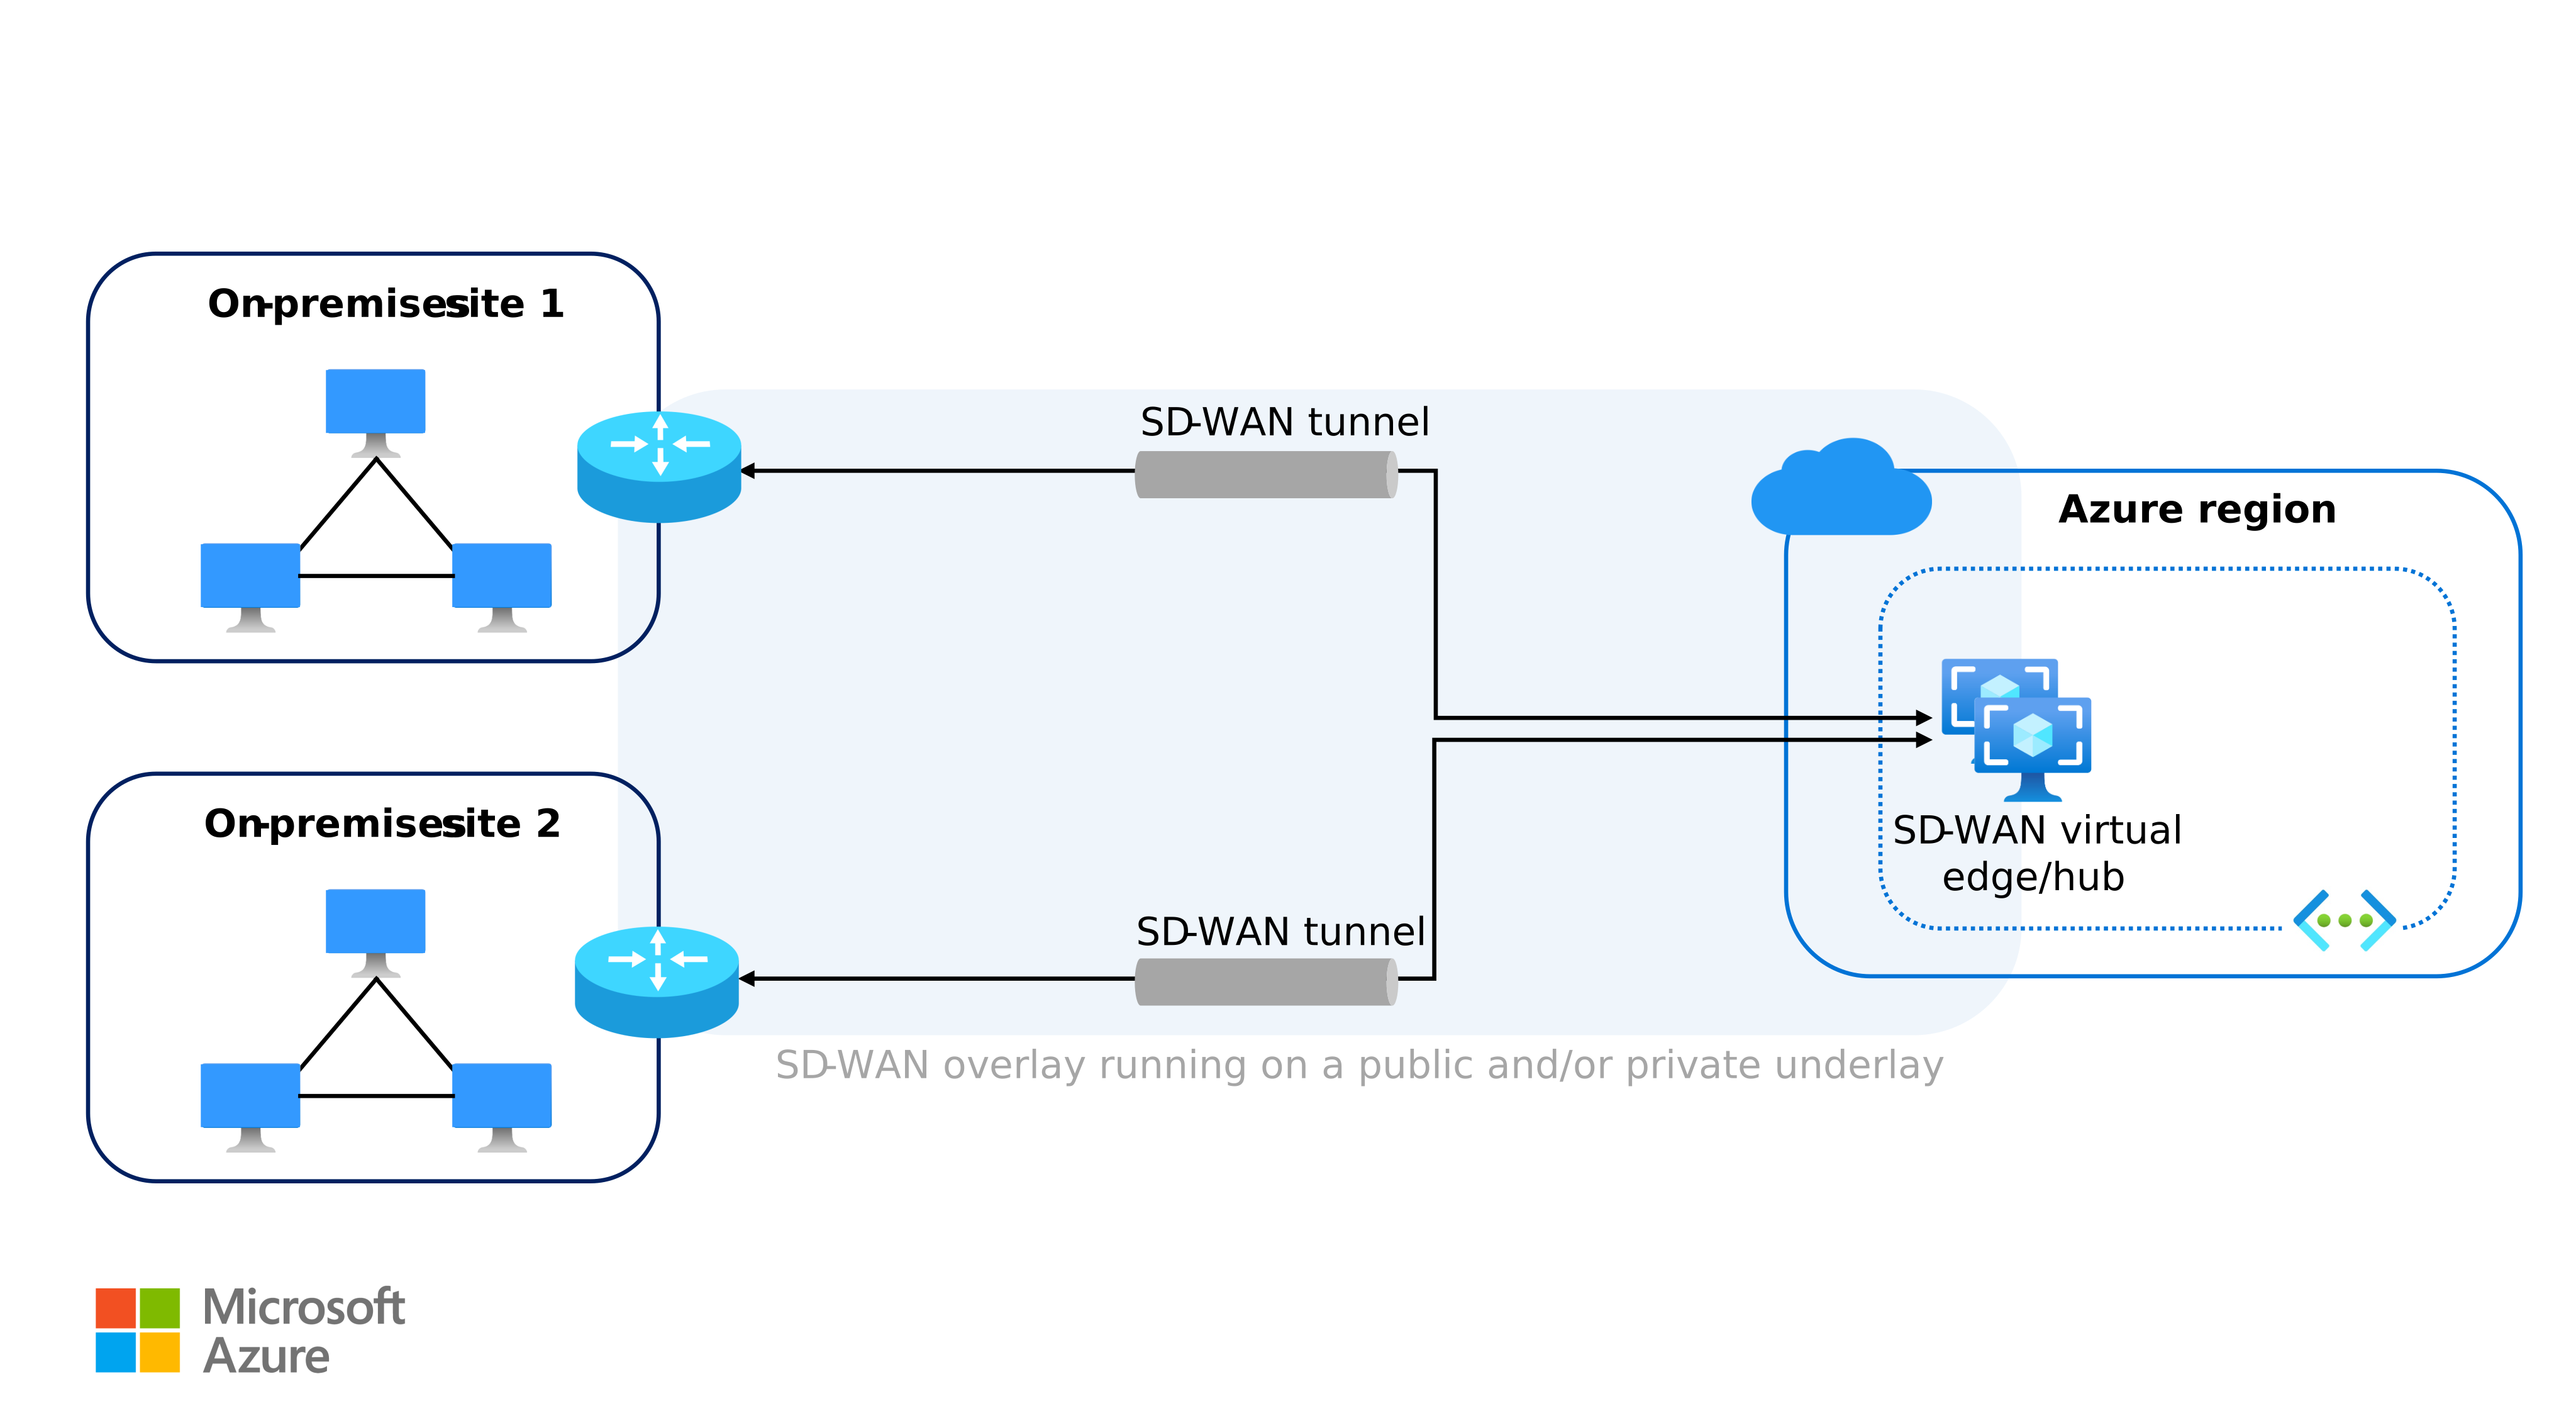
Azure支持托管非Microsoft SD-WAN或 IPsec 解决方案,以将现有网络体系结构扩展到云中。 通过这些非本机选项,可以在与Azure集成时使用首选连接技术,通常通过在中心虚拟网络中将供应商的设备作为网络虚拟设备(NVA)运行,或将其附加到虚拟 WAN中心。
优势
在想要保留现有连接堆栈时,以下功能使非Microsoft SD-WAN或 IPsec 部署非常适合。
- 体系结构连续性。 使用首选连接技术将现有网络体系结构扩展到Azure,因此本地和云端共享相同的操作和路由模型。
- Azure覆盖范围和缩放。 保持一致的网络设计,同时利用Azure的全球覆盖范围和可伸缩性。
Challenges
在为混合工作负荷选择非Microsoft SD-WAN或 IPsec 部署之前,请考虑以下约束。
- 实现复杂性。 非本机解决方案需要比Azure本机连接选项更多的设计和集成步骤。 在部署之前,使用 Microsoft 和 SD-WAN 或 IPsec 合作伙伴验证建议的体系结构。
- 供应商定义的高可用性和规模。 高可用性、吞吐量和缩放行为取决于供应商的参考设计,以及Azure中 NVA 的 SKU 和实例大小调整。 用于VPN 网关和 ExpressRoute 的平台 SLA 不会扩展到订阅中运行的非Microsoft NVA。 该设备的运行时、修补和故障转移行为仍然是你的责任和合作伙伴的责任。
参考体系结构
有关这些选项的完整实现演练,请参阅以下参考体系结构。
Considerations
这些可靠性注意事项将 Azure Well-Architected 框架的可靠性支柱应用于混合连接。 其他支柱(安全性、成本优化、卓越运营和性能)各自对 VPN、ExpressRoute 和非Microsoft连接有各自的注意事项。 有关完整支柱评审,请参阅Microsoft Azure Well-Architected框架。
Reliability
可靠性有助于确保应用程序能够履行对客户的承诺。 有关详细信息,请参阅 可靠性设计评审清单。
混合连接的可靠性取决于Azure端网关或线路以及连接到该网关的本地和网络路径的复原能力。
- 区域冗余网关。 当区域支持可用性区域时,在区域冗余 SKU 上部署VPN 网关和 ExpressRoute 网关,因此Azure将网关 VM 分散到可用性区域,网关在单区域中断后才能幸存下来。 有关详细信息,请参阅Azure虚拟网络网关(VPN)中的可靠性,以及设计和架构师Azure ExpressRoute以实现复原能力。
- 主动-主动 VPN 网关。 对于需要更高复原能力和从 VPN 连接聚合吞吐量的工作负荷,请在主动-主动模式下部署Azure VPN 网关,以便网关实例携带流量,并且每个实例的隧道都会在本地 VPN 设备上终止。 将此配置与两个本地 VPN 设备配对,以删除本地单一故障点。
- ExpressRoute 的冗余 BGP 会话。 ExpressRoute 在主动-主动配置中针对两个 Microsoft Enterprise Edge (MSEE) 路由器预配每个对等互连的冗余 BGP 会话对。 调整本地客户边缘设备的大小以终止这两个会话,并考虑 双向转发检测(BFD), 以缩短默认 BGP 超时以下的链接故障检测。
- VPN 作为 ExpressRoute 的故障转移路径。 对于需要辅助路径的工作负荷,请将站点到站点 VPN 配置为 ExpressRoute 专用对等互连线路的共存备份。 ExpressRoute 线路仍为主要线路,仅当线路不可用时,流量才使用 VPN 路径。 配置本地路由(例如本地首选项),以首选 ExpressRoute 路径并避免非对称路由。
- 区域故障转移。 上述项解决了单个Azure区域中的区域范围和路径范围的复原能力。 在区域性中断期间需要连续性的工作负荷需要故障转移区域中的第二个网关或线路,以及 DNS 级别或路由级别路径选择,以将流量定向到生存区域。 请参阅 使用 ExpressRoute 专用对等互连设计灾难恢复。
- 你管理的组件。 本地 VPN 设备、本地边缘路由器以及Azure中运行的任何非Microsoft SD-WAN或 IPsec NVA 都位于Azure平台 SLA 之外。 根据供应商的参考设计,为这些组件规划设备级冗余、修补和故障转移。
Contributors
Microsoft维护本文。 以下贡献者撰写了本文。
主要作者:
- 辛西娅·特雷格 |解决方案工程师全球黑带
若要查看非公开的领英个人资料,请登录领英。
后续步骤
有关所选连接选项的实现指南,请参阅匹配的参考体系结构:
- Azure VPN 网关混合网络的站点到站点连接。 有关站点到站点 VPN 连接的详细拓扑,可连接到Azure中心辐射型网络。
- 使用 Azure ExpressRoute 连接本地网络。 ExpressRoute 专用对等互连到Azure的详细拓扑。
相关资源
以下文章介绍了经常附带混合连接设计的相关Azure网络拓扑: