了解即将发布的Azure Databricks版本中的功能和行为更改。
精灵特工很快将仅限于与其特工相关的数据源
到 2026 年 9 月下旬,Genie 代理将仅能使用明确附加到代理的 来源下的数据源。 目前,如果 Genie 代理的指令中引用了表或 Unity 目录函数,就可以超越其附加的数据源。
请参阅 创建和管理 Genie 代理。
Databricks 应用的水平扩展功能即将适用于启用合规安全配置文件的工作空间
2026年10月初,Databricks 应用的水平扩展将自动启用,适用于启用 合规安全配置文件 的工作空间。 水平扩展使你能够在多个实例上运行应用,并通过单个应用 URL 对外提供访问,从而实现更高的可用性和并发处理能力。
合作伙伴驱动的AI功能设置将被移除
2026年11月1日,Azure Databricks将取消合作伙伴驱动的AI功能中账户和工作区层级的切换功能。 每个工作区都会保持当前设置值:如果设置被启用,它会保持启用;如果被禁用,则保持关闭状态。 移除开关不会改变任何设置值。 2026年11月1日之后,如需更改此设置,请联系您的Azure Databricks账户团队。
请参阅 合作伙伴支持的 AI 功能。
合规安全配置文件将强制执行 Azure 虚拟网络 加密
目前,合规安全配置文件仅检查和强制使用特定的虚拟机实例类型,而不支持启用 Azure 虚拟网络 加密。 Azure 虚拟网络 加密要求的执行将于 2027 年 2 月 1 日开始,包括已启用合规安全配置文件的工作区。
参见 合规安全配置文件 , 配置增强的安全和合规设置。
Lakeflow Connect 中 Salesforce 公式字段的增量摄取功能即将全面推出
Lakeflow Connect 中 Salesforce 公式字段的增量摄取功能很快将全面开放。 如今,Lakeflow Connect 默认通过对每个运行的管道进行完整快照来获取公式字段。 当增量公式字段摄取普遍可用时,完整快照将不再是默认。 渐量摄入通常能提升性能并降低成本。
数据分类功能即将扫描 Unity Catalog 视图
数据分类 部门很快将扫描Unity目录视图,除了表格外,还将使用与表格相同的检测引擎对敏感数据进行分类。 这是测试版功能。
对于已启用合规性安全配置文件的工作区,Genie Code 计划任务很快将默认可用
Genie Code 定时任务将于 2026 年 10 月起对已启用 合规性安全配置文件 的工作区默认可用。
可以安排 Genie Code 按定期计划运行提示。 每次运行都会将提示作为完整的精灵代码会话执行,并生成一个持续的精灵聊天,展示结果,这样你可以将重复的分析和其他工作变成无人看管的后台任务。
请参见 Genie Code 定时任务。
Supervisor API 即将结束生命
Supervisor API(测试版)将于2026年9月30日终止支持。 过了那个日期,API 就不再可用了。
Azure Databricks 建议迁移到 Databricks Apps 上的自定义代理。
用于查询 Unity Gateway 服务的用户访问将正式可用
使用使用者访问权限查询 Unity Gateway 模型服务和模型提供程序服务目前需要通过Unity Gateway 使用者访问权限公共预览版选择加入。 当该功能正式开放时,消费者访问用户将可以在不启用预览的情况下查询这些服务。 这可以增加来自消费者用户的模型流量,包括流向模型服务提供商服务的流量,这些服务路由到外部提供者。
在此变更之前,账户管理员应设定预算和速率限制,或禁用消费者访问用户的直接模型访问,以确保这些控制在功能正式可用时生效。 参见 Unity Gateway 的预算管理、 模型和 MCP 服务的速率限制以及 权限管理。
基于角色的访问控制(RBAC)很快将默认适用于启用合规安全配置文件的工作区
基于角色的访问控制(RBAC)将于2026年9月中旬默认适用于启用 合规安全配置文件 的工作空间。
RBAC 允许用户在 Azure Databricks 中扮演角色。 当用户承担角色时,只有该角色的权限适用,而非用户累积的权限。 这将实现独占访问。 用户必须主动扮演访问敏感数据的角色,防止其以个人身份访问,也不能在用例、临床试验、项目或客户之间混合数据。
即将停用数据质量监控 downstream_impact 栏
数据质量监测结果系统表中的该 downstream_impact 列正在被弃用。
将于 2026 年 9 月 7 日开始停用,随后一周内将陆续在各地区实施。 在部署到达你的工作区之前,你或许仍可查询 downstream_impact。 弃用完成后,该列将不再填入数据。
对于受影响的列,请参见 数据质量监控结果系统表参考 和 查看异常检测记录的结果。
即将停用数据质量监控 root_cause_analysis 栏
数据质量监测结果系统表中的该 root_cause_analysis 列正在被弃用。
将于 2026 年 8 月 18 日开始停用,并将在随后几天内陆续在各地区实施。 在部署到达你的工作区之前,你或许仍可查询 root_cause_analysis。 弃用完成后,该列将不再填入数据。
对于受影响的列,请参见 数据质量监控结果系统表参考 和 查看异常检测记录的结果。
默认存储支持的共享表功能默认对所有帐户启用
针对默认存储支持的表,已正式提供 OpenSharing 支持,并且默认对大多数帐户开启。 对于大多数企业级或高级级账户,Azure Databricks 将在 2026 年 9 月中旬自动启用,其余账户则在 2027 年初启用。
在该功能对您的账户启用之前,账户管理员可以在账户控制台的预览页面中启用默认存储开放共享 - 扩展访问功能。 请参阅 Manage Azure Databricks 预览版。
OpenSharing SecureConnect 扩展网络计费
Azure Databricks将扩展OpenSharing SecureConnect的网络计费。 如今,当接收者通过SecureConnect访问共享数据时,数据提供商会被收取数据传输(出口)费用。 还计划增加更多收费类型和访问场景,包括向收件人收费的情形。
Azure Databricks 不会对专用连接(network connectivity configuration,简称 NCC)的数据处理收取费用。
下表总结了计划收费、收费对象及各项在接入场景中的适用情况:
| 费用类型 | 地位 | 跨区域或跨云 | 同一区域(经典或开放收件人) | 同一区域(无服务器接收方) |
|---|---|---|---|---|
| 数据传输 | 今天可用 | 向服务提供商计费 | 不适用¹ | 不适用¹ |
| 公共交通 | 即将推出 | 账单给收款人 | 不适用² | 不适用 ³ |
¹ 当接收方与提供者处于同一区域时,数据传输(出口)不适用。
² Azure Databricks 不收取此费用。 如果传统计算或开放接收端的接收者通过公共网络访问存储,其云服务提供商可能会直接向他们收取网络地址转换(NAT)费用。
³ 同一区域的无服务器接收方直接从存储中读取。
有关费率,请参阅数据传输和连接定价,或联系您的Azure Databricks账户团队。
OpenSharing SecureConnect 默认适用于所有账户
OpenSharing SecureConnect 已 普遍可用。 Azure Databricks 将于 2026 年 9 月中旬默认向使用高级套餐的账户提供该功能,其余账户则将于 2027 年初获得该功能。
在你的账户开放之前,提供商端的账户管理员可以在账户控制台的预览页面开启OpenSharing SecureConnect预览。 请参阅“与SecureConnect共享防火墙后的数据”和“管理Azure Databricks预览”。
对于启用了合规性安全配置文件的工作区,Unity Catalog 中的机密即将默认可用
Unity 目录中的秘密将在2026年9月底默认开放,适用于启用 合规安全配置文件 的工作空间。
在 Unity 目录中存储、管理和访问秘密作为可保护对象。 Unity 目录机密使用三级命名空间(catalog.schema.secret)并受 Unity 目录特权控制,因此可以应用用于其他数据资产的相同访问控制和审核。
请参阅 Unity 目录中的机密。
Databricks 应用很快将在启用了合规性安全配置文件的工作空间上开启
从2026年9月初开始, Databricks 应用 将在启用 合规安全配置文件 的工作区自动启用。
请参阅 Databricks 应用。
Unity Gateway 即将正式发布
Unity Gateway,Azure Databricks 企业 AI 治理解决方案,计划很快正式发布。 基于 Unity 目录,Unity Gateway 将治理扩展到模型、代理、MCP 服务器和工具之间的运行时交互。 你可以控制团队使用的AI服务,路由和管理AI流量,并从一个控制平面监控使用情况。
以下功能将普遍可用。 模型、MCP 和模型提供者服务是 Unity 目录中的可保障资产,您以与表和卷相同的权限进行管理:
- 模型服务通过流量拆分和回退机制,将请求路由至按词元计费模型和外部模型,并且可以在不同工作区之间共享这些服务。 参见 治理模型 API(模型服务)。
- MCP 服务会注册外部或 Azure Databricks 提供的 MCP 服务器,这样你可以通过授权和工具选择来管理代理访问。 参见 通过MCP服务连接代理与工具。
- 模型提供者服务代表外部模型提供者,如OpenAI、Anthropic和Amazon Bedrock,并拥有集中管理的凭证。 请参阅管理外部模型提供商(模型提供商服务)。
- 预算通过每个用户的门槛和硬性上限来监控和控制 Unity Gateway 的每月支出。 参见 Unity Gateway 的预算管理。
对于启用了合规性安全配置文件的工作区,专用组集群即将默认可用
默认情况下,专用组群集适用于在 2026 年 9 月启用 符合性安全配置文件 的工作区。
可以使用 专用 访问模式将计算资源分配给组,让组成员共享计算,同时安全运行标准访问模式不支持的语言和工作负载,例如用于 ML 的 Databricks Runtime、RDD API 和 R。当用户连接到组群集时,其权限将归结为群集会话的组权限。
请参阅 专用计算组访问权限。
对于启用了合规性安全配置文件的工作区,AI 搜索高 QPS 功能即将默认可用
对于启用了合规性安全配置文件的工作区,AI 搜索高 QPS 功能将于 2026 年 8 月下旬默认启用。
在标准 AI 搜索终结点上设置目标 QPS,以支持高吞吐量、实时工作负载,例如搜索栏、建议系统和实体匹配。 默认启用高 QPS,但不会影响现有端点。 仅当为端点配置目标 QPS 时,额外容量及其相关成本才会适用。
Lakeflow Connect 中基于查询的连接器将很快默认在启用了合规性安全配置文件的工作区中可用
Lakeflow Connect 中基于查询的连接器将很快默认在启用了 合规性安全配置文件 的工作区中可用。 基于查询的连接器可通过使用游标列直接查询源数据库来摄取数据,无需配置变更数据捕获(CDC)或使用摄取网关。 支持的源包括 Oracle、Teradata、SQL Server、MySQL、MariaDB 和 PostgreSQL,以及使用外部目录引入的所有 Lakehouse 联合数据源。
请参阅 基于查询的连接器。
默认情况下,将为所有工作区启用访问请求
在即将发布的版本中,默认情况下为所有工作区启用访问请求,访问请求将通过电子邮件路由到请求的 Unity 目录对象的所有者。 可以随时在元存储设置中配置访问请求目标。 将弃用旧工作区级访问请求设置。
请参阅 在整个元存储中启用访问请求。
自动升级将为现有表格推出更多功能
自动升级会在验证工作负载兼容性后,将推荐的功能应用于您的 Unity Catalog 托管表。 Azure Databricks 正在扩展可通过自动升级应用于现有表的功能。
从 2026 年 7 月开始,自动升级将向现有表推出行跟踪和检查点 V2。 此次推广是渐进的,因此这些功能将在不同时间向不同客户开放。
2026年8月,自动升级将把 目录提交功能 和 删除向量 应用到现有表。
自动升级仅在观测窗口确认所有访问该表的客户端均支持此功能后,才会启用该功能。 要跟踪哪些功能支持自动升级,请参见 支持功能。
Genie One 即将面向仅限账户用户开放
Genie One 即将支持仅有账户的用户,使您的身份提供商中的任何用户都可以访问 Genie One,而无需被分配到工作区或被授予最终用户权限。 启用后,会自动注册标识提供者中的所有用户。 Unity 目录将继续控制每个用户可以看到的内容。
此功能将在公共预览版中,默认情况下处于启用状态。 若要符合条件,帐户必须启用 自动标识管理 (或 帐户级 SCIM)和 自定义 URL。
帐户管理员可以使用 AIM 访问边界限制访问,或在帐户控制台中禁用仅帐户访问。
Azure Databricks提供的 MCP 服务即将正式发布
由 Azure Databricks 提供的、适用于 Slack、GitHub、Atlassian 和 Google Drive 等 SaaS 应用程序的 MCP 服务即将正式可用,并且默认启用读取和写入操作。 管理员和用户可以在 Unity Gateway 中禁用 MCP 服务和各个工具。
参见 通过MCP服务连接代理与工具。
针对启用了合规性安全配置文件的工作区,更改至默认管道编辑器
Lakeflow 管道编辑器自 2026 年 5 月以来已正式发布。 8 月,它将成为在启用了 符合性安全配置文件 的工作区中开发和调试管道的默认编辑器。 此时将删除旧编辑器。
有关 Lakeflow 管道编辑器的详细信息,请参阅 使用 Lakeflow 管道编辑器开发和调试 ETL 管道。 如果对此转换有疑问,请联系你的帐户团队。
连续作业和管道的行为变更
2026年8月初,持续运行的 Lakeflow 管道和作业将迎来更新,以简化其配置。
你将能够直接从管道页配置连续计划,包括作业级设置(例如 性能模式)。 以这种方式配置连续计划会将该管道包装为连续作业。
Databricks 建议通过连续作业运行连续管道,而不是使用管道内置的连续模式设置。 当连续作业包装管道时,该作业将管理管道的执行生命周期。 未删除内置连续设置,但新的连续管道应使用连续作业模式。
采用 Azure Databricks 管理的 VNet 的经典工作区创建方式即将弃用
在未来版本中,Azure Databricks 计划弃用使用 Azure Databricks 托管 VNet 的经典工作区创建方式。 对于新工作区,Azure Databricks建议使用无服务器工作区,以便进行最简单的快速入门;如果需要经典工作区,建议使用 VNet 注入。 将单独传达详细的迁移时间线。
请参阅经典计算平面网络。
经典工作区将很快强制建立安全群集连接
在将来的版本中,Azure Databricks计划要求对所有经典工作区建立安全的群集连接。 将 enableNoPublicIp 设为 false 所创建的工作区将不再受支持,并且该参数将变为必填项。 将单独传达详细的迁移时间线。
请参阅 “启用安全群集连接”。
Azure Databricks UI 资产将从新的 CDN 域名中提供
2026年8月底,Azure工作区将从新的第一方CDN域名ui-assets.azuredatabricks.net加载UI资产。 如果你的防火墙按域限制出站流量,添加新域名,这样界面才能正确加载。
对于启用了合规性安全配置文件的工作区,Lakeflow 设计器将很快默认可用
到 2026 年 7 月下旬,对于启用了 合规性安全配置文件 的工作区,Lakeflow 设计器将默认可用。
Lakeflow Designer 是一种可视化的无代码体验,用于在拖放画布上准备和转换数据,所有工作流都由生产就绪代码提供支持,由 Unity 目录管理。
请参阅 Lakeflow 设计器。
声明性自动化捆绑包将很快默认使用直接部署引擎
2026 年 7 月 24 日,工作区中的声明性自动化捆绑包默认开始使用直接部署引擎,而不是 Terraform 部署引擎。 这将触发工作区中仍在使用 Terraform 部署引擎的所有捆绑包的自动迁移。
对于 Databricks CLI 捆绑包部署,直接部署引擎将从 2026 年 8 月 26 日开始成为默认部署引擎。 2026 年 9 月,Databricks CLI 的新版本中将禁用 Terraform 部署引擎。
有关直接部署引擎和从 Terraform 部署引擎迁移的详细信息,请参阅 “迁移到直接部署引擎”。
对于已启用合规性安全配置文件的工作区,Variant 即将默认可用。
对于启用了合规性安全配置文件的工作区,变体将于 2026 年 7 月起默认可用。
使用 Variant 从流源(Kinesis、事件中心)、REST API 和无架构数据库引入半结构化数据,同时保持高性能查询访问。
请参阅针对 Apache Iceberg 和 Delta Lake 的变体类型支持。
即将发生的行为变更:向工作区添加主体时选择权利
Databricks 正在调整主体获得工作区权限的方式。 在此更改之后,向工作区添加主体时,你需要显式授予权利,而不是依赖从 users 系统组继承。 从 2026 年 6 月 15 日起,工作区管理员可以选择加入,并在 2026 年 9 月 14 日对所有工作区强制实施新行为。
此更改允许你添加任何访问级别的主体,包括仅限使用者的用户,而无需他们自动继承创作权限。
发生变化的内容
每个工作区都有两个系统组: users包括授予工作区访问权限的所有主体,以及 admins包括工作区管理员。 目前,添加到工作区的每个主体都会继承授予 users 的权限。 默认情况下,以下是:
- 工作区访问权限 - 创建和使用笔记本、作业、管道、应用等。
- Databricks SQL 访问 - 创建和使用仪表板、Genie 代理、警报等。
更改后:
- 该
users组将没有权限。 该组admins将具有所有工作区权限。 两个组的权限均已被锁定。 - 向工作区添加新主体时,必须显式授予其权利。
-
users和admins不能作为其他组的成员进行嵌套。
现有主体保留其当前访问级别。 Databricks 会自动将之前授予 users 的授权迁移到一个名为 users-clone-<TIMESTAMP> 的新的工作区本地克隆组(其中 <TIMESTAMP> 为迁移时间)。 可以像管理任何其他工作区本地组一样管理克隆组,并且可以在提前选择时自定义其名称。 该 admins 组不需要迁移。
需要采取行动
- 如果通过自动化(Terraform、Workspace SCIM API 或自定义脚本)管理系统组权利,请将工作流更新为面向标准帐户组,而不是系统组。 启用新行为后,尝试修改系统组权利将失败。
-
如果
users或admins嵌套为另一个组的成员,请删除嵌套。 在新行为下不允许嵌套。 -
如果 SCIM 同步删除它无法识别的工作区组,请更新其配置以保留迁移克隆组(
users-clone-<TIMESTAMP>)。 如果同步操作删除了克隆组,迁移到该组的主体将失去其授权。
日程表
- 2026 年 6 月 15 日 – 可在工作区设置的 高级>访问控制 下选择启用。
- 2026 年 7 月 27 日 — 对尚未选择启用或停用的工作区自动启用。仍可选择停用。
- 2026 年 9 月 14 日 – 对所有工作区强制实施的新行为。 退出选项已移除。
您可以在工作区设置中的 高级 > 访问控制 下管理此新行为:
选择加入之前:旧行为处于活动状态。
选择加入或自动启用后:新行为处于活动状态。
有关详细信息,请参阅 Migrate 工作区权利控制。
HIPAA、HITRUST 和 IRAP 需要合规性安全配置文件
从 2026 年 9 月 1 日起,需要符合性安全配置文件来处理受 HIPAA、 HITRUST 和 IRAP 保护的数据。
请参阅合规性安全配置文件。
Databricks 应用程序的用户授权即将对启用了合规安全配置文件的工作区开放使用。
2026年9月底,Databricks Apps 的用户授权将自动启用,适用于启用 合规安全配置文件 的工作空间。 用户授权允许应用使用应用用户的标识进行操作,因此应用可以在强制用户现有权限的同时代表用户访问资源。
请参阅 用户授权。
即将发生的行为变更:升级到 Lakebase 自动缩放
Azure Databricks正在将所有 Lakebase 预配实例升级到 Lakebase 自动缩放平台。 对于已请求升级的客户,升级从 2026 年 6 月开始,后续几周将继续进行剩余实例升级。 工作区管理员将收到一封电子邮件,其中包含升级开始前的升级日期。
升级是自动的。 转换期间连接会短暂重启,现有连接字符串、API 调用、声明性自动化捆绑包和 Terraform 配置将继续工作,无需修改。
升级后,将应用以下更改:
实例将支持 自动缩放功能 ,并且可以通过新的自动缩放 UI 和熟悉的预配 UI 进行管理,该 UI 将一直可用到 2026 年 9 月 1 日。
每个实例都会收到一个新的区域连接字符串,该字符串提供优化的入口流量:
- 现有连接字符串:已预配的连接字符串(不含区域)将继续通过现有的入站 专用链接 工作,并且不需要Service Direct 专用链接。
- 新的区域连接字符串:如果您使用 专用链接,并且从 Azure Databricks 工作区外部连接到 Lakebase,则必须为性能密集型服务配置入站 专用链接,才能使用新的区域连接字符串。
若要在声明性自动化捆绑包和 Terraform 配置中使用新的自动缩放功能(例如缩放到零),请更新它们以使用自动缩放语义。
Lakebase GA 定价 适用。 随着弹性计算取代固定大小实例,大多数客户将看到计算成本的降低。
升级后,将禁用 Lakebase 预配上的 Forward ETL 和 REST API Private Preview 功能。 其替代项 Lakebase 变更数据馈送 和 Data API 已在自动扩缩平台上可用。
Lakebase 自动缩放增加了自动缩放和缩容到零、时间点还原和快照、维护时段计划、数据库分支以及其他增强功能。 有关预期内容、更改和要执行的操作的详细信息,请参阅 “升级到自动缩放”。
若要请求加速升级,或者如有疑问,请联系客户团队或Azure Databricks支持部门。
Databricks Runtime 19 将使用统一发布模型
从版本 19 开始,Databricks Runtime 将使用统一发布模型。 每个主要版本将有一个发行说明页面,而不是多个功能版本(例如 19.0、19.1、19.2)。
经过最初的 Beta 版阶段后,每个 Databricks Runtime 版本都会作为正式发布(GA)推出,并大约每周获得新功能和修复;相关更新会在同一页面中按日期区分显示。 群集将在重启时接收更新。 约六个月后,该版本将转为长期支持(LTS)版本,并提供三年支持。
Databricks Runtime 18 是转换版本。 18.0、18.1 和 18.2 功能版本页仍可用于历史参考,Databricks Runtime 18 LTS 将成为 18.x 行中最终统一版本。
Power BI连接将转换为 ADBC
Power BI 计划将所有 Power BI 连接迁移到 Arrow 数据库连接(ADBC)。 为避免中断,Databricks 建议立即将开发和过渡语义模型切换到 ADBC,并验证工作负荷。 关于 Microsoft 的过渡时间线,请参见从 ODBC 向 ADBC 驱动的过渡。
Azure Databricks上Power BI的 ADBC 驱动程序自 2025 年 10 月起一直处于公共预览版中。 自 2026 年 2 月起,Power BI Desktop 和 Power BI Service 中的所有新连接默认使用 ADBC。 除非手动更新现有连接,否则现有连接继续使用 ODBC。
请参阅 为 Power BI 配置 ADBC 或 ODBC 驱动程序。
工作区对象权限将很快从所有帐户组继承
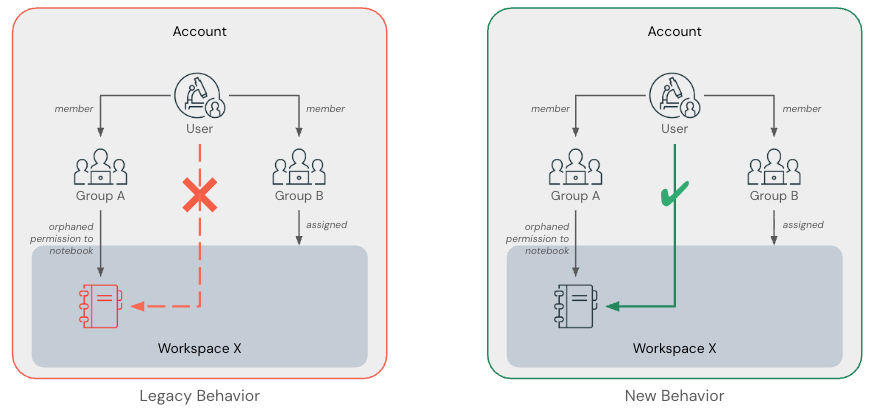
在即将发布的版本中,工作区对象权限将从所有帐户组继承,而不仅仅是直接分配给工作区的组。 主体将从其所属的所有帐户组继承对工作区对象(例如作业、笔记本、文件夹、查询和仪表板)的权限,无论这些组是否已分配到工作区。 用户仍需要分配给工作区才能使用这些权限。
此更改还会激活非活动(“孤立”)的权限授予。 这些是指组从工作区中移除后仍保留在该组上的权限授予。 不会添加新权限,但现有的孤立权限授予将变为活动状态,这可能会使工作区成员获得意外的访问权限。 例如,如果“承包商”组已从工作区中删除,但仍具有对文件夹的编辑访问权限,则“承包商”中的任何工作区成员都将获得对该文件夹的访问权限。
Databricks 建议查看工作区权限。 使用以下笔记本识别工作区中的非活动权限授予:
孤立权限分析笔记本
即将发生的重大变化:删除 Unity Catalog 管道时的默认行为
在即将发布的版本中,删除 Unity 目录管道时的默认行为将发生更改。 目前,删除管道也会移除所有关联的物化视图、流式表视图和视图。 在更改之后,相关表格将被保留,但在管道被删除后将处于非活动状态。 API 还会更改以默认保留表,但将 cascade 字段设置为 true 替代此字段并保留当前行为。
该 cascade 字段现已可用。 若要保留删除管道时删除所有表的当前行为,请更新代码以设置 cascade=true。
新的 SQL 编辑器默认启用和旧版 SQL 编辑器停用
自 2025 年 10 月以来,新的 SQL 编辑器已正式发布。 作为转换到新编辑器的一部分,计划进行以下更改:
- 从 2026 年 5 月下旬开始:默认为所有工作区启用新的 SQL 编辑器。 在工作区级别关闭该功能的功能将不再可用。 在此时间段开始后,单个用户仍能够将其查询切换到旧版 SQL 编辑器。
- 从 2026 年 7 月下旬开始:旧版 SQL 编辑器将停用。 所有用户都将使用新的 SQL 编辑器,并且将不再提供单个选择退出。
若要详细了解新的 SQL 编辑器,请参阅 “写入查询”,并浏览新 SQL 编辑器中的数据。 如果对此转换有疑问,请联系你的帐户团队。
OpenSharing(以前称为 Delta Sharing)的开放式接收方令牌更改
注释
根据客户反馈和 OpenSharing 的引入,此更改已从 2026 年 7 月 1 日推迟。 新的转换日期将在可用时更新。 无需立即采取任何行动。 现有的收件人 URL 和令牌仍将按当前方式正常工作。
面向开放收件人的 OpenSharing 将过渡到新的收件人专属 URL 格式。 转换日期后创建的新令牌将自动使用新的 URL 格式。 此更改可提高网络安全,并允许收件人配置特定于收件人的网络策略和防火墙规则。
对于Azure中国,过渡将于稍后公布。
新 URL 包括域中的收件人 ID:
https://<recipient-id>.opensharing.westus.azuredatabricks.net/api/2.0/opensharing/metastores/<metastore-id>
为了参考,在此更改之前创建的 URL 不包含收件人 ID 并使用 Delta 共享终结点。
https://westus.azuredatabricks.net/api/2.0/delta-sharing/metastores/<metastore-id>
旧 URL 将继续工作一段时间。 具体持续时间取决于收件人类型和令牌创建日期。 在旧 URL 格式无效之前,数据提供程序应转换为新的 URL 格式。
OIDC 联邦身份验证共享:
Databricks 建议数据提供程序开始将其接收方迁移到新的 URL 格式。 虽然尚未设置转换日期,但现在转换以允许时间进行故障排除。 转换后,提供程序可以在 OpenSharing UI 中找到新 URL。 旧 URL 格式停用后,它将不再有效。
持有者令牌共享:
| 令牌创建日期 | URL 格式 | 令牌过期日期 | 建议的操作 |
|---|---|---|---|
| 转换日期之前 | 旧格式 | 从创建日期起一年,或者直到 2026 年 12 月 8 日,以较晚者为准。 | 数据提供程序需要在过期前 轮换令牌 才能迁移到新的 URL 格式。 若要为收件人提供迁移时间,请在轮换期间为当前令牌设置到期日期来配置停机时间窗口。 在此期间支持旧 URL 格式和新 URL 格式。 |
| 在转换日或之后 | 新格式 | 根据您的配置,最多可从创建日期算起一年。 | 没有 |
出站控制平面公共 IP 的更新
Azure Databricks正在更新出口控制平面公共IP和Azure服务标签,以提高安全性和区域可用性。 这些更改是自 2025 年 5 月 20 日开始推出的控制平面更新的一部分。
如果你的组织使用资源防火墙来控制入站访问:
- 如果防火墙规则引用 Azure Databricks service tag,则无需执行任何操作。
- 如果允许特定的控制平面公共 IP,则必须在 2025 年 9 月 26 日前添加所有出站控制平面 IP。
继续支持之前的出站控制平面 IP。
审核日志中的 sourceIpAddress 字段将不再包含端口号
由于某个 bug,某些授权和身份验证审核日志在 sourceIPAddress 字段中除了包含 IP 之外,还包含端口号(例如 "sourceIPAddress":"10.2.91.100:0")。 端口号记录为 0,不提供任何实际值,并且与 Databricks 审核日志的其余部分不一致。 为了增强审核日志的一致性,Databricks 计划更改这些审核日志事件的 IP 地址格式。 此更改将从 2024 年 8 月初开始逐步推出。
如果审核日志包含 sourceIpAddress 的 0.0.0.0,Databricks 可能会停止记录该日志。
对于启用了合规性安全配置文件的工作区,Unity Catalog 中的 MLflow 跟踪存储即将默认可用
默认情况下,Unity 目录表中的 MLflow 跟踪存储适用于在 2026 年 8 月中旬启用 符合性安全配置文件 的工作区。
在 Unity 目录表中存储 MLflow 跟踪,以便进行可缩放的受管理跟踪存储:存储不受限制,跟踪以 OpenTelemetry (OTel) 格式存储,访问通过 Unity 目录架构和表权限进行管理,可以使用 SQL 查询跟踪。 若要查看跟踪,请将 MLflow 试验指向 Unity Catalog 跟踪位置。