你当前正在访问 Microsoft Azure Global Edition 技术文档网站。 如果需要访问由世纪互联运营的 Microsoft Azure 中国技术文档网站,请访问 https://docs.azure.cn。
Microsoft Defender for Cloud的资产清单页显示连接的资源的安全状况。 它提供跨 Azure、Amazon Web Services (AWS) 和 Google Cloud Platform (GCP)的云基础结构的一个视图。 它按工作负荷、关键性和覆盖范围状态对资产进行分组。 它还将运行状况数据、设备操作和风险信号组合在一个位置。
Defender for Cloud定期分析已连接资源的安全状态。 当资源具有活动 安全建议 或 安全警报时,它们会显示在清单中。
本文将解释如何使用资产库存页面来审查连接的资源、过滤和导出库存数据、调查安全建议和警报,以及使用 Azure Resource Graph 查询软件库存。
在 Azure 门户中访问资产清单
在 Azure 门户中,导航到 Microsoft Defender for Cloud>Inventory。
“清单”页提供有关以下内容的信息:
- 已连接的资源。 快速查看哪些资源已连接到 Defender for Cloud。
- 整体安全状态:获取关于已连接的 Azure、AWS 和 GCP 资源的安全状态的清晰摘要,包括连接到 Defender for Cloud 的资源总数、按环境分类的资源数量,以及不正常资源的数量。
- 建议、警报:深入查看特定资源,以了解资源的活跃安全建议和安全警报。
- 风险优先级:基于风险的建议根据数据敏感度、Internet 暴露、横向移动可能性和潜在攻击路径等因素为建议分配风险级别。
- 启用Defender CSPM计划时,风险优先级可用。
- 软件。 你可以查看已安装的应用程序的资源。 若要利用软件清单,必须启用 Defender 云安全态势管理 (CSPM) 计划或 Defender for Servers 计划。
清单使用 Azure Resource Graph (ARG) 来大规模查询和检索数据。 要获得深入的自定义见解,可以使用 KQL 来查询清单。
查看清单
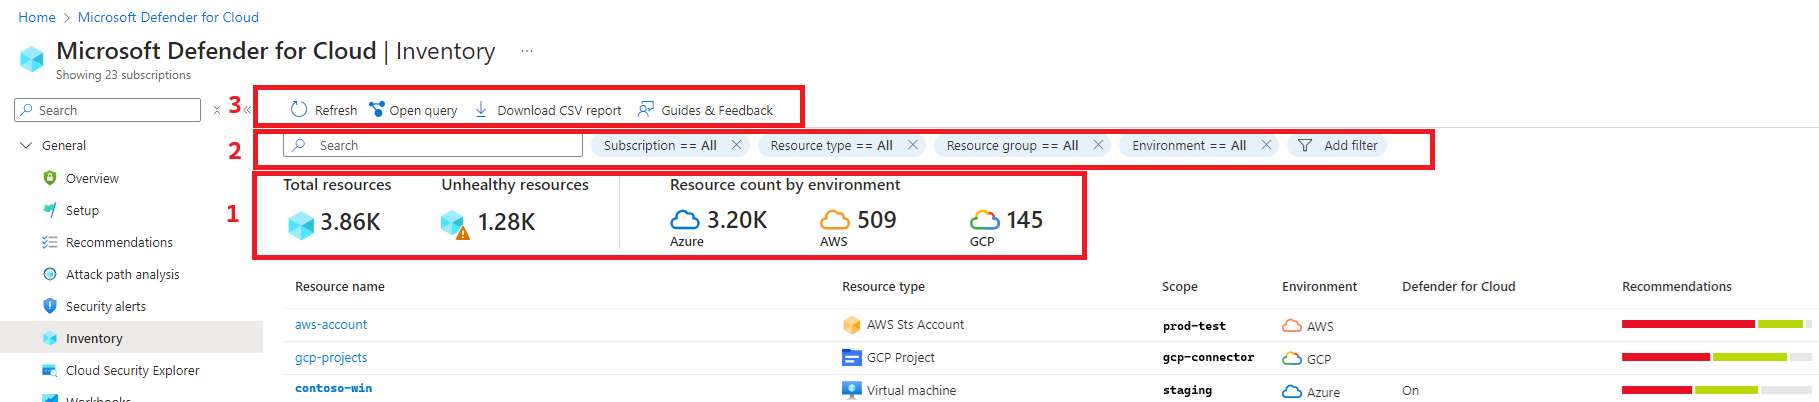
- 在 Azure 门户中的 Defender for Cloud 中,选择 Inventory。 默认情况下,资源按活动安全建议的数量排序。
- 查看可用的设置:
- 在“搜索”中,可以使用自由文本搜索来查找资源。
- “资源总数”显示连接到 Defender for Cloud 的资源数。
- “不健康资源”显示具有活动安全建议和警报的资源的数量。
- 按环境进行资源计数:总Azure、AWS 和 GCP 资源。
- 选择一个资源以深入查看其详细信息。
- 在资源的“资源运行状况”页上,查看有关该资源的信息。
- “建议”选项卡按风险顺序显示所有活动安全建议。 可以深入查看每项建议,以获取更多详细信息和修正方案。
- “警报”选项卡显示任何相关的安全警报。
- 当软件库存可用时,已 安装应用 标签页显示资源中检测到的软件。
查看软件清单
利用软件库存审查你连接资源中已安装的应用程序,识别运行特定软件的机器。
查看软件清单详细信息:
- 选择 “已安装的应用程序”。
- 在“值”中,选择要筛选的应用。
- 汇总资源:连接到Defender for Cloud的资源总数。
- 非健康资源:具有可实施的有效安全建议的资源。 有关修正指南,请参阅 查看安全建议。
- 按环境进行的资源计数:每个环境中的资源数量。
- 未注册的订阅:所选范围内尚未连接到 Microsoft Defender for Cloud 的任何订阅。
- 将显示连接到运行这些应用的Defender for Cloud的资源。 空白选项表示这些计算机无法使用 Defender for Servers 或 Defender for Endpoint。
审查已安装的应用程序以获取资源
对于受支持的资源,在 资源运行状况 页面上,选择 Installed applications 以查看该资产上检测到的软件。
已安装应用标签页提供以下信息:
| 领域 | Description |
|---|---|
| 供应商 | 软件的供应商或发行商。 |
| 软件名称 | 软件产品的名称。 |
| 版本 | 检测到的软件版本。 |
| 首次出现于 | 软件首次出现在资产上的日期和时间。 该字段仅用于通过基于代理扫描检测到的软件,不适用于通过无代理扫描检测到的软件。 |
| 证据 | 文件路径、注册表路径,或两者兼有,指示软件被检测到的位置(如可用)。 |
| 已知漏洞数量 | 与检测到的软件版本相关的已知漏洞数量。 |
| 支持终止状态 | 软件或软件版本的支持生命周期状态(如有)。 |
筛选库存
一旦应用筛选器,汇总指标(如 总资源、 不健康资源和 按环境计量)会更新以反映查询结果。
资产清单导出工具
Defender for Cloud 库存页面提供以下导出选项:
下载 CSV 报表 - 将所选筛选器选项的结果导出到 CSV 文件。
Open query - 将查询本身导出到 Azure Resource Graph (ARG)以进一步优化、保存或修改 Kusto 查询语言 (KQL) 查询。
资产清单如何运作?
除了预定义的筛选器之外,还可以从 Resource Graph 资源管理器中浏览软件清单数据。
ARG 用于提供高效资源探索,并具有大规模查询的功能。
可以使用资产库存中的 Kusto 查询语言 (KQL),通过将 Defender for Cloud 数据与其他资源属性进行交叉引用来快速生成深度见解。
如何使用资产库存
若要在资产清单中使用筛选器和查询选项,请执行以下操作:
在Defender for Cloud的边栏中,选择Inventory。
使用“按名称筛选”框可显示特定资源,或使用筛选器专注于特定资源。
默认情况下,资源按有效安全建议的数量排序。
重要
每个筛选器中的选项特定于当前选择的订阅中的资源和你在其他筛选器中的选择。
例如,如果你仅选择了一个订阅,并且该订阅没有有待解决的安全建议的资源(0 个不健康的资源),那么建议筛选器将没有选项。
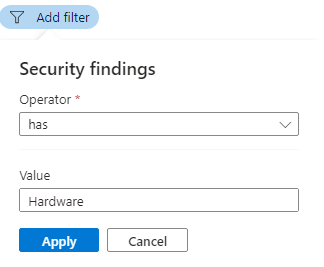
若要使用“安全检查结果”筛选器,请通过漏洞检查结果的 ID、安全检查或 CVE 名称输入自由文本以筛选受影响的资源:
小窍门
“安全检查结果”和“标记”筛选器仅接受单个值。 若要使用多个筛选器,请使用“添加筛选器”。
若要在 Resource Graph Explorer 中以查询的形式查看当前选定的筛选器选项,请选择“打开查询”。
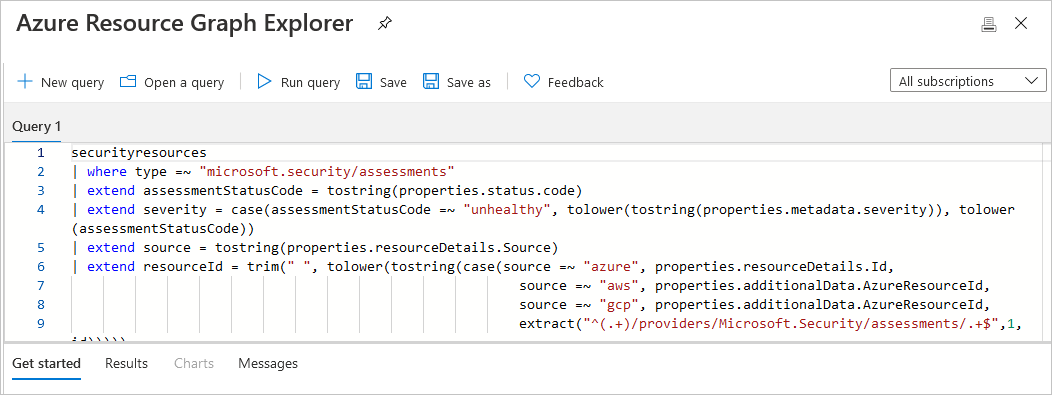
如果定义了一些筛选器并让页面保持打开状态,Defender for Cloud不会自动更新结果。 除非手动重新加载页面或选择“刷新”,否则对资源的任何更改都不会影响显示的结果。

导出清单
导出筛选的清单数据:
要以 CSV 格式保存筛选后的清单,请选择“下载 CSV 报告”。
要在 Resource Graph 资源管理器中保存查询,请选择“打开查询”。 准备好保存查询时,请选择“ 另存为”。 在 “保存查询”中,指定查询名称、说明以及查询是专用查询还是共享查询。
除非手动重新加载页面或选择“刷新”,否则对资源的更改不会影响显示的结果。
访问软件清单
若要访问软件清单,需要以下计划之一:
- 来自 Defender 云安全态势管理(CSPM) 的 无代理计算机扫描。
- 无代理计算机扫描 来自 Defender for Servers P2。
- 从 Defender for Servers 进行 Microsoft Defender for Endpoint 集成。
使用 Azure Resource Graph 浏览器访问和浏览软件清单数据的示例
若要在 Azure Resource Graph 资源管理器中查询软件清单数据,请执行以下操作:
打开 Azure Resource Graph Explorer。

选择以下订阅范围:securityresources/softwareinventories
输入以下任何查询(或自定义或编写你自己的查询!),然后选择“运行查询”。
Azure Resource Graph 的软件库存查询示例
在 Azure Resource Graph Explorer 中使用以下 Kusto 查询语言(KQL)来探索 Defender for Cloud 软件库存数据。
以下查询列出了表中 securityresources 所有发现的软件库存记录,返回每个资产的供应商、软件名称和版本:
securityresources
| where type == "microsoft.security/softwareinventories"
| project id, Vendor=properties.vendor, Software=properties.softwareName, Version=properties.version
请使用以下查询检索软件库存记录,并按版本号进行筛选。 本示例中,运行特定版本或更低版本的 Windows Server 2019 计算机:
securityresources
| where type == "microsoft.security/softwareinventories"
| project id, Vendor=properties.vendor, Software=properties.softwareName, Version=tostring(properties.    version)
| where Software=="windows_server_2019" and parse_version(Version)<=parse_version("10.0.17763.1999")
请使用以下查询识别安装了多个特定软件产品的 Azure 虚拟机。 查询将软件库存条目与 Azure 虚拟机标识符关联起来,仅返回多重匹配的机器:
securityresources
| where type == "microsoft.security/softwareinventories"
| extend vmId = properties.azureVmId
| where properties.softwareName == "apache_http_server" or properties.softwareName == "mysql"
| summarize count() by tostring(vmId)
| where count_ > 1
请使用以下查询将软件库存数据与安全评估结合起来,查找安装了特定软件产品且安全建议不佳的机器。 此示例通过将 Azure VM ID 统一转换为小写,以便进行准确的联接,从而查找安装了 MySQL 且暴露了管理端口的计算机:
securityresources
| where type == "microsoft.security/softwareinventories"
| extend vmId = tolower(properties.azureVmId)
| where properties.softwareName == "mysql"
| join (
    securityresources
| where type == "microsoft.security/assessments"
| where properties.displayName == "Management ports should be closed on your virtual machines" and properties.status.code == "Unhealthy"
| extend vmId = tolower(properties.resourceDetails.Id)
) on vmId
后续步骤
- 查看安全建议
- 管理和响应安全警报
- 连续导出 - 将安全数据导出到 SIEM、SOAR 或其他工具
- 使用Azure工作簿创建自定义安全仪表板
- 启用 Defender for Cloud 计划
- 连接 AWS 帐户
- 连接 GCP 项目
本文介绍如何在 Microsoft Defender XDR 门户中使用 Microsoft Defender for Cloud 中的统一云资产清单来管理和监视多云基础结构。
概述
云资产清单提供了跨 Azure、Amazon Web Services (AWS) 和 Google Cloud Platform (GCP) 的云基础结构的一个视图。 它按工作负荷、关键性和覆盖范围状态对资产进行分组。 它还将运行状况数据、设备操作和风险信号组合在一个接口中。

关键功能
统一的云资产清单为管理和监控您的多云基础设施提供了以下核心能力。
统一多云可见性
云资产库存帮助您在不同云服务提供商之间持续监控和管理资产。
- 全面覆盖:查看 Azure、AWS、GCP 及其他受支持平台上的资产。
- 一致的接口:使用一个接口来管理多云资产。
- 实时同步:查看连接的云环境中的当前资产数据。
- 跨平台关系:查看跨云提供商的依赖关系。
针对工作负荷的特定见解
清单按工作负荷类型进行组织,每个类型提供定制的可见性和数据:
- 虚拟机:在多个云提供商之间具有安全态势和漏洞数据的计算实例
- 数据资源:具有合规性和公开见解的数据库、存储帐户和数据服务
- 容器:具有安全扫描结果的 Kubernetes 群集、容器实例和容器注册表
- AI 和 ML 服务:具有治理和安全上下文的人工智能(AI)和机器学习(ML)资源。
- API:表示性状态传输(REST)应用程序编程接口(API)、无服务器函数和集成服务与曝光分析。
- DevOps 资源:具有安全见解的持续集成和持续部署(CI/CD)管道、存储库和开发工具。
- 标识资源:服务帐户、托管标识和访问控制组件
- 无服务器:函数、逻辑应用和事件驱动的计算资源
高级筛选和范围设置
筛选和范围功能帮助你将库存视图缩小到最重要的资产。
- 持久作用域:使用云作用域,在不同体验中保持一致的筛选。
- 多维筛选:按环境、工作负荷、风险级别和符合性状态进行筛选。
- 搜索功能:使用内置搜索快速查找资产。
- 保存的视图:为重复的操作任务保存筛选视图。
资产分类和元数据
资产清单通过分类和覆盖元数据丰富每项资源,帮助您优先处理安全措施。
资产关键性分类
资产根据以下项自动分类:
- 业务影响:由资产类型、依赖项和组织重要性决定
- 安全状况:基于配置、漏洞和符合性状态
- 风险因素:包括接触 Internet、数据敏感度和访问模式
- 自定义分类:用户定义的关键性规则和手动替代
覆盖率状态指示器
每个资产显示覆盖范围信息:
- Protected:Defender for Cloud的完整保护已启用
- 部分:已启用某些安全功能,其他安全功能可用于升级
- Unprotected:没有Defender for Cloud保护, 需要入驻
- 已排除:显式排除在监视或保护之外
健康状况和风险信号
集成风险指标提供全面的资产上下文:
- 安全警报:活动安全事件和威胁检测
- 漏洞:已知的安全漏洞和所需的修补程序
- 合规性状态:法规和策略合规性评估
- 曝光指标:互联网可访问性、特权访问和攻击面数据
导航和筛选
请使用以下导航和筛选功能,在 Defender 门户中查找并定位云资产。
访问云清单
若要在Microsoft Defender门户中打开云清单,请执行以下操作:
- 导航到 Microsoft Defender 门户
- 从主导航中选择 Assets>Cloud
- 请使用针对工作负载的选项卡以获取重点视图:
- 所有资产:跨所有工作负荷类型的全面视图
- VM:特定于虚拟机的清单和见解
- 数据:数据资源,包括数据库和存储
- 容器:容器和 Kubernetes 资源
- AI:人工智能和机器学习服务
- API:API 和集成服务
- DevOps:开发和部署管道资源
- 标识:标识和访问管理组件
- 无服务器:函数和事件驱动的计算资源
有效使用筛选器
使用筛选器缩小库存范围,确定你想调查的资产和风险。
- 环境筛选:选择特定的云提供商或查看所有环境。
- 范围筛选:应用云范围以匹配组织边界。
- 基于风险的筛选:专注于高风险或公开的资产。
- 工作负荷筛选:将结果缩小到特定的云资源类型。
- 状态筛选:按保护状态、符合性状态或运行状况指示器进行筛选。
搜索和发现
搜索和发现工具帮助您在大型环境中快速定位相关资产。
- 文本搜索:按名称、资源 ID 或元数据查找资产。
- 基于标签的搜索:按云提供商的标签和标注查找资产。
- 高级查询:合并筛选器进行精确资产发现。
- 导出功能:导出筛选结果以供报告和分析。
资产详细信息和见解
在库存中选择资产会显示详细的配置、安全和关系信息。
综合资产信息
每个资产提供详细信息,包括:
- 基本元数据:资源名称、ID、位置和创建时间。
- 配置详细信息:当前设置、策略和已应用配置。
- 安全状况:合规性状态、漏洞评估和安全建议。
- 风险评估:风险分析、威胁情报和风险分数。
- 关系:依赖项、连接和相关资源。
安全建议集成
资产直接链接到相关的安全建议:
- 配置改进:修复配置错误并改进强化。
- 漏洞修正:确定修补和安全更新的优先级。
- 访问控制:改进标识和权限设置。
- 网络安全:改进防火墙规则、分段和公开控制。
事件响应工作流
库存通过以下方法支持安全操作:
- 警报关联:将警报链接到特定资产,以加快调查速度。
- 响应操作:直接从资产上下文打开修正工作流。
- 取证支持:在事件分析期间使用详细的资产上下文。
- 自动化集成:利用 API 访问实现编排和自动响应。
与曝光管理集成
攻击路径可视化
清单中的资产与攻击路径分析集成:
- 路径参与:查看哪些攻击路径包括特定资产。
- 瓶颈点识别:突出显示作为关键汇聚点的资产。
- 目标分类:识别常见的攻击目标。
- 入口点分析:确定可以提供初始访问路径的资产。
关键资产管理
清单支持关键资产工作流:
- 自动分类:资产可由预定义规则标记为关键。
- 手动指定:安全团队可以手动将资产标记为关键。
- 关键性继承:资产关系可能会影响关键性分类。
- 保护优先级:关键资产得到增强的监视和保护。
漏洞管理集成
云资产与漏洞管理无缝连接:
- 统一漏洞视图:在一个仪表板中查看云和终结点漏洞。
- 基于风险的优先顺序:按资产上下文和业务影响确定漏洞的优先级。
- 修正跟踪:跟踪跨云环境的修正进度。
- 合规性报告:生成包含云和终结点数据的报表。
报告和分析
内置报告
- 覆盖范围报告:评估 Defender for Cloud 在整个云资产中的部署情况。
- 风险评估:查看跨多云环境的风险。
- 合规性仪表板:跟踪跨云资产的法规合规性状态。
- 趋势分析:监视一段时间内的安全状况变化。
自定义分析
- 高级搜寻:使用 Kusto 查询语言(KQL)查询云资产数据。
- API 访问:以编程方式访问自定义报表和集成的清单数据。
- 导出功能:以多种格式导出资产数据以供外部分析。
- 仪表板集成:使用云资产清单数据生成自定义仪表板。
限制和注意事项
当前限制
- 实时更新:某些资产更改可能需要一些时间才能出现在库存中。
- 历史数据:在早期推出期间,历史资产数据可能会受到限制。
性能注意事项
- 大型环境:筛选和范围可提高具有许多资产的环境中的性能。
- 刷新速率:资产数据定期刷新。 若要进行实时检查,请使用云提供商控制台。
- 网络依赖项:清单功能需要与云提供商应用程序编程接口(API)建立可靠的连接。
范围限制
部分资产可能出现在 Defender for Cloud 配置的云范围之外:
- 跨范围依赖项:具有跨多个作用域的关系的资产。
- 浮动资产:某些资产类型不支持细粒度范围。
- 继承的权限:从范围外部的父资源继承权限的资产。
最佳做法
库存管理
- 定期评审:定期查看清单,了解准确性和完整性。
- 标记策略:跨云环境使用一致的标记,以便更好地组织。
- 范围配置:配置云范围以匹配组织。
- 筛选器优化:保存每日任务的有用筛选器组合。
安全运营
- 关键资产重点:优先监视和保护业务关键型资产。
- 基于风险的方法:使用风险指示器来指导安全重点和资源分配。
- 集成工作流:在事件响应和漏洞工作流中使用清单数据。
- 自动化机会:识别使用清单 API 自动执行的重复任务。
查看清单
在 Microsoft Defender 门户中,导航到 Assets>Cloud。
查看统一云资产概述:
- 总资源在所有已连接的云环境中
- 安全态势摘要显示正常资源与不正常资源
- 覆盖率指标指示 Defender for Cloud 保护状态
- 按风险级别显示资产的风险分布
使用特定于工作负荷的选项卡专注于特定资产类型:
- 为虚拟机和计算实例选择 VM
- 选择用于数据库和存储资源的数据
- 选择容器以管理 Kubernetes 和容器相关资产
- 选择 AI 用于 AI 和机器学习工作负载
- 选择 API 进行 API 管理和端点配置。
- 为开发管道资源选择 DevOps
- 为标识和访问管理资产选择“标识”
- 为函数和无服务器计算选择无服务器
应用全局范围筛选器以专注于特定的云范围或组织边界
选择一个资产以查看详细信息:
- 按风险级别优先排序的安全建议
- 具有威胁侦测分析的安全警报
- 攻击路径参与情况展示对潜在攻击场景的参与情况
- 符合安全标准的状态
- 包括 互联网暴露和横向移动潜力在内的风险因素