在 Microsoft Defender for Cloud 中启用适用于容器的 Microsoft Defender 计划,以保护 Kubernetes 集群和容器工作负载。 本文将带你了解如何在 Azure 门户中启用 Azure Kubernetes Service (AKS)、Amazon Elastic Kubernetes Service(EKS)、Google Kubernetes Engine (GKE)以及支持 Azure Arc 的 Kubernetes 集群的计划。 启用该计划后,你可以配置诸如运行时威胁检测、漏洞扫描和安全态势评估等防护组件。
先决条件
在开始之前,请确保:
启用 Defender for Containers 计划
要在Azure门户中启用Defender for Containers计划用于你的AKS集群:
登录到 Azure 门户。
转到 Microsoft Defender for Cloud>环境设置。
选择 AKS 群集所在的订阅。
在 Defender 计划页面上,找到 “容器” 行,并将状态切换为 “启用”。
在“容器计划”行中选择 “设置 ”。
切换相关容器组件的 Defender 功能:开启或关闭。
计算机的无代理扫描
在 Kubernetes 节点上执行无代理漏洞和机密扫描。
- 若要从无代理扫描中排除计算机,请添加排除标记名称和值。
Defender 传感器
将Defender传感器部署到群集节点,以收集用于威胁检测的运行时安全遥测。
-
启用 Defender 安全门控: 添加了一层准入控制层,该层会在工作负载在群集中运行之前,根据安全策略评估部署。
-
启用Defender运行时反恶意软件:启用 Kubernetes 主机和容器的运行时恶意软件检测,并且可以选择性地实时阻止恶意文件执行。
Azure Policy
为 Kubernetes 部署 Azure Policy 插件,以启用 Kubernetes 的安全状况评估和相关安全建议。
Kubernetes API 访问
允许 Defender for Cloud 访问 Kubernetes API,以获取群集清单、进行配置分析,并利用依赖于 Kubernetes 元数据的功能。
注册表访问
为存储在连接的注册表中的容器映像启用无代理漏洞评估。

选择 继续。
选择“保存”。
先决条件
在开始之前,请确保:
启用 Defender for Containers 计划
要为您的EKS集群启用Defender for Containers计划:
登录到 Azure 门户。
转到 Microsoft Defender for Cloud>环境设置。
选择相关的 AWS 连接器。
在 Defender 计划页面上,找到 “容器” 行,并将状态切换为 “启用”。
在“容器计划”行中选择 “设置 ”。
打开相关 Defender for Containers 组件:
无代理威胁防护
收集 Kubernetes 控制平面审核日志并对其进行分析,以便进行控制平面威胁检测。 日志通过 AWS 服务(如 CloudWatch、S3、Kinesis 和 SQS)进行路由。
- 如果启用,请设置审核日志保留期(以天为单位),以控制控制平面审核日志的存储时间。
自动预配 Azure Arc 的 Defender 传感器
将 Defender 传感器部署为 Azure Arc Kubernetes 扩展。 传感器作为守护程序集在群集节点上运行,并根据节点和工作负荷遥测提供运行时威胁检测。
注释
启用自动预配后,在发现群集后安装Defender传感器,可能需要几个小时才能完成。
自动为 Azure Arc 预配 Azure Policy 扩展
将 Azure Policy 扩展部署到群集,以启用 Kubernetes 安全状况评估和相关安全建议。
Kubernetes API 访问
允许Defender for Cloud访问 Kubernetes API 服务器,以获取依赖于 Kubernetes 元数据和状态的群集清单、配置分析和功能。
注册表访问 为 Amazon ECR 中的容器映像启用无代理漏洞评估。 推送到 ECR 的图像会自动扫描(通常在 24 小时内)。
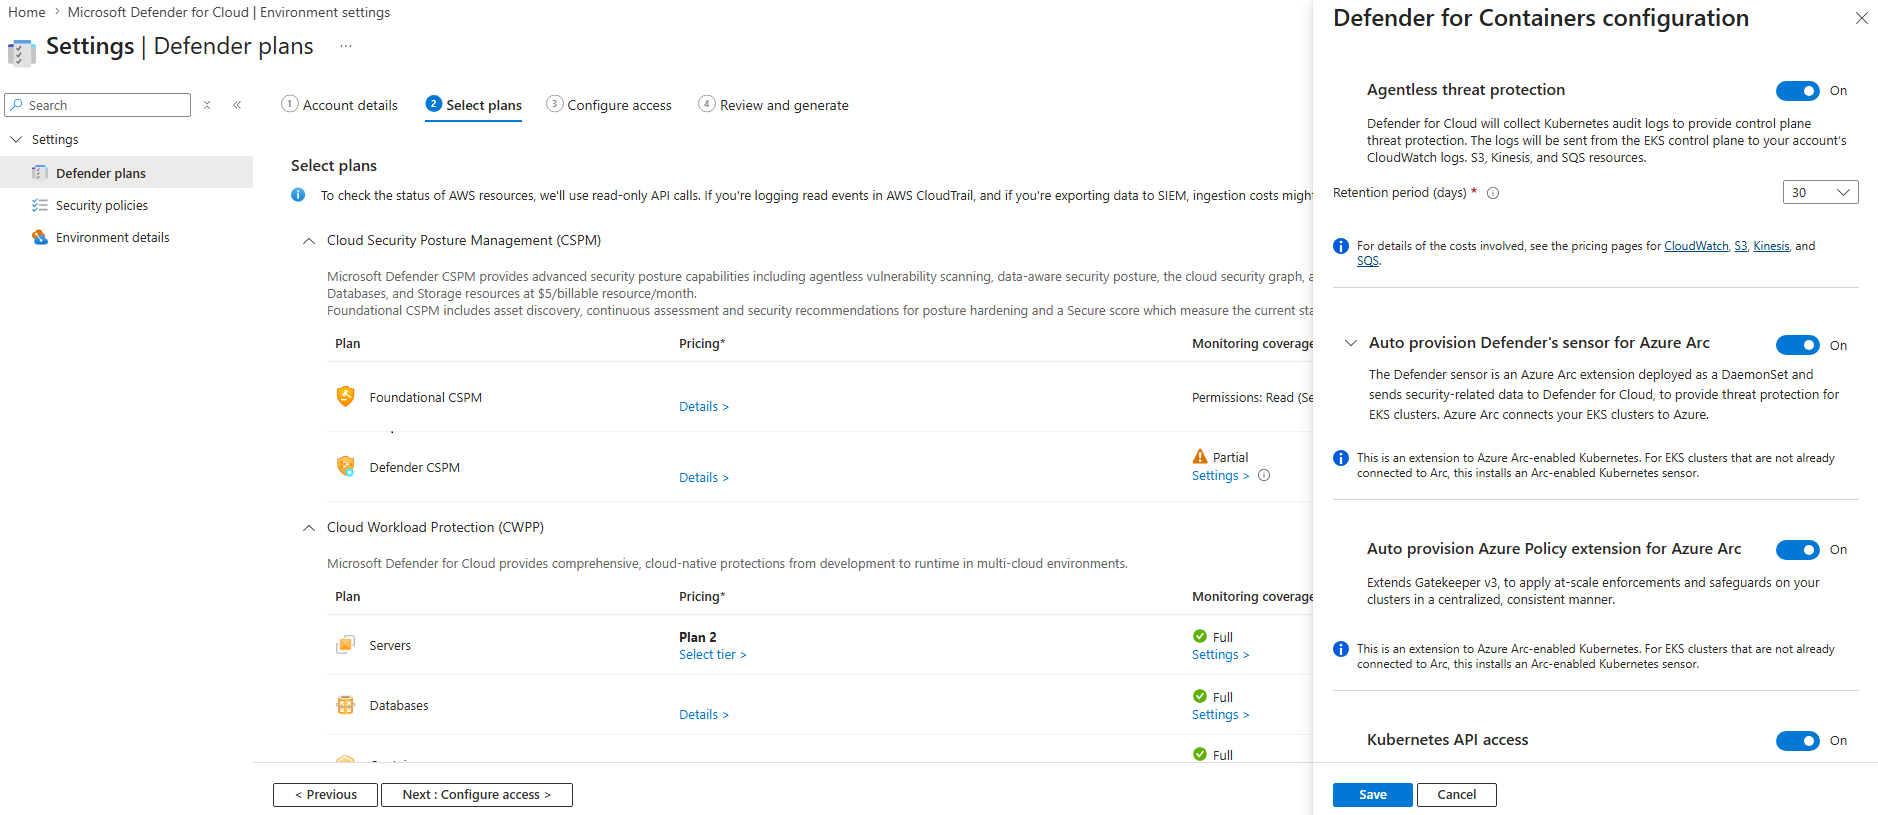
选择“保存”。
选择 “下一步:配置访问权限 >”。
重新生成连接器的 AWS CloudFormation 模板,并使用它 更新 AWS CloudFormation 中的现有堆栈。
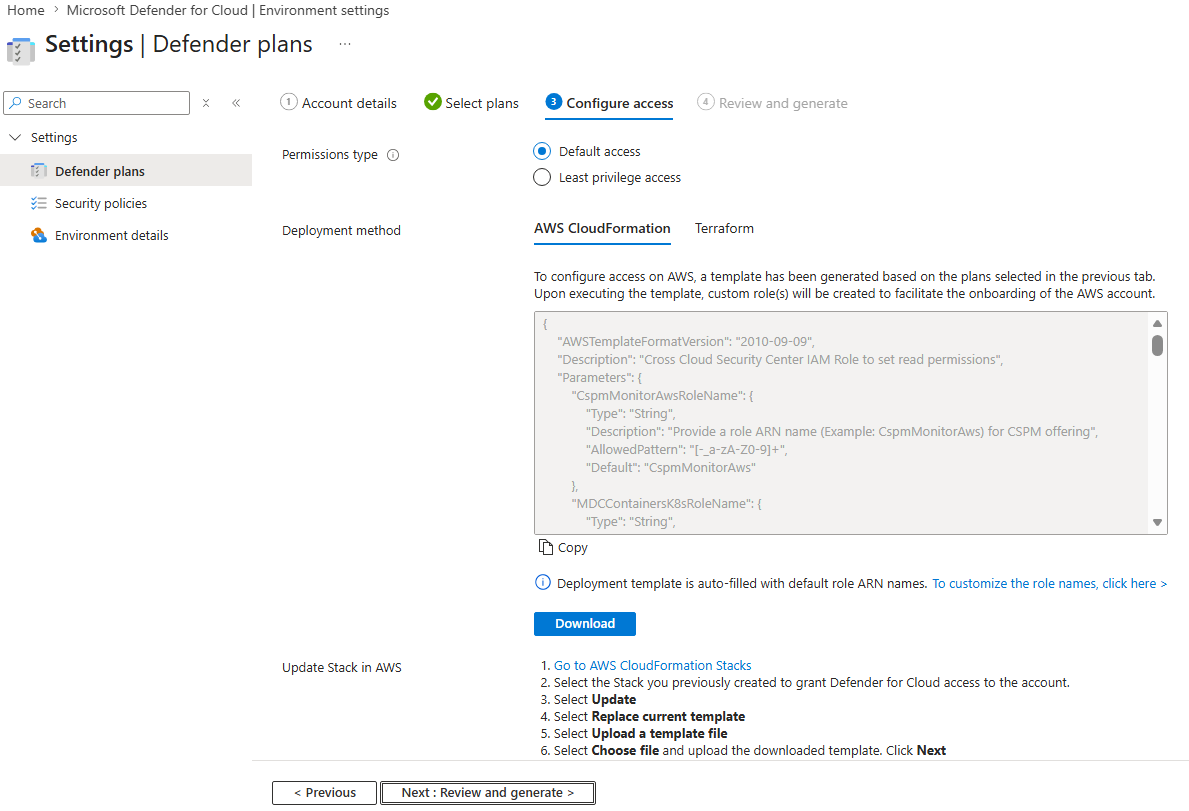
选择 “下一步:查看并生成 >”。
选择更新。
先决条件
在开始之前,请确保:
启用 Defender for Containers 计划
要为您的 GKE 集群启用 Defender for Containers 计划:
登录到 Azure 门户。
转到 Microsoft Defender for Cloud>环境设置。
选择相关的 GCP 连接器。
在 Defender 计划页面上,找到 “容器” 行,并将状态切换为 “启用”。
在“容器计划”行中选择 “设置 ”。
打开相关 Defender for Containers 组件:
无代理威胁防护
收集 Kubernetes 控制平面审核日志并对其进行分析,以便进行控制平面威胁检测。 日志从 GKE 导出到 Google Cloud 项目。
自动预配 Azure Arc 的 Defender 传感器
将 Defender 传感器部署为 Azure Arc Kubernetes 扩展。 传感器作为守护程序集在群集节点上运行,并根据节点和工作负荷遥测提供运行时威胁检测。
-
启用Defender安全门控
先添加将根据安全策略评估部署的准入控制层,然后再在群集中运行工作负荷。
注释
启用自动预配后,在发现群集后安装Defender传感器,可能需要几个小时才能完成。
自动为 Azure Arc 预配 Azure Policy 扩展
将 Azure Policy 扩展部署到群集,以启用 Kubernetes 安全状况评估和相关安全建议。
Kubernetes API 访问
允许Defender for Cloud访问 Kubernetes API 服务器,以获取依赖于 Kubernetes 元数据和群集状态的群集清单、配置分析和功能。
注册表访问
为 Google 容器注册表(GCR)和制品库中存储的容器映像启用无代理漏洞评估。

选择“保存”。
选择 “下一步:配置访问权限 >”。
在 GCP 项目中重新生成并重新运行载入脚本。
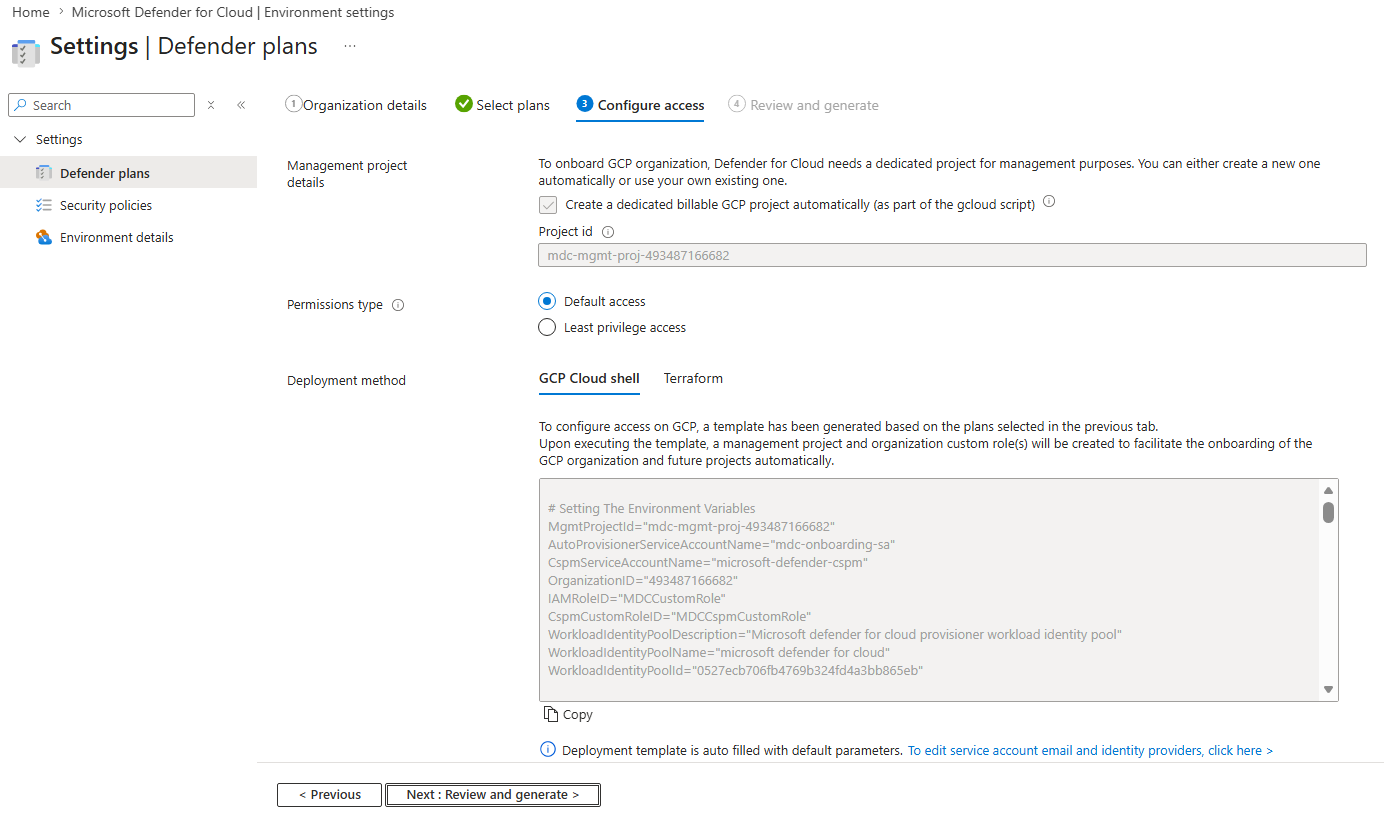
选择 “下一步:查看并生成 >”。
选择更新。
先决条件
在开始之前,请确保:
启用 Defender for Containers 计划
要启用Azure Arc启用的Kubernetes集群的Defender for Containers计划:
登录到 Azure 门户。
转到 Microsoft Defender for Cloud>环境设置。
选择包含 Azure Arc 启用的 Kubernetes 集群资源的Azure 订阅。
在 Defender 计划页面上,找到 “容器” 行,并将状态切换为 “启用”。
在“容器计划”行中选择 “设置 ”。
打开相关 Defender for Containers 组件:
计算机的无代理扫描
在 Kubernetes 节点上执行无代理漏洞和机密扫描。
Defender 传感器
将Defender传感器部署到群集节点,以收集用于威胁检测的运行时安全遥测。
Azure Policy
为 Kubernetes 部署 Azure Policy 插件,以启用 Kubernetes 的安全状况评估和相关安全建议。
Kubernetes API 访问
允许 Defender for Cloud 访问 Kubernetes API,以获取群集清单、进行配置分析,并利用依赖于 Kubernetes 元数据的功能。
注册表访问
为存储在连接的注册表中的容器映像启用无代理漏洞评估。
选择“保存”。
验证计划是否已启用
为确认Defender for Containers计划已启用且所需组件已激活:
登录到 Azure 门户。
转到 Microsoft Defender for Cloud>环境设置。
选择你启用了Defender for Containers的订阅或连接器。
验证 容器 是否已设置为 On。
选择“容器”旁边的 “设置” ,并确认已启用所需的组件。
相关内容


