在任何攻击面缩减 (ASR) 规则部署中,关键的一部分都是监控规则对设备的影响。 你可以通过使用 ASR 规则报告、高级搜寻查询、设备时间线或 Windows 事件查看器,在你的 Microsoft Defender for Endpoint 组织中查看 ASR 规则事件。 有关 ASR 规则的详细信息,请参阅 攻击面减少 (ASR) 规则概述。
查看 ASR 规则报表
注意
此功能需要 Microsoft Defender for Endpoint 计划 2 或 Microsoft Defender 商业版。
有关完整信息,请参阅Microsoft Defender门户中的攻击面减少规则报告。
在高级搜寻中查询 ASR 规则事件
注意
此功能需要Microsoft Defender for Endpoint计划 2。
Microsoft Defender XDR最强大的功能之一是高级搜寻。 如果不熟悉高级搜寻,请参阅 使用高级搜寻主动搜寻威胁。
高级搜寻是 Microsoft Defender 门户中的一种基于 Kusto 查询语言 (KQL) 的威胁搜寻工具,可让你浏览从设备捕获的长达 30 天的(原始)数据。 可以主动检查事件,以查找已知和潜在威胁的有趣指标和实体。
通过高级搜寻,可以提取 ASR 规则信息、创建报告,并从 ASR 规则获取特定审核或阻止事件的详细上下文。
可在 Defender 门户 DeviceEvents 的“高级搜寻”页上的https://security.microsoft.com/v2/advanced-hunting表中找到 ASR 规则事件。
高级搜寻中显示的攻击面减少事件限制为每小时出现的唯一进程。 攻击面减少事件的时间是指在该小时内首次发现事件的时间。
以下示例查询使用 ASR 规则作为数据源报告过去 30 天内的所有事件。 查询按 ActionType 计数进行汇总,这是 ASR 规则。
DeviceEvents
| where Timestamp > ago(30d)
| where ActionType startswith "Asr"
| summarize EventCount=count() by ActionType
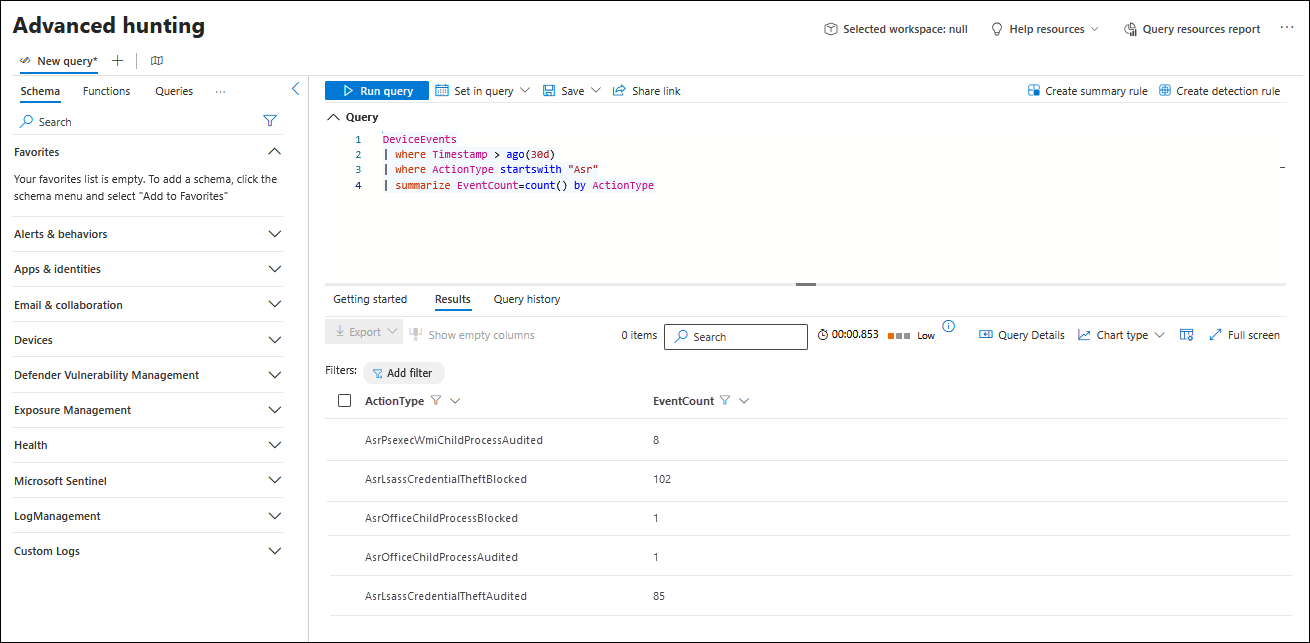
若要专注于特定规则并获取有关实际文件和进程的详细信息,请更改筛选器 ActionType ,并将该 summarize 行替换为 project 包含要查看的字段的行。 以下查询会筛选出 Office 子进程 ASR 事件,并从 RuleId 中提取相应的 AdditionalFields,以帮助规则行为故障排除:
DeviceEvents
| where (ActionType startswith "AsrOfficechild")
| extend RuleId=extractjson("$Ruleid", AdditionalFields, typeof(string))
| project DeviceName, FileName, FolderPath, ProcessCommandLine, InitiatingProcessFileName, InitiatingProcessCommandLine
高级搜寻允许自定义查询以面向单个设备或从整个环境中提取见解。
有关搜寻选项的详细信息,请参阅 揭秘攻击面减少规则 - 第 3 部分。
在设备时间线中查看 ASR 事件
注意
此功能需要 Microsoft Defender for Endpoint 计划 2 或 Microsoft Defender 商业版。
相比高级搜寻,Defender for Endpoint 设备时间线是范围较窄的替代方案。 有关详细信息,请参阅 Microsoft Defender for Endpoint 设备时间线。
若要在 Microsoft Defender 门户中打开设备的设备时间线,请完成以下步骤:
在“设备清单”页面上的相应选项卡中(例如,所有设备或计算机和移动设备),通过选择设备名称链接来选中设备。
在打开的详细信息页中,选择“ 时间线 ”选项卡。
在“ 时间线 ”选项卡上,选择“ 筛选器”。 在打开的“筛选器”浮出控件中,从“事件组”部分选择“ASR 事件”,然后选择“应用”。
默认时间范围为 1 周,但你也可以选择 1 天、 3 天、 30 天或 30 天内的自定义日期范围。
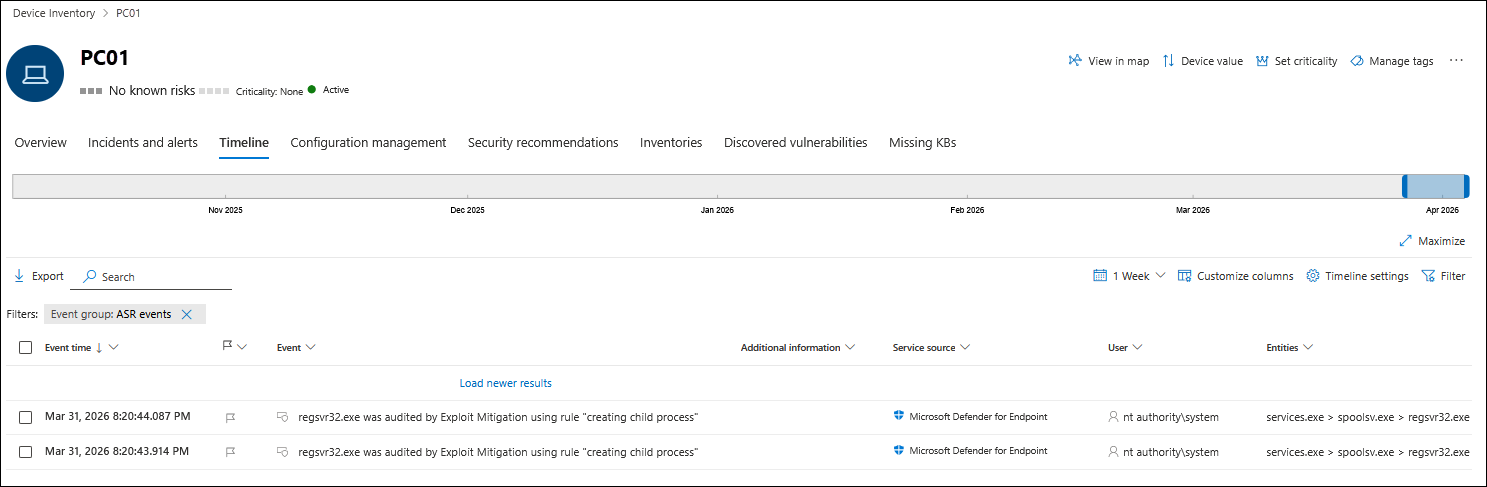
在Windows 事件查看器中查看 ASR 事件
有关完整信息,请参阅 Windows 事件查看器中的攻击面减少事件。
排查 ASR 规则
若要对 ASR 规则进行故障排除,请参阅 对攻击面减少规则进行故障排除。