注意
本文介绍 Microsoft Defender 门户中的威胁情报简报代理嵌入式体验。 若要详细了解Security Copilot中的独立体验,请阅读威胁情报简报代理 (独立体验) 。
威胁情报分析师在创建有用的可操作简报时面临许多挑战。 构建简报需要从多个威胁源、工具和门户收集数据。 然后,分析师必须筛选、关联和分析此数据,以将风险映射到其组织。 所有这些工作都发生在他们甚至可以开始编写报表之前。 由于这些步骤可能需要数小时甚至数天,威胁往往在简报准备好前发生变化,这可能导致简报过时。
Microsoft Defender 中的 智能 Microsoft Security Copilot 副驾驶® 威胁情报简报代理可解决这些痛点。 它会在几分钟内基于最新的威胁参与者活动以及内部和外部漏洞信息生成威胁情报简报。 它可以通过创建一个自定义的相关报告来帮助安全团队节省时间,该报表为 CSO、安全经理和分析师提供关键的态势感知和防御工作的坚实基础。
该代理利用自动化、生成式 AI 和广泛的威胁情报数据。 在生成简报时,它会根据上一步的结果选取每个下一步。 这样,它就可以实时决定要包括和排名的威胁。 然后,代理将收集的威胁情报和漏洞发现变成一个明确的报告,不同的受众可以读取和采取行动。
威胁智能简报智能体最适合已启用 Microsoft Defender for Endpoint 和 Microsoft Defender 外部攻击面管理的客户,因为该智能体依赖这些第一方集成提供的信号和见解,来生成准确且上下文信息丰富的报告。 在开始之前,请先审查前 置条件 ,确保你具备所需的产品、插件和权限。
观看此视频,了解威胁情报简报代理的运行情况,从设置到生成第一个简报。
在何处查找威胁情报简报代理
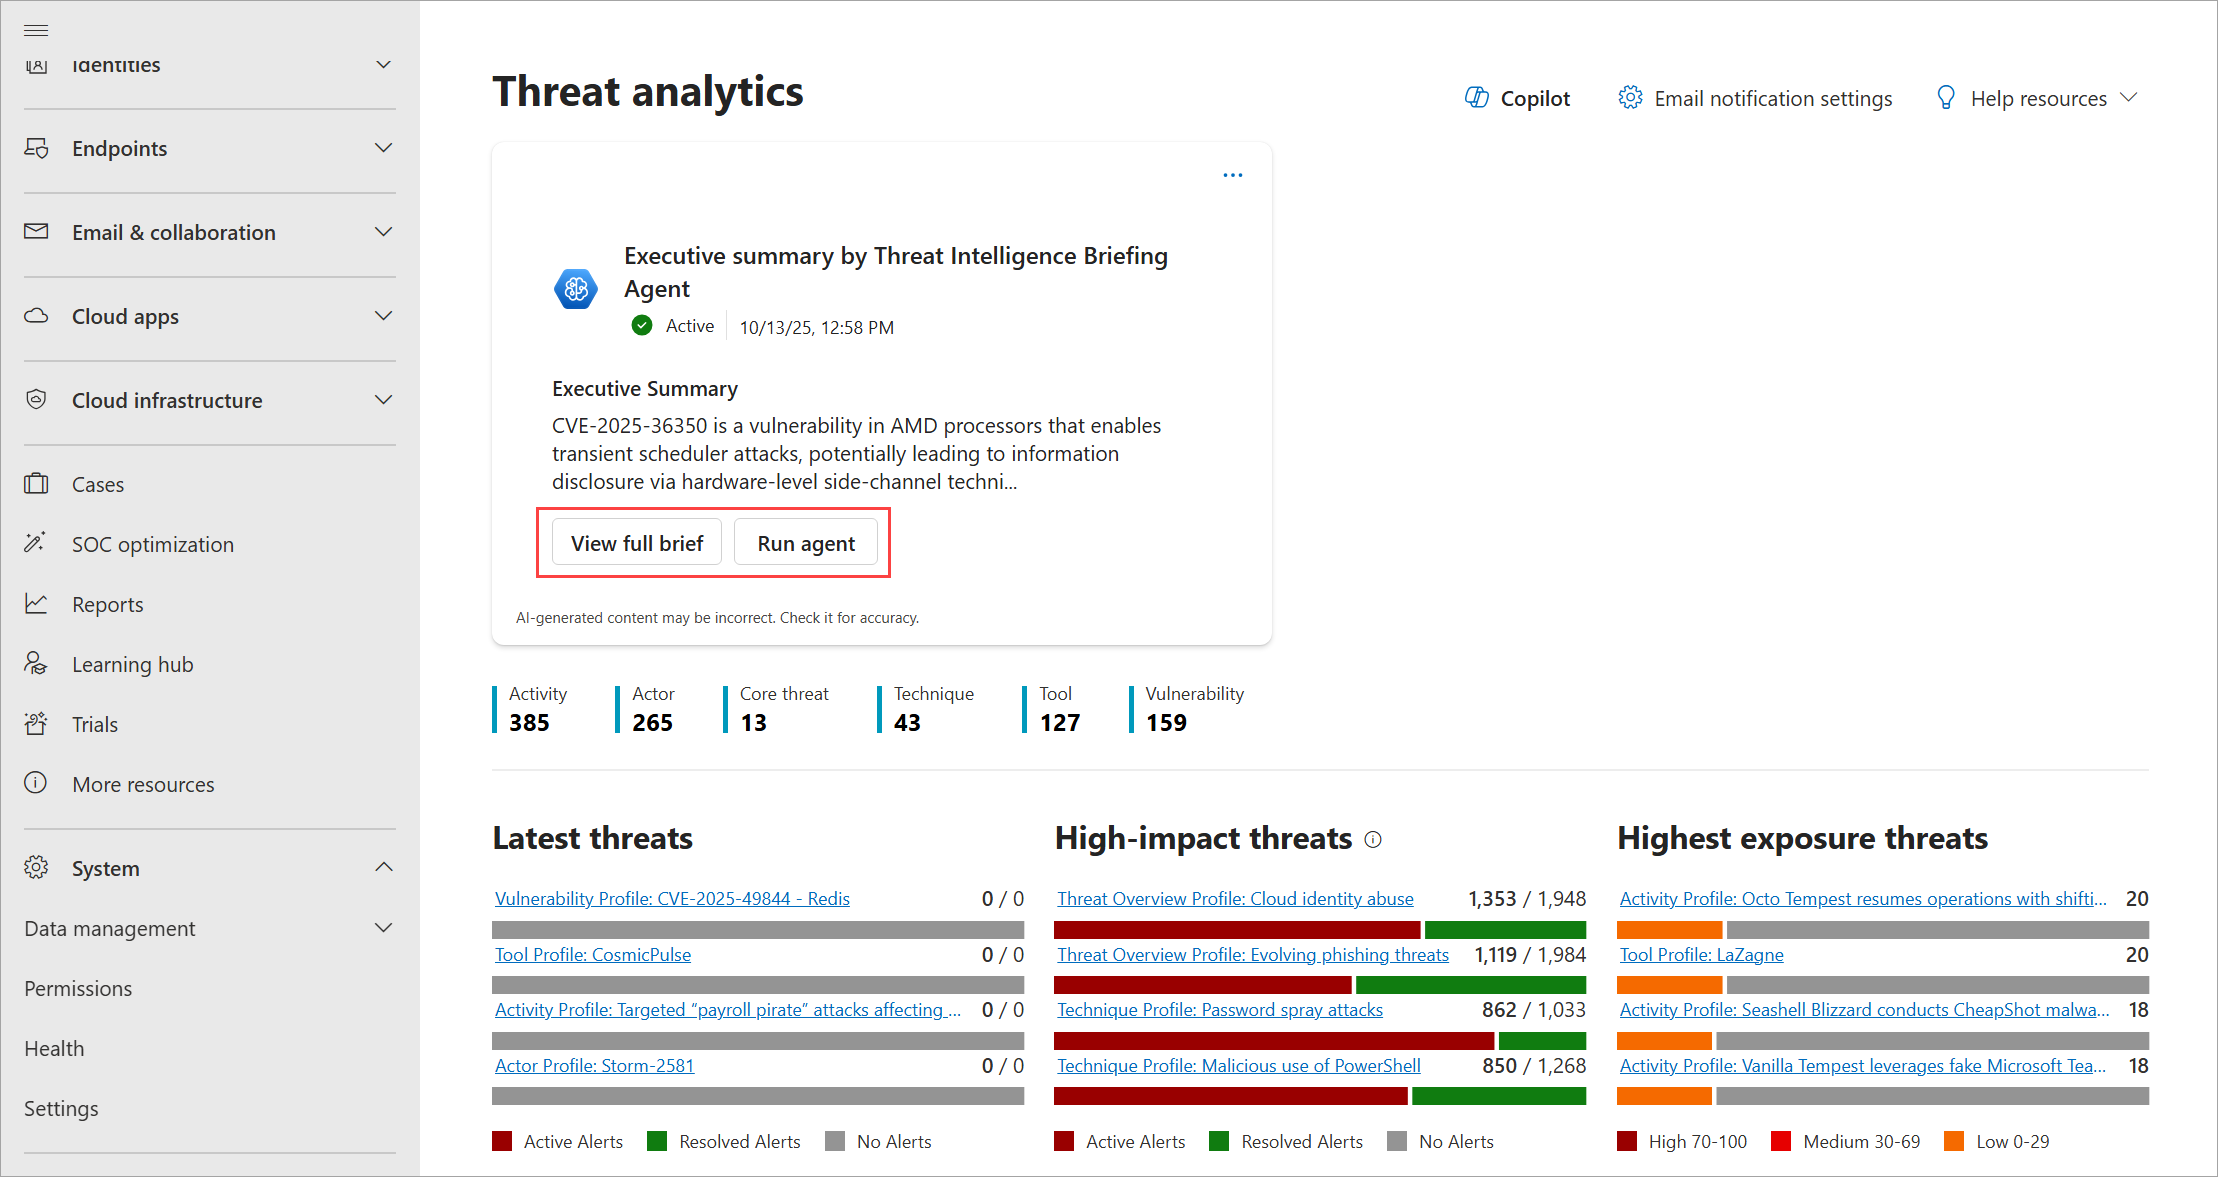
可以在Defender门户中威胁分析页面顶部的横幅中找到威胁情报简报代理。
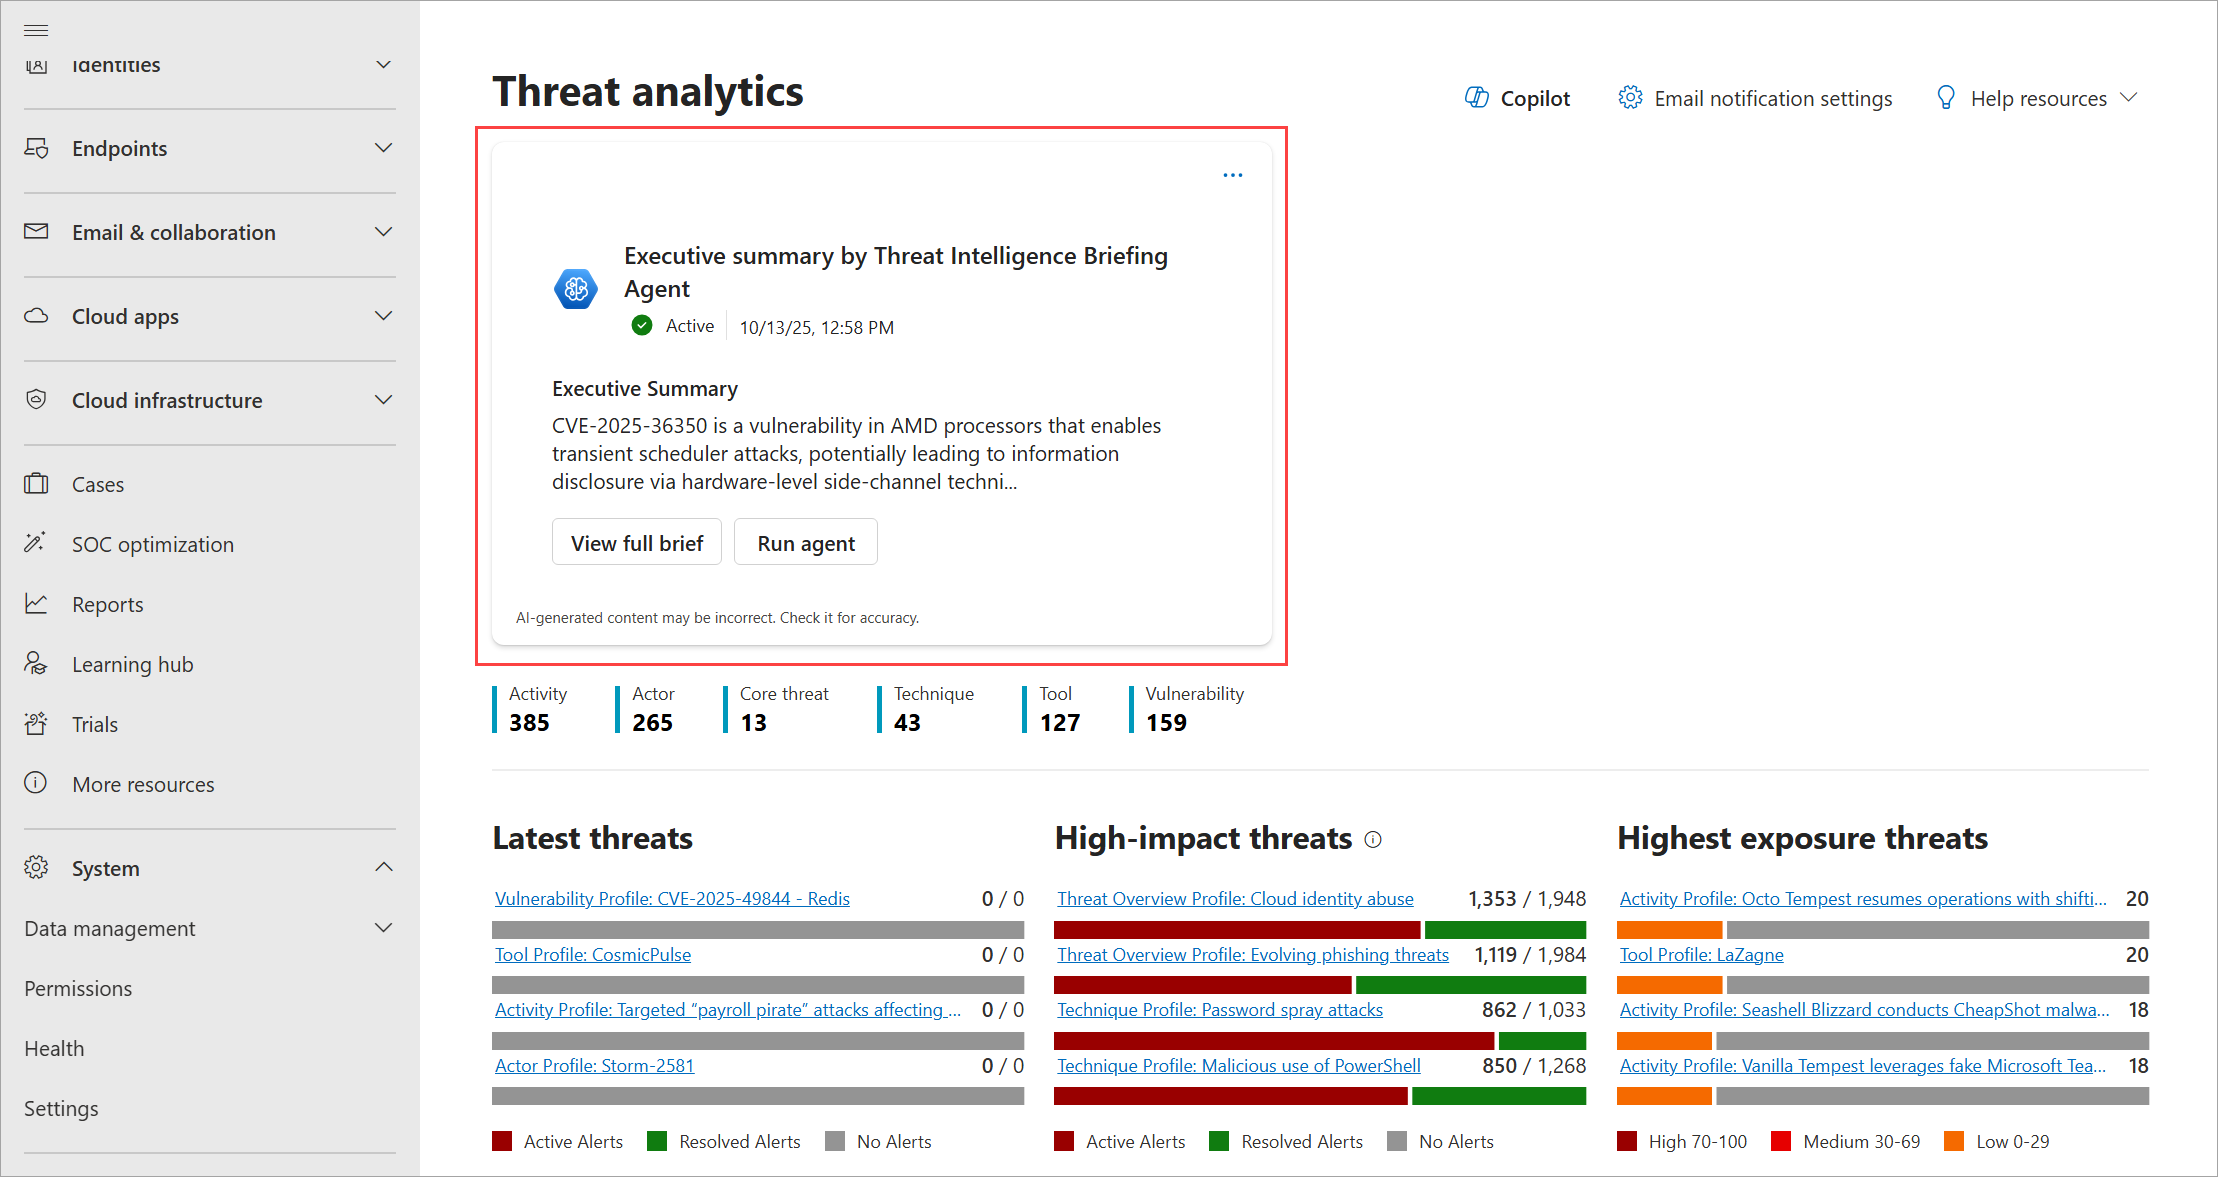
若要打开威胁分析,请转到导航菜单中 的威胁情报>威胁分析 。
先决条件
在设置威胁情报简报代理之前,请确保已准备好以下产品、插件和权限。
必备产品
需要使用智能 Microsoft Security Copilot 副驾驶®才能运行此智能体。
Security Copilot 插件
若要运行此代理,需要以下插件:
- Microsoft威胁情报
- Microsoft 威胁情报代理
以下插件是可选的,但可以向输出添加更多上下文:
- Microsoft Defender 外部攻击面管理
用户帐户权限
重要
身份与权限要求: 该代理必须连接到用户账户或新的 代理身份(服务主体)( 推荐)。 代理可以从Defender 外部攻击面管理和Defender 漏洞管理读取数据。 在配置代理之前,在帐户或标识上设置正确的权限。
连接到代理或创建的代理标识的用户帐户必须具有以下权限:
所需权限:
- Microsoft Defender for Endpoint:访问Defender 漏洞管理数据
- 安全读取器: 访问威胁分析和代理结果
- 安全管理员:访问代理载入和配置
可选权限:
- 风险管理(读取):访问 Microsoft 安全风险管理见解,包括外部攻击面管理数据
基于角色的访问:
- 所有者和贡献者可以在 Microsoft Security Copilot 代理库页面中查看由威胁情报简报代理生成的报告
重要
设置权限后,激活Microsoft Defender统一的基于角色的访问控制 (RBAC) 模型,使角色生效。
提示
请考虑使用专用服务帐户来运行代理,以保持职责分离并增强安全监视。
代理触发器
此代理按在安装期间配置的设置时间间隔运行,或者在你想要运行时手动运行。
为智能体设置智能体标识
服务主体是Microsoft Entra ID中的应用程序标识,它允许应用代表其访问资源。 威胁情报简报代理可使用专用的代理身份(服务主体)运行,并且仅具有在 Microsoft Defender 中所需的最低读取权限。 本节描述了如何创建或重用最低权限角色,注册代理的服务主体,并分配最低权限角色。
在为威胁情报简报代理设置代理标识之前,请确保您的环境中已有该代理。 还必须满足以下先决条件:
- 用于注册服务主体和分配角色的租户级管理员权限。
- Azure CLI (az login) 安装并进行身份验证。 有关详细信息,请参阅 Azure CLI 入门。
- 具有对 Defender 统一 RBAC 或等效权限管理的访问权限。
若要设置代理标识,请执行以下操作:
创建或重用最低特权角色
创建角色或重用包含以下最低权限的现有角色:
- 安全操作 > 安全数据 >安全数据基础知识 (读取)
- 安全状况 > 安全状况管理 >漏洞管理(只读)
可以重复使用至少提供这些级别的读取访问权限的其他角色。 遵循最小权限原则,并严格限定分配范围。
注册代理的服务主体(代理标识)
首先,获取Microsoft Graph访问令牌。 以下 Azure CLI 命令检索 Microsoft Graph 持有者令牌,你可在后续 curl 请求中重用该令牌以注册服务主体。 作为租户管理员执行以下命令:
TOKEN=$(az account get-access-token \
   --tenant <your tenant ID> \
   --resource-type ms-graph \
   --query accessToken -o tsv)
接下来,通过向 Microsoft Graph 发送 POST 请求,在你的租户中为代理标识注册服务主体。 该请求创建代理用于认证的服务主体对象:
curl -X POST https://graph.microsoft.com/v1.0/servicePrincipals \
   -H "Authorization: Bearer $TOKEN" \
   -H "Content-Type: application/json" \
   -d '{
      "appId": "43d7b169-1d9e-4d32-8cd8-06c5974ed90c"
   }'
可选: 为了验证服务主体是否成功创建,请运行以下 GET 请求。 该请求通过应用ID向Microsoft Graph查询服务主体,并返回其详细信息,以便您在继续前验证设置:
curl -X GET "https://graph.microsoft.com/v1.0/servicePrincipals?$filter=appId eq '43d7b169-1d9e-4d32-8cd8-06c5974ed90c'" \
  -H "Authorization: Bearer $TOKEN"
将最低特权角色分配给服务主体
- 在 Defender 门户中,转到 设置>角色和权限(统一 RBAC)>分配>添加分配
- 指定以下参数:
- 主要: 选择在步骤 2 中创建的服务主体。
- 作用: 选择具有步骤 1 中提到的两个读取权限的自定义角色。
- 范围: 选择所需的最小作用域(特定资产或订阅)。
- 保存任务。
配置 Defender for Endpoint 角色权限
除了统一 RBAC 角色分配外,代理标识还必须具有访问漏洞和设备数据所需的 Defender for Endpoint 权限:
- 登录到Microsoft Defender门户。
- 导航到 “设置>终结点>权限>角色”。
- 找到分配给威胁情报简报代理的自定义角色 (例如,“威胁情报简报代理”) 。
- 编辑角色并确认已启用以下权限:
- 高级搜寻 - 读取
- 漏洞管理 - 读取
- 计算机配置 - 读取
- 设备清单 - 读取
- 如果进行了更新,请保存任何更改。
向设备组授予对代理标识的访问权限
代理身份还必须具有对包含您的端点的设备组的访问权限。 如果没有此访问权限,代理将无法查询设备漏洞数据,并且简报的“公开报告”部分可能显示为“不可用”或返回零结果。
- 在Microsoft Defender门户中,转到“设置>终结点>设备组”。
- 对于包含生产终结点的每个设备组:
- 打开设备组。
- 选择“ 用户访问” 部分。
- 添加威胁情报简报智能体标识。
- 授予读取权限。
- 保存更改。
等待权限同步,然后设置代理
重要
在运行代理程序之前,请等待权限更新在 Microsoft Defender 各服务之间完成同步。
权限同步后, 设置威胁情报简报代理 并连接创建的代理标识。
设置代理
若要首次运行威胁情报简报代理,请执行以下步骤:
在“威胁分析”页顶部的“威胁情报简报代理”横幅上,选择“ 设置代理”。
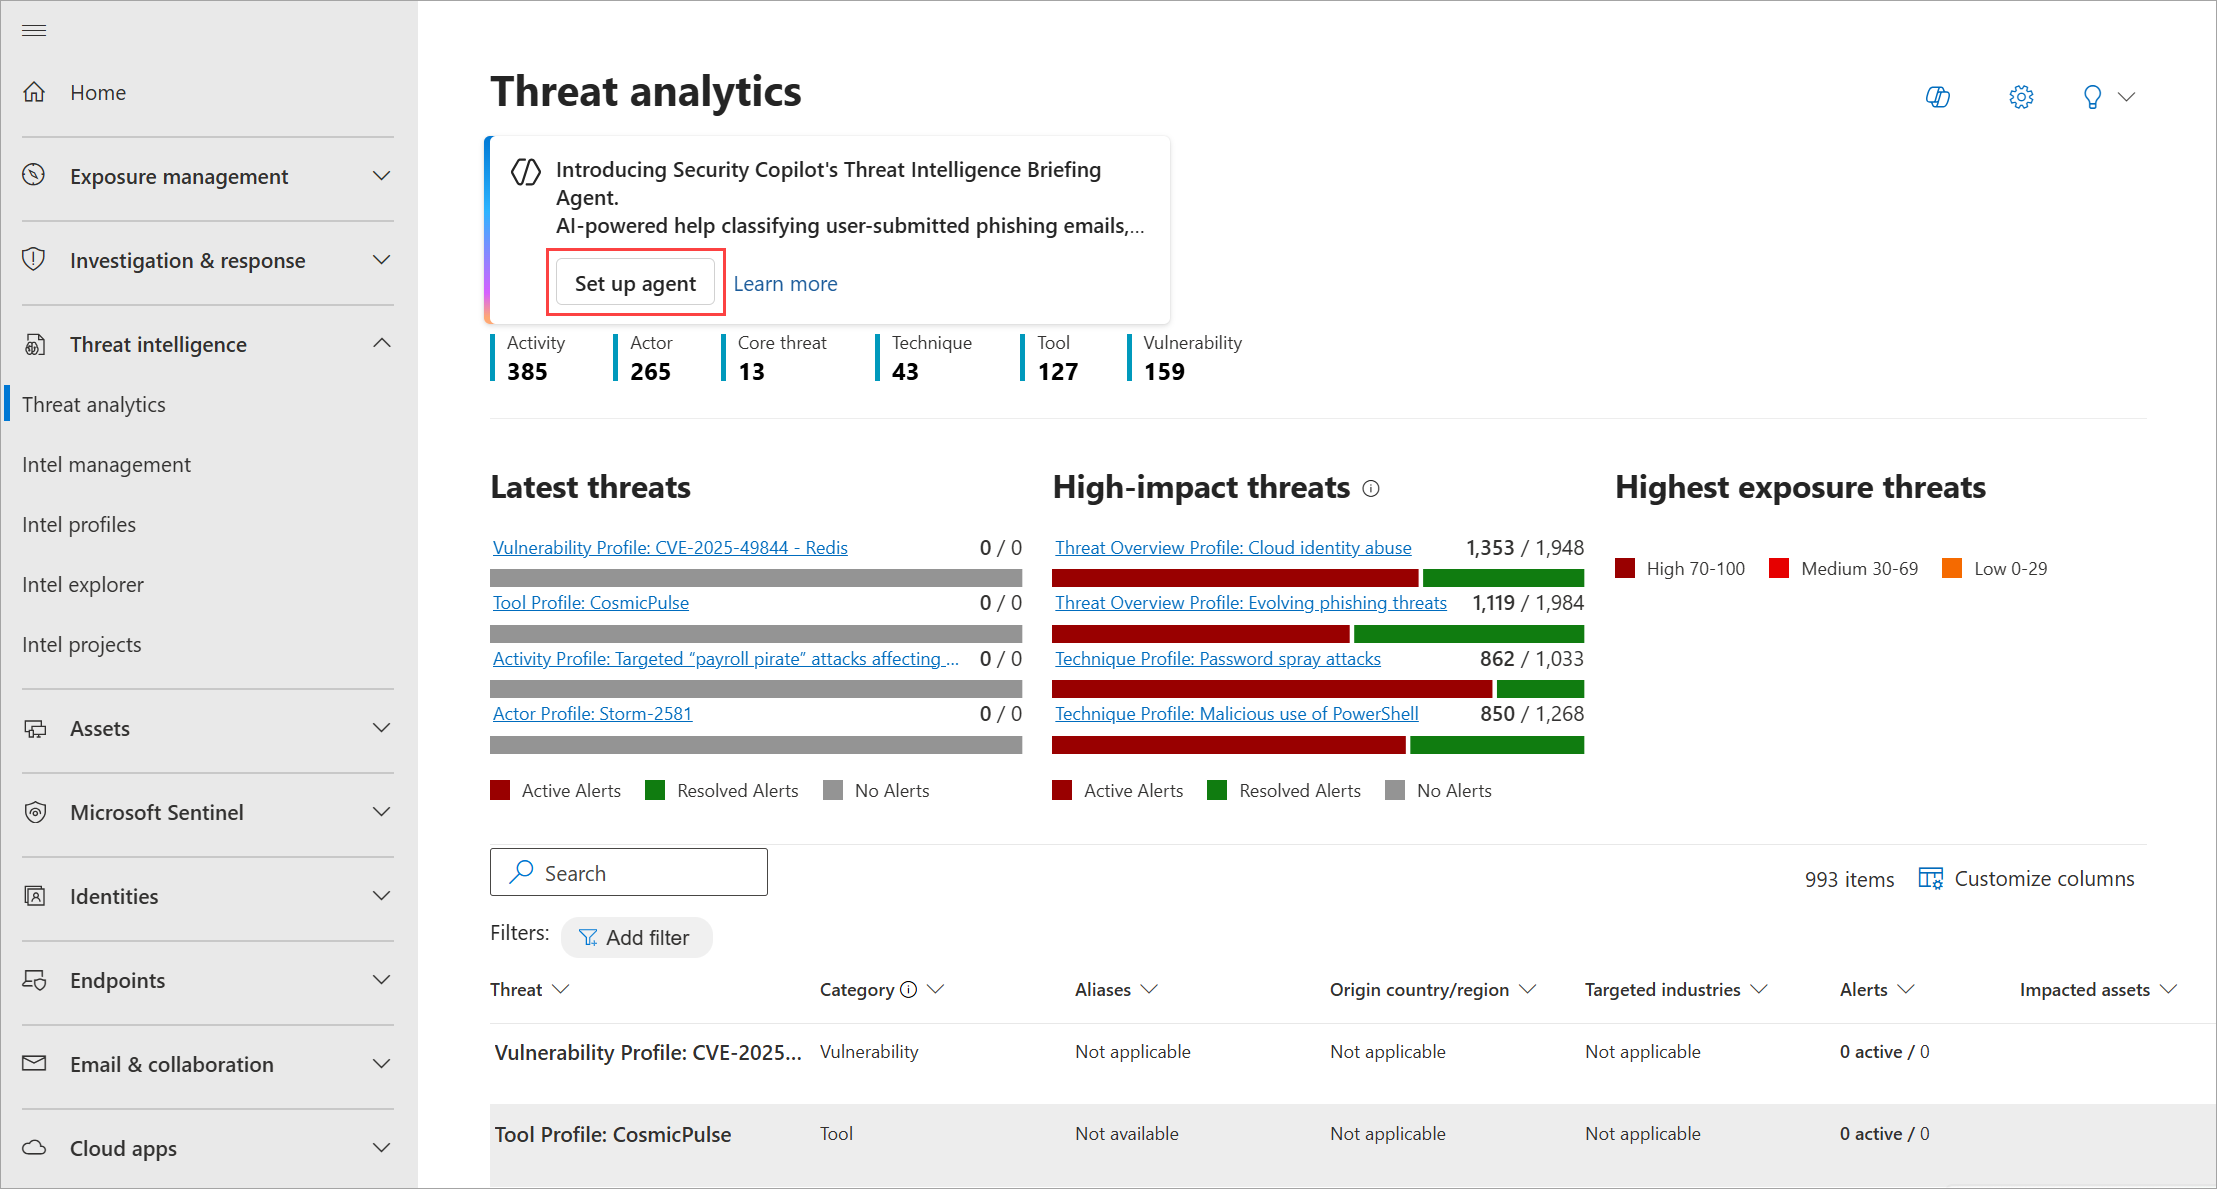
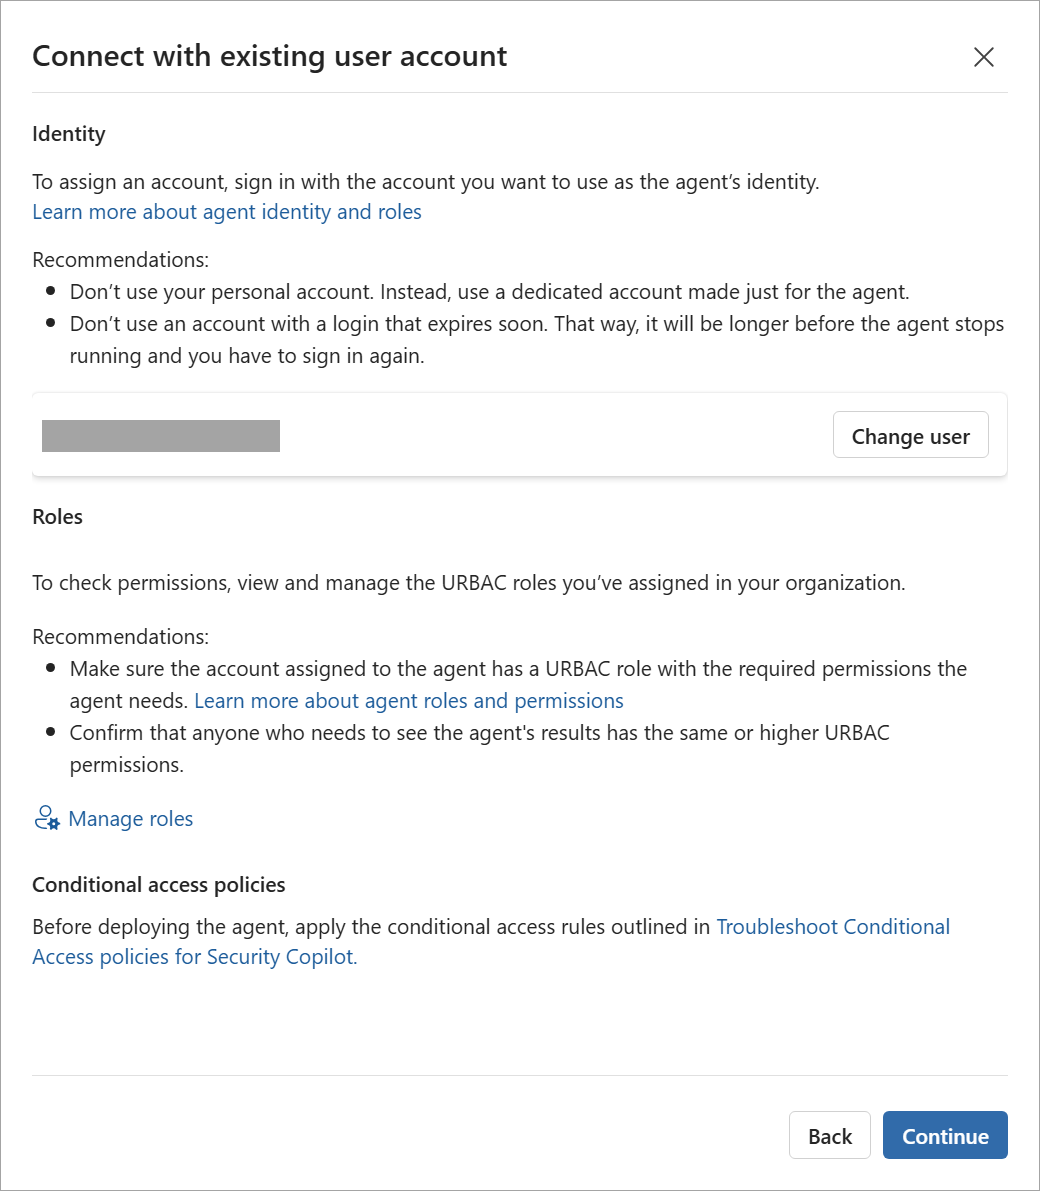
在显示的弹出窗口中,查看代理详细信息,然后选择“ 下一步”。
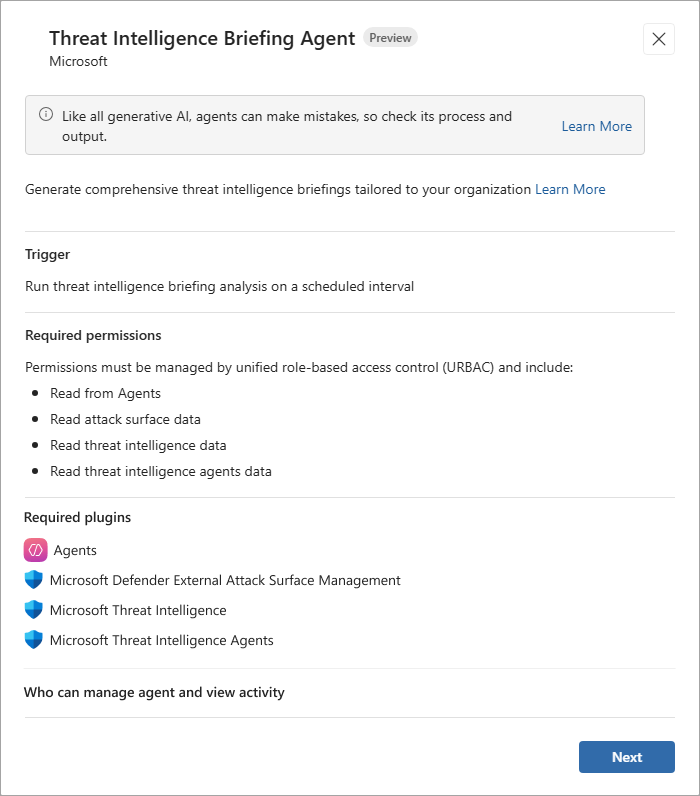
连接用户帐户或代理标识,然后选择“ 继续”。 此时会打开一个新窗口,可在其中完成此步骤。
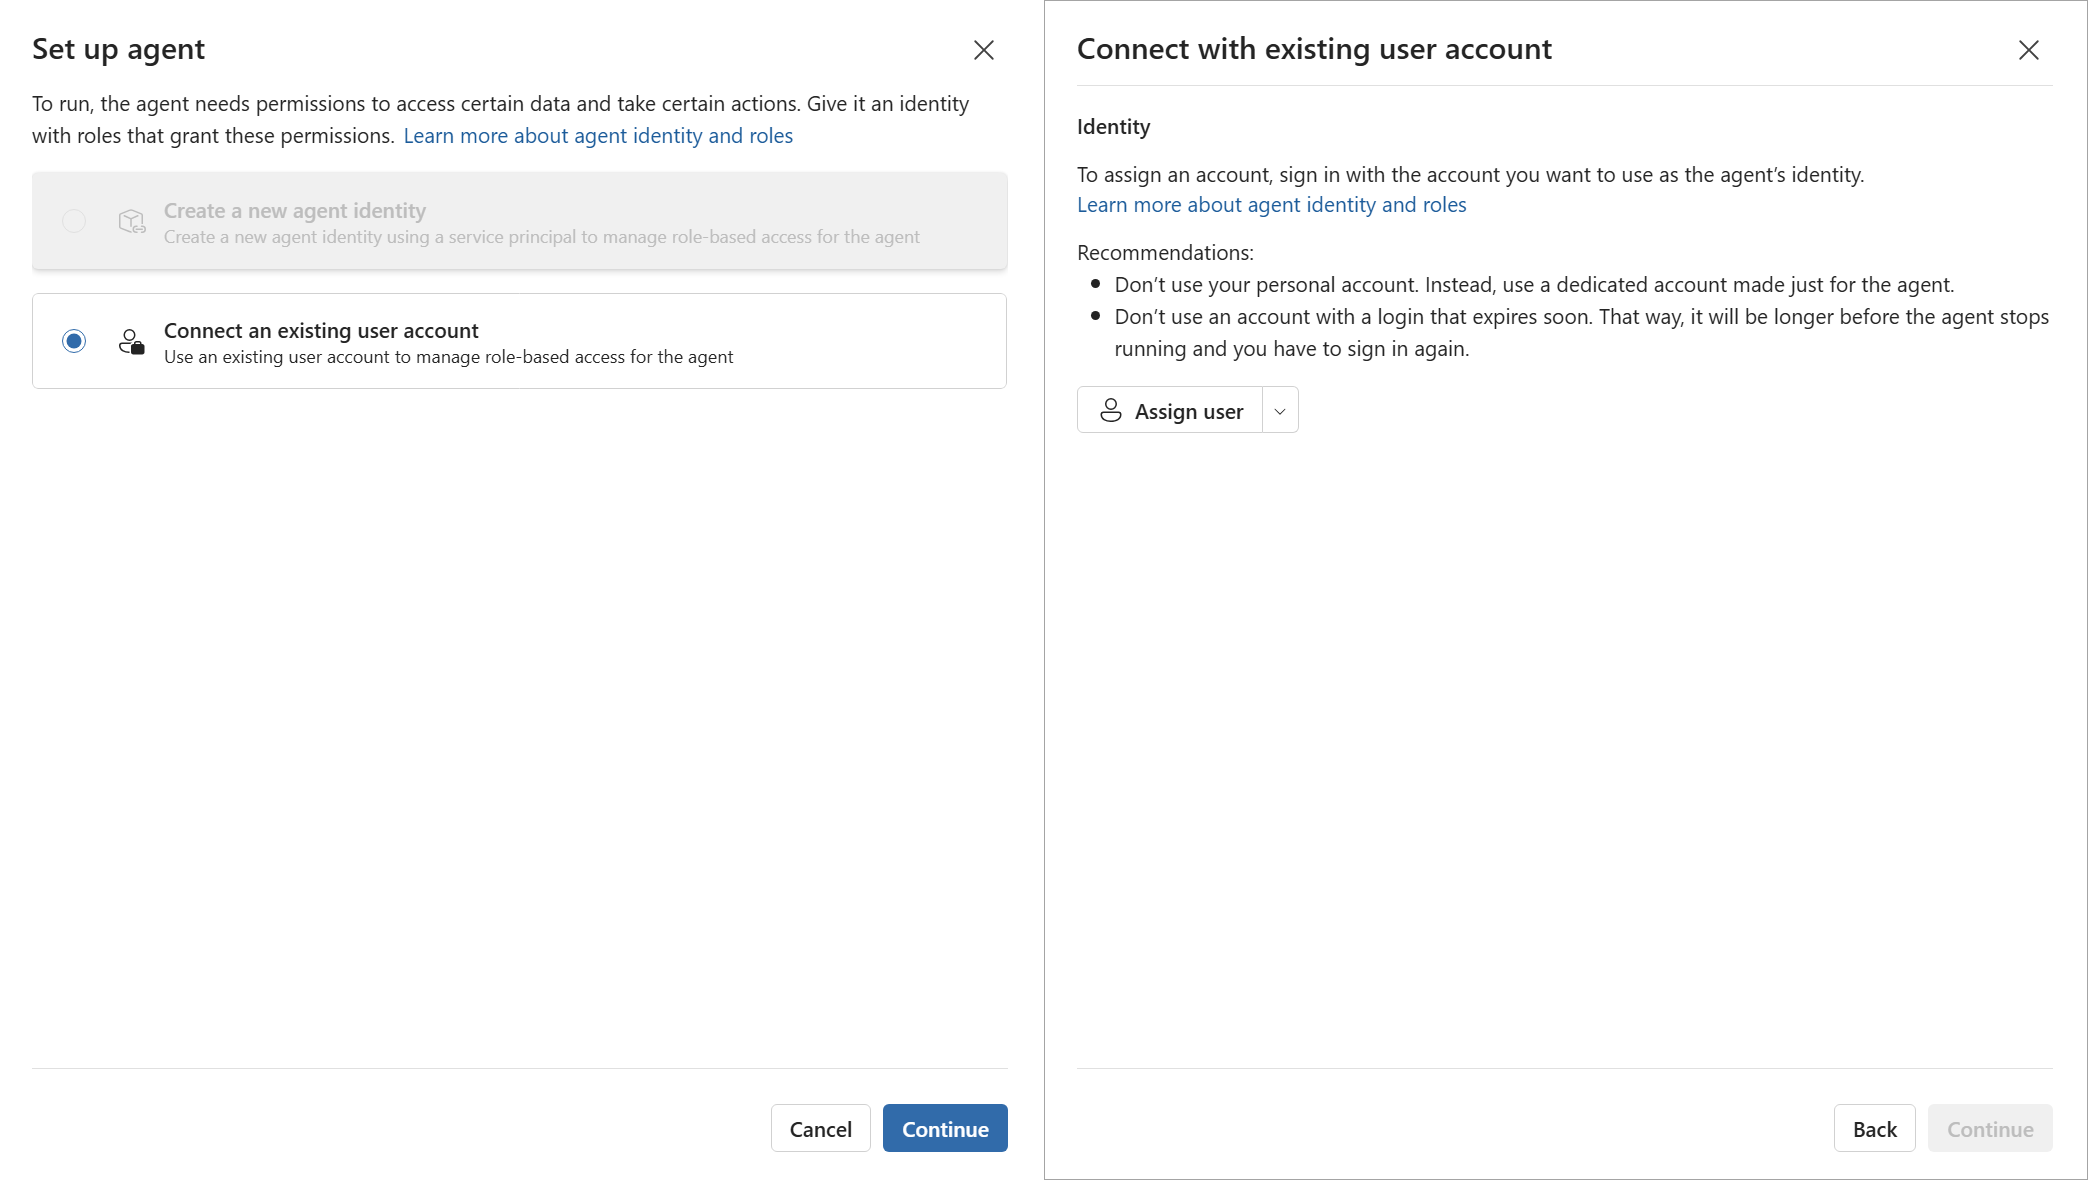
等待代理完成连接到标识或帐户,然后选择“ 继续”。
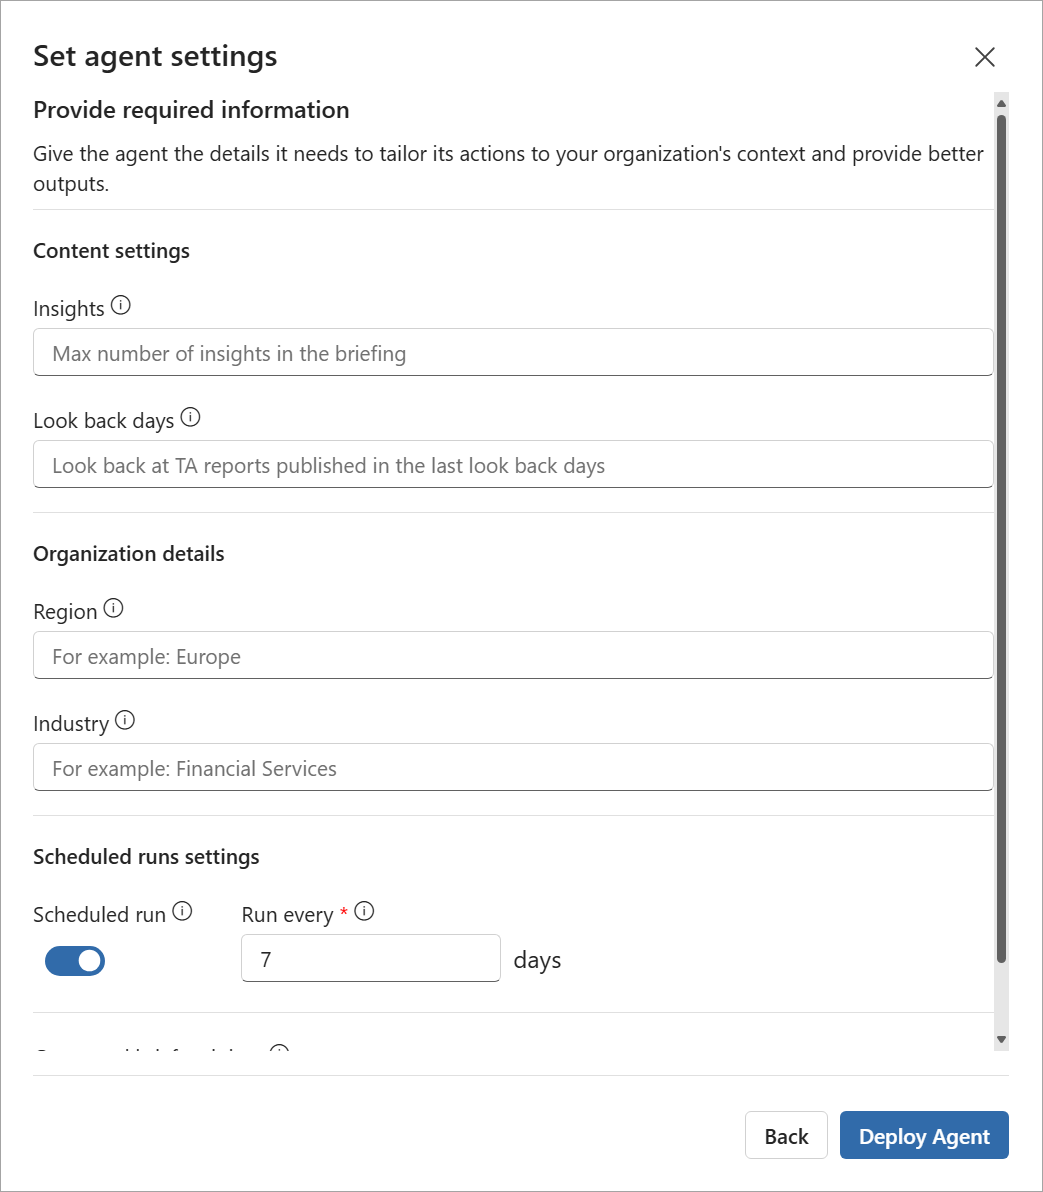
指定以下参数以自定义代理输出:
- 见解:智能体针对活跃威胁研究的漏洞数量。
- 回顾过去的日子: 代理回过头来研究针对你的漏洞的威胁的天数。
- 地区: 代理检查相关威胁的地理区域。
- 行业: 代理检查相关威胁时所针对的行业或垂直领域。
- 计划的运行设置: 选择是手动运行代理还是定期发送简报。 默认情况下,代理每七天运行一次。
- 生成的简短收件人: 代理向其发送简报的用户或通讯组的电子邮件地址。
选择 “部署代理”。 激活代理后,可以返回到“威胁分析”页,或选择“ 管理代理 ”以更新代理参数。
查看简报和管理智能体
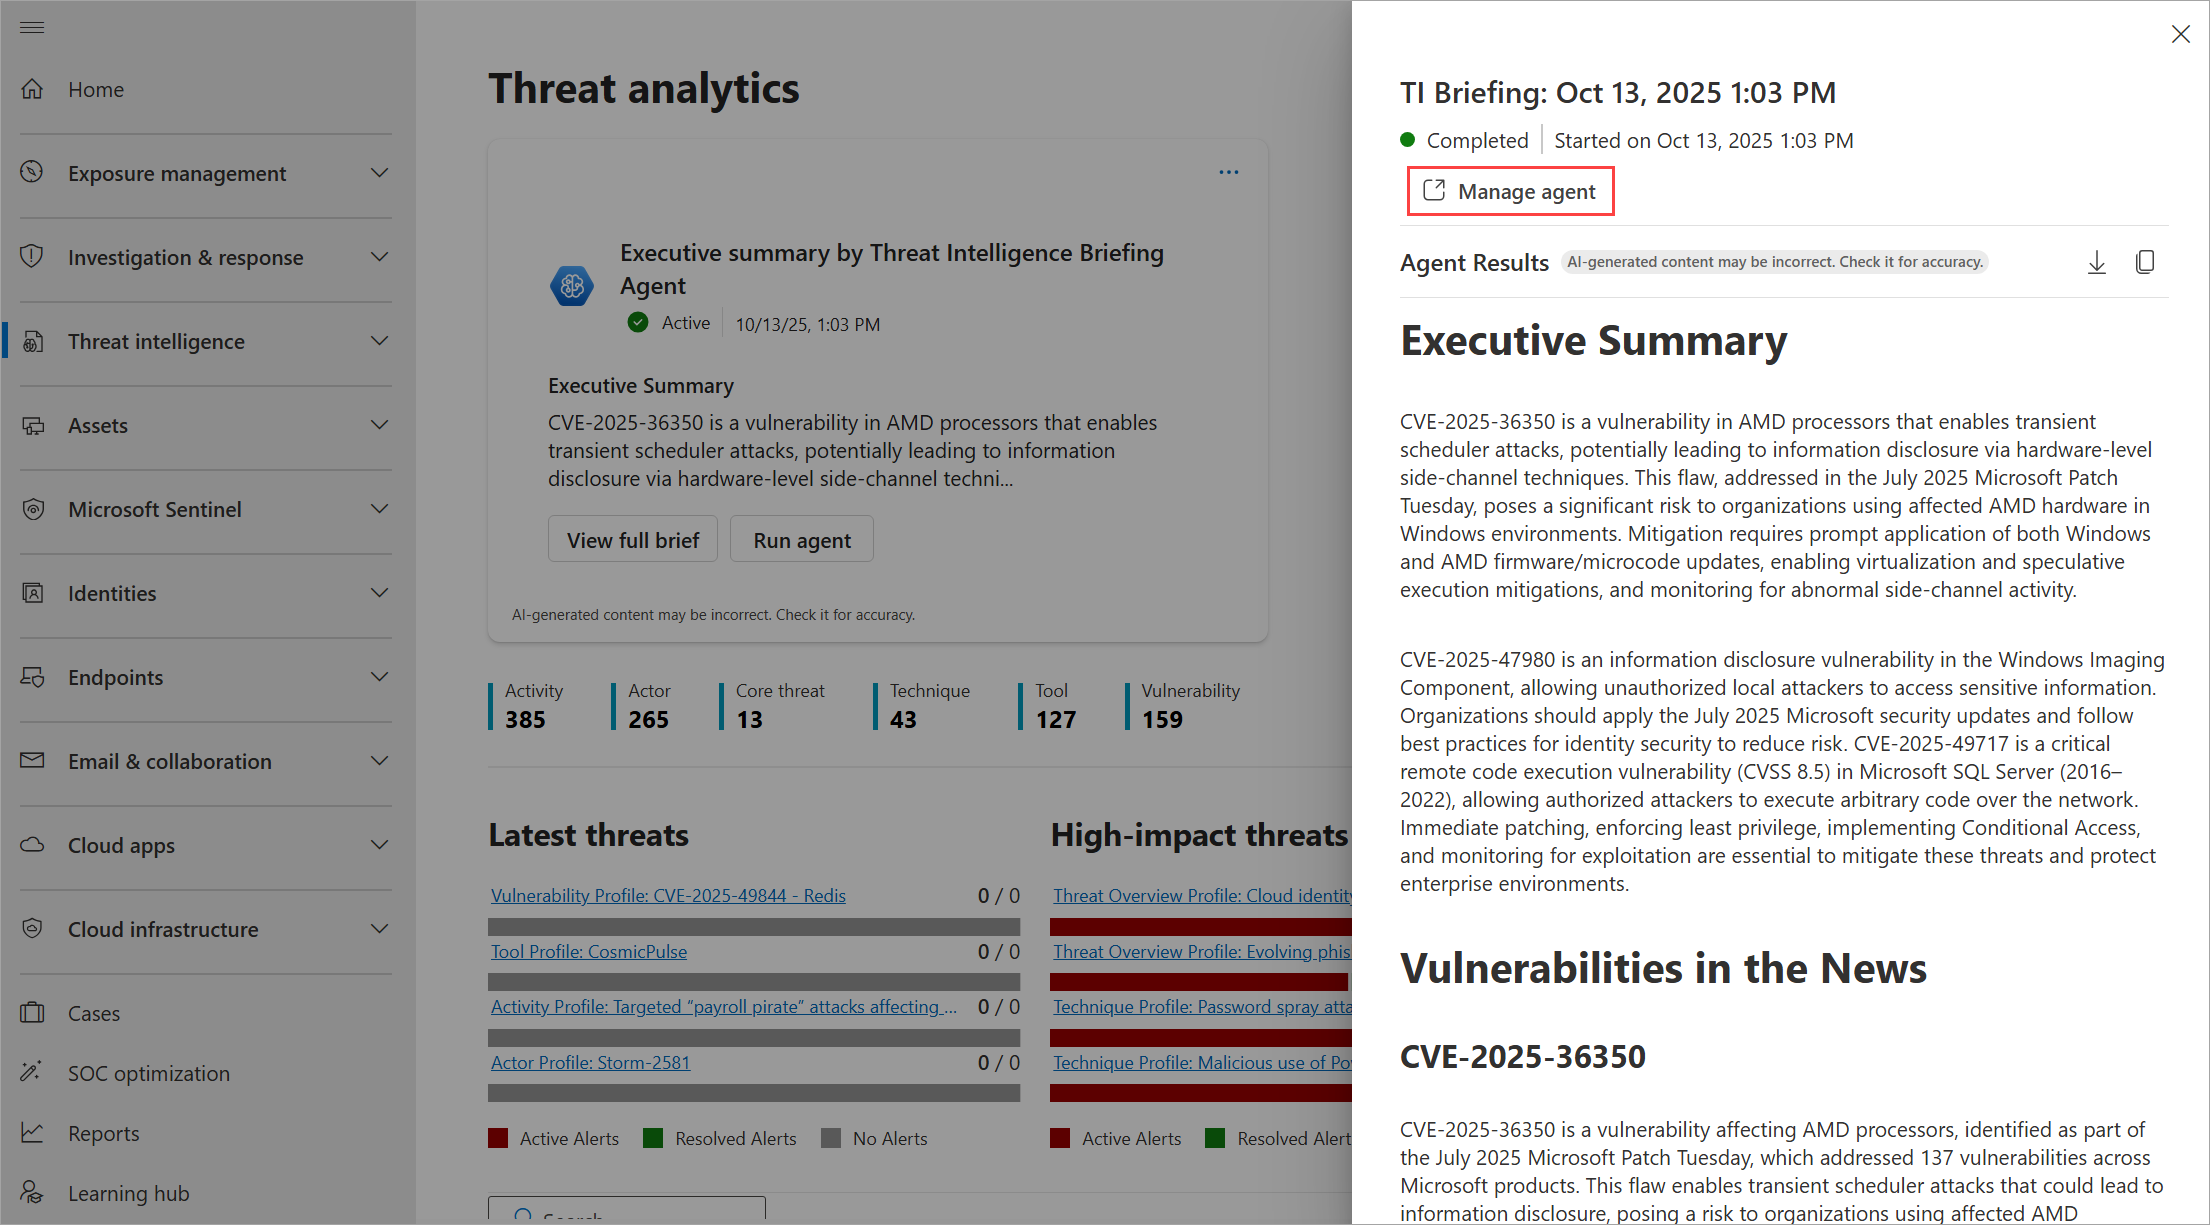
选择运行智能体以生成临时或最新的简报。 选择“ 查看完整摘要 ”可查看完整报表。
选择 “查看完整摘要”时,会打开一个侧面板,其中包含威胁摘要和详细的技术分析。 该面板介绍了主动利用的漏洞及其对组织的潜在影响。 若要将报表下载为 markdown 文件或复制其内容,请选择面板顶部的匹配图标。
选择“ 管理代理 ”以查看和管理代理的设置。
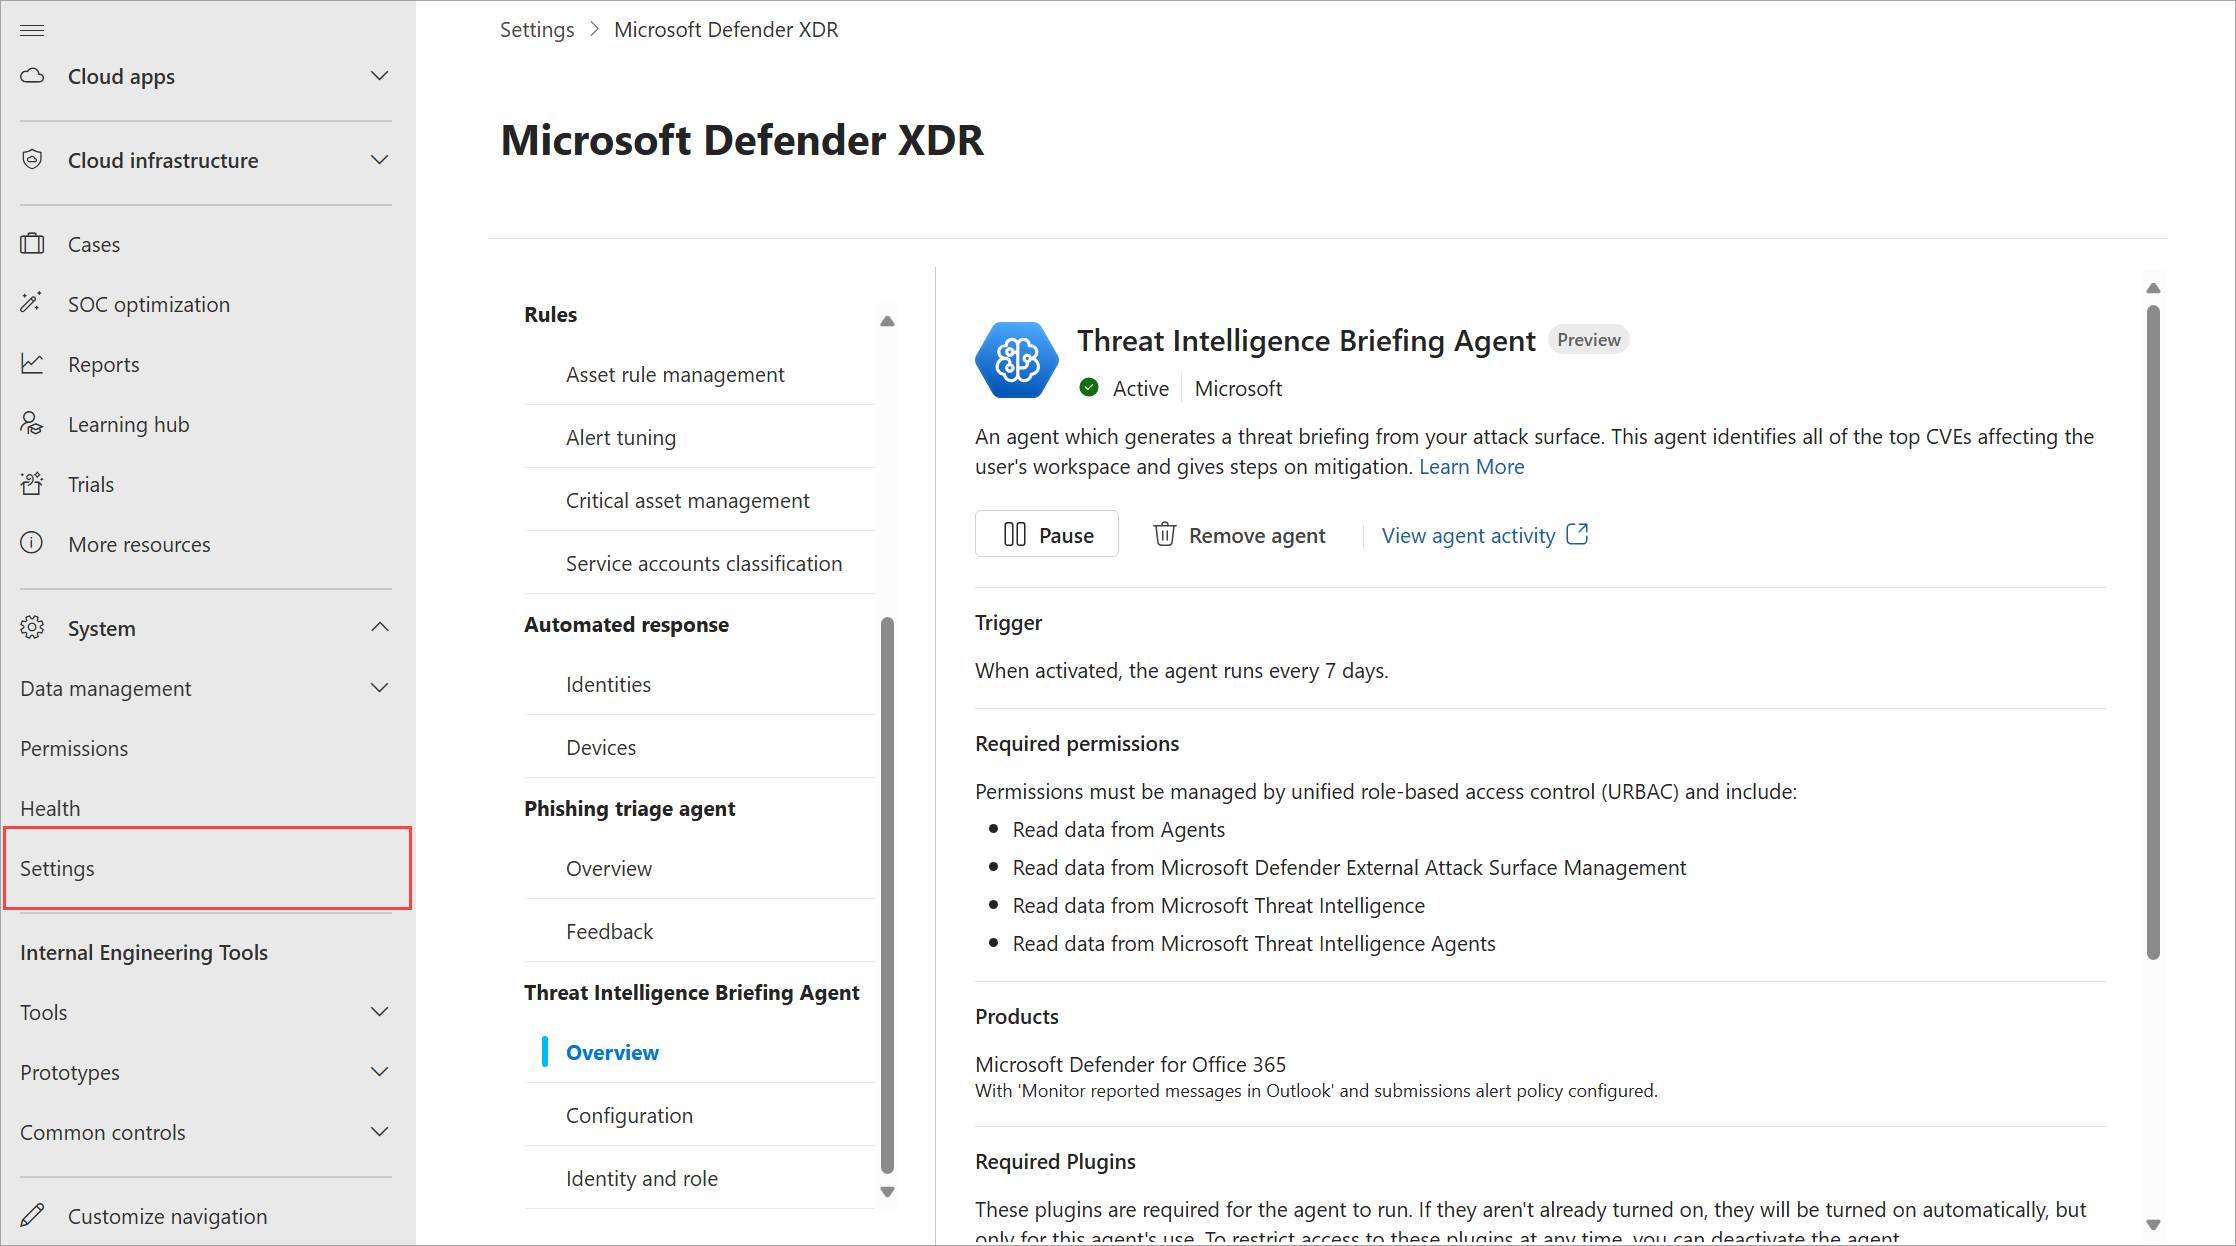
还可以通过以下方式访问代理设置:
选择代理横幅中的三个点,然后选择“ 管理代理”。
在 Defender 门户中,转到 设置和配置>设置>Microsoft Defender XDR>威胁情报简报代理。
评估和提供有关智能体输出的反馈
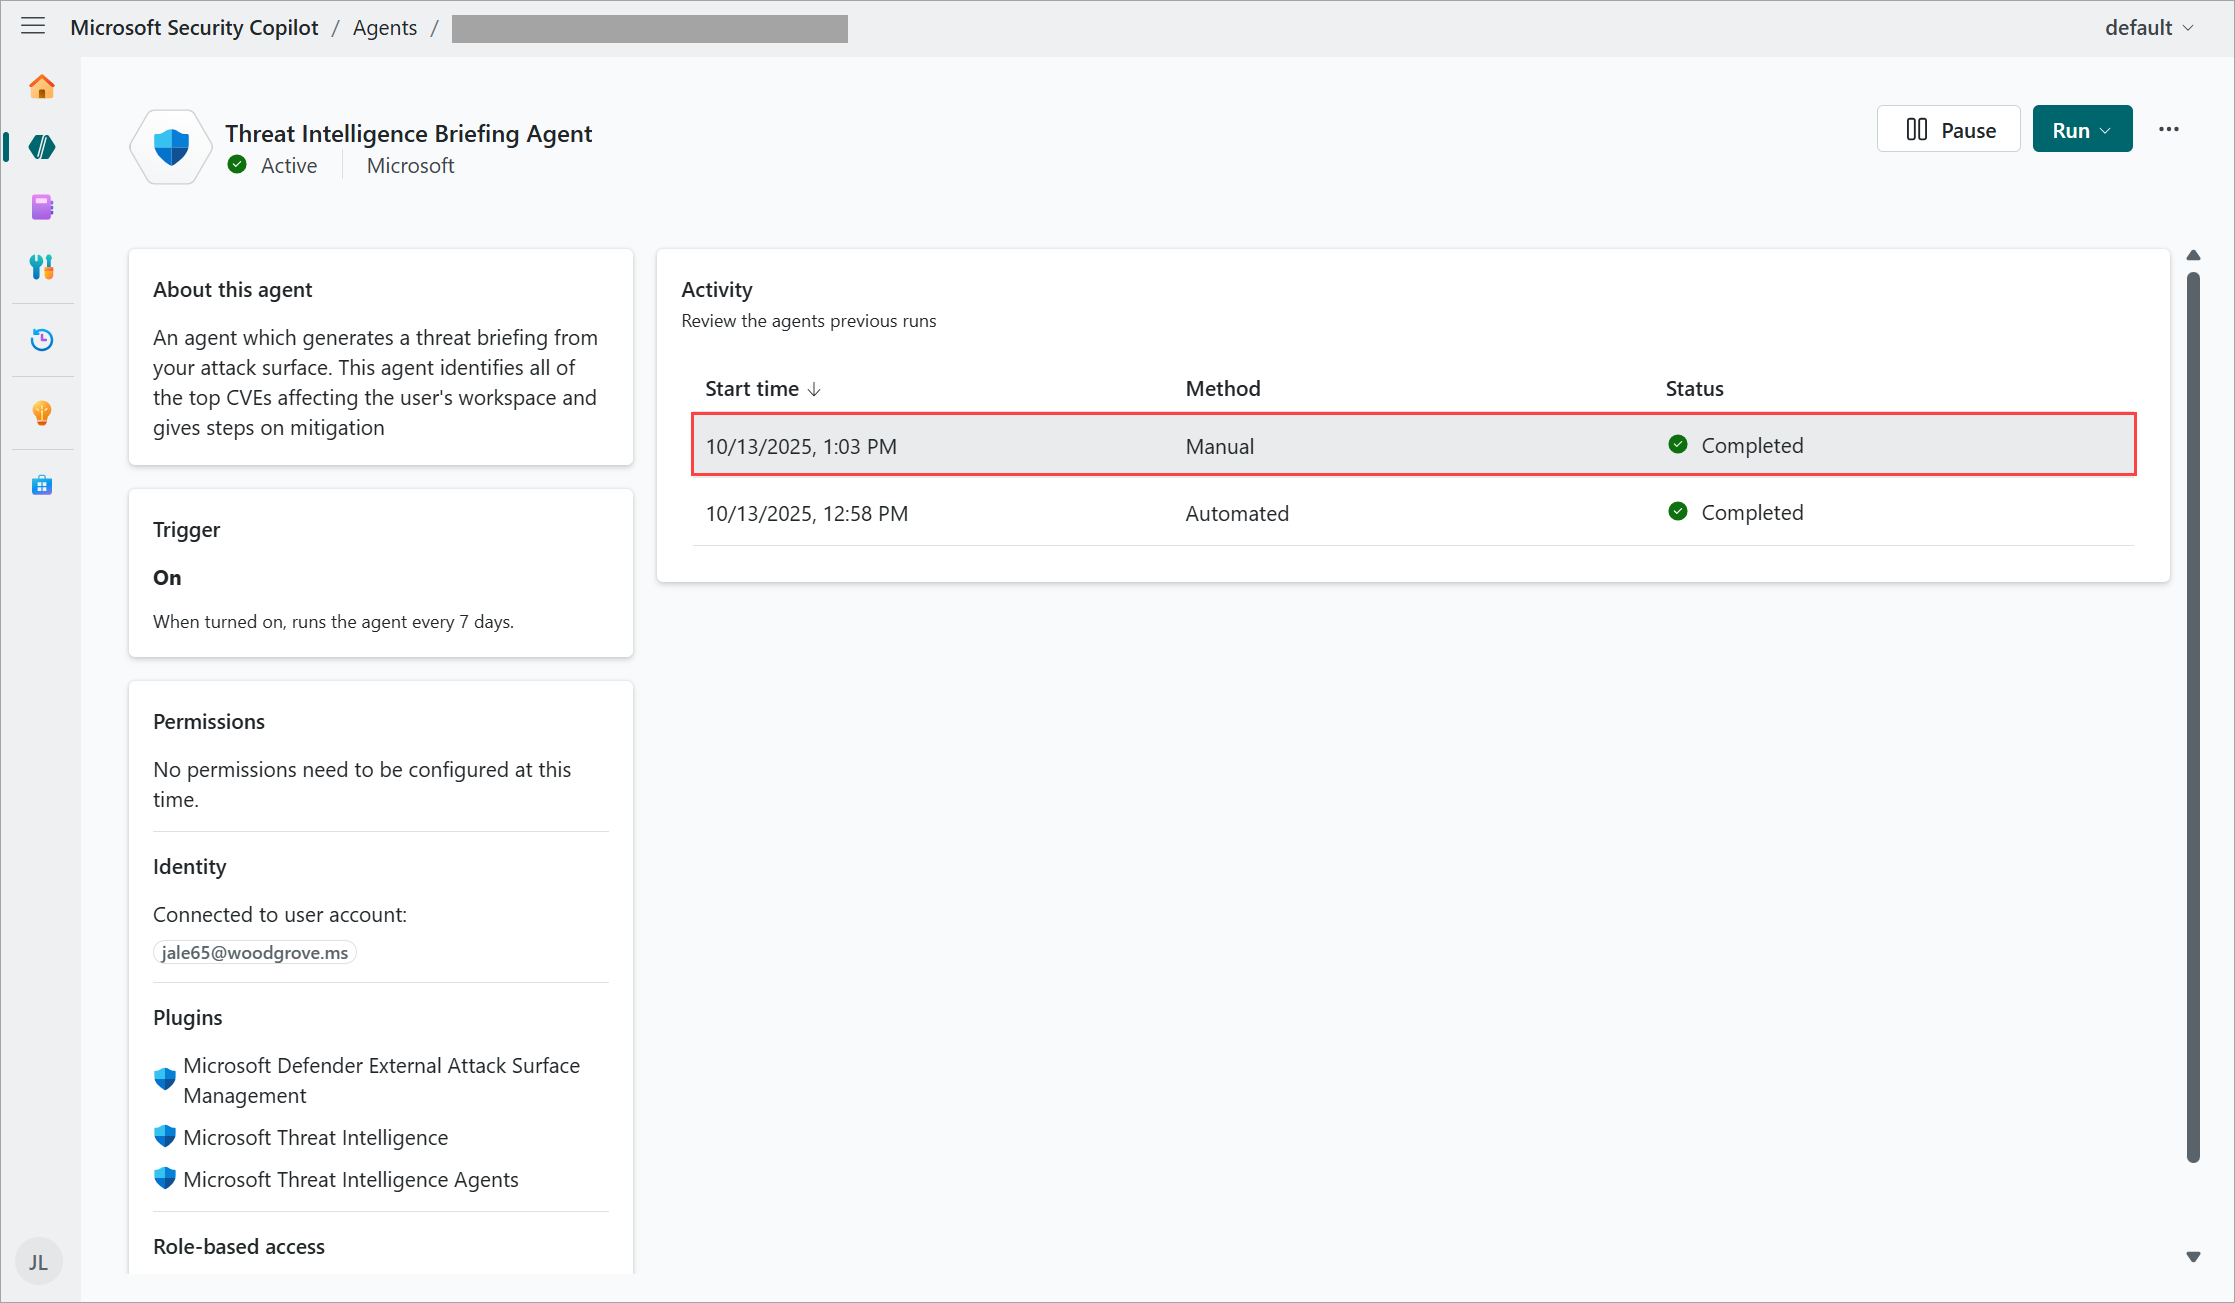
威胁情报简报代理将它生成的报告保存在Security Copilot独立门户的“活动”下。 可以通过从“威胁情报简报代理设置”页中选择“ 查看代理活动 ”,从 Defender 门户访问此活动页。
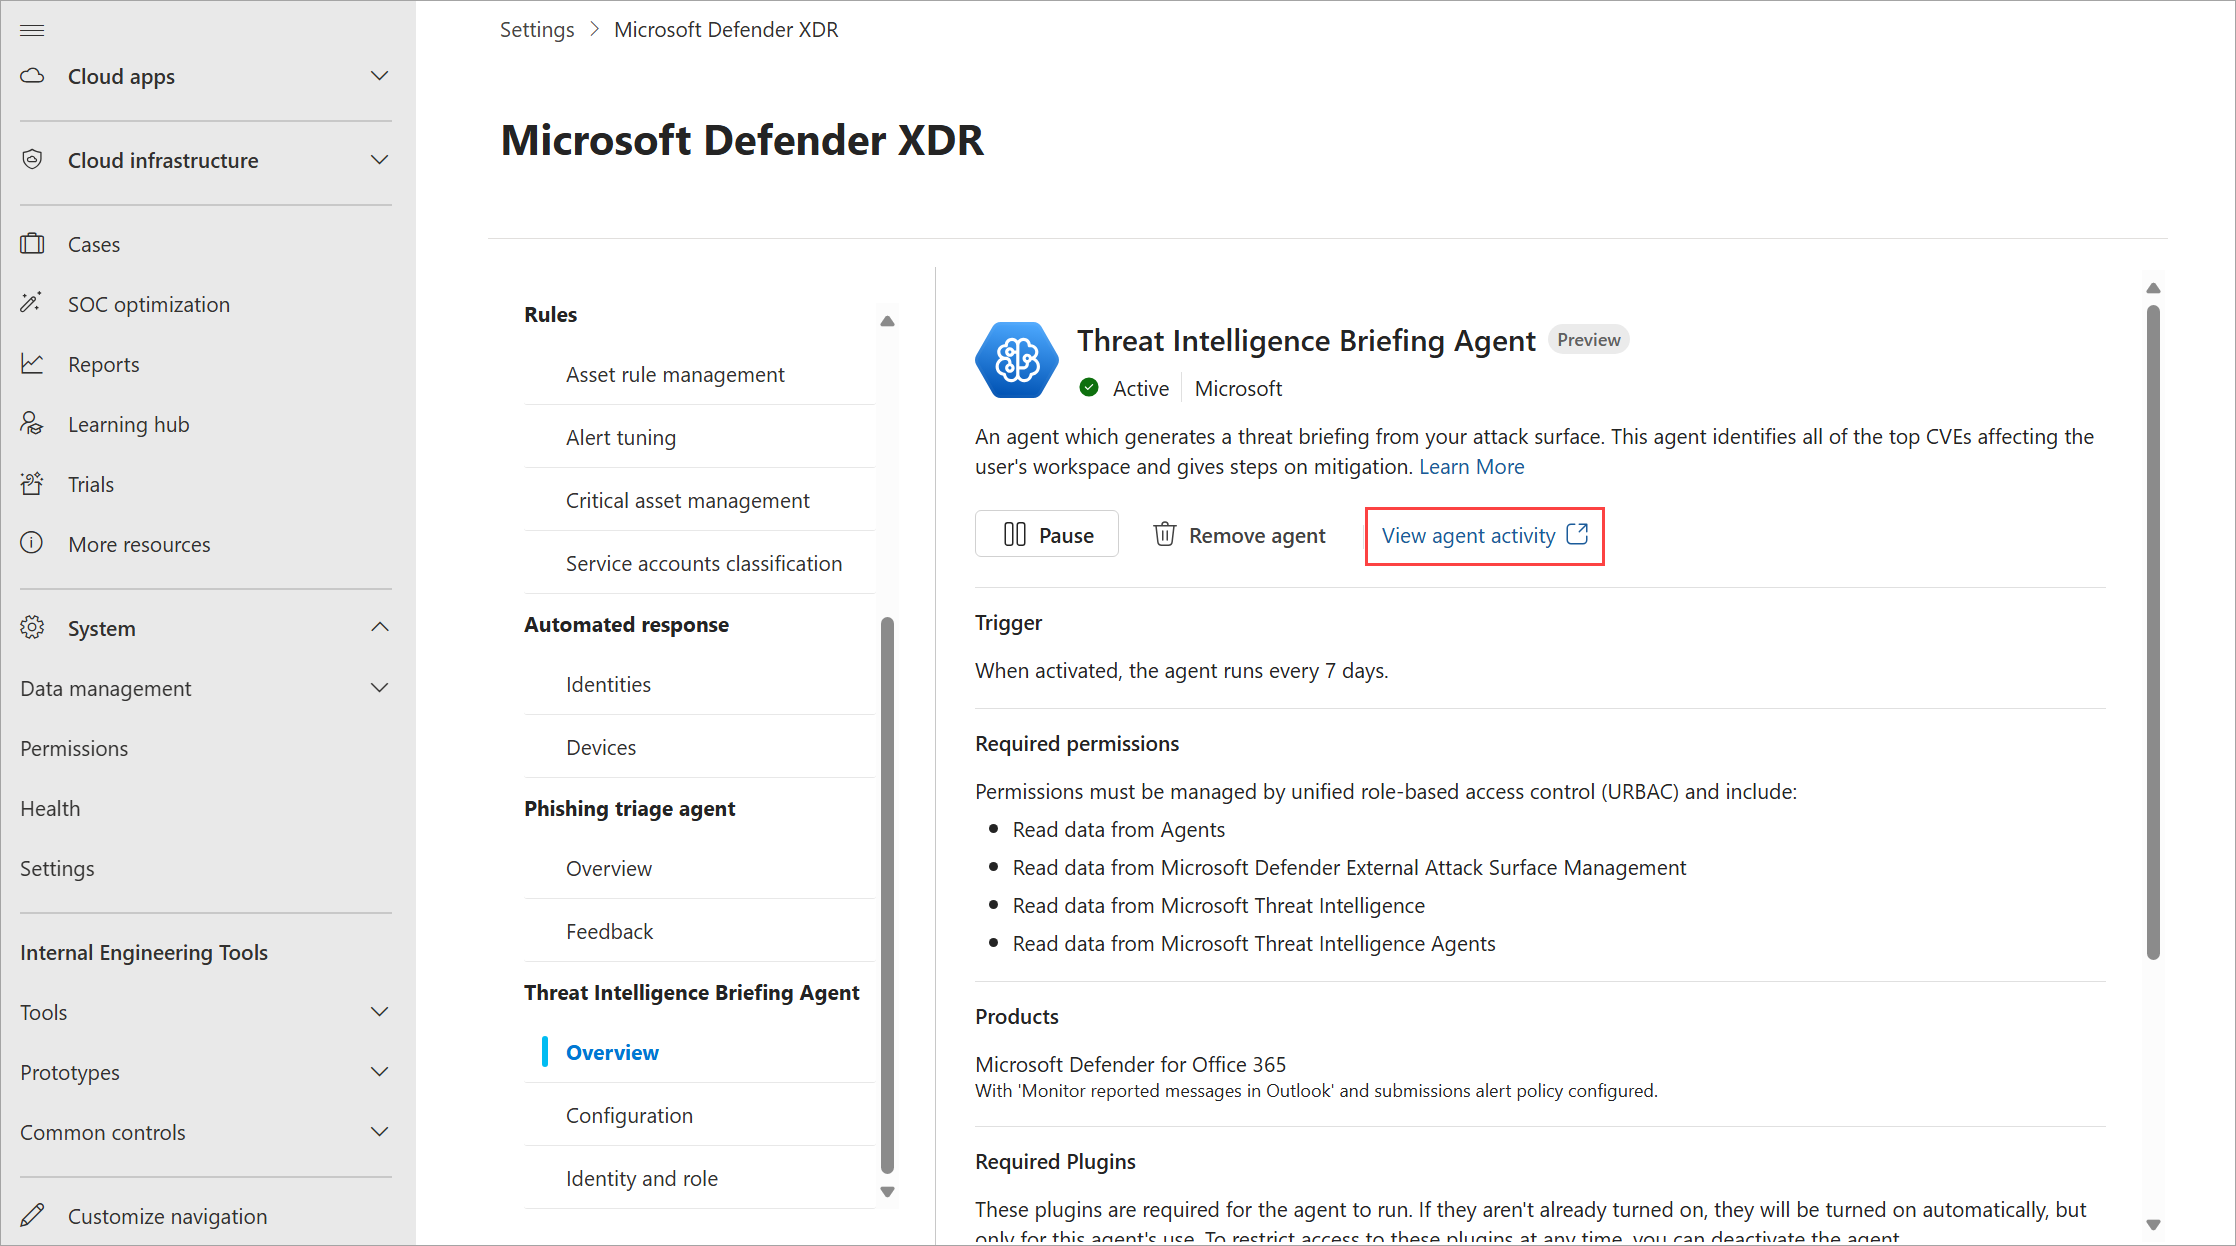
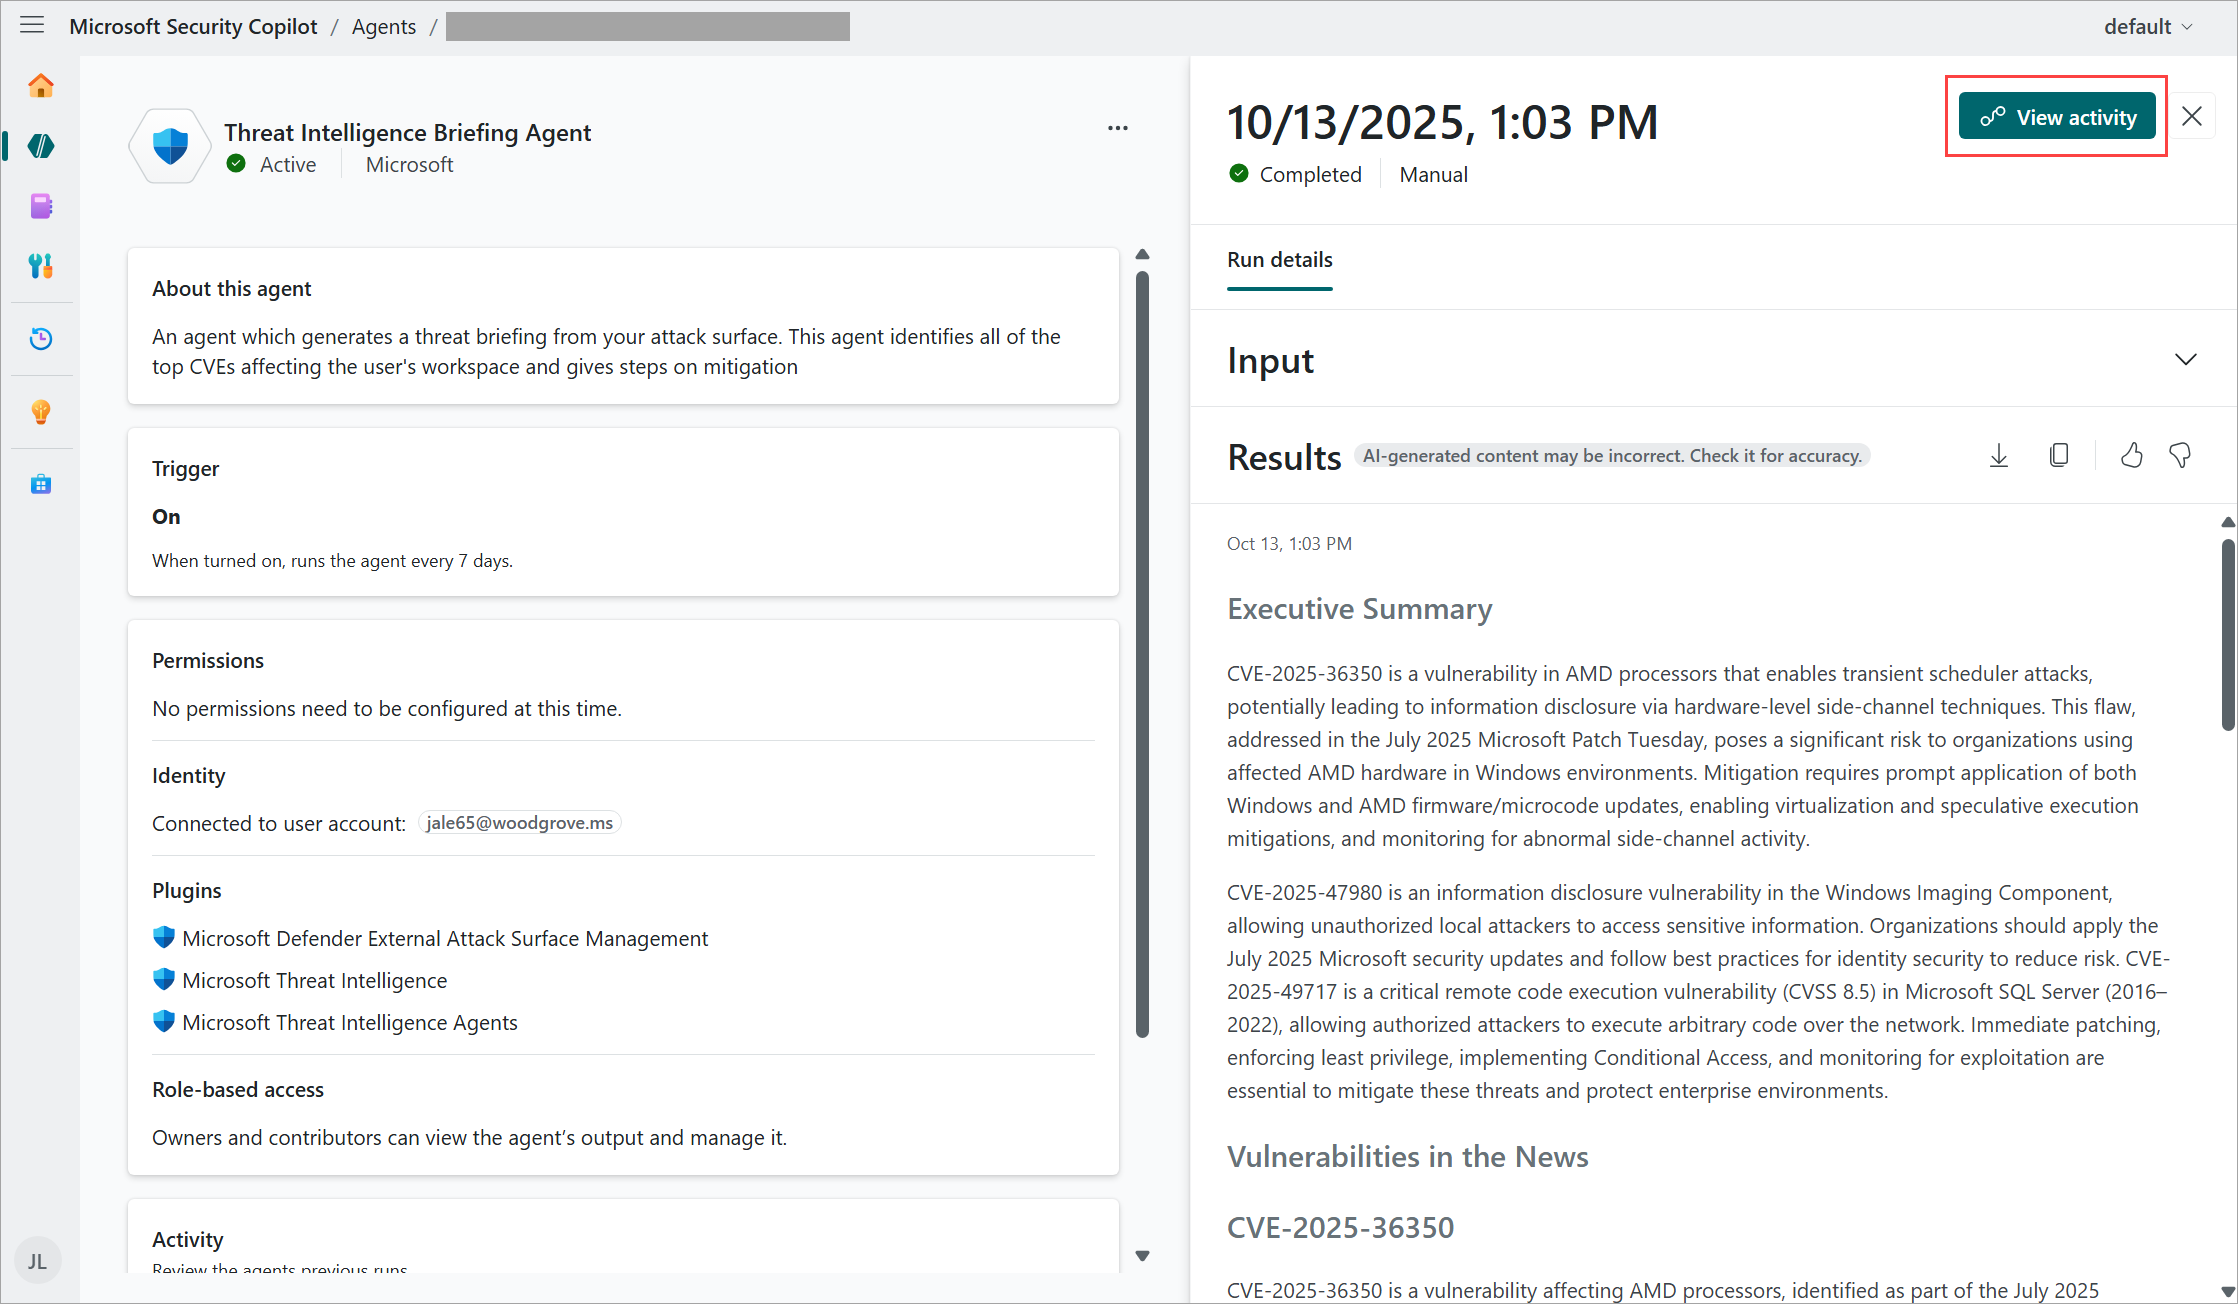
“活动”页显示威胁情报简报代理运行生成报告的时间、生成方法和状态。 若要评估代理的输出,请选择其中一个报告。
若要查看代理生成威胁简报的进度,请选择“ 查看活动”。 此选择将打开一个活动映射,你可以在其中查看活动的详细信息,让你了解代理生成输出所执行的步骤。 威胁情报简报代理在生成简报时,会根据上一个步骤的结果动态选择下一步。
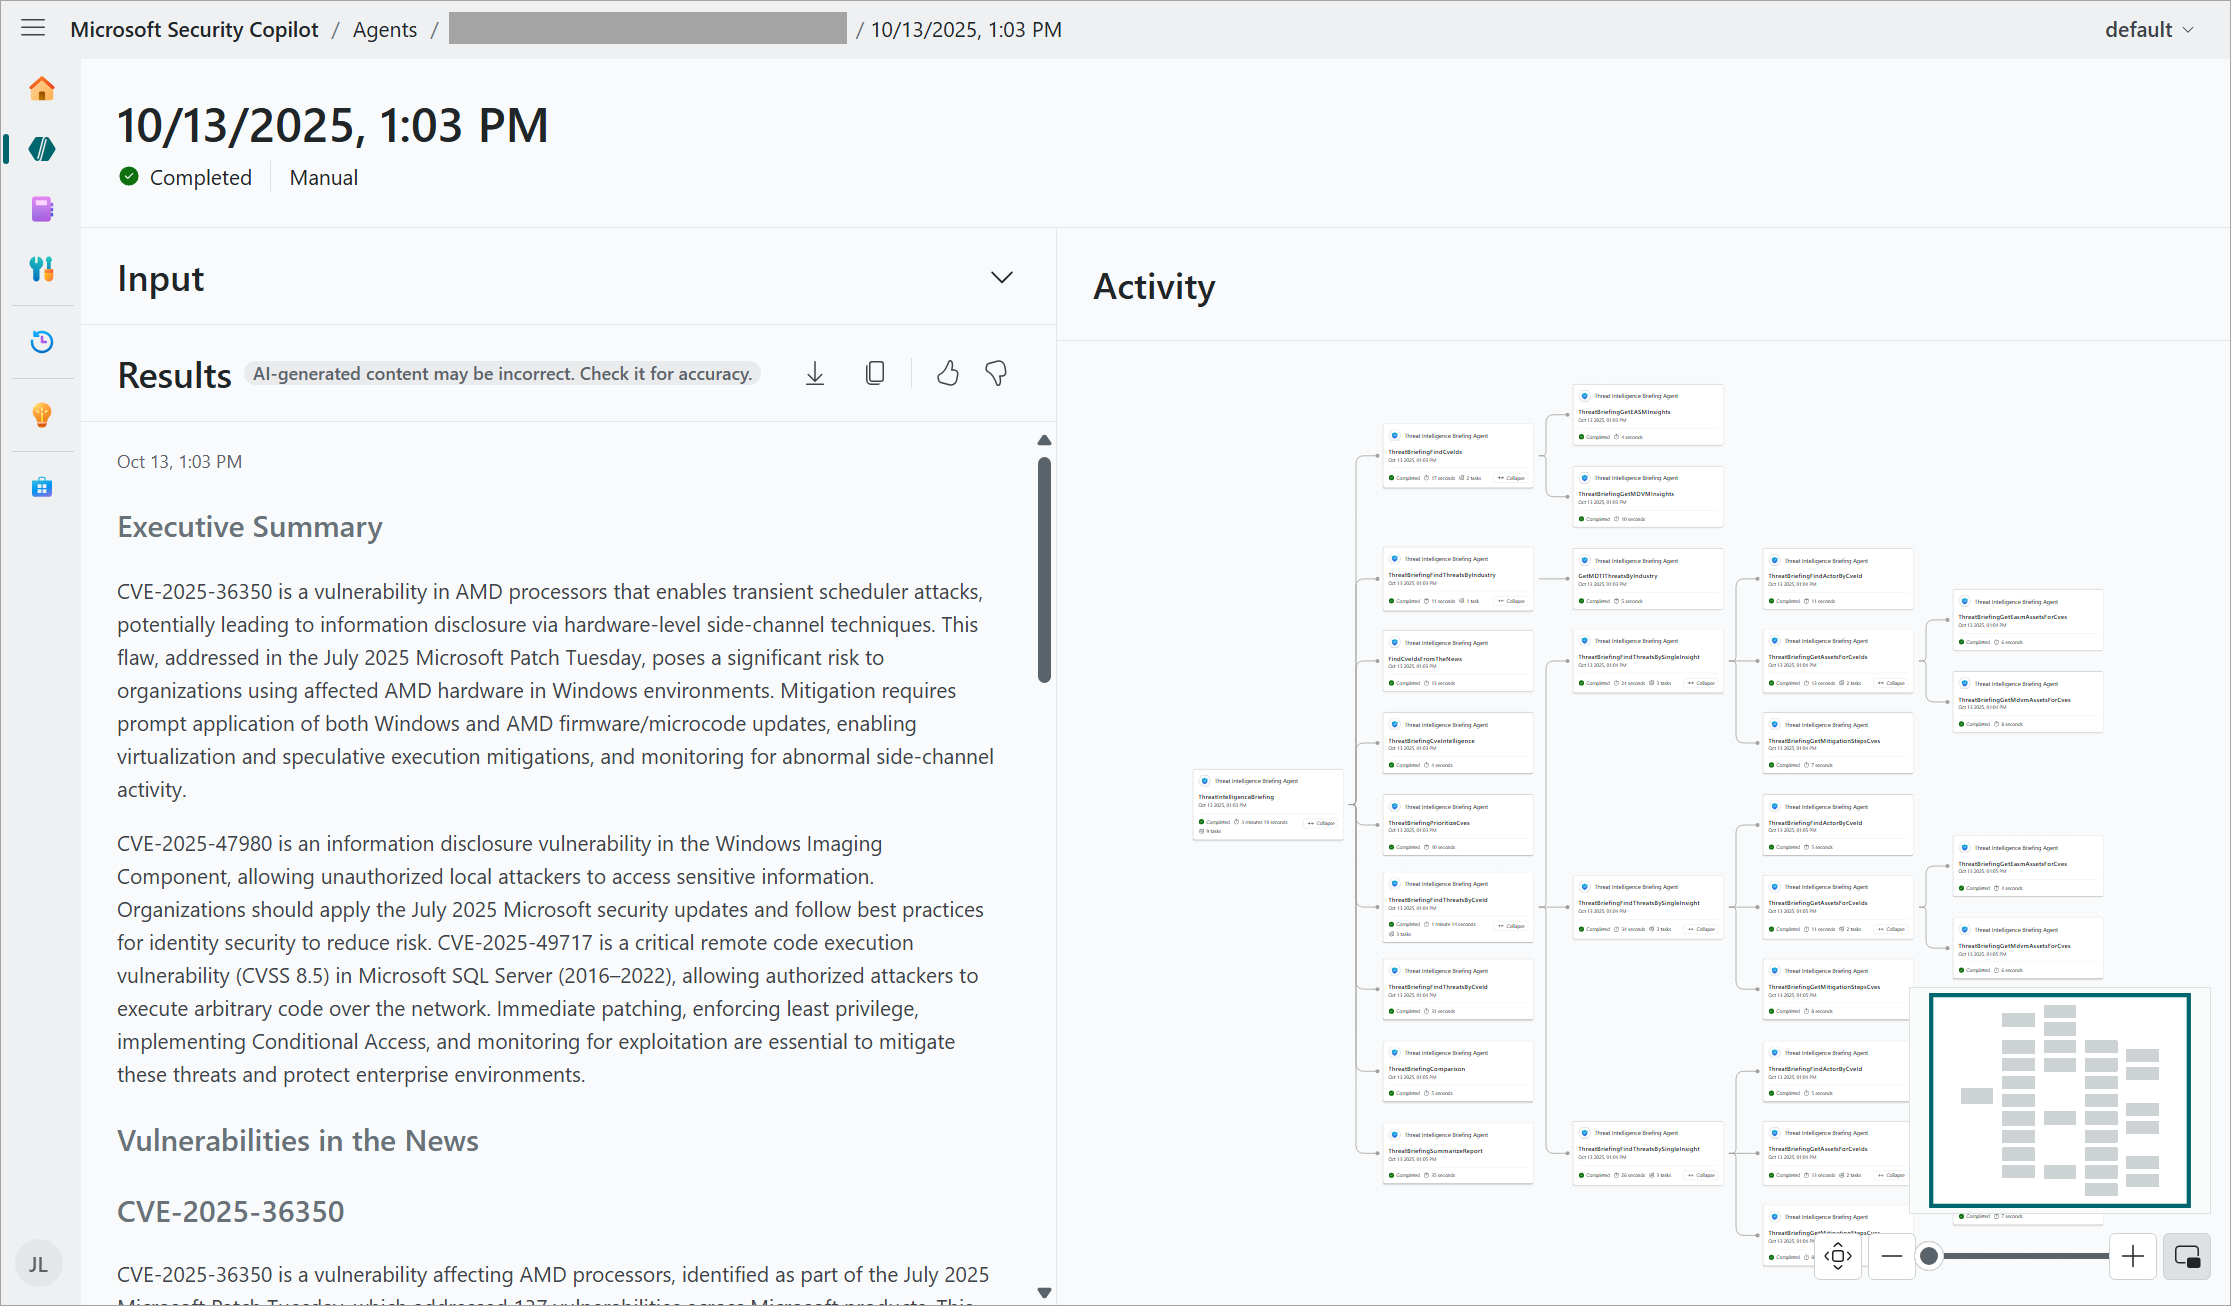
若要共享有关简报的反馈,请选择 竖起大拇指 或 向下 图标。 在出现的窗口中,在文本框中键入反馈,然后选择“ 提交”。 你可以向代理发送反馈,以帮助它了解你喜欢的内容,或Microsoft来帮助我们改进结果。