你可以配置平台 SSO,为使用无密码身份验证、Microsoft Entra ID用户帐户或智能卡的 macOS 设备启用单一登录 (SSO) 。 平台 SSO 是一项 Microsoft Entra 功能,可增强 Microsoft 企业 SSO 插件和 SSO 应用扩展。
此功能适用于:
- macOS
平台 SSO 使用用户的 Microsoft Entra ID 凭据和触控 ID 将用户登录到其托管的 Mac 设备。 使用 Intune 配置平台 SSO 并将平台 SSO 配置部署到 macOS 设备。
Microsoft Entra ID 中的 Microsoft 企业 SSO 插件包括两个 SSO 功能 - 平台 SSO 和 SSO 应用扩展。 本文重点介绍如何使用 Microsoft Entra ID 配置平台 SSO。
本文介绍如何在 Intune 中为 macOS 设备配置平台 SSO。 对于也可以配置的一些常见平台 SSO 方案,请参阅 macOS 设备的常见平台 SSO 方案。
优点
平台 SSO 的一些好处包括:
- 它包括 SSO 应用扩展。 无需单独配置 SSO 应用扩展。
- 你可以使用硬件绑定到 Mac 设备的防钓鱼凭据进行无密码验证。
- 登录体验类似于使用工作或学校帐户登录到 Windows 设备,就像用户使用 Windows Hello 企业版一样。
- 这有助于最大限度地减少用户需要输入其 Microsoft Entra ID 凭据的次数。
- 它有助于减少用户需要记住的密码数量。
- 你可以获得 Microsoft Entra 加入的好处,它允许任何组织用户登录到设备。
- 它包含在所有 Microsoft Intune 许可计划中。
平台 SSO 的工作原理
当 Mac 设备加入 Microsoft Entra ID 租户时,设备将获得工作区加入 (WPJ) 证书。 此 WPJ 证书是硬件绑定的,只能由 Microsoft 企业 SSO 插件访问。 若要访问使用条件访问保护的资源,应用和 Web 浏览器需要此 WPJ 证书。
配置平台 SSO 时,SSO 应用扩展充当 Microsoft Entra ID 身份验证和条件访问的代理。
可以使用 Intune 设置目录配置平台 SSO。 设置目录策略准备就绪后,分配策略。 Microsoft 建议当用户在 Intune 中注册设备时分配策略。 但是,可以随时分配,包括在现有设备上。
先决条件
设备必须运行 macOS 13.0 及更高版本。
设备需要 Microsoft Intune 公司门户应用版本 5.2404.0 或更高版本。 此版本包括平台 SSO。
以下 Web 浏览器支持平台 SSO:
Microsoft Edge
具有 Microsoft 单一登录扩展的 Google Chrome
使用 Intune首选项文件 (.plist) 策略,可以强制安装此扩展。 在你的
.plist文件中,你需要 Chrome 企业版策略 - ExtensionInstallForcelist ( 打开 Google 网站) 。警告
GitHub 上的 ManagedPreferencesApplications examples 中有示例
.plist文件。 Microsoft 不拥有、不维护或创建此 GitHub 存储库。 使用这些信息需要您自担风险。Safari
Firefox - 配置 MicrosoftEntraSSO 策略 (打开 Mozilla 网站) 。
使用 Intune 添加 Web 浏览器应用(包括包 (
.pkg) 和磁盘映像 (.dmg) 文件),并将应用部署到 macOS 设备。 若要开始,请转到“将应用添加到 Microsoft Intune”。平台 SSO 使用 Intune 设置目录配置所需的设置。 若要创建设置目录策略,至少必须使用具有以下 Intune 权限的帐户登录到 Microsoft Intune 管理中心:
- 设备配置 读取、 创建、 更新和 分配 权限
某些内置角色具有这些权限,包括策略和配置文件管理器 Intune 角色。 有关 Intune 中 RBAC 角色的详细信息,请参阅基于角色的访问控制 (RBAC) 与 Microsoft Intune。
在“ 步骤 2 - 创建平台 SSO 策略 ”中 本文) (,你将创建一个设置目录策略,用于配置平台 SSO 所需的设置。 可以在此策略中配置其他常见方案和设置。 有关详细信息,请参阅 macOS 设备的常见平台 SSO 方案。
在创建设置目录策略之前,请查看方案。 这样,可以在最初创建策略时配置所需的设置。 如果一开始未配置可选方案设置,则稍后始终可以编辑策略。 只能向组分配一个 SSO 策略。 因此,请将这些方案设置添加到现有平台 SSO 设置目录策略中。
当你更改策略中的平台 SSO > 身份验证方法或平台 SSO > 使用共享设备密钥设置时,具有现有平台 SSO 策略的设备将在 Microsoft Entra 中重新注册。 对于您添加或更改的其他设置,如果您取消分配并重新分配平台 SSO 策略,则设备将重新注册。
在本文) (步骤 5 - 注册设备 中,用户注册其设备。 必须允许这些用户将设备加入 Microsoft Entra ID。 有关详细信息,请参阅 配置设备设置。
步骤 1 - 确定身份验证方法
在 Intune 中创建平台 SSO 策略时,需要确定要使用的身份验证方法。
平台 SSO 策略和你选择的身份验证方法会更改用户登录设备的方式。
- 配置平台 SSO 时,用户将使用您配置的身份验证方法登录到其 macOS 设备。
- 如果不使用平台 SSO,用户将使用本地帐户登录到其 macOS 设备。 然后,他们使用其 Microsoft Entra ID 登录到应用和网站。
在此步骤中,使用这些信息来了解身份验证方法的差异以及它们如何影响用户登录体验。
提示
Microsoft 建议在配置平台 SSO 时使用 安全隔区 作为身份验证方法。
| 功能 | Secure Enclave | 智能卡 | Password |
|---|---|---|---|
| 无密码 (防网络钓鱼) |

|
|

|
| 支持解锁的 TouchID |
|
|
|
| 可用作密钥 |
|
|
|
| 安装 程序必须使用 MFA始终建议 (MFA) 进行多重身份验证 |
|
|
|
| 本地 Mac 密码与 Entra ID 同步 |
|
|
|
| 在 macOS 13.x + 上受支持 |
|
|
|
| 在 macOS 14.x + 上受支持 |
|
|
|
| (可选)允许新用户使用 Entra ID 凭据登录 (macOS 14.x +) |
|
|
|
使用 Secure Enclave 身份验证方法配置平台 SSO 时,SSO 插件使用硬件绑定加密密钥。 它不使用 Microsoft Entra 凭据向应用和网站验证用户身份。
有关 Secure Enclave 的更多信息,请参阅“ Secure Enclave ” (打开 Apple 网站) 。
安全 Enclave:
- 被视为无密码,并满足防网络钓鱼的多重 (MFA) 要求。 它在概念上类似于 Windows Hello 企业版。 它还可以使用与 Windows Hello 企业版相同的功能,如条件访问。
- 将本地帐户用户名和密码保留原样。 这些值不会更改。此行为是由于 Apple 的文件保管库磁盘加密导致的,后者使用本地密码作为解锁密钥。
- 设备重启后,用户必须输入本地帐户密码。 初始机器解锁后,可以使用触控 ID 解锁设备。
- 解锁后,设备将获取硬件支持的主刷新令牌 (用于设备范围 SSO 的 PRT) 。
- 在 Web 浏览器中,此 PRT 密钥可用作使用 WebAuthN API 的密钥。
- 它的设置可以使用用于 MFA 身份验证的身份验证应用程序或Microsoft Temporary Access Pass (TAP) 启动。
- 允许创建和使用 Microsoft Entra ID 密钥。
步骤 2 - 在 Intune 中创建平台 SSO 策略
若要配置平台 SSO 策略,请使用本部分中的步骤创建 Intune 设置目录策略。 Microsoft 企业 SSO 插件需要列出的设置。
选择“设备”>“管理设备”>“配置”>“创建”>“新策略”。
输入以下属性:
- 平台:选择 macOS。
- 配置文件类型: 选择 “设置目录”。
选择“创建”。
在“基本信息”中,输入以下属性:
- 名称:输入策略的描述性名称。 为策略命名,以便稍后可以轻松地识别它们。 例如,将策略命名为 macOS - 平台 SSO。
- 说明:输入配置文件的说明。 此设置是可选的,但建议进行。
选择 下一步。
在“配置设置”中,选择“添加设置”。 在设置选取器中,展开“身份验证”,然后选择“可扩展单一登录 (SSO”) :
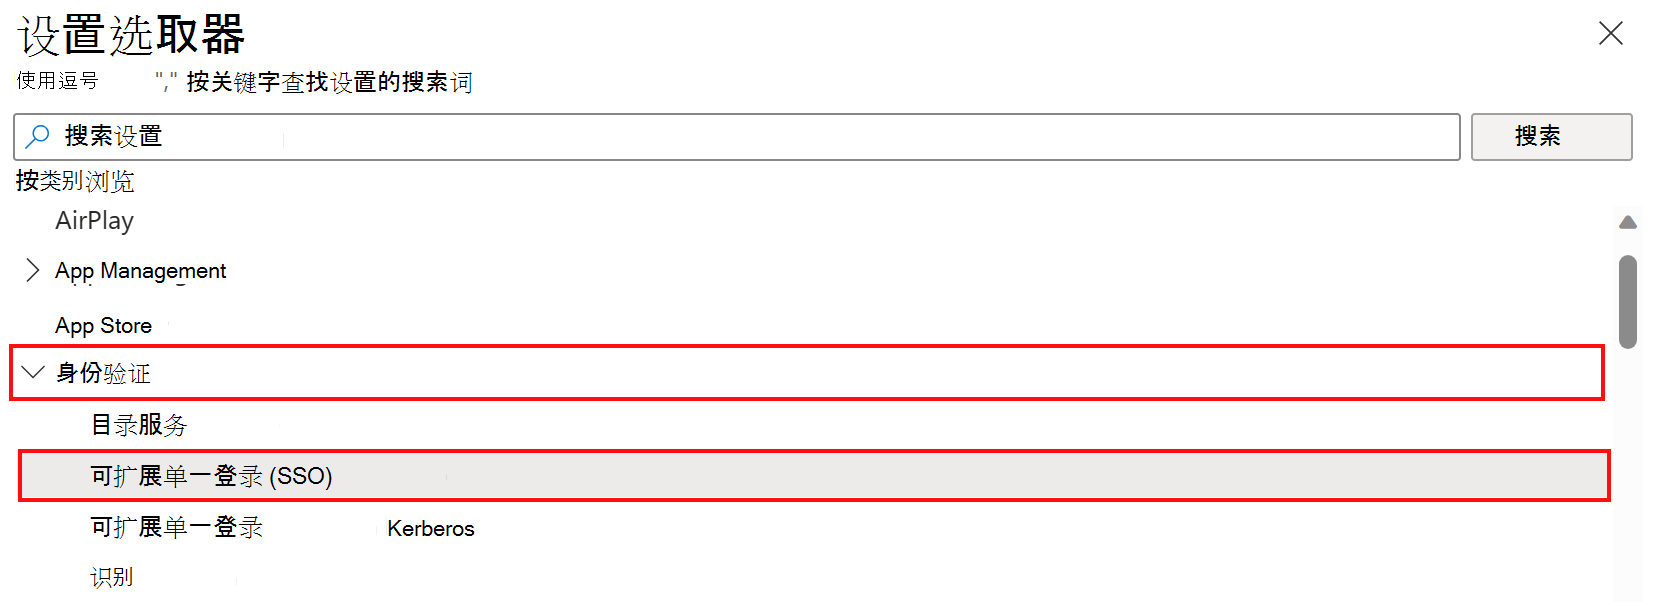
在列表中,选择以下设置:
- 身份验证方法 (已弃用) (选择仅适用于 macOS 13)
- 扩展标识符
- 展开平台 SSO:
- 选择身份验证 方法 (为 macOS 14+) 选择
- 选择 FileVault 策略 (选择适用于 macOS 15+)
- 选择 令牌到用户映射
- 选择“ 使用共享设备密钥”
- 注册令牌
- 屏幕锁定行为
- 团队标识符
- Type
- URL
关闭设置选取器。
提示
可以将更多平台 SSO 设置添加到策略中,用于配置不同的方案,例如启用 Kerberos SSO、使用触控 ID 生物识别身份验证以及在非 Microsoft 应用上启用 SSO。 若要了解有关这些方案及其所需设置的详细信息,请转到 macOS 设备的常见平台 SSO 方案。
如果一开始未配置可选方案设置,则稍后始终可以编辑策略。
配置以下必需设置:
名称 配置值 说明 已弃用)
(身份验证方法仅 (macOS 13)Password 或 UserSecureEnclaveKey 选择在 步骤 1 - 决定 本文 (的身份验证方法) 中选择的平台 SSO 身份验证方法。
此设置仅适用于 macOS 13。 对于 macOS 14.0 及更高版本,请使用 平台 SSO>身份验证方法 设置。扩展标识符 com.microsoft.CompanyPortalMac.ssoextension将此值复制并粘贴到设置中。
此 ID 是配置文件需要 SSO 应用扩展才能正常工作。
扩展标识符和团队标识符值协同工作。平台 SSO>身份验证方法
(macOS 14+)密码、 UserSecureEnclaveKey 或 SmartCard 选择在 步骤 1 - 决定 本文 (的身份验证方法) 中选择的平台 SSO 身份验证方法。
此设置适用于 macOS 14 及更高版本。 对于 macOS 13,请使用 “身份验证方法 (已弃用的) ”设置。平台 SSO>文件保管库策略
(macOS 15+)AttemptAuthentication为“身份验证方法”设置选择“密码”时适用。 将此值复制并粘贴到设置中。
此设置允许设备在 Mac 设备开启时,在 FileVault 解锁屏幕上使用 Microsoft Entra 验证 Microsoft Entra ID 密码。
此设置适用于 macOS 15 及更高版本。平台 SSO>使用共享设备密钥
(macOS 14+)Enabled 启用后,平台 SSO 将对同一设备上的所有用户使用相同的签名和加密密钥。
系统会提示从 macOS 13.x 升级到 14.x 的用户重新注册。注册令牌 {{DEVICEREGISTRATION}}将此值复制并粘贴到设置中。 必须包含大括号。
若要了解有关此注册令牌的详细信息,请转到配置 Microsoft Entra 设备注册。
此设置要求您也配置该AuthenticationMethod设置。
- 如果仅使用 macOS 13 设备,请配置身份验证 方法 (已弃用) 设置。
- 如果仅使用 macOS 14+ 设备,请配置 平台 SSO>身份验证方法 设置。
- 如果混合了 macOS 13 和 macOS 14+ 设备,请在同一配置文件中配置这两个身份验证设置。屏幕锁定行为 请勿处理 当设置为 “不处理”时,请求继续且不使用 SSO。 令牌到用户映射>Account Name com.apple.PlatformSSO.AccountShortName或preferred_username将值复制并粘贴到设置中:
com.apple.PlatformSSO.AccountShortName:推荐方法。 使用标识提供程序的 (IDP) 用户主体名称 (UPN) 前缀作为本地帐户名称 (用户的短名称) 用于 macOS 帐户的帐户名值,例如user@contoso.com。 对于 自动设备注册期间的平台 SSO,请将键值com.apple.PlatformSSO.AccountShortName设置为使用 UPN 前缀。 要了解更多信息,请参阅 平台 SSO:按需创建帐户 (Apple 文档) 。
preferred_username:此令牌指定 Microsoft Entrapreferred_username属性值用于 macOS 帐户的帐户名值。
对于 自动设备注册期间的平台 SSO,此 帐户名 设置将覆盖 LAPS 中的值,并且 LAPSSamAccountName将被忽略。 为了使 LAPS 中的值正常onPremisesSamAccountName工作。 必须部署公司门户版本 2608.0 及更高版本,并将 PSSO 下的“在安装过程中启用第一个用户”设置配置为 false。 如果以这种方式配置 PSSO,最终用户将需要在注册期间进行三次授权。令牌到用户映射>全名 name将此值复制并粘贴到设置中。
此令牌指定 Microsoft Entraname声明用于 macOS 帐户的“全名”值。团队标识符 UBF8T346G9将此值复制并粘贴到设置中。
此标识符是企业 SSO 插件应用扩展的团队标识符。Type Redirect URL 复制并粘贴以下所有 URL: https://login.microsoftonline.com
https://login.microsoft.com
https://sts.windows.net
如果你的环境需要允许主权云域(如 Azure 政府或 Azure 中国 21Vianet),请添加以下 URL:
https://login.partner.microsoftonline.cn
https://login.chinacloudapi.cn
https://login.microsoftonline.us
https://login-us.microsoftonline.com这些 URL 前缀是执行 SSO 应用扩展的标识提供者。 重定向有效负载需要这些 URL,而凭据有效负载将忽略这些 URL。
有关这些 URL 的详细信息,请转到适用于 Apple 设备的 Microsoft 企业 SSO 插件。重要
如果您的环境混合了 macOS 13 和 macOS 14+ 设备,请在同一配置文件中配置 平台 SSO>身份验证方法 和身份验证 方法 (已弃用) 身份验证设置。
配置文件准备就绪后,类似于以下示例:
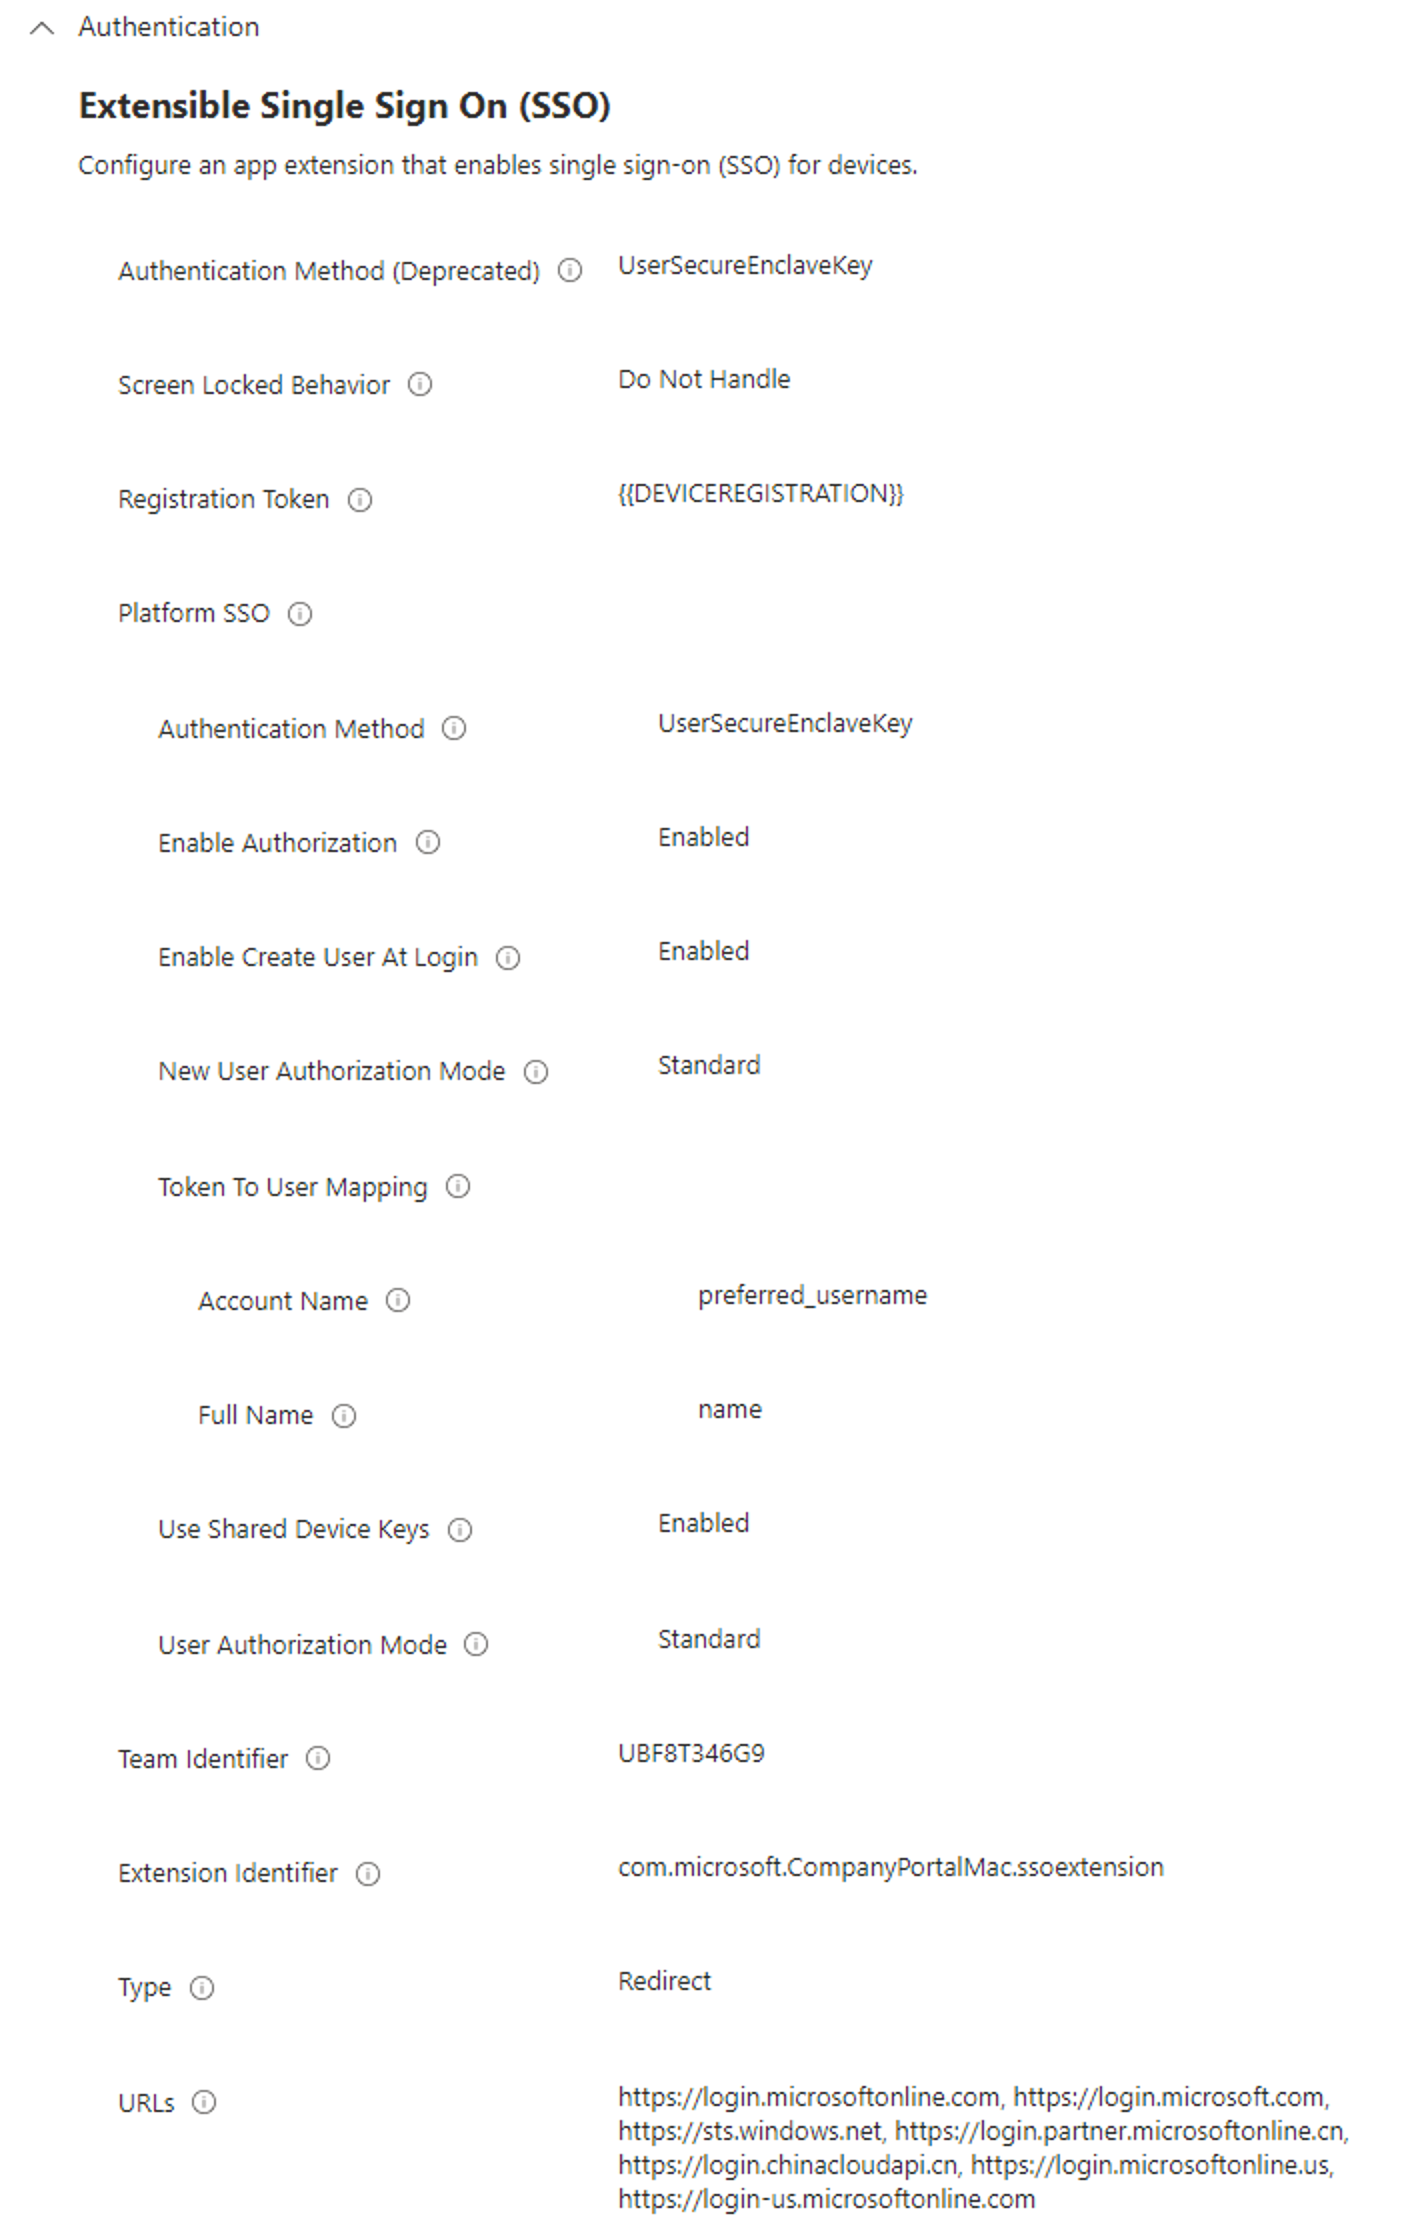
选择 下一步。
在“作用域标记”(可选)中,分配一个标记以将配置文件筛选到特定 IT 组(如
US-NC IT Team或JohnGlenn_ITDepartment)。 有关范围标记的详细信息,请转到将 RBAC 角色和范围标记用于分布式 IT。选择 下一步。
在 “分配”中,选择接收你的档案的用户或设备组。 对于具有用户关联的设备,请分配给用户或用户组。 对于具有多个用户且在没有用户关联的情况下注册的设备,请分配给设备或设备组。
重要
对于具有用户关联的设备上的平台 SSO 设置,不支持分配给设备组或筛选器。 在具有用户关联的设备上使用设备组分配或带筛选器的用户组分配时,用户可能无法访问受条件访问保护的资源。 可能会出现此问题:
- 如果平台 SSO 设置应用不正确,或者,
- 如果在未启用平台 SSO 时公司门户应用绕过 Microsoft Entra 设备注册
有关分配配置文件的详细信息,请参阅分配用户和设备配置文件。
选择 下一步。
在“查看并创建”中查看设置。 选择“创建”时,将保存所做的更改并分配配置文件。 该策略也会显示在配置文件列表中。
下次设备检查配置更新时,将应用你配置的设置。
了解有关 SSO 插件的详细信息
- 若要了解有关插件的详细信息,请参阅 适用于 Apple 设备的 Microsoft Enterprise SSO 插件。
- 有关可扩展单一登录扩展的有效负载设置的详细信息,请参阅适用于 Apple 设备的可扩展单一登录 MDM 有效负载设置 (打开 Apple 网站) 。
步骤 3 - 部署适用于 macOS 的公司门户应用
适用于 macOS 的公司公司门户应用部署并安装 Microsoft 企业 SSO 插件。 此插件启用平台 SSO。
使用 Intune,可以添加公司门户应用,并将其作为所需应用部署到 macOS 设备:
- 为 macOS 添加公司门户应用列出了步骤。
- 将 公司门户 应用配置为 (可选) 包含组织信息。 有关这些步骤,请参阅如何配置 Intune 公司门户应用、公司门户网站和 Intune 应用。
没有为平台 SSO 配置应用的任何特定步骤。 只需确保最新的公司门户应用已添加到 Intune 并部署到 macOS 设备即可。
如果安装了较旧版本的公司门户应用,平台 SSO 将失败。
步骤 4 - 注册设备并应用策略
若要使用平台 SSO,必须使用以下方法之一在 Intune 中注册设备 MDM:
对于 组织拥有的设备,你可以:
对于 个人拥有的设备,请创建 设备注册 策略。 使用此注册方法,最终用户打开公司门户应用并使用其 Microsoft Entra ID 登录。 当他们成功登录时,将应用注册策略。
对于 新设备,请预先创建和配置所有必要的策略,包括注册策略。 然后,当设备在 Intune 中注册时,将自动应用这些策略。
对于已在 Intune 中注册的现有设备,请将平台 SSO 策略分配给用户或用户组。 设备下次与 Intune 服务同步或检查时,它们会收到你创建的平台 SSO 策略设置。
步骤 5 - 注册设备
设备收到策略时,通知中心会显示一条“ 需要注册” 通知。
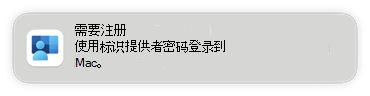
最终用户选择此通知,使用其组织帐户登录到 Microsoft Entra ID 插件,并根据需要完成多重身份验证 (MFA) 。
注意
MFA 是 Microsoft Entra 的一项功能。 确保在租户中启用了 MFA。 有关详细信息,包括任何其他应用要求,请转到 Microsoft Entra 多重身份验证。
当他们成功进行身份验证时,设备将Microsoft Entra加入组织,并且工作区加入 (WPJ) 证书绑定到设备。
以下文章展示了用户体验,具体取决于注册方法:
步骤 6 - 确认设备上的设置
平台 SSO 注册完成后,您可以确认已配置平台 SSO。 有关步骤,请转到 Microsoft Entra ID - 检查设备注册状态。
在 Intune 注册设备上,还可以转到“设置>”隐私和安全>配置文件“。 您的平台SSO配置文件将显示在 com.apple.extensiblesso Profile下。 选择配置文件以查看配置的设置,包括 URL。
要对平台 SSO 进行故障排除,请转到 macOS 平台单点登录已知问题和故障排除。
步骤 7 - 取消分配任何现有的 SSO 应用扩展配置文件
确认设置目录策略正常工作后,取消分配使用 Intune 设备功能模板创建的任何现有 SSO 应用扩展配置文件。
如果同时保留这两个策略,则可能会发生冲突。
使用其他 MDM 配置平台 SSO
如果 MDM 支持平台 SSO,则可以使用其他移动设备管理服务 (MDM) 配置平台 SSO。 使用其他 MDM 服务时,请使用以下指南:
本文中列出的设置是应配置的 Microsoft 建议的设置。 你可以将本文中的设置值复制并粘贴到 MDM 服务策略中。
MDM 服务中的配置步骤可以不同。 请与 MDM 服务供应商合作,以正确配置和部署这些平台 SSO 设置。
使用平台 SSO 注册设备更安全,并且使用硬件绑定设备证书。 这些更改可能会影响某些 MDM 流,例如与 设备合规性合作伙伴的集成。
请与 MDM 服务供应商联系,了解 MDM 是否测试了平台 SSO,证明其软件是否可以正常使用平台 SSO,并准备好为使用平台 SSO 的客户提供支持。
常见平台 SSO 错误
配置平台 SSO 时,可能会看到以下错误:
10001: misconfiguration in the SSOe payload.在以下情况下可能会发生此错误:
- 未在设置目录配置文件中配置所需的设置。
- 在设置目录配置文件中配置了不适用于 重定向类型有效负载的设置。
对于 macOS 13.x 和 14.x 设备,在设置目录配置文件中配置的身份验证设置不同。
如果你的环境中有 macOS 13 和 macOS 14 设备,则必须创建一个设置目录策略,然后在同一策略中配置其各自的身份验证设置。 此信息记录在本文) 的步骤 2 - 在 Intune (中创建平台 SSO 策略中。
10002: multiple SSOe payloads configured.多个 SSO 扩展有效负载正在应用于设备,并且处于冲突状态。 设备上应只有一个扩展配置文件,该配置文件应为设置目录配置文件。
如果以前使用设备功能模板创建了 SSO 应用扩展配置文件,请取消分配该配置文件。 设置目录配置文件是应分配给设备的唯一配置文件。