注意
Intune 支持的设置可能比本文中列出的设置更多。 并非所有设置都已记录,也将不会记录。 若要查看可配置的设置,请创建设备配置策略,然后选择“ 设置目录”。 有关详细信息,请转到 设置目录。
Intune 具有用于 Apple 设备的内置设备功能模板配置文件。 它包括内置设置,管理员可以使用这些设置在 iOS/iPadOS 和 macOS 设备上自定义不同的 Apple 功能。 例如,你可以添加“隔空打印”打印机、显示通知、使用单一登录身份验证等。
作为移动设备管理 (MDM) 解决方案的一部分,可使用这些功能来控制和管理设备上的 Apple 功能。
本文列出了这些设置并介绍每个设置的功能。 它还列出了使用终端应用 (仿真程序) 获取 AirPrint 打印机的 IP 地址、路径和端口的步骤。 有关设备功能模板的详细信息,请参阅 添加 iOS/iPadOS 或 macOS 设备功能设置。
这些设置适用于不同的注册类型,某些设置适用于所有注册选项。 有关不同注册类型的详细信息,请参阅 macOS 注册。
先决条件
 设备平台要求
此功能支持以下平台:
- iOS/iPadOS
- macOS
 角色要求
- 使用具有策略和配置文件管理器内置角色的帐户登录到 Microsoft Intune 管理中心。 有关内置角色的详细信息,请转到 Microsoft Intune 的基于角色的访问控制。
 设备配置要求
- 创建 设备功能配置文件。
AirPrint
设置适用于:所有注册类型
注意
将所有打印机添加到同一配置文件。 Apple 会阻止多个 AirPrint 配置文件面向同一设备。
IP 地址:输入打印机的 IPv4 或 IPv6 地址。 如果使用主机名标识打印机,则可以通过在终端中 ping 打印机来获取 IP 地址。 获取本文中 (的 IP 地址和路径) 提供了更多详细信息。
资源路径:该路径通常
ipp/print用于网络上的打印机。 获取本文中 (的 IP 地址和路径) 提供了更多详细信息。端口:输入 AirPrint 目标的侦听端口。 如果将此属性留空,AirPrint 将使用默认端口。
此设置适用于:
- iOS 11.0+
- iPadOS 13.0+
强制 TLS: 禁用 默认 () 不会保护使用 TLS 的 AirPrint 连接。 启用通过 传输层安全性 (TLS) 保护 AirPrint 连接。
此设置适用于:
- iOS 11.0+
- iPadOS 13.0+
若要添加 AirPrint 服务器,你可以:
- 输入打印机详细信息以将 AirPrint 目标添加到列表中。 可以添加多个 AirPrint 服务器。
- 导入 包含此信息的逗号分隔文件 (.csv) 。 或者, 导出 以创建您添加的 AirPrint 服务器列表。
获取服务器 IP 地址、资源路径和端口
要添加 AirPrinter 服务器,您需要打印机的 IP 地址、资源路径和端口。 以下步骤说明如何获取此信息。
在连接到与隔空打印打印机相同的本地网络 (子网) 的 Mac 上,从 /应用程序/实用程序) (打开终端应用程序。
在“终端”应用中,输入
ippfind,然后选择 Enter。记下打印机信息。 例如,它可以返回类似
ipp://myprinter.local.:631/ipp/port1. 第一部分是打印机的名称。 ) (ipp/port1最后一部分是资源路径。在“终端”应用中,输入
ping myprinter.local,然后选择 Enter。请记下 IP 地址。 例如,它可以返回类似
PING myprinter.local (10.50.25.21).使用 IP 地址和资源路径值。 在此示例中,IP 地址为
10.50.25.21,资源路径为/ipp/port1。
主屏幕布局
此功能适用于:
- iOS 9.3 或更高版本
- iPadOS 13.0 及更高版本
- 自动设备注册 (受监督的)
须知内容
将应用程序添加到 Dock、页面、页面上的文件夹或 Dock 中的文件夹中只需一次。 如果在任何两个位置添加同一个应用,该应用不会显示在设备上,并且可能会出现报告错误。
例如,如果将相机应用添加到扩展坞和页面,则不会显示相机应用,并且报告可能会显示策略错误。 若要将相机 App 添加到主屏幕布局,请仅选择停靠区或页面,而不是两者兼而有之。
应用主屏幕布局时,它会覆盖任何用户定义的布局。 因此,我们建议您在无用户设备上使用主屏幕布局。
可以在设备上安装未包含在主屏幕布局配置中的现有应用。 这些应用按字母顺序显示在配置的应用后面。
使用主屏幕网格设置添加页面或将页面和 App 添加到 Dock 时,主屏幕和页面上的图标会锁定。 无法移动或删除它们。 此行为可能是 iOS/iPadOS 和 Apple 的 MDM 策略设计使然。
需要在托管浏览器中打开的 iOS/iPadOS Web 剪辑不会按照你在主屏幕布局策略中输入的顺序显示。
主屏幕
使用此功能添加应用。 您可以查看这些应用程序在页面、扩展坞和文件夹中的外观。 它还会显示应用图标。 批量购买计划 (VPP) 应用、业务线应用和 Web 链接应用 (Web 应用 URL) 从 你添加的客户端应用填充。
网格大小:为设备的主屏幕选择合适的网格大小。 应用或文件夹在网格中占据一个位置。 如果目标设备不支持所选大小,某些应用可能不适合,并被推送到新页面上的下一个可用位置。 参考:
- iPhone 5 支持 4 列 x 5 行
- iPhone 6 及更新机型支持 4 列 x 6 行
- iPad 支持 5 列 x 6 行
+:选择“添加”按钮以添加应用。
创建文件夹或添加应用:添加 应用 或 文件夹:
应用:从列表中选择现有应用。 此选项会将应用添加到设备上的主屏幕。 如果没有任何应用,请将应用添加到 Intune。
还可以按应用名称(如
authenticator或drive)搜索应用。 或者,按应用发行商搜索,如Microsoft或Apple。文件夹:将文件夹添加到主屏幕。 输入 文件夹名称,然后从列表中选择要转到文件夹中的现有应用。 此文件夹名称在其设备上向用户显示。
还可以按应用名称(如
authenticator或drive)搜索应用。 或者,按应用发行商搜索,如Microsoft或Apple。应用从左到右排列,顺序与所示相同。 可以将应用移动到其他位置。 一个文件夹中只能有一个页面。 作为解决方法,请向文件夹中添加 9 个 (9 个或更多) 应用。 应用会自动移动到下一页。 您可以添加 VPP 应用、Web 链接 (Web 应用) 、应用商店应用、业务线应用和系统应用的任意组合。
扩展坞
最多添加 4 (4) 项(适用于 iPhone)和最多 6 (6) 项(适用于 iPad) (应用和文件夹) 组合到屏幕上的扩展坞。 许多设备支持较少的项。 例如,iPhone 设备最多支持四个项目。 因此,仅显示添加的前四个项目。
+:选择“添加”按钮以将应用程序或文件夹添加到 Dock。
创建文件夹或添加应用:添加 应用 或 文件夹:
应用:从列表中选择现有应用。 此选项可将应用添加到屏幕上的 Dock。 如果没有任何应用,请将应用添加到 Intune。
还可以按应用名称(如
authenticator或drive)搜索应用。 或者,按应用发行商搜索,如Microsoft或Apple。文件夹: 将文件夹添加到屏幕上的 Dock。 输入 文件夹名称,然后从列表中选择要转到文件夹中的现有应用。 此文件夹名称在其设备上向用户显示。
还可以按应用名称(如
authenticator或drive)搜索应用。 或者,按应用发行商搜索,如Microsoft或Apple。应用从左到右排列,顺序与所示相同。 可以将应用移动到其他位置。 如果添加的 App 多于页面,则 App 会自动移至另一个页面。 您最多可以在 Dock 上的文件夹中添加 20 个页面。 您可以添加 VPP 应用、Web 链接 (Web 应用) 、应用商店应用、业务线应用和系统应用的任意组合。
示例
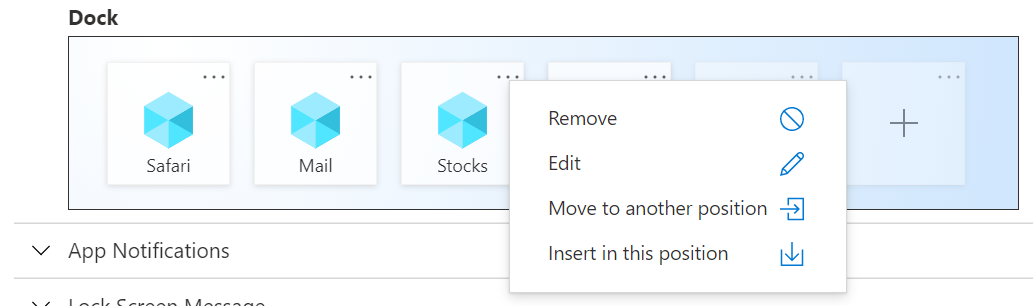
在以下示例中,停靠屏幕显示 Safari、邮件和股票应用。 选择“股票”应用以显示其属性:
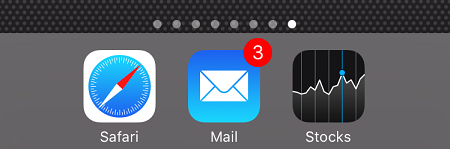
将策略分配给 iPhone 时,扩展坞类似于下图:
应用通知
设置适用于:自动设备注册 (受监督的)
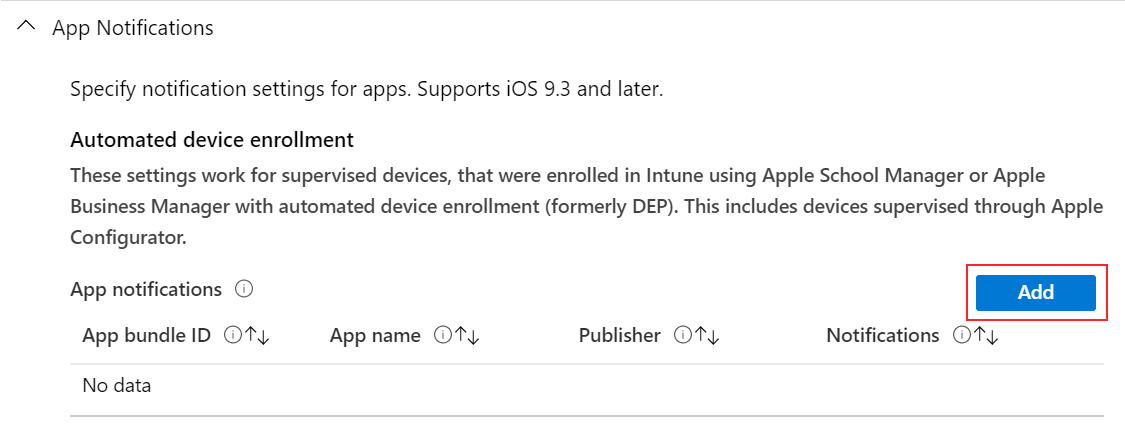
添加:为应用添加通知:
应用程序包 ID:输入要添加的应用程序 的应用程序包 ID 。
要获取应用程序包 ID,请执行以下操作:
- 有关某些示例,请参阅内置 iOS/iPadOS 应用的捆绑包 ID。
- 对于添加到 Intune 的应用,可以使用 Intune 管理中心。
设置为 “未配置” 或留空时,Intune 不会更改或更新此设置。
应用名称:输入要添加的应用的名称。 此名称仅供你在 Microsoft Intune 管理中心中参考。 它 不会 显示在设备上。 设置为 “未配置” 或留空时,Intune 不会更改或更新此设置。
发布者:输入要添加的应用的发布者。 此名称仅供你在 Microsoft Intune 管理中心中参考。 它 不会 显示在设备上。 设置为 “未配置” 或留空时,Intune 不会更改或更新此设置。
通知: 启用 或 禁用 应用向设备发送通知。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。
当设置为 “启用”时,还配置:
在通知中心显示: 启用可 允许应用在设备通知中心中显示通知。 禁用可 阻止应用在通知中心中显示通知。 设置为 “未配置” 或留空时,Intune 不会更改或更新此设置。
在锁屏界面上显示:启用可在设备锁屏界面上显示应用通知。 禁用可 阻止应用在锁屏界面上显示通知。 设置为 “未配置” 或留空时,Intune 不会更改或更新此设置。
警报类型:解锁设备后,选取通知的显示方式。 选项包括:
- 无:不显示通知。
- 横幅:通知中短暂显示横幅。 此设置也可能称为临时横幅。
- 模式:显示通知,用户必须手动将其关闭才能继续使用设备。 此设置也可能称为永久横幅。
应用图标上的徽章: 启用可 向应用图标添加锁屏提醒。 徽章表示应用已发送通知。 禁用 不会将锁屏提醒添加到应用图标。 设置为“未配置”时,Intune 不会更改或更新此设置。
启用声音: 启用则会 在传递通知时播放声音。 禁用则在传递通知时不会播放声音。 设置为“未配置”时,Intune 不会更改或更新此设置。
显示预览:显示最近 App 通知的预览。 选择何时显示预览。 你选择的值将覆盖设备上的用户配置值 (> 设置通知显示预览 >) 。 选项包括:
- 未配置:Intune 不会更改或更新此设置。
- 解锁时:预览仅在设备解锁时显示。
- 始终:预览始终显示在锁屏界面上。
- 从不:从不显示预览。
此设置适用于:
- iOS/iPadOS 14.0 及更高版本
关联域
在 Intune 中,你可以:
- 添加多个应用到域关联。
- 将多个域与同一应用关联。
此设置适用于:
- macOS 10.15 及更高版本
设置适用于:用户批准的设备注册和自动设备注册
这些设置使用 AssociatedDomains.ConfigurationItem 有效负载 (打开 Apple 网站) 。
关联的域:在您的域与应用之间 添加 关联。 此设置在 Contoso 应用和 Contoso 网站之间共享登录凭据。 另请输入:
应用 ID:输入要与网站关联的应用的应用标识符。 应用标识符包括团队 ID 和捆绑包 ID:
TeamID.BundleID。团队 ID 是由 Apple 为应用开发人员生成的 10 个字符的字母数字 (数字) 字符串组成,例如
ABCDE12345。 找到你的团队 ID (打开 Apple 网站) 其中包含详细信息。捆绑包 ID 唯一地标识应用,通常采用反向域名表示法。 例如,Finder 的捆绑包 ID 为
com.apple.finder。若要获取捆绑包 ID,请执行以下操作:
- 打开终端应用并使用 AppleScript:
osascript -e 'id of app "ExampleApp"' - 对于添加到 Intune 的应用,可以使用 Intune 管理中心。
- 打开终端应用并使用 AppleScript:
域:输入要与应用程序关联的网站域。 域包括服务类型和完全限定的主机名,如
webcredentials:www.contoso.com。通过输入
*.星号通配符和域开头之前) 句点 (,可以匹配关联域的所有子域。 期限是必需的。 精确域的优先级高于通配符域。 因此,如果在完全限定的子域中找不到匹配项, 则 来自父域的模式将进行匹配。服务类型可以是:
- authsrv:单一登录应用扩展
- applink: 通用链接
- webcredentials: 密码自动填充
启用直接下载: Yes 直接从设备下载域数据,而不是通过 Apple 的内容分发网络 (CDN) 。 设置为“未配置”时,Intune 不会更改或更新此设置。 默认情况下,操作系统可能会通过专用于关联域的 Apple CDN 下载数据。
此设置适用于:
- macOS 11 及更高版本
提示
若要排除故障,请在 macOS 设备上打开 “系统偏好设置>配置文件”。 确认你创建的配置文件位于设备配置文件列表中。 如果已列出,请确保 配置文件中有关联的域配置 ,并且它包含正确的应用 ID 和域。
内容缓存
内容缓存保存内容的本地副本。 其他 Apple 设备无需连接到 Internet 即可获取此信息。 这种缓存通过在首次下载时保存软件更新、应用、照片和其他内容来加快下载。 由于应用下载一次并共享到其他设备,因此拥有许多设备的学校和组织可以节省带宽。
此设置适用于:
- macOS 10.13.4 及更高版本
设置适用于:所有注册类型
有关这些设置的详细信息,请参阅 内容缓存有效负载设置 (打开 Apple 网站) 。
启用内容缓存: 选择“是 ”可启用内容缓存,用户无法禁用它。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,OS 可能会将其关闭。
要缓存的内容类型: 选项:
- 所有内容:缓存 iCloud 内容和共享内容。
- 仅用户内容:缓存用户的 iCloud 内容,包括照片和文稿。
- 仅共享内容:缓存应用和软件更新。
最大缓存大小:输入 (用于缓存内容的最大磁盘空间量(以字节) 为单位)。 如果 (默认) 留空,Intune不会更改或更新此设置。 默认情况下,操作系统可能会将此值设置为零 (
0) 字节,这样可以为缓存提供无限的磁盘空间。确保不要超过设备上的可用空间。 有关设备存储容量的详细信息,请参阅 iOS 和 macOS 如何报告存储容量 (打开 Apple 网站) 。
缓存位置:输入存储缓存内容的路径。 默认位置为
/Library/Application Support/Apple/AssetCache/Data。 请勿更改此位置。如果更改此设置,缓存的内容不会移动到新位置。 若要自动移动它,用户需要 (系统偏好设置>“共享>内容缓存 ”) 更改设备上的位置。
端口:在设备上输入缓存的 TCP 端口号以接受下载和上传请求,范围为 0-65535。 输入零 () (
0默认) 以使用任何可用端口。阻止 Internet 连接和缓存内容共享:也称为网络共享缓存。 是 ,阻止 Internet 连接共享,并阻止与通过 USB 连接到 Mac 的 iOS/iPadOS 设备共享缓存的内容。 用户无法启用此设置。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。
启用 Internet 连接共享:也称为网络共享缓存。 “是 ”允许 Internet 连接共享,并允许与通过 USB 连接到 Mac 的 iOS/iPadOS 设备共享缓存的内容。 用户无法禁用此设置。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,操作系统可能会关闭此功能。
此设置适用于:
- macOS 10.15.4 及更高版本
启用缓存以记录客户端详细信息: Yes 记录请求内容的设备的 IP 地址和端口号。 如果要对设备问题进行故障排除,此日志文件可以提供帮助。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,操作系统可能不会记录此信息。
始终保留缓存中的内容,即使系统需要用于其他应用的磁盘空间:选择 Yes 可保留缓存内容,并确保即使在磁盘空间较低的情况下也不会删除任何内容。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,当操作系统需要其他应用的存储空间时,它可能会自动清除缓存中的内容。
此设置适用于:
- macOS 10.15 及更高版本
显示状态警报:选择“ 是 ”,将警报显示为系统通知。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,OS 可能不会将这些警报显示为系统通知。
此设置适用于:
- macOS 10.15 及更高版本
打开缓存时防止设备休眠: Yes 可防止计算机在缓存打开时进入睡眠状态。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,OS 可能允许设备睡眠。
此设置适用于:
- macOS 10.15 及更高版本
要缓存的设备:选择可缓存内容的设备。 选项包括:
- 未配置 (默认) :Intune不会更改或更新此设置。
- 使用同一本地网络的设备:内容缓存向同一直接本地网络上的设备提供内容。 不向其他网络上的设备提供任何内容,包括内容缓存可访问的设备。
- 使用相同公共 IP 地址的设备:内容缓存向使用相同公共 IP 地址的设备提供内容。 不向其他网络上的设备提供任何内容,包括内容缓存可访问的设备。
-
使用自定义本地网络的设备:内容缓存向你输入的 IP 范围内的设备提供内容。
- 客户端侦听范围:输入可接收内容缓存的 IP 地址的范围。
-
使用具有回退的自定义本地网络的设备: 内容缓存向侦听范围、对等侦听范围和父级 IP 地址中的设备提供内容。
- 客户端侦听范围:输入可接收内容缓存的 IP 地址的范围。
自定义公共 IP 地址:输入公共 IP 地址范围。 云服务器使用此范围将客户端设备与缓存进行匹配。
与其他缓存共享内容:当您的网络具有多个内容缓存时,其他设备上的内容缓存会自动成为对等方。 这些设备可以查阅和共享缓存的软件。
当请求的项目在一个内容缓存上不可用时,它会检查其对等方的项目。 如果项目可用,则会从对等设备上的内容缓存下载它。 如果仍然不可用,内容缓存将从以下位置下载项目:
父 IP 地址(如果配置了一个)
或者,
从 Apple 使用 Internet
当有多个内容缓存可用时,设备会自动选择正确的内容缓存。
选项包括:
未配置 (默认) :Intune不会更改或更新此设置。
使用相同的本地网络的内容缓存:内容缓存仅与同一直接本地网络上的其他内容缓存对等。
使用相同公共 IP 地址的内容缓存:内容缓存仅与同一公共 IP 地址上的其他内容缓存对等。
使用自定义本地网络的内容缓存:内容缓存仅与你输入的 IP 地址侦听范围内的其他内容缓存对等:
- 对等侦听范围:输入范围的 IPv4 或 IPv6 起始和结束 IP 地址。 内容缓存仅响应来自您输入的 IP 地址范围内的内容缓存的对等缓存请求。
- 对等筛选器范围:输入范围的 IPv4 或 IPv6 起始和结束 IP 地址。 内容缓存使用你输入的 IP 地址范围筛选其对等方列表。
父 IP 地址:输入要添加为父缓存的另一个内容缓存的本地 IP 地址。 缓存会将内容上传并下载到这些缓存,而不是直接从 Apple 上传或下载。 只添加一次父 IP 地址。
父级选择策略:当有许多父缓存时,请选择如何选择父 IP 地址。 选项包括:
- 未配置 (默认) :Intune不会更改或更新此设置。
- 循环:按顺序使用父 IP 地址。 此选项适用于负载均衡方案。
- 首次可用:始终使用列表中第一个可用的 IP 地址。
- 哈希:为请求的 URL 的路径部分创建哈希值。 此选项可确保同一 URL 始终使用相同的父 IP 地址。
- 随机:随机使用列表中的 IP 地址。 此选项适用于负载均衡方案。
- 置顶可用:始终使用列表中的第一个 IP 地址。 如果不可用,则使用列表中的第二个 IP 地址。 继续使用第二个 IP 地址,直到它不可用,类推。
锁屏界面消息
此功能适用于:
- iOS 9.3 及更高版本
- iPadOS 13.0 及更高版本
设置适用于:自动设备注册 (受监督的)
“如果丢失了,返回......”消息:如果设备丢失或被盗,请输入备注,如果找到设备,可能有助于归还设备。 可以输入任何所需文本。 例如,输入类似于
If found, call Contoso at ...的内容。输入的文本显示在设备的登录窗口和锁屏界面上。
资产标签信息:输入设备的资产标签信息。 例如,输入
Owned by Contoso CorpSerial Number: {{serialnumber}}或 。使用设备令牌将设备特定的信息添加到这些字段。 例如,若要显示序列号,请输入
Serial Number: {{serialnumber}}或Device ID: {{DEVICEID}}。 在锁屏界面上,文本显示类似于Serial Number 123456789ABC。 输入变量时,请务必使用大括号{{ }}。支持以下设备信息变量。 UI 不验证变量,并且区分大小写。 如果输入的变量不正确,则会看到使用错误输入保存的配置文件。 例如,如果输入
{{DeviceID}}instead{{deviceid}}而不是 or{{DEVICEID}},则显示的是文字字符串,而不是设备的唯一 ID。 确保输入正确的信息。 支持所有小写或全部大写变量,但不支持混合使用。-
{{AADDeviceId}}:Microsoft Entra 设备 ID -
{{AccountId}}:Intune 租户 ID 或帐户 ID -
{{AccountName}}: Intune 租户名称或帐户名称 -
{{AppleId}}:用户的 Apple ID -
{{Department}}:在设置助手期间分配的部门 -
{{DeviceId}}:Intune 设备 ID -
{{DeviceName}}: Intune 设备名称 -
{{domain}}: 域名 -
{{EASID}}: Exchange 活动同步 ID -
{{EDUUserType}}:用户类型 -
{{IMEI}}:设备的 IMEI -
{{mail}}: 用户的 Email 地址 -
{{ManagedAppleId}}:用户的管理 Apple ID -
{{MEID}}:设备的 MEID -
{{partialUPN}}: @ 符号之前的 UPN 前缀 -
{{SearchableDeviceKey}}:NGC 密钥 ID -
{{SerialNumber}}: 设备序列号 -
{{SerialNumberLast4Digits}}:设备序列号的最后 4 位数字 -
{{SIGNEDDEVICEID}}:公司门户注册期间分配给客户端的设备 ID blob -
{{SignedDeviceIdWithUserId}}:在 Apple 设置助手期间分配给具有用户相关性的客户端的设备 ID blob -
{{UDID}}: 设备 UDID -
{{UDIDLast4Digits}}:设备的最后 4 位数字 UDID -
{{UserId}}: Intune 用户 ID -
{{UserName}}: 用户名 -
{{userPrincipalName}}:用户的 UPN
-
登录项
设置适用于:所有注册类型
添加将在登录时启动的文件、文件夹和自定义应用: 添加 用户登录其设备时打开的文件、文件夹、自定义应用或系统应用的路径。 另请输入:
项目路径:输入文件、文件夹或应用的路径。 系统应用或为组织构建或自定义的应用通常位于文件夹中
Applications,路径类似于/Applications/AppName.app。可以添加许多文件、文件夹和应用。 例如,输入:
/Applications/Calculator.app/Applications/Applications/Microsoft Office/root/Office16/winword.exe/Users/UserName/music/itunes.app
添加任何应用程序、文件夹或文件时,请务必输入正确的路径。 并非所有项目都在文件夹中
Applications。 如果用户将项目从一个位置移动到另一个位置,则路径会更改。 用户登录时,此移动的项目未打开。隐藏:选择显示或隐藏应用。 选项包括:
- 未配置 (默认) :Intune不会更改或更新此设置。 默认情况下,OS 可能会在“用户”&“组登录项”列表中显示未选中隐藏选项的项目。
- 是:在用户 & 组登录项列表中隐藏应用。
登录窗口
设置适用于:所有注册类型
Windows 布局
在菜单栏中显示其他信息:选择菜单栏上的时间区域时,“是”会显示主机名和 macOS 版本。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,OS 可能不会在菜单栏上显示此信息。
横幅:输入在设备登录屏幕上显示的消息。 例如,输入组织信息、欢迎消息、失物招领处信息等。
需要用户名和密码文本字段:选择用户登录设备的方式。 是 要求用户输入用户名和密码。 设置为“未配置”时,Intune 不会更改或更新此设置。 默认情况下,操作系统可能要求用户从列表中选择其用户名,然后键入其密码。
当设置为 “未配置”时,还输入:
- 隐藏本地用户: 选择“是 ”将隐藏用户列表中的本地用户帐户,其中可能包括标准帐户和管理员帐户。 仅显示网络和系统用户帐户。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,OS 可能会在用户列表中显示本地用户帐户。
- 隐藏移动帐户: 是 ,在用户列表中隐藏移动帐户。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,OS 可能会在用户列表中显示移动帐户。 某些移动帐户可以显示为网络用户。
- 显示网络用户:选择“ 是 ”以在用户列表中列出网络用户。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,OS 可能不会在用户列表中显示网络用户帐户。
- 隐藏计算机的管理员:选择“是”,则隐藏用户列表中的管理员用户帐户。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,操作系统可能会在用户列表中显示管理员用户帐户。
- 显示其他用户:选择“ 是 ”以列出 其他... 用户列表中的用户。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,OS 可能不会在用户列表中显示其他用户帐户。
登录屏幕电源设置
- 隐藏关机按钮: Yes 隐藏登录屏幕上的关机按钮。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,操作系统可能会显示关机按钮。
- 隐藏重启按钮: Yes 隐藏登录屏幕上的重启按钮。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,操作系统可能会显示“重启”按钮。
- 隐藏睡眠按钮: Yes 隐藏登录屏幕上的睡眠按钮。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,OS 可能会显示睡眠按钮。
-
禁用用户从控制台登录: 选择“是 ”,隐藏用于登录的 macOS 命令行。 对于典型用户,请将此设置设置为 “是”。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,操作系统可能允许高级用户使用 macOS 命令行登录。 要进入控制台模式,用户需要在用户名字段中输入
>console,并且必须在控制台窗口中进行身份验证。
Apple 菜单
- 登录时禁用关机:“是”可阻止用户在登录后选择关机选项。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,操作系统可能允许用户在设备上选择“ 关机 ”菜单项。
- 禁用登录时重启:是,则阻止用户在登录后选择重启选项。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,操作系统可能允许用户选择设备上的 “重启 ”菜单项。
- 登录时禁用关机: 是 ,则阻止用户在登录后选择关 机 选项。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,操作系统可能允许用户选择设备上的“ 关闭电源 ”菜单项。
- 禁用登录时注销 (macOS 10.13 及更高版本) :“是”可“阻止用户在登录后选择”注销“选项。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,操作系统可能允许用户选择设备上的 “注销” 菜单项。
- 在 macOS 10.13 及更高版本 (登录时禁用锁屏界面) :选择“是”会阻止用户在登录后选择锁屏界面选项。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,操作系统可能允许用户选择设备上的 锁屏界面 菜单项。
单一登录
设置适用于:设备注册、自动设备注册 (受监督的)
Microsoft Entra 用户名属性:Intune 将为 Microsoft Entra ID 中的每个用户查找此属性。 然后,Intune 会先填充相应的字段(如 UPN),然后再生成安装在设备上的 XML。 选项包括:
未配置:Intune 不会更改或更新此设置。 默认情况下,当配置文件部署到设备时,操作系统会提示用户输入 Kerberos 主体名称。 MDM 需要主体名称才能安装 SSO 配置文件。
用户主体名称:用户主体名称 (UPN) 按以下方式进行分析:
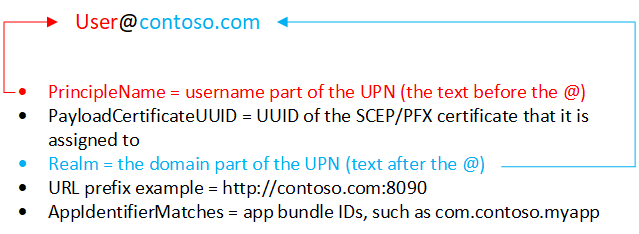
还可以使用 在“Realm ”文本框中输入的文本覆盖该 Realm。
例如,Contoso 有多个区域,包括欧洲、亚洲和北美。 Contoso 希望其亚洲用户使用 SSO,并且应用需要格式
username@asia.contoso.com中的 UPN。 选择“用户主体名称”时,每个用户的领域取自 Microsoft Entra ID,即contoso.com。 因此,对于亚洲地区的用户,请选择 “用户主体名称”,然后输入asia.contoso.com。 用户的 UPN 将变为username@asia.contoso.com,而不是username@contoso.com。Intune 设备 ID:Intune 自动选择 Intune 设备 ID。 默认情况下:
- 应用只需使用设备 ID。 但是,如果应用使用领域和设备 ID,请在 领域 文本框中输入领域。
- 如果使用设备 ID,请将领域留空。
Azure AD 设备 ID:Microsoft Entra 设备 ID
SAM 帐户名称:Intune填充本地安全帐户管理器 (SAM) 帐户名称。
Realm:输入 URL 的域部分。 例如,输入
contoso.com。URL:在组织中 添加 需要用户单一登录 (SSO) 身份验证的任何 URL。
例如,当用户连接到上述任何站点时,iOS/iPadOS 设备将使用 SSO 凭据。 用户无需再次输入凭据。 如果启用了多重身份验证 (MFA) ,则要求用户输入第二个身份验证。
此外:
这些 URL 必须格式正确 FQDN。 Apple 要求 URL 采用相应
http://<yourURL.domain>格式。URL 匹配模式必须以 或
https://开http://头。 运行简单的字符串匹配,因此http://www.contoso.com/URL 前缀不匹配http://www.contoso.com:80/。 在 iOS 10.0+ 和 iPadOS 13.0+ 中,可以使用单个通配符 * 输入所有匹配值。 例如,http://*.contoso.com/同时匹配http://store.contoso.com/和http://www.contoso.com匹配。模式
https://.com和http://.com模式分别匹配所有 HTTP 和 HTTPS URL。
应用:在可使用单一登录的用户设备上 添加 应用。
AppIdentifierMatches数组必须包含与应用程序包 ID 匹配的字符串。 这些字符串可以是完全匹配项,例如com.contoso.myapp,也可以使用通配符在*捆绑包 ID 上输入前缀匹配项。 通配符必须出现在句点字符 (.) 之后,并且只能在字符串末尾出现一次,例如com.contoso.*。 包含通配符时,捆绑包 ID 以前缀开头的任何应用都将被授予对该帐户的访问权限。使用 “应用名称 ”输入用户友好名称以帮助你识别捆绑包 ID。
凭据续订证书:如果使用证书进行身份验证 (而不是密码) ,请选择现有的 SCEP 或 PFX 证书作为身份验证证书。 通常,此证书与其他配置文件(如 VPN、Wi-Fi 或电子邮件)部署到用户的证书相同。
Web 内容筛选器
设置适用于:自动设备注册 (受监督的)
这些设置使用 Apple 的 Web 内容筛选器设置。 有关这些设置的详细信息,请转到 Apple 的平台部署站点 ( 打开 Apple 网站) 。
筛选器类型:选择以允许特定网站。 选项包括:
未配置:Intune 不会更改或更新此设置。
配置 URL:使用 Apple 内置的 Web 过滤器来查找成人术语,包括亵渎和露骨的性语言。 此设置在加载每个网页时对其进行评估,并识别和阻止不适宜的内容。 还可以添加不希望筛选器检查的 URL。 或者,阻止特定的 URL,而不考虑 Apple 的筛选器设置。
允许的 URL: 添加 要允许的 URL。 这些 URL 会绕过 Apple 的 Web 筛选器。
你输入的 URL 是你不希望 Apple Web 筛选器评估的 URL。 这些 URL 不是允许的网站列表。 要创建允许网站的列表,请将 “筛选器类型 ”设置为 “仅特定网站”。
阻止的 URL: 添加 要阻止打开的 URL,无论 Apple Web 筛选器设置如何。
仅对 Safari Web 浏览器 (的特定网站) :这些 URL 将添加到 Safari 浏览器的书签中。 用户只能访问这些站点;无法打开其他站点。 仅当你知道用户可以访问的准确 URL 列表时,才使用此选项。
-
URL:输入要允许的网站的 URL。 例如,输入
https://www.contoso.com。 - 书签路径: Apple 更改了此设置。 所有书签 将进入“允许的站点 ”文件夹。 书签不会进入你输入的书签路径。
- 标题:输入书签的描述性标题。
如果未输入任何 URL,则用户无法访问除 、
microsoft.net和apple.com之外的任何网站microsoft.com。 Intune 自动允许这些 URL。-
URL:输入要允许的网站的 URL。 例如,输入
单一登录应用扩展
此功能适用于:
- iOS 13.0 及更高版本
- iPadOS 13.0 及更高版本
设置适用于:所有注册类型
此功能适用于:
- macOS 10.15 及更高版本
注意
在 macOS 设备上,Microsoft 建议使用平台 SSO 启用单一登录 (SSO) 。 有关详细信息,请转到 在 Microsoft Intune 中为 macOS 设备配置平台 SSO。
设置适用于:用户批准的设备注册和自动设备注册
SSO 应用扩展类型:选择 SSO 应用扩展的类型。 选项包括:
未配置
Intune 不会更改或更新此设置。 默认情况下,操作系统不使用应用扩展。 若要禁用应用扩展,请将 SSO 应用扩展类型更改为 “未配置”。
Microsoft Entra ID SSO 应用扩展类型
使用 Microsoft Entra ID 企业 SSO 插件,这是一个重定向类型的 SSO 应用扩展。 此插件为支持 Apple 企业单点登录功能的所有应用程序中的本地 Active Directory 帐户提供 SSO。 使用此 SSO 应用扩展类型可在使用 Microsoft Entra ID 进行身份验证的 Microsoft 应用、组织应用和网站上启用 SSO。 SSO 插件充当高级身份验证代理,可改进安全性和用户体验。
使用 Microsoft Authenticator 应用进行身份验证的所有应用将继续使用 适用于 Apple 设备的 Microsoft 企业 SSO 插件获取 SSO。 有关详细信息,请参阅在 iOS/iPadOS 设备上使用 Microsoft Enterprise SSO 插件。
重要
若要使用 Microsoft Entra SSO 应用扩展类型实现 SSO,请首先在设备上安装 iOS/iPadOS Microsoft Authenticator 应用。 Authenticator 应用向设备提供 Microsoft 企业 SSO 插件,MDM SSO 应用扩展设置激活插件。 在设备上安装 Authenticator 和 SSO 应用扩展配置文件后,用户必须输入其凭据才能登录,并在其设备上建立会话。 然后,此会话将用于不同的应用程序,而无需用户重新进行身份验证。 有关 Authenticator 的详细信息,请转到 什么是 Microsoft Authenticator 应用。
有关详细信息,请转到在 macOSOS 设备上使用 Microsoft 企业 SSO 插件。
重要
若要使用 Microsoft Entra SSO 应用扩展类型实现 SSO,请在设备上安装 macOS 公司门户应用。 公司门户应用向设备提供 Microsoft 企业 SSO 插件。 MDM SSO 应用扩展设置激活插件。 在设备上安装公司门户应用和 SSO 应用扩展配置文件后,用户使用其凭据登录,并在其设备上创建会话。 此会话跨不同的应用程序使用,而无需用户重新进行身份验证。
有关公司门户应用的详细信息,请转到 安装公司门户应用并在 Intune 中注册 macOS 设备时会发生什么情况。
还可以下载公司门户应用。
启用共享设备模式:如果要将 Microsoft 企业 SSO 插件部署到为 Microsoft Entra 共享设备模式功能配置的 iOS/iPadOS 设备,请选择“是”。 处于共享模式的设备允许许多用户全局登录和注销支持共享设备模式的应用程序。 设置为“未配置”时,Intune 不会更改或更新此设置。 默认情况下,iOS/iPadOS 设备不应在多个用户之间共享。
有关共享设备模式及其启用方式的详细信息,请参阅 共享设备模式概述。
此设置适用于:
- iOS/iPadOS 13.5 及更高版本
应用程序包 ID:输入应通过设备上的扩展进行单一登录的任何其他应用的捆绑包 ID。 若要获取添加到 Intune 的应用的捆绑包 ID,可以使用 Intune 管理中心。
这些应用使用 Microsoft 企业 SSO 插件对用户进行身份验证,而无需登录。
如果输入的应用包 ID 不使用任何Microsoft库(如身份验证库 (MSAL) ),则其有权使用 Microsoft Entra SSO 应用扩展Microsoft。
与 Microsoft 库相比,这些应用的体验可能没有那么无缝。 必须将使用 MSAL 身份验证的较旧应用或不使用最新 Microsoft 库的应用添加到此列表中,才能正常使用 Microsoft Azure SSO 应用扩展。
其他配置:输入更多特定于扩展的数据以传递给 SSO 应用扩展:
键:输入要添加的物品的名称,如
user name或AppAllowList。类型:输入数据类型。 选项包括:
- String
- 布尔值: 在 配置值中,输入
True或False。 - 整数:在 配置值中,输入数字。
值:输入数据。
重定向 SSO 应用扩展类型
使用通用、可自定义的重定向应用扩展,将 SSO 与新式身份验证流配合使用。
扩展 ID:输入标识 SSO 应用扩展的捆绑包标识符,如
com.apple.extensiblesso。团队 ID:输入 SSO 应用扩展的团队标识符。 团队标识符是由 Apple 生成的 10 个字符的字母数字 (数字和字母) 字符串组成,例如
ABCDE12345.找到你的团队 ID (打开 Apple 网站) 提供详细信息。
URL:输入可以联系到身份提供者的 URL。 将用户重定向到这些 URL 时,SSO 应用扩展将进行干预并提示进行 SSO。 每个 URL 必须唯一,并且不能已存在于其他配置文件中。 必须使用 HTTP 或 HTTPS 协议。
例如,当用户连接到上述任何站点时,设备将使用 SSO 凭据。 用户无需再次输入凭据。 如果启用了多重身份验证 (MFA) ,则要求用户输入第二个身份验证。
此外:
- 这些 URL 必须格式正确 FQDN。 Apple 要求 URL 采用相应
http://<yourURL.domain>格式。 - Intune 单一登录应用扩展配置文件中的所有 URL 必须是唯一的。 不能在任何 SSO 应用扩展配置文件中重复域,即使使用不同类型的 SSO 应用扩展也是如此。
- URL 必须以
http://.comOR 开https://.com头。 运行简单的字符串匹配,因此http://www.contoso.com/URL 前缀不匹配http://www.contoso.com:80/。
在 iOS 10.0+ 和 iPadOS 13.0+ 中,可以使用单个通配符 * 输入所有匹配值。 例如,
http://*.contoso.com/同时匹配http://store.contoso.com/和http://www.contoso.com匹配。- 这些 URL 必须格式正确 FQDN。 Apple 要求 URL 采用相应
其他配置:输入更多特定于扩展的数据以传递给 SSO 应用扩展:
键:输入要添加的物品的名称,如
user name或AppAllowList。类型:输入数据类型。 选项包括:
- String
- 布尔值: 在 配置值中,输入
True或False。 - 整数:在 配置值中,输入数字。
值:输入数据。
凭据 SSO 应用扩展类型
使用通用、可自定义的凭据应用扩展将 SSO 与质询和响应身份验证流配合使用。
扩展 ID:输入标识 SSO 应用扩展的捆绑包标识符,如
com.apple.extensiblesso。团队 ID:输入 SSO 应用扩展的团队标识符。 团队标识符是由 Apple 生成的 10 个字符的字母数字 (数字和字母) 字符串组成,例如
ABCDE12345.找到你的团队 ID (打开 Apple 网站) 提供详细信息。
Realm:输入身份验证领域的名称。 领域名称应大写,如
CONTOSO.COM。 通常,领域名称与 DNS 域名相同,但全部大写。域:输入可通过 SSO 进行身份验证的站点的域或主机名。 例如,如果您的网站是
mysite.contoso.com,则mysite是主机名,.contoso.com则是域名。 当用户连接到其中任何一个站点时,应用扩展将处理身份验证质询。 此身份验证允许用户使用 Face ID、Touch ID 或 Apple 密码/密码登录。- 单一登录应用扩展 Intune 配置文件中的所有域必须是唯一的。 不能在任何登录应用扩展配置文件中重复域,即使使用不同类型的 SSO 应用扩展也是如此。
- 这些域不区分大小写。
- 域必须以句点 (
.) 开头。
其他配置:输入更多特定于扩展的数据以传递给 SSO 应用扩展:
键:输入要添加的物品的名称,如
user name或AppAllowList。类型:输入数据类型。 选项包括:
- String
- 布尔值: 在 配置值中,输入
True或False。 - 整数:在 配置值中,输入数字。
值:输入数据。
Kerberos SSO 应用扩展类型
使用 Apple 内置的 Kerberos 扩展,这是 凭据 应用扩展的特定于 Kerberos 的版本。
Kerberos 扩展包含在:
- iOS 13.0+ 和 iPadOS 13.0+
在用户成功登录到 Authenticator 应用后,系统不会提示他们登录到使用 SSO 扩展的其他应用。 用户首次打开不使用 SSO 扩展的托管应用时,系统会提示用户选择已登录的帐户。
- macOS Catalina 10.15 及更高版本
提示
使用 Redirect 和 Credential 类型,添加自己的配置值以传递扩展。 如果使用 凭据,请考虑在 Kerberos 类型中使用 Apple 提供的内置配置设置。
Realm:输入身份验证领域的名称。 领域名称应大写,如
CONTOSO.COM。 通常,领域名称与 DNS 域名相同,但全部大写。域:输入可通过 SSO 进行身份验证的站点的域或主机名。 例如,如果您的网站是
mysite.contoso.com,则mysite是主机名,.contoso.com则是域名。 当用户连接到其中任何一个站点时,应用扩展将处理身份验证质询。 此身份验证允许用户使用 Face ID、Touch ID 或 Apple 密码/密码登录。- 单一登录应用扩展 Intune 配置文件中的所有域必须是唯一的。 不能在任何登录应用扩展配置文件中重复域,即使使用不同类型的 SSO 应用扩展也是如此。
- 这些域不区分大小写。
- 域必须以句点 (
.) 开头。
阻止密钥链使用: 选择“是” ,则会阻止密码在密钥链中保存和存储。 如果被阻止,系统不会提示用户保存密码,并且需要在 Kerberos 票证过期时重新输入密码。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,OS 可能允许在密钥链中保存和存储密码。 票证过期时,系统不会提示用户重新输入密码。
需要面容 ID、触控 ID 或密码:选择 “是” ,在需要凭据刷新 Kerberos 票证时强制用户输入其面容 ID、触控 ID 或设备密码。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,操作系统可能不要求用户使用生物识别或设备密码刷新 Kerberos 票证。 如果 将“阻止密钥链使用” 设置为 “是”,则此设置不适用。
设置为默认领域: Yes 将输入的 领域 值设置为默认领域。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,OS 可能不会设置默认领域。
- 如果要在组织中配置多个 Kerberos SSO 应用扩展,请选择 “是”。
- 如果使用多个领域,请选择 “是”。 它将您输入的 Realm 值设置为默认 Realm。
- 如果只有一个领域,请选择“ 未配置” (默认) 。
阻止自动发现: 是 阻止 Kerberos 扩展自动使用 LDAP 和 DNS 来确定其 Active Directory 站点名称。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,操作系统可能允许扩展自动查找 Active Directory 站点名称。
仅允许托管应用:设置为 “是”时,Kerberos 扩展仅允许托管应用以及使用应用程序包 ID 输入的任何应用访问凭据。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,OS 可能允许非托管应用访问凭据。
此设置适用于:
- iOS/iPadOS 14 及更高版本
- macOS 12 及更高版本
阻止密码更改:选择“ 是 ”会阻止用户更改用于登录你输入的域的密码。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,OS 可能允许更改密码。
启用本地密码同步:选择“是”,将用户的本地密码同步到 Microsoft Entra ID。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,操作系统可能会禁用与 Microsoft Entra ID 的密码同步。
将此设置用作 SSO 的替代方法或备份。 如果用户使用 Apple 移动帐户登录,则此设置不起作用。
延迟 Kerberos 扩展安装:设置为“ 是”时,在管理员启用扩展或收到 Kerberos 质询之前,不会提示用户设置 Kerberos 扩展。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,操作系统可能会立即提示用户设置 Kerberos 扩展。
此设置适用于:
- macOS 11 及更高版本
允许标准 Kerberos 实用工具:设置为 “是”时,Kerberos 扩展将允许使用应用程序包 ID、托管应用和标准 Kerberos 实用工具(如 TicketViewer 和 klist)输入的任何应用访问和使用凭据。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,OS 可能不允许列出的应用访问和使用凭据。
此设置适用于:
- macOS 12 及更高版本
请求凭据: 如果设置为“ 是”,则在下一个匹配的 Kerberos 质询或网络状态更改时请求凭据。 当凭据过期或缺失时,将创建新凭据。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,操作系统可能不会请求新凭据。
此设置适用于:
- macOS 12 及更高版本
需要 TLS 的 LDAP 连接:如果设置为 “是”,则需要 LDAP 连接才能使用传输层安全性 (TLS) 。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,操作系统可能不需要 LDAP 连接即可使用 TLS。
此设置适用于:
- macOS 11 及更高版本
要求 Active Directory 密码复杂性:选择“ 是 ”以强制用户密码满足 Active Directory 的密码复杂性要求。 在设备上,此设置会显示一个带有检查框的弹出窗口,以便用户看到他们正在完成密码要求。 它可帮助用户了解需要输入哪些密码。 有关详细信息,请转到密码必须满足复杂性要求。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,操作系统可能不要求用户满足 Active Directory 的密码要求。
最小密码长度:输入可以构成用户密码的最小字符数。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,OS 可能不会对用户强制实施最小密码长度。
密码重复使用限制:输入在可以在域上重复使用以前的密码为止使用的 1-24 个新密码数。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,OS 可能不会强制实施密码重用限制。
最短密码使用期限 (天) :输入在用户可更改密码之前在域中使用的天数。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,OS 可能不会在更改密码之前强制实施最短使用期限。
密码过期通知 (天) :输入密码过期前通知其密码过期的天数。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,操作系统可能使用
15天。密码过期 (天数) :输入设备密码必须更改之前的天数。 设置为“未配置”(默认)时,Intune 不会更改或更新此设置。 默认情况下,操作系统可能永远不会使密码过期。
密码更改 URL:输入用户开始更改密码时打开的 URL。
自定义用户名:输入替换扩展中显示的用户名的文本。 您可以输入与公司或组织名称匹配的名称。 例如,可以输入
Contoso。此设置适用于:
- macOS 11 及更高版本
Kerberos 扩展使用:选择其他进程如何使用 Kerberos 扩展凭据。 选项包括:
- 始终:如果 SPN 列在 域中,则始终使用扩展凭据。 如果调用应用未在 App Bundle ID 中列出,则不会使用它。
- 未指定时:仅当调用方未输入另一个凭据,并且 SPN 在域中列出时,才使用分机凭据。 如果呼叫应用未在 App Bundle ID 中列出,则不会使用它。
- Kerberos 默认:Intune 不会更改或更新此设置。 默认情况下,操作系统使用默认 Kerberos 进程来选择凭据。 此选项与不配置此设置相同。
此设置适用于:
- macOS 11 及更高版本
主体名称:输入 Kerberos 主体的用户名。 无需包含领域名称。 例如,中 是
user@contoso.comuser主体名称,而contoso.com是领域名称。- 您还可以通过输入大括
{{ }}号在主体名称中使用变量。 例如,若要显示用户名,请输入Username: {{username}}。 - 小心变量替换。 变量不会在 UI 中进行验证,并且区分大小写。 确保输入正确的信息。
- 您还可以通过输入大括
Active Directory 站点代码:输入 Kerberos 扩展应使用的 Active Directory 站点的名称。 可能不需要更改此值,因为 Kerberos 扩展可自动查找 Active Directory 站点代码。
缓存名称:输入 Kerberos 缓存的通用安全服务 (GSS) 名称。 很可能不需要设置此值。
登录窗口文本:输入在 Kerberos 登录窗口向用户显示的文本。
此设置适用于:
- iOS/iPadOS 14 及更高版本
- macOS 11 及更高版本
密码要求消息:输入向用户显示的组织密码要求的文本版本。 该消息显示是否不需要 Active Directory 的密码复杂性要求,或者是否不输入最小密码长度。
设置为 “是”时,将从设备中擦除所有现有用户帐户。 为避免数据丢失或防止恢复出厂设置,请务必了解此设置如何更改您的设备。
有关共享设备模式的详细信息,请转到 共享设备模式概述。
应用程序包 ID:输入应通过设备上的扩展进行单一登录的任何其他应用的捆绑包 ID。 若要获取添加到 Intune 的应用的捆绑包 ID,可以使用 Intune 管理中心。
如果使用 Kerberos SSO 应用扩展 类型,则这些应用:
- 有权访问 Kerberos 票证授予票证
- 有权访问身份验证票证
- 向用户授权访问服务进行身份验证
域领域映射:输入应映射到你的领域的域 DNS 后缀。 当主机的 DNS 名称与领域名称不匹配时,使用此设置。 很可能不需要创建此自定义域到领域映射。
PKINIT 证书: 选择 可用于 Kerberos 身份验证 (PKINIT) 证书的初始身份验证公钥加密。 可以从你在 Intune 中添加的 PKCS 或 SCEP 证书中进行选择。
有关证书的详细信息,请转到 在 Microsoft Intune 中使用证书进行身份验证。
首选 KDC:按优先顺序输入) 用于 Kerberos 流量的密钥分发中心 (KDC。 当无法使用 DNS 发现服务器时,将使用此列表。 当服务器可发现时,该列表将用于连接检查,并首先用于 Kerberos 流量。 如果服务器没有响应,则设备将使用 DNS 发现。
此设置适用于:
- macOS 12 及更高版本
壁纸
将没有图像的配置文件分配给已有现有图像的设备时,可能会出现意外行为。 例如,创建没有映像的配置文件,并将其分配给已有映像的设备。 在这种情况下,图像可以更改为设备默认值,或者原始图像可以保留在设备上。 Apple 的 MDM 平台控制和限制此行为。
设置适用于:自动设备注册 (受监督的)
-
壁纸显示位置:选择设备上显示图像的位置。 选项包括:
- 未配置:Intune 不会更改或更新此设置。 自定义映像不会添加到设备。 默认情况下,操作系统可能会设置自己的映像。
- 锁屏界面:将图像添加到锁屏界面。
- 主屏幕:将图像添加到主屏幕。
- 锁定屏幕和主屏幕:在锁定屏幕和主屏幕上使用相同的图像。
- 壁纸图像:上传要使用的现有 .png、.jpg 或.jpeg图像。 确保文件大小小于 750 KB。 还可以 删除 添加的图像。
提示
- 配置墙纸策略时,Microsoft 建议启用“ 阻止修改墙纸 ”设置。 此设置可防止用户更改壁纸。
- 要在锁屏界面和主屏幕上显示不同的图像,请使用锁屏界面图像创建配置文件。 使用主屏幕图像创建另一个配置文件。 将这两个配置文件分别分配给 iOS/iPadOS 用户或设备组。
相关文章
- 分配配置文件并监视其状态。
- 详细了解 设备功能配置文件模板。