保护对组织的访问是重要的安全步骤。 本文介绍有关在 RBAC) (使用基于Microsoft Intune角色的访问控制的基础详细信息,这些控制是 Microsoft Entra ID RBAC 控件的扩展。 后续文章可帮助你在组织中部署 Intune RBAC。
借助 Intune RBAC,可以向管理员授予精细的权限,以控制谁有权访问组织的资源,以及他们可以使用这些资源执行的操作。 分配 Intune RBAC 角色并遵循最低权限访问原则时,管理员只能对应授权他们管理的用户和设备执行分配的任务。
RBAC 角色
每个 Intune RBAC 角色都指定分配给该角色的用户可用的一组权限。 权限由一个或多个管理类别(如 设备配置 或 审核数据)和可执行的操作集(如 读取、 写入、 更新和 删除)组成。 它们共同定义了 Intune 中的管理访问和权限范围。
Intune 包括内置角色和自定义角色。 所有租户中的内置角色都是相同的,用于解决常见的管理方案,而你创建的自定义角色则允许管理员根据需要使用特定权限。此外,多个 Microsoft Entra 角色包括 Intune 中的权限。
若要在 Intune 管理中心查看角色,请转到“租户管理>角色”>“所有角色>”,然后选择一个角色。 然后,可以通过以下页面管理该角色:
- 属性:角色的名称、说明、权限和作用域标记。 还可以在本文档的 内置角色权限中查看内置角色的名称、说明和权限。
- 分配:选择 角色分配 以查看有关该角色的详细信息,包括分配包含的组和范围。 一个角色可以有多个分配,一个用户可以接收多个分配。
注意
2021 年 6 月,Intune 开始支持未经许可的管理员。 在此更改后创建的用户帐户无需分配的许可证即可管理 Intune。 在此更改之前创建的帐户以及分配给角色的嵌套安全组中的管理员帐户仍需要许可证来管理 Intune。
内置角色
具有足够权限的 Intune 管理员可以将任何 Intune 角色分配给用户组。 内置角色授予执行与角色目的一致的管理任务所需的特定权限。 Intune 不支持编辑内置角色的说明、类型或权限。
- 应用程序管理员:管理移动和托管应用程序,可读取设备信息和查看设备配置文件。
- Endpoint Privilege Manager:在 Intune 控制台中管理 Endpoint Privilege Management 策略。
- 终结点权限读取者:终结点权限读取者可以在 Intune 控制台中查看 Endpoint Privilege Management 策略。
- Endpoint Security Manager:管理安全性和合规性功能,例如安全基线、设备合规性、条件访问和 Microsoft Defender for Endpoint。
- 技术支持人员:对用户和设备执行远程任务,并可以将应用程序或策略分配给用户或设备。
- Intune 角色管理员:管理自定义 Intune 角色和添加内置 Intune 角色分配。 这是唯一可向管理员分配权限的 Intune 角色。
- 策略和配置文件管理员:管理合规性策略、配置文件、Apple 注册、企业设备标识符和安全基线。
- 只读操作员:查看用户、设备、注册、配置和应用程序信息。 无法更改 Intune。
- 学校管理员:学校管理员在 Intune for Education 中管理其组的应用、设置和设备。 他们可以对设备执行远程操作,包括远程锁定设备、重启设备以及从管理中停用设备。
当租户包含 Windows 365 订阅以支持云电脑时,你还会在 Intune 管理中心看到以下云电脑角色。 默认情况下,这些角色不可用,包括 Intune 中与云电脑相关的任务的权限。 有关这些角色的详细信息,请参阅 Windows 365 文档中的云电脑内置角色。
- 云电脑管理员:云电脑管理员对位于云电脑区域内的所有云电脑功能具有 读取 和 写入 访问权限。
- 云电脑读取者:云电脑读取者具有对位于云电脑区域内的所有云电脑功能的 读取 访问权限。
自定义角色
可以创建自己的自定义 Intune 角色,以仅向管理员授予其任务所需的特定权限。 这些自定义角色可以包括任何 Intune RBAC 权限,从而实现优化的管理员访问权限,并支持组织内最低特权访问原则。
请参阅 创建自定义角色。
具有 Intune 访问权限的 Microsoft Entra 角色
Intune RBAC 权限是 Microsoft Entra RBAC 权限的子集。 作为一个子集,有一些 Microsoft Entra 角色包含 Intune 中的权限。 大多数有权访问 Intune 的 Entra ID 角色都被视为特权角色。 应限制特权角色的使用和分配,不能用于 Intune 中的日常管理任务。
Microsoft 建议遵循最少权限原则,仅为管理员分配履行职责所需的最小权限。 若要支持此原则,请将 Intune 的内置 RBAC 角色用于日常 Intune 管理任务,并避免使用有权访问 Intune 的 Microsoft Entra 角色。
下表标识了有权访问 Intune 的 Microsoft Entra 角色及其包含的 Intune 权限。
| Microsoft Entra 角色 | 所有 Intune 数据 | Intune 审核数据 |
|---|---|---|
全局管理员
|
读/写 | 读/写 |
| Intune 管理员
|
读/写 | 读/写 |
| 条件访问管理员
|
无 | 无 |
| 安全管理员
|
只读(终结点安全性节点的完全管理权限) | 只读 |
| 安全操作员
|
只读 | 只读 |
| 安全读取者
|
只读 | 只读 |
| 合规管理员 | 无 | 只读 |
| 合规数据管理员 | 无 | 只读 |
| 全局读取者
|
只读 | 只读 |
| 支持人员
管理员 (此角色相当于Intune支持操作员角色) |
只读 | 只读 |
| 报告读取者 | 无 | 只读 |
除了在 Intune 中具有权限的 Microsoft Entra 角色之外,Intune 的以下三个区域是 Microsoft Entra 的直接扩展:用户、组和条件访问。 从 Intune 中创建的这些对象和配置的实例存在于 Microsoft Entra 中。 作为 Microsoft Entra 对象,它们可由具有 Microsoft Entra 角色授予的足够权限的 Microsoft Entra 管理员进行管理。 同样,对 Intune 具有足够权限的 Intune 管理员可以查看和管理在 Microsoft Entra 中创建的这些对象类型。
全局管理员和 Intune 管理员角色
全局管理员角色是 Microsoft Entra 中的内置角色,具有对 Microsoft Intune 的完全访问权限。 全局管理员有权访问 Microsoft Entra ID 中的管理功能,以及使用 Microsoft Entra 标识的服务,包括 Microsoft Intune。
若要降低风险:
不要在 Intune 中使用全局管理员角色。 Microsoft 不建议使用全局管理员角色来管理或管理 Intune。
Intune 中的某些功能需要全局管理员角色,例如某些移动威胁防御 (MTD) 连接器。 在这些情况下,仅在必要时才使用全局管理员角色,然后在任务完成后将其删除。
使用 Intune 内置角色或创建自定义角色来管理和管理 Intune。
分配管理员执行任务所需的最低特权 Intune 角色。
若要了解有关 Microsoft Entra 全局管理员角色的详细信息,请参阅 Microsoft Entra 内置角色 - 全局管理员。
Intune 管理员角色是 Microsoft Entra 中的内置角色。 它授予跨 Microsoft Intune 的全局读/写权限,并被分类为特权角色。 虽然其范围比全局管理员角色更窄,但仍超出了几乎所有日常 Intune 管理任务所需的范围。 请勿将此角色用于常规管理。 请改用最低特权的内置 Intune 角色或自定义角色。
注意
在 Microsoft 图形 API 和 Microsoft PowerShell 中,此角色显示为 Intune 服务管理员。
若要降低风险:
- 请勿将 Intune 管理员角色用于日常 Intune 管理。
- 请改为分配内置 Intune 角色或自定义角色。 这些角色将权限限制为仅每个任务所需的权限。
- 如果需要 Intune 管理员角色,则仅在所需的持续时间内分配该角色,然后将其删除。 或者,如果你的Microsoft Entra ID具有 P2 或 Microsoft Entra ID 治理 许可证,则可以使用Privileged Identity Management (PIM) 为此角色提供有时限制的提升。
增强的安全控制:
多管理员审批现在支持基于角色的访问控制。 启用此设置后,第二个管理员必须批准对角色的更改。 这些更改可能包括对角色权限、管理员组或成员组分配的更新。 更改仅在批准后生效。 这种双重授权过程有助于保护您的组织免受未经授权或意外的基于角色的访问控制更改的影响。 有关详细信息,请参阅 在 Intune 中使用多管理员审批。
若要了解有关 Microsoft Entra Intune 管理员角色的详细信息,请参阅 Microsoft Entra 内置角色 - Intune管理员。
Privileged Identity Management for Intune
使用 Entra ID Privileged Identity Management (PIM) 时,可以管理用户何时可以使用 Intune RBAC 角色或 Entra ID 中的Intune管理员角色提供的权限。
Intune 支持两种角色提升方法。 这两种方法之间存在性能和最低特权差异。
方法 1:使用 PIM) 为 Microsoft Entra 内置Intune管理员角色创建实时 (JIT) 策略Microsoft Entra Privileged Identity Management (并为其分配管理员帐户。
方法 2:将Privileged Identity Management (PIM) 用于具有Intune RBAC 角色分配的组。 有关将 PIM 用于具有 Intune RBAC 角色的组的详细信息,请参阅: 使用 Microsoft Entra 配置 Microsoft Intune 实时管理员访问权限 适用于组的 PIM |Microsoft 社区中心
将 PIM 提升用于 Entra ID 中的 Intune 管理员角色时,通常会在 10 秒内提升。 Intune 内置或自定义角色的基于 PIM 组的提升通常需要 15 分钟才能应用。
关于 Intune 角色分配
Intune 自定义角色和内置角色都分配给用户组。 分配的角色适用于组中的每个用户,并定义:
- 分配到角色的用户
- 用户可以使用的资源
- 用户可以更改的资源。
分配了 Intune 角色的每个组应仅包括有权执行该角色的管理任务的用户。
- 如果最低特权的内置角色授予过多的特权或权限,请考虑使用自定义角色来限制管理访问的范围。
- 规划角色分配时,应考虑用户拥有 多个角色分配的结果。
要为用户分配有Intune角色并有权管理Intune,如果他们的帐户是在 2021 年 6 月之后在 Entra 创建的,则他们不需要 Intune 许可证。 2021 年 6 月之前创建的帐户确实需要分配许可证才能使用 Intune。
若要查看现有角色分配,请选择 Intune>租户管理>>角色所有角色> 选择角色 > 分配 选择分配。> 在作业 属性 页上,可以编辑:
基本:分配名称和说明。
成员:成员是在创建角色分配时在“管理员组”页面上配置的组。 列出的Azure安全组中的所有用户都有权管理“范围 (组) ”中列出的用户和设备。
范围 (组) :使用范围 (组) 定义具有此角色分配的管理员可以管理的用户和设备组。 具有此角色分配的管理用户可以使用角色授予的权限来管理角色分配定义的范围组内的每个用户或设备。
提示
配置范围组时,通过仅选择包含具有此角色分配的管理员应管理的用户和设备的安全组来限制访问。 若要确保具有此角色的管理员无法面向所有用户或所有设备,请不要选择“ 添加所有用户 ”或“ 添加所有设备”。
如果为分配(如策略或应用分配)指定排除组,则它需要嵌套在其中一个 RBAC 分配范围组中,或者需要在 RBAC 角色分配中单独列为范围组。
范围标记:分配了此角色分配的管理用户可以查看具有相同范围标记的资源。
注意
范围标记是管理员定义然后添加到角色分配的自由格式文本值。 添加到角色的 scope 标记控制角色本身的可见性。 角色分配中添加的范围标记将 Intune 对象(如策略、应用或设备)的可见性限制为该角色分配中的管理员,因为角色分配包含一个或多个匹配的范围标记。
多个角色分配
如果用户具有多个角色分配、权限和作用域标记,则这些角色分配将扩展到不同的对象,如下所示:
- 如果两个或多个角色向同一对象授予权限,则权限是增量的。 例如,一个角色的读取权限和另一个角色的读取/写入权限的用户具有有效的读取/写入权限, (假设两个角色的分配都针对) 相同的范围标记。
- 分配权限和作用域标记仅适用于相应角色的分配作用域(组)中的对象(如策略或应用)。 分配权限和作用域标记不适用于其他角色分配中的对象,除非其他分配专门授予它们。
- 其他权限(如“创建”、“读取”、“更新”、“删除”)和作用域标记适用于任何用户分配中相同类型的所有对象(如所有策略或所有应用)。
- 不同类型对象(如策略或应用)的权限和作用域标记彼此不适用。 例如,策略的读取权限不会为用户分配中的应用提供读取权限。
- 当没有任何范围标记或某些范围标记是从不同的分配分配的时,用户只能看到属于某些范围标记的设备,而无法看到所有设备。
注意
当管理员具有多个使用不同范围标记的角色分配时,此行为可能会导致访问权限超出预期范围。 Intune 包含一个选择加入预览版设置,该设置更改权限的应用方式,以便每个角色分配的权限包含在其自己的范围标记上下文中。 有关评估对租户影响的详细信息和步骤,请参阅 跨角色分配的权限行为。
监视 RBAC 分配
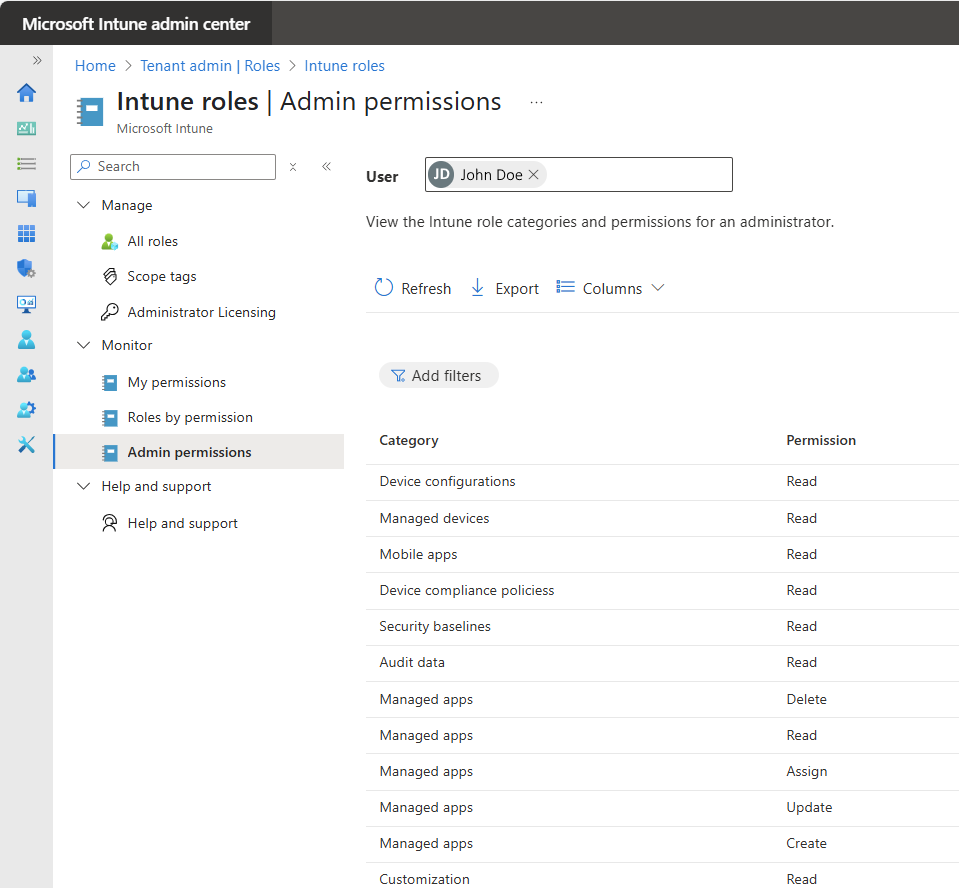
为了帮助监视和了解跨 Intune 租户分配的权限,Intune 管理中心包括多个视图。 转到 “租户管理>角色 ”,然后展开 “监视器” 以访问这些视图。 例如,在复杂的管理环境中,可以使用“管理员权限”视图来指定帐户并查看其当前的管理权限范围。
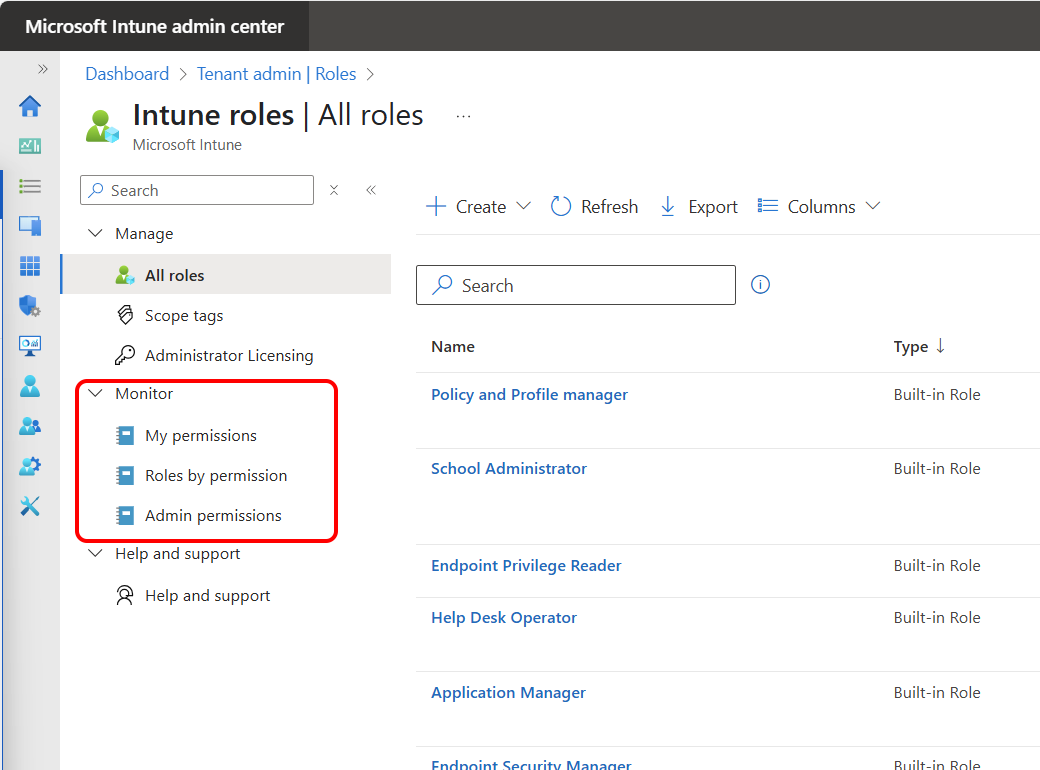
我的权限
“我的权限”节点提供登录用户有效权限的视图。 选择此节点时,你会看到当前 Intune RBAC 类别和授予帐户的权限的组合列表。 此组合列表包括所有角色分配中的所有权限,但不包括哪些角色分配提供这些权限或由哪个组成员身份分配权限。
按权限分配角色
“ 按权限列出的角色” 节点提供每个角色分配授予的权限的视图。 使用此视图,可以查看有关特定 Intune RBAC 权限的详细信息,以及通过哪些角色分配,以及该组合可用于哪些组。
若要开始,请选择 Intune 权限,然后从该权限中选择特定操作。 然后,管理中心将显示导致分配该权限的实例列表,其中包括:
- 角色显示名称:授予权限的内置或自定义 RBAC 角色的名称。
- 角色分配显示名称:将角色分配给用户组的角色分配的名称。
- 组名称:接收该角色分配的组的名称。
管理员权限
管理员权限节点提供帐户当前授予的特定权限的视图。
首先指定 一个用户 帐户。 只要用户将 Intune 权限分配给其帐户,Intune 就会显示由权限和操作标识的权限的完整列表。