本文說明如何在 Microsoft Purview 入口網站 存取、搜尋及解讀 Microsoft Sentinel 資料湖與圖形活動的稽核日誌。
稽核日誌有助於你調查 Microsoft 服務中的特定活動。 Microsoft Sentinel 的資料湖與圖活動會被稽核,並可在稽核日誌中搜尋。 稽核日誌提供使用者與管理員在 Microsoft Sentinel 資料湖與圖表中所執行活動的紀錄,例如:
- 透過 KQL 查詢存取湖中資料
- 在資料湖上執行 Notebook
- 建立/編輯/執行/刪除作業
- 執行圖查詢
- 建立並執行 MCP 工具
系統會自動為 Microsoft Sentinel 資料湖和圖形啟用稽核功能。 所有 Microsoft Sentinel 的資料湖與圖形活動都會自動登錄在稽核日誌中。
必要條件
Microsoft Sentinel 的資料湖與圖形使用 Microsoft Purview 稽核解決方案。 在查看稽核資料之前,你需要先在 Microsoft Purview 入口網站開啟稽核功能。 欲了解更多資訊,請參閱 「開啟或關閉稽核」。
要存取稽核日誌,你需要在 Exchange Online 中啟用「僅檢視」或「稽核日誌」角色。 預設情況下,這些角色會被分配到合規管理(Compliance Management)和組織管理(Organization Management)角色群組。
注意事項
系統會將 Office 365 和 Microsoft 365 中的全域系統管理員自動新增為 Exchange Online 中 [組織管理] 角色群組的成員。
重要事項
全域管理員是一個高度特權的角色,應該只在無法使用現有角色的情境下使用。 Microsoft 建議您使用權限最少的角色。 使用較低權限的帳號有助於提升組織的安全。
Microsoft Sentinel 資料湖與圖表活動
以下連結文章列出 Microsoft Sentinel 資料湖與圖形活動的審核事件:
- Microsoft Sentinel 資料湖導入活動
- Microsoft Sentinel 資料湖筆記本活動
- Microsoft Sentinel 資料湖作業活動
- Microsoft Sentinel 資料湖 KQL 活動
- Microsoft Sentinel AI 工具活動
- Microsoft Sentinel 圖表活動
如需詳細的稽核日誌結構資訊,請參閱 Microsoft Sentinel 資料湖與圖形結構。
搜尋稽核記錄
請依照以下步驟搜尋稽核日誌:
請前往 Microsoft Purview 入口網站 並選擇 稽核。
在 新搜尋 頁面,篩選你想審核的活動、日期和使用者。
選擇 搜尋
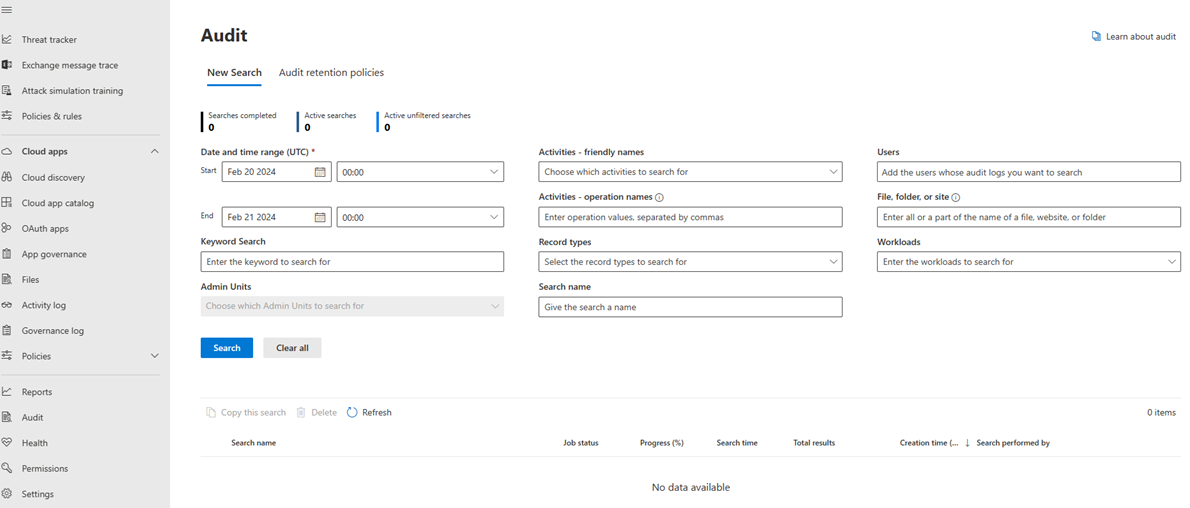
將您的結果匯出至 Excel 以進一步分析。
欲了解逐步說明,請參閱 Microsoft Purview 入口網站的「搜尋稽核符號」。
稽核日誌記錄的保留是基於 Microsoft Purview 的保留政策。 如需詳細資訊,請參閱管理稽核記錄保留原則。
使用 PowerShell 腳本搜尋事件
在執行這個腳本之前,請確認你在Exchange Online中已有 View-Only 稽核日誌或稽核日誌角色,並且能透過遠端 PowerShell 連接Exchange Online。
您可以使用以下 PowerShell 程式碼片段查詢 Office 365 管理 API,取得有關 Microsoft Sentinel 資料湖與圖形稽核事件的資訊。 此腳本會開啟遠端 Exchange Online 會話,匯入會話指令集,然後執行Search-UnifiedAuditLog以搜尋指定日期範圍與記錄類型的稽核日誌條目。
$cred = Get-Credential
$s = New-PSSession -ConfigurationName microsoft.exchange -ConnectionUri https://outlook.office365.com/powershell-liveid/ -Credential $cred -Authentication Basic -AllowRedirection
Import-PSSession $s
Search-UnifiedAuditLog -StartDate 2023/03/12 -EndDate 2023/03/20 -RecordType <ID>
注意事項
請參閱 審計活動 中的 API 欄位以了解記錄類型值。
關於如何使用 PowerShell 搜尋稽核日誌的說明,請參見 「使用 PowerShell 腳本搜尋稽核日誌」