如果你使用 Microsoft Entra ID 來控制資源存取,也可以用它來限制 Azure 管理磁碟的上傳和下載。 當使用者嘗試上傳或下載磁碟時,Azure 會驗證請求使用者的 Microsoft Entra ID 身份,並確認該使用者擁有所需權限。 如果使用者沒有所需的權限,他們就無法上傳或下載受管理的磁碟。
在更高層級,系統管理員可以在 Azure 帳號或訂閱層級設定政策,確保所有磁碟和快照必須使用 Microsoft Entra ID 進行上傳或下載。 如果你對於使用 Microsoft Entra ID 來保護上傳或下載有任何疑問,請聯絡:azuredisks@microsoft .com。
限制
- VHD 無法上傳至空的快照。
- Azure 備份 目前不支援使用 Microsoft Entra ID 保護的磁碟。
- Azure Site Recovery 目前不支援以 Microsoft Entra ID 保護的磁碟。
先決條件
安裝最新的 Azure PowerShell 模組 或 最新的 Azure CLI。
指派 Azure RBAC 角色
要存取使用 Microsoft Entra ID 保護的受管理磁碟,使用者必須透過 Azure 角色基礎存取控制(Azure RBAC)指派「受管磁碟資料操作員」角色,或擁有以下權限的自訂角色:
Microsoft.Compute/disks/download/actionMicrosoft.Compute/disks/upload/actionMicrosoft.Compute/snapshots/download/actionMicrosoft.Compute/snapshots/upload/action
關於分配角色的詳細步驟,請參閱以下關於 Azure portal、Azure PowerShell 或 Azure CLI 的文章。 要建立或更新自訂角色,請參閱以下關於 Azure portal、Azure PowerShell 或 Azure CLI 的文章。
限制對單一磁碟的存取
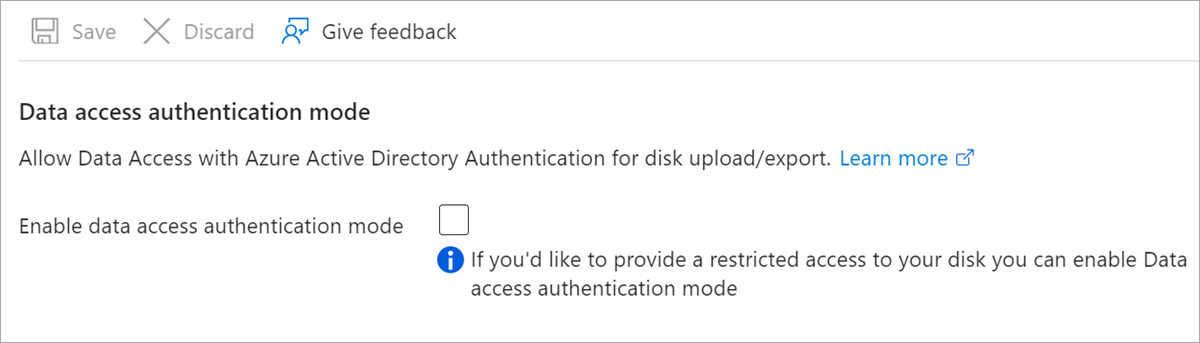
若要限制對單一磁碟的存取,請啟用該磁碟的資料 存取認證模式 。
你可以在建立磁碟時啟用此設定,或在現有磁碟設定的磁碟匯出頁面啟用。
建立 Azure 原則指派
你也可以建立一個包含修復任務的 Azure 原則 指派。 包含補救工作的原則指派會持續稽核您的資源,並在其中任何資源不符合規範時通知您。 使用內建原則定義 在匯出至磁碟或快照,或上傳至磁碟或快照時,透過驗證需求保護您的資料。 想了解如何建立 Azure 原則 指派,請參閱 Azure 入口網站、Azure CLI 或 Azure PowerShell 文章。