若要透過點對站 (P2S) 連線至虛擬網路,您需要設定要從中連線的用戶端裝置。 本文將協助你設定一個使用 certificate authentication 的點對站連線 VPN 用戶端。 選擇你想設定的客戶端作業系統。
開始之前
開始客戶端設定步驟之前,請先確認您參照的是正確的 VPN 用戶端設定文章。 下列資料表會顯示適用於 VPN 閘道點對站 VPN 用戶端的設定文章。 步驟會根據驗證類型、通道類型和用戶端 OS 而有所不同。
| 驗證方法 | 通道類型 | 用戶端作業系統 | VPN 用戶端 |
|---|---|---|---|
| Certificate | |||
| IKEv2、SSTP、OpenVPN | Windows、macOS、Linux、iOS | VPN 用戶端設定 - 憑證認證 | |
| Microsoft Entra ID | |||
| OpenVPN | Windows 作業系統 | Azure VPN 用戶端 | |
| OpenVPN | macOS | Azure VPN 用戶端 |
先決條件
本文假設你已經完成以下先決條件:
- 你建立了並設定了 VPN 閘道器,用於點對站憑證認證以及你想設定的客戶端所需的隧道類型。 如需相關步驟,請參閱設定 P2S VPN 閘道連線的伺服器設定:憑證驗證。
- 您已產生並下載 VPN 用戶端組態檔。 如需步驟,請參閱 產生 VPN 用戶端設定檔組態檔案。
- 你可以產生客戶端憑證,或取得認證所需的適當客戶端憑證。 關於憑證操作的資訊,請參見「點對站:產生憑證」。
Windows 作業系統
Windows 用戶端可以使用原生 VPN 用戶端(IKEv2/SSTP 隧道類型)或使用 OpenVPN 隧道類型,使用 Azure VPN 用戶端、OpenVPN 用戶端 2.x 或 OpenVPN Connect 3.x 來連線。
原生 VPN 用戶端
如果你的點對站(P2S)VPN 閘道設定為使用 IKEv2/SSTP 和憑證認證,你可以透過 Windows 作業系統內建的 VPN 用戶端連接到虛擬網路。
Workflow
- 如果您尚未產生並安裝用戶端憑證,請加以執行。
- 檢視您產生的 VPN 用戶端設定檔組態封裝中包含的 VPN 用戶端設定檔組態檔案。
- 設定已在 Windows 電腦上安裝的原生 VPN 用戶端。
- 連線到 Azure。
產生和安裝用戶端憑證
為了驗證憑證,你必須在每台用戶端電腦上安裝一個用戶端憑證。 你必須匯出你想用私鑰使用的客戶端憑證,並將所有憑證納入認證路徑。 有些設定還需要安裝根憑證資訊。
在許多情況下,你可以直接在客戶端電腦上雙擊安裝客戶端憑證。 不過,對於某些 OpenVPN 用戶端設定,你可能需要從用戶端憑證中擷取資訊來完成設定。
- 關於憑證操作的資訊,請參見「點對站:產生憑證」。
- 若要檢視已安裝的用戶端憑證,請開啟 [管理使用者憑證]。 用戶端憑證會安裝在 Current User\Personal\Certificates。
安裝用戶端憑證
每台電腦都需要一個用戶端憑證來進行認證。 如果用戶端憑證尚未安裝在本地電腦上,您可以透過以下步驟安裝:
- 找出用戶端憑證。 如需用戶端憑證的詳細資訊,請參閱安裝用戶端憑證。
- 請安裝用戶端憑證。 通常,您可以按兩下憑證檔並提供密碼 (如有需要) 來完成此動作。
檢視設定檔
VPN 用戶端設定檔組態套件包含特定的資料夾。 資料夾內的檔案包含在用戶端電腦上設定 VPN 用戶端設定檔所需的設定。 這些檔案及其所包含的設定是專為 VPN 閘道和已設定 VPN 閘道使用的驗證和通道類型而設計。
找到您所產生的 VPN 用戶端設定檔設定套件並加以解壓縮。 關於憑證認證和 IKEv2/SSTP,你會看到以下檔案:
- WindowsAmd64 和 WindowsX86 分別包含 Windows 64 位元和 32 位元的安裝程式套件。 WindowsAmd64 安裝程式套件適用於所有受支援的 64 位元 Windows 用戶端,而不僅僅只是 AMD。
- Generic 包含用來建立您自己的 VPN 用戶端組態的一般資訊。 當閘道上設定了 IKEv2 或 SSTP+IKEv2 時才會提供 Generic 資料夾。 如果僅設定 SSTP,則不會提供 Generic 資料夾。
設定 VPN 用戶端設定檔
要連線,首先你需要設定 VPN 用戶端所需的設定。 請使用VPN用戶端設定套件中的設定來設定 VPN 用戶端設定檔。 套件中的設定是針對你連接的 VPN 閘道器而設。
您可以在每個 Windows 用戶端電腦上使用相同的 VPN 用戶端組態套件,但前提是版本必須符合用戶端的架構。 有關支援的用戶端作業系統清單,請參閱 VPN 閘道 常見問題中的點對站區塊。
Note
你必須在你想連接的 Windows 用戶端電腦上擁有管理員權限。
安裝 VPN 用戶端設定套件
- 選擇與 Windows 電腦架構相符的 VPN 用戶端設定檔。 若是 64 位元的處理器架構,請選擇
VpnClientSetupAmd64安裝程式套件。 若是 32 位元的處理器架構,請選擇VpnClientSetupX86安裝程式套件。 - 雙擊套件以進行安裝。 如果您看到 SmartScreen 彈出式視窗,請選取 更多資訊,然後選取 仍要執行。
連線
透過點對站 VPN 連接你的虛擬網路。
- 到 VPN 設定找到你建立的VPN連線。 它和你的虛擬網路名稱相同。 選擇 連線。 可能會顯示一個快顯訊息。 按一下 [繼續] 以使用較高的權限。
- 在 [連線狀態] 頁面上,選取 [連線] 以開始連線。 如果出現 [選取憑證] 畫面,請確認顯示的用戶端憑證是要用來連接的憑證。 如果沒有,請使用下拉箭頭來選取正確的憑證,然後選取 [確定]。
Azure VPN Client
如果點對站 (P2S) VPN 閘道設定為使用 OpenVPN 和憑證驗證,您可以使用 Azure VPN Client 來連線到虛擬網路。
雖然 Azure VPN 用戶端 for Windows 可能能在其他作業系統版本上運作,但 Azure VPN 用戶端 for Windows 僅支援以下版本:
- 支援的 Windows 版本:Windows 11 on x64、x86 及 ARM64 架構。
連線需求
若要連線到 Azure,每個連線的用戶端電腦都需要下列項目:
- 安裝在每台客戶端電腦上的 Azure VPN 用戶端軟體。
- Azure VPN 用戶端設定檔是透過下載的 azurevpnconfig.xml 或 azurevpnconfig_cert.xml 設定檔設定來設定的。
- 用戶端憑證在用戶端電腦上本地安裝。
產生和安裝用戶端憑證
為了驗證憑證,請在每台用戶端電腦上安裝用戶端憑證。 匯出你想用的客戶端憑證,並把所有憑證都包含在認證路徑中。 有些設定還需要安裝根憑證資訊。
- 如需使用憑證的相關資訊,請參閱點對站:產生憑證。
- 若要檢視已安裝的用戶端憑證,請開啟 [管理使用者憑證]。 用戶端憑證會安裝在 Current User\Personal\Certificates。
安裝用戶端憑證
每台電腦都需要一個用戶端憑證來進行認證。 如果用戶端憑證尚未安裝在本地電腦上,您可以透過以下步驟安裝:
- 找出用戶端憑證。 如需用戶端憑證的詳細資訊,請參閱安裝用戶端憑證。
- 請安裝用戶端憑證。 通常,您可以按兩下憑證檔並提供密碼 (如有需要) 來完成此動作。
檢視設定檔
VPN 用戶端設定檔組態套件包含特定的資料夾。 資料夾內的檔案包含在用戶端電腦上設定 VPN 用戶端設定檔所需的設定。 這些檔案及其所包含的設定是專為 VPN 閘道和已設定 VPN 閘道使用的驗證和通道類型而設計。
找到您所產生的 VPN 用戶端設定檔設定套件並加以解壓縮。 關於憑證驗證和 OpenVPN,你會看到 AzureVPN 資料夾。 在這個資料夾裡,你會看到 azurevpnconfig_cert.xml 檔案或 azurevpnconfig.xml 檔案,取決於你的 P2S 設定是否包含多種認證類型。 .xml 檔案包含用於設定 VPN 用戶端設定檔的設定。
如果您沒有看到任何一個檔案,或沒有 AzureVPN 資料夾,請確認您的 VPN 閘道已設定為使用 OpenVPN 通道類型,並已選取該憑證驗證。
下載 Azure VPN Client
Azure VPN 用戶端可用的功能和設定,取決於你使用的用戶端版本。 有關 Azure VPN 用戶端版本的資訊,請參閱 Azure VPN 用戶端版本 文章。
使用以下連結之一下載最新版本的 Azure VPN 用戶端安裝檔案:
- 使用 [用戶端安裝檔案] 進行安裝:https://aka.ms/azvpnclientdownload。
- 在用戶端電腦上登入時直接安裝:Microsoft Store。
- 使用 Windows 套件管理器(WinGet)安裝。 你可以執行以下指令安裝並深入了解 本文件中的 WinGet 方法。
winget install Microsoft.AzureVPNClient --source winget
將 Azure VPN Client 安裝到每部電腦。
確認 Azure VPN Client 具有在背景中執行的權限。 如需步驟,請參閱 Windows 背景應用程式。
若要驗證已安裝的用戶端版本,請開啟 Azure VPN Client。 到客戶端底部,選擇 ......-> ?救命。 在右窗格中,您可以看到用戶端版本號碼。
設定 Azure VPN 用戶端並連接
開啟 Azure VPN Client。
選取頁面左下角的 +,然後選取 [匯入]。
在視窗中,根據您的組態,流覽至 azurevpnconfig.xml 或 azurevpnconfig_cert.xml 檔案。 選取該檔案,然後選取 [開啟]。
在客戶資料頁面上,請注意許多設定已預先指定。 您匯入的 VPN 用戶端設定檔套件中包含預先設定的設定。 即使大部分的設定都已經指定,您還是需要設定用戶端電腦的具體設定。
從 [憑證資訊] 下拉式清單中,選取子憑證 (用戶端憑證) 的名稱。 例如,P2SChildCert。 在此練習中,針對次要設定檔,選取無。
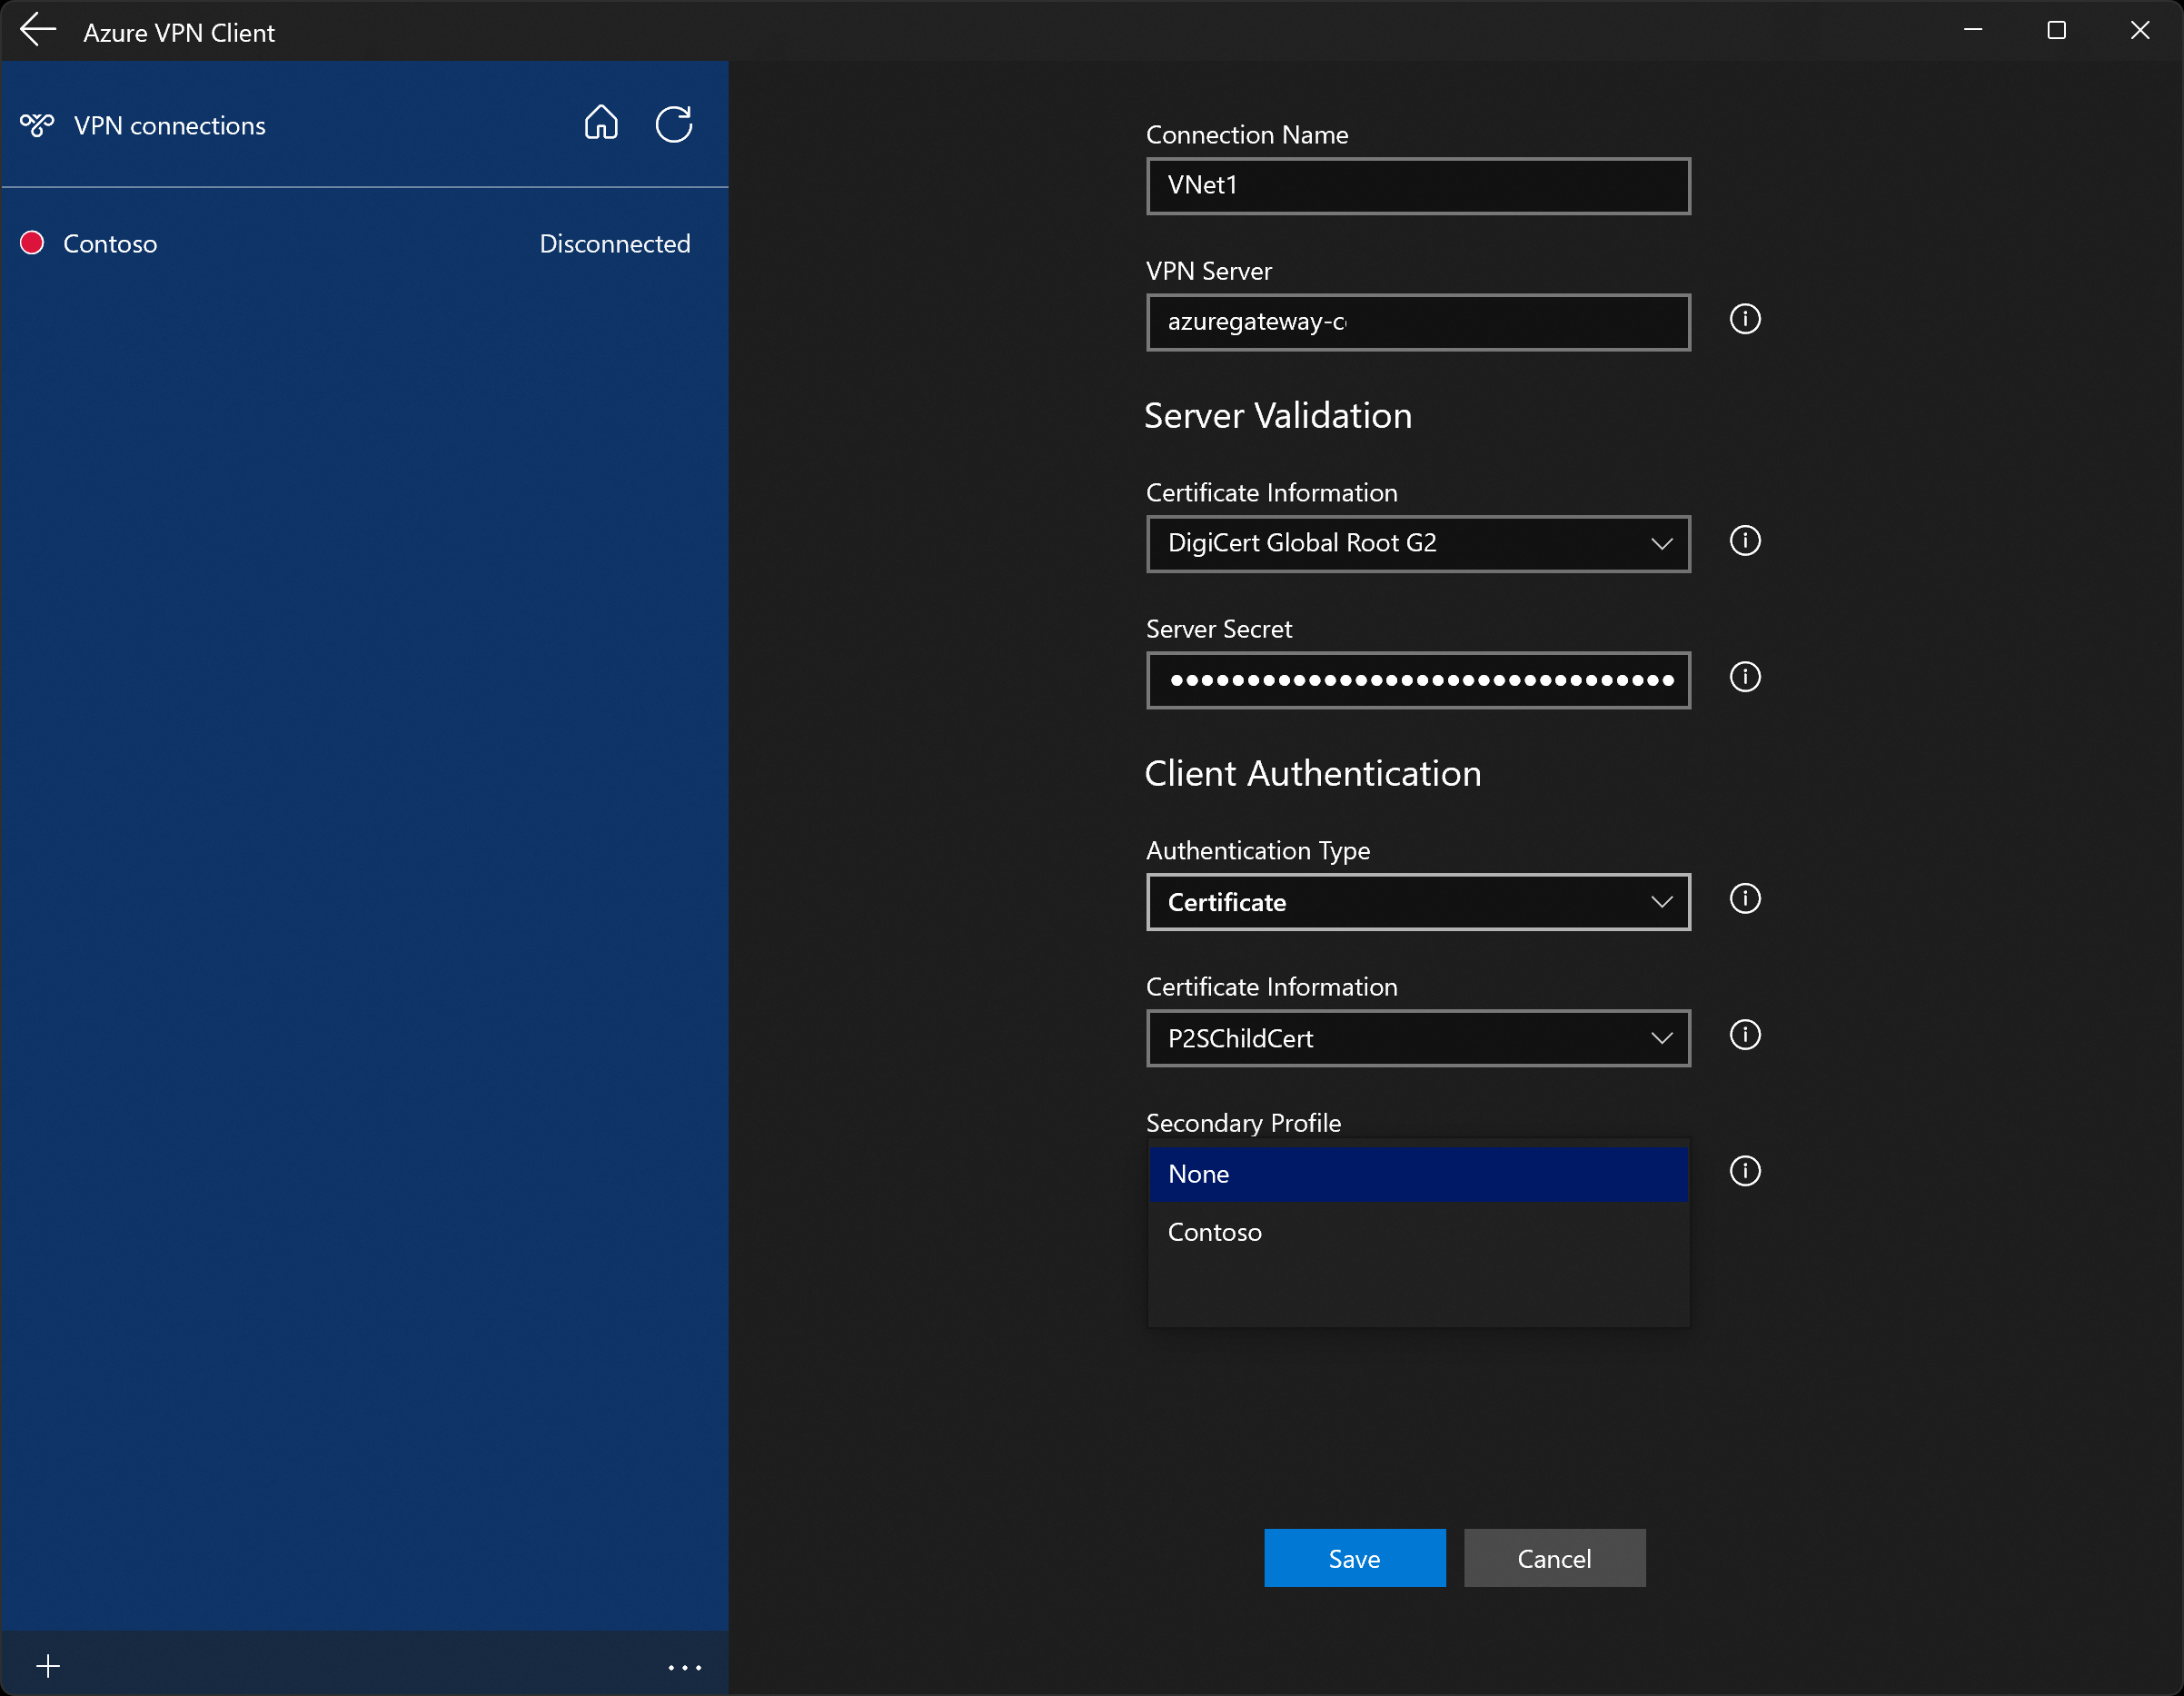
如果您在 [憑證資訊] 下拉式清單中看不到用戶端憑證,則需要取消設定檔組態匯入並在繼續進行之前修正該問題。 下列情況可能成立:
- 用戶端憑證未安裝在用戶端電腦本機上。
- 本機電腦上已安裝多個名稱完全相同的憑證 (在測試環境中很常見)。
- 子憑證已損毀。
匯入驗證後 (匯入沒有錯誤),選取 [儲存]。
在左側窗格中,找出 [VPN 連線],然後選取 [連線]。
-
Azure VPN 用戶端系統托盤(4.0.0.0 及以上版本)允許你關閉 Azure VPN 用戶端應用程式,同時保持連線狀態。 當你關閉應用程式時,可以在 Windows 系統托盤看到該應用程式。 你可以點擊托盤圖示,以精簡模式重新開啟 Azure VPN 客戶端應用程式。


如果你遇到連線問題,且使用 Azure VPN 用戶端 4.0.0.0 或更新版本,請在 Azure VPN 用戶端頁面底部選擇......,然後選擇「Prerequisites」。 在 測試申請條件 頁面,選擇 執行先修條件測試。 解決任何問題後再嘗試連線。 欲了解更多資訊,請參閱 Azure VPN 用戶端的前置條件檢查。
匯出和散發用戶端設定檔
一旦您擁有工作設定檔,且需要將其散發給其他使用者,便可以使用下列步驟來匯出設定檔:
反白顯示您要匯出的 VPN 用戶端設定檔,選取 [...],然後選取 [匯出]。

選取您要儲存此設定檔的位置,讓檔案名保持原狀,然後選取 [儲存] 以儲存 xml 檔案。

刪除用戶端設定檔
反白顯示您想要匯出的 VPN 用戶端設定檔,選取 ...,然後選取 [ 移除]。
在確認快顯上,選取 [移除] 以刪除。
設定次要設定檔
Azure VPN Client 會提供用戶端設定檔的高可用性。 新增次要用戶端設定檔可讓用戶端更有彈性的方式來存取 VPN。 如果區域中斷或無法連線到主要 VPN 用戶端設定檔,Azure VPN Client 會自動連線到次要用戶端設定檔,而不會造成任何中斷。 此功能需要 Azure VPN Client 2.2124.51.0 版或更新版本。
在此範例中,我們會將次要設定檔新增至已經存在的設定檔中。 如果用戶端無法連線到 VNet1,則會自動連線到 Contoso,而不會造成中斷。
將另一個 VPN 用戶端設定檔新增至 Azure VPN Client。 在此範例中,我們已匯入 VPN 用戶端設定檔,並新增對 Contoso 的連線。
接下來,移至 [VNet1] 設定檔,然後按一下 [...],然後 [設定]。
從 [次要設定檔] 下拉式清單中,選取 [Contoso] 的設定檔。 然後, [儲存] 您的設定。


與人脈合作
自動連線
這些步驟幫助你設定連線自動連接到 Always-on。
在 VPN 用戶端的首頁上,選取 [VPN 設定]。 如果你看到「切換應用程式」的對話框,請選擇 「是」。

如果您要設定的配置檔已連線,請先中斷連線,接著反白顯示該配置檔並選取 [自動連線] 複選框。

選取 [連線] 以起始 VPN 連線。


診斷連線問題
先決條件檢查
如果你的 Azure VPN 用戶端是 4.0.0.0 或更新版本,你可以執行前置條件檢查,確認你的電腦是否已設定並安裝了成功連線所需的功能。 若要檢視已安裝 Azure VPN Client 的版本號碼,請啟動用戶端並選取 [說明]。
- 在 Azure VPN 用戶端頁面底部選擇......並選擇「前置條件」。
- 在 測試申請條件 頁面,選擇 執行先修條件測試。
- 解決任何問題後再嘗試連線。 欲了解更多資訊,請參閱 Azure VPN 用戶端的前置條件檢查。
診斷工具
選取要診斷的 VPN 連線旁的 [...],以顯示功能表。 然後,選取 [診斷]。
在 [連線屬性] 頁面上,選取 [執行診斷]。 如果被要求,請用你的帳號登入,然後查看結果。


自訂設定: DNS 和路由
你可以用可選的設定設定來設定 Azure VPN 客戶端,例如更多 DNS 伺服器、自訂 DNS、強制隧道、自訂路由及其他設定。 關於可用設定與設定步驟的說明,請參閱 Azure VPN 用戶端的可選設定。
OpenVPN 用戶端 2.x
如果你的點對站(P2S)VPN 閘道設定為使用 OpenVPN 和憑證認證,你可以使用 OpenVPN Client 2.4 及以上版本連接到虛擬網路。 關於 OpenVPN Connect 3.x 用戶端,請參考 OpenVPN 用戶端 3.x 章節。
Note
OpenVPN 用戶端是獨立管理的,不受 Microsoft 控制。 這表示Microsoft不會監督其程式代碼、組建、藍圖或法律層面。 如果您在使用OpenVPN用戶端時遇到任何錯誤或問題,請直接聯絡OpenVPN公司客服。 本文中的指引係「按現狀」提供,且尚未經 OpenVPN Inc. 驗證。這些指引可協助已熟悉此用戶端,且想在點對站 VPN 設定中使用它來連線至 Azure VPN 閘道 的客戶。
連線需求
要使用 OpenVPN 用戶端及憑證認證連接 Azure,每台連接用戶端電腦需具備以下條件:
- OpenVPN 用戶端軟體安裝並設定在每台用戶端電腦上。
- 用戶端憑證在用戶端電腦上本地安裝。
Workflow
本節的工作流程如下:
- 如果您尚未產生並安裝用戶端憑證,請先產生並安裝。
- 檢視您產生的 VPN 用戶端設定檔組態封裝中包含的 VPN 用戶端設定檔組態檔案。
- 設定 OpenVPN 用戶端。
- 連線到 Azure。
產生和安裝用戶端憑證
為了驗證憑證,請在每台用戶端電腦上安裝用戶端憑證。 匯出你想用的客戶端憑證,並把所有憑證都包含在認證路徑中。 有些設定還需要安裝根憑證資訊。
在許多情況下,你可以直接在客戶端電腦上雙擊安裝客戶端憑證。 不過,對於某些 OpenVPN 用戶端設定,你可能需要從用戶端憑證中擷取資訊來完成設定。
- 如需使用憑證的相關資訊,請參閱點對站:產生憑證。
- 若要檢視已安裝的用戶端憑證,請開啟 [管理使用者憑證]。 用戶端憑證會安裝在 Current User\Personal\Certificates。
安裝用戶端憑證
每台電腦都需要一個用戶端憑證來進行認證。 如果你還沒在本地電腦安裝客戶端憑證,請按照以下步驟安裝:
- 找出用戶端憑證。 如需用戶端憑證的詳細資訊,請參閱安裝用戶端憑證。
- 請安裝用戶端憑證。 一般而言,您可以按兩下憑證檔案並提供密碼來安裝憑證(如有需要)。
- 在此練習後面使用用戶端憑證來設定 OpenVPN Connect 用戶端設定檔。
檢視用戶端設定檔組態檔案
VPN 用戶端設定檔組態套件包含特定的資料夾。 資料夾內的檔案包含在用戶端電腦上設定 VPN 用戶端設定檔所需的設定。 這些檔案及其所包含的設定是專為 VPN 閘道和已設定 VPN 閘道使用的驗證和通道類型而設計。
找到您所產生的 VPN 用戶端設定檔設定套件並加以解壓縮。 關於憑證認證和 OpenVPN,你應該會看到 OpenVPN 資料夾。 如果您沒有看到該資料夾,請驗證下列項目:
- 驗證您的 VPN 閘道是否設定為使用 OpenVPN 通道類型。
- 如果你使用 Microsoft Entra 認證,可能沒有 OpenVPN 資料夾。 請參閱 Microsoft Entra ID 設定文章。
設定用戶端
請從官方 OpenVPN 網站下載並安裝 OpenVPN 用戶端(版本 2.4 或以上)。
找到您所產生並下載到電腦的 VPN 用戶端設定檔組態套件。 解壓縮套件。 前往 OpenVPN 資料夾,然後使用記事本開啟 vpnconfig.ovpn 組態檔。
接下來,找出您建立的子憑證。 若無憑證,請使用下列其中一個連結來匯出憑證。 您會在下一個步驟中使用憑證資訊。
- VPN 閘道指示
- Virtual WAN 操作說明
從子憑證中,擷取 .pfx 中的私密金鑰和 base64 指紋。 有多種方式可以執行這項操作。 其中一種方式是在電腦上使用 OpenSSL。 profileinfo.txt 檔案包含 CA 和用戶端憑證的私密金鑰和指紋。 請務必使用用戶端憑證的指紋。
openssl pkcs12 -in "filename.pfx" -nodes -out "profileinfo.txt"切換至您在記事本開啟的 vpnconfig.ovpn 檔案。 填寫
<cert>和$INTERMEDIATE_CERTIFICATE之間的區段,並依照下列範例所示填入$ROOT_CERTIFICATE、$CLIENT_CERTIFICATE和</cert>的值。# P2S client certificate # please fill this field with a PEM formatted cert <cert> $CLIENT_CERTIFICATE $INTERMEDIATE_CERTIFICATE (optional) $ROOT_CERTIFICATE </cert>- 在記事本中,開啟上一個步驟的 profileinfo.txt。 您可以透過查看
subject=行來識別每個憑證。 例如,如果您的子憑證稱為 P2SChildCert,則用戶端憑證將會在subject=CN = P2SChildCert屬性之後。 - 對於憑證鏈中的每個憑證,請複製「-----BEGIN CERTIFICATE-----」和「-----END CERTIFICATE-----」之間的所有文字(包括這兩行)。
- 只有在你的
$INTERMEDIATE_CERTIFICATE檔案中有中繼憑證時,才要包含 值。
- 在記事本中,開啟上一個步驟的 profileinfo.txt。 您可以透過查看
在記事本中開啟 profileinfo.txt。 若要取得私密金鑰,請選取 "-----BEGIN PRIVATE KEY-----" 和 "-----END PRIVATE KEY-----" 以及介於兩者之間的文字,並加以複製。
返回記事本中的 vpnconfig.ovpn 檔案,並尋找此區段。 貼上私密金鑰,以取代
<key>和</key>之間的所有內容。# P2S client root certificate private key # please fill this field with a PEM formatted key <key> $PRIVATEKEY </key>如果你使用的是 OpenVPN 用戶端 2.6 版本,請在設定檔中新增「disable-dco」選項。 這個選項似乎不向後相容於先前版本,因此應該只會新增到 OpenVPN 客戶端 2.6 版本。
請勿變更任何其他欄位。 使用用戶端輸入中填入的設定來連線至 VPN。
把 vpnconfig.ovpn 檔案複製到 C:\Program Files\OpenVPN\config 資料夾。
以滑鼠右鍵按一下系統匣中的 OpenVPN 圖示,然後按一下 [連線]。
OpenVPN 客戶端 3.x
如果你的點對站(P2S)VPN 閘道設定為使用 OpenVPN 並啟用憑證驗證,你可以使用 OpenVPN Connect 客戶端 3.x 連接虛擬網路。 OpenVPN 2.x 用戶端與 OpenVPN Connect 3.x 用戶端之間有一些設定差異。 本節重點介紹 OpenVPN Connect 3.x 用戶端。
Note
OpenVPN 用戶端是獨立管理,不受Microsoft控制。 這表示Microsoft不會監督其程式代碼、組建、藍圖或法律層面。 如果客戶遇到 OpenVPN 用戶端的任何錯誤或問題,他們應該直接與 OpenVPN Inc. 支援連絡。 本文中的指引是「現況」提供,未經 OpenVPN Inc. 驗證。這些指引旨在協助已熟悉該用戶端並希望透過點對點 VPN 連線至 Azure VPN 閘道 的客戶。
連線需求
若要使用 OpenVPN Connect 3.x 用戶端透過憑證驗證連線至 Azure,每部要連線的用戶端電腦都需要具備下列項目:
- 必須在每部用戶端電腦上安裝及設定 OpenVPN Connect 用戶端軟體。
- 用戶端電腦必須安裝有本機上的用戶端憑證。
- 如果您的憑證鏈結包含中繼憑證,請參閱 中繼憑證 一節,以確認您的 P2S VPN 閘道設定已設定為支援此憑證鏈結。 3.x 用戶端的憑證驗證行為與舊版不同,您可以在用戶端配置檔中指定中繼憑證。
Workflow
本節的工作流程如下:
- 如果您尚未這麼做,請產生並安裝客戶端憑證。
- 檢視您產生的 VPN 用戶端設定檔組態封裝中包含的 VPN 用戶端設定檔組態檔案。
- 設定 OpenVPN Connect 用戶端。
- 連線到 Azure。
產生和安裝用戶端憑證
為了進行憑證驗證,用戶端憑證必須安裝在每部用戶端電腦上。 您想使用的用戶端憑證必須使用私密金鑰匯出,而且必須包含認證路徑中的所有憑證。 此外,針對某些設定,您也需要安裝根憑證資訊。
在許多情況下,您可以按兩下,直接在用戶端電腦上安裝用戶端憑證。 不過,對於某些 OpenVPN 用戶端設定,你可能需要從用戶端憑證中擷取資訊來完成設定。
- 如需使用憑證的相關資訊,請參閱點對站:產生憑證。
- 若要檢視已安裝的用戶端憑證,請開啟 [管理使用者憑證]。 用戶端憑證會安裝在 Current User\Personal\Certificates。
安裝用戶端憑證
每台電腦都需要一個用戶端憑證來進行認證。 如果本機電腦上尚未安裝用戶端憑證,您可以使用下列步驟加以安裝:
- 找出用戶端憑證。 如需用戶端憑證的詳細資訊,請參閱安裝用戶端憑證。
- 請安裝用戶端憑證。 一般而言,您可以按兩下憑證檔案並提供密碼來安裝憑證(如有需要)。
- 您稍後也會在本練習中使用用戶端憑證來設定 OpenVPN Connect 用戶端設定檔設定。
檢視設定檔
VPN 用戶端設定檔組態套件包含特定的資料夾。 資料夾內的檔案包含在用戶端電腦上設定 VPN 用戶端設定檔所需的設定。 這些檔案及其所包含的設定是專為 VPN 閘道和已設定 VPN 閘道使用的驗證和通道類型而設計。
找到您所產生的 VPN 用戶端設定檔設定套件並加以解壓縮。 針對憑證驗證和 OpenVPN,您應該會看到 OpenVPN 資料夾。 如果您沒有看到該資料夾,請驗證下列項目:
- 驗證您的 VPN 閘道是否設定為使用 OpenVPN 通道類型。
- 如果您使用 Microsoft Entra ID 驗證,您可能沒有 OpenVPN 資料夾。 請參閱 Microsoft Entra ID 設定文章。
設定用戶端
從官方 OpenVPN 網站下載並安裝 OpenVPN 用戶端 3.x 版。
找到您所產生並下載到電腦的 VPN 用戶端設定檔組態套件。 解壓縮套件。 前往 OpenVPN 資料夾,然後使用記事本開啟 vpnconfig.ovpn 組態檔。
接下來,找出您建立的子憑證。 若無憑證,請使用下列其中一個連結來匯出憑證。 您會在下一個步驟中使用憑證資訊。
- VPN 閘道指示
- Virtual WAN 操作說明
從子憑證中,擷取 .pfx 中的私密金鑰和 base64 指紋。 有多種方式可以執行這項操作。 其中一種方式是在電腦上使用 OpenSSL。 profileinfo.txt 檔案包含 CA 和用戶端憑證的私密金鑰和指紋。 請務必使用用戶端憑證的指紋。
openssl pkcs12 -in "filename.pfx" -nodes -out "profileinfo.txt"切換至您在記事本開啟的 vpnconfig.ovpn 檔案。 填入 和
<cert>之間的</cert>區段,取得 和$CLIENT_CERTIFICATE的值$ROOT_CERTIFICATE,如下列範例所示。# P2S client certificate # please fill this field with a PEM formatted cert <cert> $CLIENT_CERTIFICATE $ROOT_CERTIFICATE </cert>- 在記事本中,開啟上一個步驟的 profileinfo.txt。 您可以透過查看
subject=行來識別每個憑證。 例如,如果您的子憑證稱為 P2SChildCert,則用戶端憑證將會在subject=CN = P2SChildCert屬性之後。 - 對於憑證鏈中的每個憑證,請複製「-----BEGIN CERTIFICATE-----」和「-----END CERTIFICATE-----」之間的所有文字(包括這兩行)。
- 在記事本中,開啟上一個步驟的 profileinfo.txt。 您可以透過查看
在記事本中開啟 profileinfo.txt。 若要取得私密金鑰,請選取 "-----BEGIN PRIVATE KEY-----" 和 "-----END PRIVATE KEY-----" 以及介於兩者之間的文字,並加以複製。
返回記事本中的 vpnconfig.ovpn 檔案,並尋找此區段。 貼上私密金鑰,以取代
<key>和</key>之間的所有內容。# P2S client root certificate private key # please fill this field with a PEM formatted key <key> $PRIVATEKEY </key>將「log openvpn.log」這一行註解掉。 如果未將其註解掉,OpenVPN 用戶端會顯示 log 已不再是受支援的選項。 如需如何批注記錄行的範例,請參閱使用者配置檔範例。 將記錄行批注化之後,您仍然可以透過OpenVPN用戶端介面存取記錄。 若要存取,請按兩下用戶端UI右上角的記錄圖示。 Microsoft建議客戶檢查 OpenVPN 連線檔,以取得記錄檔位置,因為記錄是由 OpenVPN 用戶端所控制。
請勿變更任何其他欄位。 使用用戶端輸入中填入的設定來連線至 VPN。
在OpenVPN用戶端中匯入 vpnconfig.ovpn 檔案。
以滑鼠右鍵按一下系統匣中的 OpenVPN 圖示,然後按一下 [連線]。
使用者設定檔範例
下列範例顯示 3.x OpenVPN Connect 用戶端的使用者配置檔組態檔。 此範例顯示已註解掉的記錄檔,以及新增的「ping-restart 0」選項,以防止因為沒有任何流量傳送到用戶端而造成定期重新連線。
client
remote <vpnGatewayname>.ln.vpn.azure.com 443
verify-x509-name <IdGateway>.ln.vpn.azure.com name
remote-cert-tls server
dev tun
proto tcp
resolv-retry infinite
nobind
auth SHA256
cipher AES-256-GCM
persist-key
persist-tun
tls-timeout 30
tls-version-min 1.2
key-direction 1
#log openvpn.log
#inactive 0
ping-restart 0
verb 3
# P2S CA root certificate
<ca>
-----BEGIN CERTIFICATE-----
……
……..
……..
……..
-----END CERTIFICATE-----
</ca>
# Pre Shared Key
<tls-auth>
-----BEGIN OpenVPN Static key V1-----
……..
……..
……..
-----END OpenVPN Static key V1-----
</tls-auth>
# P2S client certificate
# Please fill this field with a PEM formatted client certificate
# Alternatively, configure 'cert PATH_TO_CLIENT_CERT' to use input from a PEM certificate file.
<cert>
-----BEGIN CERTIFICATE-----
……..
……..
……..
-----END CERTIFICATE-----
</cert>
# P2S client certificate private key
# Please fill this field with a PEM formatted private key of the client certificate.
# Alternatively, configure 'key PATH_TO_CLIENT_KEY' to use input from a PEM key file.
<key>
-----BEGIN PRIVATE KEY-----
……..
……..
……..
-----END PRIVATE KEY-----
</key>
中繼憑證
如果您的憑證鏈結包含中繼憑證,您必須將中繼憑證上傳至 Azure VPN 閘道。 無論您選擇從中聯機的 VPN 用戶端為何,這是要使用的慣用方法。 在舊版中,您可以在使用者配置檔中指定中繼憑證。 OpenVPN Connect 用戶端 3.x 版已不再支援此功能。
當您使用中繼憑證時,中繼憑證必須在根憑證之後上傳。

重新連線
如果您因為未將流量傳送至用戶端而遇到定期重新連線,您可以將 [ping-restart 0] 選項新增至配置檔,以防止中斷連線造成重新連線。 OpenVPN Connect 文件中描述如下: --ping-restart n Similar to --ping-exit, but trigger a SIGUSR1 restart after n seconds pass without reception of a ping or other packet from remote.
macOS
macOS 用戶端可透過原生 VPN 用戶端(IKEv2 隧道類型)或 OpenVPN 用戶端(OpenVPN 隧道類型)連線。
原生 VPN 用戶端
如果你的點對站(P2S)VPN 閘道器設定為使用 IKEv2 和憑證驗證,你可以用 macOS 作業系統內建的 VPN 用戶端連接到虛擬網路。
Note
你的 VPN 閘道必須使用除了 Basic SKU 以外的 SKU。
Workflow
- 如果還沒做過,請先產生客戶憑證。
- 檢視您產生的 VPN 用戶端設定檔組態封裝中包含的 VPN 用戶端設定檔組態檔案。
- 安裝憑證。
- 設定你作業系統上已經安裝的原生 VPN 用戶端。
- 連線到 Azure。
產生憑證
為了進行憑證驗證,用戶端憑證必須安裝在每部用戶端電腦上。 您想使用的用戶端憑證必須使用私密金鑰匯出,而且必須包含認證路徑中的所有憑證。 此外,針對某些設定,您也需要安裝根憑證資訊。
如需使用憑證的相關信息,請參閱 產生和導出憑證。
查看 VPN 用戶端設定檔
VPN 用戶端所有必要的設定都包含在 VPN 用戶端設定檔的 zip 檔中。 您可以使用 PowerShell 或使用 Azure 入口網站來產生 用戶端設定檔組態檔。 任一方法都會傳回相同的 zip 檔案。
VPN 用戶端設定檔是針對虛擬網路的 P2S VPN 閘道組態所專用。 如果在產生檔案之後,對 P2S VPN 設定進行任何變更,例如變更 VPN 通訊協定類型或驗證類型,您必須產生新的 VPN 用戶端設定檔的組態檔,並將新設定套用至您要連線的所有 VPN 用戶端。
解壓縮檔案以檢視資料夾。 當你設定 macOS 原生客戶端時,你會使用 通用 資料夾裡的檔案。 如果閘道器上設定了 IKEv2,則會有 Generic 資料夾。 如果沒看到 Generic 資料夾,請檢查下列項目,然後再次產生 zip 檔案。
- 檢查您的組態所使用的通道類型。 可能未將 IKEv2 選取為通道類型。
Generic 資料夾包含以下檔案。
- VpnSettings.xml,此檔案包含重要的設定,例如伺服器位址和通道類型。
- VpnServerRoot.cer,此檔案包含所需的根憑證,以供您在 P2S 連線設定期間驗證 Azure VPN 閘道。
安裝憑證
你需要在 Mac 上同時安裝根憑證和子憑證。 子憑證必須與私鑰一同匯出,且必須包含認證路徑中的所有憑證。
根憑證
- 把根憑證檔案(.cer檔)複製到你的 Mac。 請用滑鼠點擊兩下憑證。 根據你的作業系統,憑證會自動安裝,或者你會看到 「新增憑證 」頁面。
- 如果您看到 「新增憑證」 頁面,請在 鑰匙圈: 旁按一下箭頭,然後從下拉式選單中選取 「登入」。
- 點擊 新增 以匯入檔案。
用戶端憑證
用戶端憑證(.pfx 檔案)用於認證,且是必須的。 通常你只要點選客戶端憑證就能安裝。
確認憑證已安裝
確認用戶端和根憑證都已安裝。
- 開放 鑰匙圈存取權。
- 請前往 證書 標籤。
- 確認用戶端和根憑證都已安裝。
設定 VPN 用戶端設定檔
請依照 Mac 使用者指南 中適合你作業系統版本的步驟,加入 VPN 用戶端設定檔,並有以下設定。
選擇 IKEv2 作為 VPN 類型。
在 顯示名稱中,請選擇一個友善的個人檔案名稱。
伺服器位址和遠端 ID 都請使用 VpnSettings.xml 檔案中 VpnServer 標籤的值。

在 驗證 設定中,選擇 憑證。
對於 憑證,選擇你想用來驗證的子憑證。 如果您擁有多個憑證,可以選擇 「顯示憑證 」以查看每張憑證的更多資訊。
在 本地識別中,輸入你所選擇的兒童證書名稱。

完成 VPN 用戶端設定後,先儲存該設定檔。
連線
連接步驟依 macOS 作業系統版本而異。 請參閱 Mac 使用者指南。 選擇你使用的作業系統版本,並依照步驟連接。
連線建立後,狀態會顯示 為已連線。 IP 位址是從 VPN 用戶端位址池中分配的。
OpenVPN 用戶端
本節說明如何在 macOS 上使用 OpenVPN 用戶端,透過 VPN 閘道 點對站台(P2S)和 憑證驗證 連線到您的 Azure 虛擬網路(VNet)。
連線需求
若要使用 OpenVPN 用戶端透過憑證驗證連線到 Azure,則每個連線的用戶端都需要下列項目:
- Open VPN 用戶端軟體必須安裝在每個用戶端上並加以設定。
- 用戶端必須有已安裝在本機上的用戶端憑證。
Workflow
- 安裝 OpenVPN 用戶端。
- 檢視您產生的 VPN 用戶端設定檔組態封裝中包含的 VPN 用戶端設定檔組態檔案。
- 設定 OpenVPN 用戶端。
- 連線到 Azure。
產生用戶端憑證
為了進行憑證驗證,用戶端憑證必須安裝在每部用戶端電腦上。 您想使用的用戶端憑證必須使用私密金鑰匯出,而且必須包含認證路徑中的所有憑證。
如需使用憑證的相關資訊,請參閱點對站:產生憑證 - Linux。
設定 OpenVPN 用戶端
下列範例使用 TunnelBlick。
Important
OpenVPN 通訊協定僅支援macOS 10.13和更新版本。
Note
尚不支援 OpenVPN 用戶端 2.6 版。
下載並安裝 OpenVPN 用戶端,例如 TunnelBlick。
從 Azure 入口網站下載 VPN 用戶端設定檔套件。
將設定檔解壓縮。 在文字編輯器中,從 OpenVPN 資料夾開啟 vpnconfig.ovpn 設定檔。
以 Base64 的 P2S 用戶端憑證公開金鑰填入 P2S 用戶端憑證區段。 在 PEM 格式的憑證中,您可以開啟 .cer 檔案並在憑證標題之間複製 Base64 金鑰。
以 Base64 的 P2S 用戶端憑證私密金鑰填入私密金鑰區段。 如需如何擷取私密金鑰的相關資訊,請參閱 OpenVPN 網站上的匯出私密金鑰。
請勿變更任何其他欄位。 使用用戶端輸入中填入的設定來連線至 VPN。
按兩下設定檔,在 Tunnelblick 中建立設定檔。
從應用程式資料夾啟動 Tunnelblick。
按一下系統匣中的 Tunnelblick 圖示,然後選取「連線」。
Linux
Linux 用戶端可以使用 strongSwan(IKEv2 隧道類型)或 OpenVPN(OpenVPN 隧道類型)連接 Azure VPN 用戶端或 OpenVPN 用戶端。
strongSwan
本節協助你透過點對站(P2S)VPN 及憑證認證,透過 Ubuntu Linux 用戶端的 strongSwan 連線Azure VPN 閘道虛擬網路(VNet)。
連線需求
若要透過 IKEv2 通道類型使用 strongSwan 用戶端和憑證驗證連線到 Azure,則每個連線的用戶端都需要下列項目:
- 每個用戶端必須設定為使用 strongSwan。
- 用戶端必須在本機安裝正確的憑證。
Workflow
本文的工作流程如下:
- 安裝 strongSwan。
- 檢視您產生的 VPN 用戶端設定檔組態封裝中包含的 VPN 用戶端設定檔組態檔案。
- 找出任何必要的用戶端憑證。
- 設定 strongSwan。
- 連線到 Azure。
關於憑證
為了進行憑證驗證,用戶端憑證必須安裝在每部用戶端電腦上。 您想使用的用戶端憑證必須使用私密金鑰匯出,而且必須包含認證路徑中的所有憑證。 此外,針對某些設定,您也需要安裝根憑證資訊。
如需 Linux 憑證的詳細資訊,請參閱下列文章:
安裝 strongSwan
指定命令時會使用下列設定:
- 電腦:Ubuntu Server 18.04
- 相依項目:strongSwan
使用下列命令來安裝所需的 strongSwan 組態:
sudo apt-get update
sudo apt-get upgrade
sudo apt install strongswan
sudo apt install strongswan-pki
sudo apt install libstrongswan-extra-plugins
sudo apt install libtss2-tcti-tabrmd0
查看 strongSwan VPN 用戶端設定檔
當您產生 VPN 用戶端設定檔組態套件時,VPN 用戶端的所有必要設定都會包含在 VPN 用戶端設定檔的設定 ZIP 檔案中。 VPN 用戶端設定檔是針對虛擬網路的 P2S VPN 閘道組態所專用。 如果在產生檔案之後,對 P2S VPN 設定進行任何變更,例如變更 VPN 通訊協定類型或驗證類型,您必須產生新的 VPN 用戶端設定檔的組態檔,並將新設定套用至您要連線的所有 VPN 用戶端。
找到您所產生並下載的 VPN 用戶端設定檔組態套件並加以解壓縮。 您可以在 Generic 資料夾中找到設定所需的所有資訊。 Azure 不提供此組態的 mobileconfig 檔案。
如果沒看到 Generic 資料夾,請檢查下列項目,然後再次產生 zip 檔案。
- 檢查您的組態所使用的通道類型。 可能未將 IKEv2 選取為通道類型。
- 請確認 VPN 閘道的 SKU 不是 Basic。 VPN 閘道基本 SKU 不支援 IKEv2。 接著,再次選取 IKEv2 並產生 ZIP 檔案以擷取 Generic 資料夾。
Generic 資料夾包含下列檔案:
- VpnSettings.xml,此檔案包含重要的設定,例如伺服器位址和通道類型。
- VpnServerRoot.cer,此檔案包含所需的根憑證,以供您在 P2S 連線設定期間驗證 Azure VPN 閘道。
設定 VPN 用戶端
檢視 VPN 用戶端設定檔之後,繼續您要使用的步驟:
GUI 步驟
本節將逐步引導您使用 strongSwan GUI 進行設定。 以下指示依據 Ubuntu 18.0.4 建立而成。 Ubuntu 16.0.10 不支援 strongSwan GUI。 如果您想要使用 Ubuntu 16.0.10,就必須使用命令列。 視您的 Linux 和 strongSwan 版本而定,下列範例可能會與您看到的畫面不相符。
執行範例中的指令,以開啟終端機來安裝 strongSwan 和其網路管理員。
sudo apt install network-manager-strongswan選取 [設定值],然後選取 [網路]。 選取 + 按鈕,建立新連線。
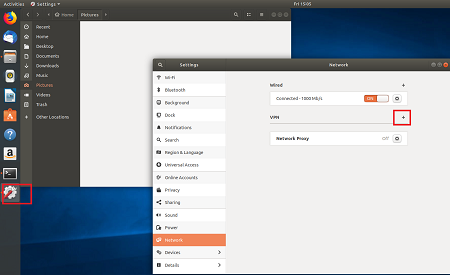
在 [ 新增 VPN] 頁面上,從功能表中選取 [IPsec/IKEv2 ][strongSwan] ,然後按兩下。
在 [加入 VPN] 頁面上,新增 VPN 連線的名稱。
從下載的 VPN 用戶端配置檔組態套件檔案中包含的泛型資料夾開啟VpnSettings.xml檔案。 尋找名為 VpnServer 的標籤,然後複製開頭為 'azuregateway',結尾為 '.cloudapp.net' 的名稱。
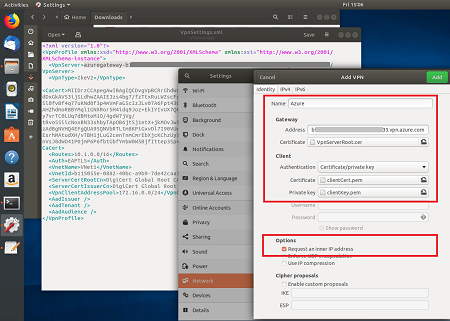
在新 VPN 連線的 閘道 區段中,將名稱貼上到 位址 欄位中。 接下來,選取 [憑證] 欄位結尾處的資料夾圖示,接著瀏覽至 [Generic] 資料夾,然後選取 [VpnServerRoot] 檔案。
在連線的 [Client] \(用戶端\) 區段中,針對 [Authentication] \(驗證\),選取 [Certificate/private key] \(憑證/私密金鑰\)。 針對 [Certificate] \(憑證\) 和 [Private key] \(私密金鑰\),選擇稍早建立的憑證和私密金鑰。 在 [Options] \(選項\) 中,選取 [Request an inner IP address] \(要求內部 IP 位址\). 然後選取 新增。
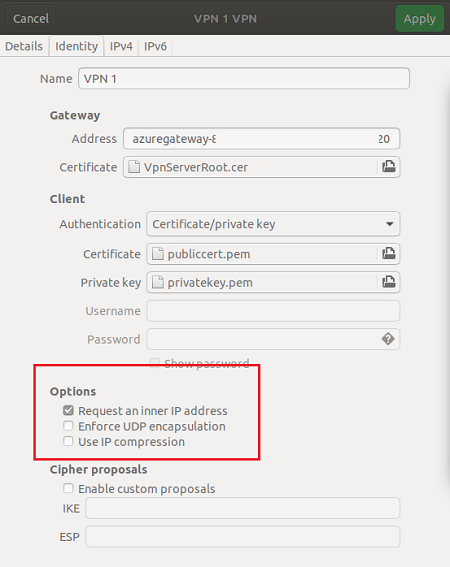
將連線設為開啟。


CLI 步驟
本節將逐步引導您使用 strongSwan CLI 進行設定。
從 VPN 用戶端設定檔組態檔的 Generic 資料夾中,將 VpnServerRoot.cer 複製或移動到 /etc/ipsec.d/cacerts。
將您產生的檔案分別複製或移動至 /etc/ipsec.d/certs 和 /etc/ipsec.d/private/。 這些檔案是用戶端憑證和私密金鑰,必須位於對應的目錄中。 使用下列命令:
sudo cp ${USERNAME}Cert.pem /etc/ipsec.d/certs/ sudo cp ${USERNAME}Key.pem /etc/ipsec.d/private/ sudo chmod -R go-rwx /etc/ipsec.d/private /etc/ipsec.d/certs執行下列命令以記下主機名稱。 您將在下一個步驟中使用此值。
hostnamectl --static開啟 VpnSettings.xml 檔案,複製
<VpnServer>值。 您將在下一個步驟中使用此值。調整下列範例中的值,然後將範例新增至 /etc/ipsec.conf 設定。
conn azure keyexchange=ikev2 type=tunnel leftfirewall=yes left=%any # Replace ${USERNAME}Cert.pem with the key filename inside /etc/ipsec.d/certs directory. leftcert=${USERNAME}Cert.pem leftauth=pubkey leftid=%client # use the hostname of your machine with % character prepended. Example: %client right= #Azure VPN gateway address. Example: azuregateway-xxx-xxx.vpn.azure.com rightid=% #Azure VPN gateway FQDN with % character prepended. Example: %azuregateway-xxx-xxx.vpn.azure.com rightsubnet=0.0.0.0/0 leftsourceip=%config auto=add esp=aes256gcm16將祕密值新增至 /etc/ipsec.secrets。
PEM 檔案的名稱必須符合您先前用來作為用戶端金鑰檔案的名稱。
: RSA ${USERNAME}Key.pem # Replace ${USERNAME}Key.pem with the key filename inside /etc/ipsec.d/private directory.執行以下命令:
sudo ipsec restart sudo ipsec up azure
Azure VPN Client
Important
Azure VPN Client for Linux(預覽版)於 2026 年 8 月 31 日正式退休。 過了這個日期,該客戶端就不再支援。 欲了解更多資訊,請參閱 Azure VPN Client for Linux 退休概述與遷移指南,適用於 VPN 閘道 與 Virtual WAN。
本節說明如何使用 Linux 版 Azure VPN 用戶端,透過 VPN 閘道 點對站台(P2S)憑證驗證連線到您的 Azure 虛擬網路(VNet)。 適用於 Linux 的 Azure VPN Client 需要 OpenVPN 通道類型。
在淘汰前,Linux 版 Azure VPN 用戶端(預覽版)僅支援下列版本:
- Ubuntu 20.04
- Ubuntu 22.04 版本
雖然客戶可能曾在其他發行版和發行版本上運作過,但支援僅限於先前列出的版本。
連線需求
若要使用 Azure VPN Client 和憑證驗證連線到 Azure,則每個連線的用戶端都需要下列項目:
- Azure VPN Client 軟體必須安裝在每個用戶端上並加以設定。
- 用戶端必須在本機安裝正確的憑證。
Workflow
本文的工作流程如下:
- 產生和安裝用戶端憑證。
- 找出並檢視您產生的 VPN 用戶端設定檔元件中包含的 VPN 用戶端設定檔組態檔。
- 下載並設定適用於 Linux 的 Azure VPN Client。
- 連線到 Azure。
產生憑證
為了進行憑證驗證,用戶端憑證必須安裝在每部用戶端電腦上。 您想使用的用戶端憑證必須使用私密金鑰匯出,而且必須包含認證路徑中的所有憑證。 此外,針對某些設定,您也需要安裝根憑證資訊。
使用下列命令,以 .pem 格式產生用戶端公用憑證資料和私密金鑰。 若要執行命令,您必須擁有公用根憑證 caCert.pem 和根憑證的私密金鑰 caKey.pem。 如需了解詳細資訊,請參閱產生和匯出憑證 - Linux - OpenSSL。
Note
Microsoft 建議您使用最安全的可用驗證流程。 此程序中描述的認證流程需要對應用程式高度信任,且攜帶其他流程中不存在的風險。 只有在其他更安全的流程(如受管理身份)不可行時,才應該使用這個流程。
export PASSWORD="password"
export USERNAME=$(hostnamectl --static)
# Generate a private key
openssl genrsa -out "${USERNAME}Key.pem" 2048
# Generate a CSR
openssl req -new -key "${USERNAME}Key.pem" -out "${USERNAME}Req.pem" -subj "/CN=${USERNAME}"
# Sign the CSR using the CA certificate and key
openssl x509 -req -days 365 -in "${USERNAME}Req.pem" -CA caCert.pem -CAkey caKey.pem -CAcreateserial -out "${USERNAME}Cert.pem" -extfile <(echo -e "subjectAltName=DNS:${USERNAME}\nextendedKeyUsage=clientAuth")
檢視 Azure VPN Client 設定檔組態檔案
當您產生和下載 VPN 用戶端設定檔組態套件時,VPN 用戶端的所有必要設定都會包含在 VPN 用戶端設定檔的設定 ZIP 檔案中。 VPN 用戶端設定檔是針對虛擬網路的 P2S VPN 閘道組態所專用。 如果在產生檔案之後,對 P2S VPN 設定進行任何變更,例如變更 VPN 通訊協定類型或驗證類型,您必須產生新的 VPN 用戶端設定檔的組態檔,並將新設定套用至您要連線的所有 VPN 用戶端。
找出並解壓縮您所產生和下載的 VPN 用戶端設定檔元件(列在必要條件中)。 開啟 AzureVPN 資料夾。 在此資料夾中,您會看到 azurevpnconfig_cert.xml 檔案或 azurevpnconfig.xml 檔案,視您的 P2S 組態是否包含多個驗證類型而定。 .xml 檔案包含用於設定 VPN 用戶端設定檔的設定。
如果您沒有看到任何一個檔案,或沒有 AzureVPN 資料夾,請確認您的 VPN 閘道已設定為使用 OpenVPN 通道類型,並已選取該憑證驗證。
下載 Azure VPN Client
新增 Microsoft 存放庫清單,並使用下列命令安裝適用於 Linux 的 Azure VPN Client:
# install curl utility
sudo apt-get install curl
# Install Microsoft's public key
curl -sSl https://packages.microsoft.com/keys/microsoft.asc | sudo tee /etc/apt/trusted.gpg.d/microsoft.asc
# Install the production repo list for focal
# For Ubuntu 20.04
curl https://packages.microsoft.com/config/ubuntu/20.04/prod.list | sudo tee /etc/apt/sources.list.d/microsoft-ubuntu-focal-prod.list
# Install the production repo list for jammy
# For Ubuntu 22.04
curl https://packages.microsoft.com/config/ubuntu/22.04/prod.list | sudo tee /etc/apt/sources.list.d/microsoft-ubuntu-jammy-prod.list
sudo apt-get update
sudo apt-get install microsoft-azurevpnclient
如需關於存放庫的詳細資訊,請參閱適用於 Microsoft 產品的 Linux 軟體存放庫。
設定 Azure VPN Client 的設定檔
開啟 Azure VPN Client。
在 Linux VPN 用戶端頁面左下方,選取 [匯入]。

在視窗中,瀏覽至 azurevpnconfig.xml 或 azurevpnconfig_cert.xml 檔案,選取該檔案,然後選取 [開啟]。
若要新增 [用戶端憑證公用資料],請使用檔案選擇器並找出相關的 .pem 檔案。

若要新增 [用戶端憑證私密金鑰],請使用選擇器,並在私密金鑰的文字輸入框中選取憑證檔案路徑,副檔名為 .pem。
匯入驗證後 (匯入沒有錯誤),選取 [儲存]。
在左側窗格中,找出您建立的 [VPN 連線] 設定檔。 選擇 連線。
成功連線用戶端時,狀態會顯示為 [已連線] 與綠色圖示。
您可以在 VPN 用戶端主畫面的 [狀態記錄] 中檢視連線記錄摘要。


解除安裝 Azure VPN Client
如果您要解除安裝 Azure VPN Client,請在終端機中使用下列命令:
sudo apt remove microsoft-azurevpnclient
OpenVPN 用戶端
本節說明如何從 Linux 使用 OpenVPN 用戶端,透過 VPN 閘道 點對站 (P2S) 和 憑證驗證 連線至 Azure 虛擬網路 (VNet)。
連線需求
若要使用 OpenVPN 用戶端透過憑證驗證連線到 Azure,則每個連線的用戶端都需要下列項目:
- Open VPN 用戶端軟體必須安裝在每個用戶端上並加以設定。
- 用戶端必須在本機安裝正確的憑證。
Workflow
- 安裝 OpenVPN 用戶端。
- 檢視您產生的 VPN 用戶端設定檔組態封裝中包含的 VPN 用戶端設定檔組態檔案。
- 設定 OpenVPN 用戶端。
- 連線到 Azure。
關於憑證
為了進行憑證驗證,用戶端憑證必須安裝在每部用戶端電腦上。 您想使用的用戶端憑證必須使用私密金鑰匯出,而且必須包含認證路徑中的所有憑證。 此外,針對某些設定,您也需要安裝根憑證資訊。
本節的 OpenVPN 用戶端使用以 .pfx 格式匯出的憑證。 您可以使用 Windows 指示,輕鬆地將用戶端憑證匯出至此格式。 請參閱匯出用戶端憑證 - pfx。 如果您沒有 Windows 電腦,您可以改用小型 Windows VM 將憑證匯出至所需的 .pfx 格式。 目前,我們提供的 OpenSSL Linux 指示只會有 .pem 格式。
設定步驟
本節可協助您針對使用 OpenVPN 通道類型的憑證驗證設定 Linux 用戶端。 若要連線到 Azure,請下載 OpenVPN 用戶端並設定連線設定檔。
Note
尚不支援 OpenVPN 用戶端 2.6 版。
開啟新的終端機工作階段。 同時按下 'Ctrl + Alt + t' 即可開啟新的工作階段。
輸入下列命令以安裝所需的元件:
sudo apt-get install openvpn sudo apt-get -y install network-manager-openvpn sudo service network-manager restart接下來,移至 VPN 用戶端設定檔資料夾,然後解壓縮以檢視檔案。
匯出您所建立並上傳至閘道上 P2S 設定的 P2S 用戶端憑證。 如需相關步驟,請參閱 VPN 閘道點對站。
從 .pfx 擷取私密金鑰和 base64 指紋。 有多種方式可以執行這項操作。 其中一種方式是在電腦上使用 OpenSSL。
openssl pkcs12 -in "filename.pfx" -nodes -out "profileinfo.txt"profileinfo.txt 檔案包含 CA 的私密金鑰和指紋,以及用戶端憑證。 請務必使用用戶端憑證的指紋。
在文字編輯器中開啟 profileinfo.txt。 若要取得用戶端憑證(子憑證)的指紋,請選取子憑證中從 "-----BEGIN CERTIFICATE-----" 到 "-----END CERTIFICATE-----" 的文字(包含這兩行),然後複製。 您可以查看 subject=/ line 來找出子系憑證。
開啟 vpnconfig.ovpn 檔案,並尋找以下範例中的區段。 將 "cert" 與 "/cert" 之間的所有內容取代掉。
# P2S client certificate # please fill this field with a PEM formatted cert <cert> $CLIENTCERTIFICATE </cert>在文字編輯器中開啟 profileinfo.txt。 若要取得私密金鑰,請選取 "-----BEGIN PRIVATE KEY-----" 和 "-----END PRIVATE KEY-----" 以及介於兩者之間的文字,並加以複製。
在文字編輯器中開啟 vpnconfig.ovpn 檔案,並尋找此區段。 貼上私密金鑰來取代 "key" 與 "/key" 之間的所有內容。
# P2S client root certificate private key # please fill this field with a PEM formatted key <key> $PRIVATEKEY </key>請勿變更任何其他欄位。 使用用戶端輸入中填入的設定來連線至 VPN。
若要使用命令列建立連線,請輸入下列命令:
sudo openvpn --config <name and path of your VPN profile file>&若要使用命令列中斷連線,請輸入下列命令:
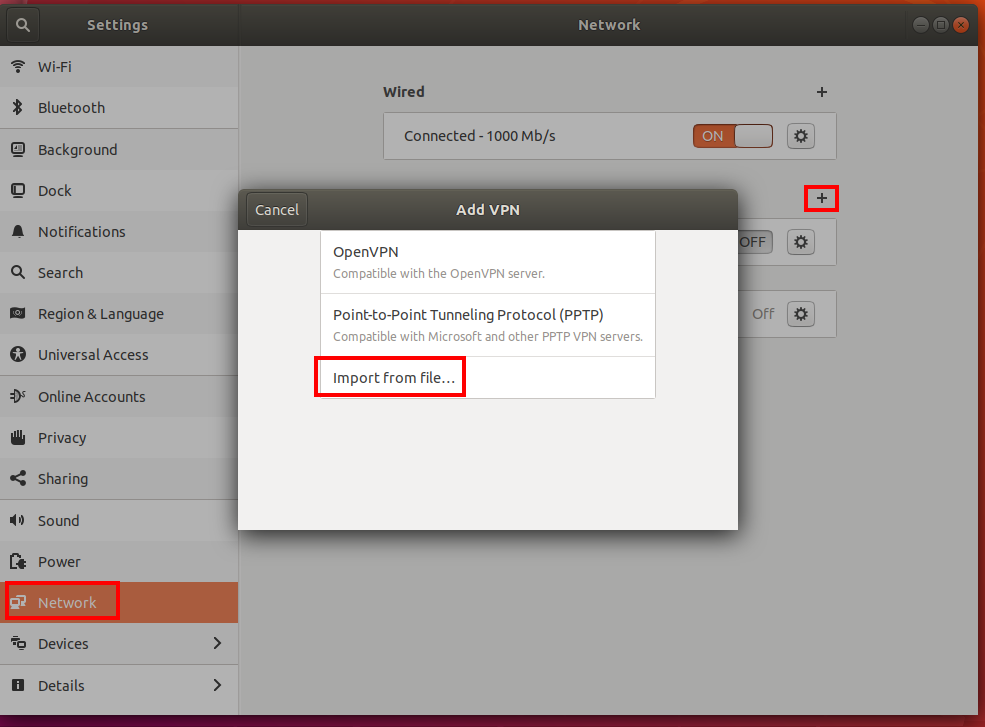
sudo pkill openvpn若要使用 GUI 建立連線,請移至系統設定。
選取 + 以新增 VPN 連線。
在 [新增 VPN] 之下,挑選 [匯入自檔案...]。
瀏覽至設定檔並按兩下或點選 [開啟]。
在 [新增 VPN] 視窗中,選取 [新增]。
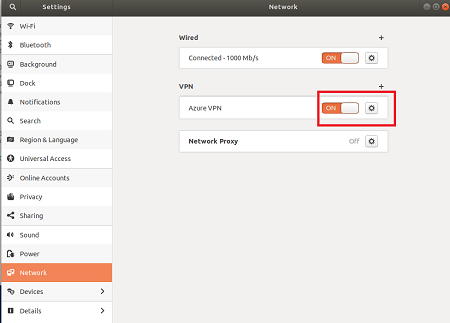
您可以在 [網路設定] 頁面上,或在系統匣中的網路圖示下,將 VPN 切換為 [開] 來連線。

iOS
本節協助你使用點對站(P2S)VPN 閘道 以及 iOS 上的憑證認證,使用 OpenVPN 用戶端連接你的Azure虛擬網路(VNet)。
連線需求
若要使用 OpenVPN 用戶端透過憑證驗證連線到 Azure,則每個連線的用戶端都需要下列項目:
- Open VPN 用戶端軟體必須安裝在每個用戶端上並加以設定。
- 用戶端必須有已安裝在本機上的用戶端憑證。
Workflow
- 安裝 OpenVPN 用戶端。
- 檢視您產生的 VPN 用戶端設定檔組態封裝中包含的 VPN 用戶端設定檔組態檔案。
- 設定 OpenVPN 用戶端。
- 連線到 Azure。
產生用戶端憑證
為了進行憑證驗證,用戶端憑證必須安裝在每部用戶端電腦上。 您想使用的用戶端憑證必須使用私密金鑰匯出,而且必須包含認證路徑中的所有憑證。 此外,針對某些設定,您也需要安裝根憑證資訊。
如需使用憑證的相關資訊,請參閱點對站:產生憑證 - Linux。
設定 OpenVPN 用戶端
下列範例使用 App Store 中的 OpenVPN 連線 。
Important
只有 iOS 11.0 和更新版本支援 OpenVPN 通訊協定。
Note
尚不支援 OpenVPN 用戶端 2.6 版。
從 App Store 安裝 OpenVPN 用戶端(2.4 版或更高版本)。 尚不支援 2.6 版。
從 Azure 入口網站下載 VPN 用戶端設定檔套件 (如果尚未這麼做)。
將設定檔解壓縮。 在文字編輯器中,從 OpenVPN 資料夾開啟 vpnconfig.ovpn 設定檔。
以 Base64 的 P2S 用戶端憑證公開金鑰填入 P2S 用戶端憑證區段。 在 PEM 格式的憑證中,您可以開啟 .cer 檔案並在憑證標題之間複製 Base64 金鑰。
以 Base64 的 P2S 用戶端憑證私密金鑰填入私密金鑰區段。 如需如何擷取私密金鑰的相關資訊,請參閱 OpenVPN 網站上的匯出私密金鑰。
請勿變更任何其他欄位。
透過電子郵件將設定檔 (.ovpn) 寄送到您在 iPhone 上郵件應用程式中所設定的電子郵件帳戶。
在 iPhone 上的郵件應用程式中開啟該封電子郵件,然後點選附加的檔案。
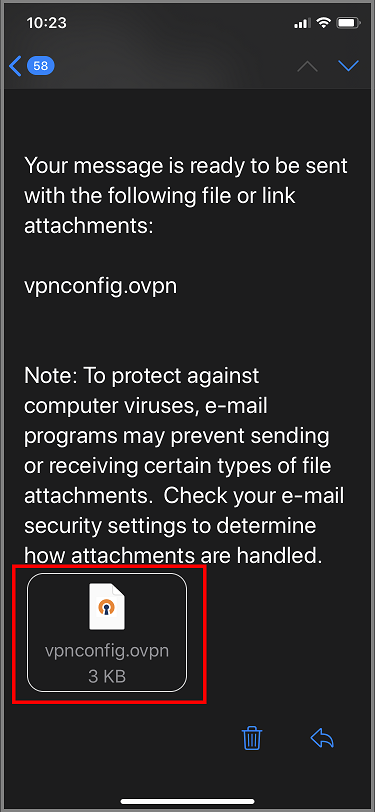
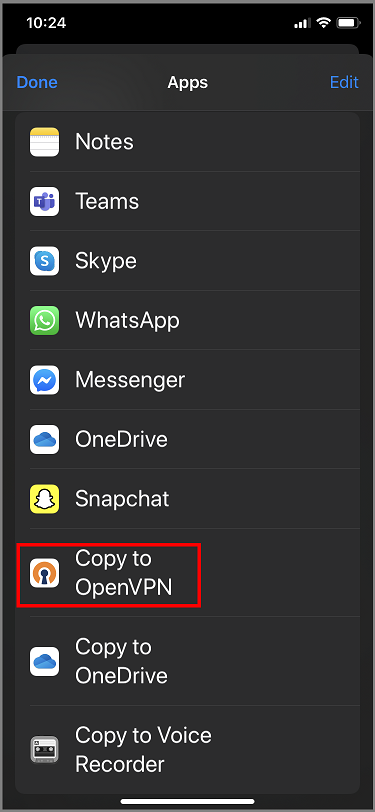
如果您看不到 [複製到 OpenVPN] 選項,請點選 [其他]。
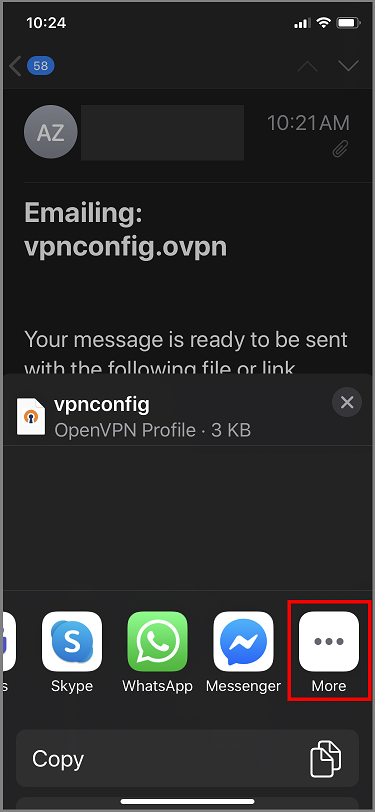
點選 [複製到 OpenVPN]。
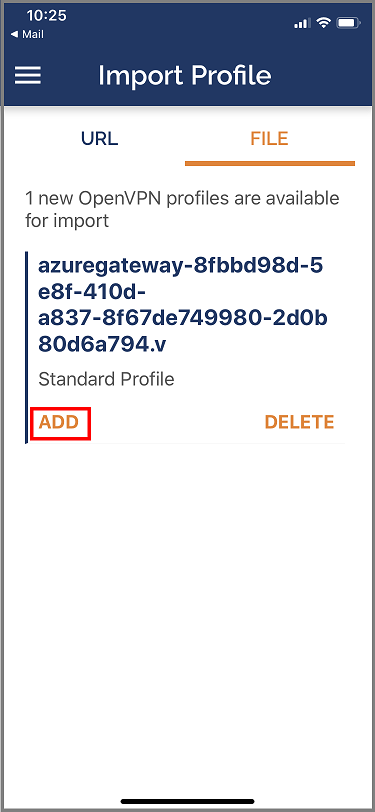
在 [匯入設定檔] 頁面中點選 [新增]
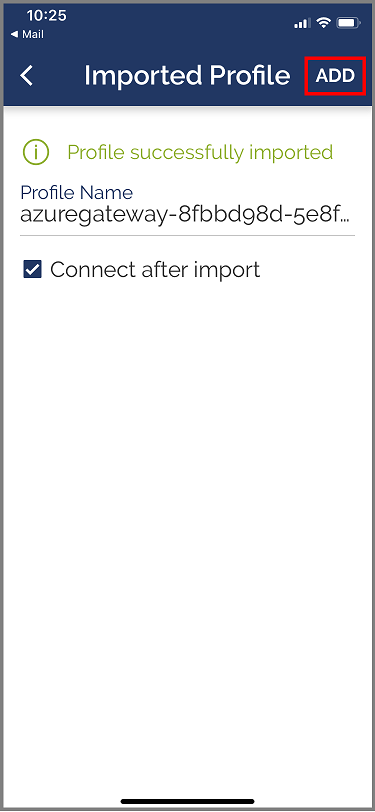
在 匯入的設定檔 頁面中,點選 新增
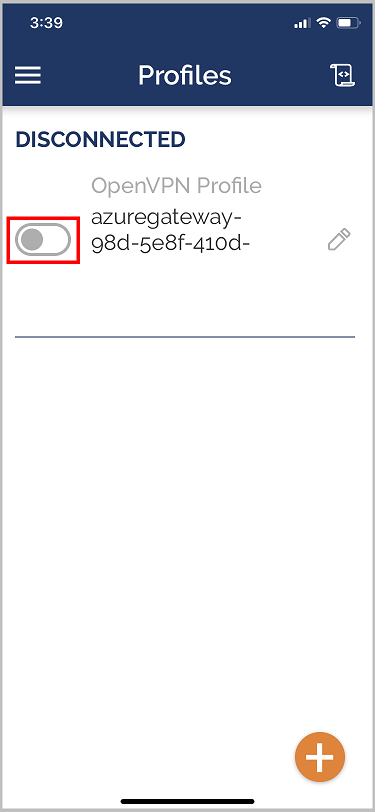
啟動 OpenVPN 應用程式,並在 [設定檔] 頁面中將開關向右滑動以進行連線


下一步
接著完成任何其他伺服器或連線設定。 請參閱點對站設定步驟。