Microsoft Defender 防毒軟體中的雲端保護提供準確、即時且智慧的保護。 利用本文開啟雲端保護,並設定 Microsoft Defender 防毒軟體如何積極阻擋可疑檔案。 雲端保護預設已啟用,我們建議保持開啟。
Note
Tamper 保護 有助於防止未經授權更改雲端保護及其他安全設定。 開啟防篡改保護時,防 篡改設定 的變更會被忽略。 如果防篡改阻擋了裝置上所需的變更,請使用 故障排除模式 暫時停用防篡改保護。 故障排除模式結束後,防篡改設定的變更會回復到設定狀態。
先決條件
支援的作業系統
以下作業系統支援雲端保護:
- Windows 作業系統
關於雲端保護服務的網路連接需求,請參閱 「配置與驗證網路連線」。
為什麼要開啟雲端保護
Microsoft Defender 防毒雲端保護有助於防範終端及整個網路上的惡意軟體侵害。 我們建議保持雲端保護開啟,因為 適用於端點的 Microsoft Defender 的某些安全功能和能力只有在啟用雲端保護時才有效。

下表總結了依賴雲端保護的特性與能力:
| 功能或特性 | 訂閱需求 |
|---|---|
|
比對雲端中的中繼資料。 Microsoft Defender 防毒雲端服務利用機器學習模型作為額外的防禦層。 這些機器學習模型包含元資料,因此當偵測到可疑或惡意檔案時,會檢查其元資料。 欲了解更多,請參閱部落格:了解 適用於端點的 Microsoft Defender 下一代防護核心的先進技術 |
適用於端點的 Microsoft Defender 方案1或方案2 (獨立使用或包含在像Microsoft 365 E3或E5這樣的方案中) |
|
雲端保護與樣本提交。 檔案和可執行檔可傳送至 Microsoft Defender 防毒軟體雲端服務,以進行引爆與分析。 自動樣本提交依賴雲端保護,雖然也可以設定為獨立設定。 欲了解更多,請參閱 Microsoft Defender 防毒軟體中的雲端防護與範例提交。 |
適用於端點的 Microsoft Defender 方案1或方案2 (獨立使用或包含在像Microsoft 365 E3或E5這樣的方案中) |
|
防竄改保護。 防篡改保護有助於防止組織安全設定的不必要變更。 欲了解更多,請參閱 防拆裝置概述。 |
適用於端點的 Microsoft Defender 方案 2(獨立提供或包含於 Microsoft 365 E5 等方案中) |
|
第一次看見時封鎖 一見即封能偵測到新的惡意軟體,並在幾秒內封鎖。 當偵測到可疑或惡意檔案時,第一眼阻擋功能會查詢雲端保護後端,並運用啟發式、機器學習及自動分析來判斷是否構成威脅。 若要深入了解,請參閱 「初次見面即封鎖」是什麼? |
適用於端點的 Microsoft Defender 方案1或方案2 (獨立使用或包含在像Microsoft 365 E3或E5這樣的方案中) |
|
緊急簽名更新。 當偵測到惡意內容時,會部署緊急簽章更新與修補程式。 與其等待下一次定期更新,不如在幾分鐘內收到這些修正與更新。 欲了解更多更新資訊,請參閱 Microsoft Defender 防毒安全智慧與產品更新。 |
適用於端點的 Microsoft Defender 方案 2(獨立提供或包含於 Microsoft 365 E5 等方案中) |
|
端點偵測與回應 (EDR) 區塊模式。 當 Microsoft Defender 防毒軟體不是裝置的主要防毒產品時,EDR 以封鎖模式提供額外保護。 封鎖模式中的 EDR 會補救 EDR 所產生的掃描發現,但非 Microsoft 主要防毒解決方案可能遺漏的成品。 當啟用以 Microsoft Defender 防毒軟體作為主要防毒解決方案的裝置時,區塊模式下的 EDR 還能自動修復 EDR 產生掃描中發現的瑕疵。 欲了解更多,請參閱 區塊模式中的EDR。 |
適用於端點的 Microsoft Defender 方案 2(獨立提供或包含於 Microsoft 365 E5 等方案中) |
| 攻擊面減少 (ASR) 規則。 ASR 規則會阻擋應用程式的冒險行為。 有些 ASR 規則要求雲端保護。 欲了解更多資訊,請參閱 ASR規則的要求。 | 適用於端點的 Microsoft Defender 方案1或方案2 (獨立使用或包含在像Microsoft 365 E3或E5這樣的方案中) |
|
入侵指標 (IoC)。 在Defender for Endpoint中,IoC可以設定以定義實體的偵測、預防與排除。 例如,「允許」指示器可以定義防毒掃描和修復行動的例外。 「提醒與封鎖」指示器可能會阻止檔案或程序執行。 欲了解更多,請參閱 「建立指標」。 |
適用於端點的 Microsoft Defender 方案 2(獨立提供或包含於 Microsoft 365 E5 等方案中) |
Note
在 Windows 10 與 Windows 11 中,本文所述的基本與進階報告選項並無差異。 Basic 與進階報告選項的區別屬於舊有,選擇任一設定都能獲得相同的雲端保護等級。 分享的資訊類型或數量並無差異。 欲了解更多我們收集的資料,請參閱 Microsoft 隱私聲明。
指定雲端保護層級
開啟雲端保護後,Microsoft Defender 防毒軟體就能使用雲端保護服務。 雲端防護等級控制 Microsoft Defender 防毒軟體阻擋與掃描可疑檔案的積極程度。 在設定雲端保護等級之前,先開啟雲端保護。
使用 Microsoft Intune 開啟雲端保護
Microsoft Intune 是配置及分發 Defender for Endpoint 功能給裝置的推薦工具。 不過,Intune 是獨立產品,不屬於 Defender for Endpoint,也不是所有訂閱中都有。 若要使用 Intune,您需要訂用包含 Intune 的訂閱方案;或者,您也可以另外單獨購買其獨立訂閱或附加元件。 如果你沒有 Intune,也可以使用本文中提到的其他方法。 欲了解更多資訊,請參閱 Microsoft Intune 授權條款。
要在 Microsoft Intune 中設定雲端防護,請使用端點安全防毒政策。 詳細說明請參閱 「建立端點安全政策 」或 「修改現有政策 」(連結可在 Intune 文件中開啟新分頁)。
建立政策時,請使用以下特定設定:
- 政策類型:在端點安全 |在 Microsoft Intune 管理中心的概覽頁面,在https://intune.microsoft.com/#view/Microsoft_Intune_Workflows/SecurityManagementMenu/~/overview管理下選擇防毒,然後選擇建立政策。
- 平台:選擇 Windows。
- 設定檔:選擇 Microsoft Defender 防毒軟體。
當您建立或修改政策時,請在 設定 標籤中設定以下設定:
- 允許雲端保護:選擇「允許」。開啟雲端保護(預設)。
-
提交樣本同意書:請選擇下列其中一個值:
- 自動傳送安全樣本。 (預設值)
- 自動傳送所有樣本
-
雲區塊層級:選擇以下其中一個值:
- 未設定:使用預設的阻擋等級。
- 高:積極封鎖未知檔案,同時優化客戶端效能。 此選項會增加誤判的機率。
- 高加成:積極封鎖未知檔案並施加更多保護措施。 這個選項可能會影響客戶端的效能。
- 零容忍:封鎖所有未知的可執行檔案。
如需深入了解可用設定,請參閱Microsoft Defender 防毒軟體的 Windows 防毒原則設定。
使用 Microsoft Defender 入口網站開啟雲端保護
如果您的組織在 Microsoft Defender 入口網站管理端點安全政策,請使用 Microsoft Defender 防毒政策來設定雲端防護。
詳細說明請參閱 「建立端點安全政策 」或「 編輯端點安全政策 」(連結開啟新分頁)。
當你在 Defender 入口網站https://security.microsoft.com/policy-inventory?osPlatform=Windows端點安全政策頁面的 Windows 政策標籤中建立政策時,請使用以下特定設定:
- 選擇平台:選擇 Windows。
- 選擇範本:選擇 Microsoft Defender 防毒軟體。
當您建立或修改政策時,請在 設定 標籤中設定以下設定:
- 允許雲端保護:選擇「允許」。開啟雲端保護(預設)。
-
提交樣本同意書:請選擇下列其中一個值:
- 自動傳送安全樣本。 (預設值)
- 自動傳送所有樣本
-
雲區塊層級:選擇以下其中一個值:
- 未設定:使用預設的阻擋等級。
- 高:積極封鎖未知檔案,同時優化客戶端效能。 此選項會增加誤判的機率。
- 高加成:積極封鎖未知檔案並施加更多保護措施。 這個選項可能會影響客戶端的效能。
- 零容忍:封鎖所有未知的可執行檔案。
使用 Microsoft Configuration Manager 開啟雲端保護
使用 設定管理員 的反惡意軟體政策來設定雲端保護。 關於建立與部署反惡意軟體政策的說明,請參閱 設定管理員 中的端點保護反惡意軟體政策。
要開啟雲端保護,請在防惡意軟體政策中設定以下設定:
-
進階設定:
- 啟用自動範例檔案提交,協助 Microsoft 判斷某些偵測到的項目是否為惡意:選擇「是」。
-
雲端保護服務:
- 雲端保護服務會員資格:選擇 進階。
-
阻擋可疑檔案的等級:請選擇以下其中一個值:
- 一般:使用預設的 Microsoft Defender 防毒封鎖等級。
- 高:積極封鎖未知檔案,同時優化客戶端效能。 此選項會增加誤判的機率。
- 高防護:主動封鎖未知檔案,並採取更多防護措施。 這個選項可能會影響裝置效能。
- 封鎖未知程式:封鎖所有未知程式。
使用群組原則開啟雲端保護
Note
MAPS 設定可設定雲端提供的保護。
使用群組政策開啟雲端保護:
在您的群組原則管理裝置上開啟 群組政策管理主控台(GPMC )。
在 GPMC 主控台樹中,展開包含你想編輯的 GPO 的森林和域中的群組原則物件。
以滑鼠右鍵按兩下 GPO,然後選取 [ 編輯]。
在群組政策管理編輯器中,請前往電腦設定>管理範本>Windows 元件>Microsoft Defender 防毒>MAPS。
Note
Windows 10 2004 版(2020 年 5 月)之前的群組政策路徑可能會使用 Windows Defender 防毒軟體,而非 Microsoft Defender 防毒軟體。 兩個名稱都指的是相同的保單地點。
在 MAPS 的詳細面板中,可用的設定如下:
要開啟並設定雲端保護設定,請使用以下任一方法:
- 按兩下該設定項目。
- 右鍵點擊設定,然後選擇 編輯。
- 選擇設定,然後選擇 動作>編輯。
Tip
你也可以使用本地群組原則編輯器 (gpedit.msc) ,在個別裝置上本地設定群組原則。 請瀏覽相同路徑:電腦設定>管理範本>Windows 元件>Microsoft Defender 防毒>MAPS。
啟用並設定 加入 Microsoft MAPS
在 MAPS 的詳細資料窗格中,開啟「加入 Microsoft MAPS」設定。
在開啟的設定視窗中,請設定以下選項:
- 選取 [啟用] 。
- 在選項區塊加入 Microsoft MAPS:選擇以下其中一個值:
- 基本 MAPS:基本會員會向 Microsoft 傳送有關惡意軟體及潛在不受歡迎軟體的基本資訊,這些軟體已在你的裝置上被偵測到。 資訊包括軟體來源 (如網址與部分路徑) 、為解決威脅所採取的行動,以及這些行動是否成功。
- 進階地圖:除了基本資訊外,進階會員還會傳送關於惡意軟體及潛在不受歡迎軟體的詳細資訊,包括完整的軟體路徑,以及軟體如何影響您的裝置。
完成後,選擇 確定。
啟用並設定 當需要進一步分析時傳送檔案樣本
在 MAPS 的詳細資料欄中,開啟 「需要進一步分析時傳送樣本 」設定。
在開啟的設定視窗中,請設定以下選項:
- 選取 [啟用] 。
-
當需要進一步分析時,請在選項區段傳送檔案樣本:選擇以下其中一個值:
- 送送安全樣本:大多數樣本會自動送出。 可能包含個人資訊的檔案會促使使用者進一步確認。
- 傳送所有樣本
完成後,選擇 確定。
Note
- Always Prompt 會降低裝置的保護狀態。
- 永不發送 會降低裝置的保護狀態,並使「 初見封鎖」功能失效。
用群組政策指定雲端保護等級
在群組政策管理編輯器中,請前往電腦設定>管理範本>Windows 元件>Microsoft Defender 防毒>MpEngine。
在 MpEngine 的詳細資料窗格中,開啟 「選擇雲端保護等級 」設定。 要開啟設定,請使用以下任一方法:
- 按兩下該設定項目。
- 右鍵點擊設定,然後選擇 編輯。
- 選擇設定,然後選擇 動作>編輯。
在開啟的設定視窗中,請設定以下選項:
- 選取 [啟用] 。
- 在 選擇雲端阻擋等級中,請選擇以下保護等級之一:
預設封鎖等級:提供強力偵測,同時不增加偵測合法檔案的風險。
注意事項
如果您使用搭配群組原則的 Resultant Set of Policy(RSOP),選取預設封鎖層級可能會產生誤導性的結果,因為 RSOP 會將值為
0的設定讀取為已停用。 相反地,請確認登錄檔金鑰是否存在於Computer\HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows Defender\MpEngine,或使用 GPresult。中等阻擋等級:僅對高信心偵測提供中等保護。
高封鎖等級:積極封鎖未知檔案,同時優化用戶端效能。 此選項會增加誤判的機率。
高+阻擋等級:施加更多防護措施。 此選項可能影響客戶表現並增加誤判機率。
零容忍封鎖等級:封鎖所有未知的可執行檔案。
完成後,選擇 確定。
Tip
您是在內部部署環境中使用群組原則物件嗎? 看看它們在雲端中的翻譯效果。 利用 Microsoft Intune 中的群組原則分析分析您的本地群組政策物件。
使用 PowerShell 開啟雲端保護
在一個提升權限的 PowerShell 會話中執行指令(你選擇 以管理員身份執行時開啟的 PowerShell 視窗)。
用 PowerShell 開啟雲端保護
以下指令開啟雲端保護:
Set-MpPreference -MAPSReporting Advanced
用 PowerShell 設定自動提交範例
以下指令可配置自動安全樣本提交:
Set-MpPreference -SubmitSamplesConsent SendSafeSamples
若要自動提交所有樣本,而非僅提交安全樣本,請使用 SendAllSamplesSubmitSamplesConsent 值。
用 PowerShell 指定雲端保護等級
以下指令將雲端防護等級設為高:
Set-MpPreference -CloudBlockLevel High
CloudBlockLevel 支援以下數值:
DefaultHighHighPlusZeroTolerance
驗證設定
以下指令顯示目前的雲端保護、樣本提交及雲端區塊層級設定:
Get-MpPreference | Select-Object MAPSReporting, SubmitSamplesConsent, CloudBlockLevel
要確認雲端保護是否開啟,請確認 MAPSReporting 為 2 (進階)。 如果你設定了自動樣本提交, SubmitSamplesConsent 是 1 (自動傳送安全樣本)或 3 (自動傳送所有樣本)。
CloudBlockLevel 顯示已設定的雲端保護等級。
用 PowerShell 關閉雲端保護
以下指令可關閉雲端保護:
Set-MpPreference -MAPSReporting Disabled
欲了解詳細語法與參數資訊,請參見 Set-MpPreference 與 Get-MpPreference。
使用 Windows 安全性 應用程式開啟雲端保護
在非管理裝置上,你可以在 Windows 安全性 應用程式中開啟雲端保護。
Note
如果這些設定是由群組原則管理,它們在 Windows 安全性應用程式中會呈現灰色,且無法在本機上變更。
群組原則變更必須先在 Windows 安全性 應用程式更新設定前送達裝置。
在裝置上的 Windows 安全性 應用程式中,點選「病毒與威脅防護」。
在病毒 與威脅防護 面板的病毒 與威脅防護設定 中,選擇 管理設定。
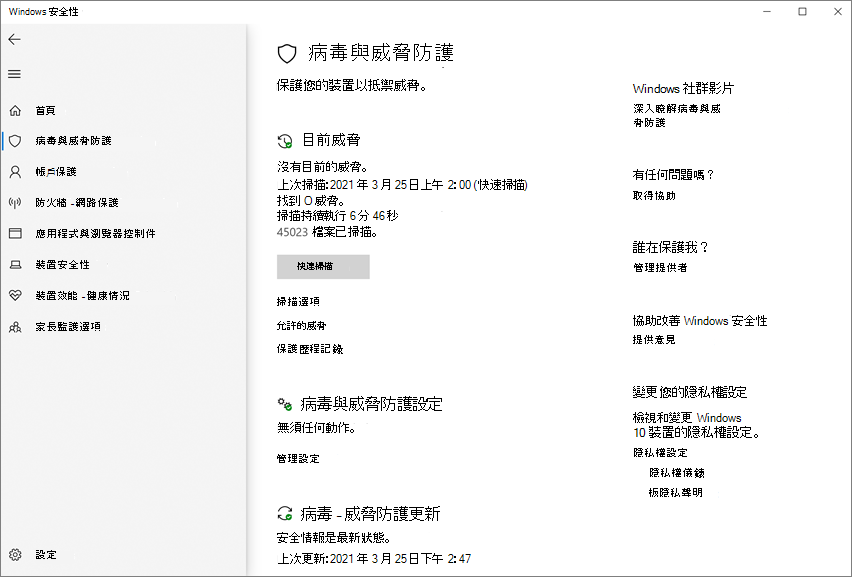
開啟 雲端提供的保護 與 自動樣本提交。

Windows 安全性 應用程式沒有提供設定雲端保護等級的設定。
使用 Windows Management Instrumentation (WMI) 來開啟雲端保護
使用 MSFT_MpPreference 類別的 Set 方法來設定雲端保護(MAPS 報告)、範例提交行為及雲端阻擋層級的屬性:
MAPSReporting
SubmitSamplesConsent
CloudBlockLevel
欲了解更多 API 資訊,請參見 Windows Defender WMIv2 API。
相關內容
- 雲端保護與 Microsoft Defender 防毒軟體
- 設定管理員: 適用於端點的 Microsoft Defender
- 使用 PowerShell Cmdlet 來管理 Microsoft Defender 防毒軟體
Tip
關於其他平台的 Microsoft Defender 防毒資訊,請參見: