了解如何為貴組織的使用者建立並指派 Microsoft Intune 應用程式防護原則。 本文也說明如何變更現有原則。
開始之前
應用程式防護原則可以套用至在可能受 Intune 管理或可能不受管理的裝置上執行的應用程式。 如需應用程式防護原則運作方式,以及 Intune 應用程式防護原則支援之案例的更詳細說明,請參閱 應用程式防護原則概觀。
應用程式保護原則中可用的選擇可讓組織根據其特定需求量身打造保護。 對部分使用者而言,實作完整案例所需的原則設定可能不明顯。 為了協助組織優先處理行動用戶端端點強化,Microsoft 已為其應用程式保護原則 iOS 和 Android 行動裝置應用程式管理的資料保護架構引進分類法。
應用程式防護原則資料保護架構分為三個不同的設定層級,每個層級都以前一個層級為基礎來建置:
- 企業基本資料保護 (層級 1) 可確保應用程式受到 PIN 保護並加密,並執行選擇性抹除作業。 針對 Android 裝置,此層級會驗證 Android 裝置證明。 這是入門級設定,可在 Exchange Online 信箱原則中提供類似的資料保護控制,並將 IT 和使用者母體引進應用程式防護原則。
- 企業增強的資料保護 (層級 2) 會引入應用程式保護原則、資料外洩防護機制,以及最低作業系統需求。 這是適用于大部分存取公司或學校資料之行動使用者的設定。
- 企業高資料保護 (層級 3) 引進進階資料保護機制、增強的 PIN 設定,以及應用程式防護原則行動裝置威脅防禦。 此設定等級適用於存取高風險資料的使用者。
若要查看每個設定層級的特定建議,以及必須保護的最低應用程式,請檢閱 使用應用程式防護原則的資料保護架構。
如果您要尋找已整合 Intune SDK 的應用程式清單,請參閱受 Microsoft Intune 保護的應用程式。
如需將貴組織的企業營運 (LOB) 應用程式新增至 Microsoft Intune 以準備應用程式防護原則的詳細資訊,請參閱新增應用程式至 Microsoft Intune。
注意事項
若要確保原則得到強制執行,建議您將條件式存取與 Intune 應用程式防護原則搭配使用。
iOS/iPadOS 和 Android 應用程式的應用程式防護原則
當您為 iOS/iPadOS 和 Android 應用程式建立應用程式保護原則時,您會遵循新式 Intune 程序流程,從而產生新的應用程式保護原則。 如需為 Windows 應用程式建立應用程式防護原則的詳細資訊,請參閱 Windows 的應用程式防護原則設定。
建立 iOS/iPadOS 或 Android 應用程式防護原則
選取 應用程式>保護。 此選項會開啟 [保護 詳細資料],您可以在其中建立新原則和編輯現有原則。
選取[建立原則],然後選取 [iOS/iPadOS]或[Android]。 [建立原則]窗格隨即顯示。
在 [基本] 頁面上,新增下列值:
值 描述 名稱 此應用程式防護原則的名稱。 描述 [選用]此應用程式防護原則的說明。 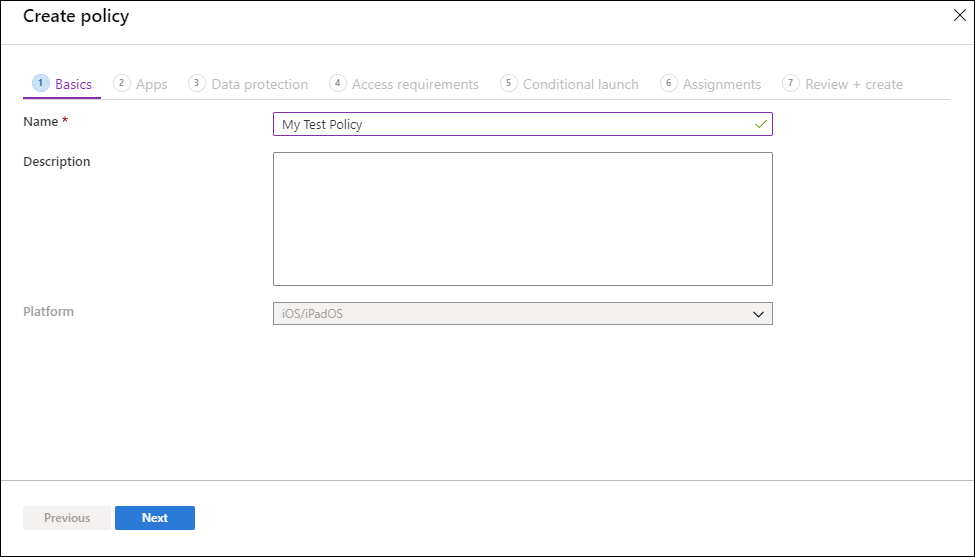
按一下 [下一步 ] 以顯示 [應用程式 ] 頁面。
[ 應用程式 ] 頁面可讓您選擇此原則應將哪些應用程式設為目標。 您必須新增至少一個應用程式。
值/選項 描述 將目標原則設定為 在 [目標原則] 下拉式方塊中,選擇您的應用程式防護原則目標為 [所有應用程式]、[Microsoft Apps] 或 [核心 Microsoft Apps]。 - 所有應用程式都包含所有已整合 Intune SDK 的 Microsoft 和合作夥伴應用程式。
- Microsoft Apps 包含所有已整合 Intune SDK 的 Microsoft 應用程式。
- 核心 Microsoft Apps 包含下列應用程式:Microsoft Edge、Excel、Office、OneDrive、OneNote、Outlook、PowerPoint、SharePoint、Teams、To Do 和 Word。
公用應用程式 如果您不想選取其中一個預先定義的應用程式群組,您可以在 [目標原則] 下拉式方塊中選取 [選取的應用程式],以選擇鎖定個別應用程式。 按一下 選取公用應用程式 以選取要鎖定的公用應用程式。 自訂應用程式 如果您不想選取其中一個預先定義的應用程式群組,您可以在 [目標原則] 下拉式方塊中選取 [選取的應用程式],以選擇鎖定個別應用程式。 按一下 選取自訂應用程式 以根據套件 ID 選取要鎖定的自訂應用程式。 當同一原則中同時鎖定選項 [所有應用程式]、[Microsoft Apps] 或 [核心 Microsoft Apps] 時,您無法選擇自訂應用程式。 您選取的應用程式 () 會顯示在公用和自訂應用程式清單中。
注意事項
公用應用程式支援來自 Microsoft 的應用程式,以及經常與 Microsoft Intune 搭配使用的合作夥伴。 這些受 Intune 保護的應用程式會啟用一組豐富的行動裝置應用程式保護原則支援。 如需詳細資訊,請參閱受 Microsoft Intune 保護的應用程式。 自訂應用程式是已與 Intune SDK 整合或由Intune App Wrapping Tool包裝的 LOB 應用程式。 如需詳細資訊,請參閱 Microsoft Intune App SDK 概觀和為應用程式防護原則準備企業營運應用程式。
按一下 [下一步 ] 以顯示 [ 資料保護 ] 頁面。
此頁面提供資料外洩防護 (DLP) 控制項的設定,包括剪下、複製、貼上和另存新檔限制。 這些設定決定使用者在套用此應用程式防護原則的應用程式中,如何與資料互動。
資料保護設定:
- iOS/iPadOS 資料保護 - 如需詳細資訊,請參閱 iOS/iPadOS 應用程式保護原則設定 - 資料保護。
- Android 資料保護 - 如需詳細資訊,請參閱 Android 應用程式保護原則設定 - 資料保護。
按一下 [下一步 ] 以顯示 [存取需求 ] 頁面。
此頁面提供的設定,可讓您設定使用者必須符合的 PIN 和認證需求,才能在工作環境中存取應用程式。
存取需求設定:
- iOS/iPadOS 存取需求 - 如需詳細資訊,請參閱 iOS/iPadOS 應用程式防護原則設定 - 存取需求。
- Android 存取需求 - 如需詳細資訊,請參閱 Android 應用程式防護原則設定 - 存取需求。
按一下 [下一步 ] 以顯示 有條件的啟動 頁面。
此頁面提供的設定,可設定應用程式防護原則的登入安全性需求。 選取[設定],然後輸入使用者必須符合的[值],才能登入您的公司應用程式。 然後選取如果使用者不符合您的需求,您要採取的 動作 。 在某些情況下,單一設定可以設定多個動作。
有條件的啟動設定:
- iOS/iPadOS 有條件式啟動 - 如需詳細資訊,請參閱 iOS/iPadOS 應用程式防護原則設定 - 有條件式啟動。
- Android 條件式啟動 - 如需詳細資訊,請參閱 Android 應用程式防護原則設定 - 有條件式啟動。
按一下 [下一步] 以顯示 [指派] 頁面。 [ 指派] 頁面可讓您將應用程式防護原則指派給使用者群組。 您必須將原則套用至一組使用者,原則才會生效。
按一下 [下一步: 檢閱 + 建立 ] 以檢閱您為此應用程式防護原則輸入的值和設定。
完成後,請按一下 [建立] 以在 Intune 中建立應用程式防護原則。
提示
只有在工作內容中使用應用程式時,才會強制執行這些原則設定。 當使用者使用應用程式執行個人工作時,他們不會受到這些原則影響。 請注意,當您建立新檔案時,它會被視為個人檔案。
重要事項
應用程式保護原則可能需要一些時間才能套用到現有的裝置。 套用應用程式保護原則時,使用者會在裝置上看到通知。 在套用條件式存取規則之前,先將應用程式保護原則套用至裝置。
使用者可以從 App Store 或 Google Play 下載應用程式。 如需詳細資訊,請參閱:
變更現有原則
您可以編輯現有的原則,並將其套用至目標使用者。 如需原則傳遞時間的詳細資訊,請參閱瞭解 應用程式保護原則傳遞時間。
變更與原則相關聯的應用程式清單
在 [ 保護] 窗格中,選取您要變更的原則。
在 [Intune 應用程式保護] 窗格中,選取 [內容]。
在標題為 應用程式的區段旁邊,選取 [編輯]。
[ 應用程式 ] 頁面可讓您選擇此原則應將哪些應用程式設為目標。 您必須新增至少一個應用程式。
值/選項 描述 公用應用程式 在 [目標原則] 下拉式清單方塊中,選擇您的應用程式防護原則目標為 [所有公用應用程式]、[Microsoft Apps] 或 [核心 Microsoft Apps]。 接下來,您可以選取 [檢視] 將成為目標的應用程式清單 ,以檢視將受此原則影響的應用程式清單。 如有需要,您可以按一下 [選取公用應用程式],選擇鎖定個別應用程式。
自訂應用程式 按一下 選取自訂應用程式 以根據套件 ID 選取要鎖定的自訂應用程式。 您選取的應用程式 () 會顯示在公用和自訂應用程式清單中。
按一下 [檢閱 + 建立] 以檢閱為此原則選取的應用程式。
完成後,按一下 [儲存 ] 以更新應用程式防護原則。
若要變更使用者群組清單
在 [ 保護] 窗格中,選取您要變更的原則。
在 [Intune 應用程式保護] 窗格中,選取 [內容]。
在標題為 [作業] 的區段旁邊,選取 [編輯]。
若要將新的使用者群組新增至原則,請在 [包含 ] 索引標籤上選擇 [選取要包含的群組],然後選取使用者群組。 選擇 [選取] 以新增群組。
若要排除使用者群組,請在 [ 排除 ] 索引標籤上選擇 [選取要排除的群組],然後選取使用者群組。 選擇 [選取] 以移除使用者群組。
若要刪除先前新增的群組,請在 [ 包含 ] 或 [ 排除 ] 索引標籤上,選取省略符號 (...) ,然後選取 [刪除]。
按一下 [檢閱 + 建立] 以檢閱為此原則選取的使用者群組。
當您對指派所做的變更準備就緒之後,請選取 [儲存] 以儲存設定,並將原則部署到新的使用者集。 如果您在儲存設定之前選取 [取消 ],將會捨棄對 [包含 ] 和 [排除 ] 索引標籤所做的所有變更。
變更原則設定
在 [ 保護] 窗格中,選取您要變更的原則。
接下來,選取 [內容]。
在與您要變更的設定對應的區段旁邊,選取 [編輯]。 然後,將設定變更為新值。
按一下 [檢閱 + 建立 ] 以檢閱此原則的更新設定。
選取 儲存 以儲存 您的變更。 重複此程序以選取設定區域並修改,然後儲存變更,直到所有變更完成為止。 接著,您可以關閉 [Intune 應用程式保護 - 屬性] 窗格。
根據裝置管理狀態鎖定應用程式保護原則
在許多組織中,通常會允許使用者同時使用 Intune 行動裝置裝置管理 (MDM,) 受管理的裝置,例如公司擁有的裝置,以及僅受Intune應用程式保護原則保護的未受管理裝置。 未管理裝置通常稱為攜帶您自己的裝置 (BYOD) 。
由於Intune應用程式防護原則以使用者的身分識別為目標,因此使用者的保護設定可以同時套用到已註冊 (MDM 受管理的) 裝置,以及未註冊的裝置, (不需要 MDM) 。 因此,您可以使用篩選,將 Intune 應用程式防護原則目標為已註冊或未註冊的 Intune iOS/iPadOS 和 Android 裝置。 如需建立篩選器的詳細資訊,請參閱 在 指派原則時使用篩選器 。 您可以針對已實施嚴格資料外洩防護 (DLP) 控制的未受管理裝置設定一個保護原則,而針對 MDM 受管理裝置設定一個單獨的保護原則,其中 DLP 控制可能會稍微寬鬆一些。 如需這如何在個人 Android 企業版裝置上運作的詳細資訊,請參閱 應用程式防護原則和工作設定檔。
若要在指派原則時使用這些篩選,請瀏覽至 Intune 系統管理中心的 [應用程式>保護],然後選取 [建立原則]。 您也可以編輯現有的應用程式防護原則。 瀏覽至 [作業] 頁面,然後選取 [編輯篩選] 以包含或排除指派群組的篩選。
裝置管理類型
重要事項
DA) 管理 (Android 裝置系統管理員已淘汰,且無法再供有權存取 Google Mobile Services (GMS) 的裝置使用。 如果您目前使用 DA 管理,建議您切換到另一個 Android 管理選項。 支援和說明文件仍然適用於部分不使用 GMS 的 Android 15 和更早版本的裝置。 如需詳細資訊,請參閱 結束支援 GMS 裝置上的 Android 裝置系統管理員。
-
未受管理:針對 iOS/iPadOS 裝置,未受管理的裝置是 Intune MDM 管理或協力廠商 MDM/EMM 解決方案未傳遞
IntuneMAMUPN金鑰的任何裝置。 針對 Android 裝置,未受管理的裝置是尚未偵測到 Intune MDM 管理的裝置。 這包括由協力廠商 MDM 廠商管理的裝置。 - Intune 受管理的裝置:受管理的裝置是由 Intune MDM 管理。
- Android 裝置系統管理員: 使用 Android 裝置管理 API 的 Intune 管理裝置。
- Android 企業版:使用 Android 企業版工作設定檔或 Android 企業版完整裝置管理的受 Intune 管理的裝置。
- 具有 Microsoft Entra 共用裝置模式的 Android 企業版公司擁有的專用裝置:使用具有共用裝置模式的 Android 企業版專用裝置的 Intune 管理裝置。
- Android (AOSP) 使用者相關聯裝置:使用 AOSP 使用者相關聯管理的Intune管理裝置。
- Android (AOSP) 無使用者裝置:使用 AOSP 無使用者裝置的Intune管理裝置。 這些裝置也會使用 Microsoft Entra 共用裝置模式。
在 Android 上,不論選擇哪種裝置管理類型,Android 裝置都會提示安裝 Intune 公司入口網站應用程式。 例如,如果您選取 'Android 企業版',則使用未受管理 Android 裝置的使用者仍會收到提示。
針對 iOS/iPadOS,若要將裝置管理類型強制套用到 Intune 受管理的裝置,需要進行額外的應用程式組態設定。 這些設定會與應用程式保護原則服務通訊,表示應用程式受到管理。 因此,在您部署應用程式設定原則之前,將不會套用應用程式防護原則設定。 以下是應用程式組態設定:
- 必須針對所有受管理的 MDM 應用程式設定 IntuneMAMUPN 和 IntuneMAMOID。 如需詳細資訊,請參閱如何在 Microsoft Intune 中管理 iOS/iPadOS 應用程式之間的資料傳輸。
- 必須針對所有協力廠商和企業營運 MDM 受管理的應用程式設定 IntuneMAMDeviceID。
IntuneMAMDeviceID 應該設定為裝置識別碼權杖。 例如,
key=IntuneMAMDeviceID, value={{deviceID}}。 如需詳細資訊,請參閱 為受控 iOS/iPadOS 裝置新增應用程式設定原則。 - 如果只設定了 IntuneMAMDeviceID,Intune 應用程式防護原則會將裝置視為非受控。
重要事項
從 Intune 的 9 月 (日 2409) 服務版本開始,IntuneMAMUPN、IntuneMAMOID 和 IntuneMAMDeviceID 應用程式設定值將自動傳送至Intune已註冊 iOS 裝置上下列應用程式的受管理應用程式:Microsoft Excel、Microsoft Outlook、Microsoft PowerPoint、Microsoft Teams 和 Microsoft Word。 Intune 會繼續展開此清單,以包含其他託管應用程式。
如果未正確針對 iOS 裝置設定這些值,則有可能無法將原則傳遞至應用程式,或傳遞錯誤的原則。 如需詳細資訊,請參閱 支援提示:在極少數情況下,iOS/iPadOS 無使用者裝置上的 Intune MAM 使用者可能會遭到封鎖。
原則設定
若要查看 iOS/iPadOS 和 Android 的原則設定完整清單,請選取下列其中一個連結: