在將基礎架構設定為支援簡單憑證註冊通訊協定 (SCEP) 憑證之後,您可以建立 SCEP 憑證設定檔並將其指派給 Intune 中的使用者和裝置。
若要讓裝置使用 SCEP 憑證設定檔,裝置必須信任您的受信任的根憑證授權單位 (CA) 。 建立根 CA 的信任最佳方式是將 受信任的憑證設定檔 部署到接收 SCEP 憑證設定檔的相同群組。 受信任的憑證設定檔會佈建受信任的根 CA 憑證。
執行 Android 企業版的裝置可能需要先輸入 PIN,SCEP 才能使用憑證來佈建裝置。 如需詳細資訊,請參閱 Android 企業版的 PIN 要求。
重要事項
DA) 管理 (Android 裝置系統管理員已淘汰,且無法再供有權存取 Google Mobile Services (GMS) 的裝置使用。 如果您目前使用 DA 管理,建議您切換到另一個 Android 管理選項。 支援和說明文件仍然適用於部分不使用 GMS 的 Android 15 和更早版本的裝置。 如需詳細資訊,請參閱 結束支援 GMS 裝置上的 Android 裝置系統管理員。
注意事項
從 Android 11 開始,受信任的憑證設定檔無法再在註冊為 Android 裝置系統管理員的裝置上安裝受信任的根憑證。 這項限制不適用於 Samsung Knox。
如需有關此限制的詳細資訊,請參閱 Android 裝置系統管理員的受信任憑證設定檔。
重要事項
在 2022 年 10 月 22 日,Microsoft Intune 終止了對執行 Windows 8.1 之裝置的支援。 無法在這些裝置上使用技術協助和自動更新。
提示
Windows 企業版多工作階段遠端桌面支援 SCEP 憑證設定檔。
更新憑證連接器: KB5014754 的強式對應需求
適用於:
- Windows
- Android
- iOS
- macOS
金鑰發佈中心 (KDC) 要求使用者或裝置物件必須強對應至 Active Directory,以進行憑證型驗證。 這表示憑證的主體替代名稱 (SAN) 必須包含對應至 Active Directory 中使用者或裝置 SID (SID) 延伸模組的安全性識別碼。 當使用者或裝置使用 Active Directory 中的憑證進行驗證時,KDC 會檢查 SID,以驗證憑證是否對應並發給正確的使用者或裝置。 對應需求可防止憑證詐騙,並確保針對 KDC 的憑證型驗證能繼續運作。
所有由 Microsoft Intune 部署並用於針對 KDC 的憑證型驗證的憑證,都需要增強式對應。 強式對應解決方案適用於所有平台的使用者憑證。 針對裝置憑證,僅適用於 Microsoft Entra 混合式加入的 Windows 裝置。 如果這些案例中的憑證在完整強制模式日期前不符合強式對應需求,則會拒絕驗證。
若要為透過 Intune 提供的 SCEP 憑證實作增強式對應解決方案,您必須將變數新增至 OnpremisesSecurityIdentifier SCEP 設定檔中的 SAN。
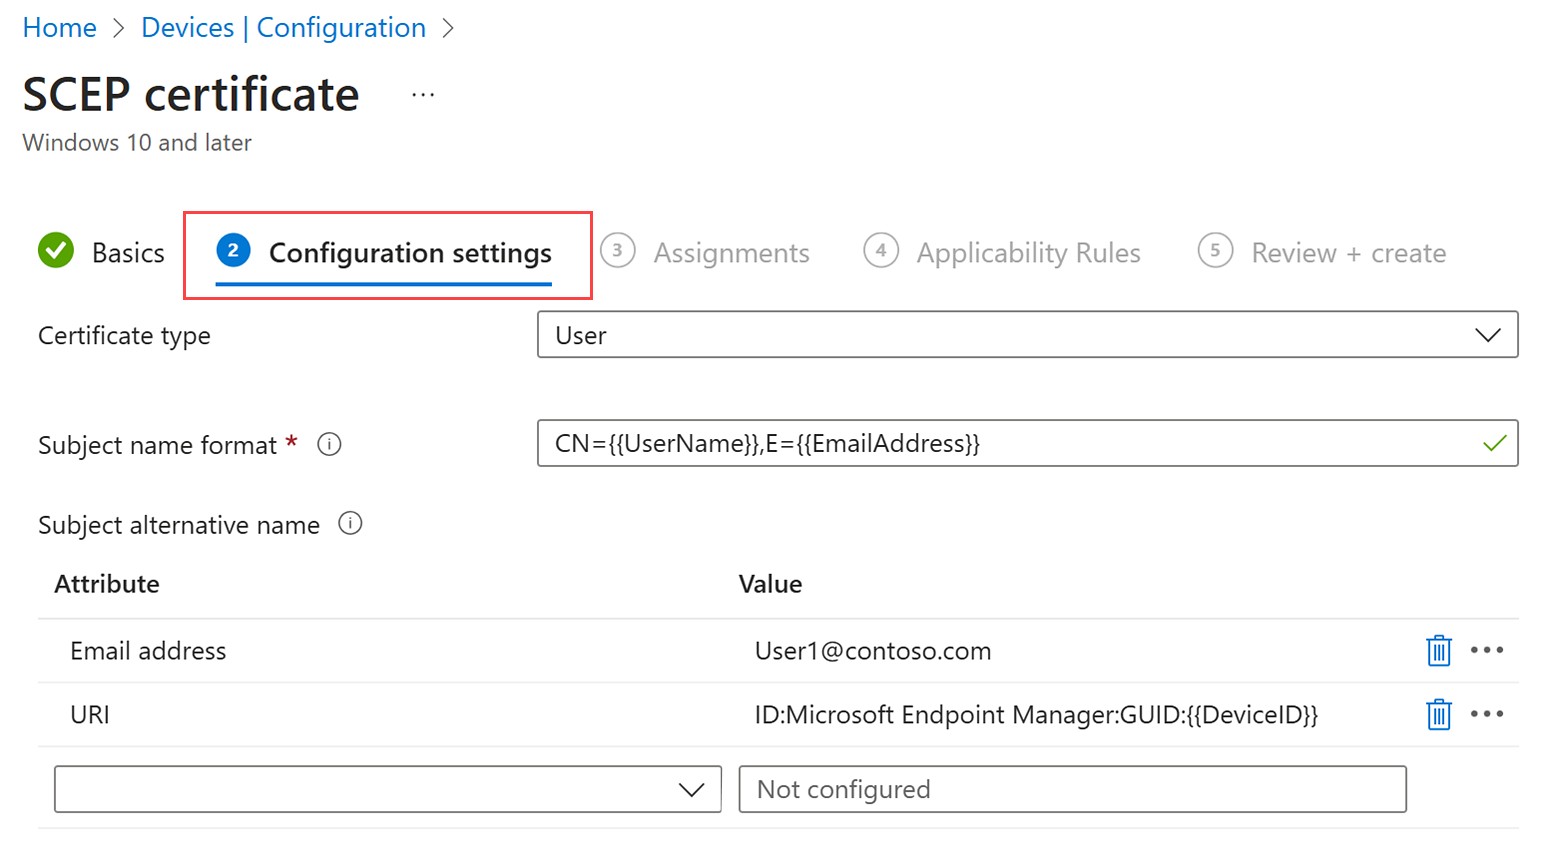
這個變數必須是 URI 屬性的一部分。 您可以建立新的 SCEP 設定檔或編輯現有的設定檔以新增 URI 屬性。
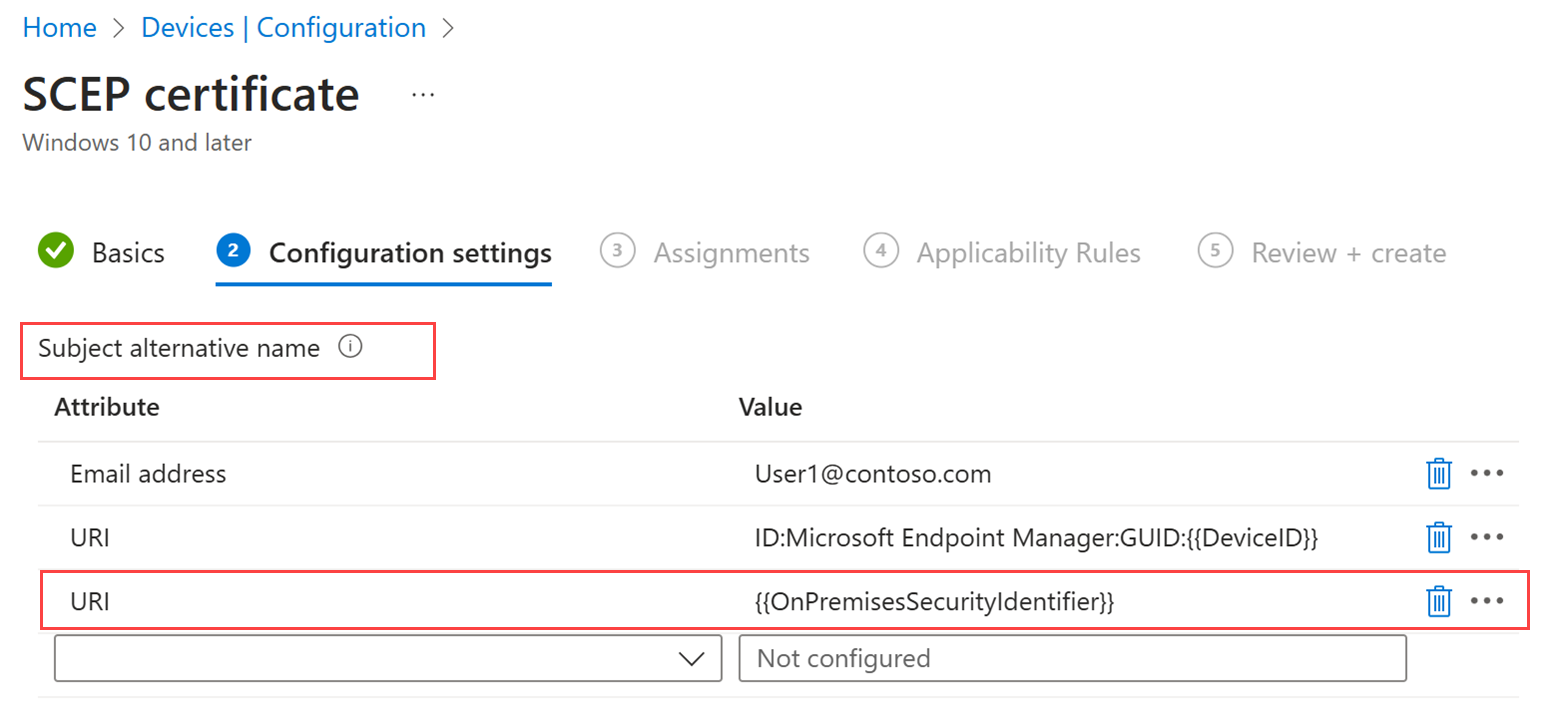
將 URI 屬性和值新增至憑證設定檔之後,Microsoft Intune 會在 SAN 屬性中附加標籤和解析的 SID。 範例格式設定: tag:microsoft.com,2022-09-14:sid:<value> 此時,憑證設定檔符合強式對應需求。
若要確保您的 SCEP 設定檔符合強式對應需求,請在 Microsoft Intune 系統管理中心建立 SCEP 憑證設定檔,或使用新的 SAN 屬性和值修改現有的設定檔。 作為必要條件,使用者和裝置必須從 Active Directory 同步至 Microsoft Entra ID。 如需詳細資訊,請參閱如何在 Microsoft Entra Domain Services 受控網域中同步物件和認證。
有關 KDC 要求和強式對應強制執行日期的詳細資訊,請參閱 KB5014754:Windows 網域控制站上憑證型驗證變更 。
協力廠商公用 CA 的 S/MIME 憑證需求
重要事項
自 2025 年 7 月 16 日起,憑證授權單位瀏覽器論壇 (CA/瀏覽器論壇) 將對公用憑證授權單位 (CA) 強制執行新的 S/MIME 基準需求。 這些需求適用於公用 CA 核發的所有贊助者驗證 S/MIME 憑證。 如需有關 S/MIME 憑證需求的詳細資訊,請參閱 CA/瀏覽器論壇上的 S/MIME 基準需求。
所有 S/MIME 憑證中的 SN) (憑證主體名稱都必須包含下列資訊:
- 名字屬性
- 姓氏屬性
就 Microsoft Intune 而言,與協力廠商公用 CA 合作夥伴一起使用 Intune SCEP 憑證設定檔以發行安全電子郵件的 S/MIME 憑證時,您必須具備這些屬性。 如需這些 CA 合作夥伴的清單,請參閱 協力廠商憑證授權單位合作夥伴。
公用 CA 會拒絕來自 Intune 註冊裝置的憑證要求,這些裝置會省略主體名稱中的指定名稱和姓氏屬性。 此需求適用於新的憑證和續約。
當您編輯現有憑證設定檔以包含這些屬性時,會觸發重新發行所有憑證,這可能會產生額外費用,視您的 CA 合約而定。
若要避免服務中斷,請在 Microsoft Intune 系統管理中心完成下列步驟:
檢閱用於 S/MIME 案例的 Intune SCEP 憑證設定檔。
更新主旨名稱格式以包含下列變數:
- G={{GivenName}}
- SN={{姓氏}}
您可以在 SCEP 設定檔中的 [ 組態設定>主旨名稱格式] 底下輸入變數。
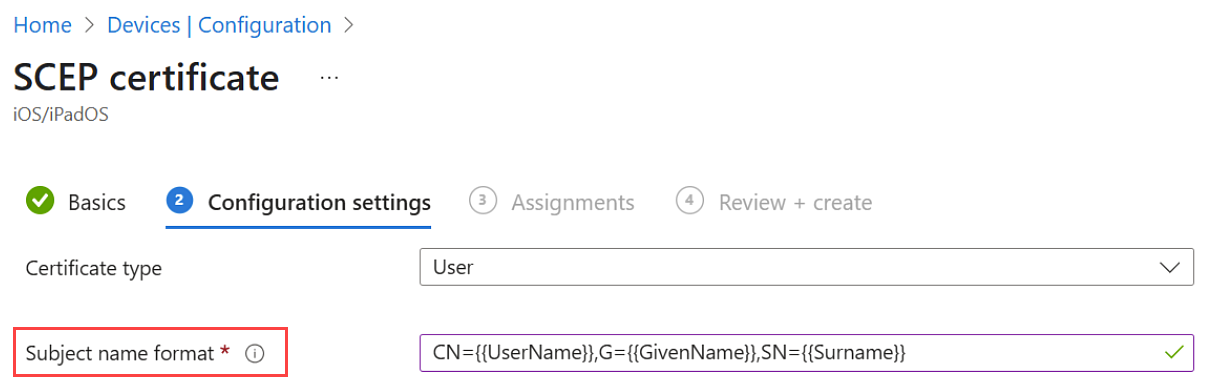
測試變更。 在廣泛部署之前,請建立新的設定檔並指派一個小型使用者群組。
不依賴自動更新。 Intune 不會代表您修改設定檔,因為存在重複屬性和非預期重新發行憑證的風險。
建立 SCEP 憑證設定檔
選取並移至 [裝置>管理裝置>] [設定>建立]。
輸入下列內容:
平台:選擇您裝置的平台。
設定檔:選取SCEP 憑證。 或者,選取 範本>SCEP 憑證。
針對 Android 企業版, 設定檔類型 分為兩個類別: 完全受控、專用,以及 Corporate-Owned 工作設定檔 和 個人擁有的工作設定檔。 請務必為您管理的裝置選取正確的 SCEP 憑證設定檔。
完全受管理、專用和 Corporate-Owned 工作設定檔設定檔的 SCEP 憑證設定檔具有下列限制:
- 在 [監視] 下,憑證報告不適用於 裝置擁有者 SCEP 憑證設定檔。
- 您無法使用 Intune 撤銷由 SCEP 憑證設定檔為裝置擁有者佈建的憑證。 您可以透過外部程序或直接與憑證授權單位單位管理撤銷。
- 針對 Android 企業版專用裝置,SCEP 憑證設定檔支援用於 Wi-Fi 網路設定、VPN 和驗證。 Android 企業版專用裝置上的 SCEP 憑證設定檔不支援用於應用程式驗證。
若為 Android (AOSP) ,適用下列限制:
- 在 [監視] 下,憑證報告不適用於 裝置擁有者 SCEP 憑證設定檔。
- 您無法使用 Intune 撤銷由 SCEP 憑證設定檔為裝置擁有者佈建的憑證。 您可以透過外部程序或直接與憑證授權單位單位管理撤銷。
- Wi-Fi 網路設定支援 SCEP 憑證設定檔。 不提供 VPN 組態設定檔支援。 未來的更新可能包括對 VPN 組態設定檔的支援。
- 下列變數無法用於 Android (AOSP) SCEP 憑證設定檔。 未來的更新將會提供對這些變數的支援。
- onPremisesSamAccountName
- OnPrem_Distinguished_Name
- 部門
注意事項
裝置擁有者 相當於公司擁有的裝置。 下列項目被視為裝置擁有者:
- Android 企業版 - 完全受控、專用且 Corporate-Owned 的工作設定檔
- Android AOSP
- 使用者親和性
- 無使用者
選取 [建立]。
在 [基本資訊] 中,輸入下列內容:
- 名稱:輸入設定檔的描述性名稱。 為您的設定檔命名,以方便之後能夠輕鬆識別。 例如,好的設定檔名稱是 整個公司的 SCEP 設定檔。
- 描述:輸入設定檔的描述。 這是選擇性設定,但建議進行。
選取[下一步]。
在 組態設定中,完成下列組態:
部署通道: 選取部署設定檔的方式。 此設定也會決定儲存連結憑證的鑰匙圈,因此請務必選取適當的通道。
一律在具有使用者憑證的設定檔中選取使用者部署通道。 使用者通道會將憑證儲存在使用者鑰匙圈中。 一律在具有裝置憑證的設定檔中選取裝置部署通道。 裝置通道會將憑證儲存在系統鑰匙圈中。
部署設定檔之後,無法編輯部署通道。 您必須建立新的設定檔以選取不同的頻道。
憑證類型:
(適用於:Android、Android Enterprise、Android (AOSP) 、iOS/iPadOS、macOS 和 Windows)
根據您規劃使用憑證設定檔的方式,選取類型:
使用者:使用者憑證在憑證的主體和 SAN 中可以同時包含使用者和裝置屬性。
裝置: 裝置 憑證只能包含憑證主體和 SAN 中的裝置屬性。
將 [裝置 ] 用於無使用者裝置、例如 Kiosk 或 Windows 裝置等案例。 在 Windows 裝置上,憑證會放置在本機電腦憑證存放區中。
針對 macOS,如果將此設定檔設定為使用裝置部署通道,您可以選取 [使用者] 或 [裝置]。 如果設定檔設定為使用使用者部署通道,則只能選取 [使用者]。
注意事項
SCEP 佈建的憑證的儲存體:
macOS - 除非您選取使用者部署通道,否則您使用 SCEP 佈建的憑證一律會放置在裝置的系統鑰匙圈 (也稱為 系統存放區 或 裝置鑰匙圈) 中。
Android - 裝置同時有 VPN 與應用程式 憑證存放區,以及 WIFI 憑證存放區。 Intune 一律會將 SCEP 憑證儲存在裝置上的 VPN 和應用程式市集中。 使用 VPN 和 App Store 可讓任何其他應用程式使用憑證。
不過,當 SCEP 憑證也與 Wi-Fi 設定檔相關聯時,Intune也會在 Wi-Fi 存放區中安裝憑證。
針對 VPN 應用程式進行設定時,系統會提示使用者選取正確的憑證。 不支援完全受控 (或 BYOD 案例的無訊息憑證核准) 。 如果一切設定正確,則應該已在對話方塊中預先選取正確的憑證。
主旨名稱格式:
輸入文字以告訴 Intune 如何在憑證要求中自動建立主體名稱。 主旨名稱格式的選項取決於您選取的憑證類型,[使用者] 或 [裝置]。
提示
若主旨名稱長度超過 64 個字元,您可能需要在內部憑證授權單位上停用名稱長度強制執行。 如需詳細資訊,請參閱 停用 DN 長度強制執行
注意事項
從 Android 12 開始,Android 不再支援 對個人擁有的工作設定檔 裝置使用下列硬體識別碼:
- 序號
- IMEI
- MEID
對於依賴主體名稱或 SAN 中的這些變數的個人擁有工作設定檔裝置,Intune憑證設定檔將無法在裝置註冊 Intune 時執行 Android 12 或更新版本的裝置上預配憑證。 只要 Intune 先前取得裝置硬體識別碼,在升級至 Android 12 之前註冊的裝置仍然可以接收憑證。
如需這項變更和 Android 12 引進的其他變更的詳細資訊,請參閱 Microsoft 端點管理員的 Android 零日支援 部落格文章。
使用者憑證類型
使用文字方塊輸入自訂主旨名稱格式,包括靜態文字和變數。 支援兩個變數選項:「公用名稱」 (CN) 和 Email (E) 。
Email (E) 通常會使用 {{EmailAddress}} 變數來設定。 例如: E={{EmailAddress}}
CN (Common Name) 可設定為下列任何變數:
- CN={{UserName}}:使用者的使用者名稱,例如 janedoe。
- CN={{UserPrincipalName}}:使用者的使用者主體名稱,例如 janedoe@contoso.com。
- CN={{AAD_Device_ID}}:在 Microsoft Entra ID 中註冊裝置時所指派的識別碼。 此識別碼通常用於使用 Microsoft Entra ID 進行驗證。
- CN={{DeviceId}}:在 Intune 中註冊裝置時所指派的識別碼。
注意事項
避免在 Windows 裝置上使用 {{DeviceId}} 做為主旨名稱。 在某些情況下,使用此主旨名稱產生的憑證會導致與 Intune 的同步處理失敗。
CN={{SERIALNUMBER}}:製造商通常用來識別裝置的唯一序號 (SN) 。
CN={{IMEINumber}}:國際行動設備識別碼 (IMEI) 用來識別行動電話的唯一號碼。
CN={{OnPrem_Distinguished_Name}}:以逗號分隔的相對辨別名稱序列,例如 CN=Jane Doe,OU=UserAccounts,DC=corp,DC=contoso,DC=com。
若要使用 {{OnPrem_Distinguished_Name}} 變數:
- 請務必使用 Microsoft Entra Connect 將 onpremisesdistinguishedname 使用者屬性同步處理至您的 Microsoft Entra ID。
- 如果 CN 值包含逗號,則主旨名稱格式必須以引號括住。 例如: CN=“{{OnPrem_Distinguished_Name}}”
CN={{OnPremisesSamAccountName}}:系統管理員可以使用 Microsoft Entra Connect,將 samAccountName 屬性從 Active Directory 同步至 Microsoft Entra ID,以同步處理為 onPremisesSamAccountName 的屬性。 Intune 可以在憑證主體中,在憑證發行要求中將該變數取代為憑證發行要求的一部分。 samAccountName 屬性是使用者登入名稱,用來支援舊版 Windows (Windows 2000) 之前的用戶端和伺服器。 使用者登入名稱格式為: DomainName\testUser 或僅限 testUser。
若要使用 {{OnPremisesSamAccountName}} 變數,請務必使用 Microsoft Entra Connect 將 OnPremisesSamAccountName 使用者屬性同步處理至您的 Microsoft Entra ID。
下列 [裝置憑證類型 ] 區段中所列的所有裝置變數也可用於使用者憑證主體名稱。
您可以使用其中一個或多個變數與靜態文字字串的組合來建立自訂主旨名稱格式,例如: CN={{UserName}},E={{EmailAddress}},OU=Mobile,O=Finance Group,L=Redmond,ST=Washington,C=US
該範例包含使用 CN 和 E 變數的主旨名稱格式,以及 [組織單位]、[組織]、[位置]、[州] 和 [國家/地區] 值的字串。 CertStrToName 函數 描述此函數及其支援的字串。
沒有使用者關聯的裝置不支援使用者屬性,例如註冊為 Android Enterprise 專用的裝置。 例如,在主旨或 SAN 中使用 CN={{UserPrincipalName}} 的設定檔,當裝置上沒有使用者時,將無法取得使用者主體名稱。
裝置憑證類型
主旨名稱格式的格式選項包含下列變數:
- {{AAD_Device_ID}} 或 {{AzureADDeviceId}} - 任一變數可用來根據裝置的Microsoft Entra ID來識別裝置。
- {{DeviceId}} - Intune 裝置識別碼
- {{Device_Serial}}
- {{Device_IMEI}}
- {{序列號}}
- {{IMEINumber}}
- {{WiFiMacAddress}}
- {{IMEI}}
- {{裝置名稱}}
- {{FullyQualifiedDomainName}} (僅適用于 Windows 和已加入網域的裝置)
- {{MEID}}
您可以在文字方塊中指定這些變數和靜態文字。 例如,名為 Device1 的裝置的一般名稱可以新增為 CN={{DeviceName}}Device1。
重要事項
- 當您指定變數時,請以雙大括號 {{ }} 括住變數名稱,如範例所示,以避免錯誤。
- 裝置憑證的主體或 SAN 中使用的裝置屬性,例如 IMEI、SerialNumber 和 FullyQualifiedDomainName,是可由有權存取裝置的人員詐騙的屬性。
- 裝置必須支援憑證設定檔中指定的所有變數,該設定檔才能安裝在該裝置上。 例如,如果 SCEP 設定檔的主旨名稱中使用 {{IMEI}} ,並指派給沒有 IMEI 號碼的裝置,則設定檔將無法安裝。
主體替代名稱:在憑證要求中設定 SAN) (主體替代名稱。 您可以輸入多個主旨替代名稱。 文字值可以包含屬性的變數和靜態文字。
注意事項
下列 Android 企業版設定檔不支援針對 SAN 使用 {{UserName}} 變數:
- 完全受管理、專用且 Corporate-Owned 的工作設定檔
從可用的 SAN 屬性中選取:
- 電子郵件地址
- 使用者主要名稱 (UPN)
- DNS
- 通道統一資源識別項 (URI)
您選擇的憑證類型會決定 SAN 變數。
注意事項
從 Android 12 開始,Android 不再支援 對個人擁有的工作設定檔 裝置使用下列硬體識別碼:
- 序號
- IMEI
- MEID
對於依賴主體名稱或 SAN 中的這些變數的個人擁有工作設定檔裝置,Intune憑證設定檔將無法在裝置註冊 Intune 時執行 Android 12 或更新版本的裝置上預配憑證。 只要 Intune 先前取得裝置硬體識別碼,在升級至 Android 12 之前註冊的裝置仍然可以接收憑證。
如需這項變更和 Android 12 引進的其他變更的詳細資訊,請參閱 Microsoft 端點管理員的 Android 零日支援 部落格文章。
使用者憑證類型
透過 使用者 憑證類型,您可以使用上述 [主旨名稱] 區段中所述的任何使用者或裝置憑證變數。
例如,使用者憑證類型可以在主體替代名稱中包含使用者主體名稱 (UPN) 。 如果使用用戶端憑證來向網路原則伺服器進行驗證,請將主體替代名稱設定為 UPN。
Microsoft Intune也支援 OnPremisesSecurityIdentifier,此變數符合金鑰發佈中心的 (KDC) 憑證型驗證的強對應需求。 您應該將變數新增至向 KDC 驗證的使用者憑證中。 您可以將格式化為 {{OnPremisesSecurityIdentifier}} 的變數新增至 Microsoft Intune 系統管理中心的新增和現有設定檔。 macOS、iOS 和 Windows 的使用者憑證支援此變數,且僅適用於 URI 屬性。
裝置憑證類型
透過 裝置 憑證類型,您可以使用 [ 裝置憑證類型 ] 區段中所述的任何變數作為 [主體名稱]。
若要指定屬性的值,請包含具有大括號的變數名稱,後面接著該變數的文字。 例如,可以新增 DNS 屬性的值 {{AzureADDeviceId}}.domain.com 其中 .domain.com 是文字。 針對名為 User1 的使用者,Email 位址可能會顯示為 {{FullyQualifiedDomainName}}User1@Contoso.com。
藉由使用其中一個或多個變數與靜態文字字串的組合,您可以建立自訂主旨替代名稱格式,例如 {{UserName}}-Home。
Microsoft Intune也支援 OnPremisesSecurityIdentifier,此變數符合金鑰發佈中心的 (KDC) 憑證型驗證的強對應需求。 您應該將變數新增至向 KDC 進行驗證的裝置憑證。 您可以將格式化為 {{OnPremisesSecurityIdentifier}} 的變數新增至 Microsoft Intune 系統管理中心的新增和現有設定檔。 Microsoft Entra 混合式加入裝置的裝置憑證支援此變數,且僅適用於 URI 屬性。
重要事項
- 使用裝置憑證變數時,請將變數名稱括在雙大括弧 {{ }} 中。
- 請勿在變數後面的文字中使用大括號 { }、直立線符號 |和分號 ;。
- 裝置憑證的主體或 SAN 中使用的裝置屬性,例如 IMEI、SerialNumber 和 FullyQualifiedDomainName,是可由有權存取裝置的人員詐騙的屬性。
- 裝置必須支援憑證設定檔中指定的所有變數,該設定檔才能安裝在該裝置上。 例如,如果 SCEP 設定檔的 SAN 中使用 {{IMEI}} ,並指派給沒有 IMEI 號碼的裝置,則設定檔將無法安裝。
憑證有效期限:
您可以在憑證範本中輸入低於有效期間的值,但不能高於該值。 如果您已將憑證範本設定 為設定自訂憑證有效期間,請使用此設定來指定憑證到期前的剩餘時間量。
Intune 支援最多 24 個月的有效期間。
例如,如果憑證範本中的憑證有效期間是兩年,您可以輸入一年的值,但不能輸入五年的值。 此值也必須低於發行 CA 憑證的剩餘有效期間。
規劃使用有效期限為五天或以上。 當有效期間少於 5 天時,憑證很可能會進入接近到期或過期狀態,這可能會導致裝置上的 MDM 代理程式在安裝憑證之前拒絕憑證。
金鑰儲存提供者 (KSP) :
(適用於:Windows)
指定憑證金鑰的儲存位置。 從下列值中選擇:
- 註冊信賴平台模組 (TPM) KSP 如果存在,否則為軟體 KSP
- 註冊信賴平台模組 (TPM) KSP,否則失敗
- 註冊 Windows Hello 企業版,否則不及格
- 註冊軟體 KSP
金鑰用法:
選取憑證的金鑰使用選項:
- 數位簽章: 只有在數位簽章有助於保護金鑰時,才允許交換金鑰。
- 金鑰加密: 只允許金鑰加密時交換金鑰。
金鑰大小 (位元) :
選取機碼中包含的位元數:
尚未設定
1024
2048
4096 - 下列平台支援 4096 的金鑰大小:
- Android (所有)
- iOS/iPadOS 14 和更新版本
- macOS 11 和更新版本
- Windows (所有)
注意事項
對於 Windows 裝置,只有 軟體金鑰儲存提供者 ( KSP) 支援 4096 位元金鑰儲存。 下列項目不支援儲存此大小的金鑰:
- 硬體 TPM (信賴平台模組) 。 您可以使用軟體 KSP 作為因應措施,以儲存金鑰。
- Windows Hello 企業版。 目前沒有 Windows Hello 企業版的因應措施。
雜湊演算法:
(適用於 Android、Android (AOSP) 、Android 企業版和 Windows)
選取其中一種可用的雜湊演算法類型以搭配此憑證使用。 選取連線裝置支援的最強安全性層級。
注意:Android AOSP 和 Android 企業版裝置將選取支援的最強演算法 - 將忽略 SHA-1,並改用 SHA-2。
根憑證:
選取您先前設定並指派給此 SCEP 憑證設定檔適用使用者和裝置的 受信任憑證設定檔 。 受信任的憑證設定檔可用來佈建具有受信任根 CA 憑證的使用者和裝置。 如需受信任憑證設定檔的資訊,請參閱在 Intune 中使用憑證進行驗證中的匯出受信任的根 CA 憑證和建立受信任的憑證設定檔。
注意事項
如果您有多層級 PKI 基礎結構,例如根憑證授權單位和發行憑證授權單位,請選取驗證發行憑證授權單位的最上層信任的根憑證設定檔。
擴充金鑰使用方法:
為憑證的預定用途新增值。 在大多數情況下,憑證需要 用戶端驗證 ,使用者或裝置才能向伺服器驗證。 您可以視需要新增其他金鑰使用方式。
續訂信用額度 (%) :
輸入在裝置要求憑證更新之前剩餘的憑證存留時間百分比。 例如,如果您輸入 20,當憑證到期 80% 時,系統會嘗試續約憑證。 續約嘗試一直持續到續約成功為止。 更新會產生新的憑證,這會產生新的公開/私密金鑰組。
注意事項
iOS/iPadOS 和 macOS 上的續約行為: 憑證只能在續約閾值階段期間續約。 此外,裝置必須在與 Intune 同步處理時解除鎖定。 如果續約未成功,過期的憑證會保留在裝置上,且 Intune 不會再觸發續約。 此外,Intune 不提供重新部署過期憑證的選項。 受影響的裝置必須暫時從 SCEP 設定檔中排除,以移除過期的憑證並要求新憑證。
SCEP 伺服器 URL:
輸入透過 SCEP 發行憑證之 NDES 伺服器的一或多個 URL。 例如,輸入類似
https://ndes.contoso.com/certsrv/mscep/mscep.dll的內容。若要允許網際網路上的裝置取得憑證,您必須指定公司網路外部的 NDES URL。 URL 可以是 HTTP 或 HTTPS。 不過,若要支援下列裝置,SCEP 伺服器 URL 必須使用 HTTPS:
- Android 裝置系統管理員
- Android 企業版裝置擁有者
- Android 企業版公司擁有的工作設定檔
- Android 企業版個人擁有的工作設定檔
您可以視需要新增其他 SCEP URL 以進行負載平衡。 裝置對 NDES 伺服器進行三個不同的呼叫。 第一個是獲取服務器功能,第二個是獲取公開金鑰,然後提交簽名請求。 當您使用多個 URL 時,負載平衡可能會導致後續呼叫 NDES 伺服器時使用不同的 URL。 如果在同一要求期間聯絡不同的伺服器進行後續呼叫,則要求將會失敗。
管理 NDES 伺服器 URL 的行為是每個裝置平台特有:
- Android:裝置會隨機設定在 SCEP 原則中收到的 URL 清單,然後處理清單,直到找到可存取的 NDES 伺服器為止。 然後裝置在整個過程中繼續使用相同的 URL 和伺服器。 如果裝置無法存取任何 NDES 伺服器,則程序會失敗。
- iOS/iPadOS:Intune 會隨機設定 URL,並提供單一 URL 給裝置。 如果裝置無法存取 NDES 伺服器,SCEP 請求就會失敗。
- Windows:NDES URL 的清單是隨機的,然後傳遞到 Windows 裝置,然後 Windows 裝置會按照收到的順序進行嘗試,直到找到可用的 URL 為止。 如果裝置無法存取任何 NDES 伺服器,則程序會失敗。
如果裝置在對 NDES 伺服器的三個呼叫中的任何一個期間都無法成功到達相同的 NDES 伺服器,則 SCEP 請求會失敗。 例如,當負載平衡解決方案為對 NDES 伺服器的第二次或第三次呼叫提供不同的 URL,或根據 NDES 的虛擬化 URL 提供不同的實際 NDES 伺服器時,可能會發生這種情況。 要求失敗之後,裝置會在下一個原則週期再次嘗試處理程序,從 NDES URL 的隨機清單開始 (或 iOS/iPadOS) 的單一 URL。
此步驟僅適用于完全受管理、專用和 Corporate-Owned 工作設定檔的 Android 企業版裝置設定檔。
在 應用程式中,設定 憑證存取 權以管理將憑證存取權授與應用程式的方式。 您可以選擇:
- (預設) 需要使用者核准應用程式 – 使用者必須核准所有應用程式使用憑證。
- 針對特定應用程式以無訊息方式授予 (需要使用者核准其他應用程式) – 使用此選項時,選取 [ 新增應用程式],然後選取一或多個會以無訊息方式使用憑證的應用程式,而不需要使用者互動。
選取 [下一步]。
在 [指派] 中,選取將接收您設定檔的使用者或群組。 如需指派設定檔的詳細資訊,請參閱指派使用者和裝置設定檔。
選取[下一步]。
(僅適用于 Windows) 在 [適用性規則] 中,指定適用性規則,以精簡此設定檔的指派。 您可以根據裝置的作業系統版本或版本來選擇指派或不指派設定檔。
如需詳細資訊,請參閱在 Microsoft Intune 中建立裝置設定檔中的適用性規則。
在 [檢閱 + 建立] 中,檢閱您的設定。 當您選取 [建立] 時,系統會儲存您的變更,然後指派設定檔。 原則也會顯示在設定檔清單中。
避免使用逸出特殊字元的憑證簽署要求
SCEP 和 PKCS 憑證要求存在已知問題,其中包含主體名稱 (CN) ,其中包含下列一或多個特殊字元做為逸出字元。 主旨名稱包含其中一個特殊字元做為逸出字元,會導致 CSR 具有不正確的主旨名稱。 不正確的主體名稱會導致 Intune SCEP 挑戰驗證失敗,且未發行任何憑證。
特殊字元為:
- +
- ,
- ;
- =
當您的主旨名稱包含其中一個特殊字元時,請使用下列其中一個選項來解決這項限制:
- 以引號括住包含特殊字元的 CN 值。
- 從 CN 值中移除特殊字元。
例如,您的主旨名稱會顯示為 TestCompany, LLC (測試使用者) 。 包含 TestCompany 和 LLC 之間具有逗號之 CN 的 CSR 會提出問題。 可以通過在整個 CN 周圍放置報價,或通過刪除 TestCompany 和 LLC 之間的逗號來避免此問題:
- 新增引號: CN=“Test User (TestCompany, LLC) ”,OU=UserAccounts,DC=corp,DC=contoso,DC=com
- 移除逗號: CN=Test User (TestCompany LLC) ,OU=UserAccounts,DC=corp,DC=contoso,DC=com
不過,嘗試使用反斜線字元逸出逗號將會失敗,CRP 記錄檔中會出現錯誤:
- 逸出逗號: CN=Test User (TestCompany\, LLC) ,OU=UserAccounts,DC=corp,DC=contoso,DC=com
此錯誤類似於下列錯誤:
Subject Name in CSR CN="Test User (TESTCOMPANY\, LLC),OU=UserAccounts,DC=corp,DC=contoso,DC=com" and challenge CN=Test User (TESTCOMPANY\, LLC),OU=UserAccounts,DC=corp,DC=contoso,DC=com do not match

  Exception: System.ArgumentException: Subject Name in CSR and challenge do not match

   at Microsoft.ConfigurationManager.CertRegPoint.ChallengeValidation.ValidationPhase3(PKCSDecodedObject pkcsObj, CertEnrollChallenge challenge, String templateName, Int32 skipSANCheck)

Exception:    at Microsoft.ConfigurationManager.CertRegPoint.ChallengeValidation.ValidationPhase3(PKCSDecodedObject pkcsObj, CertEnrollChallenge challenge, String templateName, Int32 skipSANCheck)

   at Microsoft.ConfigurationManager.CertRegPoint.Controllers.CertificateController.VerifyRequest(VerifyChallengeParams value
指派憑證設定檔
指派 SCEP 憑證設定檔的方式,與針對其他用途部署 裝置設定檔 的方式相同。
重要事項
若要使用 SCEP 憑證設定檔,裝置也必須收到可信任的憑證設定檔,以使用受信任的根 CA 憑證來佈建它。 建議您將受信任的根憑證設定檔和 SCEP 憑證設定檔部署到相同的群組。
繼續之前,請先考慮下列事項:
將 SCEP 憑證設定檔指派給群組時,裝置上會安裝受信任的根 CA 憑證檔案 (如 受信任憑證設定檔) 中所指定。 裝置會使用 SCEP 憑證設定檔,為該受信任的根 CA 憑證建立憑證要求。
SCEP 憑證設定檔只會在執行您在建立憑證設定檔時指定的平台的裝置上安裝。
您可以將憑證設定檔指派給使用者集合或裝置集合。
若要在裝置註冊之後快速發佈憑證至裝置,請將憑證設定檔指派給使用者群組,而不是指派給裝置群組。 如果您指派給裝置群組,則需要在裝置接收原則之前進行完整的裝置註冊。
如果您針對 Intune 和 設定管理員 使用共同管理,請在 設定管理員 中將資源存取原則的工作負載滑桿設定為 Intune 或試驗 Intune。 此設定可讓 Windows 用戶端開始要求憑證的程序。
注意事項
- 在 iOS/iPadOS 和 macOS 裝置上,當 SCEP 憑證設定檔或 PKCS 憑證設定檔與其他設定檔相關聯,例如 Wi-Fi 或 VPN 設定檔時,裝置會收到每個附加設定檔的憑證。 這會導致裝置具有由 SCEP 或 PKCS 憑證要求傳遞的多個憑證。
- SCEP 提供的憑證都是唯一的。 PKCS 提供的憑證是相同的憑證,但外觀不同,因為每個設定檔實例都由管理設定檔中的單獨行表示。
- 在 iOS 13 和 macOS 10.15 上,Apple 還需考量 其他安全性需求 。