Intune 端點安全性 防毒原則可協助安全性系統管理員專注於管理受管理裝置的離散防毒設定群組。
防毒原則包含數個設定檔。 每個設定檔只包含與 macOS 和 Windows 裝置的 適用於端點的 Microsoft Defender 防毒軟體或 Windows 裝置上的 Windows 安全性 應用程式使用者體驗相關的設定。
在 Microsoft Intune 系統管理中心的 [端點安全性] 節點的 [管理] 底下找到防毒原則。
防毒原則包括與裝置設定原則的找到的 Endpoint Protection 或裝置限制範本相同的設定。 不過,這些原則類型包含與防毒軟體無關的其他設定類別。 額外的設定可能會使設定防毒軟體工作負載的工作變得複雜。 此外,在 macOS 防毒原則中找到的設定無法透過其他原則類型使用。 macOS 防毒軟體設定檔取代了使用檔案進行 .plist 設定的需要。
適用於:
- Linux
- macOS
- Windows
- 透過適用於端點的 Microsoft Defender安全性 設定管理案例) Windows Server (
重要事項
Windows 10 於 2025 年 10 月 14 日終止支援,且不會收到品質和功能更新。 Windows 10 是 Intune 中允許使用的版本。 執行此版本的裝置仍然可以在 Intune 中註冊並使用符合資格的功能,但功能無法保證,而且可能會有所不同。
防毒原則的必要條件
) 註冊裝置支援 Intune (MDM:
macOS
- 任何支援的 macOS 版本
- 若要讓 Intune 管理裝置上的防毒軟體設定,必須在該裝置上安裝適用於端點的 Defender。 請參閱適用於端點的 Defender 文件) 中的 macOS 適用於端點的 Microsoft Defender (。
Windows
- 不需要其他先決條件。
Microsoft Configuration Manager 用戶端的支援:
此案例為預覽階段,需要使用 設定管理員 最新分支 2006 版或更新版本。
設定 設定管理員 裝置的租使用者連結 - 若要支援將防毒原則部署到 設定管理員 所管理的裝置,請設定租使用者連結。 租用戶附件的設定包括設定 設定管理員 裝置集合,以支援來自 Intune 的端點安全性原則。
若要設定租用戶連結,請參閱 設定租用戶連結以支援端點保護原則。
適用於端點的 Defender 用戶端的支援:
- 適用於端點的 Defender 安全性設定管理 - 若要設定支援將防毒軟體原則部署到由適用於端點的 Defender 管理,但未向 Intune 註冊的裝置,請參閱在具有 Microsoft Intune 的裝置上管理適用於端點的 Microsoft Defender。 本文也包含此功能支援的平台相關資訊,以及這些平台支援的原則和設定檔。
角色型存取控制 (RBAC)
如需指派適當層級的權限和權限來管理 Intune 防毒原則的指導方針,請參閱 端點安全性的角色型存取控制。
防竄改的必要條件
Intune 支援在執行下列其中一個作業系統的裝置上管理竄改防護:
- macOS (任何支援的版本)
- Windows 10 和 11 (,包括企業多工作階段)
- Windows Server 2016 和更新版本
- Windows Server 版本 1803 或更新版本
- Windows Server 2012 R2 (使用現代化、統一的解決方案)
除了可透過 Intune 原則管理的平臺之外,適用於端點的 Defender 還支援在其他平臺上提供竄改防護。 如需完整清單,請參閱 竄改防護必要條件。
注意事項
裝置必須上線至 適用於端點的 Microsoft Defender (P1 或 P2) 。 如果裝置先前未上線至 適用於端點的 Microsoft Defender,裝置可能會看到啟用竄改防護的延遲。 竄改防護將在上線至適用於端點的 適用於端點的 Microsoft Defender 之後,第一次簽入時啟用竄改防護。
如需竄改防護行為的詳細資訊,包括受保護的設定和疑難排解選項,請參閱 什麼是竄改防護? ,在適用於端點的 Defender 文件中。
您可以使用 Intune 來管理 Windows 裝置上的竄改防護,作為Windows 安全性體驗設定檔 (防毒原則) 的一部分。 這包括您使用 Intune 管理的裝置,以及您透過租用戶附加案例使用 設定管理員 管理的裝置。 竄改防護現在也適用於 Azure 虛擬桌面。
Intune 受管理的裝置
支援 Intune 所管理裝置竄改防護的必要條件:
- 您的環境必須符合在 Intune 中管理竄改防護的需求
- 裝置上線至 適用於端點的 Microsoft Defender (P1 或 P2)
防毒軟體原則的設定檔,支援 Microsoft Intune 所管理裝置的竄改防護:
平台: Windows
- 設定檔:Windows 安全性體驗
注意事項
2022 年 4 月 5 日,Windows 10 及更新版本平台已由 Windows 平台取代。
Windows 平台支援透過 Microsoft Intune 或適用於端點的 適用於端點的 Microsoft Defender 與 Intune 通訊的裝置。 這些設定檔也會新增對 Windows Server 平台的支援,而 Microsoft Intune 本身並不支援該平台。
這個新平台的設定檔會使用 [設定目錄] 中的設定格式。 這個新平台的每個新設定檔範本都包含與其所取代的舊設定檔範本相同的設定。 由於這項變更,您無法再建立舊設定檔的新版本。 舊設定檔的現有執行個體仍然可供使用和編輯。
您也可以使用裝置設定原則的端點保護設定檔,為 Intune 所管理的裝置設定竄改防護。
透過租使用者附加案例管理的 設定管理員 用戶端
支援使用這些設定檔管理竄改防護的先決條件:
- 您的環境必須符合在 Intune 中管理竄改防護的需求,如適用於端點的 Defender 檔中所述。
- 您必須使用 設定管理員 最新分支 2006 或更新版本。
- 您必須設定租用戶連結以支援端點保護原則。 這包括設定 設定管理員 裝置集合以與 Intune 同步處理。
- 裝置上線至 適用於端點的 Microsoft Defender (P1 或 P2)
防毒軟體原則的設定檔,支援 設定管理員 所管理裝置的竄改防護:
- 平台:Windows (ConfigMgr)
- 設定檔: 預覽) (Windows 安全性體驗
Microsoft Defender設定的受控設定 (預覽)
受控設定可讓 Microsoft Intune 成為裝置上 Microsoft Defender 安全性設定的單一權威來源,藉此擴充竄改防護。 竄改防護會將特定安全性設定鎖定為安全預設值,而受控設定則會更進一步,方法是將所有適用的設定鎖定至 Intune 中設定的值。 未設定的設定會回復為其安全平台預設值。
當多個管理通道,包括群組原則、設定管理員、協力廠商工具和本機系統管理員指令碼,覆寫雲端提供的設定時,部署適用於端點的 Microsoft Defender 的組織可能會面臨不確定的裝置狀態。 這些衝突會讓 Defender 設定變得無法預測且難以疑難排解。
受控組態會建立明確的 授權優先順序。 在裝置上啟用受控設定時,由Intune或適用於端點的 Microsoft Defender安全性設定管理提供的設定具有獨佔優先順序。 所有其他通道的設定,包括群組原則、設定管理員 和本機變更,都會被覆寫。 其他通道仍然可以提供設定,但 Intune 設定的值一律為優先。
此功能在兩個常見案例中很實用:
- 概念驗證部署 — 組織可以快速部署和驗證其 Defender 設定,而無需先識別和修復舊版 GPO 或協力廠商工具衝突。
- 穩態管理 — 管理員可以維護確定性、可稽核的 Defender 組態,而不必監視或監管所有其他管理管道。
啟用受控設定
受控設定可作為防毒原則的 Windows 安全性體驗設定檔中的專用設定使用。 在 [Defender ] 區段下,[ 受控組態 (裝置) ] 設定支援下列值:
| 值 | 描述 |
|---|---|
| 未設定 | 裝置目前狀態沒有變更。 |
| 關閉 (預設) | 關閉受控設定和竄改防護。 |
| ) 上的竄改防護 ( | 開啟竄改防護,並將防竄改設定強制為安全預設值。 這是現有的竄改防護行為。 |
| 在) 上 (受控設定 | 開啟受控設定。 Intune 提供的設定優先使用獨佔;未設定的設定會使用安全預設值。 |
若要啟用受控設定,請建立或編輯使用 Windows 安全性體驗設定檔的防毒軟體原則。 將 [裝置) (受控設定 ] 設定為 [ 受控設定] (開啟) ,然後將原則部署到您想要保護的裝置。
注意事項
受控組態與 竄改防護具有相同的先決條件。
重要事項
受控設定會在每個裝置層級運作。 您可以變更針對這些裝置的原則中的 [受控設定] ([裝置) ] 值,讓個別裝置進入或退出受控狀態。 從受控設定切換回竄改防護 (或關閉) 會在下一次原則簽入時生效。
範圍與限制
在預覽期間,受控設定會強制執行透過下列端點安全性原則範本進行的設定:
- 防毒
- ASR) (受攻擊面縮小
當裝置處於受控設定狀態時,透過這些範本提供的 Defender 設定是授權的。 透過其他通道傳遞的相同 Defender 元件的設定會遭到覆寫。
未在受控設定中明確設定的設定將還原為預設值。 本機使用者仍然可以修改這些設定,因為受控組態只會鎖定其原則定義的設定。
受控 設定不適用於 :
- 端點偵測及回應 (EDR)
- 防火牆設定
- 在端點安全性體驗之外撰寫的原則,例如 [設定] 目錄原則
- Defender 元件不使用的端點安全性原則類型,例如帳戶保護
使用受控設定報告
當裝置處於受控設定狀態時,該裝置的報告行為會變更:
- 對於透過支援防毒軟體、ASR) 受控設定 (範本設定的原則,每個設定狀態報告會如預期般反映強制執行的設定。
- 針對包含與受控組態原則重疊之設定的非受控組態原則,例如設定目錄原則,重疊的設定會報告為 [不適用於 該裝置]。 無論其他原則中的設定值為何,受控組態原則優先於這些設定。
- 在 [狀況不良的端點] ([端點安全性>] 防毒軟體>[狀況不良的端點]) 和 [防毒軟體] 代理程式狀態 (> [防毒>軟體]防毒軟體代理程式狀態) 報告中,竄改防護資料行已重新命名為 [受控組態]。 這些值會反映已註冊 MDM 的裝置是否已啟用或停用受控設定。 Defender 註冊的裝置不包含在這些報告中。
- 當裝置收到衝突的 Intune 原則時,一個原則啟用受控設定,另一個停用或啟用竄改防護,則受控設定原則優先。
如需竄改防護的詳細資訊,以及受控設定如何擴充它,請參閱 使用竄改防護保護安全性設定。
防毒軟體設定檔
如需建立端點安全性設定檔的指引,請參閱 建立端點安全性原則。
由 Microsoft Intune 管理的裝置
您使用 Intune 管理的裝置支援下列設定檔:
Linux
平台: Linux
- 設定檔:Microsoft Defender 防毒軟體 - 管理 Linux 裝置上的防毒設定。
- 設定檔:Microsoft Defender 防毒軟體排除項目 - 管理定義路徑、延伸模組和處理程序防毒軟體排除項目的 Microsoft Defender 防毒軟體設定。
防毒軟體排除項目也會由 Microsoft Defender 防毒軟體原則管理,其中包含相同的排除項目設定,以及其他原則,例如 Intune 的端點偵測和回應設定檔,例如適用於 Microsoft Defender 全域排除項目的端點偵測和回應設定檔 (Linux 的 AV+EDR) ,其中包含 EDR 和防毒軟體排除。 多個來源的設定都會受到原則合併的影響,並為適用的裝置和使用者建立一組超級排除項目。
重要事項
只有由 Defender 透過適用於端點的 Microsoft Defender安全性設定管理案例管理的 Linux 裝置支援 Microsoft Defender 全域排除 (AV+EDR) 設定檔。
如需Linux排除項目的詳細資訊,請參閱 Microsoft Defender 文件中的設定和驗證 適用於端點的 Microsoft Defender on Linux 的排除項目。
macOS
平台: macOS
設定檔: 防毒軟體 - 管理 macOS 的 防毒原則設定 。
當您使用 Mac 版 適用於端點的 Microsoft Defender 時,可以透過 Intune 設定防毒軟體設定並將其部署到受管理的 macOS 裝置,而不需要使用檔案來
.plist設定這些設定。
Windows
平台: Windows
此平台的設定檔可以與註冊 Intune 的裝置,以及透過適用於端點的 Microsoft Defender 安全性管理所管理的裝置搭配使用,適用於端點的 Microsoft Defender。注意事項
2022 年 4 月 5 日,Windows 10 及更新版本平台已由 Windows 平台取代。
Windows 平台支援透過 Microsoft Intune 或適用於端點的 適用於端點的 Microsoft Defender 與 Intune 通訊的裝置。 這些設定檔也會新增對 Windows Server 平台的支援,而 Microsoft Intune 本身並不支援該平台。
這個新平台的設定檔會使用 [設定目錄] 中的設定格式。 這個新平台的每個新設定檔範本都包含與其所取代的舊設定檔範本相同的設定。 由於這項變更,您無法再建立舊設定檔的新版本。 舊設定檔的現有執行個體仍然可供使用和編輯。
設定檔:Microsoft Defender 防毒軟體 - 管理 Windows 裝置的防毒原則設定。
Defender 防毒軟體是適用於端點的 Microsoft Defender 的新一代保護元件,適用於端點的 Microsoft Defender。 新一代保護技術結合機器學習和雲端基礎結構等技術,可保護企業組織中的裝置。
Microsoft Defender 防毒軟體設定檔是裝置設定原則的裝置限制設定檔中防毒設定的個別執行個體。
與 [裝置限制] 設定檔中的防毒軟體設定不同,您可以將這些設定與共同管理的裝置搭配使用。 若要使用這些設定,必須將 Endpoint Protection 的共同管理工作負載滑桿設定為 Intune。
設定檔: Microsoft Defender 防毒軟體排除項目 - 僅管理防毒軟體排除項目的原則設定。
使用此原則,您可以管理下列Microsoft Defender的設定:防毒軟體設定服務提供者 (CSP) ,這些服務提供者定義了防毒軟體排除項目:
- Defender/ExcludedPaths
- Defender/ExcludedExtensions
- Defender/ExcludedProcesses
這些防病毒軟體排除的 CSP 也會由 Microsoft Defender 防毒軟體原則管理,其中包括相同的排除設定。 防毒軟體和防毒軟體排除項目 (兩種原則類型的設定) 都會受到原則合併的影響,並為適用的裝置和使用者建立一組超級排除項目。
警告
定義排除範圍會降低 Microsoft Defender 防毒軟體提供的保護。 請務必評估與實作排除項目相關聯的風險。 只排除您知道不是惡意的檔案。
如需詳細資訊,請參閱 Microsoft Defender 文件中的排除概觀。
設定檔: Windows 安全性體驗 - 管理使用者可在 Microsoft Defender 資訊安全中心檢視的 Windows 安全性 應用程式設定,以及他們收到的通知。
許多 Windows 安全性功能都會使用 Windows 安全性應用程式,以提供有關電腦健康情況和安全性的通知。 安全性應用程式通知包括防火牆、防毒產品、Windows Defender SmartScreen 等。
設定檔: Defender 更新控制項 - 管理 Microsoft Defender 的更新設定,包括下列直接取自 Defender CSP 的設定:
由 設定管理員 管理的裝置
防毒軟體
當您使用租用戶附加時,管理 設定管理員 裝置的防毒軟體設定。
原則路徑:
- 端點安全性>防毒軟體 > Windows (ConfigMgr)
設定檔:
- Microsoft Defender 防毒軟體 (預覽)
- 預覽) (Windows 安全性體驗
必要的 設定管理員 版本:
- 設定管理員 目前分支 2006 版或更新版本
支援的 設定管理員 裝置平台:
- Windows 8.1 (x86、x64) ,從 設定管理員 版本 2010 開始
- Windows
- Windows Server 2012 R2 (x64) ,從 設定管理員 版本 2010 開始
- Windows Server 2016 及更新版本 (x64)
重要事項
Windows 10 於 2025 年 10 月 14 日終止支援,且不會收到品質和功能更新。 Windows 10 是 Intune 中允許使用的版本。 執行此版本的裝置仍然可以在 Intune 中註冊並使用符合資格的功能,但功能無法保證,而且可能會有所不同。
重要事項
在 2022 年 10 月 22 日,Microsoft Intune 終止了對執行 Windows 8.1 之裝置的支援。 無法在這些裝置上使用技術協助和自動更新。
設定的原則合併
某些防毒軟體原則設定支援 原則合併。 當多個原則套用至相同的裝置並設定相同的設定時,原則合併有助於避免衝突。 Intune 會針對每個使用者或裝置評估原則合併支援的設定,並取自所有適用的原則。 然後,這些設定會合併到原則的單一超集。
例如,您可以建立三個不同的防毒原則,以定義不同的防毒檔案路徑排除項目。 最後,這三個原則都會指派給相同的使用者。 由於 Microsoft Defender 檔案路徑排除 CSP 支援原則合併,因此 Intune 會評估並結合使用者所有適用原則中的檔案排除項目。 排除項目會新增至超集,而單一排除項目清單會傳遞至使用者的裝置。
當設定不支援原則合併時,可能會發生衝突。 衝突可能會導致使用者或裝置未收到此設定的任何原則。 例如,原則合併不支援 CSP 防止安裝符合的裝置識別碼 (PreventInstallationOfMatchingDeviceIDs) 。 此 CSP 的設定不會合併,而是個別處理。
個別處理時,原則衝突會按如下方式解決:
- 套用最安全的原則。
- 如果兩個原則同樣安全,則會套用最後修改的原則。
- 如果上次修改的原則無法解決衝突,則不會將任何原則傳遞至裝置。
支援原則合併的設定和 CSP
下列設定支援原則合併:
- 排除的處理程序 - CSP:Defender/ExcludedProcesses
- 排除的擴充功能 - CSP: Defender/ExcludedExtensions
- 排除的路徑 - CSP:Defender/ExcludedPaths
防毒原則報告
防毒原則報告會顯示有關端點安全性、防毒原則和裝置狀態的狀態詳細資料。 這些報告可在 Microsoft Intune 系統管理中心的端點安全性節點中取得。
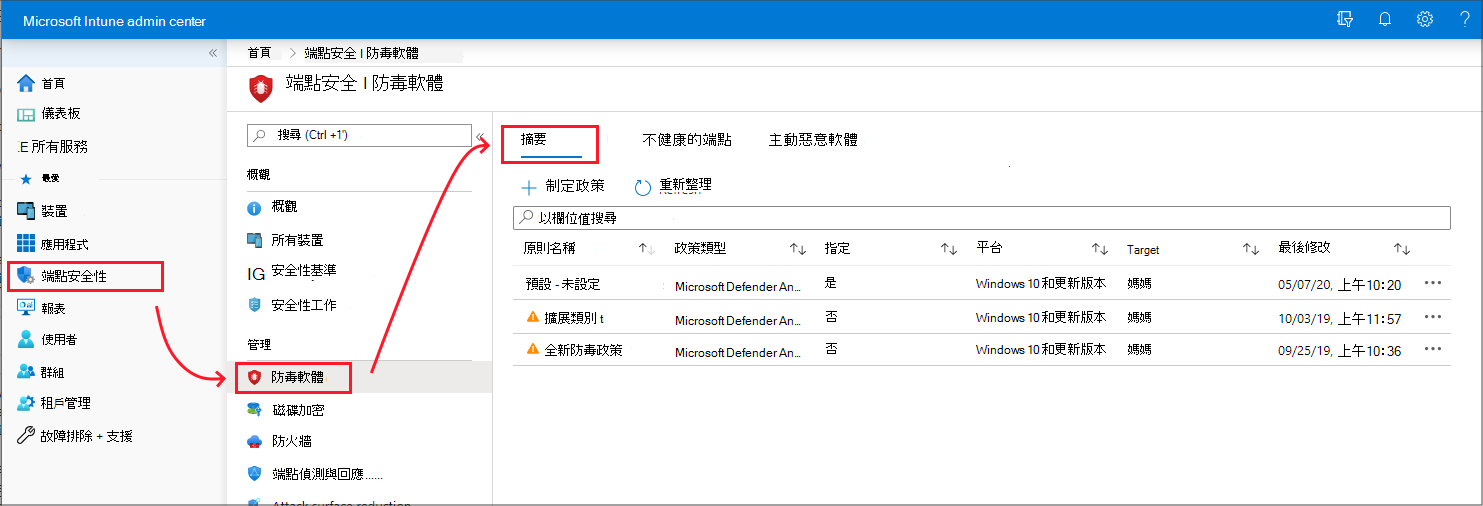
若要檢視報告,請在 Microsoft Intune 系統管理中心移至 [端點安全性],然後選取 [防毒軟體]。 選取防毒軟體會開啟 [摘要] 頁面。 其他報告和狀態檢視可做為其他頁面使用。
除了下列各節所詳述的報告以外,其他防毒軟體Microsoft Defender報告可在 Microsoft Intune 系統管理中心的 [報告] 節點中找到,如Intune報告一文所述:
摘要
在 [摘要] 頁面上,您可以 建立新原則 ,並檢視先前建立的原則清單。 此清單包含有關原則包含的設定檔的高層級詳細資料 (原則類型) ,以及是否已指派原則。
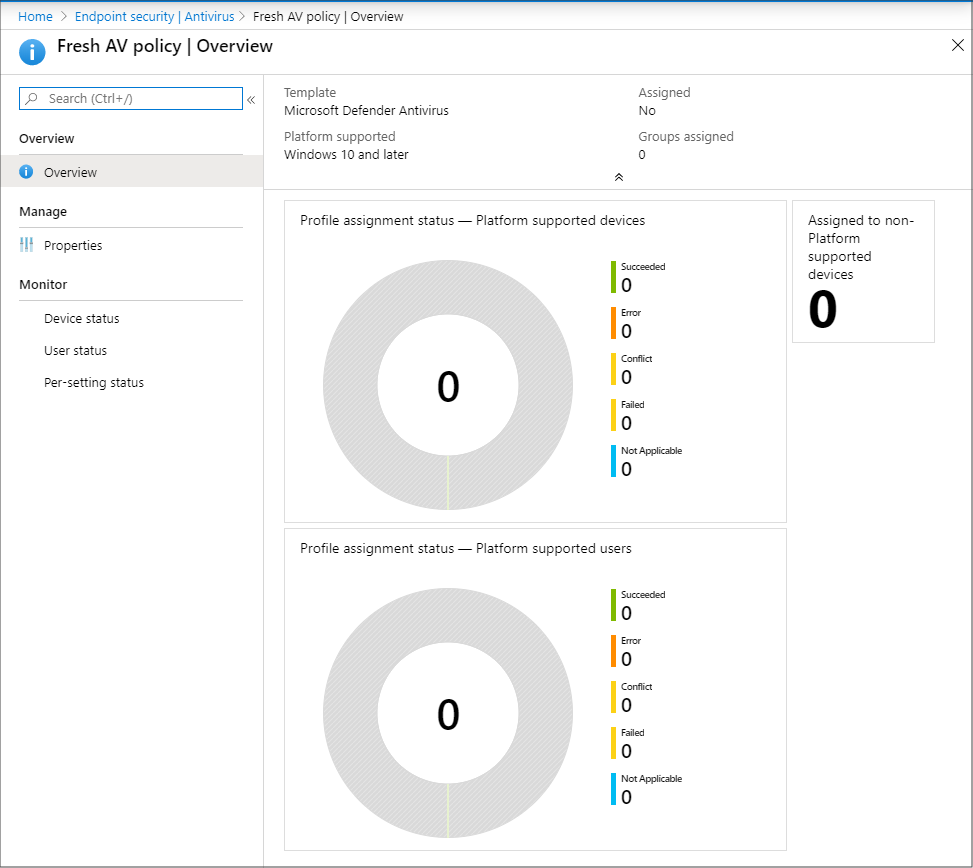
當您從清單中選取原則時,該原則執行個體的 [ 概觀 ] 頁面隨即開啟並顯示更多資訊。 從此檢視選取磚之後,如果有可用,Intune 會顯示該設定檔的其他詳細資料。
狀況不良的端點
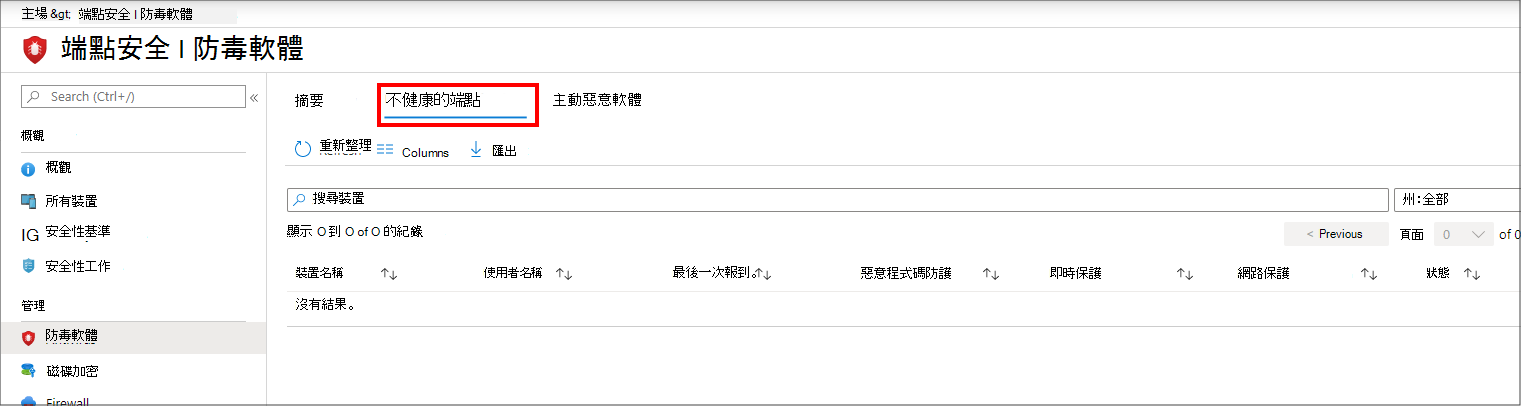
在狀況 不良的端點 頁面上,您可以檢視受 MDM 管理之 Windows 裝置防毒狀態的相關資訊。 此資訊會從裝置上執行的 Windows Defender 防毒軟體傳回為威脅代理程式狀態。 在此頁面上,選取 [ 欄] 以檢視報告中可用詳細資料的完整清單。
只有偵測到問題的裝置才會顯示在此檢視中。 此檢視不會顯示識別為乾淨的裝置的詳細資料。
此報告的資訊是根據下列 CSP 提供的詳細資料,這些詳細資料會記錄在 Windows 用戶端管理文件中:
後續步驟
在已淘汰的 Windows 10 和更新版本平台的已取代設定檔中檢視 Windows 設定的詳細資料: