如果您決定將租用戶設定為針對 Azure Rights Management 服務使用您自己的根金鑰,而不是由 Microsoft 產生的預設金鑰,請使用本文中的資訊。 此設定通常稱為攜帶您自己的金鑰 (BYOK) 。
如需根金鑰選項的詳細資訊,請參閱 服務的金鑰類型。
BYOK 和使用情況記錄可與與 Microsoft Purview 資訊保護所使用的 Azure Rights Management 服務整合的應用程式完美運作。
支援的應用程式包括:
雲端服務,例如 Microsoft SharePoint 或 Microsoft 365
透過使用 Rights Management 連接器,執行使用 Azure Rights Management 服務的 Exchange 和 SharePoint 應用程式的內部部署服務
用戶端應用程式,例如 Office 2024 和 Office 2021。
提示
如有需要,請使用額外的內部部署金鑰為特定文件套用額外的安全性。 如需詳細資訊,請參閱 DKE) (雙金鑰加密 。
Azure 金鑰保存庫金鑰存放
客戶產生的金鑰必須儲存在 BYOK 的Azure 金鑰保存庫中。
注意事項
在Azure 金鑰保存庫中使用受 HSM 保護的金鑰需要 Azure 金鑰保存庫 Premium 服務層級,這會產生額外的每月訂閱費用。
共用金鑰保存庫和訂閱
建議您針對 Azure Rights Management 租用戶金鑰使用專用的金鑰保存庫。 專用金鑰保存庫有助於確保其他服務的呼叫不會導致超過 服務限制 。 超過儲存租用戶金鑰的金鑰保存庫服務限制可能會導致 Azure Rights Management 服務的回應時間節流。
由於不同的服務有不同的金鑰管理需求,Microsoft 也建議您針對金鑰保存庫使用專用的 Azure 訂閱,原因如下:
協助防範設定錯誤
當不同服務具有不同的系統管理員時更加安全
若要與使用 Azure 金鑰保存庫 的其他服務共用 Azure 訂閱,請確定訂閱共用一組共同的系統管理員。 確認所有使用訂閱的系統管理員都徹底了解他們可以管理的每個金鑰。 具有這種理解層級的系統管理員較不容易錯誤設定您的金鑰。
範例:當您的 Azure Rights Management 租用戶金鑰的系統管理員與管理您的 Microsoft Purview 客戶金鑰和 Dynamics 365 Online 金鑰的人員相同時,請使用共用 Azure 訂閱。 如果這些服務的主要管理員不同,建議您使用專用訂閱。
使用 Azure 金鑰保存庫 的優點
Azure 金鑰保存庫 為許多使用加密的雲端式和內部部署服務提供集中且一致的金鑰管理解決方案。
除了管理金鑰之外,Azure 金鑰保存庫 還為您的安全性系統管理員提供相同的管理體驗,以儲存、存取及管理憑證和密碼 (例如密碼,) 用於其他使用加密的服務和應用程式。
將租用戶金鑰儲存在Azure 金鑰保存庫中具有下列優點:
| 利用 | 描述 |
|---|---|
| 內建介面 | Azure 金鑰保存庫 支援許多用於金鑰管理的內建介面,包括 PowerShell、CLI、REST API 和 Azure 入口網站。 其他服務和工具已與 Azure 金鑰保存庫 整合,以最佳化特定工作 (例如監控) 的功能。 例如,使用 Azure 監視器 代理程式分析金鑰使用記錄、在符合指定準則時設定警示等等。 |
| 角色分離 | Azure 金鑰保存庫 提供角色分隔作為公認的安全性最佳作法。 角色分隔可確保 Azure 版權管理服務的系統管理員可以專注於其最高優先順序,包括管理資料分類和保護,以及適用於特定安全性或合規性需求的加密金鑰和原則。 |
| 主要金鑰位置 | Azure 金鑰保存庫 可在各種位置使用,並支援具有主要金鑰存留限制的組織。 如需詳細資訊,請參閱 Azure 網站上的 [依區域提供的產品] 頁面。 |
| 分隔的安全性網域 | Azure 金鑰保存庫 為其位於北美洲、歐洲、中東和非洲 (歐洲、中東和非洲) 以及亞洲等地區的資料中心使用單獨的安全網域。 Azure 金鑰保存庫 也會使用不同的 Azure 執行個體,例如 Microsoft Azure 德國 和 Azure Government。 |
| 統一體驗 | Azure 金鑰保存庫也可讓安全性系統管理員儲存、存取及管理其他使用加密服務的憑證和密碼,例如密碼。 將 Azure 金鑰保存庫 用於租用戶金鑰,可為管理所有這些元素的系統管理員提供順暢的使用者體驗。 |
如需最新更新,並瞭解其他服務如何使用 Azure 金鑰保存庫,請瀏覽 Azure 金鑰保存庫 團隊部落格。
BYOK 的使用量記錄
使用記錄由每個向 Azure Rights Management 服務提出要求的應用程式產生。
雖然使用情況記錄是選擇性的,但我們建議您使用 Azure Rights Management 服務的近乎即時的使用記錄,以確切查看使用 Azure Rights Management 租用戶金鑰的方式和時間。
如需 BYOK 金鑰使用量記錄的詳細資訊,請參閱 Azure Rights Management 服務的使用量記錄。
提示
如需額外保證,此使用記錄可以與 Azure 金鑰保存庫 記錄交互參照。 Azure 金鑰保存庫記錄提供可靠的方法來獨立監控您的金鑰是否僅由 Azure Rights Management 服務使用。
如有必要,請移除金鑰保存庫的權限,以立即撤銷金鑰的存取權。
建立和儲存金鑰的選項
注意事項
如需託管 HSM 供應項目的一般資訊,以及如何設定保存庫和金鑰,請參閱 Azure 金鑰保存庫 文件。
本節包含有關授與 Azure Rights Management 服務金鑰授權的其他指示。
BYOK 支援在 Azure 金鑰保存庫 或內部部署中建立的金鑰。
如果您內部部署建立金鑰,則必須接著將它傳輸或匯入到金鑰保存庫,並設定 Azure Rights Management 服務以使用金鑰。 從Azure 金鑰保存庫內執行任何其他金鑰管理。
建立和儲存您自己的金鑰的選項:
建立於內部部署。 使用下列其中一個選項,在內部部署建立金鑰並將其傳輸到 Azure 金鑰保存庫:
受 HSM 保護的金鑰,會以受 HSM 保護的金鑰的方式傳輸。 選擇的最典型的方法。
雖然此方法的管理開銷最多,但您的組織可能需要遵循特定法規。 Azure 金鑰保存庫使用的 HSM 具有 FIPS 140 驗證。
受軟體保護的金鑰,會轉換並傳輸為 Azure 金鑰保存庫 做為受 HSM 保護的金鑰。 只有 在從 Active Directory Rights Management Services 移轉 (AD RMS) 時,才支援此方法。
在內部部署建立為軟體保護的金鑰,並以軟體保護的金鑰傳輸到 Azure 金鑰保存庫。 此方法需要一個 。PFX 憑證檔案。
例如,若要使用內部部署建立的金鑰,請執行下列操作:
根據貴組織的 IT 和安全性原則,在您的內部部署產生租用戶金鑰。 此機碼是主要複本。 它會保留在內部部署,而您應負責備份。
建立主要金鑰的複本,並將其安全地從 HSM 傳輸到 Azure 金鑰保存庫。 在此程序中,金鑰的主要複本永遠不會離開硬體保護邊界。
一旦轉移,金鑰的複本就會受到 Azure 金鑰保存庫 的保護。
建立於 Azure 金鑰保存庫。 在 Azure 金鑰保存庫 中建立金鑰並將其儲存為受 HSM 保護的金鑰或軟體保護的金鑰。
警告
直接在 Azure 金鑰保存庫 中產生的金鑰無法匯出以在 Azure 金鑰保存庫 外部使用。 大部分使用 BYOK 的組織都有合規性需求,要求他們在 Azure 金鑰保存庫 外部維護自己的金鑰複本。 請勿直接在 Azure 金鑰保存庫 中建立金鑰;而是要在內部部署建立金鑰,然後將其傳輸到Azure 金鑰保存庫。
如果您的組織要求金鑰可匯出,且由您擁有,您必須在內部部署建立金鑰並匯入,以Azure 金鑰保存庫和維護您自己的金鑰內部部署備份。 災害復原規劃和測試應包括定期測試這些金鑰復原的措施。 金鑰可以從 Azure 金鑰保存庫 備份,但只能匯入到原始訂閱。
匯出信任的發佈網域
如果您決定停止使用 Azure Rights Management 服務,您將需要受信任的發佈網域 (TPD) 來解密 Azure Rights Management 服務加密的內容。
不過,如果您將 BYOK 用於 Azure Rights Management 租用戶金鑰,則不支援匯出 TPD。
若要針對這種情況做好準備,請務必事先建立合適的 TPD。 如需詳細資訊,請參閱如何準備Azure 資訊保護「雲端退出」計畫。
針對 Azure Rights Management 租用戶金鑰實作 BYOK
使用下列步驟實作 BYOK:
BYOK 的先決條件
BYOK 先決條件會因您的系統配置而異。 視需要確認您的系統符合下列必要條件:
| 需求 | 描述 |
|---|---|
| Azure 訂用帳戶 | 所有設定皆為必要項目。 如需詳細資訊,請參閱 確認您是否擁有與 BYOK 相容的 Azure 訂閱。 |
| 適用於 Azure 版權管理服務的 AIPService PowerShell 模組 | 所有設定皆為必要項目。 如需詳細資訊,請參閱安裝適用於 Azure Rights Management 服務的 AIPService PowerShell 模組。 注意:AIPService 模組會在 Windows PowerShell 5.1,以及模組版本 3.1.0.0 或更新版本的 PowerShell 7.4 和更新版本上執行。 |
| Azure 金鑰保存庫 BYOK 的必要條件 | 如果您使用在內部部署建立的受 HSM 保護的金鑰,請確定您也遵守Azure 金鑰保存庫文件中所列的 BYOK 必要條件。 |
| Thales 韌體版本 11.62 | 如果您是使用軟體金鑰到硬體金鑰,從 AD RMS 移轉至 Azure Rights Management 服務,並且對 HSM 使用 Thales 韌體,則您必須擁有 Thales 韌體版本 11.62。 |
| 信任的 Microsoft 服務的防火牆略過 | 如果包含租用戶金鑰的金鑰保存庫使用 Azure 金鑰保存庫 的 虛擬網路 服務端點,您必須允許受信任的Microsoft服務繞過此防火牆。 如需詳細資訊,請參閱 虛擬網路 Azure 金鑰保存庫服務端點。 |
確認您擁有與 BYOK 相容的 Azure 訂閱
您的 Azure Rights Management 租用戶必須擁有 Azure 訂閱。 如果您還沒有,可以註冊一個 免費帳戶。 不過,若要使用受 HSM 保護的金鑰,您必須擁有 Azure 金鑰保存庫 進階版服務層。
提供 Microsoft Entra 設定存取權的免費 Azure 訂閱不足以使用 Azure 金鑰保存庫。
若要確認您是否擁有與 BYOK 相容的 Azure 訂閱,請使用 Azure PowerShell Cmdlet 執行下列動作以進行驗證:
以系統管理員身分啟動 Azure PowerShell 工作階段。
使用可存取 Azure 金鑰保存庫 中資源的角色執行
Connect-AzAccount並登入。執行以
Get-AzSubscription確認顯示下列值:- 您的訂閱名稱和識別碼
- 您的 Azure 版權管理服務的租用戶識別碼
- 確認狀態已啟用
如果沒有顯示任何值,且您回到提示中,則表示您沒有可用於 BYOK 的 Azure 訂閱。
確認您可以使用 HSM 保護金鑰所需的 Azure 金鑰保存庫 進階層。 如果您有現有的金鑰保存庫,請執行以下命令來檢查其 SKU:
Get-AzKeyVault -VaultName "YourVaultName" | Select-Object VaultName, SkuSKU 值必須 是受 HSM 保護金鑰的 進階 版。 如果您要建立新的金鑰保存庫,請確定您在建立期間選取進階層。 如需定價資訊,請參閱Azure 金鑰保存庫定價。
選擇金鑰保存庫位置
當您建立金鑰保存庫以包含要做為 Azure Rights Management 服務的租用戶金鑰的金鑰時,您必須指定位置。 此位置是 Azure 區域或 Azure 執行個體。
請先針對合規性做出選擇,然後再將網路延遲降到最低:
如果您基於合規性考慮選擇 BYOK 金鑰方法,則這些合規性需求可能也會強制要求可以使用哪個 Azure 區域或執行個體來儲存您的 Azure Rights Management 租用戶金鑰。
所有加密呼叫都會呼叫保護鏈結到您的 Azure Rights Management 金鑰。 因此,您可以藉由在與 Azure Rights Management 租用戶相同的 Azure 區域或執行個體中建立金鑰保存庫,以將這些呼叫所需的網路延遲降到最低。
若要識別使用 Azure Rights Management 服務的租用戶位置,請使用 Get-AipServiceConfiguration PowerShell Cmdlet,並從 URL 中識別區域。 例如:
LicensingIntranetDistributionPointUrl : https://5c6bb73b-1038-4eec-863d-49bded473437.rms.na.aadrm.com/_wmcs/licensing
可從 rms.na.aadrm.com 識別此區域,而在此範例中,它位於 北美洲。
下表列出建議使用以將網路延遲降至最低的 Azure 區域和執行個體:
| Azure 區域或執行個體 | 金鑰保存庫的建議位置 |
|---|---|
| rms.na.aadrm.com | 美國中北部 或 美國東部 |
| rms.eu.aadrm.com | 北歐 或 西歐 |
| rms.ap.aadrm.com | 東亞 或 東南亞 |
| rms.sa.aadrm.com | 美國西部 或 美國東部 |
| rms.govus.aadrm.com | 美國中部 或 美國東部 2 |
| rms.aadrm.us | 美國維吉尼亞州政府 或美國 亞利桑那州政府 |
| rms.aadrm.cn | 中國東部 2 或 北方 2 |
建立和設定您的金鑰
重要事項
如需託管 HSM 的特定資訊,請參閱透過 Azure CLI 啟用託管 HSM 金鑰的金鑰授權。
建立要用於 Azure Rights Management 服務的Azure 金鑰保存庫和金鑰。 如需詳細資訊,請參閱Azure 金鑰保存庫文件。
重要事項
建立Azure 金鑰保存庫之後,請立即啟用虛刪除和清除保護。 這可防止意外刪除保存庫和金鑰。 在沒有足夠備份的情況下丟失密鑰會導致加密文件和電子郵件的完整數據丟失。 如需詳細資訊,請參閱 Azure 金鑰保存庫:虛刪除概觀。
請注意下列設定 BYOK Azure 金鑰保存庫和金鑰的事項:
金鑰長度需求
當您建立金鑰時,請確定金鑰長度為 2048 位元。 Azure Rights Management 服務不支援其他金鑰長度。
在內部部署建立受 HSM 保護的金鑰,並將它傳輸到您的金鑰保存庫
若要在內部部署建立受 HSM 保護的金鑰,並將其傳輸到受 HSM 保護金鑰做為金鑰保存庫,請遵循Azure 金鑰保存庫文件中的程序:如何為 Azure 金鑰保存庫 產生和傳輸受 HSM 保護的金鑰。
若要讓 Azure Rights Management 服務使用傳輸的金鑰,必須允許金鑰執行下列金鑰保存庫作業:
- 取得
- 解密
- sign
若要檢查特定金鑰的允許操作,請執行下列 PowerShell 命令:
(Get-AzKeyVaultKey -VaultName <key vault name> -Name <key name>).Attributes.KeyOps
為您的金鑰識別碼設定 Azure 版權管理服務
儲存在Azure 金鑰保存庫中的金鑰都有金鑰識別碼。
金鑰識別碼是一個 URL,其中包含金鑰保存庫名稱、金鑰容器名稱、金鑰名稱和金鑰版本。 例如:https://contosorms-kv.vault.azure.net/keys/contosorms-byok/aaaabbbbcccc111122223333
透過指定其金鑰保存庫 URL,設定 Azure 版權管理服務以使用您的金鑰。
授權 Azure Rights Management 服務使用您的金鑰
必須授權 Azure Rights Management 服務,才能透過 Azure RBAC 使用您的金鑰。 這需要建立具有必要權限的自訂角色,並將其指派給 Rights Management 服務主體。
注意事項
指派此角色時,可讓 Azure Rights Management 服務使用您的金鑰執行密碼編譯作業。 指派給此角色的成員可以使用保存庫中的所有金鑰來進行這些作業。 僅指派給專用於 Azure Rights Management 服務的保存庫。 請勿將此角色指定給其他保存庫,或將保存庫用於其他服務。
使用 Azure CLI 啟用金鑰授權
登入 Azure CLI 並取得金鑰保存庫的訂用帳戶識別碼:
az login
az keyvault show --name <vault-name> --resource-group <resource-group-name> --query "id" -o tsv
輸出包含訂閱識別碼,格式為:
/subscriptions/<subscription-id>/resourceGroups/...建立以下列內容命名
PurviewRMSCustomAKVRole.json的 JSON 檔案,並以<subscription-id>上一個步驟的訂用帳戶識別碼取代:{ "Name": "Purview Rights Management key vault Encryption User", "IsCustom": true, "Description": "Grants access to use key vault keys for the Purview Rights Management service.", "Actions": [], "NotActions": [], "DataActions": [ "Microsoft.KeyVault/vaults/keys/read", "Microsoft.KeyVault/vaults/keys/sign/action", "Microsoft.KeyVault/vaults/keys/decrypt/action" ], "NotDataActions": [], "AssignableScopes": [ "/subscriptions/<subscription-id>" ] }建立自訂角色定義,視需要變更角色定義檔案路徑:
az role definition create --role-definition "./PurviewRMSCustomAKVRole.json"注意事項
從您儲存
PurviewRMSCustomAKVRole.json的目錄執行此命令,或以檔案的完整路徑取代./PurviewRMSCustomAKVRole.json。取得金鑰保存庫資源識別碼,並透過單一命令將角色指派給 Rights Management 服務主體:
az role assignment create --role "Purview Rights Management key vault Encryption User" --assignee "00000012-0000-0000-c000-000000000000" --scope $(az keyvault show --name <vault-name> --resource-group <resource-group-name> --query "id" -o tsv)
使用 Azure PowerShell 啟用金鑰授權
登入 Azure PowerShell 並取得金鑰保存庫的訂用帳戶識別碼:
Connect-AzAccount

# Define your key vault and resource group names
$vaultName = "<vault-name>"
$resourceGroupName = "<resource-group-name>"

# Get the key vault resource ID and subscription ID
$keyVault = Get-AzKeyVault -VaultName $vaultName -ResourceGroupName $resourceGroupName
$resourceId = $keyVault.ResourceId
$subscriptionId = ($resourceId -split "/")[2]

# Create the custom role definition JSON file
$jsonRoleDefinition = @"
{
  "Name": "Purview Rights Management key vault Encryption User",
  "IsCustom": true,
  "Description": "Grants access to use key vault keys for the Purview Rights Management service.",
  "Actions": [],
  "NotActions": [],
  "DataActions": [
    "Microsoft.KeyVault/vaults/keys/read",
    "Microsoft.KeyVault/vaults/keys/sign/action",
    "Microsoft.KeyVault/vaults/keys/decrypt/action"
  ],
  "NotDataActions": [],
  "AssignableScopes": [
    "/subscriptions/$($subscriptionId)"
  ]
}
"@

$jsonRoleDefinition | Out-File -FilePath "./PurviewRMSCustomAKVRole.json"

# Create the custom role definition
New-AzRoleDefinition -InputFile "./PurviewRMSCustomAKVRole.json"

# Assign the role to the Rights Management service principal
New-AzRoleAssignment -RoleDefinitionName "Purview Rights Management key vault Encryption User" -ServicePrincipalName "00000012-0000-0000-c000-000000000000" -Scope $resourceId
透過 Azure CLI 啟用託管 HSM 金鑰的金鑰授權
若要將 Azure Rights Management 服務主體使用者權限授與為受控 HSM 加密使用者,請執行以下命令:
az keyvault role assignment create --hsm-name "ContosoMHSM" --role "Managed HSM Crypto User" --assignee-principal-type ServicePrincipal --assignee https://aadrm.com/ --scope /keys/contosomhskey
其中:
- ContosoMHSM 是 HSM 名稱範例。 執行此命令時,請以您自己的 HSM 名稱取代此值。
受控 HSM 加密使用者使用者角色可讓使用者解密、簽署和取得金鑰的權限,這些都是受控 HSM 功能所必需的。
設定 Azure 版權管理服務以使用您的金鑰
完成上述步驟之後,您就可以設定 Azure Rights Management 服務,以使用此金鑰作為組織的租用戶金鑰。
首先,從Azure 金鑰保存庫複製金鑰的 URL,包括金鑰版本。 您可以使用 Azure CLI 或 PowerShell 擷取它:
Azure CLI:
az keyvault key show --vault-name <vault-name> --name <key-name> --query "key.kid" -o tsv
Azure PowerShell:
(Get-AzKeyVaultKey -VaultName "<vault-name>" -Name "<key-name>").Id
設定新的 BYOK 金鑰
如果這是新金鑰,請使用下列步驟設定 Azure Rights Management 服務:
如果您尚未安裝和匯入 AIPService PowerShell 模組,請:
注意事項
AIPService 模組會在 Windows PowerShell 5.1,以及模組版本 3.1.0.0 或更新版本的 PowerShell 7.4 和更新版本上執行。
Install-Module -Name AIPService
Import-Module -Name AIPService
連線到 Azure 版權管理服務:
Connect-AipService執行 Use-AipServiceKeyVaultKey Cmdlet,並指定金鑰 URL:
Use-AipServiceKeyVaultKey -KeyVaultKeyUrl "https://contosorms-kv.vault.azure.net/keys/contosorms-byok/<key-version>"重要事項
在此範例中,
<key-version>是您想要使用的金鑰版本。 您必須指定金鑰版本。 如果您的金鑰稍後更新或更新,除非您使用新的金鑰版本更新設定,否則 Azure Rights Management 服務將會停止為您的租用戶運作。列出為租用戶設定的金鑰,以使用
Get-AipServiceKeys取得新金鑰的金鑰識別碼。 尋找具有相符 KeyVaultKeyUrl 的金鑰。 複製 KeyIdentifier 值:Get-AipServiceKeys | Select-Object KeyIdentifier, KeyVaultKeyUrl使用上一個命令中的新金鑰識別碼,將新金鑰設定為作用中的租用戶金鑰:
Set-AipServiceKeyProperties -KeyIdentifier <key-id-from-previous-step> -Active $true
Azure 版權管理服務現在已設定為使用您的金鑰,而不是自動為您的租用戶建立的預設 Microsoft 建立金鑰。
從 Azure 金鑰保存庫 hsmPlatform 1 移轉至 hsmPlatform 2
Azure 金鑰保存庫 hsmPlatform 1 即將淘汰。 如需有關此淘汰的詳細資訊,請參閱 hsmPlatform 1 淘汰公告Azure 金鑰保存庫。
如果您的 Azure Rights Management 租用戶金鑰儲存在 hsmPlatform 1 金鑰保存庫中,您必須移轉至 hsmPlatform 2 才能繼續使用 BYOK。
判斷金鑰是否位於 hsmPlatform 1
首先,識別您現有的 Rights Management 金鑰是否位於 hsmPlatform 1:
使用 Azure CLI:
az keyvault key show --vault-name <vault-name> --name <key-name> --query "attributes.hsmPlatform" -o tsv
使用 Azure PowerShell:
(Get-AzKeyVaultKey -VaultName "<vault-name>" -Name "<key-name>").Attributes.HsmPlatform
- 如果值為
hsmPlatform1,您的金鑰位於 hsmPlatform 1 上,需要移轉。 - 如果值為
2或更高,則hsmPlatform您的金鑰已在 hsmPlatform 2 上,不需要執行任何動作。
hsmPlatform 1 上的金鑰移轉步驟
如果您的金鑰位於 hsmPlatform 1 上,請依照下列步驟進行移轉:
步驟 1:找出您的內部部署 HSM
您必須能夠存取原本用來產生金鑰內容的內部部署 HSM,或該金鑰的備份,才能匯入管理邊界內的相容 HSM。
重要事項
如果您無法再存取原始 HSM 或金鑰內容,請參閱 「我的組織已失去對原始金鑰內容的存取權」。
步驟 2:在現有的金鑰保存庫中將金鑰重新匯入為新版本
您不需要為此移轉建立新的金鑰保存庫。 將相同的金鑰內容從內部部署 HSM 封裝並重新匯入到現有的Azure 金鑰保存庫做為新的金鑰版本。 如需詳細指示,請參閱如何為 Azure 金鑰保存庫 產生及傳輸受 HSM 保護的金鑰。
步驟 3:驗證新金鑰版本是否位於 hsmPlatform 2 上
匯入完成後,請先確認新的金鑰版本會報告 hsmPlatform2 ,然後再更新 Rights Management 服務:
使用 Azure CLI:
az keyvault key show --vault-name <vault-name> --name <key-name> --version <new-key-version> --query "attributes.hsmPlatform" -o tsv
使用 Azure PowerShell:
(Get-AzKeyVaultKey -VaultName "<vault-name>" -Name "<key-name>" -Version "<new-key-version>").Attributes.HsmPlatform
傳回的值必須是 2。 如果不是,請停止並確認您匯入了正確的金鑰內容,且匯入已順利完成。
步驟 4:驗證公開金鑰相符
更新 Rights Management 服務設定之前,請驗證公開金鑰在所有位置都相符:
從 Azure 金鑰保存庫 中的新金鑰版本取得公開金鑰:
使用 Azure CLI:
az keyvault key show --vault-name <vault-name> --name <key-name> --version <new-key-version> --query "key.n" -o tsv使用 Azure PowerShell:
Get-AzKeyVaultKey -VaultName "<vault-name>" -Name "<key-name>" -Version "<new-key-version>" | Format-List Key
檢閱輸出中的 n 值,其代表公開金鑰模數。
從 Rights Management 服務取得公開金鑰:
Connect-AipService
Get-AipServiceKeys | Select-Object KeyIdentifier, PublicKey
與使用 HSM 廠商的工具匯出或顯示公開金鑰的內部部署 HSM 複本進行比較。 如果您無法找到公開金鑰詳細資料,請與您的 HSM 廠商聯繫以尋求協助。 Microsoft 支援服務無法協助進行 HSM 特定作業。
所有三個公開金鑰都必須完全相符。 如果兩者不相符,請確認您從 HSM 匯入的是正確的金鑰。
步驟 5:更新 Azure 版權管理服務以使用新的金鑰版本
執行 Convert-AipServiceKeyToKeyVault 將金鑰 URL 更新為新的金鑰版本:
Connect-AipService
Convert-AipServiceKeyToKeyVault -KeyIdentifier <existing-key-id> -KeyVaultKeyUrl "https://<vault-name>.vault.azure.net/keys/<key-name>/<new-key-version>"
注意事項
如果現有的 BYOK 金鑰與新Azure 金鑰保存庫中的金鑰之間公開金鑰不完全相符,此命令會失敗。 在執行此命令之前,請確定您已完成步驟 4 中的驗證。
我的組織無法存取原始金鑰內容
如果您無法再存取原始內部部署 HSM 或用來建立 BYOK 金鑰的金鑰內容,您必須建立新的金鑰:
請遵循建立和設定金鑰中的步驟來建立新金鑰。
設定存取控制,如授權 Azure Rights Management 服務使用您的金鑰中所述。
將新機碼設定為使用中:
Connect-AipService
Use-AipServiceKeyVaultKey -KeyVaultKeyUrl "https://<vault-name>.vault.azure.net/keys/<key-name>/<key-version>"
Set-AipServiceKeyProperties -KeyIdentifier <new-key-id> -Active $true
使用 Microsoft Purview 支援人員開啟支援案件,討論使用先前金鑰所保護內容的後續步驟。 請移至 Microsoft 365 系統管理中心並開啟服務要求,或連絡您的 Microsoft 支援代表。 如需詳細資訊,請參閱 取得商務用 Microsoft 365 的支援。
警告
如果無法移轉原始金鑰,請勿在建立新金鑰後 移除 現有的 hsmPlatform 1 金鑰。 如果移除先前金鑰,則使用上一個金鑰保護的內容將無法存取。
後續步驟
如果您尚未 啟用 Rights Management 服務,請立即執行此步驟。
如果服務在您設定 BYOK 之前已啟動,使用者會在數週內逐漸從舊金鑰轉換至新金鑰。 在此轉換期間,授權使用者仍可存取使用舊租用戶金鑰加密的文件和檔案。
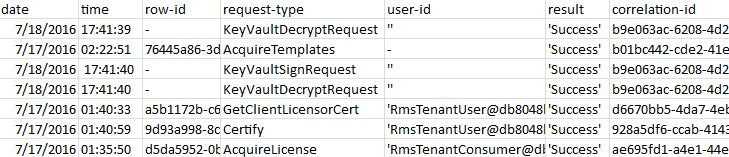
使用 Azure Rights Management 使用情況記錄來查看 Azure Rights Management 服務和您的金鑰所執行的每筆交易。 例如,從 Excel 中顯示的記錄檔中, KeyVaultDecryptRequest 和 KeyVaultSignRequest 要求類型顯示正在使用租用戶金鑰。