إشعار
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تسجيل الدخول أو تغيير الدلائل.
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تغيير الدلائل.
Virtual Machines السرية (CVMs) توفر أمانا وسرية قوية للمستأجرين. توفر CVMs بيئة تنفيذ موثوقة للأجهزة (TEE) المستندة إلى الجهاز الظاهري والتي تستفيد من ميزات الأمان SEV-SNP لرفض وصول برنامج مراقبة الأجهزة الافتراضية وتعليمات البرمجية الأخرى لإدارة المضيف إلى ذاكرة الجهاز الظاهري وحالته، مما يوفر حماية دفاعية متعمقة ضد وصول المشغل. تمكن هذه الميزات تجمعات العقد مع CVMs من استهداف ترحيل أعباء عمل الحاويات الحساسة للغاية إلى AKS دون أي إعادة هيكلة للشيفرة، مع الاستفادة من ميزات AKS. على سبيل المثال، قد تحتاج إلى CVMs إذا كان لديك ما يلي:
- أحمال العمل التي تتعامل مع البيانات الهامة للأمان وبيانات العملاء الحساسة.
- الخدمات المطلوبة لتلبية متطلبات الامتثال المختلفة ، خاصة بالنسبة للعقود الحكومية. بدون حل قابل للتوسع لتأمين البيانات، قد يؤدي ذلك إلى فقدان الاعتماد والعقود.
في هذه المقالة، ستتعلم كيفية إنشاء تجمعات عقدة AKS باستخدام أحجام الأجهزة الظاهرية السرية.
Important
بدءا من 10 ديسمبر 2026، لم يعد خدمة Azure Kubernetes (AKS) يدعم Azure Linux مع OS Guard ل AKS (معاينة). عند هذه النقطة، لم تعد AKS تنتج Azure Linux جديدة مع صور عقدة OS Guard أو توفر تصحيحات أمان، ولم يعد بإمكانك إنشاء تجمعات عقد جديدة مع Azure Linux مع OS Guard. في 10 مارس 2027، تزيل AKS جميع Azure Linux الموجودة مع صور عقدة OS Guard، مما يؤدي إلى فشل عمليات التحجيم والمعالجة (إعادة التوزيع وإعادة التوزيع). لتجنب التعطيل، قم بالترحيل إلى Azure Container Linux (ACL). لمزيد من المعلومات حول هذا الإيقاف، راجع مشكلة GitHub الإيقافوإعلان إيقاف Azure التحديثات. للبقاء على اطلاع بالإعلانات والتحديثات، تابع ملاحظات إصدار AKS.
AKS المدعومة بأحجام الأجهزة الظاهرية السرية
يقدم Azure مجموعة من خيارات بيئة التنفيذ الموثوق بها (TEE) من كل من AMD وIntel. تسمح لك TEEs هذه بإنشاء بيئات الجهاز الظاهري السرية بنسب سعر إلى أداء ممتازة، كل ذلك دون الحاجة إلى أي تغييرات في التعليمات البرمجية. أجهزة Confidential الافتراضية المبنية على Intel TDX غير مدعومة حاليا على AKS.
لمزيد من المعلومات، راجع أحجام الجهاز الظاهري CVM.
ميزات الأمان
توفر CVMs تحسينات الأمان التالية مقارنة بأحجام الجهاز الظاهري (VM) الأخرى:
- عزل قوي قائم على الأجهزة بين الأجهزة الظاهرية وhypervisor ورمز إدارة المضيف.
- نهج التصديق القابلة للتخصيص لضمان امتثال المضيف قبل النشر.
- مفاتيح تشفير الجهاز الظاهري التي يمتلكها النظام الأساسي أو العميل (اختياريا) ويديرها.
- تأمين إصدار المفتاح مع ربط التشفير بين التصديق الناجح للنظام الأساسي ومفاتيح تشفير الجهاز الظاهري.
- مثيل الوحدة النمطية للنظام الأساسي الموثوق به الظاهري (TPM) المخصص للتصديق على المفاتيح والأسرار وحمايتها في الجهاز الظاهري.
- إمكانية التمهيد الآمنة المشابهة للتشغيل الموثوق به لأجهزة Azure الظاهرية
كيف تعمل؟
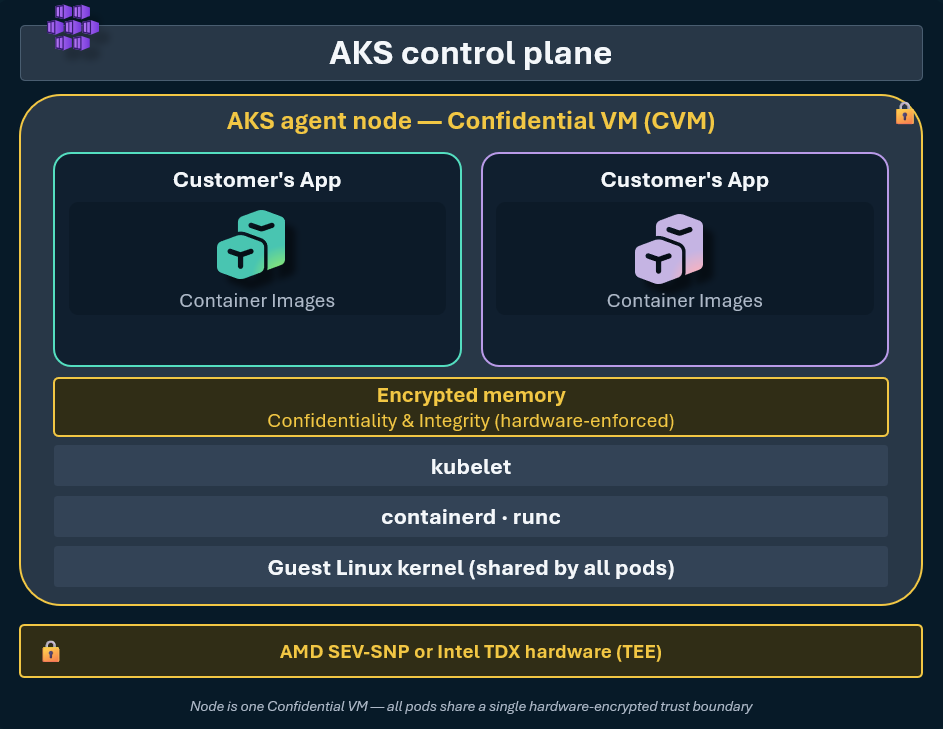
إذا كنت تقوم بتشغيل حمل عمل يتطلب سرية وسلامة محسنة، فيمكنك الاستفادة من تشفير الذاكرة والأمان المحسن دون تغييرات في التعليمات البرمجية في التطبيق الخاص بك. جميع الجراب الموجودة على عقدة CVM الخاصة بك هي جزء من نفس حدود الثقة. تستخدم العقد في مجموعة العقد التي تم إنشاؤها باستخدام CVMs صورة عقدة مخصصة مهيأة خصيصا لوحدات CVM.
إصدارات نظام التشغيل المدعومة
يمكنك إنشاء تجمعات عقدة CVM على أنواع نظام التشغيل Linux (Ubuntu وAzure Linux). ومع ذلك، لا تدعم جميع إصدارات نظام التشغيل تجمعات عقد CVM.
يتضمن هذا الجدول إصدارات نظام التشغيل المدعومة:
| نوع نظام التشغيل | رمز SKU لنِظام التشغيل | دعم CVM | CVM الافتراضي |
|---|---|---|---|
| Linux | Ubuntu |
Supported | Ubuntu 20.04 هو الافتراضي ل Kubernetes الإصدار 1.24-1.34. Ubuntu 24.04 هو الافتراضي لإصدار Kubernetes 1.35-1.38. |
| Linux | Ubuntu2204 |
غير مدعوم | لا يدعم AKS CVM ل Ubuntu 22.04. |
| Linux | Ubuntu2404 |
Supported | يتم دعم CVM في Kubernetes Ubuntu2404 1.32-1.38. |
| Linux | AzureLinux |
مدعوم على Azure Linux 3.0 | Azure Linux 3 هو الافتراضي عند تفعيل CVM لكوبيرنتيز الإصدار 1.28-1.36. |
| Linux | flatcar |
غير مدعوم | لا يدعم Flatcar Container Linux for AKS CVM. |
| Linux | AzureLinuxOSGuard |
غير مدعوم | لا يدعم Azure Linux المزود ب OS Guard for AKS CVM. |
| Linux | AzureContainerLinux | غير مدعوم | لا يدعم Azure Container Linux (ACL) نظام CVM. |
| Windows | جميع وحدات SKUs الخاصة بنظام Windows OS | غير مدعوم | غير متاح |
عند استخدام Ubuntu أو AzureLinux ك osSKU، إذا كان إصدار نظام التشغيل الافتراضي لا يدعم CVMs، يتم تعيين AKS افتراضيا إلى أحدث إصدار مدعوم من CVM من نظام التشغيل.
القيود
تنطبق القيود التالية عند إضافة تجمع عقدة مع CVM إلى AKS:
- لا يمكنك استخدام FIPS أو ARM64 أو Trusted Launch أو Pod sandboxing أو الحاويات السرية أو التوفير التلقائي للعقدة (NAP) مع تجمعات عقد CVM.
- لا يمكنك استخدام CVMs مع مجموعات عقد Windows.
المتطلبات الأساسية
قبل البدء، تأكد من أن لديك ما يلي:
- نظام مجموعة AKS الموجودة.
- يجب أن تكون أحجام CVM متوفرة لاشتراكك في المنطقة التي تم فيها إنشاء نظام المجموعة. يجب أن يكون لديك حصة كافية لإنشاء تجمع عقدة بحجم CVM.
إضافة تجمع عقدة مع CVM إلى نظام مجموعة AKS الخاص بك
أضف تجمع عقدة مع CVM إلى نظام مجموعة AKS الخاص بك باستخدام az aks nodepool add الأمر وقم بتعيين حجم node-vm-sizeالجهاز الظاهري المدعوم.
az aks nodepool add \
    --resource-group myResourceGroup \
    --cluster-name myAKSCluster \
    --name cvmnodepool \
    --node-count 3 \
    --node-vm-size Standard_DC4as_v5
إذا لم تحدد أو osSKUosType، يتم تعيين AKS افتراضيا إلى --os-type Linux و --os-sku Ubuntu.
لإنشاء تجمع عقد CVM يستخدم Azure Linux، قم بتعيين --os-sku AzureLinux.
az aks nodepool add \
    --resource-group myResourceGroup \
    --cluster-name myAKSCluster \
    --name cvmnodepool \
    --node-count 3 \
    --node-vm-size Standard_DC4as_v5 \
    --os-sku AzureLinux
تحقق من أن مجموعة العقد تستخدم CVMs
تحقق من أن تجمع العقدة يستخدم CVMs عن طريق تشغيل
az aks nodepool showالأمر والتحقق من أنvmSizeهوStandard_DC4as_v5.az aks nodepool show \ --resource-group myResourceGroup \ --cluster-name myAKSCluster \ --name cvmnodepool \ --query 'vmSize'يوضح إخراج المثال التالي أن تجمع العقدة يستخدم CVMs:
"Standard_DC4as_v5"تحقق من أن تجمع العقدة يستخدم صورة CVM عن طريق تشغيل
az aks nodepool showالأمر .az aks nodepool show \ --resource-group myResourceGroup \ --cluster-name myAKSCluster \ --name cvmnodepool \ --query 'nodeImageVersion'يظهر إخراج المثال التالي تجمع العقدة يستخدم صورة Ubuntu 20.04 CVM. يعتمد إنشاء نظام التشغيل وإصدار الصورة على إصدار Kubernetes وSKU لنظام التشغيل لتجمع العقدة.
"AKSUbuntu-2404gen2CVMcontainerd-202608.06.1"
إزالة مجموعة عقد تحتوي على CVMs من عنقود AKS
قم بإزالة مجموعة العقد التي تحتوي على CVMs من عنقود AKS باستخدام az aks nodepool delete الأمر.
az aks nodepool delete \
    --resource-group myResourceGroup \
    --cluster-name myAKSCluster \
    --name cvmnodepool
المحتوى ذو الصلة
في هذا المقال، تعلمت كيفية إضافة تجمع عقد باستخدام CVMs إلى مجموعة AKS.
- لمزيد من المعلومات حول وحدات التحكم في الوراثة، راجع دعم تجمعات عقد الآلات الافتراضية السرية على AKS.
- لترحيل تجمع عقدة موجود إلى حجم VM CVM، يمكنك تغيير حجم تجمع العقدة الخاص بك.
- إذا كنت مهتما بتفعيل التشغيل الموثوق على مجموعات العقد الخاصة بك، راجع Trusted Launch على AKS.