إشعار
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تسجيل الدخول أو تغيير الدلائل.
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تغيير الدلائل.
اليوم، يمكنك نشر أحمال العمل الهامة الخاصة بك بشكل آمن خلف Application Gateway، والحصول على مرونة ميزات موازنة تحميل الطبقة 7. الوصول إلى أحمال العمل الخلفية ممكن بطريقتين:
- عنوان IP العام - يمكن الوصول إلى أحمال العمل الخاصة بك عبر الإنترنت.
- عنوان IP الخاص - يمكن الوصول إلى أحمال العمل الخاصة بك بشكل خاص عبر شبكتك الظاهرية / الشبكات المتصلة
يسمح لك الارتباط الخاص لبوابة التطبيق بتوصيل أحمال العمل عبر اتصال خاص يمتد عبر الشبكات الظاهرية والاشتراكات. عند التكوين، يتم وضع نقطة نهاية خاصة في الشبكة الفرعية لشبكة ظاهرية محددة، ما يوفر عنوان IP خاصا للعملاء الذين يتطلعون إلى الاتصال بالبوابة. للحصول على قائمة بخدمات PaaS الأخرى التي تدعم وظيفة Private Link، راجع ما هو Azure Private Link.
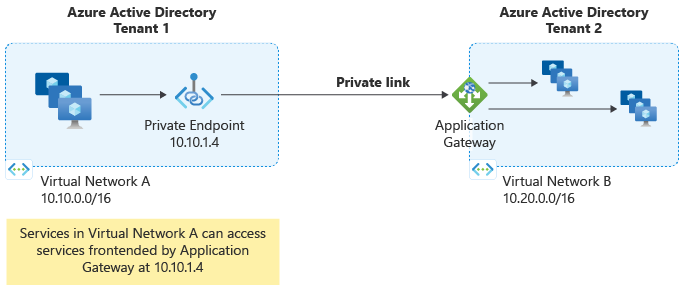
الميزات والإمكانات
يسمح لك Private Link بتوسيع الاتصال الخاص ب Application Gateway عبر نقطة نهاية خاصة في السيناريوهات التالية:
- VNet في نفس المنطقة أو منطقة مختلفة من بوابة التطبيق
- VNet في نفس الاشتراك أو اشتراك مختلف من Application Gateway
- VNet في نفس الاشتراك أو اشتراك مختلف ومستأجر Microsoft Entra نفسه أو مختلف من بوابة التطبيق
يمكنك أيضا اختيار حظر الوصول العام الوارد (الإنترنت) إلى بوابة التطبيق والسماح بالوصول فقط عبر نقاط النهاية الخاصة. لا يزال من الضروري السماح لحركة مرور الإدارة الواردة ببوابة التطبيق. لمزيد من المعلومات، راجع تكوين البنية الأساسية لبوابة التطبيق
يتم دعم جميع الميزات التي تدعمها بوابة التطبيق عند الوصول إليها من خلال نقطة نهاية خاصة، بما في ذلك دعم AGIC.
ملحوظة
تكوين Private Link لبوابة التطبيقات له مهلة توقف في الخمول تبلغ حوالي 5 دقائق (300 ثانية). لمنع إنهاء الاتصالات بسبب عدم النشاط، يجب على التطبيقات التي تتصل ببوابة التطبيقات عبر نقاط نهاية خاصة استخدام فترات TCP التي تقل عن 300 ثانية. إذا لم يتمكن العميل من بدء تطبيق TCP keepalives، قدم تذكرة دعم لطلب تمكين السلوك المطلوب على Application Gateway.
تحديد حركة المرور من نقطة نهاية خاصة
ملحوظة
عندما تصل حركة المرور إلى بوابة التطبيق عبر نقطة نهاية خاصة، يحافظ Private Link على عنوان IP المصدر ومنفذ المصدر الخاص بالعميل. سجلات الوصول إلى بوابة التطبيق تسجل هذه القيم في clientIP حقول و clientPort . بالنسبة لطلبات HTTP وHTTPS، يعكس الإدخال الذي تضيفه بوابة التطبيق إلى الرأس X-Forwarded-For نفس القيم في IP:port التنسيق. إذا أرسل وكيل آخر الطلب إلى نقطة النهاية الخاصة، تحدد هذه القيم ذلك الوكيل كعميل مباشر.
يمكن للشبكات الافتراضية للمستهلكين استخدام مساحات عناوين IP متداخلة، لذا قد لا يحدد عنوان IP العميل وحده المستهلك الأصلي. يقوم Azure Private Link بتعيين ، linkIdentifierويسمى LINKIDأيضا ، لكل اتصال نقطة نهاية خاصة. بالنسبة لطلبات HTTP وHTTPS، يكشف Application Gateway عن المعرف العشري في المواقع التالية:
| Location | الاسم | الوصف |
|---|---|---|
| تم تحويل الطلب إلى الخلفية | X-Azure-PrivateEndpoint-ID |
تضيف بوابة التطبيق هذا الرأس قبل إعادة توجيه الطلب. قيمته هي معرف رابط نقطة النهاية الخاص العشري، على سبيل المثال، 123456. |
| سجل الوصول إلى بوابة التطبيق | LinkId |
يحتوي على نفس معرف الرابط العشري كقيمة نصية. لمزيد من المعلومات، راجع فئة سجل الوصول. |
على سبيل المثال، يتلقى الواجهة الخلفية الرأس التالي لطلب وصل عبر نقطة نهاية خاصة:
X-Azure-PrivateEndpoint-ID: 123456
ملحوظة
على الرغم من اسمه، X-Azure-PrivateEndpoint-ID إلا أنه لا يحتوي على معرف مورد Azure الخاص بالنقطة النهائية الخاصة. يحتوي على القيمة العشرية لخاصية اتصال linkIdentifier نقطة النهاية الخاصة.
X-Azure-PrivateEndpoint-ID يطبق رأس HTTP على حركة مرور HTTP وHTTPS في الطبقة 7. لا تضاف إلى حركة مرور بروكسي TCP/TLS في الطبقة الرابعة.
قارن أي من القيمتين مع linkIdentifier خاصية الاتصال الخاص بالنقطة النهائية في Azure Resource Manager. تتيح لك هذه المقارنة ربط طلبات الخلفية وسجلات سجل الوصول باتصال نقطة نهاية خاصة محددة لقرارات التدقيق أو التحكم في الوصول.
تقوم بوابة التطبيق بملء خاصية الرأس وسجل الوصول فقط للطلبات المستلمة عبر نقطة نهاية خاصة. بالنسبة للطلبات المرسلة مباشرة إلى عنوان IP الواجهة الأمامية العامة أو الخاصة ببوابة التطبيق، لا يتم ملء X-Azure-PrivateEndpoint-ID بوابة التطبيق أو LinkId. ينطبق هذا السلوك عندما يكون تكوين Private Link مرتبطا إما بواجهة أمامية لبوابة التطبيقات العامة أو الخاصة.
لتعريف Azure Private Link وعلاقته LINKID ب linkIdentifier، انظر الحصول على معلومات الاتصال باستخدام TCP Proxy v2.
مكونات Private Link
مطلوب أربعة مكونات لتنفيذ Private Link مع Application Gateway:
تكوين الارتباط الخاص لبوابة التطبيق
يمكن إقران تكوين الارتباط الخاص بعنوان IP للواجهة الأمامية لبوابة التطبيق، والذي يتم استخدامه بعد ذلك لإنشاء اتصال باستخدام نقطة نهاية خاصة. إذا لم يكن هناك اقتران بعنوان IP للواجهة الأمامية لبوابة التطبيق، فلن يتم تمكين ميزة الارتباط الخاص.
عنوان IP للواجهة الأمامية لبوابة التطبيق
عنوان IP العام أو الخاص حيث يجب إقران تكوين الارتباط الخاص لبوابة التطبيق لتمكين قدرات الارتباط الخاص.
نقطة نهاية خاصة
مورد شبكة Azure الذي يخصص عنوان IP خاصا في مساحة عنوان VNet. يتم استخدامه للاتصال ب Application Gateway عبر عنوان IP الخاص المشابه للعديد من خدمات Azure الأخرى التي توفر الوصول إلى الارتباط الخاص؛ على سبيل المثال، التخزين وKeyVault.
اتصال نقطة النهاية الخاصة
تم إنشاء اتصال على Application Gateway بواسطة نقاط النهاية الخاصة. يمكنك الموافقة التلقائية على الاتصالات أو الموافقة عليها يدويا أو رفضها لمنح الوصول أو رفضه.
التسعير
| المكون | مزود الخدمة/الرابط الخاص (مالك مورد بوابة التطبيق) | نقطة نهاية للمستهلك/الخاص |
|---|---|---|
| خدمة الروابط الخاصة | لا توجد تهم | غير قابل للتطبيق |
| نقطة نهاية خاصة | غير قابل للتطبيق | تم الترويج حسب الرابط الخاص |
| معالجة البيانات (ثنائية الاتجاه) | لا توجد تهم | تم الترويج حسب الرابط الخاص |
| نقل البيانات | تم الترويج حسب عرض النطاق الترددي | تم الترويج حسب عرض النطاق الترددي |
القيود
- يجب استخدام إصدار واجهة برمجة التطبيقات 2020-03-01 أو أحدث لتكوين تكوينات Private Link.
- أسلوب تخصيص IP الثابت في كائن تكوين الارتباط الخاص غير مدعوم.
- لا يمكن أن تكون الشبكة الفرعية المستخدمة ل PrivateLinkConfiguration نفس الشبكة الفرعية لبوابة التطبيق.
- لا يعرض تكوين الارتباط الخاص لبوابة التطبيق خاصية "الاسم المستعار" ويجب الرجوع إليه عبر URI المورد.
- لا يؤدي إنشاء نقطة النهاية الخاصة إلى إنشاء سجل أو منطقة *.privatelink DNS. يجب إدخال جميع سجلات DNS في المناطق الموجودة المستخدمة لبوابة التطبيق.
- تكوين Private Link لبوابة التطبيقات له مهلة توقف في الخمول تبلغ حوالي 5 دقائق (300 ثانية). لمنع إنهاء الاتصالات بسبب عدم النشاط، يجب على التطبيقات التي تتصل ببوابة التطبيقات عبر نقاط نهاية خاصة استخدام فترات TCP التي لا تقل عن 300 ثانية. إذا لم يتمكن العميل من بدء تطبيق TCP keepalives، قدم تذكرة دعم لطلب تمكين السلوك المطلوب على Application Gateway.