إشعار
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تسجيل الدخول أو تغيير الدلائل.
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تغيير الدلائل.
يوفر Microsoft Defender for Cloud، كمنصة حماية تطبيقات سحابية أصلية (CNAPP)، رؤية وأمانا وإدارة وضعية لأحمال العمل بدون خوادم عبر بيئات السحابة المتعددة. يمتد التغطية ليشمل Azure Web Apps و دالات Azure وخدمات أمازون ويب لامبدا (AWS).
تكتشف الحماية بدون خادم تلقائيا وتقوم بجرد وظائف Web Apps ودالات Azure وAWS Lambda في بيئتك. بعد الاكتشاف، يحدد Defender for Cloud التكوينات الخاطئة، الثغرات، والاعتماديات غير الآمنة. ثم يوفر إرشادات المعالجة وتقييما مستمرا للوضعية لمساعدة المؤسسات على تقليل المخاطر في البنى الديناميكية بدون خوادم.
تعرف على المزيد حول توفر السحابة لهذه الميزة.
متطلبات الحماية بدون خادم وتوفر
ملاحظة
ابتداء من 18 أغسطس، سيتم إزالة التوصيات القديمة. قد يؤثر هذا التغيير على درجتك الآمنة إذا كانت التوصيات موجودة في اشتراكاتك. للحفاظ على تغطية الخادم لاشتراكاتك، تأكد من تفعيل الحماية بدون خادم وفقا للخطوات المذكورة أدناه (يتم تطبيق الفوترة).
الحماية بدون خادم متاحة كجزء من خطة إدارة وضعية أمن السحابة
لتفعيل الحماية بدون خادم، يجب عليك تفعيل خطة إدارة وضع الأمان السحابي في Defender على اشتراكك وتفعيل تفعيل مكون الحماية بدون خادم في تلك الخطة.
حاليا، تختلف الميزات المتاحة حسب البوابة. يوضح الجدول التالي الميزات المتاحة في كل بوابة:
| الميزة | مدخل Defender for Cloud | مدخل Defender |
|---|---|---|
| الانضمام من خلال خطة إدارة وضع الأمان السحابي في Defender | 
|

|
| مراجعة توصيات سوء التكوين |
|
|
| بناء الاستعلامات باستخدام مستكشف أمان السحابة |
|
|
| استكشف أعباء العمل في Cloud Inventory |
|
|
| التحقيق في مسارات الهجوم |
|
|
| تقييم الثغرات الأمنية | - |
|
لعرض التوفر، راجع دعم السحابة.
انظر القيود الخاصة بالموارد التي لا تخدم الخادم.
فوائد الحماية بدون خادم
توسع Defender for Cloud قدراتها في CSPM لتشمل أحمال العمل بدون خوادم من خلال توفير رؤية مستمرة وتقييم المخاطر مع الميزات التالية:
- الاكتشاف التلقائي للموارد: يكتشف جميع الموارد بدون خادم (دالات Azure، Web Apps، AWS Lambda) ويدرجها في جرد موحد.
- تقييم الوضعية المستمر: يقيم التكوينات بحثا عن مخاطر مثل نقاط النهاية العامة، ضعف المصادقة، ونقص التشفير.
-
اكتشاف سوء التكوين: يبرز المخاطر في:
- التحكم في الوصول: يقيد تعرض الشبكة ويفرض المصادقة.
- الهوية والأصوات: يساعد في منع الحركة الجانبية، وسحب البيانات، وإساءة استخدام الامتيازات.
- سلامة الكود: تساعد في الحماية من التغييرات غير المصرح بها في الكود، مثل مخاطر تجاوز توقيع الشيفرة في AWS Lambda.
- تقييم الثغرات: يقوم بمسح حزم الوظائف للبحث عن تبعيات ضعيفة ويوفر إرشادات للمعالجة.
- تحليل مسار الهجوم: يرسم سلاسل الهجوم المحتملة التي تتطلب موارد بدون خادم حتى تتمكن من إعطاء الأولوية للمشاكل عالية الخطورة.
يستخدم Defender for Cloud هذه الميزات لمساعدة المؤسسات على تأمين أحمال العمل بدون خادم في بيئات سحابية ديناميكية.
بعيدا عن هذه الفوائد الأساسية، يتماشى الأمن بدون خادم في Defender for Cloud مع رؤية CNAPP الأوسع لتأمين التطبيقات طوال دورة حياتها.
الحماية بدون خادم مدمجة أيضا في بوابة Defender. يوفر هذا التكامل رؤية لاكتشاف سوء التكوين، وتحليل مسار الهجوم، وتقييم الثغرات في واجهة واحدة.
اطلع على توصيات أمان الحماية بدون خادم.
كيف تعمل الحماية بدون خادم
تعمل الحماية بدون خادم في Defender for Cloud من خلال مزيج من الاكتشاف الآلي، والمراقبة المستمرة، وتقييم المخاطر. عند تفعيل خطة إدارة وضع الأمان السحابي في Defender وتفعيل مكون الحماية بدون خادم، يقوم Defender for Cloud بمسح بيئة السحابة الخاصة بك لتحديد جميع الموارد بدون خادم، بما في ذلك Azure Web Apps و دالات Azure ووظائف AWS Lambda.
بعد اكتشاف Defender for Cloud للموارد، فإنه يراقب باستمرار تكويناتها وبيئات التشغيل الخاصة بها. يقوم بتقييم هذه الموارد مقابل مجموعة من أفضل الممارسات الأمنية ومعايير الامتثال لتحديد التكوينات الخاطئة، والثغرات، والتبعيات غير الآمنة. عندما يكتشف Defender for Cloud خطرا، ينشئ توصيات أمنية مع خطوات معالجة مفصلة لمساعدتك في معالجة المشكلات.
تمكين الحماية بدون خادم لبيئتك
استخدم الخطوات التالية لتمكين الحماية بدون خادم لكل بيئة. تحتاج إلى الأذونات المناسبة لتغيير إعدادات إدارة وضع الأمان السحابي في Defender.
Azure
قم بتسجيل الدخول إلى بوابة Azure.
انتقل إلى >Environment.
اختر اشتراك Azure الذي تريد تفعيل الحماية بدون خادم.
اختر إدارة وضع الأمان السحابي في Defender وفعل خيار الحماية بدون خادم.
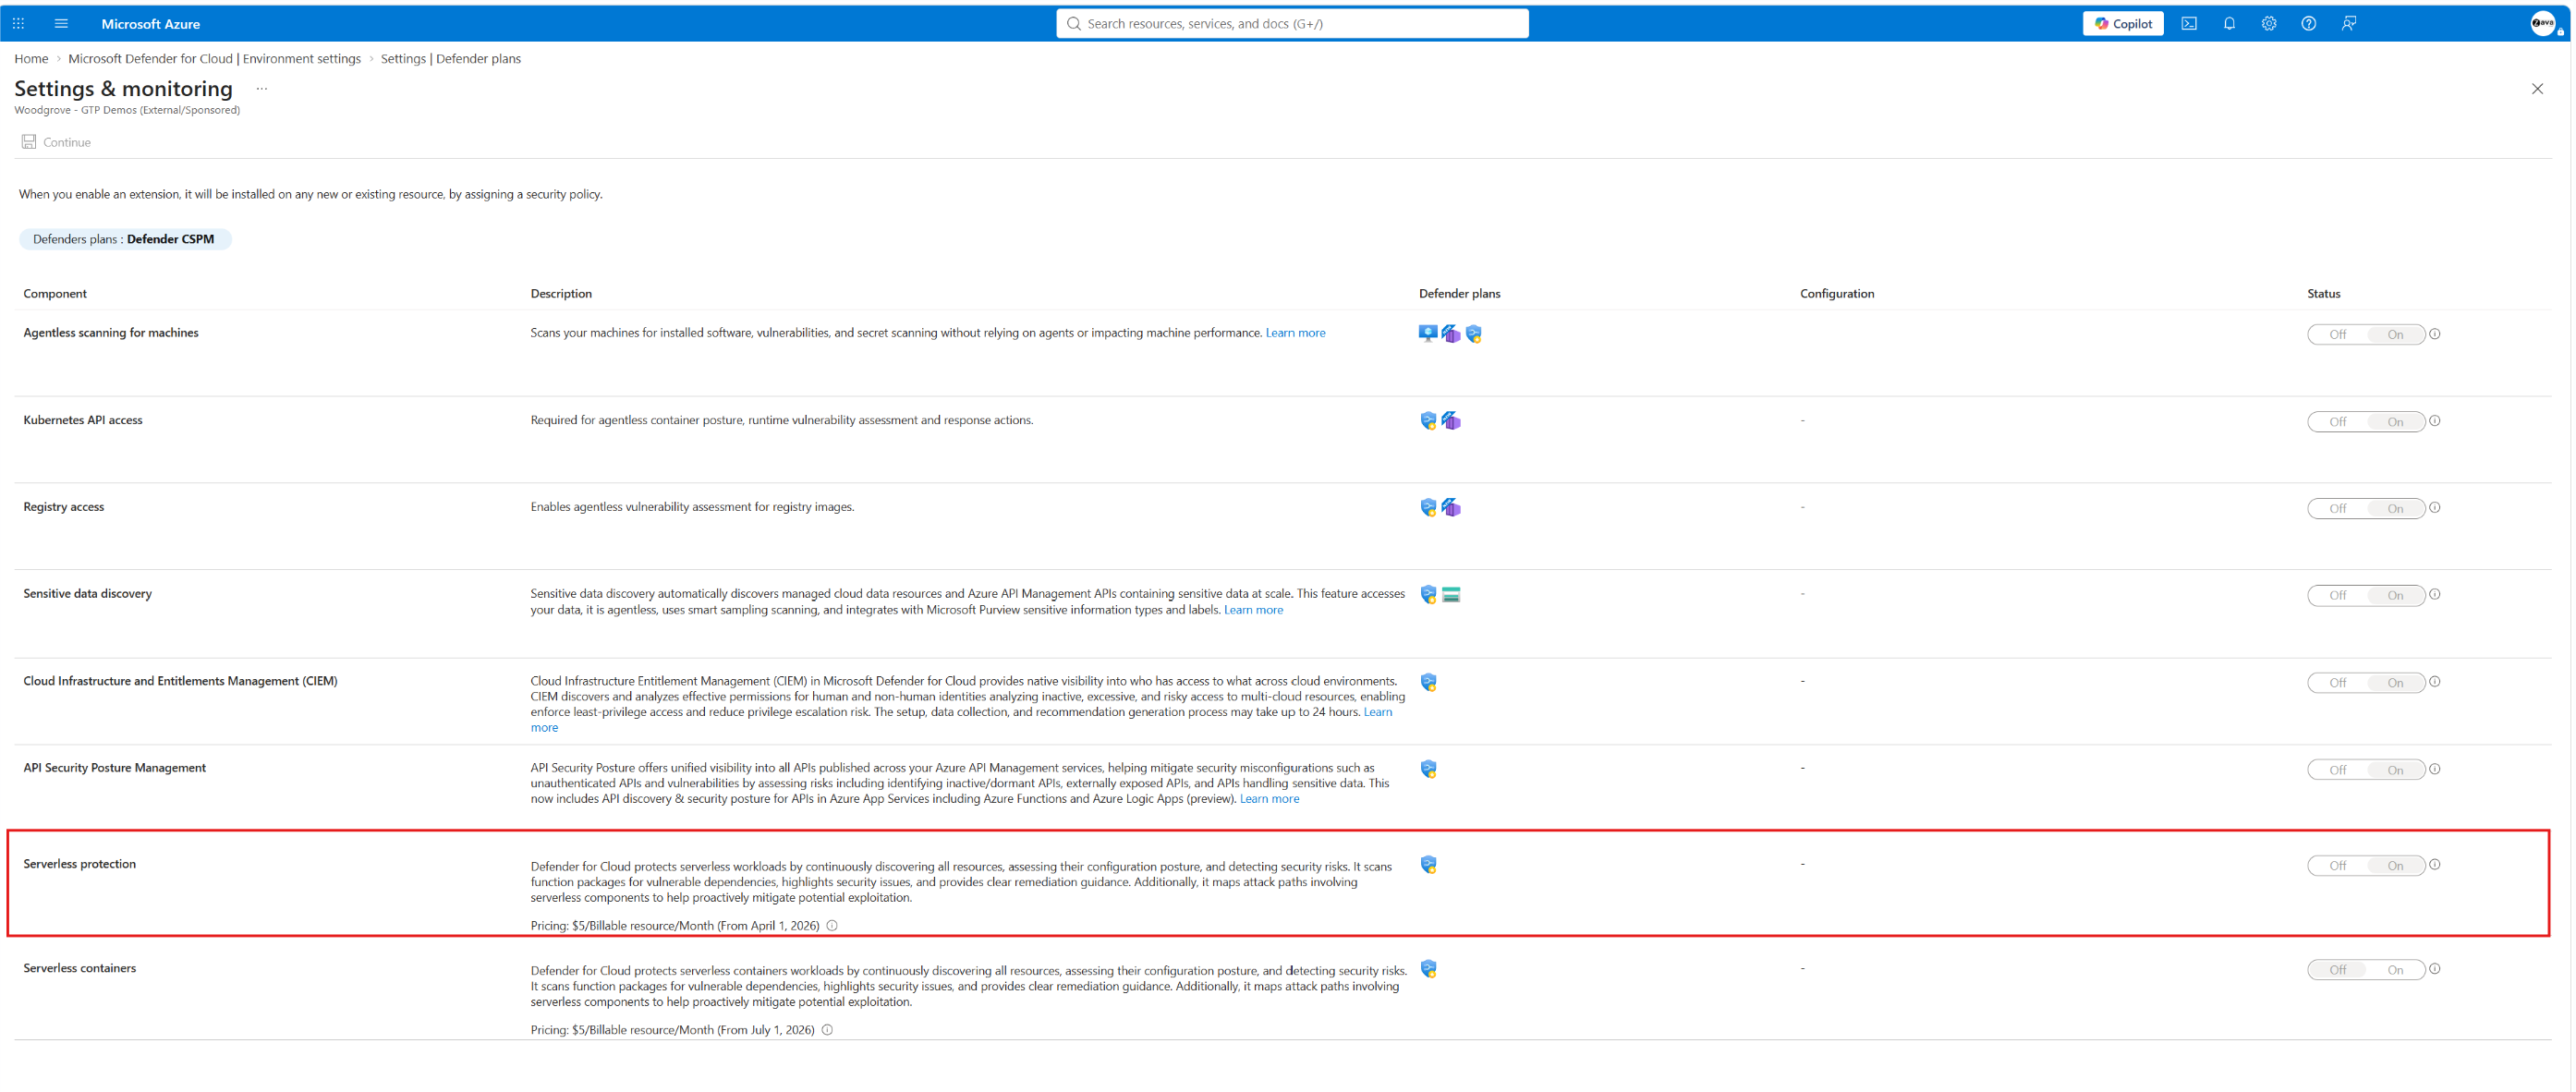
حدد حفظ وإغلاق.
كرر هذه الخطوات لكل اشتراك في Azure يتطلب تغطية بدون خادم.
AWS
قم بتسجيل الدخول إلى بوابة Azure.
انتقل إلى >Environment.
اختر حساب AWS المتصل حيث تريد تفعيل الحماية بدون خادم.
اختر إدارة وضع الأمان السحابي في Defender وفعل خيار الحماية بدون خادم.
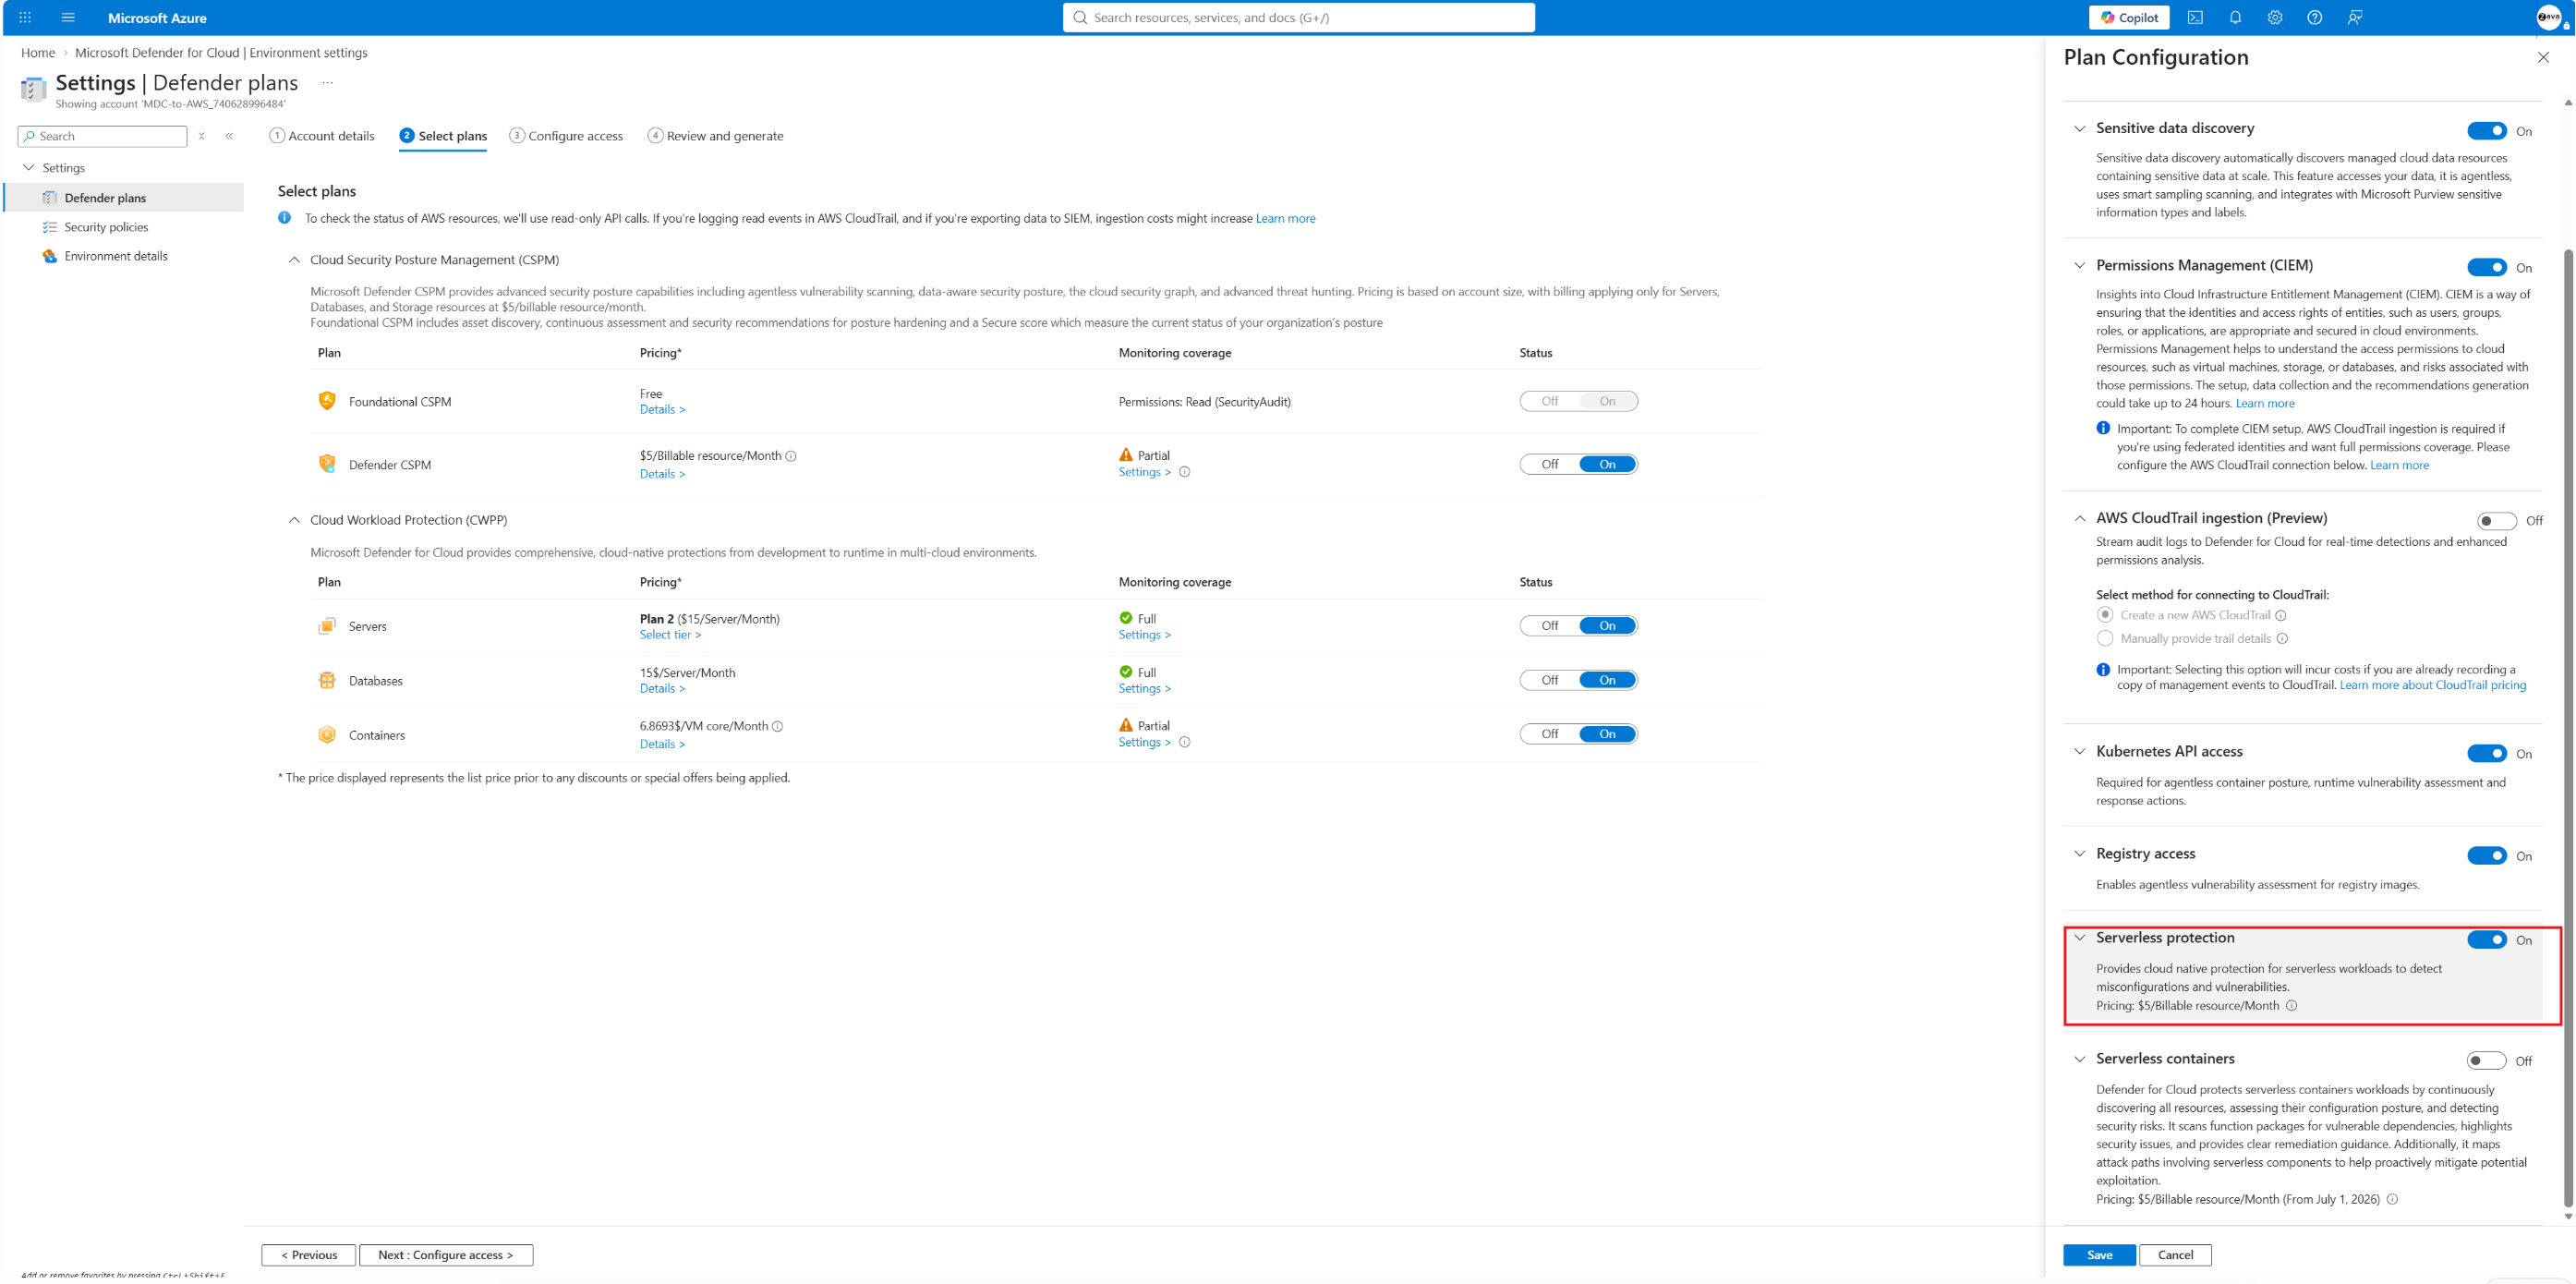
حدد حفظ وإغلاق.
كرر هذه الخطوات لكل حساب AWS متصل يتطلب تغطية بدون خادم.
Inventory
يوفر Defender for Cloud مخزونا موحدا لجميع الموارد المكتشفة بدون خوادم، بحيث يمكنك عرضها وإدارتها بسهولة. تتضمن صفحة الجرد تفاصيل مثل أسماء الموارد، الأنواع، المواقع، ونتائج الأمان المرتبطة بها. ببساطة قم بتصفية النتائج بناء على نوع المورد للتركيز على Web Apps أو دالات Azure أو AWS Lambda functions.
صفحة 
بعد تصفية النتائج، اختر موردا لعرض تفاصيل وضعه الأمني، بما في ذلك توصيات الأمان النشطة ومستويات شدتها.

يمكنك أيضا مراجعة توصيات الأمان المرتبطة بكل مورد لإعطاء الأولوية للمعالجة بناء على تحديد شدة الوضع.
تعلم كيفية معالجة توصيات الأمان.
مستكشف أمان السحابة
يوفر مستكشف أمان السحابة من Defender for Cloud قدرات متقدمة في التصفية والاستعلام حتى تتمكن من تحليل وضع الأمان لمواردك بدون خوادم. يمكنك إنشاء استفسارات مخصصة لتحديد الأخطاء أو الثغرات المحددة عبر أحمال العمل التي لا تخدم الخوادم.

تعلم كيفية بناء الاستعلامات باستخدام Cloud Security Explorer.
القيود
الموارد التي لا تعمل بدون خادم والتي لا تكون مؤهلة لتقييم الثغرات تشمل:
- تطبيقات Web Apps والوظائف التي لا تملك حالة تشغيل للتشغيل.
- تطبيقات Web Apps والوظائف التي يتم تعطيل الوصول إلى الشبكة العامة.
- تطبيقات Web Apps وتطبيقات الوظائف بالقيم النوعية التالية:
app,migrationfunctionapp,botappapp,linux,aspiredashboardapp,container,xenonapp,botappapp,linux,Kubernetesapp,functionapp,windowsfunctionapp,linux,container,Kubernetesapp,linux,container,Kubernetesapp,xenonfunctionapp,linux,Kubernetesapp,functionapp