إشعار
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تسجيل الدخول أو تغيير الدلائل.
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تغيير الدلائل.
في هذا الدليل، تتعلم كيفية ربط مساحة العمل Azure Managed Grafana بمصدر بيانات باستخدام نقطة نهاية خاصة مدارة. تقوم بإنشاء نقاط نهاية خاصة مدارة ل Azure Managed Grafana في شبكة افتراضية مدارة تستخدمها الخدمة. يقومون بإنشاء ارتباطات خاصة من تلك الشبكة إلى مصادر بيانات Azure. يقوم Azure Managed Grafana بإعداد نقاط النهاية الخاصة هذه وإدارتها نيابة عنك.
يمكنك إنشاء نقاط نهاية خاصة مدارة من Azure Managed Grafana للوصول إلى:
- خدمات Azure المدارة الأخرى، على سبيل المثال، نطاق الارتباط الخاص ل Azure Monitor أو مساحة عمل Azure Monitor
- مصادر البيانات المستضافة ذاتيا الخاصة بك، على سبيل المثال، الاتصال ب Prometheus المستضاف ذاتيا خلف خدمة ارتباط خاص
عند استخدام نقاط النهاية الخاصة المدارة، تنتقل نسبة استخدام الشبكة بين Azure Managed Grafana ومصادر البيانات الخاصة بها فقط عبر شبكة Microsoft الأساسية بدلا من الإنترنت. تستخدم نقطة النهاية الخاصة المدارة عنوان IP خاصا من الشبكة الظاهرية المدارة لجلب مساحة عمل Azure Managed Grafana بشكل فعال إلى تلك الشبكة. توفر نقاط النهاية الخاصة المدارة حماية ضد تسريب البيانات. يتم تعيين كل نقطة نهاية خاصة مدارة إلى مورد معين في Azure وليس الخدمة بأكملها. يمكنك تقييد الاتصال بالموارد المعتمدة من قبل مؤسستك فقط.
Prerequisites
لاتباع الإجراءات الواردة في هذا الدليل، يجب أن يكون لديك:
- حساب Azure مع اشتراك نشط. أنشئ حساباً مجاناً.
- مساحة عمل Azure Managed Grafana في المستوى القياسي. إذا لم يكن لديك مثيل حتى الآن، فبادر بإنشاء مثيل جديد.
مصادر البيانات المدعومة
تعمل نقاط النهاية الخاصة المدارة مع خدمات Azure التي تدعم الارتباط الخاص. باستخدامها، يمكنك توصيل مساحة عمل Azure Managed Grafana بمخازن بيانات Azure التالية عبر الاتصال الخاص:
- Azure Cosmos DB for MongoDB (معماريات RU و vCore)
- قاعدة بيانات Azure Cosmos لـ PostgreSQL
- Azure Data Explorer (Kusto) (Kusto)
- نطاق الارتباط الخاص ل Azure Monitor (على سبيل المثال، مساحة عمل Log Analytics)
- مساحة عمل Azure Monitor، للخدمة المدارة ل Prometheus
- مثيل Azure SQL المُدار
- Azure SQL Server
- Azure Databricks
- خدمات الارتباطات الخاصة
- قاعدة بيانات Azure لـ PostgreSQL خوادم مرنة
عند إنشاء نقطة نهاية خاصة مدارة في مساحة عمل Azure Managed Grafana، يتم إنشاء اتصال نقطة نهاية خاصة في حالة معلقة . يبدأ هذا الإجراء سير عمل الموافقة. مالك مورد الارتباط الخاص مسؤول عن الموافقة على الاتصال الجديد أو رفضه. إذا وافق المالك على الاتصال، فيتم تأسيس الارتباط الخاص. وإلا، لم يتم إعداد الارتباط الخاص.
تعرض Azure Managed Grafana حالة الاتصال الحالية. يمكن استخدام نقطة نهاية خاصة مدارة فقط في حالة معتمدة لإرسال نسبة استخدام الشبكة إلى مورد الارتباط الخاص المتصل بنقطة النهاية الخاصة المدارة.
نقاط النهاية الخاصة المدارة مجانية. يمكن أن تكون هناك رسوم مقترنة باستخدام الارتباط الخاص على مصدر بيانات. لمزيد من المعلومات، راجع تفاصيل التسعير لمصدر بياناتك.
Note
إذا قمت بتشغيل مصدر بيانات خاص في نظام مجموعة خدمة Azure Kubernetes (AKS)، إذا تم تعيين الخدمة externalTrafficPolicy إلى محلي، فإن خدمة Azure Private Link Service تحتاج إلى استخدام شبكة فرعية مختلفة عن الشبكة الفرعية ل Pod. إذا كانت نفس الشبكة الفرعية مطلوبة، يجب أن تستخدم الخدمة نظام المجموعة externalTrafficPolicy. راجع موفر السحابة Azure.
إنشاء نقطة نهاية خاصة مدارة لمساحة عمل Azure Monitor
يمكنك إنشاء نقطة نهاية خاصة مدارة في مساحة عمل Azure Managed Grafana للاتصال بمصدر بيانات مدعوم باستخدام ارتباط خاص.
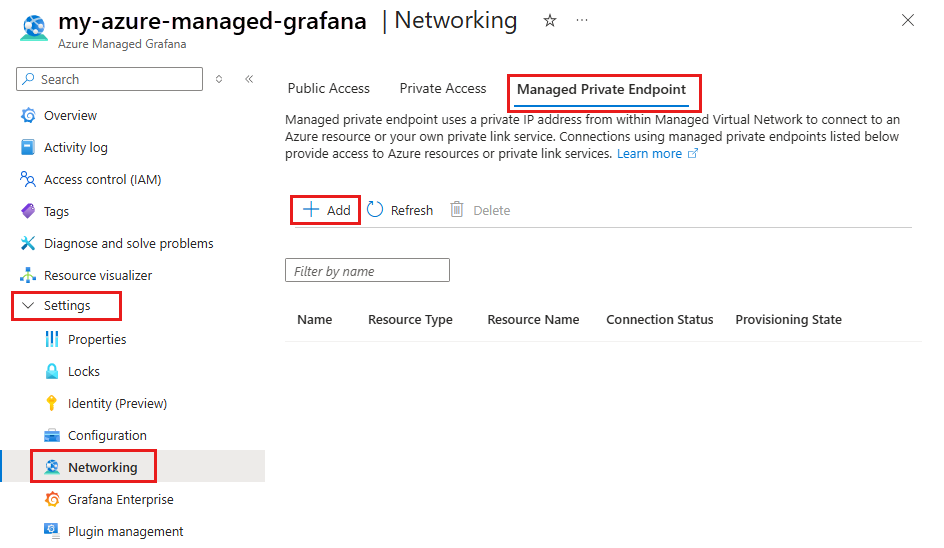
في مدخل Microsoft Azure، انتقل إلى مساحة عمل Grafana ثم حدد إعدادات>الشبكات.
حدد نقطة النهاية الخاصة المدارة، ثم حدد إضافة.
في صفحة نقطة النهاية الخاصة المدارة الجديدة ، أدخل المعلومات المطلوبة للمورد الذي تريد الاتصال به.
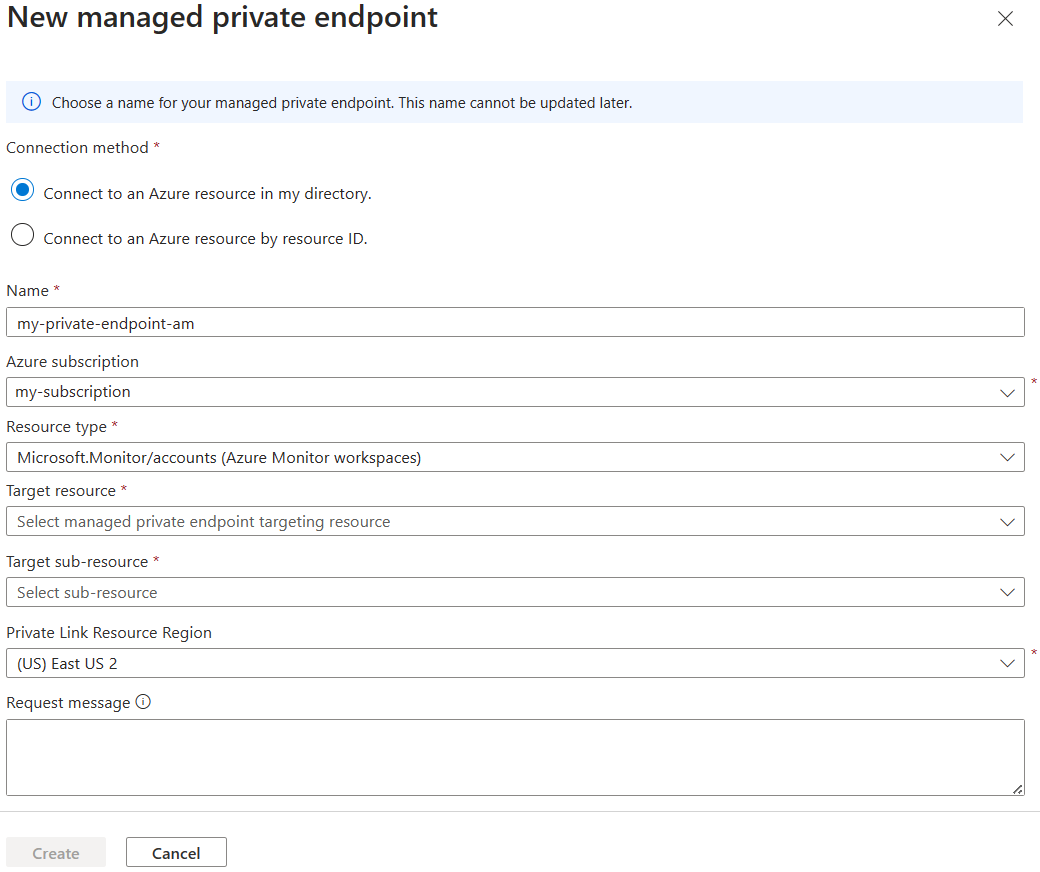
حدد نوع مورد Azure، على سبيل المثال، Microsoft.Monitor/accounts for Azure Monitor Managed Service for Prometheus.
حدد إنشاء لإضافة مورد نقطة النهاية الخاصة المدارة.
اتصل بمالك مساحة Azure Monitor المستهدفة للموافقة على طلب الاتصال.
Note
بعد الموافقة على اتصال نقطة النهاية الخاصة الجديدة، تتدفق جميع حركة مرور الشبكة بين مساحة عمل Azure Managed Grafana ومصدر البيانات المحدد فقط من خلال شبكة Azure الأساسية.
إنشاء نقطة نهاية خاصة مدارة لخدمة Azure Private Link
إذا كان لديك مصدر بيانات داخلي بشبكتك الظاهرية، يمكنك توصيل Azure Managed Grafana به. تتضمن الأمثلة خادم InfluxDB مستضافا على جهاز ظاهري Azure وخادم Loki مستضاف داخل نظام مجموعة AKS.
تحتاج أولا إلى إضافة وصول ارتباط خاص إلى هذا المورد باستخدام خدمة Azure Private Link. تعتمد الخطوات الدقيقة لإعداد ارتباط خاص على نوع مورد Azure. راجع وثائق خدمة الاستضافة. على سبيل المثال، يصف تكامل خدمة Azure Private Link كيفية إنشاء خدمة ارتباط خاصة في Azure Kubernetes Service عن طريق تحديد كائن خدمة kubernetes.
بعد إعداد خدمة الارتباط الخاص، يمكنك إنشاء نقطة نهاية خاصة مدارة في مساحة عمل Grafana التي تتصل بالارتباط الخاص الجديد.
في مدخل Microsoft Azure، انتقل إلى مورد Grafana الخاص بك ثم حدد إعدادات>الشبكات.
حدد نقطة النهاية الخاصة المدارة، ثم حدد إضافة.
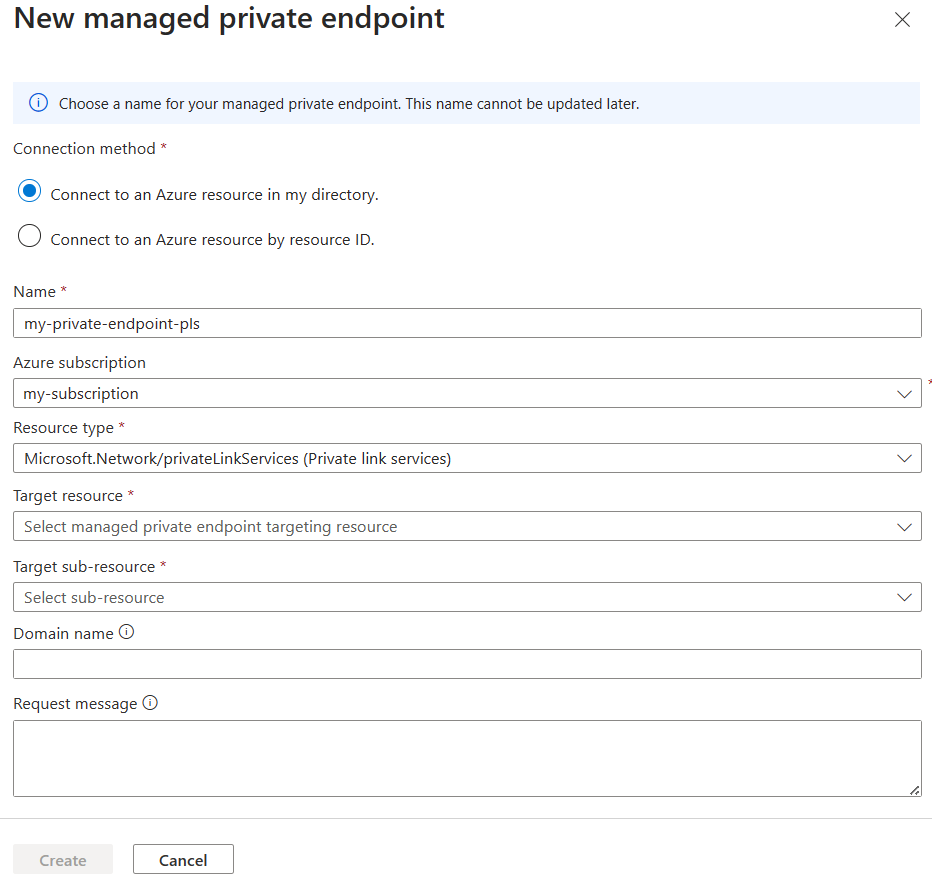
في جزء نقطة النهاية الخاصة المدارة الجديدة، املأ المعلومات المطلوبة للمورد للاتصال به.
Tip
حقل اسم المجال اختياري. إذا قمت بتحديد اسم مجال، يضمن Azure Managed Grafana حل اسم المجال هذا إلى IP الخاص بنقطة النهاية الخاصة المدارة داخل الشبكة المدارة لخدمة Grafana هذه. يمكنك استخدام اسم المجال هذا في تكوين عنوان URL لمصدر بيانات Grafana بدلا من عنوان IP الخاص. يجب استخدام اسم المجال إذا قمت بتمكين TLS أو إشارة اسم الخادم (SNI) لمخزن البيانات المستضاف ذاتيا.
حدد إنشاء لإضافة مورد نقطة النهاية الخاصة المدارة.
تواصل مع مالك خدمة الربط الخاص المستهدف للموافقة على طلب الاتصال.
بعد الموافقة على طلب الاتصال، حدد تحديث للتأكد من أن حالة الاتصال معتمدة وعرض عنوان IP الخاص.
Note
لا يمكنك تخطي خطوة التحديث . يؤدي التحديث إلى تشغيل عملية مزامنة شبكة بواسطة Azure Managed Grafana. بعد الموافقة على اتصال نقطة النهاية الخاصة المدارة الجديدة، تتدفق جميع نسبة استخدام الشبكة بين مساحة عمل Azure Managed Grafana ومصدر البيانات المحدد فقط من خلال شبكة Azure الأساسية.
الخطوة التالية
في هذا الدليل الإرشادي، تعلمت كيفية تكوين الوصول الخاص بين مساحة عمل Azure Managed Grafana ومصدر بيانات.
لمعرفة كيفية إعداد وصول خاص من المستخدمين إلى مساحة عمل Azure Managed Grafana، راجع: