إشعار
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تسجيل الدخول أو تغيير الدلائل.
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تغيير الدلائل.
كل وكيل لديه هوية مدارة (UAMI) معينة من قبل المستخدم يتم إنشاؤها تلقائيا بجانبه. يستخدم وكيلك هذا UAMI للمصادقة والتفاعل مع موارد Azure الخاصة بك. يعمل نيابة عنك دون الحاجة لإدارة الأسرار أو الاعتمادات.
مستويات الأذونات
أثناء إنشاء الوكيل، تختار مستوى الإذن الذي يحدد أي أدوار RBAC يتم تعيينها ل UAMI في مجموعات الموارد التي تختارها.
| المستوى | ما الذي يمنحه | مناسب لـ |
|---|---|---|
| قارئ | أدوار المراقبة الأساسية + أدوار القارئ الخاصة بنوع المورد | تشخيصات للقراءة فقط. الوكيل يطلب الرفع المؤقت (عبر OBO) عندما يحتاج إلى اتخاذ إجراء. |
| مميزة | أدوار المراقبة الأساسية + أدوار المساهمين حسب نوع الموارد | الوصول التشغيلي الكامل. يمكن للوكيل اتخاذ الإجراءات المعتمدة مباشرة. |
الأدوار المعدة مسبقا (دائما معينة)
بغض النظر عن المستوى الذي تختاره، يتم تعيين الأدوار التالية دائما.
| الدور | النطاق | ما الذي يسمح به |
|---|---|---|
| قارئ | مجموعة الموارد | اطلع على الموارد والعقارات |
| Log Analytics القارئ | مجموعة الموارد | سجلات الاستعلام ومساحات العمل |
| قارئ المراقبة | مجموعة الموارد | مقاييس الوصول وبيانات المراقبة |
| مساهم المراقبة | الاشتراك | قم بتأكيد وإغلاق تنبيهات Azure Monitor وتحديث إعدادات المراقبة |
إشعار
قم بتعيين دور المساهم المراقب على مستوى الاشتراك أثناء إنشاء الوكيل حتى يتمكن وكيلك من إدارة دورة حياة تنبيهات Azure Monitor (تأكيد، إغلاق) مباشرة من الصندوق.
إذا اخترت Privileged، يحصل الوكيل على أدوار مساهمين إضافية بناء على أنواع الموارد التي يكتشفها في مجموعات الموارد المدارة لديك (على سبيل المثال، Container App Contributor إذا كانت مجموعة الموارد تحتوي على موارد Azure Container Apps).
الحالة الافتراضية
إذا لم تقم بتعيين مجموعات الموارد عند إنشاء وكيل، فإن الهوية المدارة لا تملك أي أذونات. يجب أن تمنح الوكيل صلاحية الوصول بشكل صريح للقيام بأي شيء.
منح الوصول إلى الموارد
قم بتعيين مجموعات الموارد لوكيلك، ثم امنح أدوار RBAC للهوية المدارة.
# Grant Reader access to a resource group (view resources, query logs)
az role assignment create \
  --assignee <AGENT_MANAGED_IDENTITY_ID> \
  --role Reader \
  --scope /subscriptions/<SUBSCRIPTION_ID>/resourceGroups/<RESOURCE_GROUP_NAME>

# Grant Reader access to entire subscription (for broader visibility)
az role assignment create \
  --assignee <AGENT_MANAGED_IDENTITY_ID> \
  --role Reader \
  --scope /subscriptions/<SUBSCRIPTION_ID>

# Grant Contributor access to a resource group (modify resources)
az role assignment create \
  --assignee <AGENT_MANAGED_IDENTITY_ID> \
  --role Contributor \
  --scope /subscriptions/<SUBSCRIPTION_ID>/resourceGroups/<RESOURCE_GROUP_NAME>
نصيحة
للوصول للقراءة فقط عبر مجموعات موارد متعددة، قم بتعيين Reader على مستوى الاشتراك بدلا من مجموعة موارد على أخرى. للوصول إلى الكتابة، قم بتعيين أدوار محددة على مستوى مجموعة الموارد. للعثور على معرف الهوية المدارة لوكيلك، اذهب إلى بوابة الوكيل (الإعدادات>Azure>الإعدادات اذهب إلى الهوية). يمكنك أيضا العثور عليه مباشرة في بوابة Azure من خلال الرجوع إلى مورد تطبيق الحاوية، واختيار الهوية، ونسخ معرف الكائن (المعرف الرئيسي).
تعديل الأذونات
يمكنك تعديل صلاحيات UAMI في أي وقت عن طريق تحديث إعدادات IAM في مجموعات الموارد المدارة.
- امنح المزيد من الوصول: أضف تعيينات الأدوار في إعدادات IAM لمجموعة الموارد.
- أضف مجموعة موارد: إضافة مجموعة موارد إلى نطاق الوكيل يؤدي تلقائيا إلى تعيين أدوار UAMI له.
- إزالة مجموعة موارد: إزالة مجموعة موارد تلغي كل الوصول إليها.
إشعار
لا يمكنك إزالة الأذونات الفردية، فقط مجموعات الموارد كاملة.
تدفق الإذن
عندما يحتاج وكيلك لتنفيذ إجراء ما، فإنه يتبع تدفق إذن محدد.
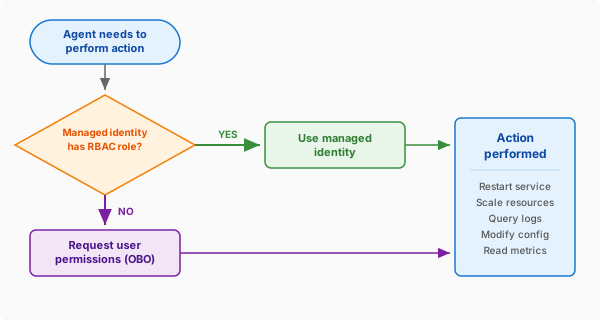
ينطبق هذا التدفق على كل ما يقوم به الوكيل بما في ذلك الدردشة التفاعلية، وخيوط الحوادث، والتشغيلات المجدولة، والعمليات الذاتية.
نيابة عن (OBO)
عندما تفتقر الهوية المدارة إلى صلاحيات لإجراء ما، يمكن للوكيل استخدام أمناتك مؤقتا من خلال تدفق التشغيل. هذه الحالة شائعة بشكل خاص إذا اخترت مستوى إذن القارئ . الوكيل لديه وصول للقراءة لكنه يحتاج إلى بيانات اعتمادك لاتخاذ إجراءات كتابة.
التحذير
فقط المستخدمون الذين يحملون دور مسؤول وكيل SRE يمكنهم تفويض طلبات OBO. لا يمكن للمستخدمين العاديين تقديم تفويض OBO. لا يمكن لحسابات مايكروسوفت الشخصية تفويض OBO بغض النظر عن الدور. فقط حسابات العمل أو الجامعة (Microsoft Entra ID) تدعم تبادل الرموز نيابة عنها. لمزيد من المعلومات، راجع أدوار المستخدمين والصلاحيات.
مثال
تطلب من الوكيل توسيع تطبيق الحاوية، لكن الهوية المدارة لا تملك أذونات كتابة.
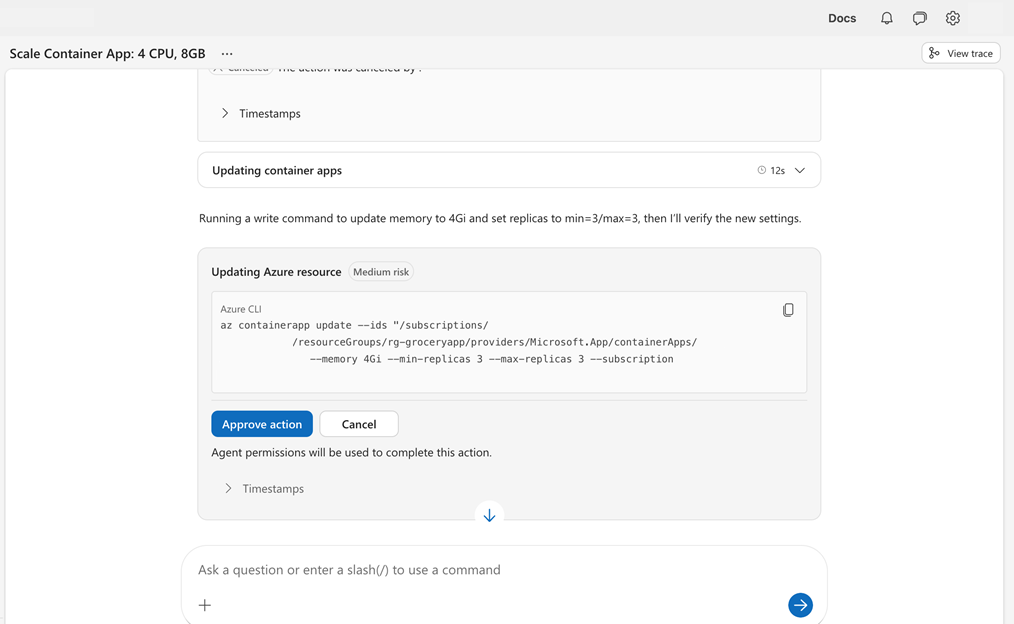
يطلب منك الوكيل التفويض باستخدام بيانات اعتمادك لإتمام الإجراء. لا يتم الاحتفاظ بأذوناتك، بل يعود الوكيل لاستخدام هويته المدارة بعد انتهاء العملية.
عندما تستخدم OBO
| السيناريو | ماذا يحدث |
|---|---|
| يجب على وكيل مستوى القارئ أن يتصرف | الوكيل لديه صلاحيات القارئ لكن المستخدم يطلب منه إعادة تشغيل الخدمة. يطلب الوكيل تفويض المسؤول. |
| الاستجابة الذاتية للحوادث | يتم تفعيل الوكيل للمعالجة، لكن الهوية المدارة تحتوي فقط على القارئ. يطلب الوكيل تفويض المسؤول. |
| التشغيل المميز لمرة واحدة | جلسات تفاعلية حيث يمتلك المسؤول أذونات لا يمتلكها الوكيل. |
| مستخدم الحساب الشخصي | تفويض OBO غير متوفر. يجب على المسؤول الذي لديه حساب عمل أو مدرسة أن يفوض ذلك بدلا من ذلك. |
المحتويات ذات الصلة
| مورد | لماذا يهم |
|---|---|
| أدوار المستخدم وأذوناته | ما الذي يمكن للمستخدمين فعله مع الوكيل |
| أوضاع التشغيل | كيف يتعامل الوكيل مع الموافقات |
| إجراءات وكيل التدقيق | تدقيق ما فعله الوكيل باستخدام صلاحياته |