إشعار
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تسجيل الدخول أو تغيير الدلائل.
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تغيير الدلائل.
توفر Azure Virtual WAN للمستخدم القدرة على تضمين معلومات الارتباط في موقع VPN، ما يتيح السيناريوهات التي يمكن فيها لحل جهاز VPN/SD-WAN برمجة النهج الخاصة بالفرع لتوجيه نسبة استخدام الشبكة عبر ارتباطات مختلفة إلى Azure. يسمى هذا تحديد مسار Azure.
بناء الأنظمة
لفهم كيفية عمل تحديد مسار Azure، دعنا نستخدم مثال موقع شبكة WAN الظاهرية الخاصة واتصال من موقع إلى موقع.
يمثل موقع VPN جهاز SD-WAN/VPN المحلي بمعلومات مثل IP العام ونموذج الجهاز والاسم وما إلى ذلك. قد يحتوي موقع VPN المحلي الفعلي على ارتباطات ISP متعددة يمكن تضمينها أيضا في معلومات موقع شبكة WAN الظاهرية الخاصة. يسمح لك هذا بعرض معلومات الارتباط في Azure.
ينتهي اتصال IPsec من موقع إلى موقع يأتي إلى شبكة ظاهرية خاصة WAN على مثيلات بوابة VPN داخل مركز ظاهري. يمثل الاتصال من موقع إلى موقع الاتصال بين موقع VPN وبوابة Azure VPN. وهو يتكون من اتصال ارتباط واحد أو أكثر. يتكون كل اتصال ارتباط من نفقين مع إنهاء كل نفق على مثيل فريد من بوابة Azure Virtual WAN VPN. يمكن إعداد ما يصل إلى أربعة اتصالات ارتباط في الاتصال من موقع إلى موقع، ما يجعل من الممكن الحصول على ما يصل إلى ثمانية أنفاق داخل اتصال من موقع إلى موقع. يدعم Azure ما يصل إلى 2000 نفق ينتهي داخل بوابة VPN ظاهرية WAN واحدة.
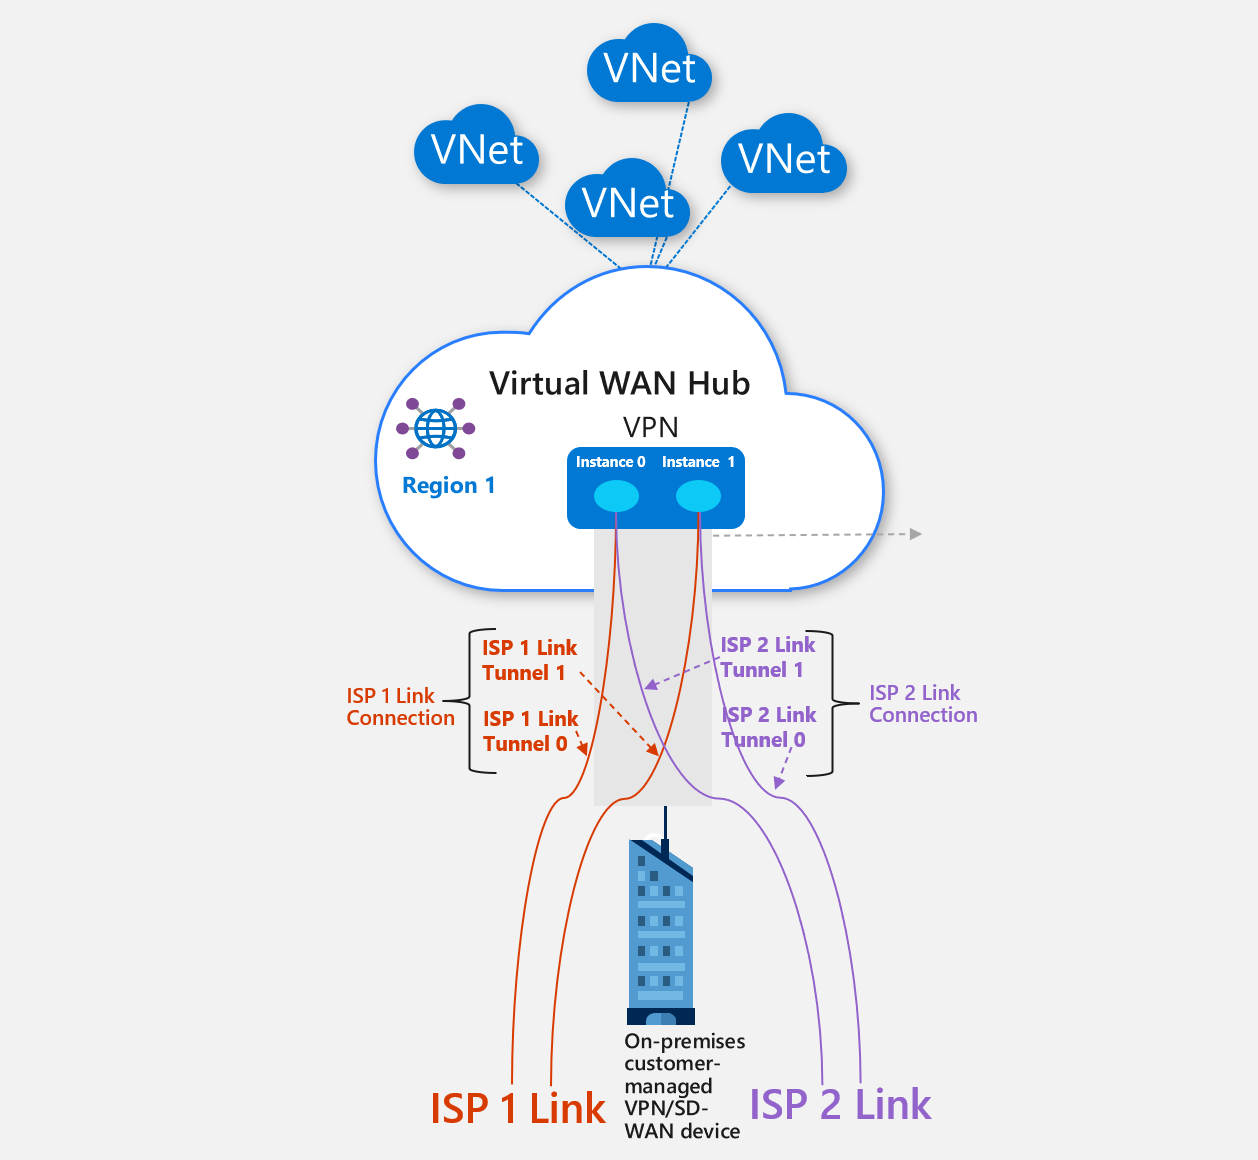
يظهر هذا الشكل ارتباطات متعددة في موقع يتصل بشبكة Azure Virtual WAN. في هذا المخطط:
هناك ارتباطان لـ ISP في الفرع المحلي (جهاز VPN/SD-WAN). يتوافق كل ارتباط ISP مع اتصال ارتباط.
افترض أن جهاز VPN/SD-WAN المحلي الخاص بمدير العملاء يدعم IKEv1 أو IKEv2 IPsec.
يتكون كل اتصال Azure Virtual WAN من موقع إلى موقع من اتصالات الارتباط داخل نفسه. يدعم الاتصال ما يصل إلى أربعة اتصالات ارتباط. يفرض Azure رسوم وحدة اتصال لاتصال Virtual WAN. لا توجد رسوم لاتصالات الارتباط.
كل اتصال ارتباط، بدوره، يتكون من نفقين IPsec يمكن أن ينتهيا على مثيلين مختلفين من بوابة WAN VPN ظاهرية. يتم إعداد البوابات كبوابات نشطة-نشطة للمرونة. كل اتصال ارتباط مطلوب للحصول على عنوان IP فريد وIP نظير BGP. في الرسم التخطيطي، يمكن إنهاء النفق 0 على المثيل 0، ويمكن إنهاء النفق 1 على المثيل 1.
يمكن للأجهزة الفرعية التي توفر تحديد المسار تمكين النهج المناسب في حل إدارة الفرع لتوجيه نسبة استخدام الشبكة عبر ارتباطات متعددة إلى Azure. على سبيل المثال، يمكن استخدام ارتباط ISP 1 لنسبة استخدام الشبكة ذات الأولوية الأعلى ويمكن استخدام ارتباط ISP 2 كنسخة احتياطية.
من المهم ملاحظة أن Virtual HUB VPN يستخدم ECMP (توجيه متعدد المسارات بتكلفة متساوية) عبر جميع الأنفاق المنتهية.
الخطوات التالية
راجع الأسئلة المتداولة حول Azure.