إشعار
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تسجيل الدخول أو تغيير الدلائل.
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تغيير الدلائل.
استخدم الاستثناءات لمنع Microsoft Defender لنقطة النهاية على macOS من مسح الملفات والمجلدات والعمليات وامتدادات الملفات الموثوقة. تنطبق الاستثناءات على المسح عند الطلب، والحماية في الوقت الحقيقي (RTP)، ومراقبة السلوك (BM)، مع الحفاظ على رؤية اكتشاف واستجابة نقطة النهاية (EDR).
تنطبق استثناءات مضادات الفيروسات فقط على قدرات مكافحة الفيروسات، وليس على EDR. الملفات المستبعدة من مسح مضادات الفيروسات قد تؤدي إلى تنبيهات EDR واكتشافات أخرى.
يمكن أن تساعد الاستثناءات في تجنب الاكتشافات الخاطئة أو التخفيف من مشاكل الأداء التي تسببها Defender for Endpoint على macOS. لتحديد العملية أو المسار أو الامتداد الذي يجب استبعاده، استخدم إحصائيات الحماية في الوقت الحقيقي.
تحذير
يؤدي تحديد الاستثناءات إلى خفض الحماية التي يوفرها Defender لنقطة النهاية على macOS. قيم المخاطر قبل إضافة استثناء، واستبعد فقط الملفات التي تشعر بالثقة بأنها ليست خبيثة.
هام
إذا كنت ترغب في تشغيل حلول أمان متعددة جنبا إلى جنب، فشاهد اعتبارات الأداء والتكوين والدعم.
ربما تكون قد قمت بالفعل بتكوين استثناءات الأمان المتبادل للأجهزة التي تم إلحاقها Microsoft Defender لنقطة النهاية. إذا كنت لا تزال بحاجة إلى تعيين استثناءات متبادلة لتجنب التعارضات، فشاهد إضافة Microsoft Defender لنقطة النهاية إلى قائمة الاستبعاد للحل الحالي.
أنواع الاستبعاد المدعومة
يدعم Defender for Endpoint على macOS أنواع الاستثناءات التالية:
امتداد الملف: جميع الملفات التي تحمل الامتداد المحدد في أي مكان على الجهاز.
-
مثال:
.test
-
مثال:
الملف: ملف محدد يعرف بمساره الكامل.
-
أمثلة:
/var/log/test.log/var/log/*.log/var/log/install.?.log
-
أمثلة:
المجلد: جميع الملفات في المجلد المحدد، بشكل متكرر.
-
أمثلة:
/var/log//var/*/
-
أمثلة:
العملية: عملية محددة، تعرف بالمسار الكامل أو اسم الملف، وجميع الملفات التي تفتحها العملية. نوصي باستخدام المسار الكامل.
-
أمثلة:
/bin/catcatc?t
-
أمثلة:
هام
يجب أن تكون مسارات الاستبعاد روابط صلبة، وليست روابط رمزية. للتحقق مما إذا كان المسار رابطا رمزيا، قم بتشغيل file <path-name>.
بطاقات وايلد كارد مدعومة لاستثناءات الملفات والمجلدات والعمليات
يمكنك استخدام أنماط البطاقات البرية التالية عند تحديد استثناءات الملفات والمجلدات والعمليات:
النجمة (
*): تطابق أي عدد من الشخصيات، بما في ذلك بدون حروف. إذا لم تستخدم هذه البطاقة البرية في نهاية المسار، فإنها تستبدل مجلد واحد فقط.- عندما تظهر بطاقة
*غير متوقعة في نهاية المسار، تطابق جميع الملفات والمجلدات الفرعية تحت الاسم الأم للبطاقة البرية. -
أمثلة:
-
/var/*/tmp:-
يتضمن: الملفات في
/var/abc/tmpو/var/def/tmpومجلداتها الفرعية. -
لا يشمل:
/var/abc/logأو/var/def/log.
-
يتضمن: الملفات في
-
/var/*/:-
يشمل: الملفات في
/varومجلداته الفرعية.
-
يشمل: الملفات في
-
- عندما تظهر بطاقة
علامة الاستفهام (
?): تطابق أي شخصية واحدة.-
مثال:
file?.log-
يشمل:
file1.logوfile2.log. -
لا يشمل:
file123.log.
-
يشمل:
-
مثال:
ملاحظة
يحاول Defender لنقطة النهاية على macOS حل الارتباطات الثابتة عند تقييم الاستثناءات. لا تعمل دقة الارتباط الثابت عندما يحتوي الاستبعاد على أحرف بدل أو يكون الملف الهدف (على Data وحدة التخزين) غير موجود.
أفضل الممارسات لإضافة استثناءات مضادات الفيروسات
استخدم الممارسات التالية للحد من تأثير استبعادات مضادات الفيروسات على الأمان:
- سجل تفاصيل المقدم، والتاريخ، والطلب، والسبب، والاستبعاد في موقع مركزي لا يمكن الوصول إليه إلا لمسؤولي الأمن.
- حدد تاريخ انتهاء لكل استثناء. قد يتطلب الاستثناء عدم وجود تاريخ انتهاء إذا أكد البائع المستقل أن التطبيق لا يمكن تعديله لمنع الكشف الخاطئ أو استخدام المعالج المرتفع.
- لا تنسخ الاستثناءات تلقائيا من منتج مضاد للبرمجيات الخبيثة. قد لا تنطبق الاستثناءات على Defender for Endpoint على macOS.
- بالنسبة لملف تطبيق معروف لا يتغير كثيرا، فكر في مؤشر السماح بالتجزئة بدلا من استبعاد مضاد الفيروسات.
- إذا كان من الضروري استبعاد مضاد الفيروسات، اجعله محددا قدر الإمكان. تجنب الاستثناءات الواسعة للمجلدات وامتداد الملف عندما يفي الملف أو مسار العملية الكامل بالمتطلب.
تكوين الاستثناءات
استخدم إحدى الطرق التالية لتكوين الاستثناءات.
تكوين الاستثناءات باستخدام ملف تعريف التكوين
استخدم Microsoft Intune أو Jamf Pro أو أي حل آخر لإدارة الأجهزة المحمولة لنشر ملف تعريف إعدادات يحتوي على الاستثناءات. للحصول على مفاتيح التفضيلات، القيم المدعومة، وأمثلة ملفات تعريف التكوين، انظر تعيين تفضيلات Microsoft Defender لنقطة النهاية على macOS.
تكوين الاستثناءات باستخدام Defender لإدارة إعدادات أمان نقطة النهاية
ملاحظة
قبل أن تبدأ، راجع متطلبات إدارة إعدادات الأمان في Defender for Endpoint.
يمكنك استخدام مركز إدارة Microsoft Intune أو بوابة Microsoft Defender لإدارة الاستثناءات كسياسات أمان لنقاط النهاية وتعيين السياسات لمجموعات Microsoft Entra. إذا كنت تستخدم إدارة إعدادات الأمان لأول مرة، أكمل الخطوات التالية:
الخطوة 1: تفعيل إدارة إعدادات الأمان لنظام macOS
في صفحة نطاق التنفيذ في بوابة Microsoft Defender على https://security.microsoft.com/securitysettings/endpoints/configuration_management، في قسم تمكين إدارة التكوين، اختر أجهزة macOS، ثم اختر إحدى القيم التالية:
- اختر على الأجهزة الموسومة لاختبار إدارة إعدادات الأمان مع الأجهزة المحددة. أضف العلامة
MDE-Managementإلى كل جهاز اختبار. للتعليمات وطرق الوسم الأخرى، انظر إنشاء وإدارة علامات الأجهزة. - اختر جميع الأجهزة لتسجيل جميع أجهزة macOS المؤهلة.
معظم الأجهزة تسجل وتطبق السياسات المعينة خلال بضع دقائق، رغم أن بعض الأجهزة قد تستغرق حتى 24 ساعة.
الخطوة 2: إنشاء مجموعة أجهزة Microsoft Entra
أنشئ مجموعة أجهزة ديناميكية ل Microsoft Entra بناء على نوع نظام التشغيل macOS. العضوية الديناميكية تضيف تلقائيا أجهزة مطابقة، لذا لا تحتاج إلى الحفاظ على عضوية المجموعة يدويا. لمزيد من المعلومات، راجع إنشاء مجموعات Microsoft Entra لإدارة إعدادات الأمان.
الخطوة 3: إنشاء سياسة استثناءات macOS
للحصول على تعليمات مفصلة، راجع إنشاء سياسة أمان لنقطة النهاية (يفتح الرابط في تبويب جديد).
عند إنشاء السياسة في تبويب سياسات macOS في صفحة سياسات أمان نقطة النهاية في بوابة Defender على https://security.microsoft.com/policy-inventory?osPlatform=Mac، استخدم هذه الإعدادات المحددة:
- اختر المنصة: اختر macOS.
- اختر القالب: اختر استثناءات Microsoft Defender Antivirus.
في معالج إنشاء السياسات، استخدم هذه الإعدادات:
- تبويب إعدادات الإعدادات:
- في قسم محرك مكافحة الفيروسات ، اختر
 إضافة.
- بالنسبة للنوع، اختر المسار أو امتداد الملف أو اسم الملف.
- لإعدادات إضافية، اختر تكوين مثيل، ثم أضف الاستثناء.
- في قسم محرك مكافحة الفيروسات ، اختر
- تبويب التعيينات: تنطبق قيود مجموعات التعيين على الأجهزة التي تدار عبر إدارة إعدادات الأمان في Defender for Endpoint. للحصول على التفاصيل، راجع خطوة الواجبات.
تكوين الاستثناءات من Defender لتطبيق نقطة النهاية
إذا كان المسؤول يسمح بالاستثناءات التي يحددها المستخدم، استخدم الخطوات التالية لإضافة استثناء مباشرة في تطبيق Defender for Endpoint:
افتح تطبيق Defender for Endpoint.
في إعدادات الإدارة، اختر إضافة أو إزالة الاستثناء....
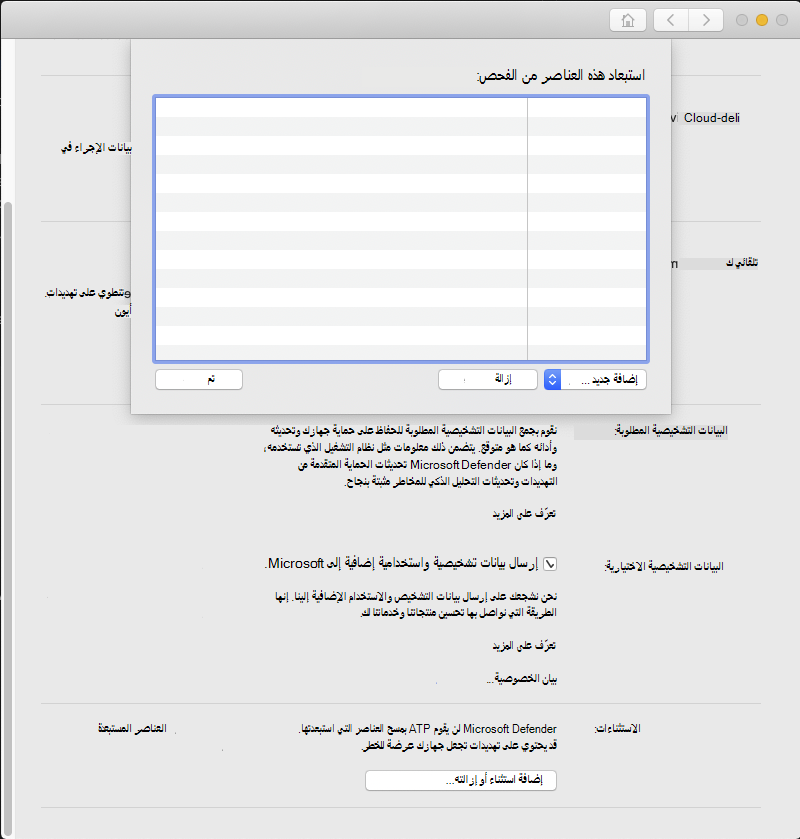
اختر نوع الاستثناء، ثم اتبع التعليمات.

يمكن للمسؤولين استخدام التفضيل exclusionsMergePolicy للسماح أو منع الاستثناءات المعرفة من قبل المستخدم. لمزيد من المعلومات، راجع سياسة دمج الاستبعاد.
تكوين الاستثناءات باستخدام سطر الأوامر
إذا كان المسؤول يسمح بالاستثناءات التي يحددها المستخدم، يمكنك إدارة الاستثناءات من الطرفية. لعرض الأوامر الفرعية والخيارات المتاحة، قم بتشغيل mdatp exclusion الأمر:
mdatp exclusion
بناء جملة الأوامر
تلخص صياغة النحو التالي أوامر الاستبعاد الفرعية المتاحة، الخيارات، والقيم:
mdatp exclusion {extension {add|remove} --name <extension> | file {add|remove} --path <file-path> | folder {add|remove} --path <folder-path> | process {add|remove} {--path <process-path> | --name <process-name>} | list}
عندما تحتوي قيمة الاستبعاد على بطاقة غير متوقعة، قم بتضمين القيمة بعلامات اقتباس مزدوجة. هذا النحو يمنع الشل من توسيع الورقة البرية قبل mdatp معالجتها.
إضافة أو إزالة استثناءات امتداد الملف
الأوامر التالية تضيف وتزال استثناء .txt امتداد الملف:
mdatp exclusion extension add --name .txt

mdatp exclusion extension remove --name .txt
إضافة أو إزالة استثناءات الملفات
الأوامر التالية تضيف وتزال استثناء ملف:
mdatp exclusion file add --path /var/log/dummy.log

mdatp exclusion file remove --path /var/log/dummy.log
إضافة أو إزالة استثناءات المجلدات
الأوامر التالية تضيف وتزال استثناء للمجلد:
mdatp exclusion folder add --path /var/log/

mdatp exclusion folder remove --path /var/log/
الأمر التالي يضيف استثناء للمجلد يستخدم البطاقات البرية:
mdatp exclusion folder add --path "/var/*/tmp"
إضافة أو إزالة استثناءات العمليات
يمكنك تحديد العملية من خلال مسارها الكامل أو اسم الملف. نوصي باستخدام المسار الكامل. الأوامر التالية تضيف وتزال استبعاد عملية بواسطة المسار الكامل:
mdatp exclusion process add --path /bin/cat

mdatp exclusion process remove --path /bin/cat
للحصول على مرجع الأوامر الكامل، راجع Microsoft Defender لنقطة النهاية على موارد macOS.
تحقق من الاستثناءات باستخدام ملف اختبار EICAR
ملف اختبار EICAR هو ملف نصي صغير وغير ضار يحتوي على سلسلة موسيقية معيارية تعترف بها منتجات مكافحة الفيروسات كبرمجيات خبيثة. يمكنك استخدامه للتأكد بأمان من أن الاستثناء يعمل دون استخدام برمجيات خبيثة حقيقية. Defender for Endpoint على macOS يكتشف الملف من خلال محتواه وليس اسم الملف.
قبل اختبار الاستثناء، تحقق من تفعيل الحماية في الوقت الحقيقي. شغل الأمر التالي وتأكد من أنه يعيد true:
mdatp health --field real_time_protection_enabled
أنشئ ملف اختبار EICAR بحيث يتطابق اسم الملف أو امتداده أو موقعه مع الاستثناء الذي تريد التحقق منه:
- استخدم اسم ملف محدد أو أنشئ الملف في مجلد محدد للتحقق من استثناءات الملفات والمجلدات.
- استخدم أي اسم ملف يحتوي على الامتداد المستبعد للتحقق من استثناء امتداد.
إذا اكتشف Defender for Endpoint الملف، فإن الاستثناء لا يعمل. إذا كان الملف موجودا ولم يكتشفه Defender for Endpoint، فإن الاستثناء يعمل.
تم تصميم هذه الخطوات للتحقق من استثناءات الملفات والمجلدات وامتداد الملفات. لا توفر اختبارا عاما لاستثناءات العمليات، والتي تعتمد على العملية التي تنشئ أو تفتح الملف.
استخدم إحدى الطرق التالية لإنشاء ملف اختبار EICAR يطابق استبعادك:
مع الوصول إلى الإنترنت: استبدل
test.txtباسم ملف أو مسار يطابق استبعادك، ثم شغل الأمر التالي:curl -o test.txt https://secure.eicar.org/eicar.com.txtبدون اتصال بالإنترنت: غير
test.txtإلى اسم الملف أو المسار الذي يطابق استبعادك، ثم قم بتنفيذ الأمر التالي:echo 'X5O!P%@AP[4\PZX54(P^)7CC)7}$EICAR-STANDARD-ANTIVIRUS-TEST-FILE!$H+H*' > test.txt
المحتوى ذو الصلة
توفر المقالات التالية مزيدا من المعلومات حول تكوين وإدارة Defender for Endpoint على macOS: