إشعار
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تسجيل الدخول أو تغيير الدلائل.
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تغيير الدلائل.
يجمع مركز عمليات الأمن المتكامل (ISOC) في Microsoft Defender قدرات XDR وSIEM الرائدة، وذكاء التهديدات، والأتمتة، والذكاء الاصطناعي معا في بوابة Microsoft Defender. يوفر ISOC لفرق الأمن إشارات أمنية مشتركة، وسياق، وسير عمل لاكتشاف التهديدات والتحقيق فيها والاستجابة لها بشكل أسرع من تجربة متكاملة واحدة.
ملحوظة
ISOC في مرحلة المعاينة. قد تتغير القدرات والتوافر خلال فترة المعاينة.
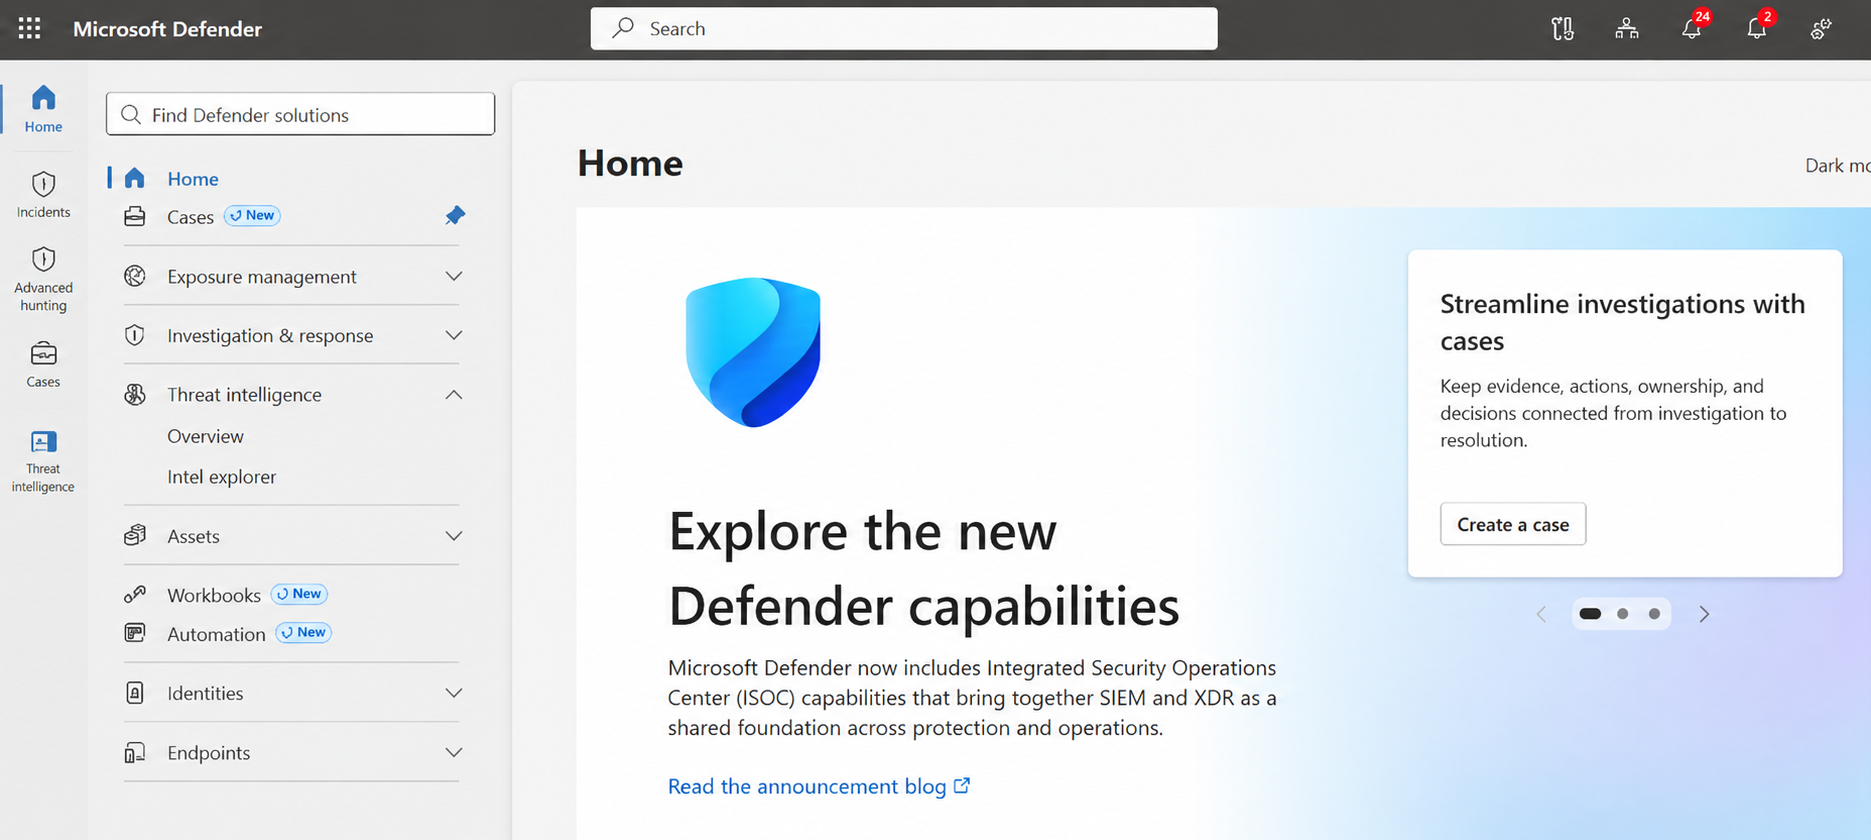
مزايا ISOC
يساعد ISOC فرق الأمن:
- عمليات الأمان المتكاملة - تتوفر قدرات SIEM الرائدة مباشرة في Microsoft Defender، حيث تقدم قيمة عملية أمنية فورية منذ اليوم الأول دون الحاجة إلى نشر SIEM التقليدي كنقطة انطلاق.
- القيمة من استثمارات Microsoft 365 - يحصل العملاء المؤهلون على 30 يوما من الاحتفاظ المضمن لبيانات Defender خلال هذه المرحلة من المعاينة. لرؤية أوسع، يمكنك إدخال بيانات إضافية من Microsoft وغير Microsoft عبر أكثر من 500 موصل بيانات. قد تطبق رسوم إضافية على الاستهلاك حسب البيانات التي تستقبلها.
- مسار الأمن الوكيلي - تعمل فرق الأمن ووكلاء الإدراك معا على مجموعة مشتركة من الإشارات والسياق وسير العمل، مما يتيح تحقيقات أسرع، واستجابة منسقة، ونتائج أمنية محسنة.
من يمكنه استخدام ISOC؟
خلال هذه المرحلة من المعاينة، يتوفر ISOC للعملاء المؤهلين الذين لديهم مجموعة Microsoft Defender أو Microsoft 365 E5 أو Microsoft 365 E7 الذين لا يملكون مساحة عمل نشطة على Microsoft Sentinel.
إذا كان لدى مؤسستك مساحة عمل نشطة على Microsoft Sentinel، استمر في استخدام خبرتك الحالية مع Microsoft Sentinel خلال هذه المرحلة. لا تفصل مساحة عمل Microsoft Sentinel الإنتاجية فقط لتتأهل لمعاينة ISOC.
المتطلبات المسبقه
لاستخدام ISOC، تحتاج إلى ترخيص مجموعة Microsoft Defender نشط ومؤهل، أو Microsoft 365 E5، أو Microsoft 365 E7.
لإنشاء مساحة عمل ISOC واستخدام القدرات المعتمدة على مساحة العمل، تحتاج أيضا إلى اشتراك في Azure مع الأذونات المطلوبة.
الترخيص والتسعير
لتفاصيل وتسعير خطة Microsoft 365 E5، راجع Microsoft 365 E5 للمؤسسات.
لمقارنة القدرات الأمنية المضمنة في خطط Microsoft 365 للمؤسسات، راجع خطط Microsoft 365 الأمنية للمؤسسات.
قدرات ISOC
يتيح ISOC للعملاء المؤهلين البدء بقدرات عمليات الأمان المدمجة في Microsoft Defender والتوسع ببيانات وقدرات إضافية عند الحاجة.
- ابدأ فورا بإدارة الحالات، ودفاتر العمل، وإنشاء كتب اللعب باللغة الطبيعية.
- أضف مساحة عمل ISOC عندما تحتاج إلى إدخال بيانات إضافية من Microsoft وغير Microsoft، وUEBA، وموصلات Content hub، والمستودعات (CI/CD)، واستخبارات التهديدات، وغيرها من القدرات المعتمدة على مساحة العمل.
يلخص الجدول التالي متطلبات مساحة العمل للقدرات المغطاة في هذا المعاينة.
| Capability | مساحة عمل ISOC مطلوبة | معرفة المزيد |
|---|---|---|
| إدارة الحالة | لا. | إدارة الحالات في بوابة Microsoft Defender |
| توليد كتاب اللعب باللغة الطبيعية | لا. | إنشاء كتب اللعب باستخدام الذكاء الاصطناعي مع ISOC |
| قاعدة الأتمتة المحسنة | لا. | إنشاء قواعد أتمتة باستخدام ISOC في Microsoft Defender |
| مصنفات | لا. | إنشاء وإدارة دفاتر العمل باستخدام ISOC في Microsoft Defender |
| تحليلات سلوك المستخدم والكيان (UEBA) | نعم | إضافة UEBA إلى بيانات Microsoft 365 E5 |
| مركز المحتوى | نعم | استخدم Content Hub مع ISOC في Microsoft Defender |
| CI/CD | نعم | نشر المحتوى ككود من مستودعك لمساحة عمل ISOC |
| التحليل الذكي للتهديدات | نعم | استخبارات التهديدات في Microsoft Defender |
| Azure وبيانات الأمان من طرف ثالث | نعم | استيعاب البيانات والفوترة ل ISOC |
ملحوظة
يوضح هذا الجدول ما إذا كان هناك حاجة لمساحة عمل ISOC لكل قدرة أثناء هذه المعاينة. لا يشير إلى الترخيص أو التوفر لنفس القدرات في تجارب الأمان الأخرى من Microsoft.
الشروع في العمل
إذا كانت القدرات التي ترغب في استخدامها تتطلب مساحة عمل ISOC، راجع إنشاء مساحة عمل ISOC في بوابة Microsoft Defender.
للحصول على معلومات حول استيعاب بيانات أمان إضافية وفهم الفوترة، انظر إدخال البيانات والفوترة ل ISOC.