إشعار
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تسجيل الدخول أو تغيير الدلائل.
يتطلب الوصول إلى هذه الصفحة تخويلاً. يمكنك محاولة تغيير الدلائل.
غالبا ما تحتاج المؤسسات التي تعالج المستندات الحساسة إلى تحقيق التوازن بين الأتمتة والأمان والتوافق وعزل الشبكة. توضح هذه البنية المرجعية كيفية استخدام Microsoft Power Platform و Azure Document Intelligence وخدمات Azure مع اتصال شبكة خاصة لأتمتة استيعاب المستندات ومعالجتها والتحقق من صحتها وتخزينها مع حماية البيانات الحساسة أثناء حماية البيانات الحساسة.
تلميح
توفر هذه المقالة مثالا لسيناريو وبنية مثال معمم لتوضيح كيفية تصميم حلول معالجة المستندات الذكية الآمنة باستخدام Power Platform، Azure Document Intelligence، ودعم الشبكة الظاهرية ل Power Platform (VNet). يمكن تعديل مثال البنية للعديد من السيناريوهات والصناعات المختلفة.
مخطط معماري
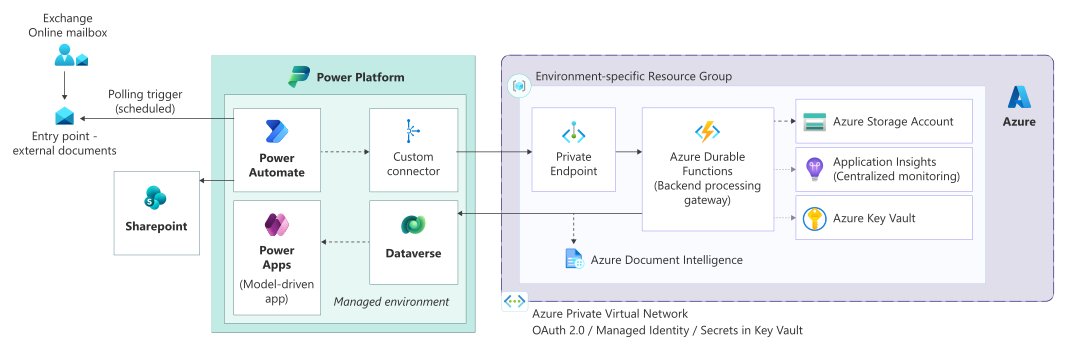
سير العمل
يصف سير العمل هذا كيف يمكن ل Power Platform وخدمات Azure مع عزل الشبكة الخاصة استيعاب المستندات ومعالجتها والتحقق من صحتها واستمرارها بشكل آمن.
استيعاب المستندات الآمن: تلقي المستندات من خلال علب بريد Exchange Online مخصصة. تستخدم تدفقات Power Automate المجدولة نمط الاستقصاء لالتقاط المستندات، مما يضمن إدخالًا متحكمًا فيه وموثوقًا.
تنسيق العمليات وإنشاء السياق: يستخرج Power Automate بيانات التعريف والمرفقات، ويستبعد العناصر غير القابلة للمعالجة، وينشئ سياقًا ترابطيًا يُستخدم عبر دورة حياة المعالجة بأكملها.
تنفيذ الشبكة الخاصة: تعمل التدفقات داخل بيئة مدارة تستخدم دعم VNet ل Power Platform، ما يتيح الوصول الخاص إلى خدمات Azure من خلال نقاط النهاية الخاصة.
معالجة الواجهة الخلفية عبر دالات Azure: تستدعي Power Automate وظيفة Azure آمنة من خلال موصل مخصص يستخدم بيانات اعتماد عميل OAuth 2.0. تعمل الدالة كبوابة لجميع المعالجة الخلفية.
معالجة المستندات الذكية: استخدم Azure Document Intelligence لتصنيف المستندات واستخراج البيانات. التعامل مع العمليات طويلة الأمد بشكل غير متزامن.
التحقق من الصحة وإنشاء الحالة: التحقق من صحة البيانات المستخرجة واستمرارها في Dataverse، وإنشاء سجلات العمل وحالاته أو تحديثها.
تخزين المستندات الآمن: قم بتخزين المستندات الأصلية والبيانات الاصطناعية في SharePoint Online مع التحكم في الوصول من خلال مجموعات أمان Microsoft Entra ID.
عمليات التكامل اللاحقة: تشغيل عمليات أتمتة إضافية وعمليات تكامل إضافية حسب الحاجة، بما في ذلك التبادل الآمن للملفات من خلال مساحة تخزين Azure Blob والأنظمة المحلية داخل المؤسسة.
المرونة والمراقبة: تدير دالات Azure الدائمة العمليات طويلة الأمد، وإعادة المحاولة، ومعالجة الأخطاء، مع التسجيل والتدقيق المركزيين.
المكونات
تشكل المكونات التالية بنية معالجة المستندات الآمنة.
المنصة والهوية
Microsoft Entra ID: يوفر هوية مركزية ومصادقة ووصولا مشروطا للمستخدمين والتطبيقات. يتيح التكامل الأصلي مع Power Platform الوصول الآمن للمستخدم والمصادقة الأساسية للخدمة وإنفاذ نهج الأمان التنظيمية.
ابتلاع
علب بريد Exchange Online: توفّر حدًا فاصلاً آمنًا وقابلاً للتدقيق لعمليات الإرسال الخارجية. تعمل علب البريد المخصصة كنقاط نهاية استيعاب خاضعة للرقابة للمستندات والطلبات الواردة.
Power Automate (نمط الاستطلاع): تراقب تدفقات Power Automate المجدولة علب بريد Exchange باستخدام نهج الاستطلاع لضمان المعالجة الموثوقة، والتحكم في الخنق، والتنفيذ المتوقع. يتجنب هذا النهج سيل الأحداث الناتج عن المشغلات الفورية.
تنسيق العمليات
Power Automate: يعمل كطبقة تنسيق أساسية، وتنسيق استيعاب المستندات، واستخراج بيانات التعريف، ومنطق التحقق من الصحة، وتكاملات انتقال البيانات من الخادم، ومعالجة الاستثناء أثناء تفويض العمليات كثيفة الحوسبة إلى خدمات الواجهة الخلفية.
موصل مخصص: يوفر طبقة تجريد آمنة بين خدمات Power Automate والخلفية. تستخدم المصادقة بيانات اعتماد عميل OAuth 2.0، ما يضمن الوصول المتحكم به المعزول للبيئة إلى واجهات برمجة التطبيقات.
تجهيز
دالات Azure: ينفذ معالجة الخلفية ومنطق التنسيق، ويعمل كبوابة API آمنة وطبقة تكامل. تتولى دالات Azure التحقق من الصحة والتوجيه وإعادة المحاولات والعمليات طويلة الأمد والتفاعل مع الخدمات اللاحقة.
Azure Document Intelligence: تمكين تصنيف المستندات الذكي واستخراج البيانات باستخدام نماذج مسبقة الإنشاء ومخصصة. يتم استدعاء المعالجة بشكل غير متزامن من خدمات الواجهة الخلفية لدعم قابلية التوسع وأحمال العمل طويلة الأمد.
البيانات والتخزين
Microsoft Dataverse: يعمل كمنصة بيانات مركزية لبيانات الأعمال المنظمة، بما في ذلك الحالات وبيانات التعريف ونتائج المعالجة. يوفر Dataverse أمانًا مضمّنًا وتدقيقًا والتحكم في الوصول المستند إلى الأدوار.
SharePoint Online: يخزن المستندات بشكل آمن ويحافظ على ارتباطات بسجلات Dataverse المقترنة. يوفر SharePoint إدارة الإصدارات والاحتفاظ والتحكم الدقيق في الوصول لعناصر المستندات.
مساحة تخزين Azure Blob: يدعم سيناريوهات تبادل الملفات والتكامل الآمنة، بما في ذلك التفاعل مع الأنظمة المتلقين للمعلومات أو الأنظمة المحلية. يتم تقييد الوصول باستخدام نقاط النهاية الخاصة والمصادقة الأساسية للخدمة.
الأمان والشبكات
دعم الشبكة الافتراضية في Azure (VNet) ل Power Platform: يمكن تدفقات Power Automate من تنفيذ الموصلات المدعومة داخل شبكة فرعية مفوضة في الشبكة الافتراضية في Azure، ما يسمح بالاتصال الخاص بخدمات Azure.
Azure نقاط النهاية الخاصة: تأكد من أن خدمات Azure مثل دالات Azure والتخزين وخدمات الذكاء الاصطناعي لا يمكن الوصول إليها إلا من خلال عناوين IP الخاصة، مما يلغي التعرض العام.
Azure Key Vault: يوفر تخزينا مركزيا وآمنا للأسرار والشهادات والمفاتيح المستخدمة من قبل التطبيقات ومكونات الأتمتة. يتم إدخال الأسرار في وقت التشغيل باستخدام الهويات المدارة أو أساسيات الخدمة.
ALM والحوكمة
Azure DevOps Pipelines: أتمتة بناء الحل والتحقق من صحته ونشره عبر البيئات باستخدام مسارات YAML. يدعم الترقية الخاضعة للرقابة وعزل البيئة والنشرات القابلة للتكرار التي تتوافق مَعَ أفضل ممارسات إدارة دورة حياة تطبيق Power Platform (ALM).
تجربة المستخدم
Power Apps التطبيقات المستندة إلى النموذج: توفر واجهات مستخدم آمنة ومدركة للأدوار لإدارة الحالات ومراجعة المستندات والتفاعل مع بيانات الأعمال. تحترم التطبيقات المستندة إلى النموذج تلقائيا عناصر التحكم في أمان Dataverse والتدقيق.
تفاصيل السيناريو
تتيح هذه البنية معالجة آمنة وقابلة للتطوير وآلية للمستندات المالية والمرتبطة بالسياسة الحساسة للغاية باستخدام Power Platform وخدمات Azure.
غالبا ما تعتمد المؤسسات في الصناعات المنظمة على كمية المستندات المستندة إلى البريد الإلكتروني من الشركاء والعملاء الخارجيين. يجب على هذه المؤسسات معالجة هذه المستندات بشكل موثوق مع تلبية متطلبات صارمة حول أمان البيانات وعزل الشبكة وقابلية التدقيق والتوافق. تقدم المعالجة اليدوية مخاطر تشغيلية وتأخيرات ونتائج غير متسقة، خاصة عند زيادة حجم المستندات.
تعالج هذه البنية هذه التحديات من خلال تنفيذ مسار معالجة واستيعاب المستندات الخاضعة للرقابة والذي يجمع بين تنسيق Power Automate ومعالجة المستندات الذكية وخدمات الواجهة الخلفية الآمنة المستضافة داخل الشبكة الافتراضية في Azure. يتم تنفيذ جميع عمليات التكامل مع خدمات Azure من خلال نقاط النهاية الخاصة، ما يضمن عدم تعرض البيانات الحساسة أبدا للإنترنت العام.
استخدم Azure Document Intelligence لتصنيف المستندات واستخراج البيانات. استخدم دالات Azure لتجريد المعالجة الخلفية ومركزية الأمان والتحقق من الصحة ومعالجة الأخطاء. التحقق من صحة البيانات المستخرجة وحفظها في Dataverse، بما يتيح إدارة الحالات بشكل منظم، وعمليات الأتمتة اللاحقة، وإعداد التقارير من خلال تطبيقات Power Platform.
يقلل هذا النهج من الجهد اليدوي، ويحسن دقة المعالجة، وينشئ نمط مؤسسة قابلا لإعادة الاستخدام لمعالجة المستندات الآمنة. وهو يدعم القابلية للتوسع في المستقبل، ويتوافق مع مبادئ الأمان الأقل امتيازا، ويوفر إمكانية التتبع الشامل عبر Power Platform Azure وخدمات الهوية.
Considerations
تنفذ هذه الاعتبارات ركائز Power Platform Well-Architected ، وهي مجموعة من المبادئ التوجيهية التي تعمل على تحسين جودة عبء العمل. تعرف على المزيد في Microsoft Power Platform Well-Architected.
الموثوقيه
يضمن فصل التنسيق عن المعالجة ألا تؤدي حالات الإخفاق المؤقتة في الخدمات اللاحقة (ذكاء المستندات، دالات Azure، والأنظمة الخارجية) إلى تعطيل عملية الاستيعاب.
يتجنب استيراد البريد الإلكتروني القائم على الاستقصاء الدوري تفويت الأحداث ويقلل الاعتماد على المحفزات الآنية.
يتم مركزية نهج إعادة المحاولة والمهلة ومعالجة الأخطاء داخل دالات Azure Power Automate لدعم إعادة المعالجة الخاضعة للرقابة.
تدعم أنماط المعالجة غير المتزامنة (بما في ذلك الوظائف الدائمة حيثما ينطبق) تحليل المستندات طويل الأمد دون حظر مهام سير العمل.
يتم توفير قابلية وصول عالية من خلال الخدمات المدارة بما في ذلك Power Automate وDataverse دالات Azure خدماتالذكاء الاصطناعي في Azure.
الأمان
يوفر Microsoft Entra ID الهوية المركزية والمصادقة والوصول المشروط للمستخدمين ومديري الخدمة.
يتم فرض الوصول الأقل امتيازا عبر تدفقات Power Automate والموصلات المخصصة وخدمات Azure باستخدام تسجيلات التطبيقات والأذونات المحددة النطاق.
يضمن دعم Virtual Network ل Power Platform أن التشغيل التلقائي يعمل ضمن حدود شبكة خاصة.
تمنع نقاط النهاية الخاصة إتاحة دالات Azure وحسابات التخزين وخدمات الذكاء الاصطناعي للعامة.
يتم تخزين البيانات السرية وبيانات الاعتماد بشكل آمن في Azure Key Vault وحقنها في وقت التشغيل.
يوفر الأمان والتدقيق المستند إلى دور Dataverse تحكما دقيقا في الوصول وإمكانية التتبع الكامل للوصول إلى البيانات والتغييرات.
التميز التشغيلي
الفصل الواضح بين المسؤوليات بين التنسيق (Power Automate) والمعالجة (دالات Azure) يبسط الصيانة واستكشاف الأخطاء وإصلاحها.
يتجنب نمط بوابة الواجهة الخلفية المركزية امتداد الموصل ويضمن التحقق من الصحة وتسجيل الدخول وإنفاذ النهج بشكل متسق.
مسارات YAML في Azure DevOps تؤتمت إنشاء الحل والتحقق من صحته ونشره عبر البيئات، بما يدعم الإصدارات القابلة للتكرار والخاضعة للحوكمة.
تتم إدارة التكوين الخاص بالبيئة، مثل إصدارات النموذج ونقاط النهاية، من خلال متغيرات البيئة، ما يقلل من التغييرات اليدوية.
يتم تمكين المراقبة الشاملة عبر محفوظات تشغيل Power Platform وتسجيل Azure وقدرات التدقيق الأصلية للنظام الأساسي.
كفاءة الأداء
يتم إلغاء تحميل أحمال عمل الحوسبة الثقيلة، مثل تصنيف المستندات، وOCR (التعرف البصري على الحروف)، ومنطق التحقق من الصحة، إلى دالات Azure بدلا من تنفيذها داخل Power Automate.
تعمل المعالجة غير المتزامنة على تحسين معدل النقل ومنع الوصول إلى حدود تنفيذ التدفق.
يوفر الإدخال القائم على الاستطلاع أنماط حمل متوقعة ويتجنب طفرات المشغلات.
يتم استخدام Dataverse لبيانات الأعمال المنظمة، بينما يتم تخزين المستندات في SharePoint مخزن البيانات الثنائية الكبيرة لتحسين تكاليف التخزين والأداء.
تقلل الشبكات الخاصة من زمن الانتقال بين Power Platform وخدمات Azure.
تحسين التجربة
Power Apps توفر التطبيقات المستندة إلى النموذج تجارب مستخدم آمنة ومدركة للدور تحترم تلقائيا أمان Dataverse.
تقلل مسارات الإنسان في الحلقة من الحمل المعرفي من خلال السماح للمستخدمين بالتدخل فقط عند الحاجة.
تعمل اقترانات الحالات والمستندات الواضحة على تحسين إمكانية التتبع وسهولة الاستخدام للفرق التشغيلية.
يحسن سلوك الأتمتة المتسق عبر البيئات الثقة ويقلل من ارتباك المستخدم.
الذكاء الاصطناعي المسؤول
غير قابل للتطبيق.
تستخدم هذه البنية Azure Document Intelligence لتصنيف المستندات واستخراجها ولا تتضمن ميزات الذكاء الاصطناعي التوليدية.
المساهمون
تحتفظ Microsoft بهذه المقالة. وقد كتب المساهمون التاليون هذا المقال.
المؤلفون الرئيسيون:
- Meenakshi Gupta، تقني رئيسي