Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Model Context Protocol (MCP)-Clients authentifizieren sich bei Azure Databricks, um Tools aufzurufen. Wenn ein Tool auf einen externen Dienst zugreift, bestimmen separate Zugangsdaten, welches Provider-Konto es verwendet.
Diese Seite erklärt unterstützte Authentifizierungsmethoden für Unity Gateway- und MCP-Server in Databricks-Apps. Verwenden Sie die Einrichtungsanleitungen , um die Authentifizierung für Ihren Client, Agent oder MCP-Server zu konfigurieren. Für IP-Zugriffslisten, Netzwerkrichtlinien und private Konnektivität siehe MCP-Networking.
Das folgende Diagramm zeigt die beiden Authentifizierungsschritte für ein externes MCP, das über das Unity Gateway angesprochen wird.
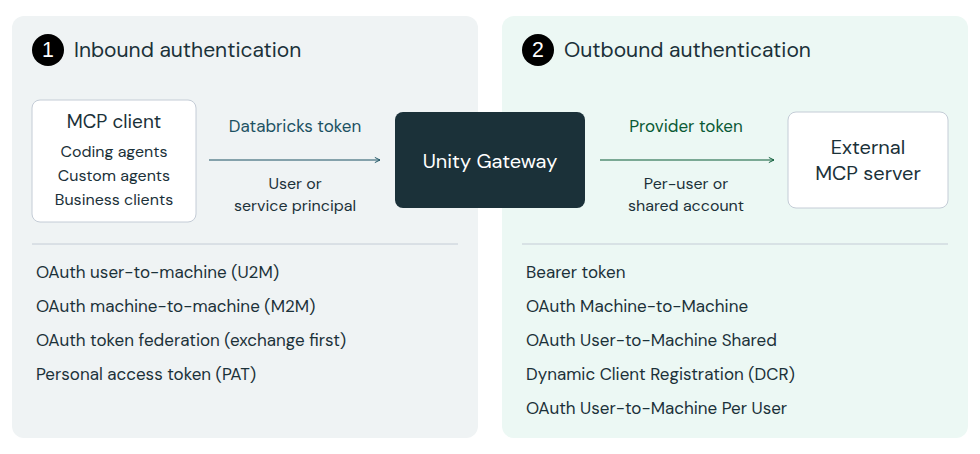
- Eingehende Authentifizierung: Der Client sendet ein Azure Databricks-Token, das einen Benutzer oder Service Principal identifiziert.
- Outbound-Authentifizierung: Unity Gateway sendet das Token des externen Anbieters an den MCP. Die in der Unity-Katalog-Verbindung konfigurierte Authentifizierungsmethode bestimmt, ob sie das Provider-Konto jedes Nutzers oder ein gemeinsames Konto verwendet.
Setup-Anleitung finden
Wähle einen Leitfaden für die Voraussetzungen, Konfigurationsschritte und Code für deinen Anwendungsfall.
| Guide | Was es abdeckt |
|---|---|
| Verbinden Sie einen Coding-Agenten mit MCP-Tools | Fügen Sie MCPs hinzu, autorisieren Sie den Zugang zu den Anbietern und rufen Sie Tools auf. Beginne mit dem Quickstart des Coding-Agenten, falls dein Agent noch nicht mit Azure Databricks verbunden ist. |
| Claude Desktop oder Web verbinden | Konfigurieren Sie einen OAuth-Client und fügen Sie den MCP-Connector hinzu. Für einen weiteren Geschäftskunden siehe Andere MCP-Kunden. |
| Verbinde deine App mit MCP-Tools | Ihre App unterstützt mehrere Nutzer. Verwenden Sie das Token jedes Nutzers, überprüfen Sie deren Anmeldung beim Anbieter und rufen Sie die Tools mit deren Berechtigungen auf. |
| Baue und führe einen Python-Agenten aus | Baue oder teste einen Agenten lokal. Melde dich mit der CLI an, lade MCP-Tools und führe den Agenten mit deinem gewählten Framework aus. |
| Stellen Sie eine REST-API als MCP-Tools bereit | Stellen Sie einen MCP-Server auf Databricks Apps bereit, aktivieren Sie die Benutzerautorisierung und konfigurieren Sie eine HTTP-Verbindung zu Ihrer API. |
| Authentifizieren eines unbeaufsichtigten Agents mittels eines Dienstprinzipals | Konfigurieren Sie OAuth M2M-Zugangsdaten und verwenden Sie sie dann mit dem Python MCP-Client. |
| Registrieren Sie ein externes MCP bei Unity Gateway | Registrieren Sie den Server, wählen Sie seine Authentifizierungsmethode und testen Sie ein Tool. |
Verwenden Sie MCP-Tools mit Consumer Access
Nutzer können MCP-Tools über Unity Gateway von Coding-Agenten, benutzerdefinierten Apps und Geschäftskunden mit der Consumer Access Berechtigung aufrufen. Sie benötigen nicht die Workspace-Zugangsberechtigung , die Zugriff auf Workspace-Authoring-Tools wie Notizbücher und Jobs gewährt.
Ein Administrator gewährt Consumer-Zugriff und die Berechtigung, den MCP aufzurufen. Für MCPs, die pro Benutzer OAuth verwenden, autorisieren Nutzer ihr Anbieterkonto über die MCP-Anmeldeseite.
Consumer Access unterstützt die Nutzung von MCP-Tools. Die Verwaltung von MCPs in der Unity Gateway UI erfordert Zugriff auf den Arbeitsbereich. Weitere Informationen finden Sie unter Zugriffsfunktionen für Consumer.
Unterstützte eingehende Authentifizierung
Der Client sendet ein Azure Databricks-Token, wenn er ein MCP über Unity Gateway oder in Databricks Apps aufruft. Dieses Token identifiziert den Azure Databricks-Nutzer oder Service Principal, der die Anfrage stellt.
| Ihr Anwendungsfall | Authentifizierung zur Nutzung |
|---|---|
| Eine Person meldet sich über einen Coding-Agent oder einen Business-Client an. | Bei OAuth „User-to-Machine“ (U2M) erfolgt der Aufruf des MCP als der angemeldete Benutzer. |
| Ein Agent oder Service ohne Benutzerinteraktion wird ohne Benutzer ausgeführt. | OAuth machine-to-machine (M2M) ruft das MCP als Service Principal auf. |
| Deine App oder Workload hat bereits ein Token von einem Identitätsanbieter. | OAuth-Token-Föderation tauscht dieses Token gegen ein Azure Databricks OAuth-Token für den zugeordneten Benutzer oder Service Principal. |
| Eine bestehende Integration verwendet einen persönlichen Zugangstoken. | Der persönliche Zugangstoken (PAT) ruft das MCP als Eigentümer des Tokens auf. Unterstützt über Unity Gateway. Nicht unterstützt für MCP-Server in Databricks Apps. |
Unterstützte ausgehende Authentifizierung
Die ausgehende Authentifizierung bestimmt, welche Zugangsdaten ein externes MCP oder Backend empfängt. Unity Gateway verwaltet Zugangsdaten über Unity Catalog-Verbindungen. Ein MCP-Server auf Databricks Apps kann eine Verbindung nutzen oder eine eigene Backend-Authentifizierung implementieren.
Über Unity Catalog-Verbindungen
Das Unity Gateway authentifiziert sich beim externen MCP mit dem konfigurierten Provider-Token oder einem über seine Unity-Catalog-Verbindung erhaltenen Token.
Unity Gateway unterstützt alle fünf für HTTP-Verbindungen im Unity Catalog verfügbaren Authentifizierungsmethoden. Das externe MCP muss die gewählte Methode unterstützen:
| Unterstützte Methode | Wann verwenden? | Identität am externen MCP |
|---|---|---|
| Bearer-Token | Alle Anrufer teilen sich ein Token, um auf das MCP zuzugreifen. | Das durch das gemeinsam genutzte Token repräsentierte Konto. |
| OAuth Machine-to-Machine | Das MCP unterstützt OAuth-Client-Zugangsdaten für eine gemeinsame Service-Identität. | Die in der Verbindung konfigurierte Service-Identität. |
| OAuth Benutzer-zu-Computer Shared | Das MCP erfordert die Benutzeranmeldung, und alle Anrufer sollten ein gemeinsames Provider-Konto verwenden. | Das für die Verbindung autorisierte Provider-Konto |
| Dynamische Client-Registrierung (DCR) | Der MCP unterstützt automatische OAuth-Client-Registrierung und die Anmeldung pro Benutzer. | Das Anbieterkonto, das der Anrufer autorisiert hat. |
| OAuth Benutzer-zu-Maschine pro Benutzer | Jeder Nutzer benötigt Zugriff über sein eigenes Provider-Konto unter Verwendung eines konfigurierten OAuth-Clients. | Das Anbieterkonto, das der Anrufer autorisiert hat. |
Von Databricks bereitgestellte MCPs
Für Daten-MCPs wie Databricks SQL bestimmt die Azure Databricks-Identität des Anrufers den Zugriff auf die zugrunde liegenden Daten. MCPs für externe Dienste, wie GitHub, verwenden die Provider-Authentifizierung, wie in Über Unity Catalog-Verbindungen beschrieben. Siehe von Databricks bereitgestellte MCPs für die Anforderungen jedes Servers.
Agenten und MCP-Server auf Databricks-Apps
Ein Agent oder MCP-Server auf Databricks Apps kann Azure Databricks mit App-Autorisierung als Service-Principal der App oder Benutzerautorisierung als aktueller Benutzer aufrufen.
Das Ziel bestimmt, wie der ausgehende Anruf authentifiziert wird:
- Azure Databricks APIs oder andere MCPs über Unity Gateway: Verwenden Sie App-Autorisierung, um als App aufzurufen, oder Benutzerautorisierung, um als aktueller Benutzer aufzurufen.
- Externe REST-APIs über den HTTP-Verbindungsproxy: Der Proxy authentifiziert sich mit der externen API über die gewählte Verbindungsmethode. Um im Namen jedes Benutzers Aufrufe auszuführen, kombinieren Sie die Benutzerautorisierung von Apps mit OAuth pro Benutzer für die Verbindung.
- Externe APIs oder MCPs direkt aufgerufen: Implementieren Sie den von diesem Dienst unterstützten Authentifizierungsfluss auf Ihrem Server.
Für Einrichtung, erforderliche Scopes und Code siehe Agenten-Authentifizierung konfigurieren und eine REST-API als MCP-Tools offenstellen.