Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Important
Dieses Feature befindet sich in der Public Preview. Arbeitsbereichsadministratoren können den Zugriff auf Databricks Artifact Registry über die Seite Vorschau steuern. Siehe Manage Azure Databricks Previews.
Hinweis
Databricks wird die Preise für das Artefaktregister bekannt geben, sobald es allgemein verfügbar ist.
Das Artifact Registry speichert Container-Bilder als verwaltete Assets im Unity Catalog. Die Bilder werden im selben Bereich wie der Unity-Katalog-Metastore gespeichert. Nutze es, um Images mit Standard-Docker-Befehlen zu pushen, den Zugriff mit Unity-Katalog-Rechten zu steuern und Images für unterstützte Azure Databricks-Workloads verfügbar zu machen.
Wenn eine AI-Laufzeit-Workload in einer Region läuft, die nicht die Ihres Arbeitsbereichs ist, könnte Azure Databricks Ihr benutzerdefiniertes Docker-Image in dieser Region zwischenspeichern, um spätere Workloads zu beschleunigen. Azure Databricks löscht ein zwischengespeichertes Image automatisch, nachdem es 30 Tage lang ungenutzt bleibt.
Wichtige Konzepte
-
Artefakt: Ein benanntes Containerbild, das im Unity-Katalog gespeichert ist und durch einen dreistufigen Namen im Format
catalog.schema.artifactidentifiziert wird. -
Tag: Ein veränderbarer Alias, der auf eine Artefaktversion mit dem Format
catalog.schema.artifact:tagverweist . Wenn ein Tag erneut gepusht wird, kann sich die Version ändern, auf die der Tag verweist. Vermeiden Sie für reproduzierbare Bereitstellungen änderbare Tags wielatestund verweisen Sie auf einen Digest, sofern der Workload Digest-Referenzen akzeptiert. - Image-Digest: Ein unveränderlicher, inhaltsbezogener Identifikator für eine bestimmte Version eines Artefakts.
- Bildbeschleunigung: Eine Optimierung, die Azure Databricks automatisch anwendet, nachdem Sie ein geeignetes Image in die Artifact Registry gepusht haben. Dieser Prozess wandelt das Bild in ein Format um, das darauf ausgelegt ist, die Ziehungslatenz für unterstützte Workloads zu reduzieren. Um den Bildbeschleunigungsstatus einer Artefaktversion zu überprüfen, siehe Bildbeschleunigungsstatus prüfen.
Wie das Artefaktregister funktioniert
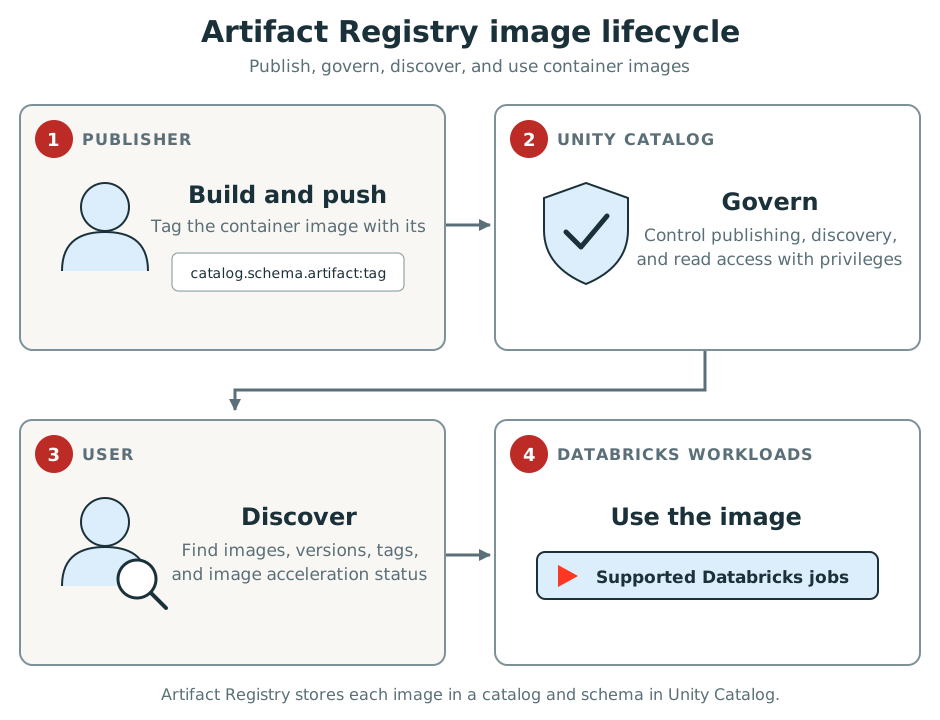
Publisher und Nutzer arbeiten mit Container-Bildern im Artefaktregister durch den folgenden Lebenszyklus:
-
Erstellen und pushen: Ein Publisher erstellt ein Image, taggt es mit einem dreistufigen Unity-Katalognamen im Format
catalog.schema.artifact:tagund leitet es in die Workspace-Registrierung ein. Siehe Artefakt-Namensanforderungen und Push an Image. - Steuern: Artifact Registry speichert das Bild unter dem angegebenen Unity Catalog-Katalog und Schema. Die Privilegien des Unity-Katalogs steuern, wer das Bild veröffentlichen, entdecken und lesen kann. Siehe Berechtigungen erteilen.
- Ermitteln: Benutzer rufen die Software Artifacts API auf, um verfügbare Bilder und Versionen zu ermitteln und den Status der Bildbeschleunigung zu überprüfen. Siehe Images und Versionen entdecken.
- Anwendung: Benutzer verweisen auf ein Image, wenn sie unterstützte Azure Databricks-Workloads erstellen, wie etwa Jobs, die benutzerdefinierte Containerabbilder ausführen. Siehe Verwenden von Images in unterstützten Azure Databricks-Workloads.
Einschränkungen
Es gelten die folgenden Einschränkungen:
Verfügbarkeit
Dein Arbeitsbereich und sein Unity-Katalog-Metastore müssen sich in derselben Region befinden. Wenn die Regionen unterschiedlich sind, kannst du das Artefaktregister nicht von diesem Arbeitsbereich aus verwenden.
Das Artefaktregister ist in den folgenden Regionen verfügbar:
australiaeastbrazilsouthcanadacentralcentralindiacentraluseastasiaeastuseastus2francecentralgermanywestcentraljapaneastkoreacentralnorthcentralusnortheuropesoutheastasiaswedencentralswitzerlandnorthuaenorthukwestwestcentraluswesteuropewestuswestus3
Unterstützte Verwendung
- Sie können Images im Artifact Registry nur mit unterstützten Azure Databricks Workloads verwenden. Siehe Verwenden von Images in unterstützten Azure Databricks-Workloads.
- Du kannst Docker oder einen anderen Registry-Client nicht verwenden, um diese Bilder direkt zu laden oder Bildblobs herunterzuladen.
Authentication
- Das für die Docker-Authentifizierung verwendete Workspace-OAuth-Zugriffstoken läuft nach einer Stunde ab. Ein länger dauernder Push kann dazu führen, dass die Autorisierung für einen nach Ablauf hochgeladenen Layer fehlschlägt. Versuchen Sie den Push erneut, sodass der Docker-Credential-Helfer ein neues Token anfordert.
Image-Beschleunigung
- Bilder größer als 30 GB können nicht zur Bildbeschleunigung konvertiert werden.
- Die Bildbeschleunigung zeigt keinen Status für eine fehlgeschlagene Konvertierung an. Siehe Status der Bildbeschleunigung prüfen.
Erkennung und Verwaltung
- Catalog Explorer bietet keine Benutzeroberfläche für Bilder.
- Der Registry-Endpunkt unterstützt keine Open Container Initiative (OCI) Tag-List-Anfragen oder Löschanfragen.
- Die Software Artifacts API liefert höchstens 10 Tags für eine Version, wenn mehr als 10 Tags auf denselben Digest verweisen.
Artefaktnamen
- Artefaktnamen haben Zeichen- und Formatierungseinschränkungen. Siehe Anforderungen an Artefaktnamen.
Auditprotokollierung
Artifact Registry protokolliert die Erkennung von Artefakten, Änderungen der Besitzrechte sowie das Hoch- und Herunterladen von Images in den Prüfprotokollen des Arbeitsbereichs. Diese Ereignisse verwenden den service_name Wert unityCatalog. Für Ereignisnamen und Anfrageparameter siehe Artifact Registry-Ereignisse.
Um diese Ereignisse in system.access.auditabzufragen, siehe Referenz der Audit-Log-Systemtabelle.
Weitere Ressourcen
- Um die Authentifizierung zu konfigurieren, Zugriff zu gewähren, ein Image zu pushen und dessen Versionen zu entdecken, siehe Get Start with Artifact Registry.
- Informationen zur Behebung häufiger Probleme beim Vorschauzugriff, bei der Authentifizierung, beim Hochladen, bei der Erkennung und bei der Image-Beschleunigung finden Sie unter Fehlerbehebung für Artifact Registry.