Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
In der Berechtigungsverwaltung können Sie sehen, wem Zugriff auf Pakete zugewiesen wurde, sowie deren Richtlinien, Status und den Identitätslebenszyklus (Vorschau). Wenn ein Zugriffspaket über eine entsprechende Richtlinie verfügt, können Sie einem Zugriffspaket auch direkt Identitäten zuweisen. In diesem Artikel wird beschrieben, wie Zuweisungen für Zugriffspakete angezeigt, hinzugefügt und entfernt werden.
Hinweis
Für diese Schritte im Microsoft Entra Admin Center muss der angemeldete Benutzer Zugriff auf das Microsoft Entra Admin Center haben. Berechtigungsverwaltungsrollen, z. B. der Zuweisungs-Manager für Zugriffspakete, berechtigen zu Aktionen zur Verwaltung von Zuweisungen innerhalb der Berechtigungsverwaltung, ändern jedoch nicht selbst die mandantenweiten Zugriffseinstellungen für das Admin Center. Wenn die Benutzereinstellung "Zugriff auf Microsoft Entra Verwaltungsportal einschränken" aktiviert ist, überprüfen Sie, ob der delegierte Benutzer auf das Admin Center zugreifen kann, oder verwenden Sie eine autorisierte programmgesteuerte Methode. Weitere Informationen zu dieser Einstellung finden Sie unter "Standardbenutzerberechtigungen".
Anzeigen, wer eine Zuweisung hat
Melden Sie sich beim Microsoft Entra Admin Center mindestens mit der Rolle Identity Governance-Administrator an.
Tipp
Andere Rollen mit geringsten Berechtigungen, die diese Aufgabe ausführen können, sind der Katalogbesitzer, der Access-Paket-Manager und der Access-Paketzuweisungs-Manager.
Navigieren Sie zu ID-Governance>Berechtigungsverwaltung>Zugriffspaket.
Öffnen Sie auf der Seite "Access-Pakete " ein Zugriffspaket.
Wählen Sie "Aufgaben" aus, um eine Liste der aktiven Aufgaben anzuzeigen.
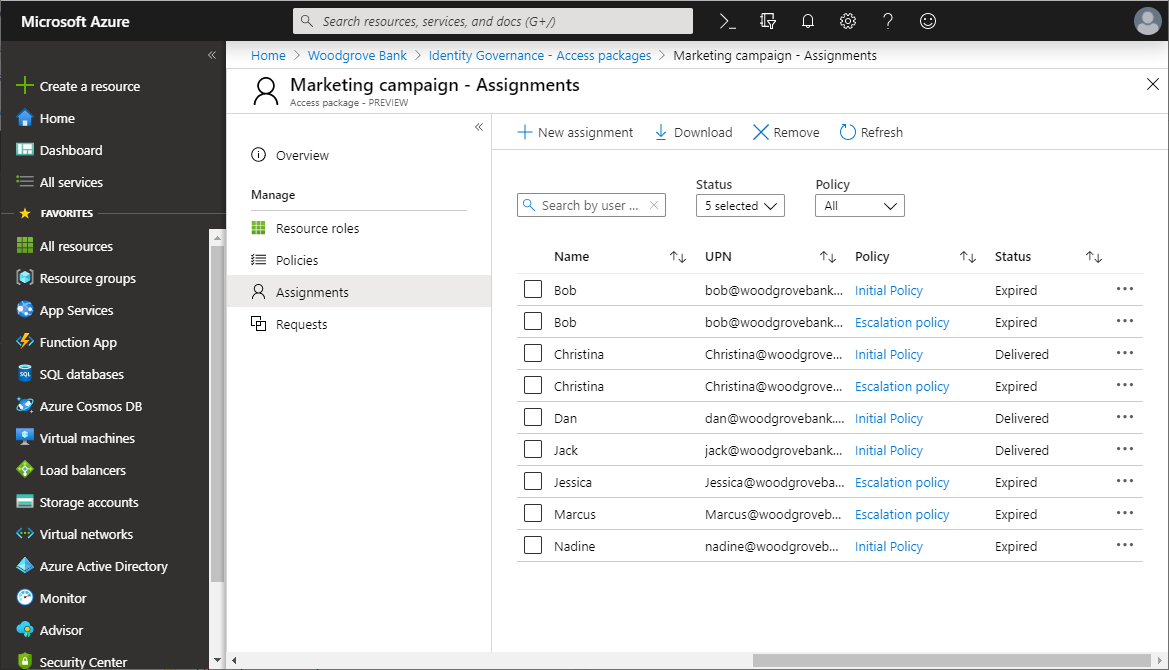
Wählen Sie eine bestimmte Zuweisung aus, um weitere Details anzuzeigen.
Um eine Liste der Zuordnungen anzuzeigen, für die nicht alle Ressourcenrollen ordnungsgemäß bereitgestellt wurden, wählen Sie den Filterstatus aus und wählen Sie "Delivering" aus.
Weitere Details zu Zustellungsfehlern finden Sie, indem Sie die entsprechende Anforderung des Benutzers auf der Seite "Anfragen " suchen.
Um abgelaufene Zuordnungen anzuzeigen, wählen Sie den Filterstatus und dann "Abgelaufen" aus.
Um eine CSV-Datei der gefilterten Liste herunterzuladen, wählen Sie "Herunterladen" aus.
Zuweisungen programmgesteuert anzeigen
Anzeigen von Zuweisungen mit Microsoft Graph
Sie können auch mithilfe von Microsoft Graph Zuweisungen in einem Zugriffspaket abrufen. Ein Benutzer in einer geeigneten Rolle mit einer Anwendung, die über die delegierte EntitlementManagement.Read.All oder EntitlementManagement.ReadWrite.All Berechtigung verfügt, kann die API aufrufen, um accessPackageAssignments auflisten zu können. Eine Anwendung, die über die Anwendungsberechtigung EntitlementManagement.Read.All oder EntitlementManagement.ReadWrite.All berechtigung verfügt, kann diese API auch verwenden, um Zuweisungen in allen Katalogen abzurufen, und eine Anwendung, die eine Rollenzuweisung in einem Katalog hat, kann diese API verwenden, um Zuweisungen in diesem Katalog abzurufen.
Microsoft Graph gibt die Ergebnisse auf Seiten zurück. Außerdem gibt Microsoft Graph in der @odata.nextLink-Eigenschaft mit jeder Antwort weiterhin einen Verweis auf die nächste Ergebnisseite zurück, bis alle Ergebnisseiten gelesen wurden. Um alle Ergebnisse zu lesen, müssen Sie Microsoft Graph weiterhin mit der in jeder Antwort zurückgegebenen @odata.nextLink-Eigenschaft aufrufen, bis die @odata.nextLink-Eigenschaft nicht mehr zurückgegeben wird, wie im Abschnitt Seitenumbruch von Microsoft Graph-Daten in Ihrer App beschrieben.
Identity Governance-Administratoren können Zugriffspakete aus mehreren Katalogen abrufen. Wenn einem Benutzer oder einem Anwendungsdienstprinzipal aber nur katalogspezifische delegierte Administratorrollen zugewiesen sind, muss mit der Anforderung ein Filter bereitgestellt werden, um ein bestimmtes Zugriffspaket anzugeben, z. B. $filter=accessPackage/id eq '00001111-aaaa-2222-bbbb-3333cccc4444'.
Zuweisungen mit PowerShell anzeigen
Sie können Zuweisungen für ein Zugriffspaket in PowerShell auch mit dem Cmdlet Get-MgEntitlementManagementAssignment abrufen, das in den Microsoft Graph PowerShell-Cmdlets für Identitäts-Governance (Modulversion 2.1.x oder höher) enthalten ist. Dieses Skript veranschaulicht die Verwendung des Microsoft Graph PowerShell-Cmdlets (Modulversion 2.4.0), um alle Zuweisungen für ein bestimmtes Zugriffspaket abzurufen. Dieses Cmdlet nimmt die Zugriffspaket-ID als Parameter, die in der Antwort des Cmdlets Get-MgEntitlementManagementAccessPackage enthalten ist. Stellen Sie sicher, dass bei Verwendung des Get-MgEntitlementManagementAccessPackage-Cmdlets zum Einschließen des -All-Flags alle Seiten von Zuweisungen zurückgegeben werden.
Connect-MgGraph -Scopes "EntitlementManagement.Read.All"
$accesspackage = Get-MgEntitlementManagementAccessPackage -Filter "displayName eq 'Marketing Campaign'"
if ($null -eq $accesspackage) { throw "no access package"}
$assignments = @(Get-MgEntitlementManagementAssignment -AccessPackageId $accesspackage.Id -ExpandProperty target -All -ErrorAction Stop)
$assignments | ft Id,state,{$_.Target.id},{$_.Target.displayName}
Die vorherige Abfrage gibt Zuweisungen mit dem Status „Abgelaufen“ oder „Wird übermittelt“ sowie Zuweisungen mit dem Status „Übermittelt“ zurück. Wenn Sie Zuweisungen mit Status „Abgelaufen“ oder „Wird übermittelt“ ausschließen möchten, können Sie einen Filter verwenden, der die Zugriffspaket-ID sowie den Status der Zuweisungen enthält. Dieses Skript veranschaulicht die Verwendung eines Filters, um nur die Zuweisungen mit Status Delivered für ein bestimmtes Zugriffspaket abzurufen. Das Skript wird dann eine CSV-Datei assignments.csv mit einer Zeile pro Zuweisung generieren.
Connect-MgGraph -Scopes "EntitlementManagement.Read.All"
$accesspackage = Get-MgEntitlementManagementAccessPackage -Filter "displayName eq 'Marketing Campaign'"
if ($null -eq $accesspackage) { throw "no access package"}
$accesspackageId = $accesspackage.Id
$filter = "accessPackage/id eq '" + $accesspackageId + "' and state eq 'Delivered'"
$assignments = @(Get-MgEntitlementManagementAssignment -Filter $filter -ExpandProperty target -All -ErrorAction Stop)
$sp = $assignments | select-object -Property Id,{$_.Target.id},{$_.Target.ObjectId},{$_.Target.DisplayName},{$_.Target.PrincipalName}
$sp | Export-Csv -Encoding UTF8 -NoTypeInformation -Path ".\assignments.csv"
Direktes Zuweisen einer Identität
In einigen Fällen sollten Sie einem Zugriffspaket bestimmte Identitäten direkt zuweisen, sodass Identitäten nicht durch den Prozess der Anforderung des Zugriffspakets gehen müssen. Um Identitäten direkt zuzuweisen, muss das Zugriffspaket über eine Richtlinie verfügen, die direkte Zuweisungen durch einen Administrator erlaubt.
Hinweis
Beim Zuweisen von Identitäten zu einem Zugriffspaket müssen Administratoren überprüfen, ob die Identitäten basierend auf den vorhandenen Richtlinienanforderungen für dieses Zugriffspaket berechtigt sind. Andernfalls werden die Identitäten nicht erfolgreich dem Zugriffspaket zugewiesen.
Melden Sie sich beim Microsoft Entra Admin Center mindestens mit der Rolle Identity Governance-Administrator an.
Tipp
Andere Rollen mit geringsten Berechtigungen, die diese Aufgabe ausführen können, sind der Katalogbesitzer, der Access-Paket-Manager und der Access-Paketzuweisungs-Manager.
Navigieren Sie zu ID-Governance>Berechtigungsverwaltung>Zugriffspaket.
Öffnen Sie auf der Seite Zugriffspakete ein Zugriffspaket.
Wählen Sie im linken Menü " Aufgaben" aus.
Wählen Sie "Neue Aufgabe" aus, um "Benutzer zum Zugriffs-Paket hinzufügen" zu öffnen.
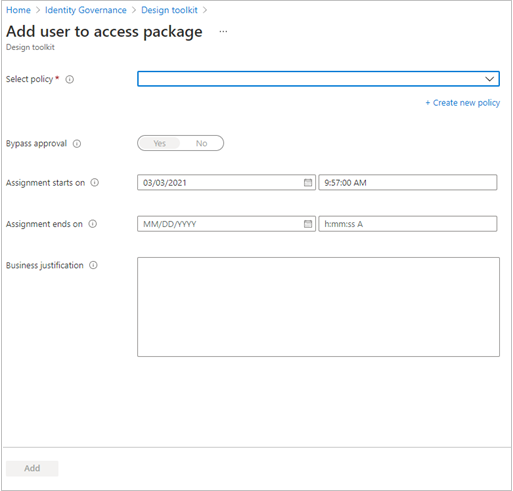
Wählen Sie in der Liste "Richtlinie auswählen " eine Richtlinie aus, von der die zukünftigen Anforderungen und den Lebenszyklus der Benutzer gesteuert und nachverfolgt werden. Wenn die ausgewählten Benutzer über unterschiedliche Richtlinieneinstellungen verfügen sollen, können Sie " Neue Richtlinie erstellen " auswählen, um eine neue Richtlinie hinzuzufügen.
Nach dem Auswählen einer Richtlinie können Sie Benutzer hinzufügen und dann auswählen, wem Sie dieses Zugriffspaket unter der ausgewählten Richtlinie zuweisen möchten.
Hinweis
Wenn Sie eine Richtlinie mit Fragen auswählen, können Sie nur jeweils einen Benutzer zuweisen. Wenn der externe Benutzer bereits im Verzeichnis vorhanden ist, verwenden Sie die Option "Identitäten" in meinem Verzeichnis , und wählen Sie den vorhandenen Benutzer aus. Verwenden Sie die Option "Externer Benutzer ", wenn der Benutzer nicht im Verzeichnis vorhanden ist.
Legen Sie Datum und Uhrzeit fest, wann die Zuweisung der ausgewählten Benutzer beginnen und enden soll. Wenn Sie kein Enddatum angeben, werden die Lebenszykluseinstellungen der Richtlinie verwendet.
Bitte geben Sie optional eine Begründung für Ihre direkte Zuweisung zur Aufbewahrung von Aufzeichnungen an.
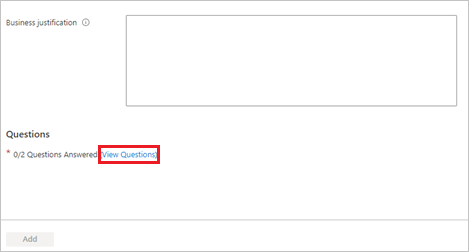
Wenn die ausgewählte Richtlinie zusätzliche Anfordererinformationen enthält, wählen Sie "Fragen anzeigen " aus, um sie im Namen der Benutzer zu beantworten, und wählen Sie dann " Speichern" aus.
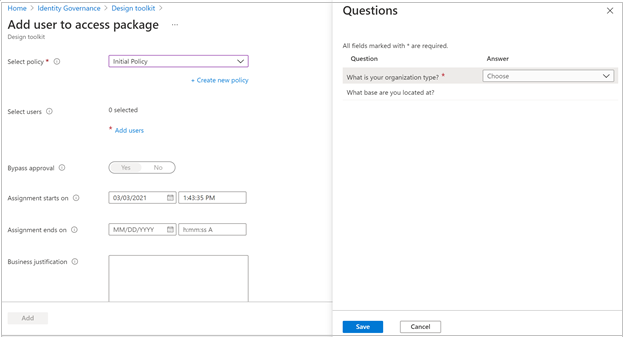
Wählen Sie "Hinzufügen" aus, um dem Zugriffspaket die ausgewählten Identitäten direkt zuzuweisen.
Wählen Sie nach einigen Momenten "Aktualisieren" aus, um die Identitäten in der Aufgabenliste anzuzeigen.
Weisen Sie direkt eine beliebige Identität zu
Mit der Berechtigungsverwaltung können Sie auch externe Identitäten direkt einem Zugriffspaket zuweisen, um die Zusammenarbeit mit Partnern zu vereinfachen. Dazu muss das Zugriffspaket über eine Richtlinie verfügen, die es ermöglicht, dass Identitäten, die sich noch nicht in Ihrem Verzeichnis befinden, Zugriff anfordern können.
Melden Sie sich beim Microsoft Entra Admin Center mindestens mit der Rolle Identity Governance-Administrator an.
Tipp
Andere Rollen mit geringsten Berechtigungen, die diese Aufgabe ausführen können, sind der Katalogbesitzer, der Access-Paket-Manager und der Access-Paketzuweisungs-Manager.
Navigieren Sie zu ID-Governance>Berechtigungsverwaltung>Zugriffspaket.
Öffnen Sie auf der Seite "Access-Pakete " ein Zugriffspaket.
Wählen Sie im linken Menü " Aufgaben" aus.
Wählen Sie Neue Zuweisung aus, um die Seite Zugriffspaket Identitäten zuweisen zu öffnen.
Wählen Sie in der Liste Richtlinie auswählen eine Richtlinie aus, welche die Einstellung Für Benutzer, die sich nicht in Ihrem Verzeichnis befinden zulässt
Wählen Sie "Externer Benutzer" aus. Sie können angeben, welche Benutzer Sie diesem Zugriffspaket zuweisen möchten.
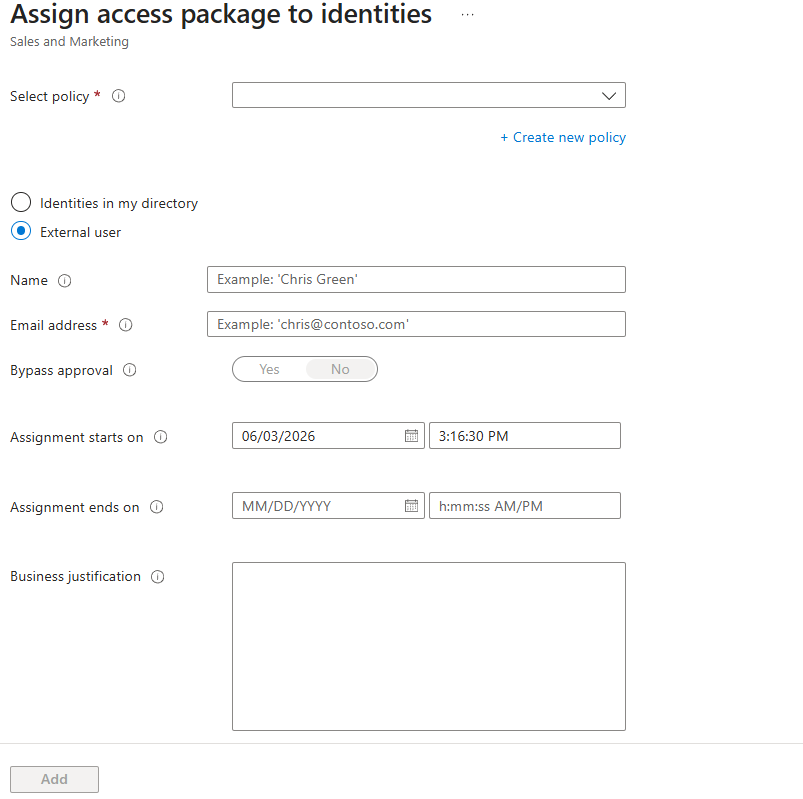
Geben Sie den Identitätsnamen (optional) und die Identitäts-E-Mail-Adresse (erforderlich) ein.
Hinweis
- Die identität, die Sie hinzufügen möchten, muss sich innerhalb des Gültigkeitsbereichs der Richtlinie befinden. Wenn Ihre Richtlinie beispielsweise auf "Bestimmte verbundene Organisationen" festgelegt ist, muss die Identitäts-E-Mail-Adresse aus den Domänen der ausgewählten Organisation(n) stammen. Wenn die Identität, die Sie hinzufügen möchten, die E-Mail-Adresse jen@foo.com hat, die Domäne der ausgewählten Organisation jedoch bar.com ist, können Sie diese Identität nicht dem Zugriffspaket hinzufügen.
- Wenn Sie Ihre Richtlinie so festlegen, dass alle konfigurierten verbundenen Organisationen einbezogen werden, muss die Identitäts-E-Mail-Adresse aus einer Ihrer konfigurierten verbundenen Organisationen stammen. Andernfalls wird die Identität nicht zum Zugriffspaket hinzugefügt.
- Wenn Sie dem Zugriffspaket eine Identität hinzufügen möchten, müssen Sie sicherstellen, dass Sie alle Benutzer (alle verbundenen Organisationen und alle externen Benutzer) auswählen, wenn Sie Ihre Richtlinie konfigurieren.
Legen Sie das Datum und die Uhrzeit fest, zu dem die Zuordnung der ausgewählten Identität beginnen und enden soll. Wenn Sie kein Enddatum angeben, werden die Lebenszykluseinstellungen der Richtlinie verwendet.
Wählen Sie "Hinzufügen" aus, um dem Zugriffspaket die ausgewählten Identitäten direkt zuzuweisen.
Wählen Sie nach einigen Momenten "Aktualisieren" aus, um die Identitäten in der Aufgabenliste anzuzeigen.
Direktes programmgesteuertes Zuweisen von Identitäten
Zuweisen einer Identität zu einem Zugriffspaket mit Microsoft Graph
Sie können einem Zugriffspaket mithilfe von Microsoft Graph auch direkt Identitäten zuweisen. Eine Identität in einer geeigneten Rolle mit einer Anwendung, die über die delegierte EntitlementManagement.ReadWrite.All Berechtigung, eine Anwendung mit der EntitlementManagement.ReadWrite.All Anwendungsberechtigung oder eine Anwendung in einer Katalogrolle verfügt, kann die API aufrufen, um eine accessPackageAssignmentRequest zu erstellen. Bei dieser Anforderung sollte der Wert der requestType-Eigenschaft adminAdd lauten, und die assignment-Eigenschaft ist hierbei eine Struktur, die die targetId des zugewiesenen Benutzers enthält.
Zuweisen eines Benutzers zu einem Zugriffspaket mit PowerShell
Sie können einem Benutzer ein Zugriffspaket in PowerShell mit dem Cmdlet New-MgEntitlementManagementAssignmentRequest zuweisen, das in den Microsoft Graph PowerShell-Cmdlets für Identitäts-Governance (Modulversion 2.1.x oder höher) enthalten ist. Dieses Skript veranschaulicht die Verwendung des Microsoft Graph PowerShell Cmdlets-Moduls Version 2.4.0.
Connect-MgGraph -Scopes "EntitlementManagement.ReadWrite.All"
$accesspackage = Get-MgEntitlementManagementAccessPackage -Filter "displayname eq 'Marketing Campaign'" -ExpandProperty "assignmentpolicies"
if ($null -eq $accesspackage) { throw "no access package"}
$policy = $accesspackage.AssignmentPolicies[0]
$userid = "00aa00aa-bb11-cc22-dd33-44ee44ee44ee"
$params = @{
   requestType = "adminAdd"
   assignment = @{
      targetId = $userid
      assignmentPolicyId = $policy.Id
      accessPackageId = $accesspackage.Id
   }
}
New-MgEntitlementManagementAssignmentRequest -BodyParameter $params
Sie können auch Zuweisungen für vorhandene Benutzersammlungen in Ihrem Verzeichnis auffüllen, einschließlich der Zuweisungen, die einer Anwendung zugewiesen oder in einer Textdatei aufgeführt sind. Weitere Informationen finden Sie unter Hinzufügen von Zuweisungen vorhandener Benutzer, die bereits Zugriff auf die Anwendung haben , und Hinzufügen von Zuweisungen für alle zusätzlichen Benutzer, die Zugriff auf die Anwendung haben sollen.
Sie können auch mehrere Benutzer, die sich in Ihrem Verzeichnis befinden, einem Zugriffspaket mithilfe von PowerShell mit dem New-MgBetaEntitlementManagementAccessPackageAssignment Cmdlet aus den Microsoft Graph PowerShell-Cmdlets für das Identity Governance-Modul Version 2.4.0 oder höher zuweisen. Dieses Cmdlet akzeptiert Parameter.
- Die Zugriffspaket-ID, die in der Antwort des Cmdlets
Get-MgEntitlementManagementAccessPackageenthalten ist - die Zugriffspaketzuweisungsrichtlinien-ID, die in der Richtlinie im
assignmentpoliciesFeld in der Antwort desGet-MgEntitlementManagementAccessPackageCmdlets enthalten ist, - Objekt-IDs der Zielbenutzer, entweder als Array mit Zeichenfolgen oder als Liste mit Benutzermitgliedern, die vom Cmdlet
Get-MgGroupMemberzurückgegeben wird
Wenn Sie beispielsweise sicherstellen möchten, dass alle Benutzer, die derzeit Mitglied einer Gruppe sind, auch über die Zuweisung eines Zugriffspakets verfügen, können Sie dieses Cmdlet zum Erstellen von Anforderungen für die Benutzer verwenden, die derzeit keine Zuweisungen haben. Durch dieses Cmdlet werden Zuweisungen nur erstellt. Zuweisungen für Benutzer, die einer Gruppe nicht mehr angehören, werden nicht entfernt. Wenn Sie die Zuordnungen eines Zugriffspakets verfolgen möchten, um die Mitgliedschaft einer Gruppe zu verfolgen und im Laufe der Zeit Zuordnungen hinzuzufügen oder zu entfernen, verwenden Sie stattdessen eine automatische Zuweisungsrichtlinie.
Connect-MgGraph -Scopes "EntitlementManagement.ReadWrite.All,Directory.Read.All"
$members = @(Get-MgGroupMember -GroupId "a34abd69-6bf8-4abd-ab6b-78218b77dc15" -All)

$accesspackage = Get-MgEntitlementManagementAccessPackage -Filter "displayname eq 'Marketing Campaign'" -ExpandProperty "assignmentPolicies"
if ($null -eq $accesspackage) { throw "no access package"}
$policy = $accesspackage.AssignmentPolicies[0]
$req = New-MgBetaEntitlementManagementAccessPackageAssignment -AccessPackageId $accesspackage.Id -AssignmentPolicyId $policy.Id -RequiredGroupMember $members
Wenn Sie eine Zuweisung für einen Benutzer hinzufügen möchten, der sich noch nicht in Ihrem Verzeichnis befindet, können Sie das New-MgBetaEntitlementManagementAccessPackageAssignmentRequest Cmdlet aus den Microsoft Graph PowerShell-Cmdlets für Identitäts-Governance in der Betamodul-Version 2.1.x oder einer neueren Betamodul-Version verwenden. Dieses Skript veranschaulicht die Verwendung des Microsoft Graph-beta-Profils und der Modulversion 2.4.0 der Microsoft Graph PowerShell-Cmdlets. Dieses Cmdlet akzeptiert Parameter.
- Die Zugriffspaket-ID, die in der Antwort des Cmdlets
Get-MgEntitlementManagementAccessPackageenthalten ist - die Zugriffspaketzuweisungsrichtlinien-ID, die in der
assignmentpoliciesRichtlinie im Feld in der Antwort desGet-MgEntitlementManagementAccessPackageCmdlets enthalten ist, - Die E-Mail-Adresse des Zielbenutzers
Connect-MgGraph -Scopes "EntitlementManagement.ReadWrite.All"
$accesspackage = Get-MgEntitlementManagementAccessPackage -Filter "displayname eq 'Marketing Campaign'" -ExpandProperty "assignmentPolicies"
if ($null -eq $accesspackage) { throw "no access package"}
$policy = $accesspackage.AssignmentPolicies[0]
$req = New-MgBetaEntitlementManagementAccessPackageAssignmentRequest -AccessPackageId $accesspackage.Id -AssignmentPolicyId $policy.Id -TargetEmail "sample@example.com"
Konfigurieren der Zugriffszuweisung als Teil eines Lebenszyklus-Workflows
Im Feature für Microsoft Entra-Lebenszyklus-Workflows können Sie einem Onboardingworkflow die Aufgabe Anfordern von Benutzerzugriffspaketzuweisung hinzufügen. Die Aufgabe kann ein Zugriffspaket angeben, über das Benutzer*innen verfügen sollen. Wenn der Workflow für einen Benutzer ausgeführt wird, wird automatisch eine Anforderung für die Zuweisung des Zugriffspakets erstellt.
Melden Sie sich beim Microsoft Entra Admin Center mit mindestens den Rollen "Identity Governance Administrator " und "Lifecycle Workflows Administrator " an.
Navigieren Sie zu ID Governance>Lebenszyklus-Workflows>Workflows.
Wählen Sie einen Workflow für die Mitarbeitereinarbeitung oder den Mitarbeiterwechsel aus.
Wählen Sie "Vorgänge " und dann "Aufgabe hinzufügen" aus.
Wählen Sie " Benutzerzugriffspaketzuweisung anfordern " und dann "Hinzufügen" aus.
Wählen Sie die neu hinzugefügte Aufgabe aus.
Wählen Sie "Access-Paket auswählen" aus, und wählen Sie das Zugriffspaket aus, dem neue oder verschiebende Benutzer zugewiesen werden sollen.
Wählen Sie "Richtlinie auswählen" und dann die Zugriffspaketzuweisungsrichtlinie in diesem Zugriffspaket aus.
Wählen Sie "Speichern" aus.
Entfernen einer Zuweisung
Sie können eine Zuweisung entfernen, die zuvor von einem Benutzer oder Administrator angefordert wurde.
Melden Sie sich beim Microsoft Entra Admin Center mindestens mit der Rolle Identity Governance-Administrator an.
Navigieren Sie zu ID-Governance>Berechtigungsverwaltung>Zugriffspaket.
Öffnen Sie auf der Seite "Access-Pakete " ein Zugriffspaket.
Wählen Sie im linken Menü " Aufgaben" aus.
Aktivieren Sie das Kontrollkästchen neben dem Benutzer, dessen Zuweisung Sie aus dem Zugriffspaket entfernen möchten.
Wählen Sie die Schaltfläche "Entfernen " am oberen Rand des linken Bereichs aus.
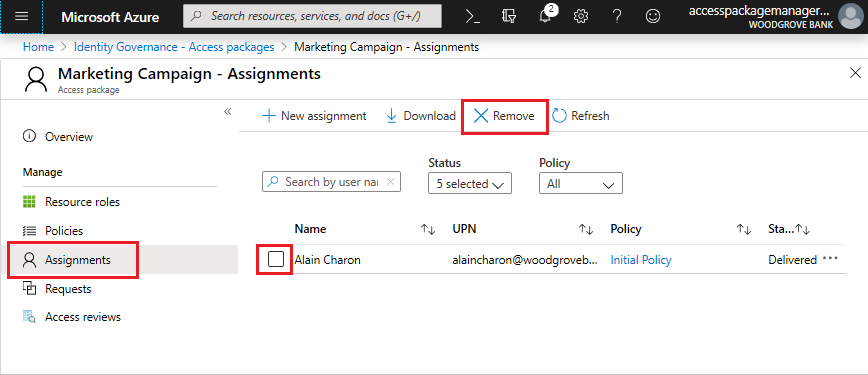
Eine Benachrichtigung wird angezeigt, in der Sie darüber informiert werden, dass die Zuweisung entfernt wurde.
Programmgesteuertes Entfernen einer Zuweisung
Entfernen einer Zuweisung mit Microsoft Graph
Sie können die Zuweisung eines Benutzers zu einem Zugriffspaket auch entfernen, indem Sie Microsoft Graph verwenden. Ein Benutzer in einer geeigneten Rolle mit einer Anwendung, die über die delegierte EntitlementManagement.ReadWrite.All Berechtigung, eine Anwendung mit der EntitlementManagement.ReadWrite.All Anwendungsberechtigung oder eine Anwendung in einer Katalogrolle verfügt, kann die API aufrufen, um eine accessPackageAssignmentRequest zu erstellen. Bei dieser Anforderung sollte der Wert der requestType-Eigenschaft adminRemove lauten, und die assignment-Eigenschaft ist hierbei eine Struktur, die die id-Eigenschaft für die Identifizierung des zu entfernenden accessPackageAssignment-Elements enthält.
Entfernen einer Zuweisung mit PowerShell
Sie können die Zuweisung eines Benutzers in PowerShell mit dem Cmdlet New-MgEntitlementManagementAssignmentRequest aus dem Modul der Microsoft Graph PowerShell-Cmdlets für Identitäts-Governance Version 2.1.x oder einer späteren Modulversion entfernen. Dieses Skript veranschaulicht die Verwendung des Microsoft Graph PowerShell Cmdlets-Moduls Version 2.4.0.
Connect-MgGraph -Scopes "EntitlementManagement.ReadWrite.All"
$accessPackageId = "9f573551-f8e2-48f4-bf48-06efbb37c7b8"
$userId = "11bb11bb-cc22-dd33-ee44-55ff55ff55ff"
$filter = "accessPackage/Id eq '" + $accessPackageId + "' and state eq 'Delivered' and target/objectId eq '" + $userId + "'"
$assignment = Get-MgEntitlementManagementAssignment -Filter $filter -ExpandProperty target -all -ErrorAction stop
if ($assignment -ne $null) {
   $params = @{
      requestType = "adminRemove"
      assignment = @{ id = $assignment.id }
   }
   New-MgEntitlementManagementAssignmentRequest -BodyParameter $params
}
Konfigurieren der Entfernung von Aufgaben als Teil eines Lebenszyklus-Workflows
Im Feature für Microsoft Entra-Lebenszyklus-Workflows können Sie einem Offboardingworkflow die Aufgabe Aufheben einer Zugriffspaketzuweisung für Benutzer hinzufügen. Diese Aufgabe kann ein Zugriffspaket angeben, dem Benutzer*innen unter Umständen zugewiesen sind. Wenn der Workflow für einen Benutzer ausgeführt wird, wird dessen Zugriffspaketzuweisung automatisch entfernt.
Melden Sie sich beim Microsoft Entra Admin Center mit mindestens den Rollen "Identity Governance Administrator " und "Lifecycle Workflows Administrator " an.
Navigieren Sie zu ID Governance>Lebenszyklus-Workflows>Workflows.
Wählen Sie einen Workflow für das Mitarbeiter-Offboarding aus.
Wählen Sie "Vorgänge " und dann "Aufgabe hinzufügen" aus.
Wählen Sie "Zugriffspaketzuweisung für Benutzer entfernen " und dann "Hinzufügen" aus.
Wählen Sie die neu hinzugefügte Aufgabe aus.
Wählen Sie Zugriffspakete auswählen aus, und wählen Sie eines oder mehrere Zugriffspakete aus, aus denen Benutzer, die offboarded werden, entfernt werden sollen.
Wählen Sie "Speichern" aus.