Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Organisationen, die vertrauliche Dokumente verarbeiten, müssen häufig automatisierungs-, sicherheits-, compliance- und Netzwerkisolation ausgleichen. Diese Referenzarchitektur zeigt, wie Sie Microsoft Power Platform, Azure Document Intelligence und Azure Dienste mit privater Netzwerkkonnektivität verwenden, um die Erfassung, Verarbeitung, Überprüfung und Speicherung von Dokumenten zu automatisieren, während vertrauliche Daten geschützt werden.
Tip
Dieser Artikel enthält ein Beispielszenario und eine generalisierte Beispielarchitektur, um zu veranschaulichen, wie Sichere intelligente Dokumentverarbeitungslösungen mit Power Platform, Azure Document Intelligence und VNet-Unterstützung (Virtual Network, Power Platform) gestaltet werden. Das Architekturbeispiel kann für viele verschiedene Szenarien und Branchen modifiziert werden.
Architekturdiagramm
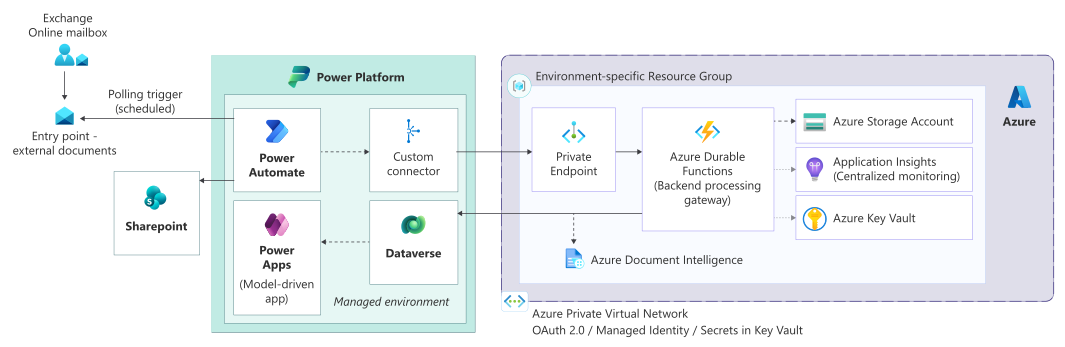
Workflow
Dieser Workflow beschreibt, wie Power Platform- und Azure-Dienste mit privater Netzwerkisolierung Dokumente sicher erfassen, verarbeiten, validieren und speichern.
Sichere Dokumentaufnahme: Empfangen von Dokumenten über dedizierte Exchange Online Postfächer. Geplante Power Automate Flows verwenden ein Pollingmuster, um Dokumente abzuholen und so eine kontrollierte und zuverlässige Erfassung sicherzustellen.
Orchestrierung und Kontexterstellung: Power Automate extrahiert Metadaten und Anlagen, filtert nicht prozessierbare Artefakte und stellt einen Korrelationskontext her, der während des gesamten Verarbeitungslebenszyklus verwendet wird.
Ausführung in einem privaten Netzwerk: Flows werden in einer verwalteten Umgebung ausgeführt, die die VNet-Unterstützung für Power Platform nutzt und privaten Zugriff auf Azure-Dienste über Private Endpoints ermöglicht.
Back-End-Verarbeitung über Azure Functions: Power Automate ruft eine gesicherte Azure Function über einen benutzerdefinierten Connector auf, der OAuth 2.0-Clientanmeldeinformationen verwendet. Die Funktion fungiert als Gateway für alle Back-End-Verarbeitungen.
Intelligente Dokumentverarbeitung: Verwenden Sie Azure Dokumentintelligenz für die Dokumentklassifizierung und Datenextraktion. Behandeln Sie lang andauernde Vorgänge asynchron.
Validierung und Fallerstellung: Überprüfen und Speichern extrahierter Daten in Dataverse, Erstellen oder Aktualisieren von Geschäftsdatensätzen und -fällen.
Sichere Dokumentspeicherung: Speichern Sie originale Dokumente und Artefakte in SharePoint Online, wobei der Zugriff über Microsoft Entra ID Sicherheitsgruppen gesteuert wird.
Nachgeschaltete Integrationen: Lösen Sie nach Bedarf zusätzliche Automatisierungen und Integrationen aus, einschließlich sicherer Dateiaustausch über Azure Blob Storage und lokale Systeme.
Resilienz und Überwachung: Dauerhafte Azure Functions verwalten lange laufende Prozesse, Wiederholungen und Fehlerbehandlung mit zentralisierter Protokollierung und Überwachung.
Components
Die folgenden Komponenten bilden die sichere Dokumentverarbeitungsarchitektur.
Plattform und Identität
Microsoft Entra ID: Bietet zentralisierte Identität, Authentifizierung und bedingten Zugriff für Benutzer und Anwendungen. Die native Integration mit der Power Platform ermöglicht sicheren Benutzerzugriff, Authentifizierung über Dienstprinzipale und die Durchsetzung organisatorischer Sicherheitsrichtlinien.
Aufnahme
Exchange Online Postfächer: Stellen Sie eine sichere und auditierbare Grenze für externe Übermittlungen bereit. Dedizierte Postfächer dienen als kontrollierte Aufnahmeendpunkte für eingehende Dokumente und Anforderungen.
Power Automate (Abfragemuster): Geplante Power-Automate-Flows überwachen Exchange-Postfächer mit einem Abfrageansatz, um eine zuverlässige Verarbeitung, die Steuerung der Drosselung und eine vorhersehbare Ausführung sicherzustellen. Dieser Ansatz vermeidet eine Ereignisflut durch Echtzeit-Trigger.
Orchestration
Power Automate: Fungiert als primäre Orchestrierungsebene, koordinierte Dokumentaufnahme, Metadatenextraktion, Validierungslogik, Downstreamintegrationen und Ausnahmebehandlung, während rechenintensive Vorgänge an Back-End-Dienste delegiert werden.
Benutzerdefinierter Connector: Stellt eine sichere Abstraktionsebene zwischen Power Automate- und Back-End-Diensten bereit. Die Authentifizierung verwendet OAuth 2.0-Clientanmeldeinformationen, um den kontrollierten, umgebungsisolten Zugriff auf APIs sicherzustellen.
Verarbeitung
Azure Functions: Implementiert Back-End-Verarbeitungs- und Orchestrierungslogik, die als sichere API-Gateway- und Integrationsebene fungiert. Azure Functions übernehmen Validierung, Routing, Wiederholungsversuche, lang andauernde Vorgänge und die Interaktion mit nachgelagerten Diensten.
Azure Document Intelligence: Ermöglicht intelligente Dokumentklassifizierung und Datenextraktion mithilfe vordefinierter und benutzerdefinierter Modelle. Die Verarbeitung wird asynchron von Back-End-Diensten aufgerufen, um Skalierbarkeit und lange ausgeführte Workloads zu unterstützen.
Daten und Speicher
Microsoft Dataverse: Dient als zentrale Datenplattform für strukturierte Geschäftsdaten, einschließlich Fällen, Metadaten und Verarbeitungsergebnissen. Dataverse bietet integrierte Sicherheit, Überwachung und rollenbasierte Zugriffssteuerung.
SharePoint Online: Speichert Dokumente sicher und verwaltet Links zu zugehörigen Dataverse-Datensätzen. SharePoint bietet Versionsverwaltung, Aufbewahrung und fein abgestimmte Zugriffssteuerung für Dokumentartefakte.
Azure Blob Storage: Unterstützt sichere Dateiaustausch- und Integrationsszenarien, einschließlich der Interaktion mit nachgelagerten oder lokalen Systemen. Der Zugriff ist mit privaten Endpunkten und dienstprinzipaler Authentifizierung eingeschränkt.
Sicherheit und Netzwerk
Azure Virtual Network(VNet)-Unterstützung für Power Platform: Ermöglicht Power Automate Flows, unterstützte Connectors in einem delegierten Subnetz in einem Azure Virtual Network auszuführen, sodass private Verbindungen mit Azure Diensten möglich sind.
Azure private Endpunkte: Stellen Sie sicher, dass Azure Dienste wie Azure Functions, Speicher und KI-Dienste nur über private IP-Adressen zugänglich sind, wodurch die öffentliche Gefährdung beseitigt wird.
Azure Key Vault: Bietet eine zentrale und sichere Speicherung von geheimen Schlüsseln, Zertifikaten und Schlüsseln, die von Anwendungen und Automatisierungskomponenten verwendet werden. Geheimnisse werden zur Laufzeit mithilfe von verwalteten Identitäten oder Dienstprinzipalen eingefügt.
ALM und Governance
Azure DevOps Pipelines: Automatisiert Lösungsbuild, Validierung und Bereitstellung in umgebungenübergreifend mithilfe von YAML-Pipelines. Unterstützt kontrollierte Werbung, Umgebungsisolation und wiederholbare Bereitstellungen, die den bewährten Methoden der Power Platform-Anwendungslebenszyklusverwaltung (ALM) entsprechen.
Benutzerfreundlichkeit
Power Apps modellgesteuerte Apps: Bietet sichere, rollenbasierte Benutzeroberflächen für die Verwaltung von Fällen, die Überprüfung von Dokumenten und die Interaktion mit Geschäftsdaten. Modellgesteuerte Apps respektieren die Dataverse-Sicherheits- und Überwachungskontrollen automatisch.
Details zum Szenario
Diese Architektur ermöglicht die sichere, skalierbare und automatisierte Verarbeitung streng vertraulicher finanz- und richtlinienbezogener Dokumente mithilfe von Power Platform und Azure Services.
Organisationen in regulierten Branchen verlassen sich häufig auf E-Mail-basierte Dokumentaufnahme von externen Partnern und Kunden. Diese Organisationen müssen diese Dokumente zuverlässig verarbeiten und gleichzeitig strenge Anforderungen hinsichtlich Datensicherheit, Netzwerkisolation, Auditierbarkeit und Compliance erfüllen. Die manuelle Handhabung führt zu betriebsbedingten Risiken, Verzögerungen und inkonsistenten Ergebnissen, insbesondere dann, wenn das Dokumentvolumen zunimmt.
Diese Architektur behebt diese Herausforderungen, indem eine kontrollierte Dokumentaufnahme- und Verarbeitungspipeline implementiert wird, die Power Automate Orchestrierung, intelligente Dokumentverarbeitung und sichere Back-End-Dienste kombiniert, die in einem Azure Virtual Network gehostet werden. Alle Integrationen mit Azure-Diensten werden über private Endpunkte durchgeführt, um sicherzustellen, dass vertrauliche Daten niemals im öffentlichen Internet verfügbar gemacht werden.
Verwenden Sie Azure Dokumentintelligenz für die Dokumentklassifizierung und Datenextraktion. Verwenden Sie Azure Functions, um die Back-End-Verarbeitung abzustrahieren, Sicherheit, Validierung und Fehlerbehandlung zu zentralisieren. Überprüfen und speichern Sie extrahierte Daten in Dataverse, wodurch strukturierte Fallverwaltung, nachgeschaltete Automatisierung und Berichterstellung über Power Platform-Anwendungen ermöglicht werden.
Dieser Ansatz reduziert den manuellen Aufwand, verbessert die Verarbeitungsgenauigkeit und stellt ein wiederverwendbares Unternehmensmuster für die sichere Dokumentverarbeitung her. Sie unterstützt die zukünftige Erweiterbarkeit, richtet sich an die Sicherheitsgrundsätze der geringsten Rechte und bietet End-to-End-Ablaufverfolgung über Power Platform-, Azure- und Identitätsdienste hinweg.
Überlegungen
Diese Überlegungen implementieren die Säulen von Power Platform Well-Architected, eine Reihe von Leitprinzipien, welche die Qualität einer Workload verbessern. Weitere Informationen finden Sie in Microsoft Power Platform Well-Architected.
Zuverlässigkeit
Durch entkoppelte Orchestrierung und Verarbeitung wird sichergestellt, dass vorübergehende Fehler in nachgeschalteten Diensten (Document Intelligence, Azure Functions, externe Systeme) die Aufnahme nicht stören.
Bei der Abrufbasierten E-Mail-Erfassung werden verpasste Ereignisse vermieden und die Abhängigkeit von Echtzeittriggern reduziert.
Wiederholungs-, Timeout- und Fehlerbehandlungsrichtlinien werden in Azure Functions und Power Automate zentral verwaltet, um eine kontrollierte Neuverarbeitung zu unterstützen.
Asynchrone Verarbeitungsmuster (einschließlich dauerhafter Funktionen, sofern zutreffend) unterstützen eine lang andauernde Dokumentanalyse, ohne Workflows zu blockieren.
Hohe Verfügbarkeit wird von verwalteten Diensten wie Power Automate, Dataverse, Azure Functions und Azure KI Services bereitgestellt.
Security
Microsoft Entra ID bietet zentralisierte Identität, Authentifizierung und bedingten Zugriff für Benutzer und Dienstprinzipale.
Der Least-Privilege-Zugriff wird über Power-Automate-Flows, benutzerdefinierte Konnektoren und Azure-Dienste hinweg mithilfe von App-Registrierungen und bereichsgebundenen Berechtigungen durchgesetzt.
Virtual Network Unterstützung für Power Platform stellt sicher, dass die Automatisierung innerhalb einer privaten Netzwerkgrenze ausgeführt wird.
Private Endpunkte verhindern die öffentliche Gefährdung von Azure Functions, Speicherkonten und AI-Diensten.
Geheime Schlüssel und Anmeldeinformationen werden sicher in Azure Key Vault gespeichert und zur Laufzeit eingefügt.
Dataverse: rollenbasierte Sicherheit und Auditierung bieten eine differenzierte Zugriffssteuerung und die vollständige Rückverfolgbarkeit von Datenzugriffen und Änderungen.
Betriebliche Effizienz
Eine klare Trennung der Verantwortlichkeiten zwischen Orchestrierung (Power Automate) und Verarbeitung (Azure Functions) vereinfacht die Wartung und Problembehandlung.
Das Muster eines zentralisierten Backend-Gateways vermeidet einen Wildwuchs an Konnektoren und gewährleistet eine konsistente Validierung, Protokollierung und Durchsetzung von Richtlinien.
Azure DevOps YAML-Pipelines automatisieren den Build, die Validierung und die Bereitstellung von Lösungen über Umgebungen hinweg und unterstützen wiederholbare und kontrollierte Bereitstellungen.
Umgebungsspezifische Konfiguration, z. B. Modellversionen und Endpunkte, wird über Umgebungsvariablen verwaltet, wodurch manuelle Änderungen reduziert werden.
Die End-to-End-Überwachung wird über den Power Platform-Ausführungsverlauf, Azure Protokollierung und plattformeigene Überwachungsfunktionen aktiviert.
Leistungseffizienz
Schwere Rechenarbeitslasten, z. B. Dokumentklassifizierung, OCR (optische Zeichenerkennung) und Validierungslogik, werden in Azure Functions und nicht innerhalb Power Automate ausgeführt.
Die asynchrone Verarbeitung verbessert den Durchsatz und verhindert, dass Ablaufausführungsgrenzwerte erreicht werden.
Abrufbasierte Datenerfassung bietet vorhersehbare Lastmuster und vermeidet Auslösespitzen.
Dataverse wird für strukturierte Geschäftsdaten verwendet, während Dokumente in SharePoint gespeichert werden und Blob Storage, um Speicherkosten und Leistung zu optimieren.
Private Netzwerke verringern die Latenz zwischen Power Platform und Azure-Diensten.
Erlebnisoptimierung
Power Apps modellgesteuerte Apps bieten sichere, rollenbasierte Benutzererfahrungen, die automatisch die Dataverse-Sicherheit berücksichtigen.
Human-in-the-Loop-Pfade reduzieren die kognitive Belastung, indem benutzer nur bei Bedarf eingreifen können.
Klare Fall- und Dokumentzuordnungen verbessern die Rückverfolgbarkeit und Nutzbarkeit für operative Teams.
Ein einheitliches Automatisierungsverhalten in allen Umgebungen verbessert das Vertrauen und reduziert Benutzerverwechslungen.
Verantwortungsvolle KI
Nicht zutreffend.
Diese Architektur verwendet Azure Document Intelligence für die Dokumentklassifizierung und -extraktion und enthält keine generativen KI-Features.
Contributors
Microsoft verwaltet diesen Artikel. Die folgenden Mitwirkenden haben diesen Artikel geschrieben.
Hauptautoren:
- Meenakshi Gupta, Principal Technologist