Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
In diesem Artikel wird erläutert, wie KI-Workloads in Ihre Azure Landing Zone und Unternehmensarchitektur passen. Es identifiziert die zusätzlichen Plattformfunktionen, die Organisationen mit zunehmender KI-Einführung berücksichtigen sollten.
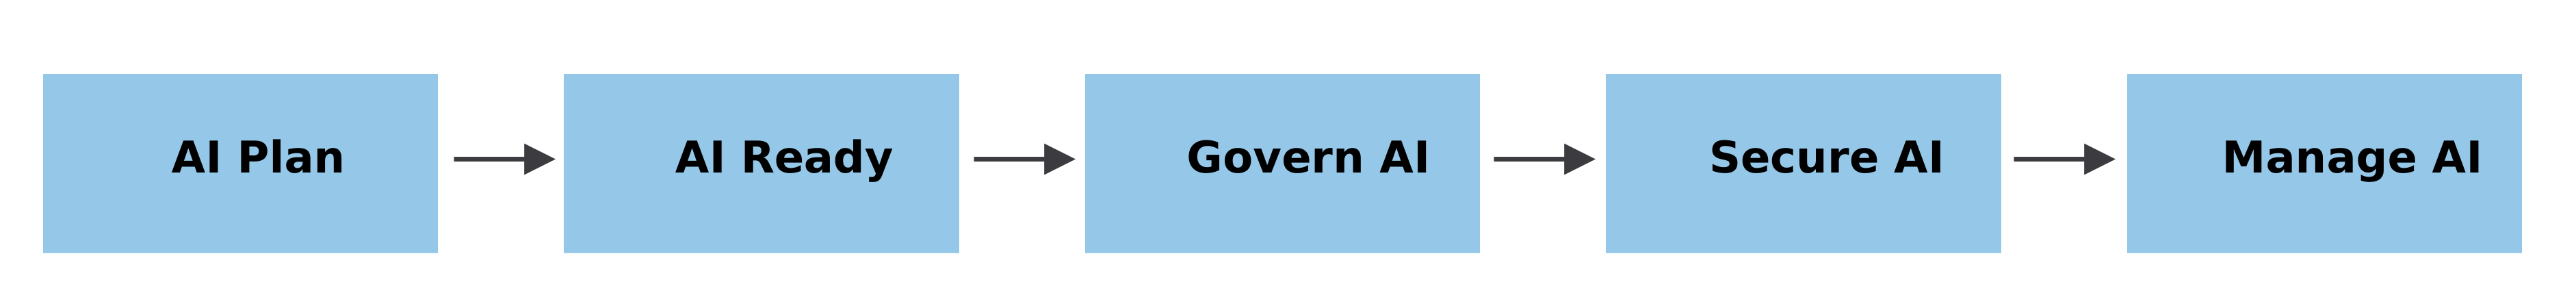
Wenden Sie dieselben Azure-Landing-Zone-Prinzipien und bewährten Methoden auf KI-Workloads an, wie Sie es für andere Workloads tun. KI-Workloads erfordern keine andere Azure Landing Zone-Architektur oder kein anderes Governancemodell. Plattformteams sollten ihre vorhandene Governance-Basislinie verwenden und bei Bedarf erweitern, um die KI-Dienste und -Modelle zu berücksichtigen, die die Organisation zu verwenden plant.
Ergebnis: Am Ende der Architektur- und Governanceplanung sollten Sie über eine aktualisierte Governance-Basislinie verfügen, die die KI-Technologien unterstützt, die Sie in Azure verwenden möchten.
Architekturen und Entscheidungsbaum
- Konzeptionell
- Konzeption und Integration
- Detailliert
- Ausführlich + Integration
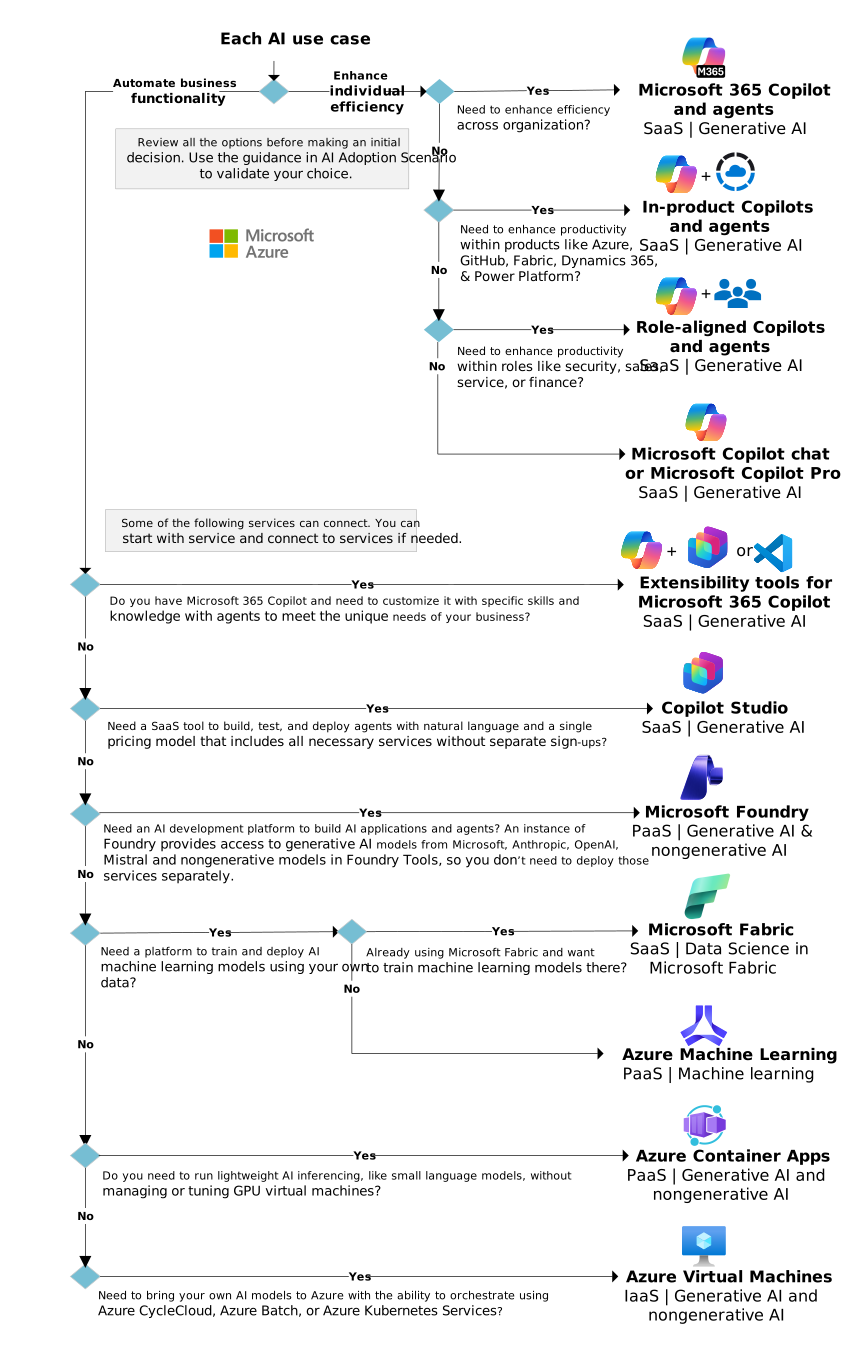
- KI-Entscheidungsstruktur
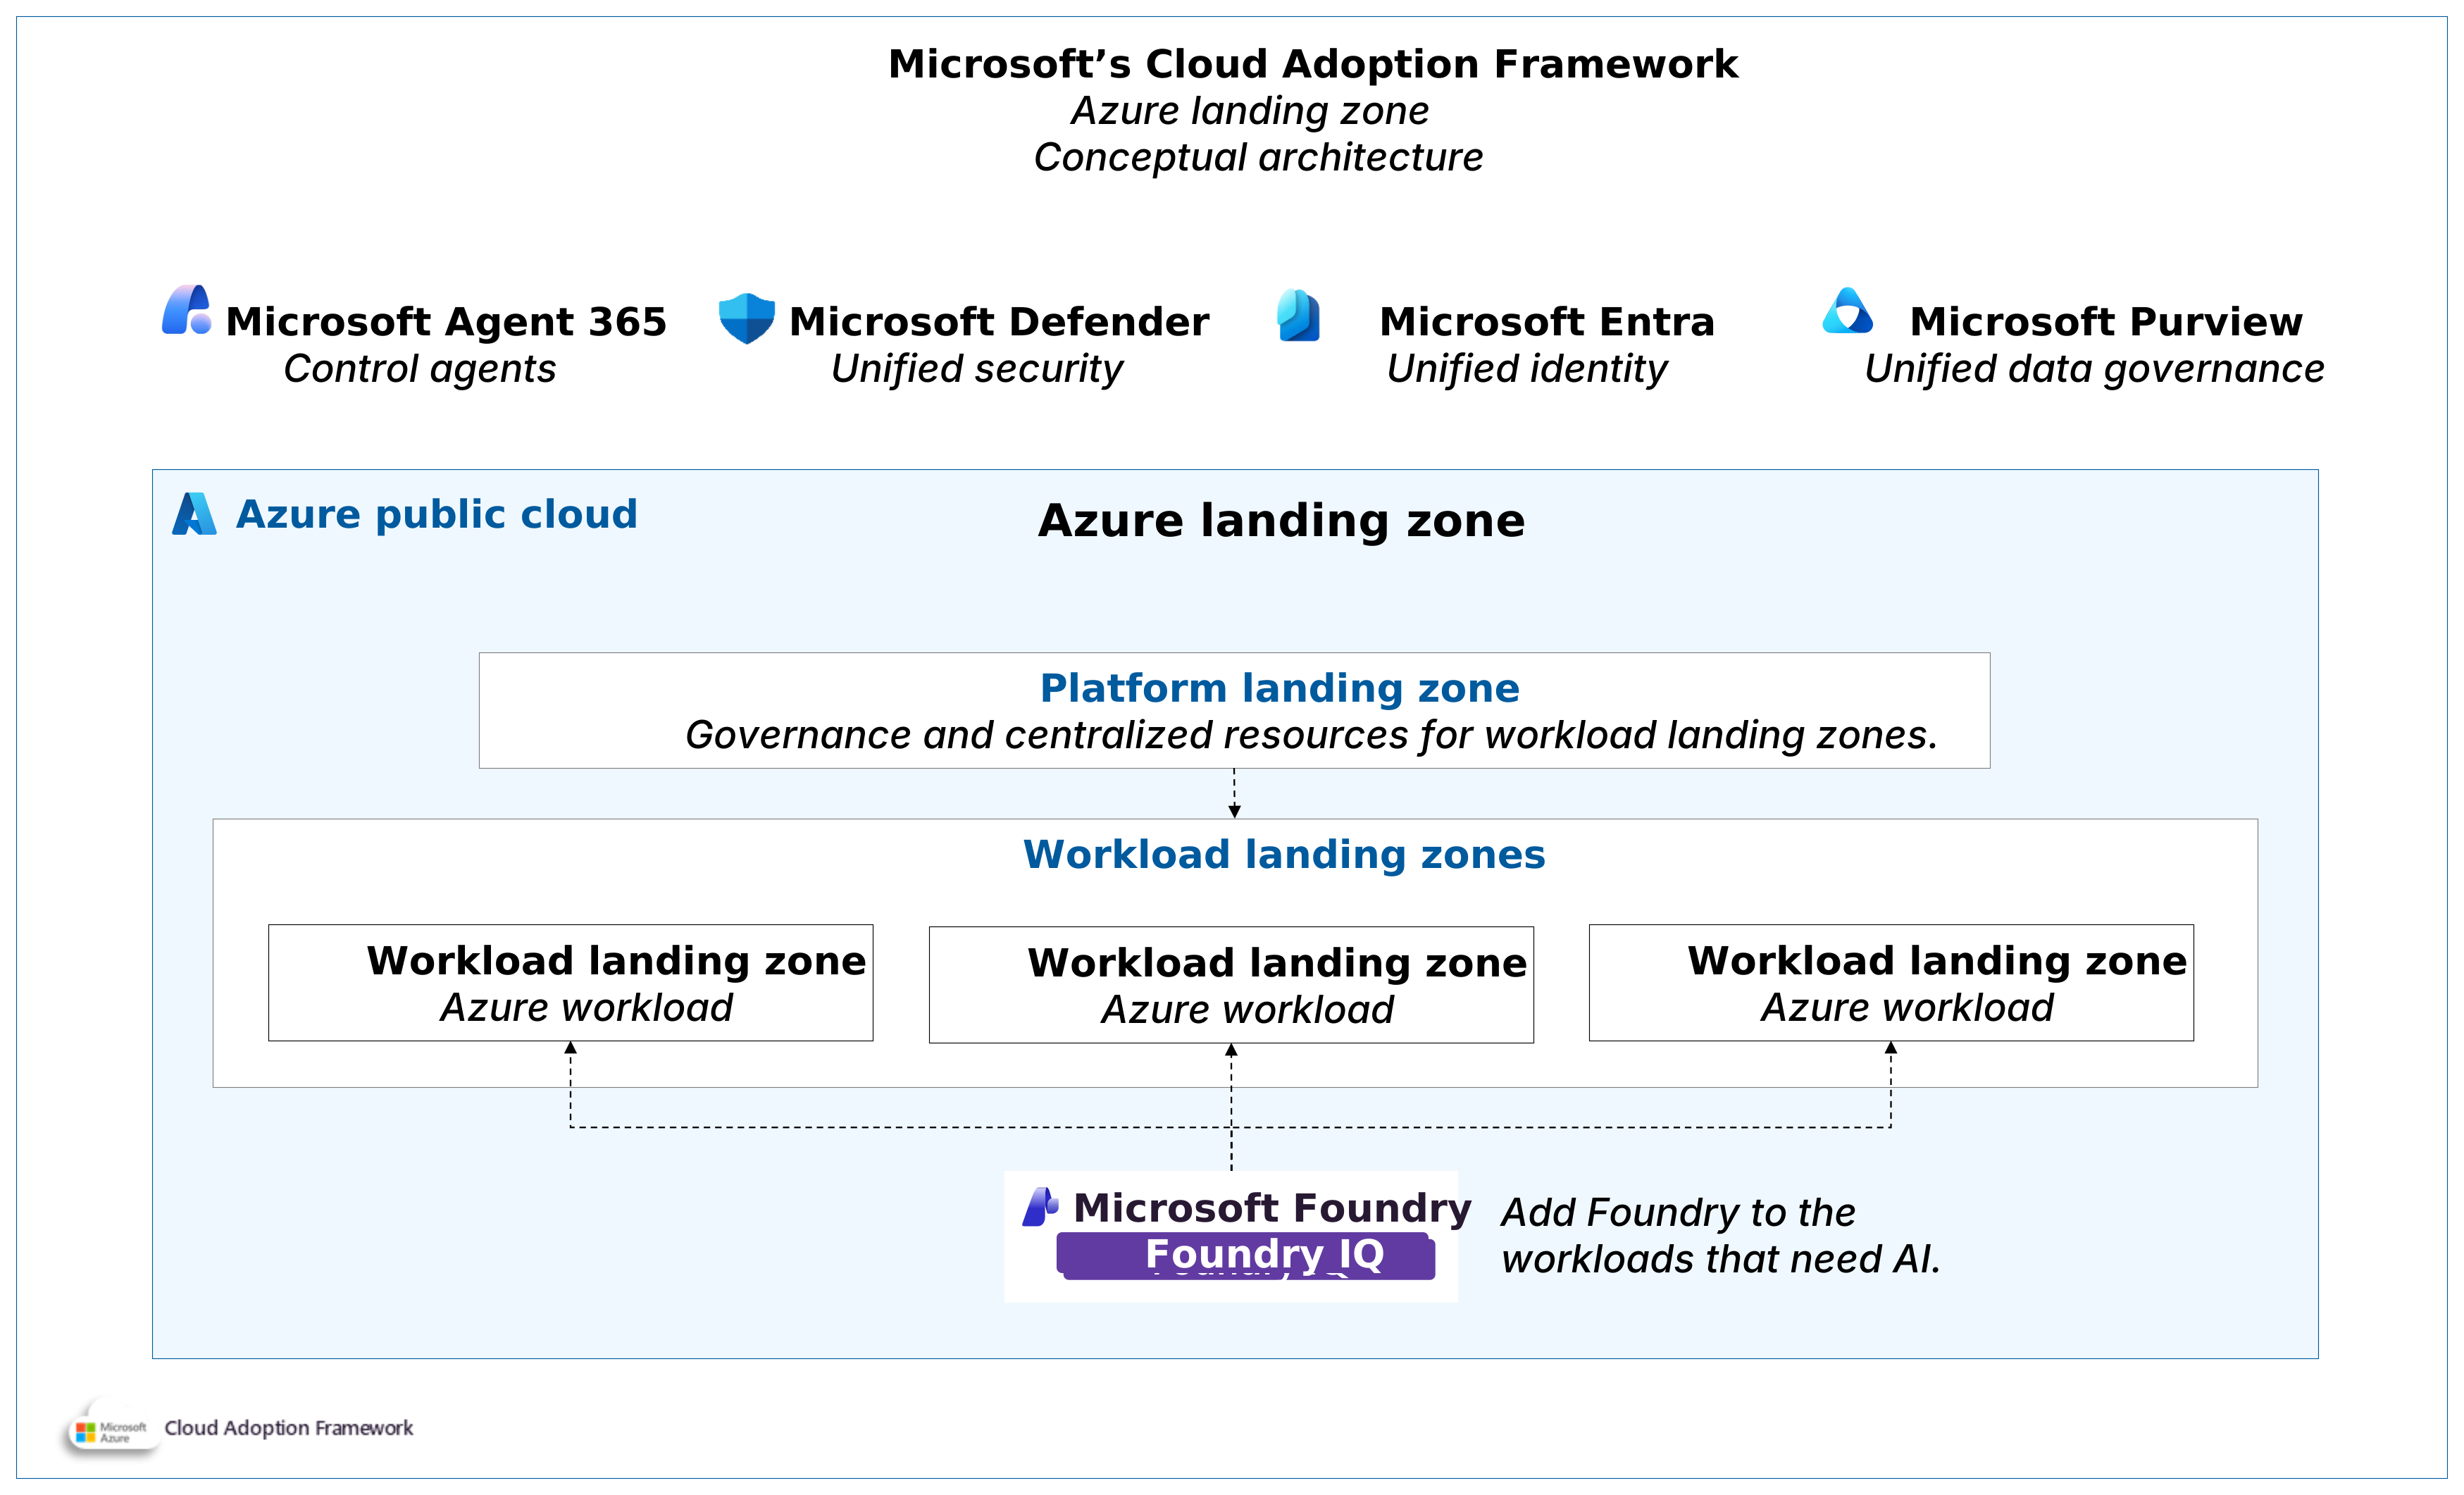
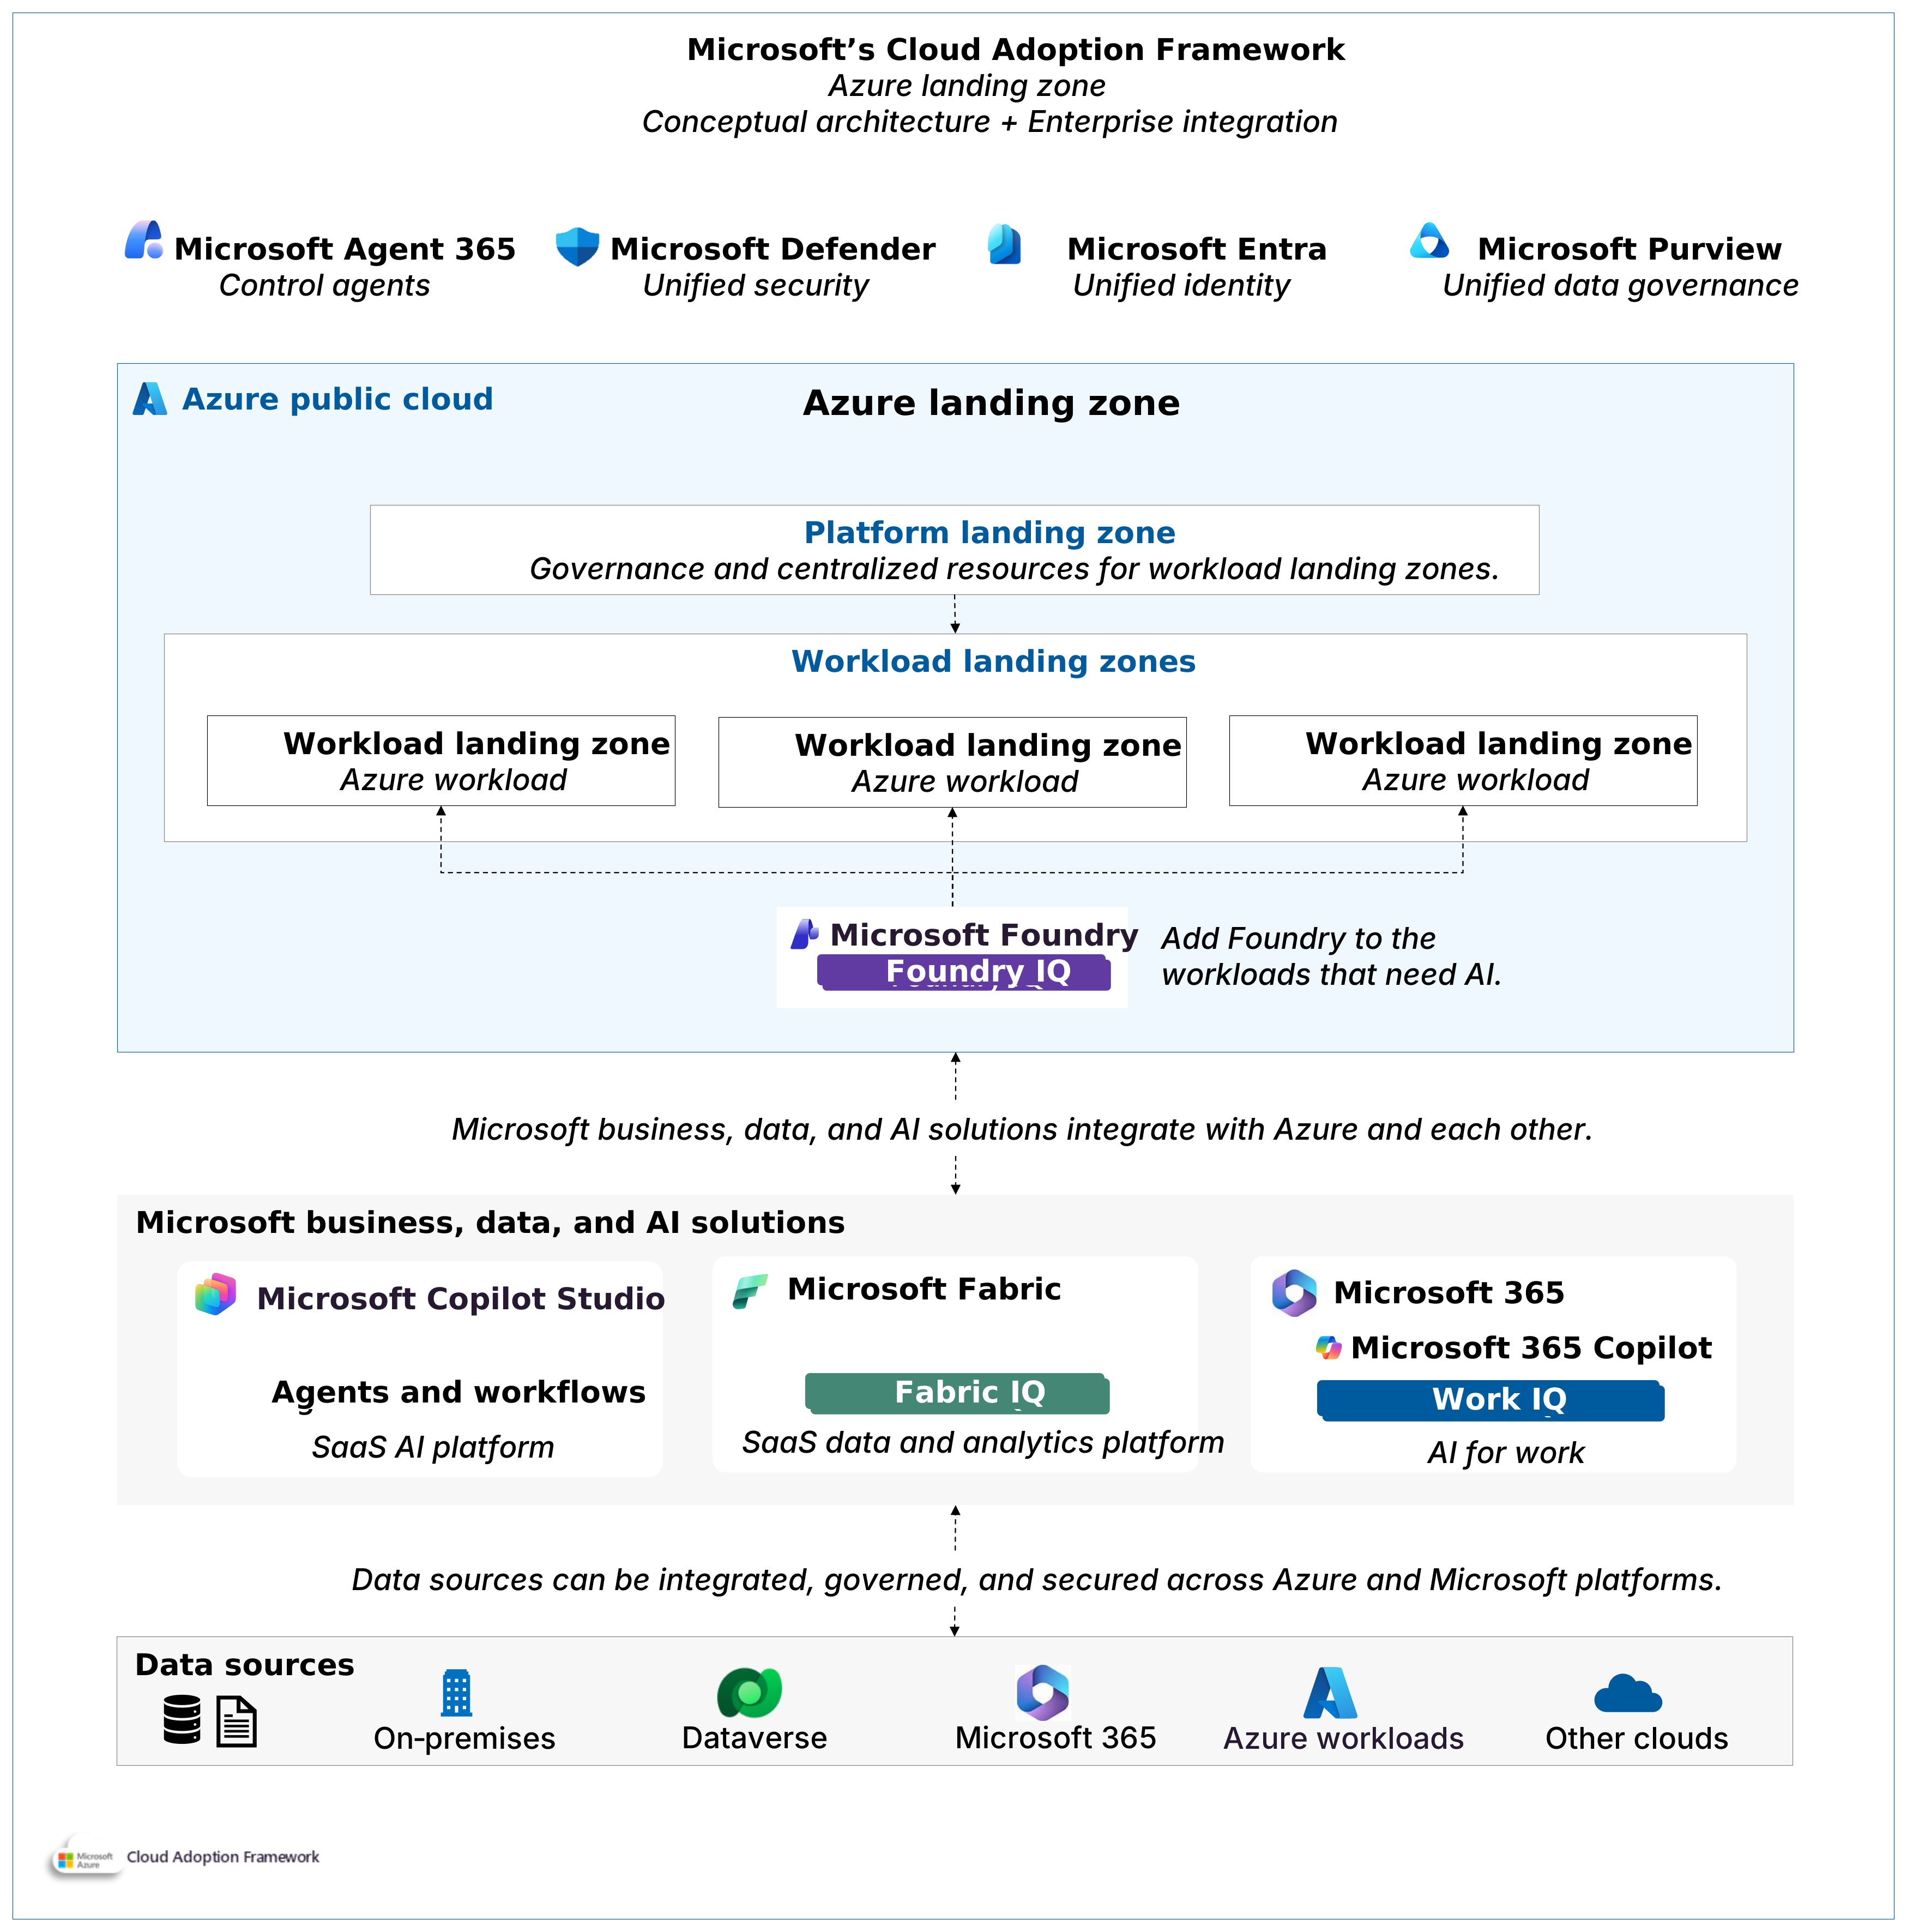
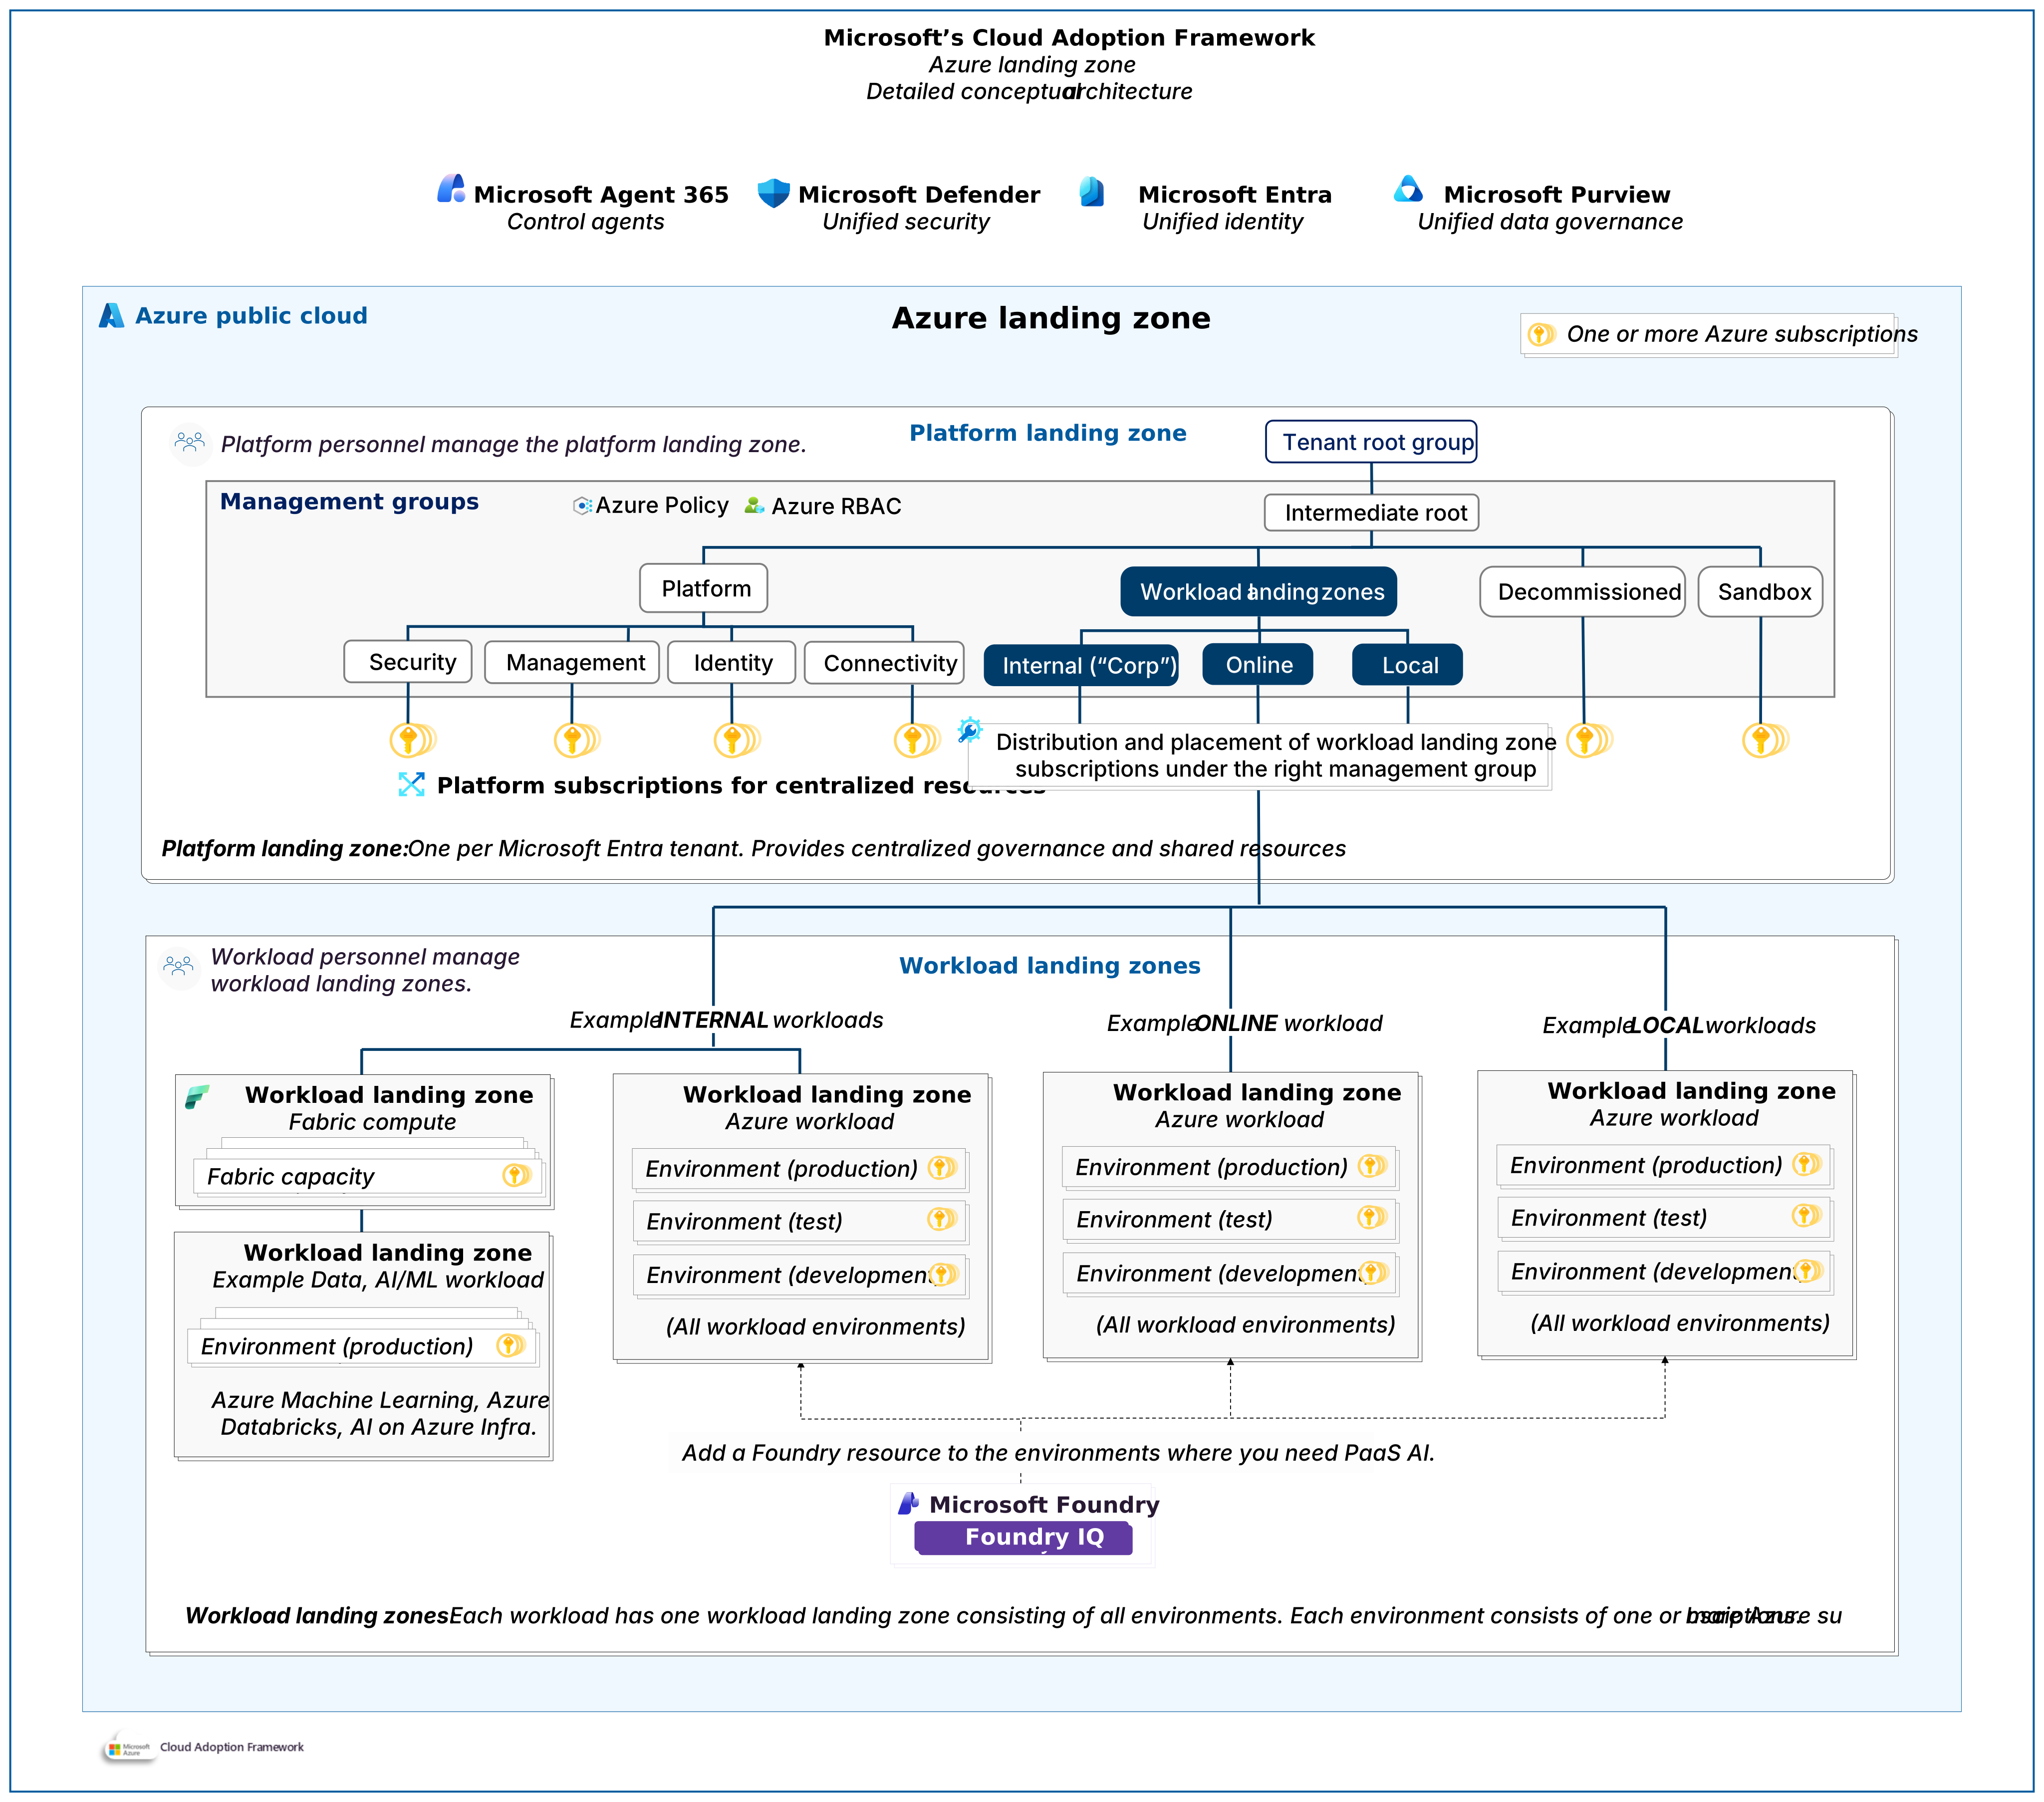
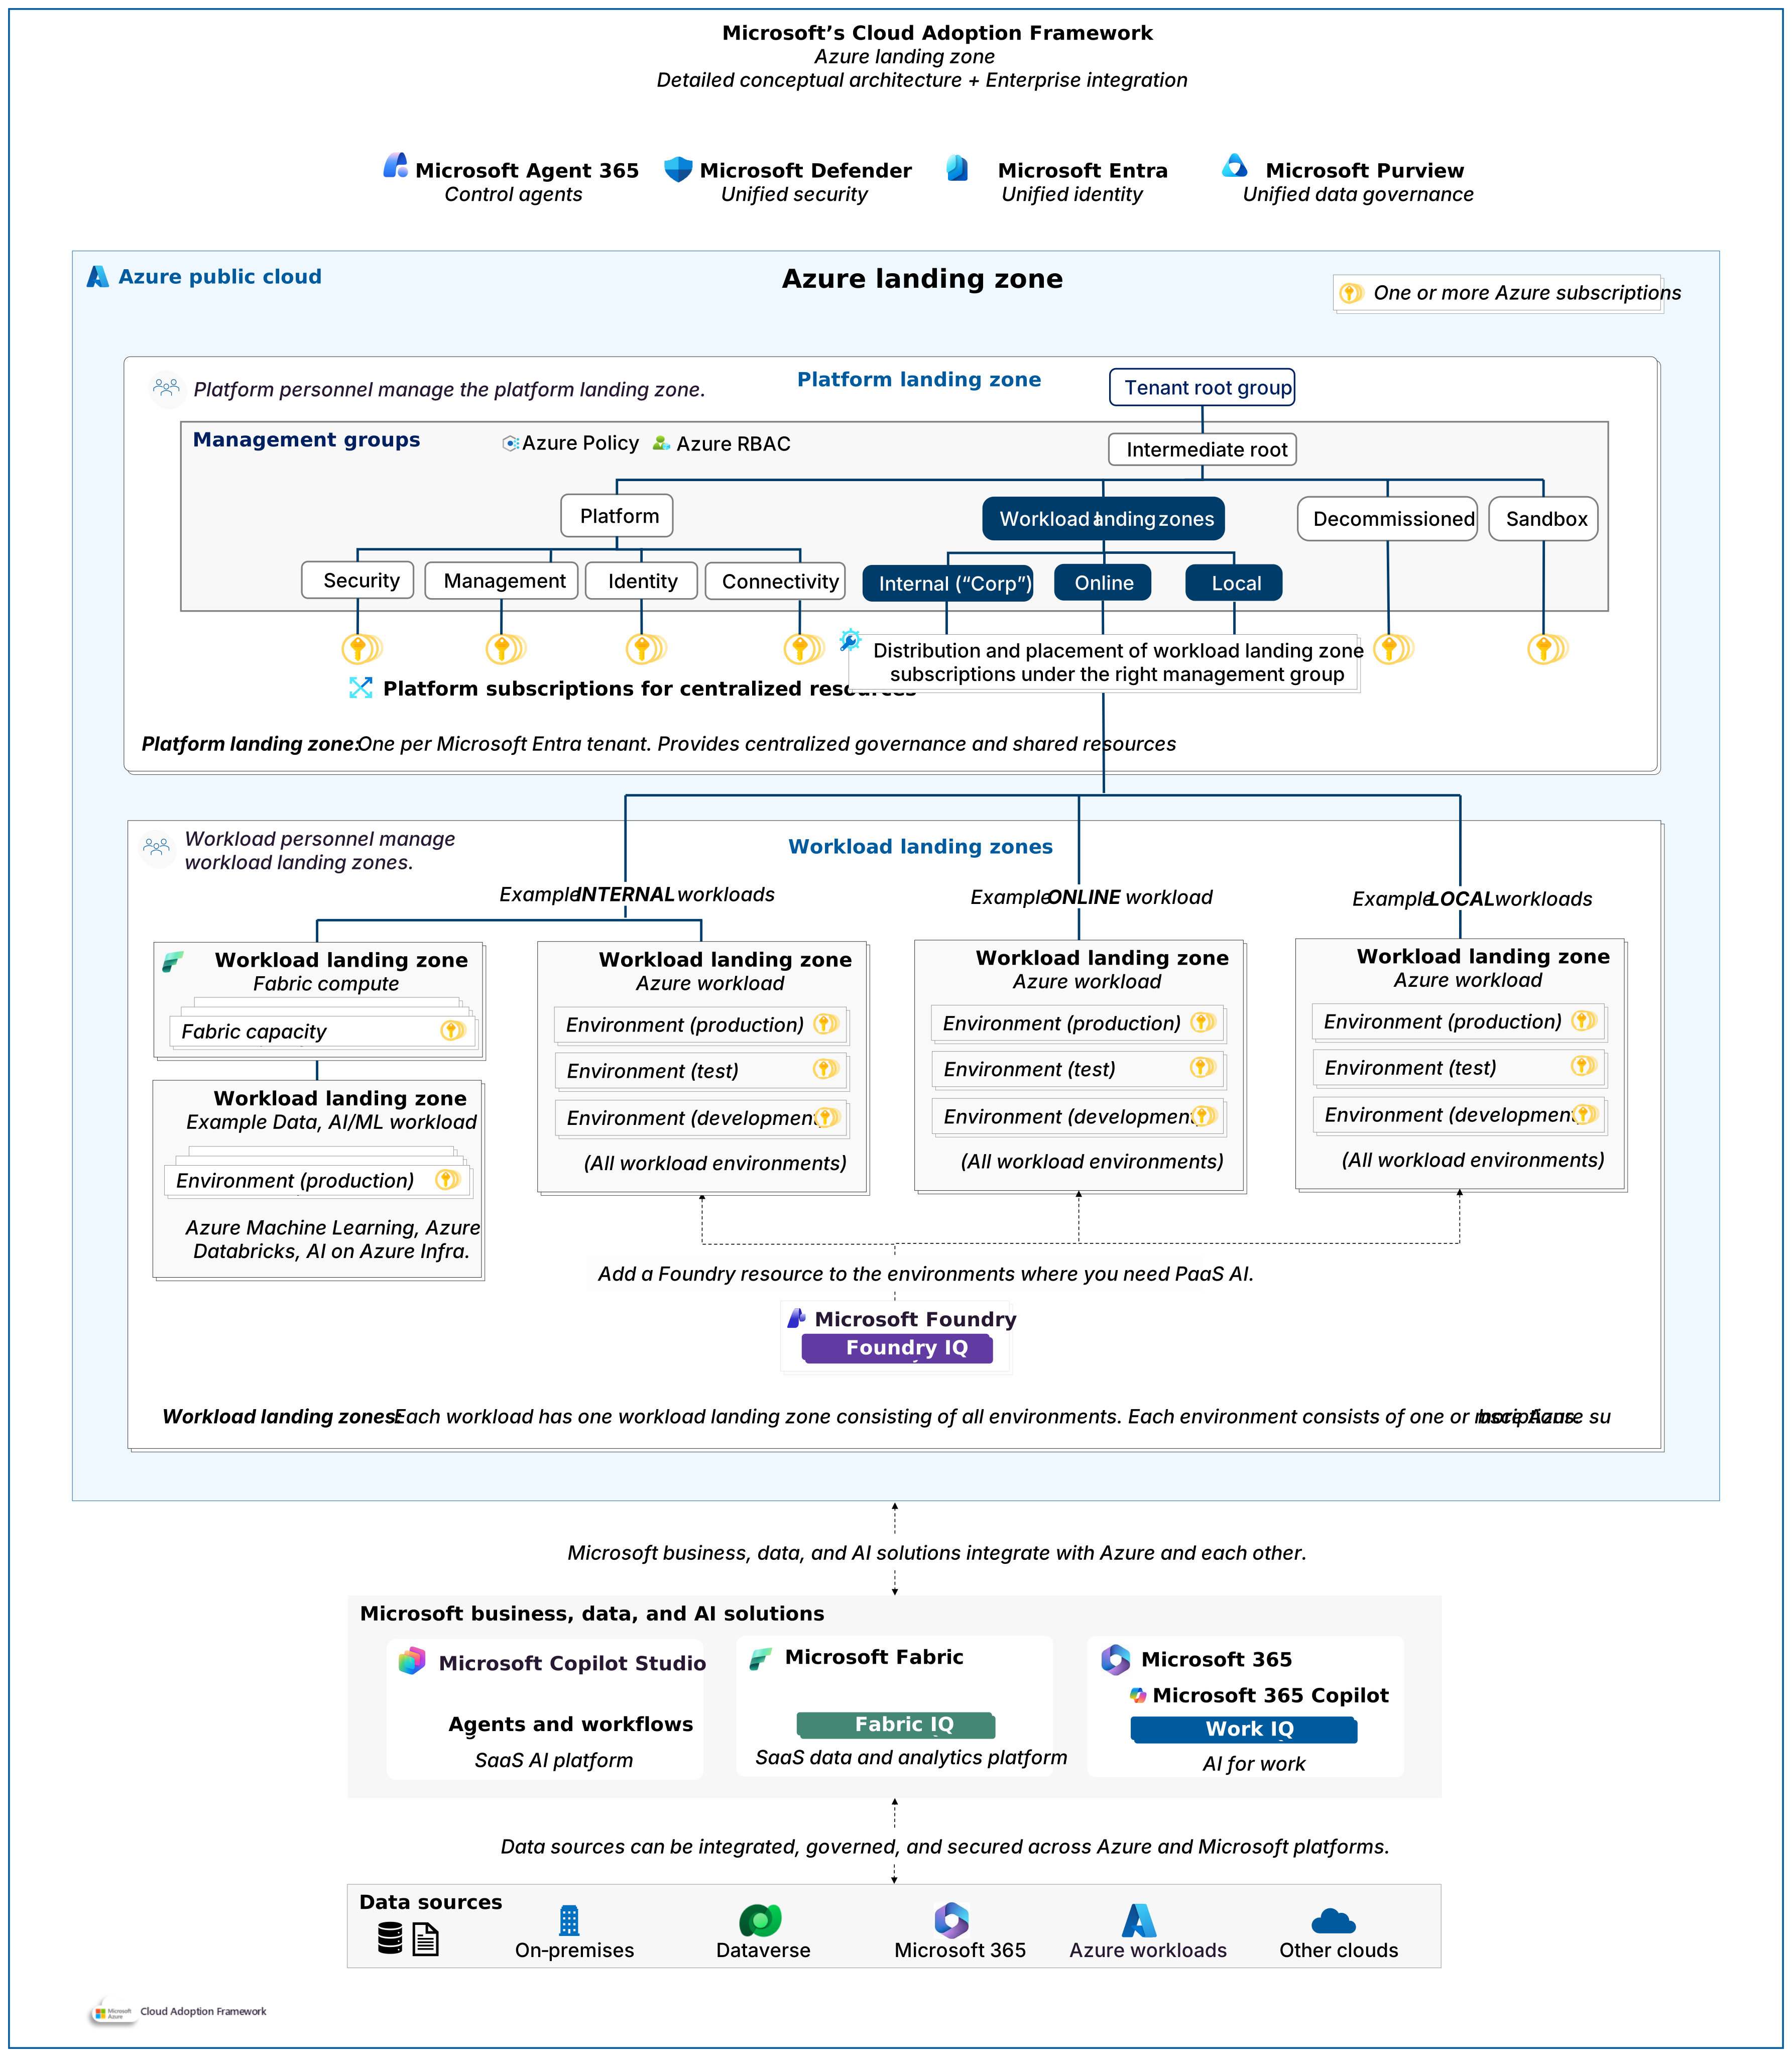
KI in einer Azure-Landingzone. Laden Sie eine PowerPoint Datei dieser Architektur herunter.
Plattform-Landing Zone
Die KI-Einführung sollte auf der vorhandenen Azure Landing Zone aufbauen, anstatt eine separate Plattformstruktur einzuführen. KI-Workloads verwenden dieselbe Verwaltungsgruppenhierarchie und Plattformfunktionen wie andere Azure Workloads. Organisationen benötigen in der Regel keine KI-spezifischen Verwaltungsgruppen. Stattdessen sollten Plattformteams vorhandene Governance- und Konnektivitätsfunktionen erweitern, um die von KI-Workloads verwendeten Azure-Dienste abzudecken.
Governancebaseline: Die vorhandene Azure Landing Zone-Governancebaseline sollte der Ausgangspunkt für KI-Workloads bleiben. Plattformteams sollten diese Grundlage erweitern, wenn KI-Dienste Anforderungen einführen, die in bestehenden Richtlinien nicht behandelt werden.
- Azure Policy: Organisationen sollten mit den Basisrichtlinien des platform landing zone accelerator beginnen. Plattformteams sollten dann Azure Policy Definitionen für die VON der Organisation genehmigten KI-Dienste hinzufügen, z. B. Microsoft Foundry-Modelle, Foundry Tools, Azure KI-Suche und Azure Virtual Machines. Durch die Anwendung dieser Richtlinien über die vorhandene Verwaltungsgruppenhierarchie erhalten KI-Workloads konsistente Leitplanken, ohne dass ein separates Governancemodell erforderlich ist. Die Microsoft-Anleitung unterstützt die Anwendung der KI-spezifischen Richtlinien über die Landing-Zone-Verwaltungsgruppenhierarchie, sodass Workloadressourcen sie erben.
Netzwerkkonnektivität: Vorhandene Netzwerkmuster für Azure Landing Zones sollten auch die Grundlage für KI-Workloads bleiben. Plattformteams sollten gemeinsame Konnektivität und Netzwerkschutz erweitern, wenn KI-Workloads zusätzliche Anforderungen mit sich bringen, insbesondere für internetorientierte Dienste oder den Zugriff auf lokale Daten.
DDoS Protection: Für das Internet zugängliche KI-Workloads sollten Azure DDoS Protection verwenden. Das Plattformteam kann diesen Schutz als Teil der freigegebenen Netzwerkfunktionen des Unternehmens bereitstellen, anstatt von einzelnen Workload-Teams zu verlangen, dass sie einen eigenen Ansatz auf Plattformebene einrichten.
Hybridkonnektivität: Unternehmen, die von Azure KI-Workloads auf lokale Daten zugreifen, sollten die Konnektivität basierend auf ihren Leistungs- und Verfügbarkeitsanforderungen auswählen. Azure ExpressRoute bietet private Konnektivität und ist angemessen, wenn Organisationen vorhersagbare Konnektivität zu Azure benötigen. Azure VPN Gateway bietet verschlüsselte Konnektivität über das öffentliche Internet und kann für weniger anspruchsvolle Konnektivitätsanforderungen geeignet sein. Vorhandene Azure Anleitungen zur Landing Zone unterstützen auch VPN Gateway und ExpressRoute als Hybridverbindungsmuster.
Workload-Zielzonen
KI-Workloads verwenden dieselben Prinzipien der Workload-Landungszone wie andere Azure Workloads. Jede Workload sollte über eine eigene Workload-Landingzone verfügen und ein oder mehrere Azure-Abonnements verwenden, um Umgebungen basierend auf den Governance- und Isolationsanforderungen der Organisation zu trennen. Azure-Abonnements legen Grenzen für Bereiche wie Kontingent, Kosten, Governance und Sicherheit fest.
Das Plattformteam sollte Workload-Landing Zone-Abonnements für KI-Workloads unter der vorhandenen Verwaltungsgruppe platzieren, die die entsprechenden Governance-Steuerelemente bereitstellt. In der Regel gehören aus dem Internet erreichbare KI-Workloads zur Onlineverwaltungsgruppe. Interne KI-Workloads gehören in der Regel zur internen Verwaltungsgruppe („Corp“). Plattformteams sollten diese vorhandenen Abgrenzungen verwenden, anstatt Verwaltungsgruppen speziell für KI zu erstellen. Azure Policy Zuweisungen auf Managementgruppenebene bieten dann konsistente Plattformschutzschienen über KI und andere Workloads hinweg.
Reliability
KI-Workloads sollten die vorhandenen Verfügbarkeits- und Notfallwiederherstellungsstandards der Organisation verwenden. Plattformteams sollten die Azure Landing Zone vorbereiten, um mehrere Regionen zu unterstützen, damit Workload-Teams KI-Workloads in Regionen bereitstellen können, wenn ihre Geschäftskontinuitätsanforderungen die zusätzlichen Kosten und die Komplexität rechtfertigen. Der Azure-Leitfaden für Landing Zones empfiehlt ausdrücklich, die Plattform so zu entwerfen, dass sie Workload-Landing-Zones für mehrere Regionen unterstützen kann.
Datenspeicherort: Der Datenspeicherort sollte auch Teil des regionalen Designs sein. Workloadteams sollten Abrufdaten in der Nähe der KI-Dienste platzieren, die diese Daten nutzen, wenn Latenz und Leistung wichtig sind. Die regionale Platzierung muss auch den Anforderungen an die Datenresidenz der Organisation entsprechen.
Verfügbarkeit und Kapazität: KI führt zusätzliche regionale Überlegungen ein, da die Dienstverfügbarkeit, die Modellverfügbarkeit und die Kapazität je nach Azure Region variieren können. Organisationen sollten die Regionen identifizieren, in denen ihre genehmigten KI-Dienste und -Modelle unterstützt werden, bevor sie diese Regionen für KI-Workloads verfügbar machen.
Failover: Workloadteams, für die ein regionales Failover erforderlich ist, sollten auch KI-Ressourcen berücksichtigen, von denen die Workload abhängig ist, z. B. Modellbereitstellungen und Abrufdaten. Der Wiederherstellungsentwurf sollte sicherstellen, dass die sekundäre Region über die Ressourcen und Daten verfügt, die zum Wiederherstellen der Workload erforderlich sind.
Unternehmensintegration
KI-Workloads sollten in Unternehmensplattformen mit den gleichen Architekturprinzipien wie andere Workloads integriert werden. Der wichtigste KI-spezifische Aspekt ist der Zugriff auf vertrauenswürdige Organisationsdaten.
Organisationen sollten einen einheitlichen Ansatz für Daten einrichten, mit dem regelkonform verwaltete Daten KI-Workloads zur Verfügung gestellt werden, ohne dass jedes Workloadteam separate Datenintegrationsmuster erstellen muss. Microsoft Fabric kann Organisationsdaten für Analyse- und KI-Szenarien vorbereiten und bereitstellen. Azure AI-Workloads können dann die entsprechenden Daten über genehmigte Integrationsmuster nutzen. Anleitungen zum Einrichten dieser Grundlage finden Sie unter Unified Data Platform.
Nächste Schritte
Die Überlegungen zur Architektur und Governance für eine Workload-Zielzone hängen von den KI-Plattformen und -Technologien ab, die der Workload verwendet. Die folgenden Hinweise bieten tiefere Architekturempfehlungen für verschiedene KI-Einführungsmuster.