Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Heute können Sie Ihre kritischen Workloads sicher hinter Application Gateway bereitstellen und von der Flexibilität von Layer 7-Lastenausgleichsfeatures profitieren. Der Zugriff auf die Back-End-Workloads ist auf zwei Arten möglich:
- Öffentliche IP-Adresse – auf Ihre Workloads kann über das Internet zugegriffen werden.
- Private IP-Adresse: Auf Ihre Workloads kann privat über Ihr virtuelles Netzwerk/verbundene Netzwerke zugegriffen werden.
Private Link für Application Gateway ermöglicht es Ihnen, Workloads über eine private Verbindung über VNets und Abonnements hinweg zu verbinden. Ein privater Endpunkt wird im Subnetz eines definierten virtuellen Netzwerks platziert und stellt eine private IP-Adresse für Clients bereit, die mit dem Gateway kommunizieren möchten. Eine Liste weiterer PaaS-Dienste, die Private Link-Funktionalität unterstützen, finden Sie unter Was ist Azure Private Link.
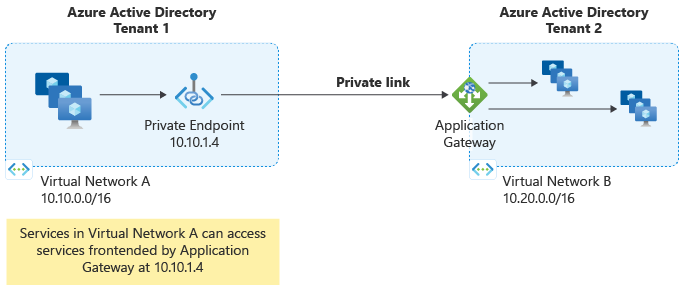
Merkmale und Funktionen
Private Link ermöglicht es Ihnen, in den folgenden Szenarien die private Konnektivität mit Application Gateway über einen privaten Endpunkt zu erweitern:
- VNet in derselben Region wie Application Gateway oder in einer anderen Region
- VNet in demselben Abonnement wie Application Gateway oder in einem anderen Abonnement
- VNet in demselben Abonnement und Microsoft Entra-Mandanten wie Application Gateway oder in einem anderen Abonnement und Mandanten
Sie können auch den eingehenden öffentlichen Zugriff (Internet) auf Application Gateway blockieren und Zugriff nur über private Endpunkte zulassen. Eingehender Verwaltungsdatenverkehr muss in Application Gateway weiterhin zulässig sein. Weitere Informationen finden Sie unter Konfiguration der Application Gateway-Infrastruktur.
Alle von Application Gateway unterstützten Features, einschließlich AGIC, werden beim Zugriff über einen privaten Endpunkt unterstützt.
Hinweis
Die Private Link-Konfiguration für Application Gateway hat eine Leerlaufzeit von etwa 5 Minuten (300 Sekunden). Um zu verhindern, dass Verbindungen aufgrund von Inaktivität beendet werden, sollten Anwendungen, die sich über private Endpunkte mit Application Gateway verbinden, TCP-Keepalive-Intervalle von weniger als 300 Sekunden verwenden. Wenn der Client keine TCP-Keepalives initiieren kann, reichen Sie ein Support-Ticket ein, um das erforderliche Keepalive-Verhalten auf Application Gateway zu aktivieren.
Identifizieren Sie den Datenverkehr von einem privaten Endpunkt
Hinweis
Wenn der Datenverkehr über einen privaten Endpunkt Application Gateway erreicht, erhält Private Link die Quell-IP-Adresse und den Quellport des Client. Die Zugriffsprotokolle von Application Gateway zeichnen diese Werte in den Feldern und auf. Für HTTP- und HTTPS-Anfragen spiegelt der Eintrag, den Application Gateway dem X-Forwarded-For Header hinzufügt, die gleichen Werte im IP:port Format wider. Wenn ein anderer Proxy die Anfrage an den privaten Endpunkt sendet, identifizieren diese Werte diesen Proxy als unmittelbaren Client.
Virtuelle Netzwerke von Verbrauchern können überlappende IP-Adressbereiche verwenden, sodass eine Client-IP-Adresse allein möglicherweise nicht ausreicht, um den Verbraucher zu identifizieren, von dem sie stammt. Azure Private Link weist jeder privaten Endpunktverbindung ein linkIdentifier, auch genannt LINKID, zu. Für HTTP- und HTTPS-Anfragen stellt Application Gateway die dezimale Kennung an den folgenden Stellen zur Verfügung:
| Ort | Name | BESCHREIBUNG |
|---|---|---|
| Anfrage an das Backend weitergeleitet | X-Azure-PrivateEndpoint-ID |
Application Gateway fügt diesen Header hinzu, bevor die Anfrage weitergeleitet wird. Sein Wert ist der dezimale Bezeichner des privaten Endpunktlinks, zum Beispiel 123456. |
| Application Gateway Zugriffsprotokoll | LinkId |
Enthält denselben dezimalen Link-Identifikator wie ein Zeichenkettenwert. Für weitere Informationen siehe Kategorie Zugriffsprotokoll. |
Zum Beispiel erhält ein Backend folgenden Header für eine Anfrage, die über einen privaten Endpunkt eingegangen ist:
X-Azure-PrivateEndpoint-ID: 123456
Hinweis
Trotz des Namens X-Azure-PrivateEndpoint-ID enthält sie nicht die Azure-Ressourcen-ID des privaten Endpunkts. Sie enthält den Dezimalwert der Eigenschaft linkIdentifier der Private-Endpunktverbindung.
Der X-Azure-PrivateEndpoint-ID HTTP-Header gilt für HTTP- und HTTPS-Verkehr der Schicht 7. Sie wird nicht zum TCP/TLS-Proxy-Verkehr der Schicht 4 hinzugefügt.
Vergleichen Sie beide Werte mit der linkIdentifier Eigenschaft der entsprechenden privaten Endpunktverbindung in Azure Resource Manager. Dieser Vergleich ermöglicht es, Backend-Anfragen und Zugriffsprotokolle mit einer spezifischen privaten Endpunktverbindung für Audit- oder Zugriffskontrollentscheidungen zu verknüpfen.
Application Gateway füllt den Header und die Zugriffsprotokoll-Eigenschaft nur für Anfragen aus, die über einen privaten Endpunkt empfangen werden. Bei Anforderungen, die direkt an eine öffentliche oder private Frontend-IP-Adresse eines Application Gateway gesendet werden, werden X-Azure-PrivateEndpoint-ID oder LinkId von Application Gateway nicht aufgefüllt. Dieses Verhalten gilt, wenn die Private Link-Konfiguration entweder mit einem öffentlichen oder einem privaten Anwendungsgateway-Frontend verknüpft ist.
Für die Azure Private Link-Definition von LINKID und ihre Beziehung zu linkIdentifiersiehe Get connection information using TCP Proxy v2.
Private Link-Komponenten
Vier Komponenten müssen Private Link mit Application Gateway implementieren:
Application Gateway Private Link-Konfiguration
Eine Private Link-Konfiguration kann einer Application Gateway-Front-End-IP-Adresse zugeordnet werden, die dann zum Einrichten einer Verbindung über einen privaten Endpunkt verwendet wird. Wenn keine Zuordnung zu einer Application Gateway-Front-End-IP-Adresse vorhanden ist, ist das Private Link-Feature nicht aktiviert.
Application Gateway-Front-End-IP-Adresse
Die öffentliche oder private IP-Adresse, der die Application Gateway Private Link-Konfiguration zugeordnet werden muss, um die Private Link-Funktionen zu aktivieren.
Privater Endpunkt
Eine Azure-Netzwerkressource, die eine private IP-Adresse in Ihrem VNet-Adressraum zuordnet. Diese Ressource wird verwendet, um eine Verbindung mit dem Application Gateway über die private IP-Adresse herzustellen, ähnlich wie bei vielen anderen Azure-Diensten, die Private Link-Zugriff bieten, zum Beispiel Storage, Key Vault usw.
Private Endpunktverbindung
Eine Verbindung mit Application Gateway, die von privaten Endpunkten stammt. Sie können Verbindungen automatisch genehmigen, manuell genehmigen oder ablehnen, um Zugriff zu gewähren oder zu verweigern.
Pricing
| Komponente | Dienstanbieter/Private Verknüpfung (Besitzer der Anwendungsgateway-Ressource) | Verbraucher/Privat-Endpunkt |
|---|---|---|
| Privater Linkdienst | Keine Gebühren | Nicht anwendbar |
| Privater Endpunkt | Nicht anwendbar | Gemäß privatem Link abgerechnet |
| Datenverarbeitung (bidirektional) | Keine Gebühren | Gemäß privatem Link abgerechnet |
| Datenübertragungen | Abrechnung gemäß Bandbreite | Abrechnung gemäß Bandbreite |
Begrenzungen
- Die API-Version 2020-03-01 oder höher sollte verwendet werden, um Private Link-Konfigurationen zu konfigurieren.
- Die Methode der Zuordnung von statischen IP-Adressen im Private Link-Konfigurationsobjekt wird nicht unterstützt.
- Das Subnetz, das für die Private Link-Konfiguration verwendet wird, darf nicht dasselbe sein wie das Application Gateway-Subnetz.
- Die Private Link-Konfiguration für Application Gateway macht die Alias-Eigenschaft nicht verfügbar und muss über den Ressourcen-URI referenziert werden.
- Beim Erstellen von privaten Endpunkten wird kein *.privatelink-DNS-Eintrag oder keine solche Zone erstellt. Alle DNS-Einträge müssen in vorhandene Zonen eingegeben werden, die für Ihre Application Gateway verwendet werden.
- Die Private Link-Konfiguration für Application Gateway hat eine Leerlaufzeit von etwa 5 Minuten (300 Sekunden). Um zu verhindern, dass Verbindungen aufgrund von Inaktivität beendet werden, sollten Anwendungen, die sich über private Endpunkte mit Application Gateway verbinden, TCP-Keepalive-Intervalle von weniger als 300 Sekunden verwenden. Wenn der Client keine TCP-Keepalives initiieren kann, reichen Sie ein Support-Ticket ein, um das erforderliche Keepalive-Verhalten auf Application Gateway zu aktivieren.