Erhalten Sie Antworten auf häufig gestellte Fragen zum Artefaktsignierungsdienst.
Get started
Welche Versionen von Windows unterstützt Die Artefaktsignierung?
Der Artefaktsignierungsdienst unterstützt alle Versionen von Windows, die die allgemeine UMCI-Sicherheitsrichtlinie (User-Mode Code Integrity) unterstützen.
Support für signierte Binärdateien wurde im Update für Windows vom Juli 2021 zur Zertifikatvertrauensliste (Certificate Trust List, CTL) hinzugefügt. Wenn in einem typischen Szenario ein Endentitätszertifikat aus einer Kette auf einem Computer gefunden wird, ruft das System das Stammzertifikat der Zertifizierungsstelle (CA) ab und fügt es dem vertrauenswürdigen Stammspeicher hinzu.
Weitere Informationen zur Windows-Unterstützung für die Artefaktsignierung finden Sie unter Der Windows-Support für das Artefaktsignierungsprogramm.
Wie kann ich API-Zugriff auf die Artefaktsignierung in Microsoft Entra gewähren?
Bitten Sie Ihren Microsoft Entra-Administrator, Ihnen Zugriff zu gewähren. Weitere Informationen zu Berechtigungen finden Sie in diesen Artikeln:
Was, wenn ich Microsoft.CodeSigning nicht als einen Ressourcenanbieter angezeigt erhalte?
Um die Microsoft.CodeSigning-App zu registrieren, wechseln Sie wie in folgendem Beispiel zum Bereich Ressourcenanbieter des Abonnements:

Kann ich Die Artefaktsignierung mit einem kostenlosen Abonnement, einer Testversion oder einem gesponserten Azure-Abonnement verwenden?
Nein. Die Artefaktsignierung unterstützt keine kostenlosen, testversionen oder gesponserten Azure Abonnements. Um ein Artefaktsignierungskonto und Zertifikatprofile zu erstellen, müssen Sie über ein kostenpflichtiges Azure-Abonnement verfügen. Wenn Sie versuchen, ein Artefaktsignierungskonto oder Zertifikatprofil mit einem nicht unterstützten Abonnementtyp zu erstellen, wird im Azure Portal ein Fehler angezeigt. Um zu beginnen, aktualisieren Sie Ihr Abonnement auf einen Pay-as-you-go- oder Enterprise-Vertrag, und versuchen Sie dann erneut, Ihre Artefaktsignaturressourcen zu erstellen.
Was sind die Kosten für die Verwendung der Artefakt-Signierung?
Preisinformationen finden Sie unter Preise für die Artefaktsignierung.
Welche Supportoptionen habe ich beim Einrichten der Artefaktsignierung?
Sie können ein Supportticket im Azure-Portal erstellen, um Azure-Support zu erhalten. Darüber hinaus können Sie eine Frage posten oder nach verwandten Fragen auf Microsoft Q&A suchen (verwenden Sie das Tag Artifact Signing) oder auf Stack Overflow (verwenden Sie das Tag trusted-signing).
Identitätsüberprüfung
Was geschieht, wenn ich eine weitere Identitätsüberprüfung für dieselbe Organisation mit einer anderen primären E-Mail-Adresse erstellen muss?
Für Fälle, in denen die Identitätsüberprüfung mit einer primären E-Mail-Adresse vorhanden ist und eine weitere Identitätsüberprüfungsanforderung erforderlich ist, wenden Sie sich an den Support, um das Onboarding fortzusetzen.
Was geschieht, wenn mein Land/meine Region nicht in der Dropdownliste "Land/Region" auf der Seite "Identitätsüberprüfung" aufgeführt ist?
Überprüfe die Voraussetzungen, um die Liste der unterstützten Länder/Regionen für das Onboarding zu erhalten.
Was geschieht, wenn sich der Betreffname der Artefaktsignatur von dem Namen in meinem Zertifikat unterscheidet und mein MSIX-Paketname jetzt anders ist?
Folgen Sie für MSIX-Pakete für Windows-Apps den Anweisungen unter Persistente MSIX-Identität.
Kann ich ein benutzerdefiniertes CN oder ein benutzerdefiniertes O mit Artefaktsignierung verwenden?
Nein, Sie können keinen benutzerdefinierten gemeinsamen Namen (Common Name, CN) oder eine benutzerdefinierte Organisation (O) mit Artefaktsignierung verwenden. Derzeit unterstützt der Artefaktsignierungsdienst keine Anpassung. Denken Sie außerdem daran, dass die CN-Werte gemäß Browserforum der Zertifizierungsstelle (CA/Browser Forum) in den CSBRs (Code Signing Baseline Requirements) für öffentliche vertrauenswürdige Codesignaturzertifikate immer dem validierten Namen der juristischen Person (z. B. Contoso Corporation) entsprechen müssen.
Was kann ich tun, wenn die Schaltfläche „Neue Identitätsüberprüfung“ im Azure-Portal deaktiviert ist?
Wenn die Schaltfläche " Neue Identitätsüberprüfung " im Azure-Portal inaktiv ist und Sie sie nicht auswählen können, verfügen Sie nicht über die Rolle "Artifact Signing Identity Verifier", die Ihrem Konto zugewiesen ist. Um sich selbst die Rolle zuzuweisen, führen Sie die Schritte unter "Rollen zuweisen" in der Artefaktsignierung aus.
Wie aktualisiere ich meine Rechnungsadresse für die individuelle Identitätsvalidierung, wenn deren Formatierung im Azure-Portal nicht geändert werden kann?
Verwenden Sie die Azure CLI, um die Adresse des Rechnungsempfängers des Abrechnungskontos zu aktualisieren. Dies unterstützt Änderungen der Groß-/Kleinschreibung und das Entfernen von Bindestrichen, die nicht über das Portal aktualisiert werden können:
   az billing account update \
   --name "<billing-account-name>" \
   --sold-to first-name="<first-name>" last-name="<last-name>" \
   address-line1="<address>" city="<city>" region="WA" \
   country="USA" postal-code="123450000"
Geben Sie die Adresse genau so ein, wie sie erscheinen soll. Planen Sie entsprechend, da dies die Abrechnungsinformationen für das Konto verändert.
Was kann ich tun, wenn meine Identitätsprüfung abläuft?
Wenn Sie die Identitätsüberprüfung nicht vor dem Ablaufdatum verlängern, wird die Zertifikatsverlängerung gestoppt. Sämtliche Signierungsvorgänge, die diesen Zertifikatprofilen zugeordnet sind, werden gestoppt. Um die Signierung mithilfe des Artefaktsignierungsdiensts fortzusetzen, erstellen Sie eine weitere Identitätsüberprüfung, und ordnen Sie sie den relevanten Zertifikatprofilen zu. Wir senden ab 60 Tagen vor dem Ablaufdatum einer Identitätsüberprüfung mehrere Erinnerungen, damit Sie mit der Verlängerung Ihrer Identitätsüberprüfung beginnen können.
Was geschieht, wenn bei der Identitätsüberprüfung der Organisation ein Fehler auftritt?
- Stellen Sie sicher, dass Sie keinen Link zur E-Mail-Überprüfung verpasst haben, der an die primäre E-Mail-Adresse gesendet wurde, die Sie beim Erstellen Ihrer Identitätsüberprüfungsanforderung eingegeben haben. Der Link läuft nach sieben Tagen ab. Wenn Sie die E-Mail übersehen haben oder den Link in der E-Mail nicht innerhalb von sieben Tagen angeklickt haben, stellen Sie eine neue Identitätsüberprüfungsanforderung.
- Wenn bei der Identitätsüberprüfung ein Fehler auftritt, aber nicht aufgrund einer verpassten E-Mail-Überprüfung, konnte das Microsoft-Validierungsteam basierend auf den von Ihnen bereitgestellten Informationen keine Entscheidung zu Ihrer Anforderung treffen. Auch wenn Sie weitere Dokumentationen bereitstellen, wenn wir sie anfordern, können wir Sie nicht in die Artefaktsignierung integrieren, wenn wir die Informationen nicht überprüfen können. In diesem Szenario wird empfohlen, Ihr Artefaktsignierungskonto zu löschen, sodass Sie nicht für nicht verwendete Ressourcen in Rechnung gestellt werden.
- In Fällen, in denen zusätzliche Dokumente erforderlich waren, haben Sie alle drei Versuche erschöpft. Daher können wir das Onboarding nicht weiter fortsetzen.
Was geschieht, wenn ich die E-Mail nicht mit dem Bestätigungslink erhalten habe?
Wenn Sie die E-Mail zur Identitätsüberprüfung nicht erhalten:
- Überprüfe deinen Junk- oder Spam-Ordner.
- Stellen Sie sicher, dass die bereitgestellte E-Mail-Adresse Nachrichten von externen Absendern empfangen kann und dass E-Mails, die Links enthalten, nicht gefiltert werden.
- Wenden Sie sich an Ihren E-Mail-Administrator, um zu bestätigen, dass Firewall-, Sicherheits- oder E-Mail-Filterrichtlinien die Nachricht nicht blockieren.
- Wenn die E-Mail immer noch nicht gefunden werden kann, löschen Sie die aktuelle Identitätsüberprüfungsanforderung, und senden Sie eine neue.
Was geschieht, wenn ich Unterstützung bei der Identitätsüberprüfung benötige?
- Bei Fragen zur Identitätsüberprüfung bei der Artefakt-Signierung kontaktieren Sie uns über den Azure-Support oder unter Verwendung von Microsoft Q&A (verwenden Sie das Tag 'artefakt-signierung').
- Hinweis: Das Erstellen weiterer Identitätsüberprüfungsanforderungen für dieselbe Entität, die gerade ausgeführt wird, hilft nicht. Identitätsüberprüfungsanforderungen können nicht beschleunigt werden.
Was geschieht, wenn der Link zur E-Mail-Validierung abgelaufen ist?
Wenn Sie das Klicken auf die E-Mail-Überprüfung innerhalb von sieben Tagen verpasst haben, müssen Sie eine neue Identitätsüberprüfungsanforderung starten. Ein neuer Link kann in derselben Anforderung nicht erneut angezeigt werden.
Was geschieht, wenn die E-Mail-Überprüfung fehlschlägt und Sie denken, dass Sie nie den Link zur E-Mail-Überprüfung erhalten haben?
Erstellen Sie eine weitere Identitätsüberprüfungsanforderung. Stellen Sie sicher, dass die verwendete E-Mail-Adresse keine Verteilerliste ist und die E-Mail-Adresse Links von externen E-Mail-Adressen empfangen kann.
Was geschieht, wenn ich bereits über eine überprüfte ID verfüge?
Befolgen Sie die Schritte, um Ihre vorhandene gültige (nicht abgelaufene) VID für die Artefaktsignierung vorzulegen.
Was passiert bei der Überprüfung meiner Identität, wenn ich keine Adresse auf einem Kontoauszug oder einer Versorgungsrechnung habe?
Stellen Sie sicher, dass Sie eine vom Behörden ausgestellte ID mit einer Adresse verwenden, um den Prozess erfolgreich zu durchlaufen.
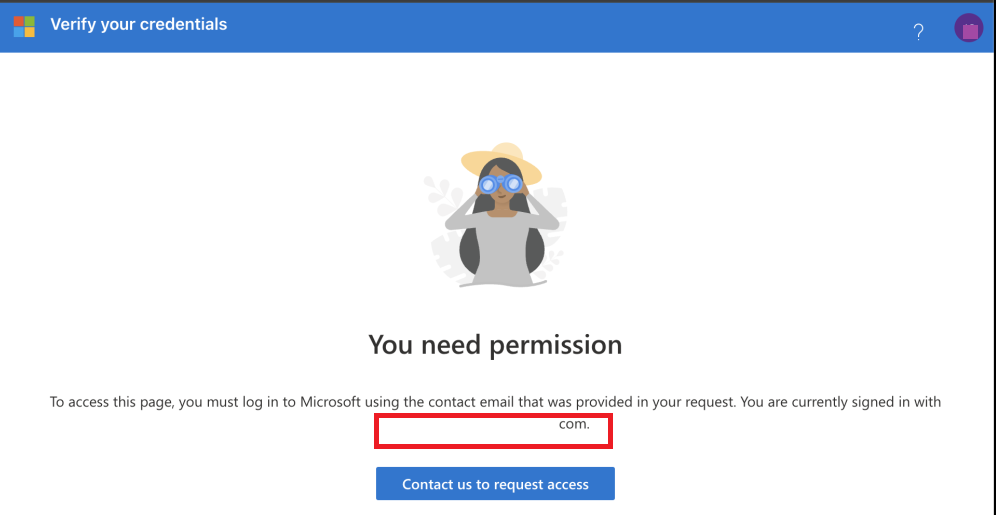
Für die Überprüfung einzelner Identitäten wird ein Fehler angezeigt: "Sie verfügen nicht über die Berechtigung für den Zugriff auf diese Seite".
Wenn der Fehler angezeigt wird, unterscheidet sich die E-Mail-Adresse, die in der einzelnen Identitätsüberprüfungsanforderung eingegeben wurde, von der E-Mail-Adresse, die zum Anmelden für den Zugriff auf den Identitätsüberprüfungslink verwendet wird. Stellen Sie sicher, dass beide E-Mail-Adressen übereinstimmen.
Bei der Identitätsprüfung einer Einzelperson sehe ich einen Fehler: Die Adresse stimmt nicht überein, Vorname und Nachname stimmen nicht überein oder FaceCheck ist fehlgeschlagen.
Wenn eines dieser Fehler auftritt, löschen Sie die vorhandene Identitätsüberprüfungsanforderung, und entfernen Sie die zugeordnete überprüfte ID aus der Microsoft Authenticator-App. Übermitteln Sie dann eine neue Identitätsüberprüfungsanforderung, und erstellen Sie eine neue überprüfte ID, um sicherzustellen, dass alle Informationen korrekt sind und dass die Überprüfungsumgebung über ausreichende Beleuchtung verfügt.
Wie behebe ich technische Fehler beim Abschluss der Identitätsvalidierung mit Microsoft Authenticator und verifizierter ID?
- Schließen Sie alle offenen Instanzen der Authenticator-App auf Ihrem Handy, dies geschieht meist, indem Sie nach oben wischen, die App suchen und dann wieder nach oben wischen. Stellen Sie sicher, dass Sie alle Instanzen der Authenticator-App schließen, bevor Sie neu starten.
- Stellen Sie sicher, dass Sie die neueste Version von Microsoft Authenticator (Android/iOS) verwenden. Ältere Versionen unterstützen möglicherweise nicht vollständig verifizierte ID.
- Löschen Sie Ihren Web-Cache; wenn Sie die Einrichtung der verifizierten ID über einen Browser aufrufen, löschen Sie Ihren Cache oder versuchen Sie, den Vorgang mit einem anderen Browser abzuschließen.
- Vermeiden Sie schwache Internetverbindungen oder VPNs. Nutzen Sie keine schwache WLAN-Verbindung oder irgendeinen VPN-/Proxy-Dienst. Diese können den sicheren Handschlag zwischen Browser und Microsoft Authenticator unterbrechen und technische Fehler verursachen.
- Probier ein anderes Gerät aus. Einige gerätespezifische Einstellungen oder Sicherheitsrichtlinien können den Prozess beeinträchtigen. Wenn möglich, versuche, die Einrichtung auf einem anderen Handy abzuschließen.
Zertifikatprofile
Warum ist das CN/O-Dropdown-Menü leer, wenn ich ein Zertifikatsprofil erstelle?
Du brauchst mindestens eine abgeschlossene Identitätsvalidierungsanfrage, die mit dem Zertifikatsprofiltyp übereinstimmt, den du erstellst.
Werden die Zertifikate beim Löschen eines Zertifikatsprofils widerrufen?
Durch das Löschen eines Zertifikatprofils werden zuvor ausgestellte Zertifikate nicht widerrufen oder ihre Signaturen ungültig; sie bleiben gültig.
Kann ich das OU-Feld zum Zertifikatprofil „Public Trust“ oder „Public Trust Test“ oder „VBS-Enklave“ hinzufügen?
Nein. OU ist nur für Private Trust- und Private Trust CI Policy-Zertifikate verfügbar.
signatur-
Warum schlägt das Doppelklicken auf die Artefaktsignatur .vsix mit "InvalidSignature" oder einer NullReferenceException fehl?
Die Artefaktsignierungserweiterung (VisualStudioClient.ArtifactSigning) ist eine Azure DevOps Aufgabenerweiterung und keine Visual Studio-IDE Erweiterung. Beide werden als .vsix-Dateien ausgeliefert, sind aber nicht austauschbar, und VSIXInstaller.exe unterstützt nur IDE-Erweiterungen — wenn es für das Artifact-Signing-Paket ausgeführt wird, schlägt es mit einem irreführenden SignatureState: InvalidSignature und System.NullReferenceException fehl. Das Signaturzertifikat ist gültig; Das Installationsprogramm ist das falsche Tool, und es gibt keinen lokalen Installationsworkflow für diese Erweiterung.
-
Aus einer Azure DevOps-Pipeline: Installieren Sie die Erweiterung über den Marketplace in Ihrer Organisation und verweisen Sie dann auf den
AzureArtifactSigning@<version>Task. Informationen zu den unterstützten Installationswegen (Marketplace UI und ), die beide auf eine Azure DevOps-Organisation abzielen, finden Sie unteraz devops extension. - Without Azure Pipelines (Arbeitsstation, selbst gehosteter Agent, ein anderes CI-System): Verwenden Sie SignTool, PowerShell, GitHub Actions oder das Artifact Signing SDK.
Was kann ich erwarten, wenn SmartScreen-Eingabeaufforderungen für signierte Dateien angezeigt werden?
Die SmartScreen-Zuverlässigkeit wird automatisch aufgebaut. Die Eingabeaufforderung erscheint nicht mehr, sobald der Dateihash über ausreichenden Downloadverlauf verfügt. Weitere Informationen finden Sie in der Dokumentation SmartScreen-Reputation für Windows-App-Entwicklern. Wenn Weiterhin SmartScreen-Aufforderungen für Ihre Anwendung auftreten, sollten Sie die signierte Datei über Microsoft Security Intelligence zur weiteren Überprüfung übermitteln.
Welche Dateitypen können wir mithilfe der Artefaktsignierung signieren?
Was ist die Artefaktsignierungs-Konformitätsstufe?
FIPS 140-3 Stufe 3.
Wie füge ich die entsprechende EKU für unsere Zertifikate in die ELAM-Treiberressourcen ein?
Informationen zur Treiberkonfiguration für Antischadsoftware-Frühstart (Early Launch Antimalware, ELAM) zum Schutz von Antischadsoftware-Benutzermodusdiensten finden Sie im folgenden Leitfaden:
"Ab 2022 müssen alle Binärdateien des Anti-Malware-Diensts im Benutzermodus vom Signaturdienst für die Artefaktsignierung von Microsoft signiert werden. Das von Artifact Signing ausgestellte Authenticode-Zertifikat zum Signieren von Anti-Malware-Binärdateien ist aus Sicherheitsgründen drei Tage lang gültig. Um zu verhindern, dass der ELAM-Treiber bei jeder Aktualisierung des Zertifikats aktualisiert werden muss, empfehlen wir, dass Antischadsoftwareanbieter den Hash des Artefaktsignierungs-PCA-Zertifikats TBS im CertHash-Teil der ELAM-Treiberressourcendatei enthalten. Darüber hinaus muss der Antischadsoftwareanbieter seine eindeutige EKU-Identität für die Artefaktsignierung im EKU-Feld der Ressourcendatei-Informationen angeben. Die EKU-Identität beginnt mit dem Präfix 1.3.6.1.4.1.311.97.*."
Weitere Informationen für das Zertifikat „Microsoft ID Verified Code Signing PCA 2021“ finden Sie unter Repository für Microsoft PKI-Dienste.
Was geschieht, wenn binärdateien ausgeführt werden, die mithilfe der Artefaktsignierung auf einem Computer signiert werden, der nicht über das Artefaktsignierungsupdate verfügt (insbesondere Binärdateien, die für /INTEGRITYCHECK gekennzeichnet sind)?
- Wenn ein /INTEGRITYCHECK-Flag festgelegt ist, wird die Signatur des Benutzers zur Laufzeit nicht überprüft und nicht mit /INTEGRITYCHECK ausgeführt.
- Um zu überprüfen, ob das Artefaktsignierungsupdate installiert ist, empfehlen wir, eine Ihrer gepackten /INTEGRITYCHECK-verknüpften DLLs zu überprüfen. Sie können eine Testversion verwenden. Auf diese Weise können Sie abseits der Plattform Ihre Überprüfung abschließen und die Verfügbarkeit unserer mit /INTEGRITYCHECK verknüpften Binärdateien bestimmen.
Mein Sectigo-Zertifikat läuft ab. Kann ich eine neue erhalten, oder muss ich die Artefaktsignierung verwenden?
Derzeit erweitern wir keine übergreifend signierten Zertifikate. Sie müssen den Artefaktsignierungsdienst verwenden, um zu signieren.
Wie unterscheidet sich die Signierung von Artefakten im Vergleich zu der Signierung, die Partner mit dem Partner Center vornehmen?
Das Signieren mit dem Partner Center ist die Kernelmodussignatur und ändert sich nicht mit der Einführung der Artefakt-Signierung. Signieren Sie Ihre Binärdateien im Benutzermodus mithilfe der Artefaktsignierung. Für Ihre Apps, die mit dem Windows-Sicherheit Center (WSC)-Dienst interagieren, müssen Sie das Codeintegritätsbit (/INTEGRITYCHECK) einbinden. Ohne die Artefaktsignatursignatur können Sie sich nicht bei WSC registrieren, und Windows Defender wird parallel ausgeführt.
Wie erhalten wir das Authenticode-Zertifikat?
Das Authenticode-Zertifikat, das zum Signieren mit dem Profil verwendet wird, wird Ihnen niemals übergeben. Alle Zertifikate werden sicher innerhalb des Dienstes gespeichert und sind nur zum Zeitpunkt der Signierung zugänglich. Das öffentliche Zertifikat ist immer in jeder Binärdatei vorhanden, die der Dienst signiert.
Wie kann ich überprüfen, ob der Zeitstempeldienst fehlerfrei ist?
Führen Sie den folgenden Befehl aus: curl http://timestamp.acs.microsoft.com. Wenn der Befehl den Statuscode 200 zurückgibt, ist der Zeitstempeldienst fehlerfrei.
Beim Signieren mit „Privater Vertrauensstellung“ erhalte ich Fehler. Was soll ich tun?
Wenn ein interner Fehler auftritt, überprüfen Sie, ob der von Ihnen verwendete CN-Name dem Zertifikatnamen entspricht. Überprüfen Sie den Paketnamen, und kopieren Sie den vollständigen Wert für den Antragsteller während des Signierens aus dem Azure-Portal in die Manifestdatei.
Ich erhalte den Status„Befehl erfolgreich“ für SignTool, aber die Datei scheint nicht signiert zu sein, wenn ich die digitale Signatur überprüfe. Was soll ich tun?
Wenn die Signatur nicht in der Eigenschaft für digitale Signaturen angezeigt wird, führen Sie den folgenden Befehl aus: .\signtool.exe verify /v /debug /pa fileName. Nicht alle Dateitypen weisen die Registerkarte Signatur unter Eigenschaften auf.
Wie behebe ich Probleme mit Popup-Anmeldeinformationen auf einer Azure-VM, wenn ich SignTool und den dlib-Befehl ausführe?
- Erstellen Sie eine vom Benutzer zugewiesene verwaltete Identität.
- Fügen Sie der VM die benutzerseitig zugewiesenen verwalteten Identität hinzu:
- Wählen Sie den virtuellen Computer aus.
- Wählen Sie im linken Menü Identität und dann Benutzerseitig zugewiesen aus.
- Wählen Sie Hinzufügen aus, um die verwaltete Identität hinzuzufügen.
- Fügen Sie in der Ressourcengruppe (oder dem Abonnement) mit der Rolle Artefaktsignatur-Zertifikatprofil-Signator die vom Benutzer zugewiesene verwaltete Identität der Rolle hinzu. Um die richtige Rolle zuzuweisen, wechseln Sie zu Zugriffssteuerung (IAM)>Rollenzuweisungen.
Wie kann ich Popup-Anmeldeinformationen beheben, wenn ich Google Cloud Platform verwende?
Da Google Cloud Platform (GCP) standardmäßig keine verwaltete Azure-Identitätsressource aufweist, richten Sie eine Umgebungsanmeldeinformation ein. Verwenden Sie die EnvironmentCredential-Klasse zum Einrichten der Anmeldeinformationen. Wir empfehlen Ihnen, diese Variablen zu verwenden:
- AZURE_TENANT_ID für die Microsoft Entra-Mandanten-ID (Verzeichnis-ID).
- AZURE_CLIENT_ID für die Client-ID (Anwendungs-ID) einer App-Registrierung im Mandanten.
- AZURE_CLIENT_SECRET für einen geheimen Clientschlüssel, der für die App-Registrierung generiert wurde.
Folgen Sie zum Erstellen einer Client-ID und eines Geheimnisses der Anleitung in Dienstprinzipal erstellen.
Nachdem Sie die Client-ID und den geheimen Schlüssel erstellt haben, wechseln Sie zu der Ressourcengruppe (oder dem Abonnement), die über die Rolle "Artifact Signing Certificate Profile Signer" verfügt, und fügen Sie diese App der Rolle hinzu.
Was passiert, wenn mein Artefakt-Signierungskonto gesperrt wird?
Wenn ein Zertifikat gemäß den Nutzungsbedingungen missbraucht oder zweckentfremdet wird, sperrt die Artefaktsignierung das Konto oder widerruft ein Signaturzertifikat, oder beides. In diesem Szenario setzen wir uns direkt mit Ihnen in Verbindung und folgen den Anleitungen in den CA/Browser Forum-CSBRs.
Welche Informationen könnten bei der Fehlersuche bei einer signierten Datei helfen?
Erwägen Sie, die entsprechende Datei und ihren Hash beizubehalten. Sie können auch Ereignisse bei Signaturtransaktionen abonnieren. Diese Informationen können bei der Fehlerbehebung von signaturbezogenen Problemen helfen.
Was geschieht, wenn ich meine Abonnement-ID oder Mandanten-ID ändere?
Derzeit können Artefaktsignierungsressourcen nicht über Abonnements, Mandanten, Ressourcengruppen oder Ressourcen hinweg migriert werden. Wenn Sie Änderungen an Ihrer Mandanten-ID oder Abonnement-ID vornehmen möchten, müssen Sie alle Ressourcen für die Artefaktsignierung erneut erstellen.
Gibt die Artefaktsignierung EV-Zertifikate aus?
Nein, die Artefaktsignierung gibt keine Zertifikate für die erweiterte Überprüfung (Extended Validation, EV) aus. In Zukunft gibt es keinen Plan, EV-Zertifikate auszustellen.
Warum durchläuft SignTool beim Signieren von MSIX-Paketen eine Schleife?
Beim Signieren von MSIX-Paketen wird mehrfaches Durchlaufen von Schleifen erwartet, da alle Anwendungsdateien und Manifestdateien im Paket signiert werden.
Häufige Fehlercodes und Behebung
| Fehler | Einzelheiten |
|---|---|
| 400 | Ein Azure-Authentifizierungsfehler. Dieser Fehler ist auf das Zwischenspeichern von Zertifikaten zurückzuführen. Fügen Sie Ihrer JSON-Datei "ExcludeCredentials": ["<include list of credentials to be excluded>"] hinzu. Weitere Informationen hierzu finden Sie unter DefaultAzureCredential-Klasse (Azure.Identity). |
| 401 | Sie sind nicht authentifiziert. Melden Sie sich ab, und melden Sie sich erneut an. |
| 404 | Stellen Sie sicher, dass keine Änderungen an Ihrer Konfiguration oder den Firewallregeln vorgenommen wurden. |
"MsalUiRequiredException" |
Dieser Fehler tritt in der Regel aufgrund des lokalen Caches auf. Der Fehler wird aufgelöst, nachdem der Cache von Azure aktualisiert wird. |
| Es wurden keine Zertifikate gefunden, die alle angegebenen Kriterien erfüllten. | Überprüfen Sie den Dlib-Pfad, die Dlib-Version, den Dlib-Namen, den Dateinamen und die SignTool-Version. Dieser Fehler gibt an, dass SignTool versucht, Zertifikate von Ihrem lokalen Computer abzurufen, anstatt Artefaktesignaturzertifikate zu verwenden. |
| Fehler: „SignerSign() fehlgeschlagen.“ (-2147024846/0x80070032) | Stellen Sie sicher, dass Sie die neueste Version von SignTool verwenden. |
| Fehlercode (-2147024885/0x8007000b) | Der Fehler zeigt beim Signieren von MSIX-Paketen an, dass der Herausgeber in der Manifestdatei nicht mit dem Zertifikatantragsteller übereinstimmt. Überprüfen Sie den Herausgeber, der in der Manifestdatei aufgeführt ist. |
| Fehlercode (-2147467259/0x80004005) | Wenn Sie „Dienstprinzipal + zertifikatsbasierte Authentifizierung“ verwenden, überprüfen Sie Ihre Umgebungsvariablen, die in der Tabelle für „Dienstprinzipal mit Zertifikat“ aufgeführt sind. |
| Keine Fehlercodes, SignTool schlägt ohne Meldung fehl | Stellen Sie sicher, dass die entsprechende .NET-Runtimeversion installiert ist. |
Azure.Identity.CredentialUnavailableException |
Möglicherweise sehen Sie diesen Fehler in Umgebungen außerhalb von Azure. Wenn Sie außerhalb von Azure arbeiten, wird empfohlen, Ihrer Manifestdatei "ManagedIdentity ausschließen" hinzuzufügen. |
| 403 | Überprüfen Sie, ob der Status Ihres Azure-Abonnements auf "Registriert" steht. – Überprüfen Sie, ob die Identität, die versucht, die Datei zu signieren, die Rolle eines zertifizierten Signierers des Artefaktsignaturprofils hat. – Überprüfen Sie den Namen des Artefaktsignierungskontos und den Namen des Artefaktsignierungszertifikatsprofils in Ihrer metadata.json-Datei. – Überprüfen Sie „dlib“ und den dlib-Pfad. – Installieren Sie C++ Redistributables aus https://learn.microsoft.com/cpp/windows/latest-supported-vc-redist?view=msvc-170. – Überprüfen Sie die .NET-Version, die dlib-Version und die Windows SDK-Version. – Überprüfen Sie, ob sich die entsprechende Identitätsüberprüfung im Status Abgeschlossen befindet. – Überprüfen Sie den Status des Zertifikatprofils, dieser muss aktiv sein. – Überprüfen Sie, ob Sie von dieser virtuellen Maschine oder diesem Computer auf den Artefakt-Signierungs-Endpunkt zugreifen. Versuchen Sie, die Aktion auf einem anderen virtuellen Computer oder Computer auszuführen. Der Fehler kann auf ein Netzwerkproblem hinweisen. – Für Private Trust-Szenarios 403: Die Benutzerobjekt-ID, mit der die Signatur ausgeführt wird, unterscheidet sich von der Benutzerobjekt-ID, mit der Get-azCodeSigningRootCert aufgerufen wird. Die entsprechende Objekt-ID muss die Rolle Signierer des Zertifikatprofils für Artefakt-Signierung haben. |
Kostenverwaltung und Abrechnung
Wie kann ich Nutzungskosten und Abrechnungsinformationen für Artefaktsignierungsressourcen anzeigen?
Um Kosteninformationen anzusehen, wechseln Sie im Azure-Portal zu Ihrer Abonnementübersicht. Klicken Sie im linken Menü auf Cost Management. Weitere Informationen finden Sie unter Cost Management.
Um Abrechnungsinformationen anzusehen, wechseln Sie zu Ihrer Abonnementübersicht. Wählen Sie im Menü auf der linken Seite Abrechnung aus. Weitere Informationen finden Sie unter Abrechnung.
Wird der Preis anteilig berechnet oder gilt der volle Betrag unabhängig davon, wann Sie den Dienst nutzen?
Die Preisberechnung erfolgt nicht auf Pro-rata-Basis. Die Rechnung wird mit dem vollständigen Betrag für die SKU generiert, die Sie beim Erstellen des Kontos ausgewählt haben. Dies geschieht unabhängig davon, wann Sie mit der Nutzung des Diensts beginnen, nachdem Sie Ihr Konto erstellt haben.
Was beinhaltet das Signaturkontingent?
Das Signaturkontingent umfasst alle Signaturaktivitäten für jedes Zertifikatprofil innerhalb eines Artefaktsignierungskontos.
Abmelden vom Artefaktsignierungsdienst
Wie kann ich die Registrierung bei der Artefaktsignierung aufheben?
- Um die Registrierung bei der Artefaktsignierung aufzuheben, löschen Sie Ihr Artefaktsignierungskonto.
- Heben Sie die Registrierung von Microsoft.CodeSigning als Ressourcenanbieter auf.
- Beim Löschen des Kontos werden die Zertifikatprofile unter diesem Konto gelöscht. Dadurch wird die Zertifikatserneuerung gestoppt und der mit diesen spezifischen Zertifikatsprofilen verbundene Signierprozess wird effektiv unterbrochen. Das Löschen des Kontos hat jedoch keine Auswirkungen auf die Zertifikate, die bereits zum Signieren Ihrer Dateien verwendet wurden.
- Die zugehörige Identitätsüberprüfung muss explizit gelöscht werden, da die Identitätsüberprüfung von verschiedenen Artefaktsignierungskonten innerhalb desselben Abonnements gemeinsam genutzt wird und sich auf Zertifikatprofile und die Signierung durch diese Konten auswirken kann.
Missbrauch und unsachgemäße Nutzung von Artefaktsignaturzertifikaten
Wie kann eine externe Person Microsoft den vermuteten Missbrauch und Misshandlung von Artefaktsignaturzertifikaten melden?
Bitte wenden Sie sich hier an: https://www.microsoft.com/wdsi/filesubmission.
Was geschieht, wenn Missbrauch und missbräuchliche Nutzung des Signaturzertifikats für Artefakte bestätigt werden?
Die Artefaktsignierung kann Zertifikate widerrufen und den Zugriff auf den Signaturdienst aussetzen, wenn Missbrauch oder Fehlverhalten bestätigt wird.