Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Azure Maps unterstützt Azure Private Link und ermöglicht den sicheren Zugriff auf Azure Maps-Dienste über einen privaten Endpunkt in Ihrem virtuellen Netzwerk. Ein privater Endpunkt weist dem Azure Maps-Dienst eine private IP-Adresse aus Ihrem virtuellen Netzwerk zu. Daher bleibt der Datenverkehr zwischen Ihren Anwendungen und Azure Maps im Microsoft-Backbone-Netzwerk und nicht im öffentlichen Internet. Dies bietet verbesserte Sicherheit und Netzwerkisolation. Sie können einen privaten Endpunkt erstellen, wenn Sie ein Azure Maps-Konto erstellen oder einem vorhandenen Konto hinzufügen.
Vorteile privater Endpunkte für Azure Maps
Private Endpunkte bieten die folgenden Vorteile für Azure Maps-Konten:
- Keine öffentliche Internetexposition: Sie können Ihr Azure Maps-Konto aus dem öffentlichen Internet isolieren, um die Gefährdung externer Bedrohungen zu verringern. Nur Clients innerhalb Ihres privaten Netzwerks können auf das Konto zugreifen. Dies kann durch Blockieren des externen Zugriffs über das publicNetworkAccess-Feature erfolgen.
- Sichere VNet-Kommunikation: Ressourcen in Ihrem virtuellen Netzwerk (z. B. VMs und Container) kommunizieren mit Azure Maps mit privaten IP-Adressen. Datenverkehr verbleibt innerhalb des VNet, vereinfacht die Netzwerksicherheit und vermeidet öffentliche Netzwerke, was dazu beiträgt, interne Sicherheits- und Complianceanforderungen zu erfüllen.
Hinweis
Alle REST-APIs von Azure Maps (einschließlich Render, Suche, Routing und Wetter) werden vollständig mit privatem Link unterstützt, ohne dass die Funktionalität verloren geht. Die Verwendung von Azure Maps mit privatem Link funktioniert genauso wie der öffentliche Zugriff mit zusätzlicher Sicherheit.
Voraussetzungen
Wenn Sie noch kein Azure-Abonnement haben, erstellen Sie ein kostenloses Konto, bevor Sie beginnen.
- Ein Azure Maps-Konto. Verwenden Sie Ihr Maps-Konto und ein virtuelles Netzwerk in derselben Azure-Region, um optimale Leistung zu erzielen.
- Ein virtuelles Netzwerk und Subnetz: Ein virtuelles Netzwerk und ein Subnetz in Ihrem Azure-Abonnement für den privaten Endpunkt. Das Subnetz muss über verfügbare IP-Adressen verfügen.
-
Erforderliche Berechtigungen
- Um einen privaten Endpunkt zu erstellen, der automatisch genehmigt wird, benötigen Sie Folgendes:
- Azure Maps-Mitwirkender im Azure Maps-Konto
- Netzwerkmitwirkender im virtuellen Netzwerk
- Um einen privaten Endpunkt zu erstellen, der eine manuelle Genehmigung erfordert, ist nur die Rolle " Netzwerkmitwirkender" erforderlich.
- Um einen privaten Endpunkt zu erstellen, der automatisch genehmigt wird, benötigen Sie Folgendes:
- Wählen Sie aus, ob Azure DNS für den privaten Endpunkt automatisch mithilfe von Azure Private DNS verwaltet oder DNS manuell verwaltet. In den meisten Fällen bietet Azure Private DNS das einfachste Setup.
Konfigurieren eines privaten Endpunkts für Azure Maps
Um private Konnektivität für ein Azure Maps-Konto zu aktivieren, erstellen Sie einen privaten Endpunkt, und konfigurieren Sie DNS, um den Datenverkehr über Ihr virtuelles Netzwerk weiterzuleiten.
1. Erstellen des privaten Endpunkts (Portal oder CLI)
Wechseln Sie im Azure-Portal zu "Ressource erstellen " und suchen Sie nach privatem Endpunkt. Sie können auch einen privaten Endpunkt aus dem Abschnitt "Netzwerk " Ihrer Azure Maps-Ressource erstellen. Wählen Sie "Erstellen" aus, um den Assistenten zu öffnen.
- Grundlagen: Wählen Sie die richtige Abonnement - und Ressourcengruppe für die Endpunktressource aus, und wählen Sie einen Namen und eine Region aus (verwenden Sie dieselbe Region wie Ihr VNet).
-
Ressource: Wählen Sie für die Connection-Methodedie Option "Mit einer Azure-Ressource in meinem Verzeichnis verbinden" aus. Legen Sie dann Folgendes fest:
-
Ressourcentyp =
Microsoft.Maps/accounts. Dadurch wird Azure mitgeteilt, dass Sie einen privaten Link zu einem Azure Maps-Konto erstellen möchten. - Ressource = Ihr Azure Maps-Kontoname. Auswählen des bestimmten Azure Maps-Kontos
-
Zielunterressource =
mapsAccount. Azure Maps verfügt über eine einzelne private Linkunterressource, die die Datenebene des Kontos darstellt.
-
Ressourcentyp =
-
Konfiguration: Wählen Sie das virtuelle Netzwerk und das Subnetz aus, in dem der private Endpunkt platziert wird. Stellen Sie sicher, dass das Subnetz über Speicherplatz für eine IP verfügt. Lassen Sie die private DNS-Integration aktiviert, es sei denn, Sie planen, DNS manuell zu konfigurieren. Bei aktivierter DNS-Integration erstellt Azure eine private DNS-Zone für
privatelink.account.maps.azure.comund fügt automatisch den erforderlichen DNS-Eintrag hinzu.
Nachdem die Erstellung abgeschlossen ist, wechseln Sie im Portal zu Ihrem Azure Maps-Konto, und navigieren Sie zu Privaten Netzwerkendpunktverbindungen>. Ihnen sollte eine neue Verbindung angezeigt werden. Wenn der ersteller des privaten Endpunkts besitzt oder über die richtigen Berechtigungen für das Azure Maps-Konto verfügt, wird die Verbindung in der Regel automatisch genehmigt (Status zeigt "Genehmigt"). Wenn "Ausstehend" angezeigt wird, ist möglicherweise eine manuelle Genehmigung erforderlich. Nach der Genehmigung wird der private Link eingerichtet.
Beispiel – Verwenden der Azure CLI
Der folgende Azure CLI-Befehl erstellt einen privaten Endpunkt für ein Azure Maps-Konto, das den oben aufgeführten Portalschritten entspricht:
az network private-endpoint create \
  --name <MyPrivateEndpointName> \
  --resource-group <MyResourceGroup> \
  --vnet-name <MyVNetName> \
  --subnet <MySubnetName> \
  --private-connection-resource-id "/subscriptions/<SubscriptionID>/resourceGroups/<MyResourceGroup>/providers/Microsoft.Maps/accounts/<MyMapsAccountName>" \
  --group-id mapsAccount \
  --connection-name <MyConnectionName>
Dieser Befehl gibt die Ressourcen-ID des Maps-Kontos und die mapsAccount Unterressource zusammen mit dem virtuellen Netzwerk und dem Subnetz an, der für den privaten Endpunkt verwendet wird.
2. Konfigurieren von DNS für den privaten Endpunkt
Wenn Sie beim Erstellen des privaten Endpunkts (Standardeinstellung) private DNS-Integration aktiviert haben, erstellt Azure automatisch eine private DNS-Zone für privatelink.account.maps.azure.com Ihr Abonnement und verknüpft sie mit Ihrem virtuellen Netzwerk.
Innerhalb dieser Zone ordnet ein DNS-Eintrag die eindeutige ID und Region Ihres Azure Maps-Kontos der privaten IP-Adresse des Endpunkts zu. Wenn die Maps-Konto-Client-ID beispielsweise abc123 und die Region East US ist, löst der DNS-Eintrag diesen Hostnamen zur IP-Adresse des privaten Endpunkts auf.
-
Datensatzname:
abc123.eastus.account.maps.azure.com -
Datensatzwert:
10.x.y.z– Die private IP-Adresse, die dem Endpunkt zugewiesen ist.
Clients innerhalb des virtuellen Netzwerks lösen den Hostnamen in eine private IP-Adresse für private Konnektivität auf, während Clients außerhalb des Netzwerks denselben Hostnamen für den öffentlichen Azure Maps-Endpunkt auflösen. Mit diesem Split-Horizon-DNS-Ansatz können Sie eine einzelne Endpunkt-URL sowohl innerhalb als auch außerhalb des virtuellen Netzwerks verwenden.
Wenn Sie keine automatische DNS-Integration verwenden, konfigurieren Sie DNS manuell so, dass der Hostname des Azure Maps-Kontos
(<maps-account-client-id>.<location>.account.maps.azure.com) wird zur IP-Adresse des privaten Endpunkts innerhalb des Netzwerks aufgelöst. Weitere Informationen finden Sie in der Dokumentation zu Azure Private Endpoint DNS.
3. Verwenden des privaten Endpunkts in Ihren Anwendungen
Um den privaten Endpunkt zu verwenden, konfigurieren Sie Ihre Anwendungen so, dass der kontospezifische Azure Maps-Endpunkt aufgerufen wird. Sie finden diesen Endpunkt auf den Azure Maps-Kontoübersichts - oder Authentifizierungsseiten oder in der privaten Endpunktressource unter DNS-Konfiguration (vom Kunden sichtbare FQDNs).
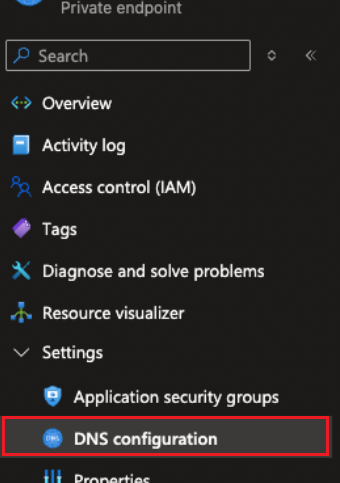
Das Zugriffsmuster lautet:
https://{maps-account-client-id}.{location}.account.maps.azure.com
Von Bedeutung
Wenn Ihre Anwendung weiterhin den standardmäßigen Azure Maps-Endpunkt (z. B. atlas.microsoft.com) verwendet, werden Anforderungen nicht über den privaten Endpunkt weitergeleitet. Azure Maps-SDKs unterstützen das Überschreiben des Standardendpunkts. Konfigurieren Sie daher Ihr SDK oder Ihren Verbindungscode so, dass Ihr Kontospezifischer Hostname für Azure Maps verwendet wird. Bei der Konfiguration werden Anforderungen aus Ihrem Netzwerk automatisch über Private Link weitergeleitet.
4. [Optional] Deaktivieren des öffentlichen Netzwerkzugriffs
Auch nach dem Erstellen eines privaten Endpunkts bleiben die öffentlichen Endpunkte Ihres Azure Maps-Kontos standardmäßig aktiv. Dadurch können vorhandene Anwendungen außerhalb des virtuellen Netzwerks weiterarbeiten, bis Sie sie absichtlich einschränken. Wenn Sie exklusiven privaten Zugriff benötigen, deaktivieren Sie den öffentlichen Netzwerkzugriff für das Maps-Konto.
Öffnen Sie im Azure-Portal Ihr Kartenkonto, und wechseln Sie zu "Netzwerk". Legen Sie den öffentlichen Zugriff auf "Deaktivieren " und "Speichern" fest. Nach Abschluss lehnt Azure Maps alle Verbindungsversuche über den öffentlichen Endpunkt ab. Dadurch wird eine zusätzliche Schutzebene hinzugefügt: Auch wenn jemand Ihren Karten-Authentifizierungsschlüssel oder SAS-Token hat, kann er ihn nicht aus dem Internet verwenden, sobald der öffentliche Zugriff deaktiviert ist.
Sie können den öffentlichen Zugriff auch über ARM-Vorlagen oder die Azure CLI deaktivieren, indem Sie die Eigenschaft
publicNetworkAccessaufDisabledfestlegen.
Überprüfen Sie nach dem Deaktivieren des öffentlichen Netzwerkzugriffs die Konnektivität aus jeder Anwendung. Öffentliche Endpunkte (z. B. ) werden vom Entwurf blockiert. Aktualisieren Sie daher alle Anwendungs- und SDK-Konfigurationen so, atlas.microsoft.comdass der private DNS-Endpunkt verwendet wird.
Weitere Überlegungen
- DNS-Auflösung: Wenn Sie keine Verbindung mit Azure Maps über den privaten Endpunkt herstellen können, überprüfen Sie Ihre DNS-Konfiguration, da DNS-Probleme eine häufige Ursache für Konnektivitätsprobleme sind.
- Mehrere Netzwerke: Sie können mehrere private Endpunkte für ein einzelnes Azure Maps-Konto erstellen, um eine Verbindung aus verschiedenen virtuellen Netzwerken herzustellen. Jeder private Endpunkt verwendet eine IP-Adresse aus dem ausgewählten Subnetz.
Die Verwendung von Azure Private Link mit Azure Maps behält den gesamten Anwendungsdatenverkehr in privaten Netzwerken bei. Dies verbessert die Sicherheit und unterstützt Unternehmensnetzwerkrichtlinien, während die gesamte Azure Maps-Funktionalität beibehalten wird. Azure Maps wird über private IP-Adressen und DNS zugegriffen, wodurch sichergestellt wird, dass der Datenverkehr innerhalb Ihrer kontrollierten Netzwerkgrenze bleibt.
Copilot fragen