Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Gilt für: Azure SQL-Datenbank
Der Netzwerksicherheitsperimeter (Vorschau) sichert sowohl eingehenden als auch ausgehenden Netzwerkverkehr zwischen Azure SQL-Datenbank und anderen Platform as a Service (PaaS)-Ressourcen wie Azure Storage und Azure Key Vault. Es blockiert Versuche, außerhalb des Perimeters mit Azure-Ressourcen zu kommunizieren.
Note
Als Previewfunktion unterliegt die in diesem Artikel vorgestellte Technologie den zusätzlichen Nutzungsbedingungen für Microsoft Azure-Vorschauen.
Get started
Suchen Sie im Azure-Portal in der Ressourcenliste nach Netzwerksicherheitsperimeter , und wählen Sie dann "Erstellen" aus.

Geben Sie einen Namen und eine Region ein, und wählen Sie das Abonnement aus.
Wählen Sie im Abschnitt "Ressourcen " die Schaltfläche "Hinzufügen " aus, und navigieren Sie zur SQL-Datenbank, die Sie dem Umkreis zuordnen möchten.
Fügen Sie eine Regel für eingehenden Zugriff hinzu. Der Quelltyp kann entweder eine IP-Adresse, ein Abonnement oder ein anderes Netzwerksicherheitsperimeter sein.
Fügen Sie eine Outbound-Zugangsregel hinzu, damit Ressourcen innerhalb des Perimeters mit Ressourcen außerhalb des Perimeters verbunden werden können.
Wenn Sie bereits eine Azure SQL-Datenbank haben und ein Netzwerksicherheitsperimeter hinzufügen möchten, folgen Sie den folgenden Schritten:
Suchen Sie im Azure-Portal nach dem vorhandenen Netzwerksicherheitsperimeter.
Wählen Sie im Menü "Einstellungen" die Option "Zugeordnete Ressourcen" aus.
Wählen Sie die Schaltfläche "Hinzufügen " und dann "Ressourcen einem vorhandenen Profil zuordnen" aus.
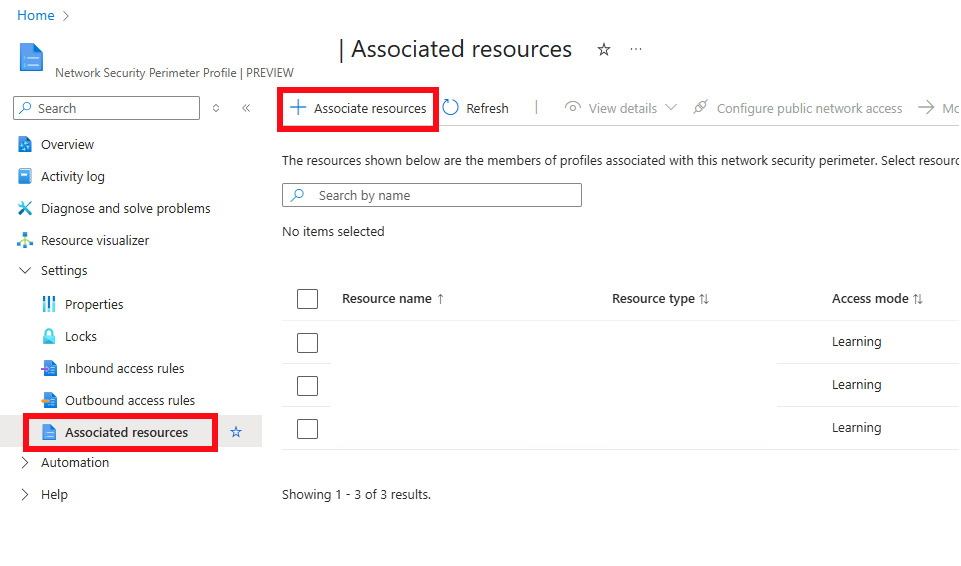
Wählen Sie Ihr Profil aus der Dropdown-Liste und wählen Sie Hinzufügen.
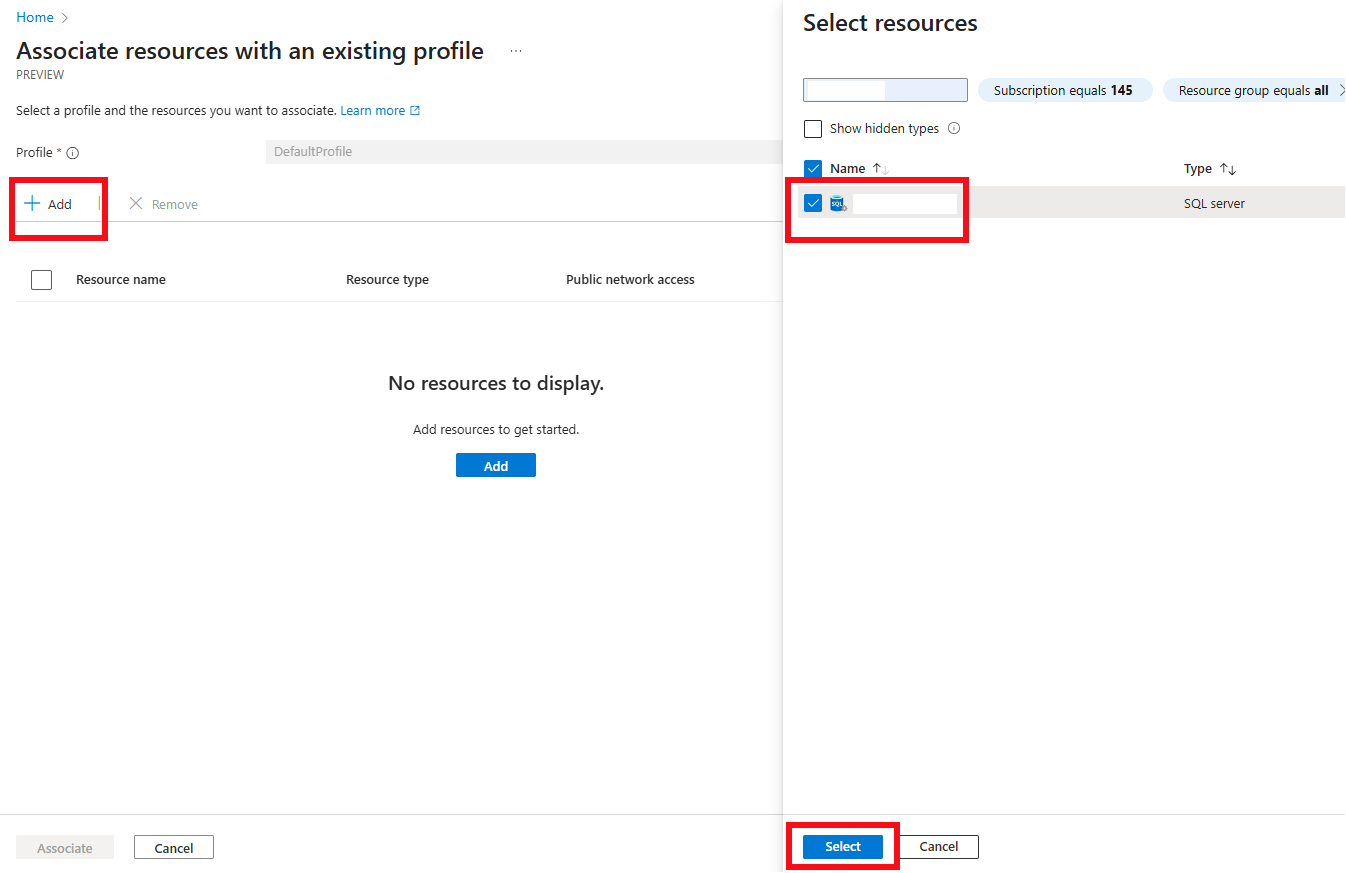
Suche nach deiner SQL-Datenbankressource, wähle die erforderliche Ressource aus und wähle dann Associate.
Verwenden Sie SQL Database mit einem Netzwerksicherheitsperimeter
Standardmäßig verwendet ein Netzwerksicherheitsperimeter den Übergangsmodus, früher Lernmodus genannt, mit dem Sie sämtlichen Datenverkehr zu und von der SQL-Datenbank protokollieren können. Sie können den Netzwerkverkehr in einem Log Analytics-Arbeitsbereich oder einem Azure Storage-Konto protokollieren, indem Sie das Diagnostic Logging für Azure Network Security Perimeter verwenden. Wenn du bereit bist, schalte den Perimeter auf den Enforced-Modus . Im Enforced Mode liefert der verweigerte Zugriff folgenden Fehler:
Error 42118
Login failed because the network security perimeter denied inbound access.
Unterstützte Funktionen
Nicht jede Funktion der Azure SQL-Datenbank interagiert auf die gleiche Weise mit einem Netzwerksicherheitsperimeter. Einige Funktionen verschieben Daten zwischen logischen Servern, andere verbinden ausgehende Verbindungen zu anderen Azure-Diensten, und manche funktionieren innerhalb eines Perimeters überhaupt nicht. Die folgende Tabelle umfasst die bisher dokumentierten Merkmale. Diese Liste wächst, je mehr Funktionen die Perimetervalidierung abschließen. Wählen Sie eine Funktion aus, um mehr darüber zu erfahren, wie sie mit einem Netzwerksicherheitsperimeter funktioniert, einschließlich Einrichtungsschritten und etwaiger Einschränkungen.
| Funktion | Perimeter-Unterstützung | Was Sie wissen müssen |
|---|---|---|
| Aktive Georeplikation | Supported | Im Enforced-Modus benötigt jeder logische Server in einem Perimeter sowohl eine eingehende als auch eine Outbound-Regel für jeden anderen Server im Geo-Replikationsset, der sich nicht in seinem Perimeter befindet. Regeln laufen in beide Richtungen, weil ein Geo-Failover die Richtung der Datenbewegung umkehrt. Die Replikation auf einer etablierten Verbindung läuft weiter, selbst wenn du später die Regeln änderst, um sie zu verbieten. |
| Ändern des Ereignisstreamings | Supported | Die Datenbank stellt ausgehende Verbindungen zu Azure Event Hubs oder Fabric Eventstream her. Im erzwungenen Modus fügen Sie eine Outbound-Regel hinzu, die das Ziel-FQDN nennt. Ohne diese Regel kann man keine Stream-Gruppe erstellen, und ein bestehender Stream hört auf zu publizieren und hält das Transaktionsprotokoll offen. |
| Datenbankkopie | Supported | Im Enforced-Modus benötigt ein Quellserver in einem Perimeter eine Outbound-Regel, und ein Zielserver in einem Perimeter benötigt eine Inbound-Regel. Keiner von beiden braucht eine Regel, wenn sich beide Server innerhalb desselben Perimeters befinden. Wenn ein logischer Server zu einem Perimeter gehört, ist Transact-SQL keine unterstützte Methode, um auf einen anderen logischen Server zu kopieren. |
| Elastische Aufträge | Supported | Der logische Server des Jobagenten benötigt eine Outbound-Regel für jeden Zielserver. Der Perimeter wird zur Laufzeit überprüft, sodass ein Job erfolgreich erstellt werden kann und dann während der Ausführung fehlschlägt. |
| Elastische Abfrage | Unterstützt innerhalb eines einzigen Perimeters | Die Datenbank, die die Abfrage ausführt, und die entfernte Datenbank müssen sich im selben Bereich befinden. Elastische Abfrage benötigt keine eigene Perimeterkonfiguration. |
| Erweiterte Ereignisse | Supported | Das event_file Ziel und die Funktionen, die Ereignisdaten lesen, stellen eine ausgehende Verbindung zu Azure Storage her. Im Enforced-Modus verwenden Sie eine verwaltete Identität oder fügen Sie eine Outbound-FQDN-Regel für das Speicherkonto hinzu, wenn Sie ein SAS-Token verwenden. |
| Wiederherstellung aus SQL-Langzeitaufbewahrung | Supported | Im Enforced-Modus benötigt ein Quellserver in einem Perimeter eine Outbound-Regel, und ein Zielserver in einem Perimeter benötigt eine Inbound-Regel. Keiner von beiden braucht eine Regel, wenn sich beide innerhalb desselben Perimeters befinden. Nachdem der Quellserver gelöscht wurde, kann nur die Zielseite validiert werden. |
| SQL-Datensynchronisierung | Designbedingt nicht unterstützt | Datensynchronisierung läuft als Proxy-Dienst und nicht als Azure-Ressource, daher gibt es keine FQDN oder IP-Adresse, um Perimeter-Regeln zu schreiben. Ein Perimeter blockiert die von Datensynchronisierung benötigten Netzwerkpfade sowohl im Übergangs- als auch im erzwungenen Modus. |
Einschränkungen
- Ein logischer Server in der Azure SQL-Datenbank kann keinem Netzwerksicherheitsperimeter zugeordnet werden, wenn er einen oder mehrere dedizierte SQL-Pools (früher SQL DW) enthält.
- Netzwerksicherheits-Perimeter-Unterstützung für Azure SQL-Datenbank ist in Azure Public Cloud-Regionen verfügbar. Sie ist in Azure Government nicht verfügbar. Für die aktuelle Liste der eingebundenen Dienste siehe Eingebundene Private Link-Ressourcen.
Zugehöriger Inhalt
- Was ist ein Netzwerksicherheitsperimeter?
- Schnellstart: Erstellen eines Netzwerksicherheitsperimeters – Azure-Portal
- Schnellstart: Erstellen eines Netzwerksicherheitsperimeters – Azure PowerShell
- Schnellstart: Erstellen eines Netzwerksicherheitsperimeters – Azure CLI
- Verbindungsarchitektur von Azure SQL