Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
In diesem Artikel wird das Konfigurieren und Anzeigen von Azure Backup-Berichten erläutert.
Eine häufige Anforderung an Sicherungsadministratoren besteht darin, basierend auf Daten, die sich über einen längeren Zeitraum erstrecken, Einblicke in Sicherungen zu erhalten. Anwendungsfälle für eine solche Lösung sind:
- Zuordnung und Vorhersagen des verbrauchten Cloudspeichers.
- Überwachung von Sicherungen und Wiederherstellungen.
- Identifizierung wichtiger Trends auf verschiedenen Granularitätsebenen.
Azure Backup bietet eine Berichtslösung, die Azure Monitor Protokolle und Azure Arbeitsmappen verwendet. Diese Ressourcen helfen Ihnen, umfassende Einblicke in Ihre Backups in Ihrer gesamten Backup-Umgebung zu gewinnen.
Unterstützte Szenarios
In der folgenden Tabelle werden die unterstützten Szenarien zum Konfigurieren von Azure Backup-Berichten aufgeführt:
| Bericht | Lösung | Beschreibung | Bereich | Typ |
|---|---|---|---|---|
| Sicherungsberichte | Sicherung | Erhalten Sie Einblick in Sicherungsaufträge, Instanzen, Nutzung, Richtlinien, Richtlinieneinhaltung und Optimierung. | - virtueller Azure-Computer - SQL-Datenbank auf Azure-VMs - SAP HANA-Datenbank auf Azure-VMs - Backup-Agent - Sicherungsserver - Datenschutz-Manager (DPM) – Azure Files - Azure-Datenträger - Azure-Blob (Betriebsebene) - PostgreSQL-Datenbank (Einzelserver) |
Konsolidiert |
| Backup-Konfigurationsstatus | Sicherung | Informationen dazu, ob alle Ihre virtuellen Computer für die Sicherung konfiguriert sind. | Azure-VM | Sofort einsatzbereit |
| Backup-Auftragsverlauf | Sicherung | Informationen zu den erfolgreichen und fehlerhaften Sicherungsaufträgen in einem bestimmten Zeitraum. | - virtueller Azure-Computer - Backup-Agent (MARS) - Sicherungsserver (MABS) - Datenschutz-Manager (DPM) – Azure Database for PostgreSQL Server - Azure Blobs – Azure-Datenträger |
Sofort einsatzbereit |
| Backup-Zeitplan und Erhaltung | Sicherung | Informationen zum Zeitplan und zur Aufbewahrung aller Sicherungselemente, damit Sie überprüfen können, ob sie den geschäftlichen Anforderungen entsprechen. | - virtueller Azure-Computer – Azure Files |
Sofort einsatzbereit |
| Vom Benutzer ausgelöste Vorgänge | Sicherung | Informationen zu benutzerinitiierten Vorgängen in Recovery Services-Tresoren über einen bestimmten Zeitraum. | Recovery Services-Tresor | Sofort einsatzbereit |
| Azure Site Recovery Auftragsverlauf | Azure Site Recovery | Informationen zu den erfolgreichen und fehlerhaften Azure Site Recovery-Aufträgen in einem bestimmten Zeitraum. Beachten Sie, dass in diesem Bericht derzeit nur Aufträge angezeigt werden, die für replizierte Elemente und Wiederherstellungspläne ausgelöst wurden. |
- virtueller Azure-Computer - V2A - H2A |
Sofort einsatzbereit |
| Replikationsverlauf von Azure Site Recovery | Azure Site Recovery | Informationen zu den replizierten Elementen in einem bestimmten Zeitraum. | - virtueller Azure-Computer - V2A - H2A |
Sofort einsatzbereit |
Erste Schritte
Führen Sie die folgenden Schritte aus, um die Berichte verwenden zu können:
1. Erstellen eines Log Analytics-Arbeitsbereichs oder Verwenden eines vorhandenen Arbeitsbereichs
Richten Sie einen oder mehrere Log Analytics-Arbeitsbereiche zum Speichern Ihrer Backup-Berichtsdaten ein. Der Standort und das Abonnement, an dem bzw. in dem dieser Log Analytics-Arbeitsbereich erstellt werden kann, sind unabhängig von dem Standort und dem Abonnement, an dem bzw. in dem sich Ihre Tresore befinden.
Eine Anleitung zum Einrichten eines Log Analytics-Arbeitsbereichs finden Sie unter Erstellen eines Log Analytics-Arbeitsbereichs im Azure-Portal.
Standardmäßig werden die Daten in einem Log Analytics-Arbeitsbereich 30 Tage lang aufbewahrt. Wenn Sie Daten für einen längeren Zeithorizont anzeigen möchten, ändern Sie den Aufbewahrungszeitraum des Log Analytics-Arbeitsbereichs. Informationen zum Ändern des Aufbewahrungszeitraums finden Sie unter Konfigurieren von Datenaufbewahrungs- und Archivrichtlinien in Azure Monitor-Protokollen.
2. Konfigurieren Sie Diagnoseeinstellungen, um Daten an Log Analytics zu senden
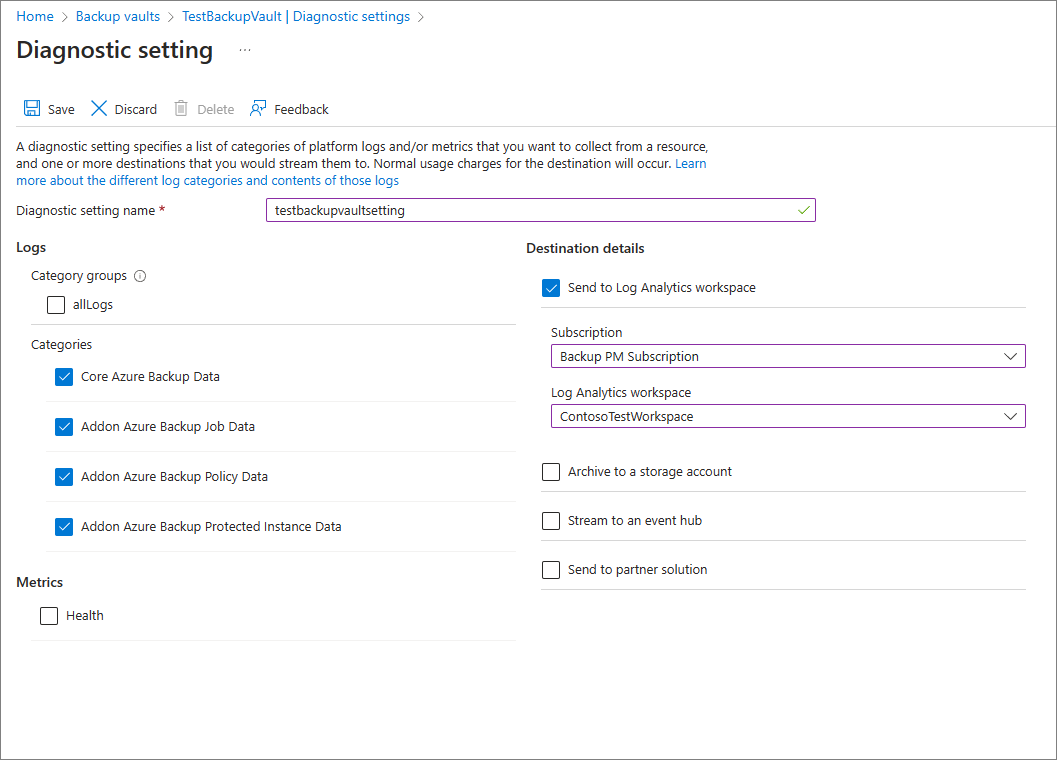
Azure Resource Manager-Ressourcen wie Recovery Services-Tresore erfassen Informationen zu geplanten Vorgängen und von Benutzern ausgelösten Vorgängen als Diagnosedaten. Führen Sie die folgenden Schritte aus, um Diagnoseeinstellungen für Ihre Tresore zu konfigurieren:
Wählen Sie einen Vault-Typ aus:
Wählen Sie im Abschnitt Überwachung Ihres Recovery Services-Tresors Diagnoseeinstellungen aus, und legen Sie das Ziel für die Diagnosedaten des Recovery Services-Tresors fest. Weitere Informationen zur Verwendung von Diagnoseereignissen finden Sie unter Verwenden von Diagnoseeinstellungen für Recovery Services-Tresore.

Azure Backup stellt außerdem eine integrierte Azure Policy-Definition bereit, die die Konfiguration der Diagnoseeinstellungen für alle Recovery Services-Tresore in einem angegebenen Bereich automatisiert. Informationen dazu, wie Sie diese Richtlinie verwenden können, finden Sie unter Bedarfsgerechtes Konfigurieren von Tresordiagnoseeinstellungen.
Hinweis
Nachdem Sie die Diagnose konfiguriert haben, dauert es möglicherweise bis zu 24 Stunden, bis der erste Datenpush abgeschlossen ist. Nachdem Daten in den Log Analytics-Arbeitsbereich eingegangen sind, werden sie in den Berichten möglicherweise nicht sofort angezeigt, da in den Berichten keine Daten für den aktuellen, noch unvollständigen Tag angezeigt werden. Weitere Informationen finden Sie unter In Backup-Berichten verwendete Konventionen. Wir empfehlen, Berichte erst zwei Tage nach der Konfiguration Ihrer Tresore für das Senden von Daten an Log Analytics anzuzeigen.
Konfigurieren der geeigneten Datenaufbewahrung zum Speichern historischer Daten
Erfahren Sie, wie Sie die Datenaufbewahrung so konfigurieren, dass historische Daten für die erforderliche Dauer gespeichert werden.
In Backup-Berichten verwendete Konventionen
- Filter funktionieren auf jeder Registerkarte von links nach rechts und von oben nach unten. Dies bedeutet: Jeder Filter gilt nur für alle diejenigen Widgets, die auf seiner rechten Seite oder unter ihm positioniert sind.
- Wenn Sie eine farbige Kachel auswählen, werden die Widgets darunter nach Datensätzen gefiltert, die sich auf den Wert dieser Kachel beziehen. Wenn Sie beispielsweise auf der Registerkarte Sicherungselemente die der Kachel Schutz beendet auswählen, werden die Raster und Diagramme darunter so gefiltert, dass Daten für Sicherungselemente mit dem Status „Schutz beendet“ angezeigt werden.
- Nicht farbige Kacheln sind nicht auswählbar.
- Daten für den aktuellen Teiltag werden in den Berichten nicht angezeigt. Wenn beispielsweise in Zeitbereich der Wert Letzte 7 Tage ausgewählt wurde, werden im Bericht Datensätze für die letzten sieben abgeschlossenen Tage angezeigt. Der aktuelle Tag ist darin nicht enthalten.
- Der Bericht zeigt Einzelheiten zu Aufträgen (mit Ausnahme von Protokollaufträgen), die im ausgewählten Zeitbereich ausgelöst wurden.
- Die für Cloudspeicher und Geschützte Instanzen angezeigten Werte stehen am Ende des ausgewählten Zeitbereichs.
- Die in den Berichten angezeigten Sicherungselemente sind die Elemente am Ende des ausgewählten Zeitbereichs. Sicherungselemente, die mitten im ausgewählten Zeitbereich gelöscht wurden, werden nicht angezeigt. Dieselbe Konvention gilt auch für Sicherungsrichtlinien.
- Wenn der ausgewählte Zeitbereich einen Zeitraum von höchstens 30 Tagen umfasst, werden Diagramme in der Tagesansicht gerendert, die pro Tag einen Datenpunkt aufweist. Wenn der Zeitbereich einen Zeitraum von mindestens 30 Tagen und höchstens 90 Tagen umfasst, werden Diagramme in der Wochenansicht gerendert. Für größere Zeitbereiche werden Diagramme in der Monatsansicht gerendert. Die wöchentliche oder monatliche Datenaggregation erhöht die Leistung von Abfragen und die Lesbarkeit von Daten in Diagrammen.
- Die Raster zur Richtlinieneinhaltung folgen ebenfalls einer ähnlichen Aggregationslogik wie der oben beschriebenen. Es gibt jedoch einige geringfügige Unterschiede. Der erste besteht darin, dass für Elemente mit einer wöchentlichen Sicherungsrichtlinie keine Tagesansicht verfügbar ist (nur die Wochen- und Monatsansicht). Außerdem gilt in den Rastern für Elemente mit wöchentlicher Sicherungsrichtlinie ein „Monat“ als Zeitraum von 4 Wochen (28 Tagen) und nicht von 30 Tagen, um unvollständige Wochen bei der Betrachtung auszuschließen.
Leistung von Berichten
Wenn Sie Datendiskrepanzen in Sicherungsberichten feststellen, führen Sie diese vorläufigen Überprüfungen durch:
Stellen Sie sicher, dass alle Tresore die erforderlichen Diagnoseprotokolle an den Log Analytics-Arbeitsbereich senden.
Stellen Sie sicher, dass Sie in den Sicherungsberichten die richtigen Filter ausgewählt haben.
Überprüfen Sie die folgenden Grenzwerte in den Sicherungsberichten:
Nachdem Sie die Diagnose konfiguriert haben, dauert es möglicherweise bis zu 24 Stunden, bis der erste Datenpush abgeschlossen ist. Nachdem Daten in den Log Analytics-Arbeitsbereich eingegangen sind, werden sie in den Berichten möglicherweise nicht sofort angezeigt, da in den Berichten keine Daten für den aktuellen, noch unvollständigen Tag angezeigt werden. Wir empfehlen, die Berichte erst zwei Tage nach dem Konfigurieren Ihrer Tresore für das Senden von Daten an Log Analytics anzuzeigen.
SQL-Protokollsicherungsaufträge werden derzeit nicht in den Sicherungsberichten angezeigt.
Wie bereits erwähnt, zeigen die Berichte keine Daten für den aktuellen, noch nicht abgeschlossenen Tag an und berücksichtigen nur volle Tage (UTC).
Selbst wenn Sie im Bericht einen Zeitbereich von 23.3. 16:30 Uhr – 24.3. 10:00 Uhr auswählen, wird die Abfrage intern für den Zeitraum 23.3. 12:00 UHR UTC – 24.3. 23:59 UHR UTC ausgeführt. Dies bedeutet, dass die Zeitkomponente von „datetime“ durch die Abfrage außer Kraft gesetzt wird.
Ebenso werden, wenn heute der 29. März ist, Daten nur bis zum Ende des 28. März (23:59 Uhr UTC) angezeigt. Bei Aufträgen, die am 29. März erstellt wurden, werden die Daten angezeigt, wenn Sie die Berichte am nächsten Tag (also am 30. März) überprüfen.
Wenn die oben genannten Informationen keine Erklärung für die im Bericht angezeigten Daten liefern, wenden Sie sich an den Microsoft-Support.
Ladezeiten von Abfragen
Die Widgets im Backup-Bericht werden von Kusto-Abfragen unterstützt, die in den Log Analytics-Arbeitsbereichen des Benutzers ausgeführt werden. Diese Abfragen umfassen normalerweise die Verarbeitung großer Datenmengen mit mehreren Verknüpfungen, um umfangreichere Einblicke zu ermöglichen. Infolgedessen werden die Widgets möglicherweise nicht sofort geladen, wenn der Benutzer Berichte in einer großen Sicherungsumgebung aufruft. Diese Tabelle enthält eine grobe Schätzung der Zeit, die die verschiedenen Widgets zum Laden benötigen – basierend auf der Anzahl der Sicherungselemente und dem Zeitbereich, für den der Bericht angezeigt wird.
| # Datenquellen | Zeithorizont | Ungefähre Ladezeiten |
|---|---|---|
| ~ 5 K | 1 Monat | Kacheln: 5–10 Sekunden Raster: 5–10 Sekunden Diagramme: 5–10 Sekunden Filter auf Berichtsebene: 5-10 Sek. |
| ~ 5 K | 3 Monate | Kacheln: 5–10 Sekunden Raster: 5–10 Sekunden Diagramme: 5–10 Sekunden Filter auf Berichtsebene: 5-10 Sek. |
| ~ 10 K | 3 Monate | Kacheln: 15–20 Sekunden Raster: 15-20 Sekunden Diagramme: 1–2 Minuten Filter auf Berichtsebene: 25-30 Sek. |
| ~ 15 K | 1 Monat | Kacheln: 15–20 Sekunden Raster: 15–20 Sekunden Diagramme: 50–60 Sekunden Filter auf Berichtsebene: 20-25 Sek. |
| ~ 15 K | 3 Monate | Kacheln: 20–30 Sekunden Raster: 20–30 Sekunden Diagramme: 2–3 Minuten Filter auf Berichtsebene: 50-60 Sek. |
Was ist mit den Power BI-Berichten geschehen?
Die frühere Power BI-Vorlagen-App für die Berichterstellung, die Daten aus einem Azure-Speicherkonto bezieht, wird schrittweise eingestellt. Wir empfehlen, dass Sie beginnen, Diagnosedaten des Tresors an Log Analytics zu senden, um Berichte anzuzeigen.
Darüber hinaus befindet sich auch das V1-Schema für das Senden von Diagnosedaten an ein Speicherkonto oder einen LA-Arbeitsbereich auf dem Veraltungspfad. Wenn Sie also benutzerdefinierte Abfragen oder Automatisierungen auf der Grundlage des V1-Schemas geschrieben haben, sollten Sie diese Abfragen so aktualisieren, dass sie das derzeit unterstützte V2-Schema verwenden.
Nächste Schritte
Weitere Informationen zu Überwachung und Berichterstellung mit Azure Backup