Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Mit rollenbasierter Zugriffskontrolle (RBAC) können Benutzer und Service-Principals in Azure Databricks eine Rolle übernehmen, die ihre aktiven Berechtigungen für eine Sitzung durch ausschließlich die Berechtigungen dieser Rolle ersetzt. Verwenden Sie Rollen, um exklusiven Zugriff über Projekte hinweg zu erzwingen, den Datenzugriff eines Agenten einzuschränken oder Workspace-Administratoren eine Rolle übernehmen zu lassen, um administrative Aufgaben auszuführen.
In Azure Databricks wird eine Rolle als Gruppe implementiert. Sie erteilen Benutzern, Dienstprinzipalen oder anderen Gruppen die Assume-Berechtigung für diese Gruppe. Alle Mitglieder einer Gruppe haben automatisch die Assume-Berechtigung für diese Gruppe. Du kannst die Assume-Berechtigung auch direkt Nicht-Mitgliedern erteilen. Für Einrichtung und Aktivierung siehe Erste Schritte mit RBAC.
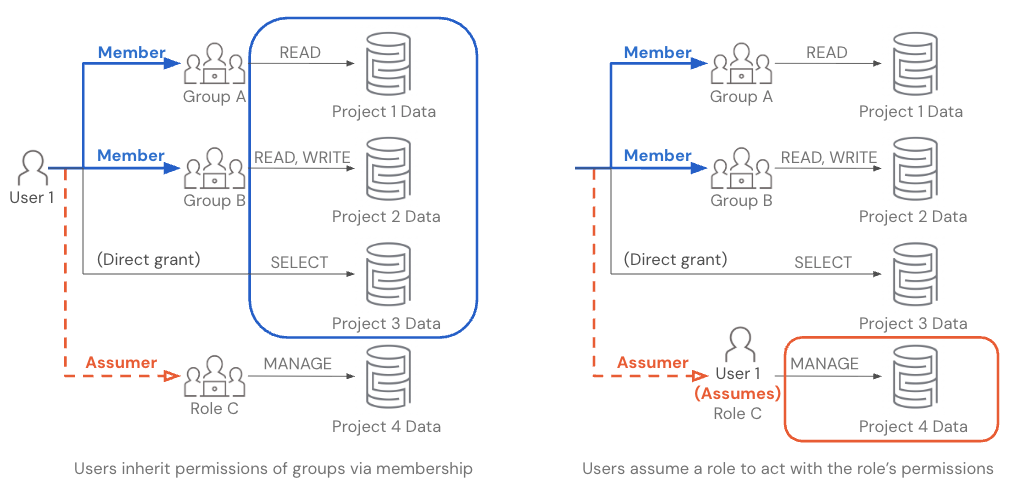
Wie Rollenberechtigungen angewendet werden
Eine Identität erhält direkt gewährte Berechtigungen, plus jene, die von den Gruppen, zu denen sie gehört, und allen Vorfahren dieser Gruppen geerbt werden. Beim Übernehmen einer Rolle werden diese Berechtigungen durch die direkten und vererbten Berechtigungen der Rolle für die Sitzung ersetzt.
Wenn ein Benutzer eine Rolle annimmt:
- Die Berechtigungen der angenommenen Rolle ersetzen die eigenen Berechtigungen des Benutzers. Während er als Rolle fungiert, kann der Benutzer nicht über seine Benutzeridentität auf Daten oder Objekte zugreifen.
- Ein Benutzer kann jeweils nur eine Rolle innehaben.
- Um als andere Rolle zu fungieren oder zur Benutzeridentität zurückzukehren, müssen sie erneut wechseln. Benutzer, die dem Arbeitsbereich nicht zugewiesen sind, können nicht zu ihrer Benutzeridentität zurückkehren. Siehe Wann Sie eine Rolle übernehmen müssen, um einen Arbeitsbereich zu betreten.
- Rollen erben Berechtigungen von ihren übergeordneten Gruppen. Standardmäßig erben deine Rollen auch Berechtigungen, die der Systemgruppe des Arbeitsbereichs
usersund der Systemgruppe des Kontosaccount usersgewährt werden und die implizit alle Kontogruppen umfassen. Füruserserteilte Berechtigungen gelten für Workspace-Objekte und Compute. Unity-Katalog-Privilegien können anaccount usersgewährt werden, aber nicht anusers. Um diese Berechtigungen zu verwalten, siehe Zugangskontrolllisten und Privilegien anzeigen, gewähren und widerrufen. - Audit-Ereignisse unterscheiden die initiierende Identität (
identity_metadata.run_by) von der für die Autorisierung verwendeten Identität (identity_metadata.run_as). Für interaktive Anfragen identifizieren diese den Benutzer bzw. die Rolle. Siehe Audit Attribution verifizieren. - Die Rolle besitzt Unity Catalog securable Objekte und Arbeitsbereichsobjekte, die ein Benutzer, während er in dieser Rolle agiert, erstellt, wie Tabellen, Notizbücher, SQL-Abfragen, SQL-Warehouses und Jobs.
- Genie One (auf Workspace-Ebene), Genie Code und Genie Agents unterstützen RBAC. Wenn ein Benutzer in einer Rolle handelt, können diese Funktionen nur auf die Daten und Ressourcen zugreifen, auf die die Rolle zugreifen kann. Der Rolle gehören alle Genie-Chats, die der Nutzer erstellt, während er als diese Rolle agiert.
Rollen verwalten
Erstellen Sie Rollen, verwalten Sie die Berechtigung zum Übernehmen einer Rolle und entscheiden Sie, wie Benutzer und Workloads als Rolle fungieren.
| Thema | Beschreibung |
|---|---|
| Erste Schritte | Rollen erstellen, Zugriff konfigurieren und die „Assume“-Berechtigung verwalten. |
| Rollen wechseln | Übernehmen Sie eine Rolle über die Arbeitsbereich-UI, dedizierte Compute-Ressourcen, die Databricks-CLI, die API oder BI-Tools von Drittanbietern. |
| Verwendung mit ABAC | Verstehen Sie, wie attributbasierte Zugriffskontrollrichtlinien (ABAC) die aktive Rolle bewerten. |
Freigabe verwalten
Kontrollieren Sie, ob Nutzer, die als Rolle agieren, Vermögenswerte teilen können, die der Rolle gehören.
| Thema | Beschreibung |
|---|---|
| Workspace Asset Sharing-Kontrollen | Hindern Sie ausgewählte Rollen daran, Arbeitsbereich-Assets zu teilen, die sie besitzen. |
Tutorials
Führen Sie eine vollständige Einrichtung und Überprüfung für Ihre Zugangsanforderungen durch.
| Tutorial | Beschreibung |
|---|---|
| Exklusiver Modellzugriff | Halten Sie die Daten zweier klinischer Studien getrennt, indem Sie von Forschern verlangen, für jede Studie eine Rolle zu übernehmen. |
| Rolle für den Arbeitsbereichszugriff erforderlich machen | Verlangen Sie von ausgewählten Benutzern, eine Rolle zu übernehmen, um einen Arbeitsbereich zu betreten. |
| Den Zugriff eines KI-Agenten festlegen | Beschränke einen Agenten auf die Berechtigungen einer Rolle mit einem rollenbezogenen OAuth-Token. |
| Nutze eine Rolle für administrative Aufgaben | Trenne alltägliche Arbeit von der Verwaltung mit einer Workspace-Admin-Rolle. |
Limitations
Überprüfe den Feature-Support und bekannte Probleme, bevor du eine Rolle mit deinen Arbeitslasten nutzt.
| Thema | Beschreibung |
|---|---|
| Einschränkungen | Überprüfen Sie nicht unterstützte Funktionen, teilweise Unterstützung und Workarounds beim Agieren in einer Rolle. |