Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Organisiere Unity-Catalog-Geheimnisse so, dass jede Anwendung nur auf ihre eigenen Geheimnisse zugreifen kann, die meisten Principals ein Geheimnis verwenden, ohne dessen Wert zu lesen, und du kontrollierst den Schlüssel, der die Werte verschlüsselt. Informationen zum Erstellen, Vergeben und Lesen von Geheimnissen finden Sie unter Secrets in Unity Catalog.
Geheimnisse gruppieren nach dem, wer sie braucht
Erstellen Sie für jede Anwendung, Umgebung oder jedes Team ein Schema und gewähren Sie CREATE SECRET Rechte auf das Schema statt auf den Katalog. Ein Schema hält bis zu 1.000 Secrets, ein Metastore bis zu 10.000.
-
Grant auf ein einzelnes Secret: Ein Grant auf ein Schema gilt für jedes darin enthaltene Secret, einschließlich später hinzugefügter Secrets. Wenn ein Prinzipal nur ein Geheimnis benötigt, gewähren Sie
READ SECRETfür dieses Geheimnis anstatt für dessen Schema. - Gib Produktionsgeheimnissen bei Bedarf einen eigenen Katalog: Workspace-Bindung und kundenverwaltete Schlüssel gelten für einen ganzen Katalog. Um Produktionsgeheimnisse aus Entwicklungsarbeitsräumen herauszuhalten oder sie mit einem eigenen Schlüssel zu verschlüsseln, sollte man sie in einen separaten Katalog aufnehmen. Siehe Workspace-catalog binding und Von Azure Databricks verwaltete Geheimnisse mit Ihrem eigenen Schlüssel verschlüsseln.
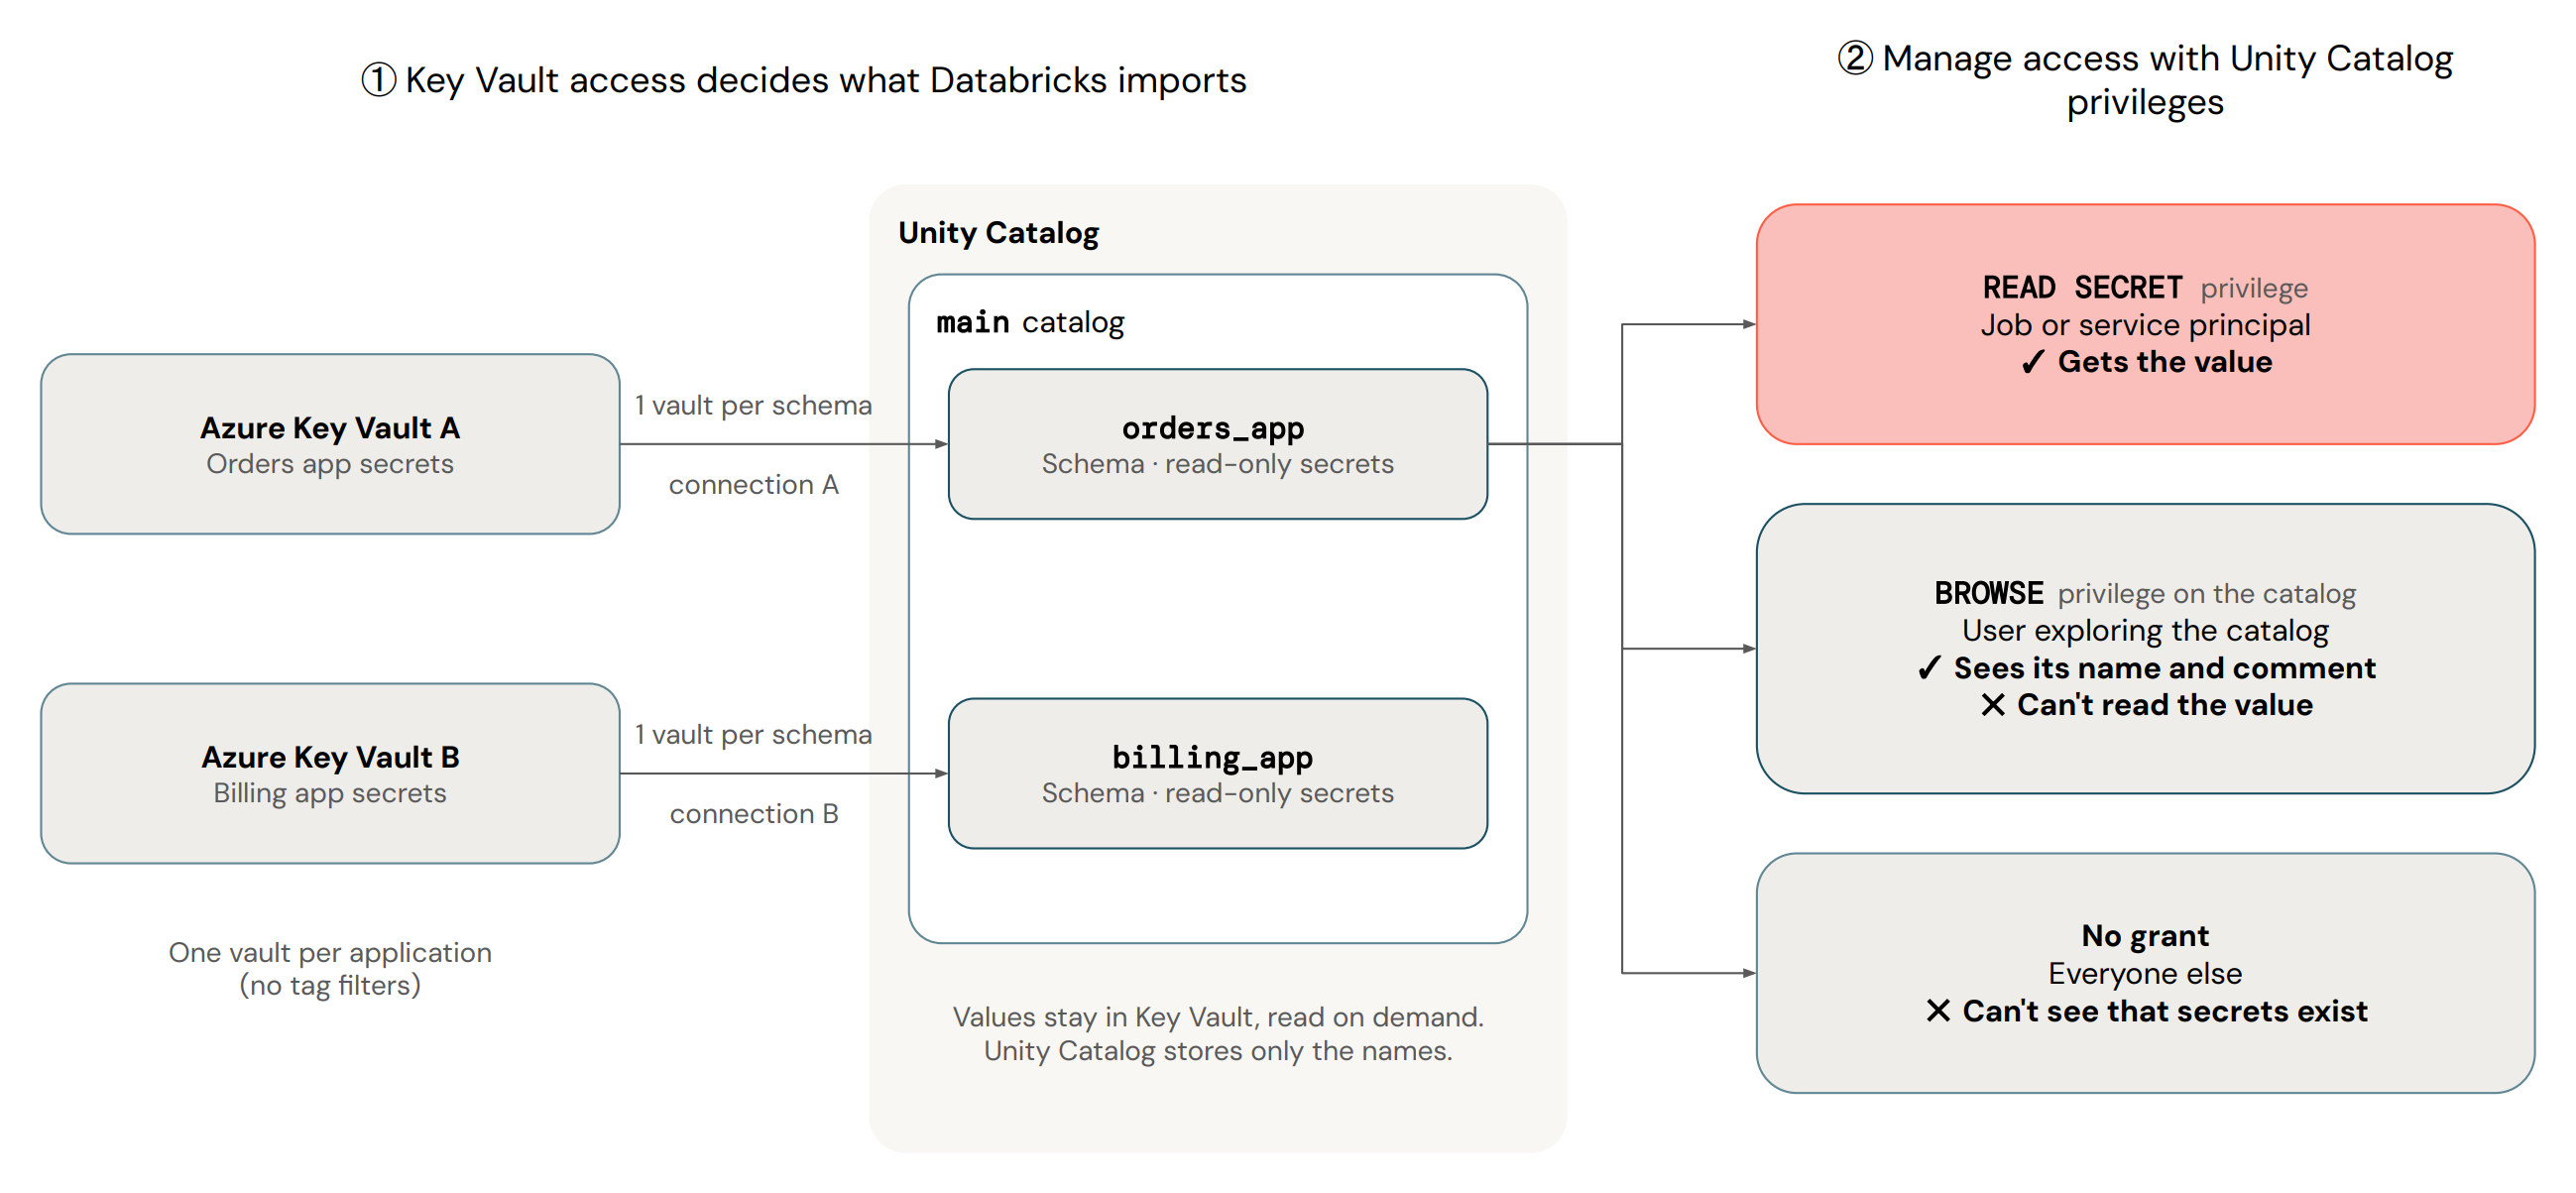
Um der Bestellungsanwendung ein eigenes Schema zu geben und einen Berichtsauftrag zu erlauben, nur eines seiner Geheimnisse zu lesen, führen Sie Folgendes aus:
-- The application's service principal reads every secret in its schema
CREATE SCHEMA main.orders_app;
GRANT USE CATALOG ON CATALOG main TO `orders-service-principal`;
GRANT USE SCHEMA, READ SECRET ON SCHEMA main.orders_app TO `orders-service-principal`;

-- The reporting job reads only the warehouse password
GRANT USE CATALOG ON CATALOG main TO `reporting-service-principal`;
GRANT USE SCHEMA ON SCHEMA main.orders_app TO `reporting-service-principal`;
GRANT READ SECRET ON SECRET main.orders_app.warehouse_password TO `reporting-service-principal`;
Für Geheimnisse, die durch Azure Key Vault gesichert sind, verwenden Sie für jedes Schema einen Key Vault, mit eigener Service-Zugangsdaten und Verbindung. Key Vault-Verbindungen unterstützen keine Tag-Filter, daher ist der Vault die Grenze. Wenn ein Tresor mehr als 1.000 Geheimnisse enthält, importiert der Unity-Katalog zuerst die ältesten und überspringt den Rest.
Sichern Sie kein Schema, auf das viele Anwendungen mit einem gemeinsamen Key Vault-Zugriff haben, ab.
Verwalten Sie Berechtigungen, um Geheimnisse separat zu entdecken, zu wechseln und zu lesen
Jedes davon ist ein separates Privileg, sodass ein Prinzipal, der ein Geheimnis aktualisiert oder es im Katalog-Explorer findet, seinen Wert nicht sehen muss:
| Um einen Prinzipal zuzulassen | Grant | Gibt den Wert zurück |
|---|---|---|
| Geheimnisse finden und Zugang anfordern |
BROWSE auf den Katalog. Es zeigt die Metadaten jedes Geheimnisses, wie Name, Besitzer und Ablaufdatum. |
No |
| Rotiere ein Secret, indem du seinen Wert aktualisierst | WRITE SECRET |
No |
Lesen Sie den Wert, zum Beispiel in einem Job mit dbutils.secrets |
READ SECRET |
Yes |
Für die vollständige Liste der Privilegien siehe Zugriff auf Secrets gewähren.
Damit alle die Geheimnisse finden und Zugriff anfordern können und ein Rotationsauftrag das Warehouse-Passwort aktualisieren kann, ohne es zu lesen, führe Folgendes aus:
GRANT BROWSE ON CATALOG main TO `account users`;

GRANT USE CATALOG ON CATALOG main TO `rotation-service-principal`;
GRANT USE SCHEMA ON SCHEMA main.orders_app TO `rotation-service-principal`;
GRANT WRITE SECRET ON SECRET main.orders_app.warehouse_password TO `rotation-service-principal`;
BROWSE zeigt Kommentare allen an, die es haben. Nutze den Kommentar eines Secrets, um zu sagen, wem es gehört und wie man Zugang anfordert. Setzen Sie niemals einen Wert oder auch nur einen Hinweis darauf in einen Kommentar.
Verschlüsseln Sie Azure Databricks-managed Geheimnisse mit Ihrem eigenen Schlüssel
Customer-Managed Key (CMK)-Einstellungen in einem Katalog gelten für jedes von Azure Databricks verwaltete Geheimnis darin. Um Produktionsgeheimnisse mit einem separaten Schlüssel zu verschlüsseln, speichern Sie sie in ihrem eigenen Katalog. Wie CMK auf Geheimnisse angewendet wird, siehe Verschlüsselung von Geheimniswerten mit kundenseitig verwalteten Schlüsseln.
Geheimnisse an der Quelle rotieren
Für Geheimwerte, die in Azure Key Vault gespeichert sind, wechseln Sie Werte in Azure Key Vault, zum Beispiel mit einer Key Vault-Rotationsrichtlinie. Kopieren Sie ihre Werte nicht in von Azure Databricks verwaltete Geheimnisse, denn jede Kopie ist ein weiterer Wert, der rotiert werden muss.
Für von Azure Databricks verwaltete Geheimnisse aktualisieren Sie den Wert im Catalog Explorer oder mit der REST-API. Setze ein Ablaufdatum, sodass der Katalog-Explorer eine Warnung anzeigt, wenn das Secret abläuft.
Code, der bereits einen Wert enthält, behält ihn, bis er das Secret erneut liest. In lang laufenden Jobs solltest du das Secret jedes Mal lesen, wenn du eine Verbindung öffnest, statt nur beim Start.
Ermögliche Workloads, Secrets zu verwenden, ohne sie zu lesen
Die meisten Benutzer, die sich auf ein Geheimnis verlassen, müssen dessen Wert nie sehen. Ein Unity Catalog UDF, das ein Geheimnis deklariert, liest es mit den Berechtigungen seines Besitzers, sodass Aufrufer nur EXECUTE auf dem UDF benötigen, zum Beispiel um persönliche Daten zu maskieren oder zu hashen. Im Gegensatz dazu benötigt jeder, der eine SQL-Funktion ausführt, die secret() für einen Workspace-Secret-Scope aufruft, READ für den Scope, wodurch jedes darin enthaltene Geheimnis offengelegt wird. Siehe Geheimnisse in UDFs verwenden.
- Gewähren Sie
READ SECRETnur den Service-Principals, die Jobs ausführen, den Eigentümern der UDFs, die das Geheimnis deklarieren, und der kleinen Gruppe, die die Geheimnisse besitzt. - Mach eine Gruppe oder einen Service Principal zum Besitzer jedes UDF, das ein Secret deklariert, damit das UDF nicht ausfällt, wenn jemand das Unternehmen verlässt.
- Verwenden Sie sitzungsgebundene UDFs nur, wenn jeder Anrufer das Secret bereits lesen kann. Sie lesen Geheimnisse mit den Berechtigungen des Aufrufers.
Warning
Gib niemals einen geheimen Wert von einem UDF zurück. Redaction verhindert nicht, dass UDF-Code einen Wert in den Abfrageergebnissen zurückgibt.
Ein Modell-Provider-Dienst kann auch ein Unity-Catalog-Geheimnis als Provider-Zugangsdaten verwenden, sodass Aufrufer das Modell abfragen, ohne den Schlüssel zu sehen. Weitere Informationen finden Sie unter „Anmeldeinformationen eines Anbieters mit einem Geheimnis in Unity Catalog absichern“.
Kontrollieren, wer Zugriff gewähren kann, und dies auditieren
- Weisen Sie den Besitz von Secrets und deren Schemata einer Gruppe statt einer Einzelperson zu.
- Metastore-Admins und Prinzipale mit
MANAGEkönnen keinen Wert lesen, aber sie können sich selbstREAD SECRETgewähren. BeschränkeMANAGEauf eine kleine Gruppe. - Überprüfen Sie Lesezugriffe und Berechtigungen für Geheimnisse in der
system.access.auditSystemtabelle. Siehe Audit-Geheimniszugriff.
Zusätzliche Ressourcen
| Resource | Description |
|---|---|
| Geheimnisse im Unity-Katalog | Erstellen Sie Unity Catalog-Geheimnisse, vergeben Sie sie und lesen Sie sie. |
| Verwaltung von Geheimnissen | Vergleichen Sie Unity Catalog-Geheimnisse mit Workspace-Geheimnisbereichen, und erfahren Sie, wo Sie diese jeweils verwenden können. |