Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Features
- Änderungen an Azure DevOps-IP-Adressbereichen
- Überwachen der öffentlichen Vorschau
- Verwalten von Sicherheitsgruppen und Berechtigungen über die Befehlszeile
Änderungen an den IP-Adressbereichen für Azure DevOps
Wir führen eine Front-End-Routingmigration durch, die die Verfügbarkeit erhöht und die Latenz verringert. Im Rahmen dieser Migration ändert sich unser IP-Adressraum. Wenn Sie derzeit Firewallregeln verwenden, um Datenverkehr zu Azure DevOps zuzulassen, müssen Sie diese Regeln unbedingt aktualisieren, um die neuen IP-Bereiche zu berücksichtigen.
IPv4-Bereiche
- 13.107.6.0/24
- 13.107.9.0/24
- 13.107.42.0/24
- 13.107.43.0/24
IPv6-Bereiche
- 2620:1ec:4::/48
- 2620:1ec:a92::/48
- 2620:1ec:21::/48
Weitere Details zu diesem Update finden Sie im Blogbeitrag mit der Ankündigung hier.
Überwachen der öffentlichen Vorschau
Wir freuen uns, ihnen mitzuteilen, dass die Überwachung für Azure DevOps jetzt für alle Organisationen als öffentliche Vorschau verfügbar ist!
Die Überwachung protokolliert Änderungen, die in einer Azure DevOps-Organisation auftreten. Wenn ein überprüfbares Ereignis auftritt, wird ein Protokolleintrag aufgezeichnet. Einige Beispiele für Überwachungsereignisse sind: Ein Git-Repository wird erstellt, Berechtigungsänderungen, Ressourcenlöschung, Codedownload, Zugriff auf das Überwachungsfeature und vieles mehr.
Die Überwachungsereignisse enthalten Informationen wie die IP-Adresse, wer das Ereignis protokolliert hat, was passiert ist, und andere nützliche Informationen, die Ihnen helfen können, Fragen zu beantworten, wie 'wer', 'was', 'wann' und 'wo'.
Hinweis
Überwachungsereignisse werden 90 Tage lang gespeichert. Sie können Überwachungsereignisse jedoch über die Auditing-REST-API sichern, um sie für mehr als 90 Tage aufzubewahren.
Standardmäßig können nur die Projektsammlungsadministratoren auf das Überwachungsprotokoll zugreifen. Ein Administrator kann Teammitgliedern separate Berechtigungen für den Zugriff auf die Überwachungsprotokolle erteilen. Das Überwachungsfeature finden Sie unter den Organisationseinstellungen. Weitere Informationen finden Sie in unserer Dokumentation.
Verwalten von Sicherheitsgruppen und Berechtigungen über die Befehlszeile
Sie können jetzt Sicherheitsgruppen und Berechtigungen über die Befehlszeile verwalten, indem Sie die Az devops-Sicherheitsberechtigungsbefehle verwenden. Mithilfe der Befehle können Sie Skripts erstellen, um Berechtigungen zu verwalten und den Prozess der Erstellung von Sicherheitsgruppen zu standardisieren. Darüber hinaus können Sie die Befehle verwenden, um Berichte auszuführen, um eine Liste der Sicherheitsgruppen und entsprechenden Berechtigungen anzuzeigen.
Weitere Informationen finden Sie in der Befehls- und Syntax - und Hilfedokumentation .
Nächste Schritte
Hinweis
Diese Features werden in den nächsten zwei bis drei Wochen eingeführt.
Gehen Sie zu Azure DevOps und schauen Sie sich an.
So geben Sie Feedback
Wir würden uns freuen zu hören, was Sie über diese Features denken. Verwenden Sie das Feedbackmenü, um ein Problem zu melden oder einen Vorschlag bereitzustellen.
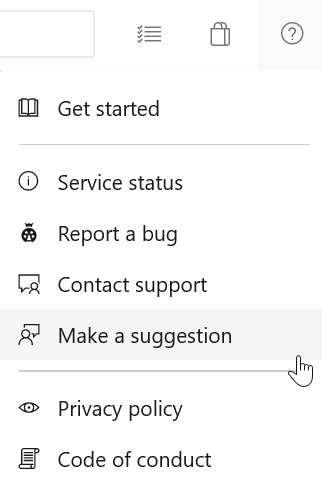
Sie können auch Ratschläge und Ihre Fragen von der Community in Stack Overflow beantworten lassen.
Vielen Dank,
Steven Borg