Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Features
Änderungen am vorgelagerten Verhalten von Azure Artifacts
Zuvor haben Azure Artifacts-Feeds Paketversionen aus allen upstream-Quellen vorgestellt. Dieser Upstream umfasst Paketversionen, die ursprünglich an einen Azure Artifacts-Feed (intern stammend) übertragen wurden, und Paketversionen aus allgemeinen öffentlichen Repositorys wie npmjs.com, NuGet.org, Maven Central und PyPI (extern stammend).
Dieser Sprint führt ein neues Verhalten ein, das zusätzliche Sicherheit für Ihre privaten Feeds bietet, indem der Zugriff auf extern quellbezogene Pakete eingeschränkt wird, wenn interne Quellenpakete bereits vorhanden sind. Dieses Feature bietet eine neue Sicherheitsebene, die verhindert, dass böswillige Pakete aus einer öffentlichen Registrierung versehentlich genutzt werden. Diese Änderungen wirken sich nicht auf Paketversionen aus, die bereits in Ihrem Feed verwendet oder zwischengespeichert sind.
Weitere Informationen zu gängigen Paketszenarien, in denen Sie externe Paketversionen zulassen müssen, sowie einige andere Szenarien, in denen keine Blockierung für die öffentlichen Pakete erforderlich ist und wie Sie das upstream-Verhalten konfigurieren, finden Sie in der Dokumentation Konfigurieren des upstream-Verhaltens – Azure Artifacts | Microsoft-Dokumente
Nächste Schritte
Hinweis
Diese Features werden in den nächsten zwei bis drei Wochen eingeführt.
Gehen Sie zu Azure DevOps und schauen Sie sich an.
So geben Sie Feedback
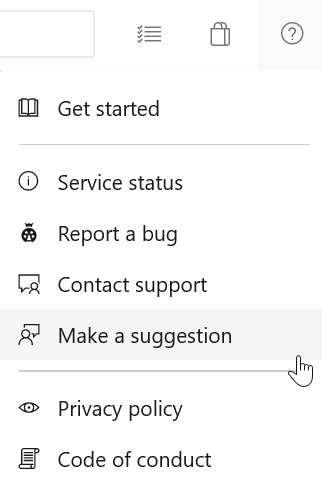
Wir würden uns freuen zu hören, was Sie über diese Features denken. Verwenden Sie das Hilfemenü, um ein Problem zu melden oder einen Vorschlag bereitzustellen.
Sie können auch Ratschläge und Ihre Fragen von der Community in Stack Overflow beantworten lassen.