Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Features
- PAT-Lifecycle-Verwaltungs-API (private Vorschau)
- Tokenverwaltungsereignisse jetzt in Überwachungsprotokollen
- Beschränken der Benutzersichtbarkeit und Zusammenarbeit auf bestimmte Projekte
- Organisationseinstellungen ausblenden
PAT-Lifecycle-Verwaltungs-API (private Vorschau)
Wir freuen uns, die Veröffentlichung neuer APIs zur Verwaltung des Lebenszyklus von persönlichen Zugriffstoken (PATs) in Azure DevOps bekanntzugeben. Dieser umfangreiche Satz von APIs ermöglicht Es Ihrem Team, die Verwaltung der eigenen PATs zu vereinfachen, ihnen neue Funktionen anzubieten, z. B. das Erstellen neuer persönlicher Zugriffstoken mit einem gewünschten Bereich und einer gewünschten Dauer sowie das Erneuern oder Ablauf vorhandener Token.
Heute ist die primäre Möglichkeit für Sie, PATs (Persönliche Zugriffstoken) zu verwalten, über die Benutzeroberfläche oder mithilfe einer begrenzten Gruppe von APIs, die nur für Project-Sammlungsadministratoren vorgesehen sind. Diese neue API entsperrt die Möglichkeit, dass Organisationen Automatisierung mit PATs einrichten können, einschließlich der Einrichtung von Buildpipelines oder der Interaktion mit Arbeitsaufgaben.
Die PAT-Lifecycle-Verwaltungs-API ist jetzt für Organisationen verfügbar, die in der privaten Vorschau verwendet werden können.
Wenden Sie sich an uns mit Ihrem Anwendungsfall und Ihrer Azure DevOps-Organisation, um Zugriff auf die API und Dokumentation zu erhalten. Wir freuen uns über jedes Feedback, das Sie anbieten können, wie diese API Ihrer Organisation geholfen hat oder weiter verbessert werden kann, um Ihre Anforderungen zu erfüllen!
Tokenverwaltungsereignisse jetzt in Überwachungsprotokollen
Mit persönlichen Zugriffstoken (PATs) und SSH-Schlüsseln können Sie und Ihre Teamkollegen sich nicht interaktiv mit Azure DevOps authentifizieren. Viele von Ihnen haben die Notwendigkeit ausgedrückt, zu verstehen, von wem und wie diese Token verwendet werden, um böswillige Aktivitäten durch nicht autorisierte Benutzer zu verhindern. Mit dieser Version werden den Überwachungsprotokollen neue Ereignisse hinzugefügt, wenn diese Token erfolgreich erstellt, aktualisiert, widerrufen und/oder entfernt wurden.
Um diese neuen Ereignisse anzuzeigen, wechseln Sie über die Einstellungsseite Ihrer Organisation zur Seite "Überwachung". Weitere Informationen zu diesen neuen Ereignissen und allen verfügbaren Ereignissen in Ihren Überwachungsprotokollen finden Sie in unserer Dokumentation.
Beschränken der Benutzersichtbarkeit und Zusammenarbeit auf bestimmte Projekte
In diesem Sprint veröffentlichen wir ein öffentliches Vorschaufeature, mit dem Organisationsadministratoren in Azure DevOps die Anzeige und Zusammenarbeit mit Benutzern in verschiedenen Projekten einschränken können. Dieses Feature bietet eine weitere Isolationsstufe und Zugriffssteuerung für Projekte. Ihr frühes Feedback hilft uns, die Erfahrung zu verbessern.
Standardmäßig können Benutzer, die einer Organisation hinzugefügt wurden, alle Organisationsmetadaten und -einstellungen anzeigen. Dies umfasst das Anzeigen der Liste der Benutzer in der Organisation, die Liste der Projekte, Abrechnungsdetails, Nutzungsdaten und alles, was über die Organisationseinstellungen zugänglich ist. Darüber hinaus können Benutzer die verschiedenen Personenauswahlen verwenden, um nach allen anderen Organisationsmitgliedern zu suchen, anzuzeigen, auszuwählen und zu markieren, auch wenn sich diese Benutzer nicht im selben Projekt befinden.
Um Benutzer von diesen Informationen zu beschränken, können Sie die Benutzersichtbarkeit und Zusammenarbeit auf bestimmte Projektevorschaufeaturesfür Ihre Organisation beschränken. Nach der Aktivierung wird die Gruppe "Project-Scoped Users ", eine Sicherheitsgruppe auf Organisationsebene, Ihrer Azure DevOps-Organisation hinzugefügt. Benutzer und Gruppen, die dieser neuen Gruppe hinzugefügt wurden (die durch Navigieren zu den Organisationseinstellungen –> Berechtigungen) gefunden werden, haben zwei Einschränkungen: Ausgeblendete Organisationseinstellungen und eingeschränkte Personenauswahlsuche und Tagging.
Ausgeblendete Organisationseinstellungen
Benutzer, die der Gruppe "Project-Scoped Users" hinzugefügt wurden, sind auf den Zugriff auf die Organisationseinstellungen-Seiten beschränkt, mit Ausnahme von "Übersicht " und "Projekte" und sind nur auf das Anzeigen von Daten aus Projekten beschränkt, in denen sie gehören.
Eingeschränkte Personenauswahlsuche und -kategorisierung
Wenn Sie die verschiedenen Personenauswahlen im Produkt verwenden, können Benutzer und Gruppen, die der Gruppe "Projektbezogene Benutzer" hinzugefügt wurden, nur nach Mitgliedern des Projekts suchen, anzeigen, auswählen und kategorisieren, die sich ebenfalls im Projekt befinden, in dem sie sich gerade befinden.
Nächste Schritte
Hinweis
Diese Features werden in den nächsten zwei bis drei Wochen eingeführt.
Wechseln Sie zu Azure DevOps, und sehen Sie sich an.
Senden von Feedback
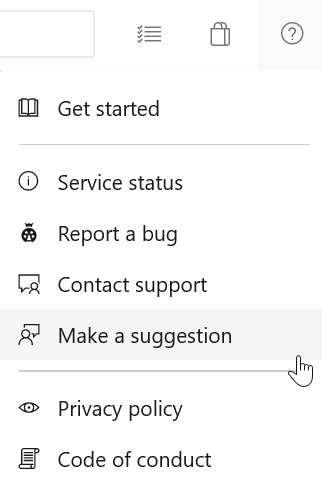
Wir würden uns freuen zu hören, was Sie zu diesen Features halten. Verwenden Sie das Hilfemenü, um ein Problem zu melden oder einen Vorschlag bereitzustellen.
Sie können auch Ratschläge und Ihre Fragen von der Community in Stack Overflow beantworten lassen.