Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Features
- Einschränken des Bereichs und der Lebensdauer des persönlichen Zugriffstokens (Pat) über die Azure AD-Mandantenrichtlinie
- Unterstützung für Bedingte Zugriffsrichtlinien für IPv6-Verkehr
Einschränken des Bereichs und der Lebensdauer des persönlichen Zugriffstokens (PAT) über die Azure AD-Mandantenrichtlinie
Persönliche Zugriffstoken (PATs) erleichtern die Authentifizierung bei Azure DevOps, um sie in Ihre Tools und Dienste zu integrieren. Allerdings könnten durchleckte Token Ihr Azure DevOps-Konto und Ihre Daten kompromittieren, wodurch Ihre Anwendungen und Dienste gefährdet werden.
Wir haben Feedback zu Administratoren erhalten, die nicht über die erforderlichen Kontrollen verfügen, um die Bedrohungsfläche durch geleeckte PATs zu begrenzen. Basierend auf diesem Feedback haben wir einen neuen Satz von Richtlinien hinzugefügt, die verwendet werden können, um den Umfang und die Lebensdauer der persönlichen Azure DevOps-Zugriffstoken (PATs) Ihrer Organisation einzuschränken! So funktionieren sie:
Benutzer, die der Azure DevOps-Administratorrolle in Azure Active Directory zugewiesen sind, können in den Organisationseinstellungen einer azure DevOps-Organisation, die mit ihrem Azure AD verknüpft ist, zur Registerkarte Azure Active Directory navigieren.
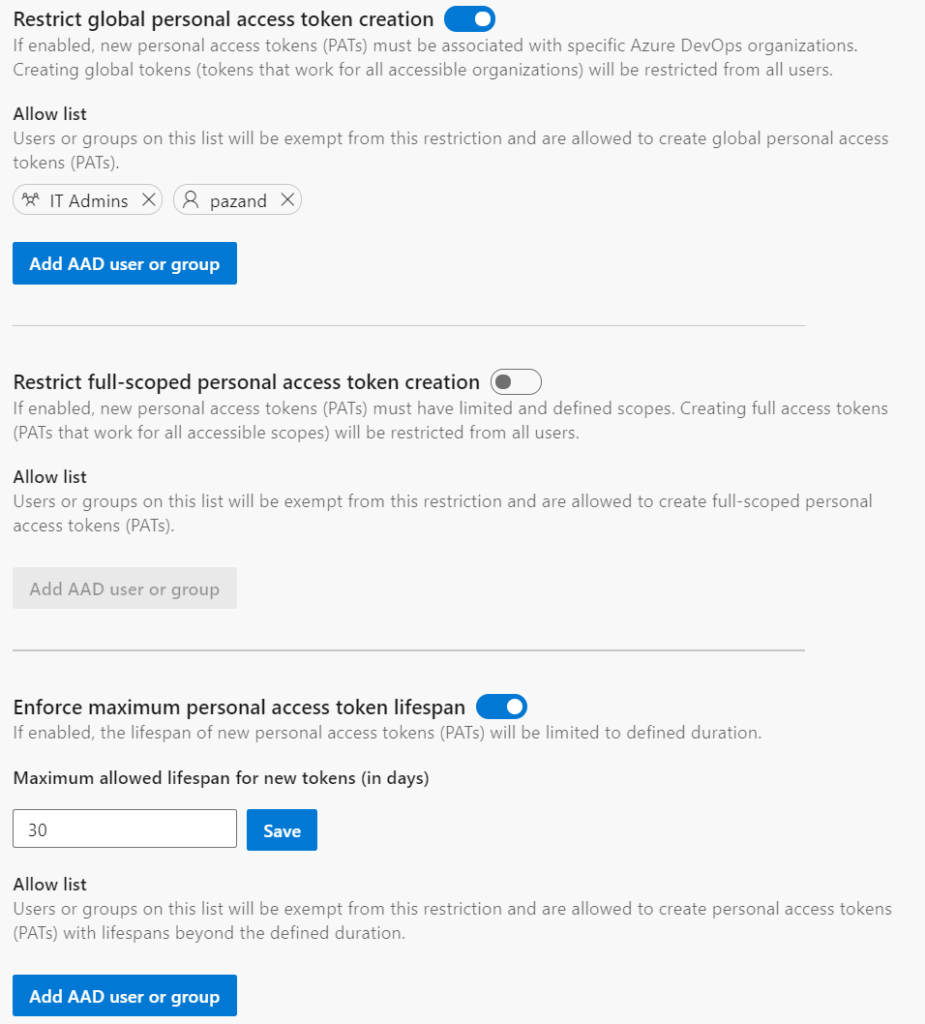
Dort können Administratoren:
- Einschränken der Erstellung globaler persönlicher Zugriffstoken (Token, die für alle Vom Benutzer zugänglichen Azure DevOps-Organisationen funktionieren)
- Einschränken der Erstellung von persönlichen Zugriffstoken mit vollständigem Bereich
- maximale Lebensdauer für neue persönliche Zugriffstoken definieren
Diese Richtlinien gelten für alle neuen PATs, die von Benutzern für Azure DevOps-Organisationen erstellt wurden, die mit dem Azure AD-Mandanten verknüpft sind. Jede Der Richtlinien verfügt über eine Zulassungsliste für Benutzer und Gruppen, die von der Richtlinie ausgenommen werden sollen. Die Liste der Benutzer und Gruppen in der Liste "Zulassen" hat keinen Zugriff auf die Richtlinienkonfiguration.
Diese Richtlinien gelten nur für neue PATs und wirken sich nicht auf vorhandene PATs aus, die bereits erstellt wurden und verwendet werden. Nachdem die Richtlinien jedoch aktiviert wurden, müssen alle vorhandenen, nicht konformen PATs aktualisiert werden, damit sie innerhalb der Einschränkungen stehen, bevor sie erneuert werden können.
Unterstützung der Richtlinie für bedingten Zugriff für IPv6-Datenverkehr
Wir erweitern jetzt die Unterstützung für die Richtlinie für bedingten Zugriff (CAP), um IPv6-Fencingrichtlinien einzuschließen. Da wir sehen, dass Personen zunehmend auf Azure DevOps-Ressourcen auf Geräten von IPv6-Adressen zugreifen, möchten wir sicherstellen, dass Ihre Teams ausgestattet sind, um Zugriff von jeder IP-Adresse zu gewähren und zu entfernen, einschließlich derjenigen, die aus IPv6-Datenverkehr stammen.
Nächste Schritte
Hinweis
Diese Features werden in den nächsten zwei bis drei Wochen eingeführt.
Gehen Sie zu Azure DevOps und schauen Sie sich an.
So geben Sie Feedback
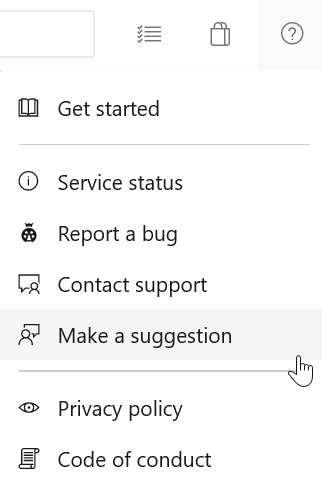
Wir würden uns freuen zu hören, was Sie über diese Features denken. Verwenden Sie das Hilfemenü, um ein Problem zu melden oder einen Vorschlag bereitzustellen.
Sie können auch Ratschläge und Ihre Fragen von der Community in Stack Overflow beantworten lassen.